
Tektonのシステムは、CI、CI/CD、開発者基盤、提供基盤に分けて押さえると、開発フローの自動化を全体として捉えやすくなります。
構成要素から費用、依頼先の選び方まで順に説明します。各テーマの詳細は、関連記事もご覧ください。
▼関連記事一覧
・Tektonのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Tektonのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Tektonのシステム開発の見積相場や費用/コスト/値段について
・Tektonのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Tektonの概要
Tektonは、Kubernetesの拡張機能として動くオープンソースのパイプライン基盤です。
定義した処理はKubernetesのリソースとして管理され、各処理はコンテナを実行するPodとして動きます。
Tektonは、既存の認証や権限などの考え方を、Kubernetes側に寄せやすいのも特徴です。
業務システムではなく開発・運用基盤という位置づけ
Tektonが受け持つのは開発と運用の工程で、販売管理や会計処理は対象になりません。具体的には、Gitリポジトリへのソース登録を起点に、依存関係の取得からテスト、デプロイまでを自動でつなぎます。
処理には、コンパイルや単体テスト、イメージ作成などがあります。スキャンや署名、ステージング環境へのデプロイも含まれます。これにより、手順書を見ながら行うリリース作業を、再実行できるコードに置き換えられます。
2026年時点の安定性とエコシステム
Tekton Pipelinesは2025年5月に1.0へ到達し、v1 APIを中心とする安定運用を目指す段階に入りました。さらに、2026年3月にはCNCFのincubating projectとして受け入れられました(出典:Tekton公式リリース発表、2025年5月、CNCF公式発表、2026年3月)。
ただし、リリースやサポート範囲はコンポーネントごとに異なり、Pipelines、Triggers、Chains、Resultsの間でも違いがあります。導入時は一括で最新化せず、使うコンポーネントごとに対応バージョンを確認します。
Tektonのシステムを構成する主要コンポーネント
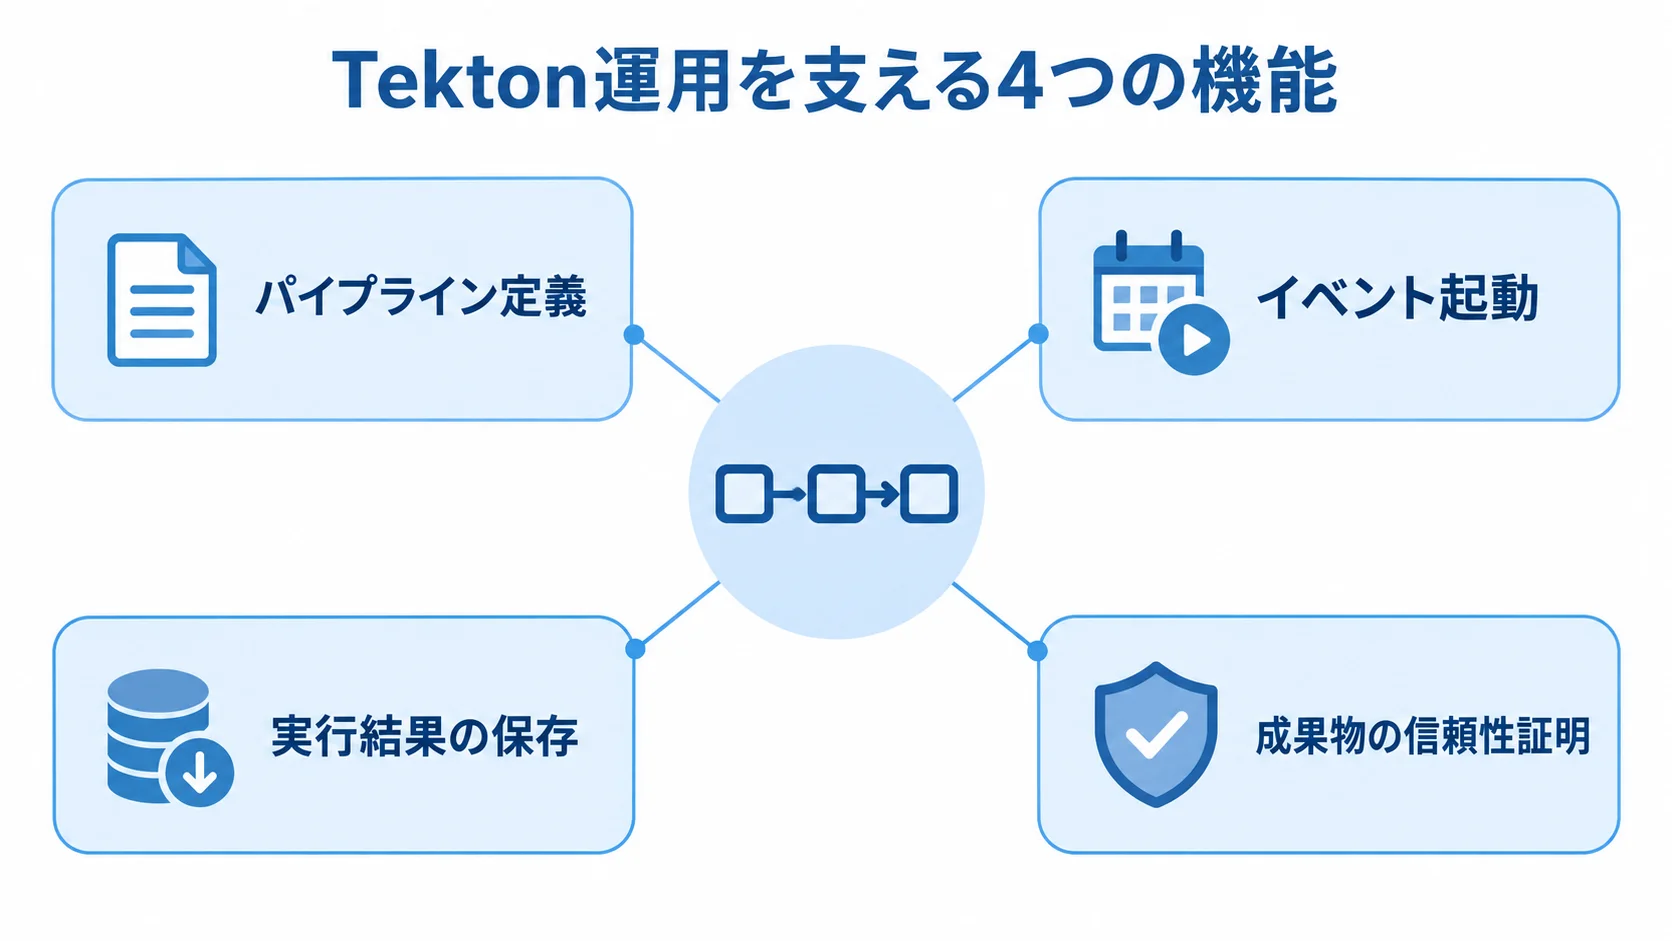
Tektonは、パイプラインの定義とイベントによる起動、実行結果の保存、成果物の信頼性の証明に分けて理解できます。そのうえで、必要な運用要件に合わせて構成します。
Task・TaskRun・Pipeline・PipelineRunの役割
処理単位の関係は次のとおりです。TaskのStepは、コンテナとして順番に動きます。
- Task:ソース取得やテストなど、一つの処理を定義します。
- TaskRun:Taskを一回実行する単位です。
- Pipeline:複数Taskの順序や依存関係、並列処理、条件分岐を定義します。
- PipelineRun:Pipeline全体を実行する単位です。
公式ドキュメントでは、TaskとPipelineの各実行はKubernetes上のPodとして処理されると説明されています(出典:Tekton公式ドキュメント、2026年確認)。
TriggersとPipelines-as-Codeによる自動実行
TriggersとPipelines-as-Codeは、次のように役割を分けています。
- Triggers:WebhookからPipelineRunを作成します。
- Pipelines-as-Code:Gitリポジトリで定義を管理します。
Triggersでは、EventListenerがGit pushやPull RequestなどのWebhookを受け、Interceptorが署名や種別を検証します。そのうえで、TriggerBindingがペイロードをパラメーターへ変換し、TriggerTemplateが実行内容を作ります。
外部から届いた情報は、そのまま実行に使わず、認証して入力値を検証します。Pipelines-as-Codeでは、変更をレビューして承認し、必要ならロールバックできます。
変更者と理由をGitの履歴から追えるため、後からの確認に役立ちます。
Chains・Results・Dashboardの運用面の役割
実行履歴と成果物の来歴は、次の機能で扱います。
- Chains:署名付き証跡やprovenanceを作成します。
- Results:実行履歴を長期保存し、検索します。
- Dashboard:実行状況を画面で確認できます。
- Catalog:再利用可能なTaskを提供します。
Tekton Chainsは、TaskRunやPipelineRunの入出力と実行情報を集めます。SLSAやin-toto形式を使うと、どのソース、環境、処理から成果物ができたかを確認できます。
監査や法令対応に備える場合は、鍵管理、アクセス権限、保存期間を含めて設計し、監査手順まで整えます。
CLIやOperatorも利用できます。実行履歴を無期限にKubernetesリソースへ残すと、etcdを圧迫します。そのため、保持期間と削除処理を初期設計に含めます。
Tektonで構築できるシステムの種類
Tektonは、小さな開発チームのビルド自動化から、複数クラスタに展開する全社的な開発者基盤まで使えます。
対象範囲によって構成と費用が変わるため、導入方式は比較しやすい四つの区分に整理できます。
CI中心のビルド・テスト自動化
最小構成では、Git変更を受けてビルドとテストを自動化します。ソース取得、静的解析、イメージ作成も、その流れの中で行います。
既存のデプロイツールを残し、Tektonの役割をCIに限る方法もあります。そのため、初めての導入に適しています。
一つのサービスで、実行時間や失敗率を測ると効果を判断できます。ログ調査や再実行の手間も、あわせて記録すると判断材料になります。
CIからCDまでをつなぐリリース基盤
本番リリースまで自動化する場合は、ビルドのあとに脆弱性検査と承認を挟み、ステージングから本番デプロイへと順に進めます。
Tektonが処理を調整し、GitOps系ツールが環境の望ましい状態を管理する構成も有力です。この場合は、CIとCDの担当範囲と失敗時の戻し方を分けて決めます。
CIとCDを一つの大きなPipelineに詰め込まないことで、安定運用につながります。
複数チーム向けの開発者プラットフォーム
複数チームが同じクラスタを使う場合は、共通Taskやテンプレートを用意します。そのうえで、権限、ログ保存、リソース上限を標準化します。
チームに自由にYAMLを書かせると、命名やバージョンがばらつき、保守できないPipelineが増えます。
基盤の担当者が再利用可能な部品を提供し、各チームがパラメーターを設定するだけで使える形にすると、導入効果を広げやすくなります。
OSS・マネージド・商用基盤の選択肢
自社Kubernetes上のTekton OSSは、自由度と移植性が高い一方で、更新や障害対応を自社で担います。マネージドKubernetesは、クラスタ管理の負担を抑えやすい方式です。
商用基盤とサポートを組み合わせると、製品窓口や認証機能を一箇所にまとめられます。なお、単純なアプリを少数回リリースするだけなら、Kubernetesを前提としないSaaS型CI/CDが速く安い場合もあります。
採用の理由は先に言葉にしておき、そのうえで役割と復旧方法を分けると、安定運用につながります。
Tektonのシステム開発・導入の進め方
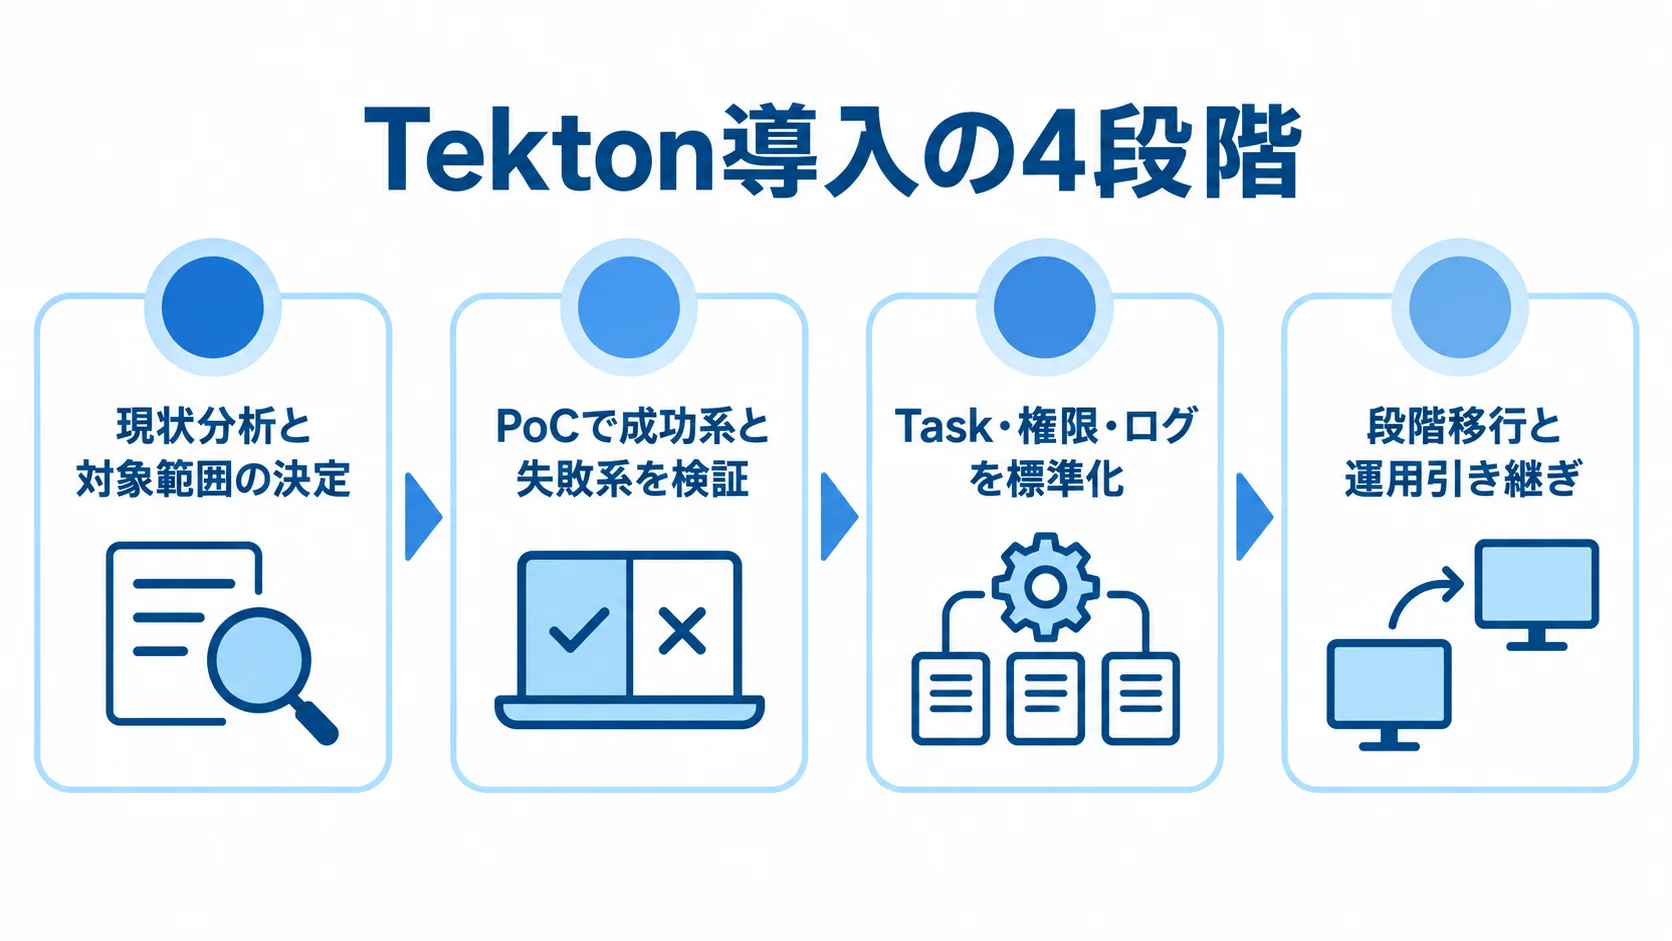
Tekton導入では、現状のジョブと運用課題を整理したうえで、代表サービスを検証し、標準化してから段階的に移行します。クラスタへのインストールやサンプルPipelineの実行は、この流れの一部です。
期間の目安は、PoCが1〜2か月、1クラスタで複数サービスを扱うチーム導入が2〜4か月です。
既存資産や複数環境を含む全社展開は6〜12か月程度です。ただし、対象範囲によって変動します。
▶ 詳細はこちら:Tektonのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
1. 現状分析と対象範囲の決定
まず、現在のCI/CDジョブを一覧にし、認証情報や生成物の保管場所、デプロイ先を書き出します。承認者や、失敗時の手作業も洗い出します。
ジョブ数だけでなく、同時実行の処理や成果物の保存期間、監査で提示する情報も整理します。言語やデプロイ先が異なる代表的な1〜2サービスを選ぶと、設計の不足に気づきやすくなります。
2. PoCによる成功系と失敗系の検証
PoCでは、Git変更を起点に、ソース取得からテスト、イメージ作成まで一連で実行します。さらに、スキャンとステージングデプロイも同じ流れで確認します。
失敗系では、次のような場合を試します。
- Webhookの署名が不正な場合
- 権限が不足する場合
- 脆弱性が検出された場合
- レジストリ停止やTask失敗後に再実行する場合
合否の基準には、実行時間や再実行の方法、ログの追跡性を含めます。また、成果物の同一性やロールバックの手順も、基準に入れておきます。
3. Task・権限・ログの標準化
Taskの命名やパラメーターを揃えるとともに、WorkspaceとServiceAccountも標準化します。イメージのdigestを固定し、リソース上限を決めます。タイムアウトやリトライ回数も、あわせて決めておきます。
リモートTaskは、検証済みのバージョンを固定して使います。ブランチ名や浮動タグには頼らない形にします。さらに、ログの保存期間やRunの削除条件、障害時に確認する画面とコマンドは、手順書に記しておきます。
4. 段階移行と運用引き継ぎ
開発環境、検証環境、本番環境の順に移行し、既存のCI/CDと一定期間並行して稼働させます。そのとき、同じコミットから作られた成果物が一致するかを確認します。
承認者が意図しない本番実行を止められるか、失敗したデプロイを戻せるかも検証します。
運用を始めたあとは、KubernetesとTektonの更新やTaskイメージの脆弱性対応を、定例の作業にします。加えて、証明書や署名鍵の更新、容量監視、障害時の連絡体制も整えます。
TektonのセキュリティとSBOMへの対応
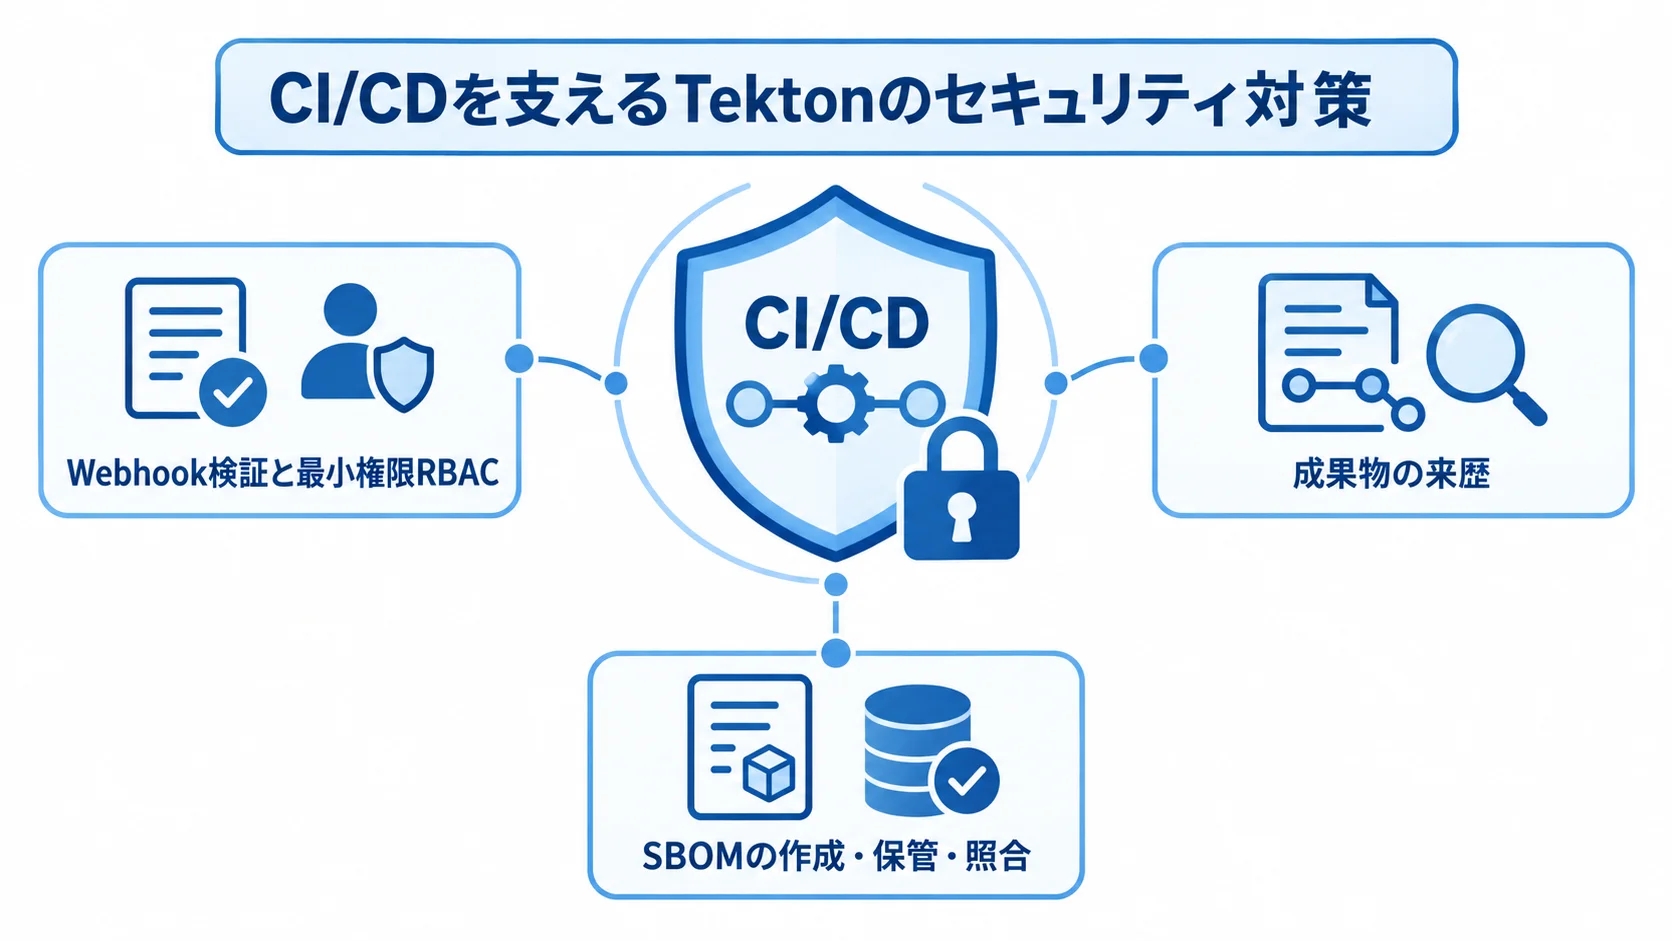
Tektonはセキュリティ機能を組み込みやすい製品です。ただし、初期設定のままで安全になるとは限らないため、境界ごとに最小権限と検証可能性を設計します。
CI/CDは、ソースを読み、秘密情報に触れ、本番環境へ変更を届けます。そのため、一般的なアプリケーション以上に、権限の影響範囲を確かめておく必要があります。
Webhook検証と最小権限RBACの徹底
EventListenerを外部に公開する場合は、署名やイベント種別、送信元を制限します。リポジトリやブランチも、受け付ける範囲を絞ります。加えて、ServiceAccountには、必要なnamespaceとデプロイ先だけを許可します。
クラスタ全体の管理権限は、安易に与えません。Taskごとに、非root実行や読み取り専用のファイルシステムを検討します。NetworkPolicyやリソース制限も、あわせて考えます。
ビルド用のPodが不要なネットワークへ届かない状態を目指します。
Chainsによる成果物の来歴の追跡
Chainsは、TaskRunやPipelineRunの情報から、成果物のprovenanceやattestationを署名付きで生成します。
署名鍵は、設定ファイルに直接置かず、外部の鍵管理や短期認証と組み合わせます。さらに、検証用の公開鍵、鍵の失効時の扱い、証跡の保存場所と期間を決めておくと、監査やインシデント調査に役立ちます。
SBOMの作成・保管・照合の要件化
SBOMは、ソフトウェア部品を一覧にするものです。その一覧は、脆弱性情報との照合や影響バージョンの特定、顧客への説明に使えます。
経済産業省の手引は、作成、共有、運用を含むライフサイクルを示しています(出典:経済産業省「ソフトウェア管理に向けたSBOMの導入に関する手引」、2024年)。
Tektonでは、ビルド時にSBOMを作り、イメージのdigestやコミットと関連付けて保存できます。さらに、スキャン結果や署名付き証跡とも関連付けられます。
Tektonのシステム開発費用相場と内訳
Tektonはオープンソースのため、ソフトウェアの定価だけを見れば無料です。ただし、導入費にはKubernetes基盤やネットワーク、レジストリが含まれます。監視や秘密情報管理も、導入費に含みます。
パイプラインの設計や既存ジョブの移行にも、費用がかかります。また、テストや教育、保守の費用も見込んでおく必要があります。
ここで示すのは、Tekton単体の公開定価ではなく、関連作業を含む導入案件の一般的な要件から算出した目安です。
▶ 詳細はこちら:Tektonのシステム開発の見積相場や費用/コスト/値段について
▶ 詳細はこちら:Tektonのシステム開発の発注/外注/依頼/委託方法について
導入規模ごとの初期費用と期間の目安
規模別の初期費用と期間は、次の範囲が目安です。
- PoC・小規模:100万〜300万円、1〜2か月。
- チーム導入:300万〜1,000万円、2〜4か月。
- 部門・全社展開:1,000万〜5,000万円、6〜12か月。
- エンタープライズ:5,000万〜1億円以上、12〜24か月の場合があります。
小規模は、開発用クラスタと数本のTaskおよびPipelineを想定しています。Webhookや簡易ログも含みますが、商用SLAは含みません。
チーム導入には、本番クラスタ一つと複数サービスの構成が含まれます。さらに、権限分離やレジストリ、テストを備え、ステージングと運用手順も組み込みます。
部門や全社への展開では、既存CI/CDの移行と複数チームへの対応を含みます。そのうえで、SSOや監査ログ、秘密情報管理も組み込みます。さらに、ChainsやSBOMの対応、監視、教育も含みます。
エンタープライズでは、複数クラスタや災害復旧が必要になる場合があります。加えて、24時間運用や厳格な変更管理も求められることがあります。
この相場は規模からの推定です。ただし、実額はアプリ数や可用性、セキュリティ基準によって変わり、既存資産の状況も影響します。
クラウド基盤の実費の見積もり
Tekton以外に発生するマネージドKubernetesの費用は、項目を分けて見積もります。
- 共通費用:管理料、ノード、ストレージ、ロードバランサー、IPや通信、ログ、レジストリ。
- EKS標準:管理料は1クラスタ1時間0.10米ドルです。
- EKS拡張:管理料は1クラスタ1時間0.60米ドルです。
- GKE:管理料は1クラスタ1時間0.10米ドルです。
EKSは月730時間で約73米ドルまたは約438米ドルとなり、ノードなどは別料金です(出典:EKS公式料金ページ、2026年確認)。
GKEには、無料枠や拡張サポートの条件があります(出典:GKE公式料金ページ、2026年確認)。
費用は、クラスタ数や実行PodのCPU・メモリ、ログ保持量で変わります。ビルド頻度も影響するため、月間のPipelineRun数と平均実行時間を基に計算します。
保守運用費と初期費用の区別
一般的なシステム開発では、保守運用費を初期開発費の年15〜25%程度とする目安があります。
Tektonの保守費は、次の作業と対応時間をどこまで含めるかで変わります。
- 基盤更新:Kubernetesと周辺コンポーネントの更新。
- 脆弱性・鍵対応:Taskイメージの脆弱性への対処と、証明書や署名鍵の更新。
- 運用管理:容量の監視と、実行履歴の削除。
- 障害・問い合わせ対応:障害や、開発者からの問い合わせを受けること。
- 対応時間:月次保守に、夜間や休日の障害対応を含むかどうか。
Tektonの開発会社/ベンダーの選び方
依頼先は、「Kubernetesに詳しい」という説明に加えて、CI/CD設計や移行、サプライチェーンセキュリティ、運用引き継ぎの経験で確かめます。
公開情報にTektonの記載があっても、実際の担当範囲や本番運用の実績は、提案の段階で確認します。
Tektonの名称ではなく構成で見る実績
実績を確かめるには、次の運用条件を質問します。
- 利用したKubernetes環境、サービス数、リリース頻度、運用担当者
- PoCか、本番リリースまで継続利用したか
- 複数クラスタ、オンプレミス、Jenkinsなどからの移行経験
- 並行稼働期間、失敗時の復旧時間、担当者の資格と体制
ベンダーには、運用条件を提案書に具体的に記載してもらいます。
セキュリティと成果物の引き渡し条件
提案では、Webhook認証、RBAC、秘密情報の扱いを評価します。非root実行やスキャン、SBOM、署名についても、同様に見ます。監査ログやバックアップ、障害報告の内容も、評価に含めます。
TaskやPipelineのコード、Kubernetesマニフェスト、IaCが納品されるかを、契約前に確かめます。テスト結果や設計書、運用手順、教育資料も対象です。
特定担当者しか直せないYAMLが残ると、保守費用と事業継続リスクが高まります。
作業単位と運用範囲で見る見積書の比較
「Tekton導入一式」とだけ書かれた見積もりは、作業単位に分けてもらいます。
- 作業範囲:要件定義、クラスタ構築、ネットワーク、Pipeline設計、既存ジョブ移行、セキュリティ。
- 納品と運用:テスト、教育、引き継ぎ、月次保守。
- 契約条件:対象外作業、クラウド実費、追加Task単価、緊急料金。
- 責任と権利:再委託、知的財産権、脆弱性対応の担当範囲。
2〜3者に同じRFPを渡し、価格に加えて成果物と体制を比べると、判断しやすくなります。
▶ 詳細はこちら:Tektonのシステム開発でおすすめの開発会社/ベンダー6選と選び方
Tekton導入で起こりやすい失敗と対策
Tektonの自由度は、運用の負担にもなります。YAMLの増加や実行履歴の蓄積、CDとの責任の混在は、本番で問題になりやすい点です。そのため、導入前に想定し、標準化と担当範囲の境目を決めておきます。
YAMLの乱立による属人化
チームごとにTaskやPipelineを作ると、同じ定義が重複して修正漏れが起きやすくなります。そこで、共通Taskを一覧にまとめ、利用バージョン、変更レビューの担当、非推奨化の手順を決めます。
アプリごとの差分は、パラメーターで吸収します。そうすれば、YAMLのコピーを増やさずに済みます。
PipelineRunの蓄積によるクラスタの圧迫
履歴やログを無期限に保存すると、Kubernetes APIやetcdの負荷が増え、ログ基盤やストレージも圧迫されます。そのため、環境ごとに必要な保持期間を分けます。
失敗したRunや一時Workspaceは自動で削除し、長期の監査証跡はResultsや外部ストレージへ移します。削除と復元を定期的に試すと、容量不足や調べられない事態を防ぎやすくなります。
CIとCDを一つにまとめたことによる復旧の困難
ビルド、承認、本番反映を一つの巨大なPipelineにまとめると、成功した範囲が分かりにくくなります。さらに、再実行によって処理が重複する危険もあります。
そのため、ビルドとデプロイを分け、成果物のdigestを引き継いだうえで、承認とロールバックを明示します。Tektonとデプロイ先管理の担当範囲の境目も、決めておきます。
よくある質問(FAQ)
Tektonが合うかどうかは、Kubernetesの運用力やリリース頻度を見て判断します。監査要件と既存CI/CDの複雑さも、合わせて見ます。
Tektonは無料で使えますか?
Tekton自体はオープンソースです。ただし、システム全体が無料になるわけではありません。クラスタやノード、ストレージ、通信の費用がかかります。加えて、監視やレジストリ、人材、保守の費用も必要です。
たとえば、小規模PoCは100万〜300万円程度、本番運用込みでは300万〜1,000万円以上を見込みます。導入範囲によって、予算を分けて考えます。
Kubernetesの経験がなくてもTektonを導入できますか?
導入はできますが、Kubernetesの基本的な理解が欠かせません。Pod、namespace、RBACやSecretの仕組みに加えて、ストレージやネットワーク、ログも押さえておく必要があります。
クラスタ運用や障害対応の担当が不明確なままでは、定着しません。そのため、マネージドKubernetesと小規模PoCで運用を学びながら、必要に応じて導入支援と保守を組み合わせます。
既存のCI/CDからTektonへ移行できますか?
移行では、ジョブを機械的に置き換えるのではなく、Taskに分けたうえで、順序や入力を再設計します。成果物と権限も、あわせて見直します。
代表サービスで並行稼働させ、同じコミットから同じ成果物ができるか、失敗の原因を追えるかを確認します。
本番承認とロールバックも検証します。一括で移行するより、優先度とリスクに応じて段階的に移すほうが安全です。
Tektonを選ぶべき企業と選ばない方がよい企業は?
複数のコンテナサービスを高い頻度でリリースし、Kubernetesとの一体運用を重視する企業に向いています。また、Pipelineの再利用や環境間の移植性、成果物の証跡を求める企業に適します。
対象が少なく、Kubernetesを運用する人がおらず、標準的なビルドで足りる企業には、管理負担の小さいCI/CDサービスが適する場合もあります。
採用の前に、「Tektonでなければ解決できない課題」を三つ程度に絞っておくと、過剰な導入を防げます。
まとめ
TektonはKubernetes上で、ビルドやテストからデプロイまでを自動化するCI/CD基盤です。スキャンや署名も、その流れに組み込めます。
Task、Pipeline、Triggersで、処理と起動を組み立てます。Pipelines-as-CodeやChains、Resultsを組み合わせると、定義の管理や証跡、実行履歴まで扱えます。
Pipelines 1.0とCNCF incubatingへの移行を踏まえ、安定性と周辺エコシステムを確認して採用を検討します。
導入前に確認したい三つのポイント
導入前には、解きたい課題や費用の範囲、運用と引き渡しを先に決めておくと、依頼先との話が進めやすくなります。確認する項目は三つあり、導入の対象、費用の全体、運用の担当に関わります。
- 課題と対象:解決したいリリース課題と、対象サービスの範囲を決めます。
- 総保有コスト:初期費用やクラウド実費、人材、保守、セキュリティ、ログ保存を含めた総額。
- 運用と引き渡し:TaskとPipelineの所有者、障害対応、更新、成果物とIaCの引き渡し条件を、契約や運用設計に反映します。
PoCから始め、標準化と段階移行を経て運用を引き継ぐ流れなら、無理なく進められます。Kubernetes運用力とセキュリティ要件に合わせて、必要な構成を選びます。
対象サービスを一つ選んで行う検証
リリース頻度が高く、失敗時の影響を限定しやすいサービスを選び、成功系と失敗系のPipelineを作ります。
PoCの結果をもとに、標準Taskや権限、ログを決めます。そのうえで、費用と運用担当を確定させてから対象を広げると、安全に進められます。
▼関連記事一覧
・Tektonのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Tektonのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Tektonのシステム開発の見積相場や費用/コスト/値段について
・Tektonのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。