
Traefikを使ったシステム開発は、サービスの入口、実行環境、セキュリティ機能を整理して選ぶことで、業務要件に合う通信基盤を組み立てやすくなります。
役割と構成、開発の進め方、本番運用、費用、委託先の選び方を、順に見ていきます。各テーマの詳細は関連記事もご覧ください。
▼関連記事一覧
・Traefikのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Traefikのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Traefikのシステム開発の見積相場や費用/コスト/値段について
・Traefikのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Traefikのシステムの概要
Traefikは、利用者のリクエストを受け付ける通信制御の層です。アプリケーションの前段に置かれ、ホスト名、パス、ヘッダーに応じて、リクエストを接続先のバックエンドへ届けます。販売管理や顧客管理といった業務機能は、Traefikを導入しただけでは完成しません。そのため、業務機能と基盤機能を分けて考える必要があります。
Traefikによるサービス入口の動的管理
従来のリバースプロキシでは、バックエンドが変わるたびに設定を編集し、再読み込みする運用が一般的です。一方でTraefikは、DockerやKubernetesの構成情報を読み取り、追加や削除に応じて経路を反映します。
サービス名やラベル、マニフェストを変更の起点にできるため、コンテナを頻繁に入れ替える環境と相性がよいです。さらに、パスごとの振り分けを使えば、同じドメインで複数のサービスを公開できます。
- 受注:「/orders」へのアクセスを受注サービスに振り分けます。
- 在庫:「/inventory」の行き先は在庫サービスです。
- API:「/api」の行き先は、認証済みのAPI群です。
HTTPメソッド、ヘッダー、重み付けも振り分けの条件にできるため、カナリアリリースや段階移行に使えます。ルールが増えてきたら、優先順位を確認し、設定をコードで管理してレビューと自動テストにかけます。
IngressとAPI Gatewayの役割の違い
Traefikの役割と製品構成は、必要な機能の範囲で見極めます。
- Ingress Controller:外部からKubernetes上のサービスへ、HTTPやHTTPSを届ける役割です。
- API Gateway:認証・認可、レート制限、APIキー、変換、監査を担当範囲とします。
- ProxyとHub:必要な機能に応じて、OSS版と商用機能のどちらを選ぶかを決めます。
Traefikは構成によって、Ingress ControllerとAPI Gatewayの両方に使えます。ただし、OSS Proxyで足りるか、商用機能が必要かは要件によって異なります。また、OSS版のProxyは、リバースプロキシ、Ingress Controller、ロードバランサーとして使える製品です(出典: Traefik公式価格ページ、2026年8月確認)。
Hub系製品では、WAF、認証、分散レート制限、マルチクラスター管理、API管理などの機能が加わります。
たとえProxyのライセンス費を抑えられても、設計、クラウド、監視、保守は別途必要です。
Traefikのシステムの種類と構成
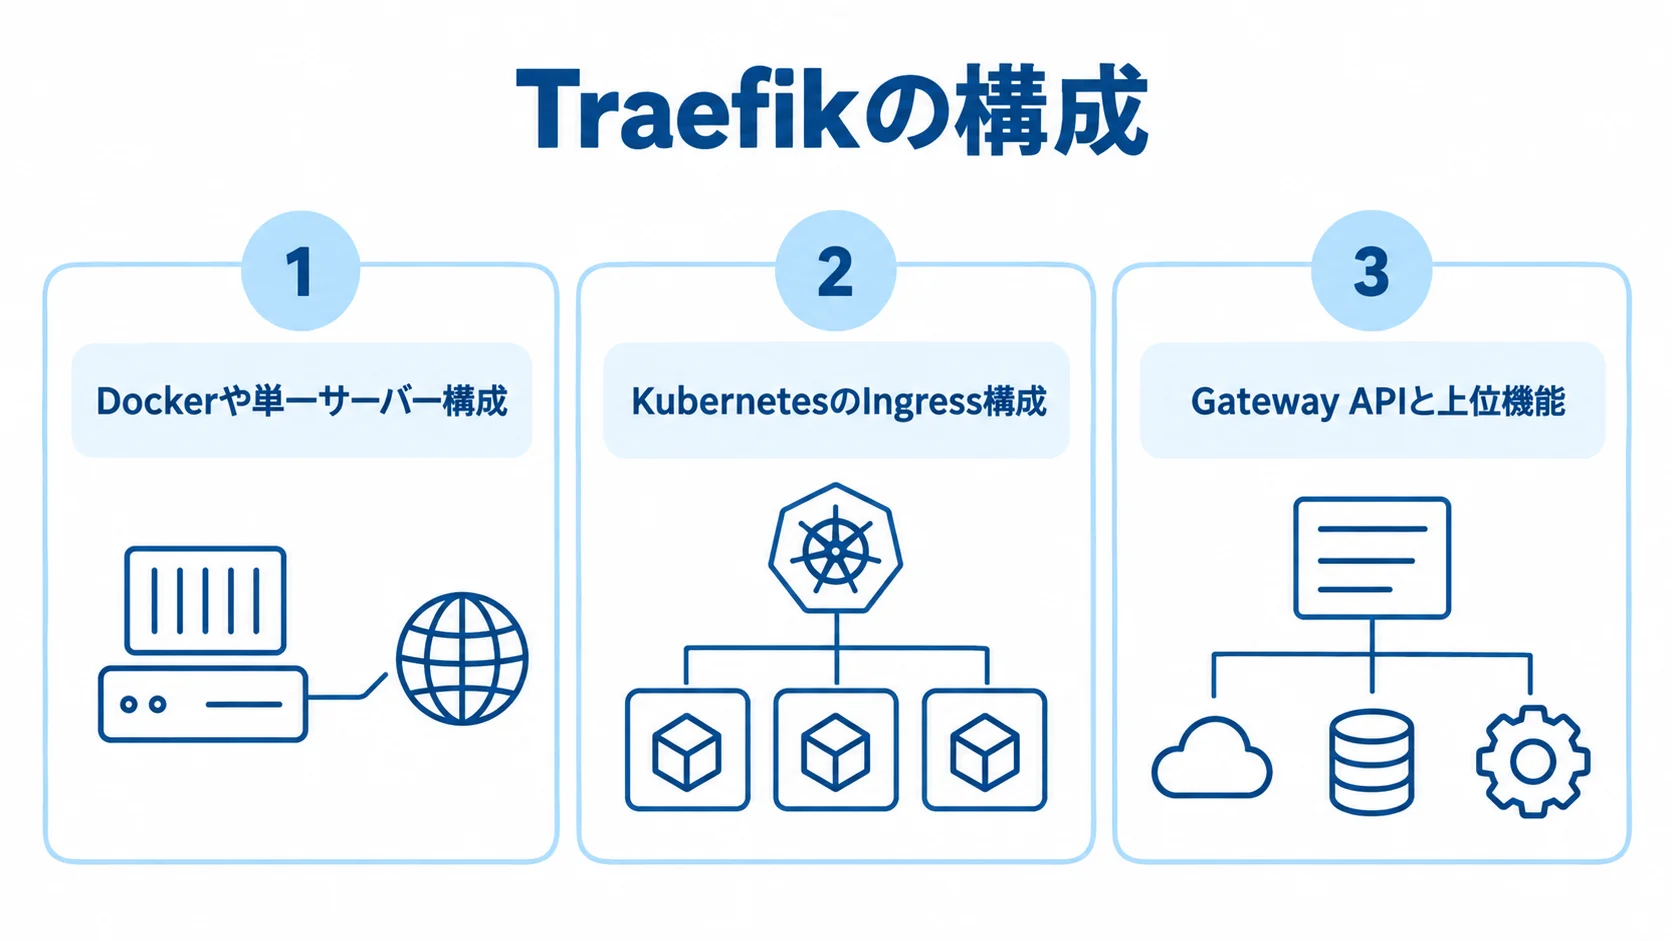
Traefikの構成は、サービス情報の取得元とセキュリティ機能の範囲によって分かれます。検証、本番の入口、API統制、複数クラスタ運用の順に必要性を見極めると、過剰な投資と運用の負荷を抑えられます。
Dockerや単一サーバー構成の小規模な始め方
小規模構成では、試験のしやすさと、単一サーバーならではの障害リスクを合わせて確かめます。
- 始め方:Dockerや単一VMは、PoCや小規模なWebシステムで始めやすい構成です。
- 初期確認:ドメイン、証明書、ヘルスチェック、タイムアウト、ログ形式を確かめます。
- 可用性:単一サーバーは障害点です。停止できない業務では、2台以上の冗長構成、外部ロードバランサー、自動復旧、安全な証明書保管が必要です。
- 安全性:管理画面の公開やDockerソケットの無制限な参照は攻撃面を広げるため、検証の設定をそのまま本番へ持ち込まないようにします。
社内サービスでも試しやすい構成です。ラベルやファイル設定で経路を作り、TLS終端、リダイレクト、アクセスログ、基本的な負荷分散を確かめられます。
サービス数が多い環境向けのKubernetesのIngress構成
Kubernetes構成では、経路の管理と、チーム間の責任分担を整えることが中心になります。
- 経路管理:TraefikをIngress Controllerとして動かし、Ingress、独自CRD、Gateway APIで経路を定めます。
- 環境管理:Helmで導入し、公開設定をマニフェストに含めておくと、開発・検証・本番の差分を追えます。
- チーム分担:名前空間、RBAC、NetworkPolicy、Secret管理を使い、共有クラスタの責任範囲を分けられます。
- 導入確認:サンプル1つで動作と切り戻しを確かめ、そのうえで対象を増やします。
公式のQuick Startでは、Helm、IngressRoute、Ingress、Gateway APIのHTTPRouteを扱っています(出典: Traefik公式Kubernetes Quick Start、2026年8月確認)。
初回は、サンプル1つを使って名前解決、HTTPステータス、転送先、ログ、切り戻しを確かめます。
標準化と統制を重視する場合のGateway APIと上位機能
標準リソースで役割を分け、必要な統制機能の範囲で構成を選びます。
- 標準化:Gateway APIでは、GatewayClass、Gateway、HTTPRouteを使って、入口、待ち受け、経路を表します。
- 役割分担:基盤担当者がGatewayを、アプリ担当者がHTTPRouteを管理でき、複数チームの運用にも合います。
- 転送設定:HTTPRouteを使えば、Kubernetes Serviceへの経路を定義できます。
- 上位機能:認証、APIキー、JWT・OIDC、WAF、分散レート制限、監査、マルチクラスタ、APIポータル、オフライン運用が必要なら比較します。
HTTPRouteでは、ホスト名やパスに応じて転送先を指定できます(出典: Kubernetes Gateway API仕様およびTraefik公式ドキュメント、2026年8月確認)。
比較では、対象クラスタ数、データプレーンの配置、管理画面へのアクセスをまず確かめます。そのうえで、契約期間やサポート時間、脆弱性修正の期限、障害時の連絡経路も見ておきます。
Traefikのシステム開発の進め方
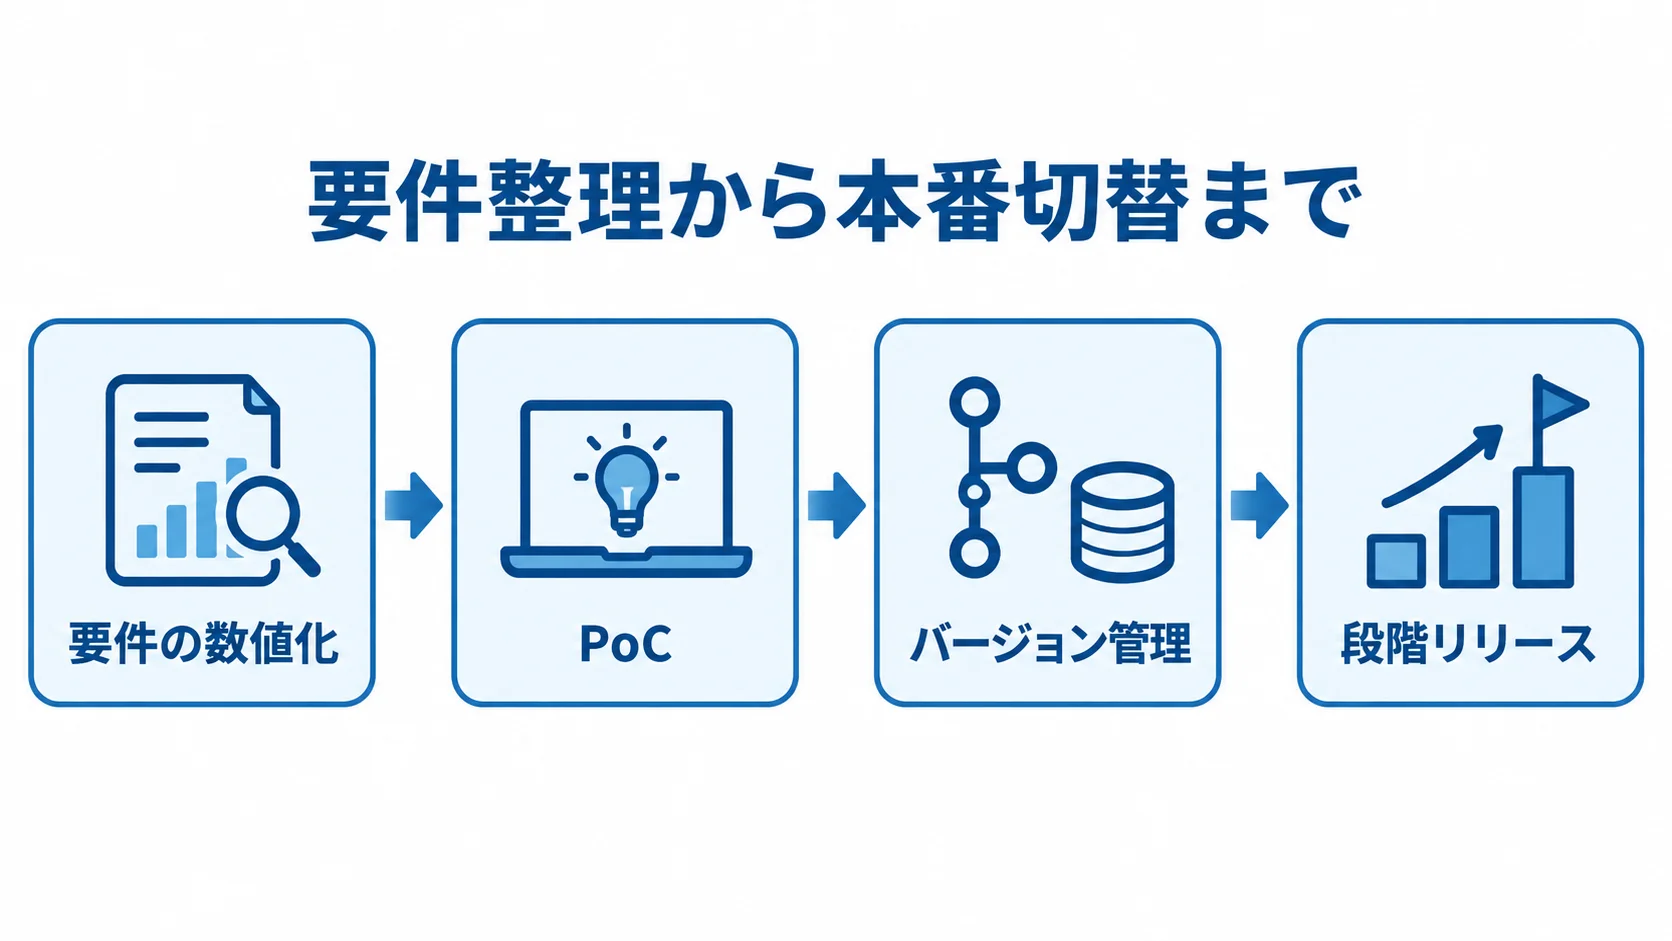
開発では、設定に取りかかる前に、公開するサービス、利用者、通信量を整理します。認証や可用性、障害時の業務への影響も、早い段階で確かめておきます。また、基盤、アプリ、ネットワーク、運用の担当範囲を、初期に決めます。
入口だけを高性能にしても、アプリやデータベースが要件を満たさなければ、業務システムは成功しません。そのため、責任範囲を早く決めておくことが、追加費用の抑制につながります。
要件定義とPoCによる採用理由の確認
採用を判断するには、要件を数値にするところから、PoCまでを順に確かめます。
- 通信量:ピーク時のRPSと同時接続数を決めます。
- 性能・可用性:応答時間と許容停止時間を、数字で書き表します。
- 復旧目標:RTOとRPOの目標を定めます。
- 運用要件:ログ保存期間、証明書更新、利用者の認証方式を、運用の条件として示します。
応答時間は95パーセンタイルで定めます。WebSocketやgRPCでは、通常の画面遷移と異なるタイムアウトや接続維持が必要です。ファイルアップロードや長時間処理、ストリーミングも、この点を事前に確かめます。
PoCでは、バックエンドを1つ公開し、TLS終端、ホスト名とパスの経路、ヘルスチェックを確かめます。さらに、アクセスログ、メトリクス、認証、失敗時の切り戻しも試します。
本番と同じ証明書更新、ネットワーク制御、ログ収集を使い、Gitで設定変更を反映する流れも試します。障害の検知と復旧にかかる時間も、成功条件に含めます。
設計と実装での責任分界と設定管理
通信経路と設定の管理方法を明確にすると、責任の分け方を運用に反映できます。
- 通信経路:利用者からDNS、ロードバランサー、Traefik、アプリ、DBまでを図に描き、TLS終端、クライアントIPの取得元、外部公開ポートを明記します。
- アクセス管理:管理用APIとダッシュボードを使える人を決めます。Forwardedヘッダーは信頼するネットワークに限り、記録や認証条件の誤りを防ぎます。
- 設定管理:構成要素ごとに設定を分け、関連ファイルはバージョン管理に載せます。
- 変更検証:本番だけの手作業による変更は避け、レビューと自動検証で、環境差、復旧手順、ルートの重複、意図しない公開を見つけます。
設定は、ルーター、サービス、ミドルウェアの単位で分けて管理します。TLS、プロバイダー、ログ、メトリクスも、別々の単位として扱います。
Helm values、Kubernetesマニフェスト、IaC、CI/CD定義は、版を管理します。
テストと段階リリースによる本番切替のリスク低減
本番切替では、機能と負荷を確かめたあとに、対象を段階的に広げます。
- 通信経路、証明書、認証、制限、障害時の動作を、試験で確かめます。
- 負荷試験は、Traefikだけでなく構成全体で測ります。
- まずステージングで動かし、本番のトラフィックを段階的に増やします。
- DNS、旧経路、直前の設定版を残しておき、障害時に切り戻せる状態にします。
Traefik単体の性能値は保証値として扱わず、TLS、認証、ミドルウェア、クラウドのロードバランサー、バックエンドの遅延を含めて測ります。
試験では、経路の優先順位や証明書の更新と失効を確かめます。認証の失敗、レート制限、バックエンド停止、タイムアウト、再試行も対象です。さらに、アップロードの上限やWebSocketの切断、ログの欠損も試験の対象になります。
公式の導入事例では、2025年8月から2026年2月にかけて評価から本番へ移行しています。Kubernetesリソースで管理し、サービス単位で展開したと示されています(出典: Traefik公式導入事例、2026年確認)。
本番運用で必要なセキュリティと可用性
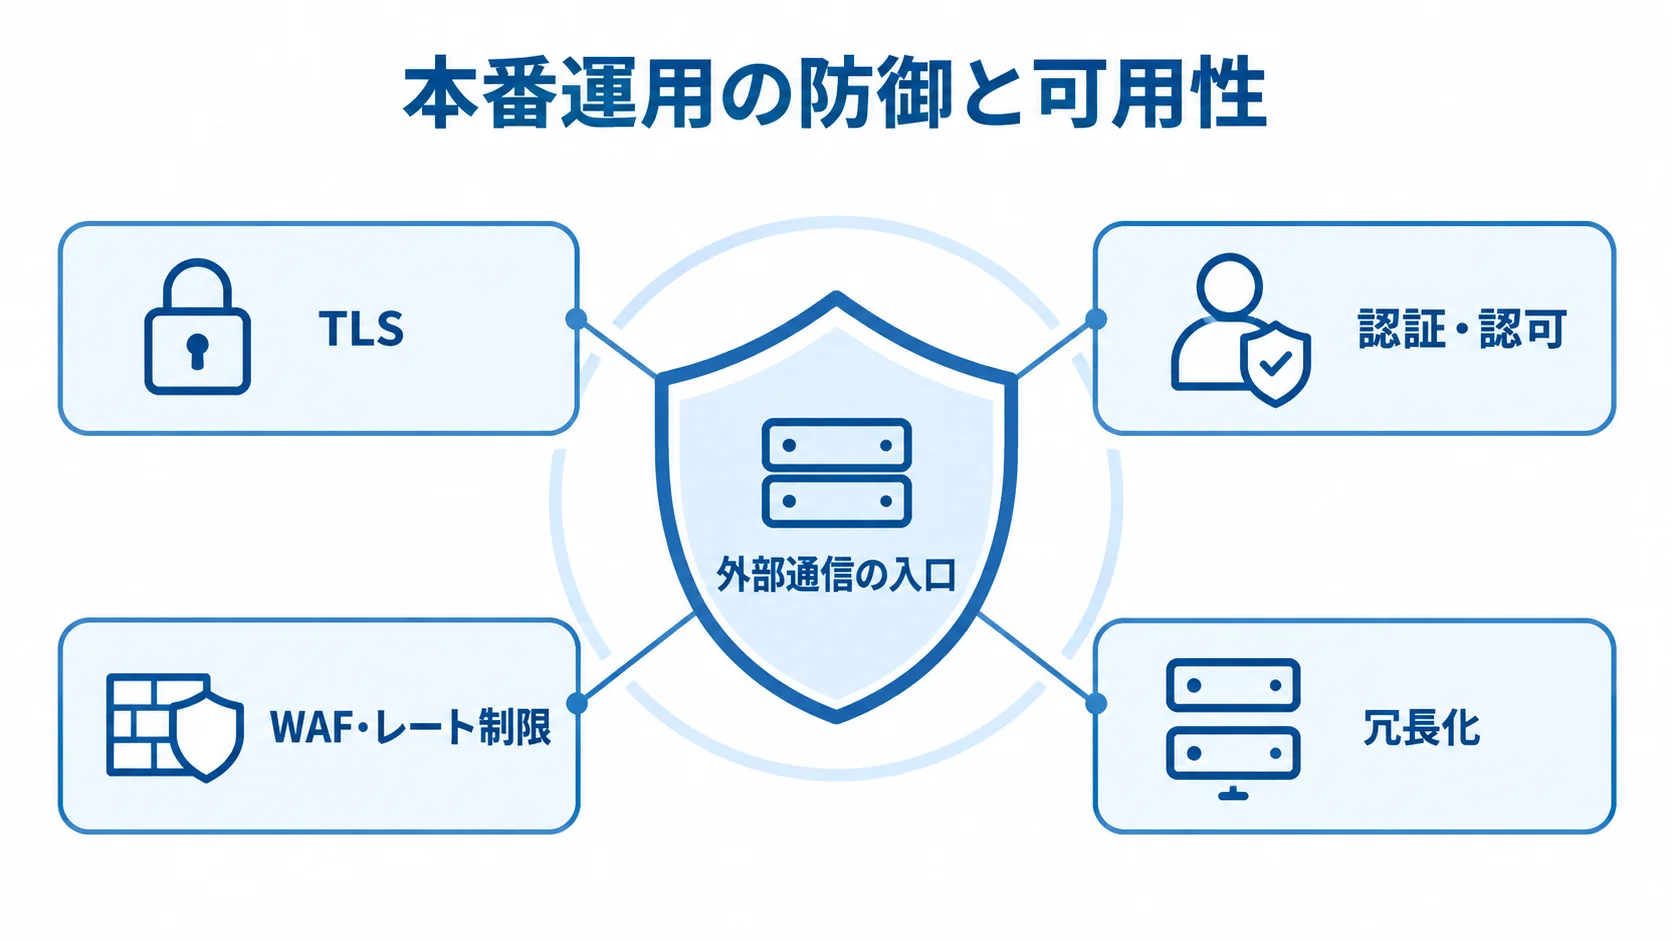
Traefikは外部通信の入口になるため、攻撃面を管理する設計が必要です。
閲覧や操作ができる人は、ダッシュボード、API、Kubernetes APIの権限ごとに決めます。Secret、TLS鍵、ログに含まれる個人情報についても、閲覧できる人を決めておきます。
入口の設定は、アプリ開発者だけでは完結しません。そのため、基盤、セキュリティ、運用の担当者を交えてレビューします。
TLS・認証・WAF・レート制限の多層防御
入口の防御では、通信の保護、認証、異常時の対応を組み合わせます。
- TLS:証明書と鍵を管理したうえで、自動更新を安全に行える仕組みを設計します。
- 内部通信:TLS終端のあとも、個人情報や機密情報を扱うなら、暗号化やネットワーク制限を検討します。
- 認証・認可:API単位やテナント・部署単位の権限と、機密操作の監査を扱います。JWTやOIDCは、発行者、対象者、署名方式、有効期限、鍵更新を検証します。
- 異常対応:WAFやレート制限でも、すべてを防ぐことはできません。そのため、異常検知後の遮断や通知、調査、解除まで決めます。
外部公開ではTLSを必須にします。そのうえで、証明書の発行・更新・失効と秘密鍵の保管を設計し、更新に失敗したときの通知も決めておきます。
ACMEの自動更新では、DNSまたはTLS-ALPNの検証経路と、更新回数の制限を確かめます。検証環境と本番では、アカウントも分けておきます。
ログ・メトリクス・トレースと冗長化の一体設計
観測できる状態を整えたうえで、冗長化や更新、障害対応を続けていきます。
- 監視:稼働状況、ルーター別のリクエスト数、ステータス、応答時間、バックエンドエラー、接続数、証明書期限、設定反映の失敗を見ます。
- アクセスログ:リクエストIDや転送先があると、調査に役立ちます。URL、クエリ、ヘッダーに個人情報があればマスキングし、保存期間も制御します。
- 冗長化:複数インスタンス、外部LB、Pod分散、ローリング更新、PodDisruptionBudget、ヘルスチェック、クラスタ障害時の経路を組み合わせます。
- 訓練と更新:障害訓練を行い、セキュリティ修正を取り込む手順を整えておきます。
片系やバックエンドの停止、証明書更新の失敗を、定期的に訓練します。設定の誤反映やクラスタ切替も、訓練に含めます。
2026年の公式リリースノートにも、セキュリティ修正が含まれています。そのため、版の固定、更新の期限、緊急ロールバックを手順にしておきます(出典: Traefik公式リリースノート、2026年8月確認)。
Traefikのシステム開発にかかる費用相場
費用はライセンスだけで決まるわけではありません。要件定義、ネットワーク、クラウド、TLS、認証、アプリ改修を、作業ごとに分けて考えます。監視、テスト、移行、保守まで含めて、費用を見ていきます。
以下は、2026年時点の国内発注予算を考えるための推定レンジです。公式のライセンス定価ではなく、通信量やクラスタ数、可用性、サポート範囲、既存連携によって変わります。
費用の内訳や見積条件は、Traefikのシステム開発の見積相場や費用/コスト/値段についてでも確認できます。
規模別の初期費用の幅(50万円から5,000万円超)
初期費用は構成の規模によって幅があります。各レンジには、目安の期間と対象の作業が添えられています。出典は、本リサーチノートの国内発注予算推定(2026年)です。
- 検証環境:費用は50万〜150万円程度、期間は2〜6週間程度です。
- 本番Ingress:1クラスタでHelm、複数サービス、TLS自動更新、CI/CD、監視、障害対応を含めると150万〜500万円程度、期間は1〜3か月程度です。
- API Gateway:必要機能を含む費用は500万〜1,500万円程度、期間は3〜8か月程度です。
- 大規模基盤:構成によって1,500万〜5,000万円を超える場合があります。
- 試算の前提:2026年のPM・SE・PGの人月単価と、一般的な業務システムの工程をもとにした編集上の試算です。
API Gateway構成には、OIDCやJWTによる認証と、レート制限が含まれます。さらに、RBAC、WAF、監査ログ、既存APIの改修も含まれます。
検証環境は、Dockerまたは単一サーバーで、基本経路やTLS、簡易ログを整える構成です。この費用には、要件整理や設定、証明書、試験、手順書の人件費も含まれます。
大規模基盤は、複数クラスタやクラウド、災害対策、24時間運用、厳格なSLA、大規模移行を含む構成です。この費用は、Traefik単体ではなく、クラスタ、ネットワーク、認証、監視、移行、運用設計を含む推定です。
ランニング費の内訳(クラウド、監視、保守、ライセンス)
ランニング費は利用規模と契約範囲で変わるため、項目ごとに見積もります。
- 基盤費:OSS版でもクラウドLB、Kubernetesノード、ディスク、通信、ログ・メトリクス保管、WAF、バックアップ、監視通知が発生します。
- 月額の仮置き:小規模は月5万〜30万円、本番冗長化は月30万〜150万円程度です。
- 商用契約:Hub系は年額ライセンスやサポート費が個別見積の場合があります。導入支援、アプリ改修、クラウド実費、監視、定期更新、障害・24時間対応は別に扱います。
- 保守費:初期開発費の年15〜25%程度と置く方法もあります。対応時間や月間作業時間、緊急対応、脆弱性修正の責任分界を確かめます。
小規模の検証や社内利用、本番クラスタの初期予算に使う仮置きの数字です。通信量とログ保持期間によって変わるため、クラウドの料金表で再計算します。
見積もりと本番チェックで確認すべき項目
見積もりでは、総額と担当リスクを確かめます。「Traefik導入一式」とだけ書かれていると、設定、改修、クラウド、試験、移行、運用のどこまでが含まれるか分かりません。そのため、成果物と検収条件を揃え、同じ前提で複数の案を比べます。
要件定義書とRFPに記載する数値と成果物
提案の条件と納品の範囲を揃えるため、RFPには要件と受け取るものを具体的に書きます。
- 通信要件:公開ドメインとパス、バックエンド数、ピークRPS、同時接続数、TLSと認証、WAFやレート制限の要否を書きます。
- 運用条件:ログ期間や通知先、稼働率、RTOとRPO、環境の制約を示します。
- 構築成果物:構成図、設定、Helmやマニフェスト、IaC、CI/CD定義、テスト仕様と結果、監視画面を、納品物として定めます。
- 運用引継ぎ:障害対応、復元、脆弱性対応の手順を、引き継げる形で整えます。
ソースコードだけでなく、契約が終わったあとも自社で再現できる設定と権限を受け取れるかを確かめます。
クラウドやオンプレミスの制約も示しておきます。WebSocketやgRPC、ファイルサイズ、タイムアウト、クライアントIPの扱いも、RFPに明記します。
契約で確かめるOSS・クラウド・個人情報の責任分界
OSS、委託先、個人データの扱いは、契約と運用の両方で定めます。
- 委託管理:委託先と再委託先、保管場所、アクセス権、暗号化、ログ、事故報告、監査、終了時の削除と返却を、契約で決めます。
- 取扱状況:委託先を選んだあとも、取扱状況を把握し、監査で確かめます。
- 脆弱性対応:OSSの影響調査、更新期限、互換性確認の担当を決めておきます。商用支援では、対応時間、対象版、緊急パッチ、問い合わせ方法を確かめます。
個人情報保護委員会の指針は、委託先の選定と契約、取扱状況の把握や監査について示しています(出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」、2026年8月確認)。
法的な適用範囲はデータや業務によって変わるため、公開前に法務・情報セキュリティ部門へ確認します。
Traefikのシステム開発会社/ベンダーの選び方
支援を頼む先には、商用サポートの窓口、基盤設計の会社、業務アプリの受託会社などがあります。Traefikの説明だけで選ぶのは避け、同じ規模や通信方式、運用条件での実績と対応範囲を確かめます。
Traefik固有の実績とKubernetes運用力の確認
担当範囲と運用実績は、資料や体制を見ながら具体的に確かめます。
- 技術実績:インストールだけでなく、経路設計やGateway API・CRD、Docker・Kubernetesの更新の経験を聞きます。
- セキュリティ実装:TLSの自動更新、認証、WAF、レート制限について、どこまでを担当するかを確認します。
- 運用実績:監視、障害切り分け、段階リリースの実績を確かめ、可能なら匿名化した構成図、試験項目、手順、障害対応例を見せてもらいます。
- 担当体制:資格や経験年数だけでなく、実際の担当者、レビューの方法、IaC・GitOps、オンコール、交代時の引継ぎ方法を見ておきます。
- 契約範囲:OSSと商用機能の境界、開発後の脆弱性対応やクラスタ更新の支援範囲が、どこまで含まれるかで比べます。
同じ条件で比べる提案内容と保守SLA
各社へ同じ前提条件を渡し、提案と保守条件を揃えて比較します。
- 費用内訳:初期、クラウド、ライセンス、保守、追加作業の単価を、別々の項目で示してもらいます。
- 機能範囲:不要なAPI管理機能は、過剰な投資になることがあります。提案に含まれる機能は、要件と照らして見ます。
- SLA:稼働率に加えて、監視対象、一次応答、復旧目標、緊急パッチの連絡、休日対応、障害報告、再発防止を見ます。
- 終了・移行:終了時に設定、証明書、監視定義、IaC、ログを返してもらえるか確かめます。複数環境へ移す可能性があるなら、特定環境に依らない設計力も評価します。
負荷試験、ログ設計、証明書更新、障害訓練、移行リハーサルが提案から抜けていると、後から費用が増える場合があります。
▶ 詳細はこちら:Traefikのシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:Traefikのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
▶ 詳細はこちら:Traefikのシステム開発の発注/外注/依頼/委託方法について
Traefikと他の選択肢の比較
Traefikが常に最適とは限りません。判断では、既存の運用知識、クラウド依存度、Kubernetesの有無を並べます。API管理の深さやサポート、予算も比べます。
製品の優劣を比べるより、自社の要件を最も少ない運用負担で満たす構成を選ぶことが、比較の目的です。
運用知識を活かせる従来型のリバースプロキシ
運用の前提と必要な柔軟性をもとに、比べる通信基盤を絞ります。
- 従来型:静的な構成で追加が少なく、担当者が慣れている場合に候補になります。
- Traefik:コンテナを頻繁に入れ替える、複数環境へ同じ定義を展開する、カナリアや自動更新を使う、といった場合に、動的な設定が有効です。
- 他の基盤:クラウドネイティブプロキシやサービスメッシュは、性能、設定モデル、管理対象、証明書、可観測性、更新、障害調査の観点で比べます。
- 総保有コスト:機能が多いほど、運用の範囲も広がります。担当者の育成や保守契約まで含めて考えます。
設定の予測しやすさや、長年積み上げた監視のノウハウを重視するなら、動的なサービス発見を必須にしない選択も合理的です。
マネージドサービスの運用負担と柔軟性
運用を任せる範囲と、環境間の柔軟性を比べて、構成を選びます。
- マネージドAPI Gateway:1つのクラウドでAPIを公開し、認証、監視、課金、サポートをまとめたい場合に候補です。
- 注意点:パッチや可用性は任せやすい一方で、移行時の設定差、通信量課金、API仕様の制約、クラウド固有の連携を確かめます。
- Traefik:Docker、Kubernetes、仮想マシン、複数クラウドやオンプレミスをまたぐ経路設計に合います。
- 機能の分担:Traefikへの集約は必須ではなく、外部はマネージドWAF、内部は別方式、API契約は専用基盤にもできます。
Traefikのシステムに関するよくある質問(FAQ)
導入時によく出る疑問には、判断の基準を添えて答えます。
答えを出すには、製品機能だけでなく、人材、運用体制、既存システム、セキュリティ要件も合わせて考えることが大切です。
TraefikのOSS版は本番環境で使えますか?
使えます。ただし、OSS版だけで本番運用が自動的に安全になるわけではありません。冗長化や認証、TLSは、自社か契約先で用意する必要があります。さらに、監視やログ、脆弱性対応、更新、障害連絡も、同じように用意しておく必要があります。
小規模なサービスや技術検証では、OSS版から始められます。監査、WAF、マルチクラスタ、商用SLAが必要になった段階で、上位機能を比較します。
DockerとKubernetesのどちらでTraefikを使うべきですか?
サービス数が少なく、短期間で入口を用意したいなら、Dockerや単一サーバーから始めると理解しやすいです。
自動の増減、複数チーム・環境、ローリング更新、宣言的な運用が必要なら、Kubernetesが候補になります。
Kubernetes自体の設計や更新、監視も必要になります。そのため、Traefikだけを目的に導入するのではなく、アプリの配備や組織の運用体制まで含めて判断します。
Traefikの導入費用は無料ですか?
ProxyのOSS利用でライセンス費を抑えられる場合はあります。ただし、導入そのものが無料とは限りません。設計や設定、クラウドには、それぞれ費用がかかります。LBや証明書、認証にも費用がかかります。さらに、監視、負荷試験、移行、保守も、費用の節で挙げた作業ごとに見積もります。
小規模PoCは50万〜150万円、1クラスタの本番Ingressは150万〜500万円程度が目安です。商用ライセンスと業務アプリの開発費は、別の項目として見積もります。
Traefikを使えばセキュリティ対策は十分ですか?
十分ではありません。TraefikではTLSや認証連携、レート制限、WAFなどを構成できます。一方で、脆弱性や権限の管理、OSやイメージの更新は、別途必要です。
データベースの保護やバックアップ、監査、インシデント対応も、Traefikは自動では担いません。そこで、外部公開、管理画面、Secret、ログ、個人情報の流れを調べ、多層で対策します。
まとめ
Traefikは、業務アプリの前段で、サービスの発見から経路、負荷分散、TLS、認証、監視までを支える通信基盤です。Dockerや小規模なVMから、KubernetesのIngressやGateway APIまで構成できます。
重要なのは、Traefikを導入すること自体よりも、業務と非機能の要件に応じた機能と、運用の責任者を決めることです。
費用は検証50万〜150万円、本番Ingress150万〜500万円、認証やWAFを含むAPI Gateway500万〜1,500万円程度が目安です。
これらは、ライセンスだけでなく、設計、クラウド、アプリ改修まで見込んだ推定の予算です。さらに、監視、試験、移行、保守も含まれます。発注の前には、成果物、SLA、脆弱性対応、データ、設定やIaCの引き渡しを確かめます。
運用要件に基づくTraefikの選定
動的なサービス発見やKubernetesとの親和性、複数環境の統一が要件なら、Traefikは有力な候補です。Gateway APIやWebSocket、gRPC、段階リリースが要件になる場合も、候補として挙がります。
サービスが少なく、既存の手順を変えたくない場合や、クラウドのマネージド機能で要件を満たせる場合は、別の構成も比べます。数値と検証結果で採用理由を説明してから、本番設計へ進みます。
最初に行う要件整理と小さなPoC
まず、公開サービスや通信量、認証、可用性を要件表にまとめます。ログや障害時の切り戻しも、同じ表に書き込みます。
その後は、サービス1つでPoCを行い、費用や性能、セキュリティ、運用負荷を実測します。
PoCの成果物と本番の責任分界をRFPに反映しておくと、開発会社やサービスを比べやすくなります。
▼関連記事一覧
・Traefikのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Traefikのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Traefikのシステム開発の見積相場や費用/コスト/値段について
・Traefikのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。