
統合認証基盤を任せる会社は、製品との適合性、既存環境との連携、ID運用の設計、移行支援の範囲で比べると、自社に合う相手を選びやすくなります。
取り上げるのは、riplaと実在企業5社の計6社です。各社の強みに加えて、パートナーの役割や選定時の確認事項も併せて示します。
▼全体ガイドの記事
・統合認証基盤開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
統合認証基盤のパートナー選びの重要性
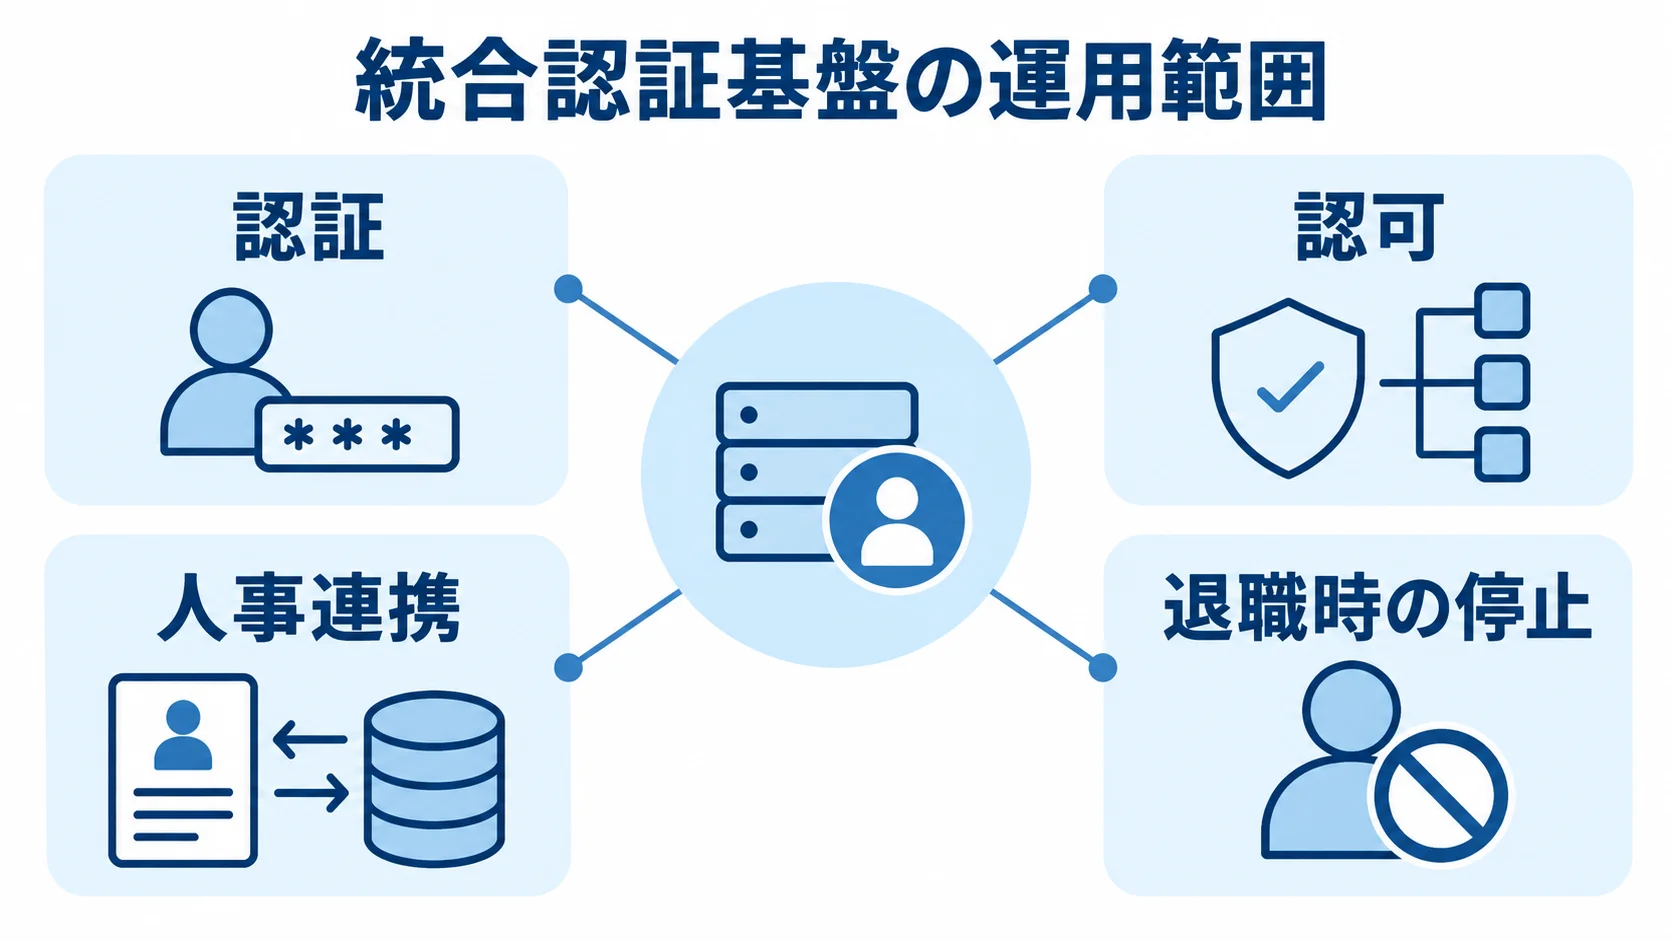
統合認証基盤は、ログイン画面を一つにまとめるだけでなく、認証と認可を分けて、人事連携や退職時の停止、管理者権限の監視まで設計する仕組みです。
認証は本人確認を、認可はシステムやデータの利用範囲の決定を受け持ちます。人事情報との連携や退職時の停止、管理者権限の監視までつなげて初めて、業務とセキュリティの両方に効果が出ます。
依頼の範囲によって必要なパートナーが変わるため、まず、製品設定だけを頼むか、現行調査や個別連携、運用設計まで任せるかを発注側で決めておきます。
製品ベンダーと開発会社・SIerの役割の違い
相談先は、製品を提供する側と、製品を組み合わせて構築を支援する側に分けて確認します。
- 製品ベンダー:Microsoft、Okta、Google Cloud、IBMなどが、SSO・MFA・ディレクトリ・ライフサイクル管理の製品を提供します。
- 開発会社・SIer:日立情報通信エンジニアリングやNECなどが、製品構築と既存システムとの連携を中心に、移行や保守を支援します。
製品ベンダーにも導入の支援体制はあります。ただし、どこまでを誰が受け持つかは、提案書で確かめておく必要があります。
SSO導入後に残るアカウント管理の課題
SSOを導入しても、次のような状態が残っていれば、統合認証基盤としては不十分です。
- 退職者:退職後もIDが残っている。
- 兼務者:必要以上の権限が付いたままになる。
- 委託先:利用期限を管理できていない。
- 緊急時:障害時に使える管理者の経路がない。
契約書や法務相談のほか、稟議や文書保管などの機密情報を扱う企業では、誰がいつアクセスしたかを追跡できるログと、定期的な権限レビューを要件に含めます。
2025年7月にIPAへ寄せられた不正ログイン相談は144件でした。また、IPAはパスキーや多要素認証の設定を呼びかけています(出典: IPA「インターネットサービスへの不正ログインによる被害が増加中」、2025年)。
株式会社ripla|コンサルから開発までの一気通貫支援
riplaはIT事業会社として社内DXを推進した経験を活かし、コンサルから開発まで一気通貫で支援します。強みは、ビジネスの成果創出とシステムの定着にあります。
営業・顧客・生産・販売管理など幅広い基幹システムの構築・導入実績があり、業務要件に柔軟に対応します。
特徴と強み
認証製品を選ぶ前に、利用者や業務システム、権限、異動・退職の流れを整理します。riplaでは、次の工程を一続きで相談できます。
- 業務要件:現場へのヒアリングをもとに、要件を整理します。
- 設計・開発:画面とデータ連携の設計から開発まで。
- 定着支援:導入後のシステム定着までの支援。
営業・顧客・販売管理など既存システムとつながる業務全体を見直したい企業に向いています。
得意領域と相談時の確認事項
相談時には、認証基盤を単独で開発するのか、既存システムや社内DXと一体で設計するのかを明確にします。また、見積もりに必要な条件もそろえておきます。
- 利用環境:利用者数、接続システム数、AD・人事システムの有無。
- 認証・管理:SAML・OIDC・SCIMへの対応状況、管理者MFA、監査ログの保存期間。
標準機能を活かしつつ、標準に収まらない業務フローを必要な範囲で個別開発したい企業も候補にできます。
Microsoft|Microsoft 365・Active Directoryと統合しやすい基盤
Microsoftは、Microsoft Entra IDでクラウドとオンプレミスのID連携を提供しています。
Microsoft 365、Windows、Azureを利用している企業は、契約内の機能と追加ライセンスを確認しやすい候補です。
特徴と強み
Microsoft Entra IDはMicrosoft環境と組み合わせて各機能を設計できるため、必要なライセンスと既存契約との重なりも確認しておきます。
- 主な機能:SSO・MFA・条件付きアクセス・プロビジョニング・監査ログ。
- ライセンス確認:条件付きアクセスにはMicrosoft Entra ID P1が必要です。
- 上位機能:ID保護やPrivileged Identity ManagementはP2またはガバナンス系が関係します。
Microsoft 365 E3・E5やBusiness Premiumに含まれる機能がどこまでかも確かめます(出典: Microsoft Learn「Microsoft Entra ライセンス」、2026年確認)。
得意領域・向いている企業
Microsoft環境を中心に使う企業は、次の利用条件に照らして候補に入れます。
- 全社標準:Microsoft製品を標準にしている。
- 既存環境:Active Directoryを長く運用している。
- 一元管理:Windows端末やAzure上の業務システムを管理したい。
- 人事連携:入社・異動・退職を人事システムと連携する。
- 段階追加:SAML対応の電子契約・文書管理サービスへ、SSOを段階的に広げる。
候補の適合性を見る際は、P1・P2・ガバナンスの必要範囲、既存ADの同期方式、オンプレミスアプリの接続方法を確認します。また、ログをSIEMへ送る場合の追加費用についても質問します。
Okta|マルチクラウド・マルチSaaSを横断するID基盤
OktaのWorkforce Identityは、従業員・委託先・パートナーの安全なアクセスを支えます。複数のクラウドや業務アプリを横断して、認証とライフサイクルを管理したい企業の候補になります。
特徴と強み
Oktaの料金は、ユーザー単価と契約条件を確かめたうえで、ライセンス以外の作業費も加えて比べます。
- Starter Suite:1ユーザーあたり月額940円から。
- Essentials Suite:1ユーザーあたり月額2,670円から。
どちらも年契約や最低契約額などの条件があります。たとえば1,000ユーザーの場合、単純計算では月94万円または267万円からが、ライセンス費の出発点になります(出典: Okta「プランと価格」、2026年確認)。
そのうえで、初期設計・アプリ接続・移行・運用支援を加えた総額を見積もります。
得意領域・向いている企業
利用SaaSが多い企業や、MFAやライフサイクル管理を特定ベンダーに依存せず整えたい企業に適しています。
SAML・OIDC・SCIM対応のアプリは進めやすい一方、古い業務システムやVPN、独自認証アプリでは、別途コネクターやゲートウェイが必要な場合があります。
デモでは、異動時のグループ変更と退職時の即時停止を実データで確認します。
Google Cloud|Google Workspaceを中心にIDをまとめたい企業向け
Google Cloudは、Cloud Identityでユーザー・端末・アプリへのアクセス管理を提供しています。
Workspaceを利用している企業が、社内のSAML対応アプリや外部サービスへSSOを広げる際の候補になります。
特徴と強み
Editionごとの提供条件と既存契約を確かめたうえで、必要な機能を選びます(出典: Google Cloud「Cloud Identityの料金」、2026年確認)。
- Edition:Free EditionとPremium Editionがあります。
- Google Cloud:利用にPremium Editionが必須とは限りません。
- Free Edition:デフォルトで50ユーザー分のライセンスが提供されます。
- Premium Edition:Google Workspaceのサブスクリプションの一部として請求されます。
得意領域・向いている企業
Google中心の環境では、利用する機能と既存IDの管理方法を整理しておきます。
- 利用環境:Google Workspaceを中心に、Google Cloudや多数のSaaSを使う。
- ID連携:Directory Sync・SAML SSO・MFA・Secure LDAPの範囲を決める。
- 既存AD:残す場合は同期方向と正となるID情報を決める。
- 他システム:Google設定で完結するか、SIer連携が必要かを確認する。
Google以外のクラウドやオンプレミスの業務システムが多い場合は、ネットワークや認証連携が必要かどうかを、事前に確かめておきます。
IBM|ハイブリッド環境と大規模組織のIAM支援
IBM Verify Workforce Identityは、ハイブリッド環境のアプリやシステムへの安全なアクセスを支えます。
既存環境との統合、規制対応、大規模組織のIDモダナイゼーションを重視する企業は、比較の候補にできます。
特徴と強み
IBMは、既存環境との統合、従業員規模に応じた拡張、規制・コンプライアンス対応を特徴として挙げています(出典: IBM「Verify Workforce Identity」、2026年確認)。
SSO・MFAに適応型アクセスやライフサイクル管理、ID分析・異常検知を組み合わせる場合は、IAM全体の計画として提案を受けます。
得意領域・向いている企業
複数拠点や複数子会社でID管理が分かれている企業に向いています。また、オンプレミスとクラウドが混在し、既存ディレクトリや認証方式をすぐには廃止できない企業も候補になります。
金融・製造・公共など、権限の説明責任や監査対応を重視する組織では、権限申請・承認や定期レビュー、特権アクセス、SIEM連携の範囲を確認します。
大規模案件になりやすいため、ライセンスと現行調査、移行設計、24時間運用の有無を分けて見積もります。
日立情報通信エンジニアリング|既存環境を残した段階移行の実績
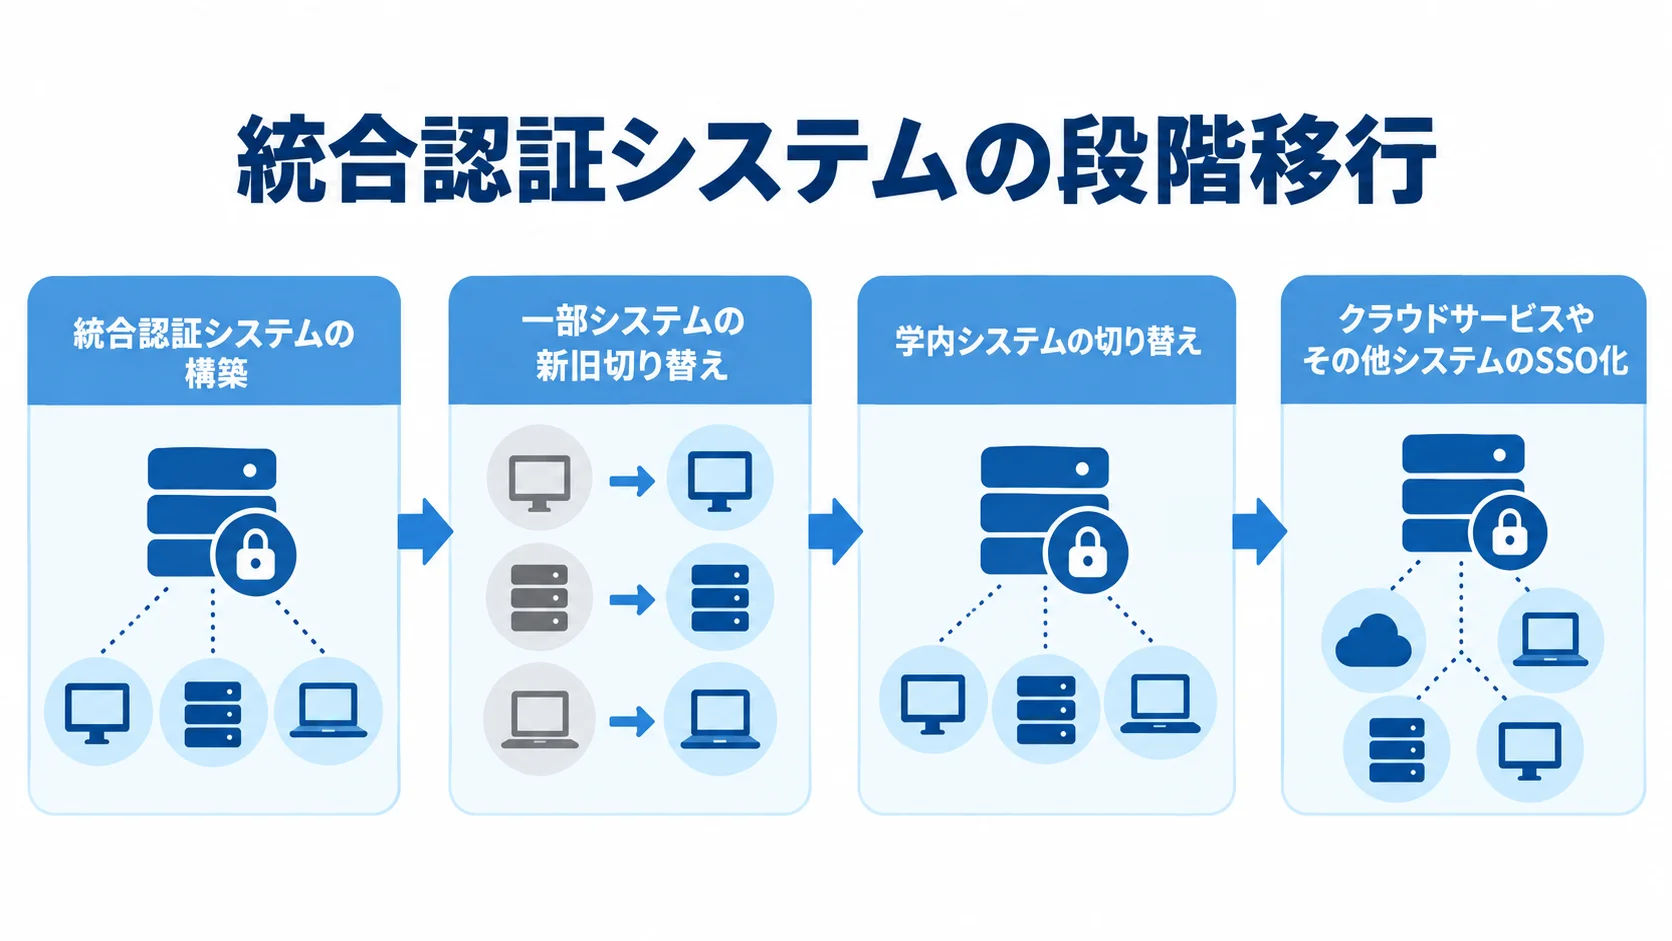
日立情報通信エンジニアリングは、ID管理やSSO、クラウドセキュリティ、オンプレミスネットワークの構築を支援しています。既存システムを動かしながら段階的に移行したい企業は、導入事例を踏まえて検討できます。
特徴と強み
2025年2月公開の教育機関向け事例では、生徒・職員のアカウントを一元化し、SSOとクラウド・オンプレミスの設計構築を支援しています。
短期間で構築するリスクを避けるため、次の4段階で進める方法が示されています(出典: 日立情報通信エンジニアリング「事例紹介 vol.1」、2025年)。
- 新しい統合認証システムを構築する。
- 一部システムを新旧切り替えする。
- 学内システムを切り替える。
- クラウドサービスやその他システムをSSO化する。
得意領域・向いている企業
学校や大規模組織など、多数の利用者やシステムの認証を業務停止なしで切り替える企業に向いています。既存網と保守期限、繁忙期を踏まえて、限定的な検証から対象を広げやすい点も強みです。
提案時には、4段階の契約範囲と、各段階の切り戻し方法、運用開始後の問い合わせ窓口を確認します。
NEC|国内大規模・オンプレミス連携を重視する企業向け
NECは、WebSAM SECUREMASTERなどで、社内と外部クラウドのIDや認証・認可を統合管理する製品とSIを提供しています。
既存ディレクトリやネットワーク、PKI、オンプレミスを含めて設計する組織の候補になります。
特徴と強み
比較の際は、製品機能、現行情報、公表されている価格の内容を確認します。
- 統合管理:オンプレミス業務システムやクラウドのID・認証・認可を管理し、SSOを実現します。
- 製品情報:2026年3月にVer8.9のリリース情報を掲載しています(出典: NEC「WebSAM SECUREMASTER」、2026年確認)。
- 希望小売価格:費用比較の材料になる公開価格があります。
価格ページには、EnterpriseDirectoryServerの希望小売価格が掲載されています。具体的には、ベースライセンスは5万円、500ユーザーライセンスは32万5,000円からです。
対応バージョンや動作環境を確かめます。一方で、別製品や構築費は個別に確認する必要があります。
得意領域・向いている企業
公共・大企業・グループ会社など、ID規模・可用性・監査・既存互換性を重視する組織に向いています。オンプレミスを残す場合は、配置やAD・LDAP同期、障害時の認証継続についても相談できます。
冗長化・証明書・サーバー・保守・移行試験が加わるため、構成図と費用内訳をそろえて比べます。
統合認証基盤のパートナー選びで確認すべきポイント
6社は、同じ基準で順位を付けるより、自社の利用者やアプリ、認証方式、運用体制に合うかどうかで比べるほうが適しています。
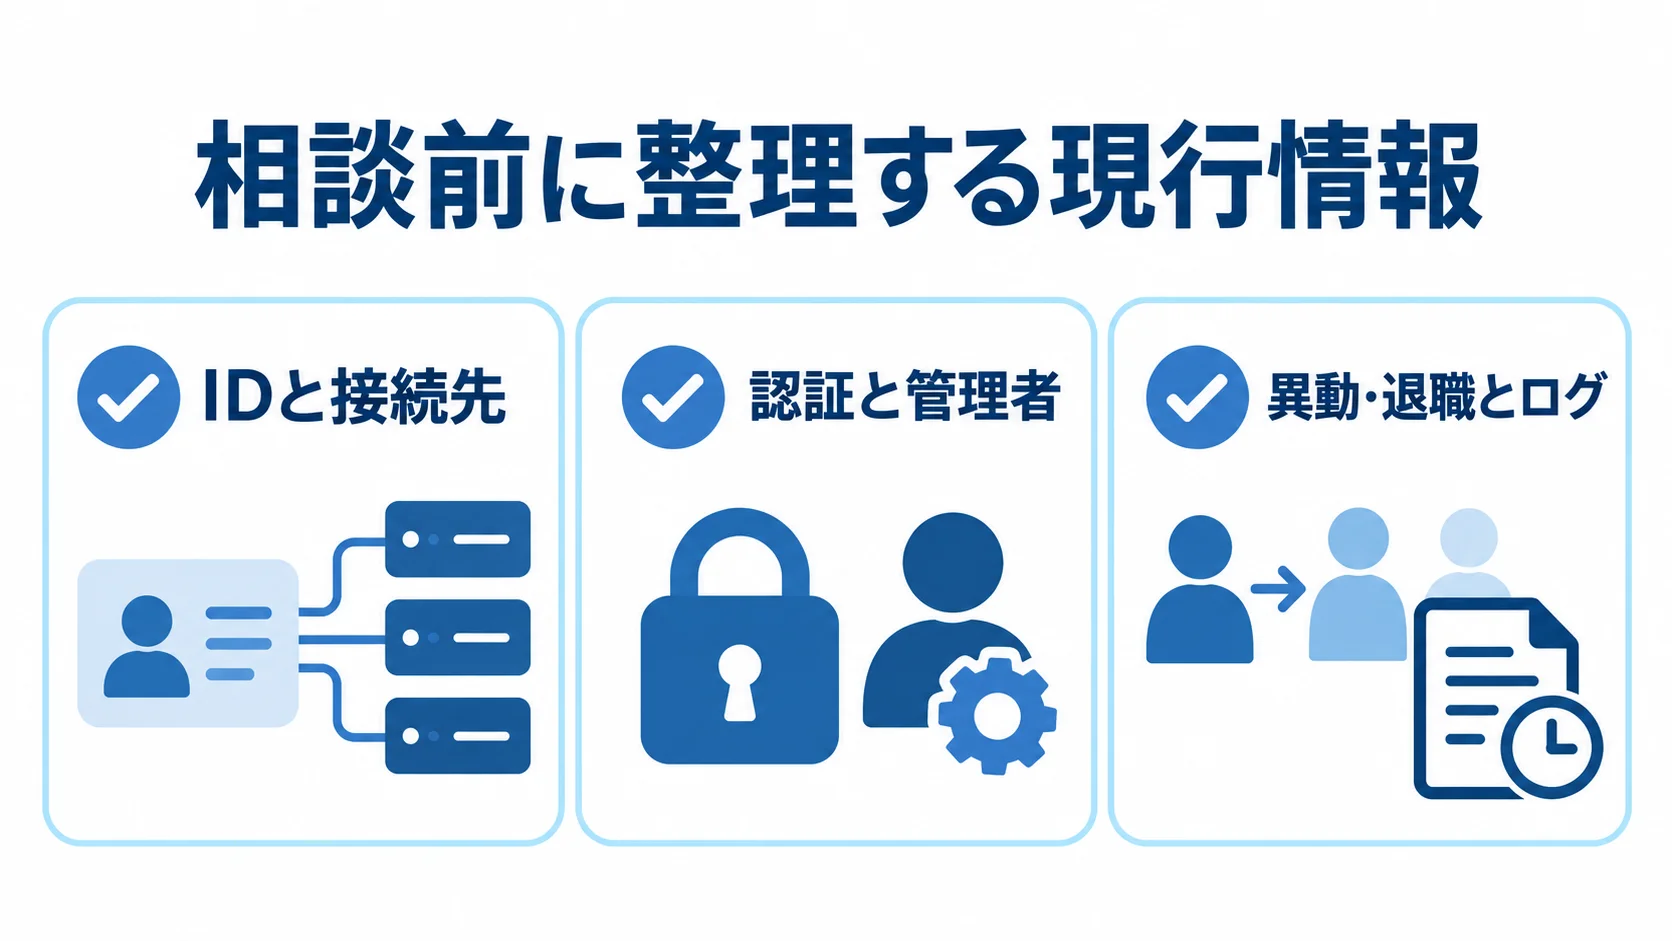
相談の前に、現行の情報を次の3つにまとめておくと、各社の見積もり条件がそろいやすくなります。
- IDと接続先:ID台帳と接続アプリの一覧。
- 認証と管理者:現在の認証方式と管理者の一覧。
- 異動・退職とログ:退職・異動の処理と、ログ保存要件。
同じ条件での実績と経験の確認
社名や導入件数だけでなく、自社に近い条件の案件について、次の情報を確認します。
- 環境条件:利用者数、アプリ数、AD・LDAP・人事連携、レガシー認証。
- 運用条件:複数会社・委託先の扱い、停止できない時間帯。
- 導入内容:構成図や課題、移行期間、稼働後の支援範囲。
教育機関の事例でも、段階移行や既存環境との併用が自社要件に近ければ参考になります。
技術力と運用設計の評価
対応規格だけでなく、認証と認可の責任分界や日々の運用を、設計書に落とし込めるかを確かめます。
- 規格・認証:SAML 2.0・OpenID Connect・SCIM・FIDO2・パスキー・MFA・条件付きアクセス。
- 権限管理:申請・承認、退職時の停止、特権IDの一時昇格。
- 監査・継続:改ざん防止ログやSIEM、緊急管理者、証明書更新の担当。
NIST SP 800-63-4は、本人確認・認証器・認証プロトコル・フェデレーション・プライバシーを扱う参照資料です(出典: NIST SP 800-63-4、2025年)。
ライセンス費・構築費・運用費の内訳比較
規模別の概算と期間に照らしながら、費目を分けて見積もります。
- 費目:ライセンス・サブスクリプション・初期設定・連携開発・移行・テスト・教育・保守。
- 小規模:主要SaaS数本とMFAの連携で300万〜1,500万円、期間は2〜4か月。
- 中規模:AD・人事連携と10〜30システムの統合で1,500万〜4,000万円、期間は4〜9か月。
- 大規模:複数拠点・レガシー改修を含むと4,000万円超もあり得て、半年から1年以上の場合があります。
この概算は類似業務システムからの推定で、統合認証基盤に固有の公的な相場ではありません。金額は、利用者数や接続数、冗長化、運用時間によって変わります。
非対応アプリの改修や手作業の移行が多いと、ライセンス費が安くても総額は増えます。そのため、同じ要件で3社以上に見積もりを依頼し、初期費用、3年間のライセンス、保守を比べます。さらに、障害対応と更新、契約終了時のデータと設定の引き渡しも、別の明細で確かめます。
よくある質問(FAQ)
統合認証基盤を検討する際は、製品選びに加えて、既存システムや運用をどこまで変えるかで迷いやすいものです。
統合認証基盤とシングルサインオン(SSO)は何が違いますか?
SSOは、一度の認証で複数の対応アプリへログインできる仕組みです。
統合認証基盤は、SSOに加えて、MFAや認可、プロビジョニングまでを含む、より広い概念です。運用で特に関わる範囲は、次の4つです。
- IDディレクトリ:利用者のIDを集めて管理する場所。
- 入退社と異動の管理:人事の変更をIDへ反映する。
- 監査ログ:誰がいつアクセスしたかを記録する。
- フェデレーション:組織や外部サービスの間で認証を連携する。
誰にどの権限をいつまで与えるかを管理したい場合は、IAMとして要件を定めます。
統合認証基盤の開発費用はいくらですか?
小規模なSaaS連携とMFAは300万〜1,500万円、中規模のAD・人事連携や10〜30システムの統合は1,500万〜4,000万円程度が推定の目安です。
大規模で複数拠点やレガシー改修を含む場合は、4,000万円を超えることもあります。
ライセンス・移行・連携・保守を分けたうえで、利用者数と接続システム数をそろえ、見積もりを比べます。
統合認証基盤は何から始めればよいですか?
まずは、管理者と機密データ担当者のMFAを整え、主要SaaS1〜2本でSSOを検証します。同時に、IDの正となる人事システムやAD、入社・異動・退職の処理、接続予定のアプリを整理します。
検証のあとに、自動プロビジョニングやレガシーアプリ、権限レビュー、SIEM連携へ広げていくと、業務停止や手戻りを抑えやすくなります。
まとめ
統合認証基盤の開発会社は、製品、導入支援、ハイブリッド連携、段階移行などの強みで比べます。
Microsoft 365中心ならMicrosoft、マルチSaaSならOkta、Google Workspace中心ならGoogle Cloudが候補です。
ハイブリッド大規模ならIBM、段階移行の実績なら日立情報通信エンジニアリング、国内オンプレミス連携ならNECも比較します。
株式会社riplaは、コンサルから開発まで支援しています。自社の条件に当てはめて、候補を絞り込みます。
発注前にそろえる要件
発注前に、利用者・アプリ数・IDの正・認証方式・MFA対象者・権限決定を整理しておきます。あわせて、入社・異動・退職の処理とログ保存期間は決めておきます。そのほか、次の3点も発注前に決めておきます。
- 緊急アクセス:障害時に使える管理者の経路。
- データ所在地:データを保存する場所。
- 契約終了後の出口:契約が終わったあとのデータと設定の受け取り方。
SAML・OIDCに対応していない旧システムや、委託先・兼務者・共有アカウントの扱いが曖昧なままだと、導入後に手作業が残りやすくなります。
まず実施することの一覧
最初から全社や全システムを切り替えず、導入対象を段階的に広げていきます。そのために、まず次の対応を進めます。
- 認証強化:管理者のMFAを整え、主要SaaSをSSO化する。
- アカウント管理:人事連携によるアカウント停止を進める。
- 相見積もり:3社以上へ同じRFPを渡し、初期設定・個別連携・移行・テスト・教育・保守・障害対応を別明細で提示してもらう。
導入後も権限レビューとログ監視を続けることで、統合認証基盤を安全に定着させます。
▼全体ガイドの記事
・統合認証基盤開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。