
統合認証基盤の開発では、方式の選び方、段階的な進め方、費用の目安、開発会社の選び方を押さえておくと、発注の準備が進めやすくなります。
契約書や稟議書、法務相談、文書保管の機密を守りつつ、利用者のログインと情シスのアカウント管理の負担を減らすことを目指します。
▼関連記事一覧
・統合認証基盤開発の進め方/やり方/流れや方法/手法/工程/手順
・統合認証基盤開発でおすすめの開発会社/ベンダー6選と選び方
・統合認証基盤開発の見積相場や費用/コスト/値段について
・統合認証基盤開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
統合認証基盤の概要
統合認証基盤は、複数のシステムにまたがる認証と認可を管理する共通基盤です。認証では利用者が「誰か」を確かめ、認可では「何にアクセスできるか」を判断します。
統合認証基盤では、ログイン画面を一つにするだけでなく、入社、異動、兼務、退職、委託終了にともなうIDの変化も業務と連動させます。こうした連動により、利便性とセキュリティを高められます。
認証と認可の違い
本人確認、操作の許可、権限の付与は役割が異なるため、分けて設計します。
- 認証:IDやパスキー、多要素認証で、利用者が本人であることを確かめる。
- 認可:認証済みの人に、契約書の閲覧や稟議の承認などを許可する範囲。
- 属性による制御:部署、役職、雇用区分、担当案件、データの機密度をもとに、最小権限と職務分離を実現する。
- 管理者権限:常時は付与せず、必要な時間だけ昇格させる。
同じ部署でも、閲覧だけできる人と承認までできる人がいます。そのため、操作を安全に制御するには、本人確認に加えて認可の設計が欠かせません。
統合認証基盤の主要機能
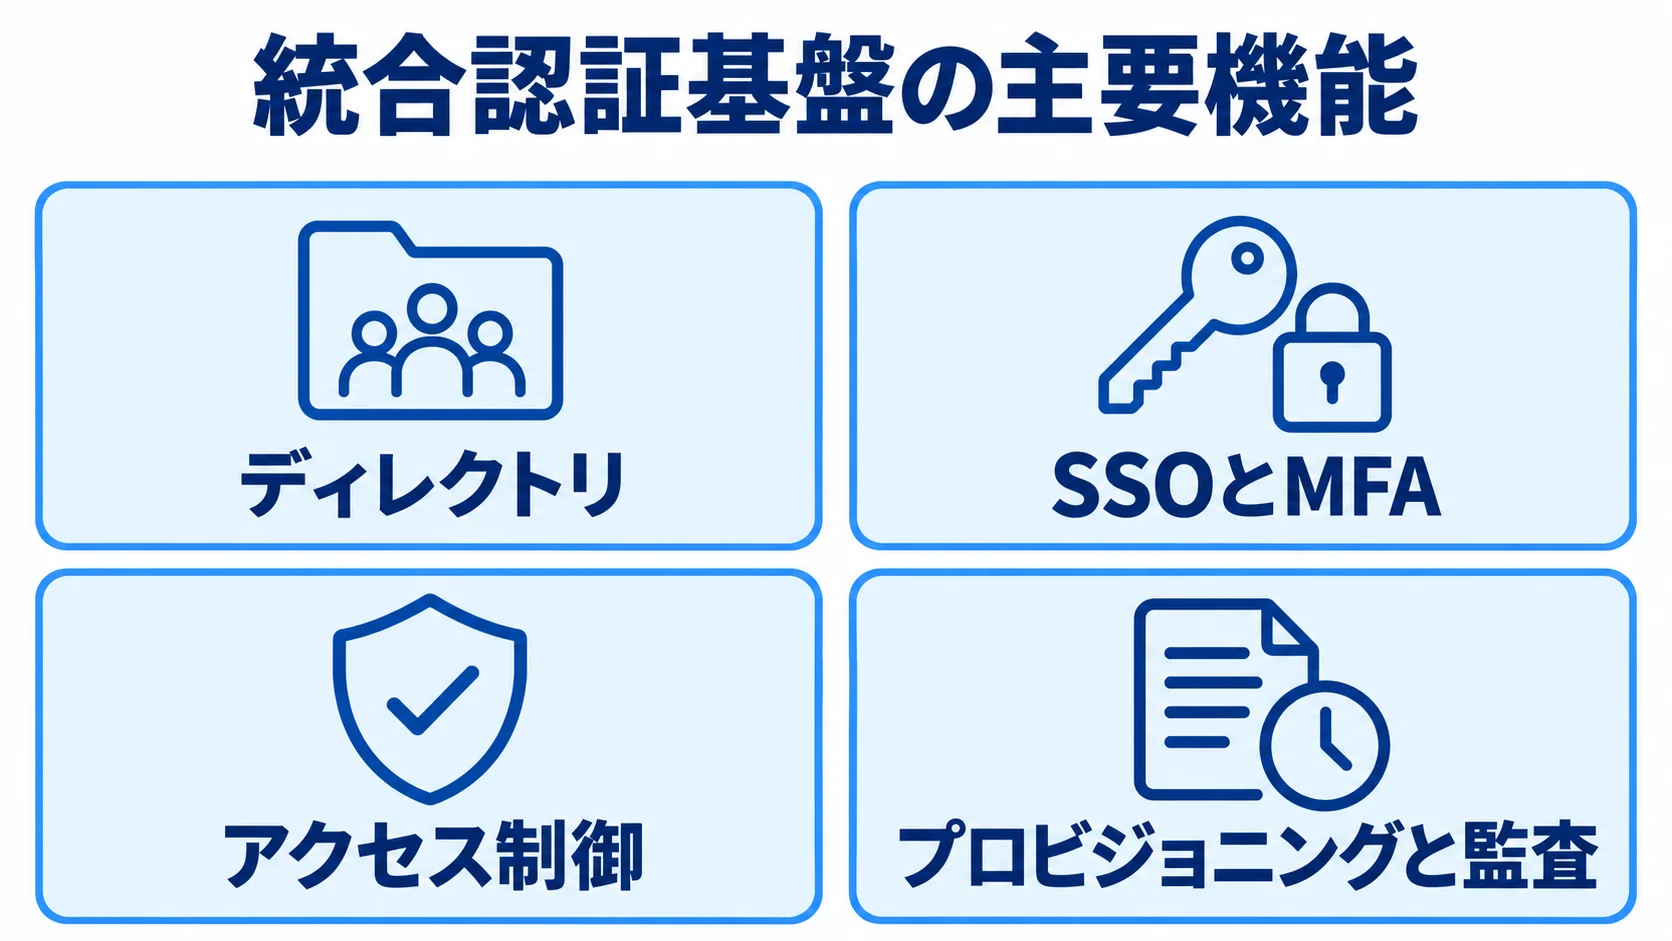
統合認証基盤では、IDの管理と認証を中心に、権限付与から監査までを扱います。
- ディレクトリ:利用者とグループをまとめて管理する。
- SSOとMFA:SAML 2.0やOpenID Connect(OIDC)を使った連携、認証を強める多要素認証、パスキーを扱う。
- アクセス制御:条件付きアクセスと権限管理で、利用できる範囲を絞る。
- プロビジョニングと監査:アカウント連携と操作ログの管理。
人事システムなど正となる情報源から、作成、所属変更、利用停止を自動で連携できると、手作業の漏れを減らせます。
接続先には、クラウドサービスに加えて、オンプレミスの業務システムも含めて洗い出します。VPNや古いWebアプリ、電子契約サービスも、接続先として忘れずに含めます。
SAMLやOIDCに非対応のシステムは、認証プロキシ、ゲートウェイ、改修用APIなどを検討します。また、一度にすべてを統合しない判断も必要です。
統合認証基盤の種類と方式の比較
主な選択肢は、クラウド型IDaaS、パッケージ・オンプレミス型、個別開発型です。どの方式が優れているかよりも、利用者数やアプリ数、既存認証、データ管理方針、運用体制に合うかで選びます。
クラウド型IDaaSが向いているケース
IDaaSは必要な機能をすぐ使えるのが利点ですが、契約や障害時の条件も合わせて確認します。
- 機能:SSO、MFA、ディレクトリ、SCIMによるプロビジョニング、条件付きアクセスを利用できます。
- 導入のしやすさ:主要なクラウドアプリを短期間で接続でき、脆弱性対応や機能更新を自社だけで抱えずに済みます。
管理者のMFAと主要サービスのSSOから始めたい場合に適しています。
確認するのは、月額ライセンスや利用者数の増減です。加えて、データ所在地、障害時の代替経路、契約終了時のデータや設定の持ち出しも確かめます。
既存のオフィススイートに一部の機能が含まれている場合は、保有しているライセンスと必要な機能の差を調べ、そのうえで追加契約を判断します。
パッケージ・オンプレミス型が向いているケース
既存のLDAPや社内ネットワークを中心に運用し、認証情報やログを自社環境で管理したい場合は候補になります。ネットワークの分離、独自の認証経路、長く保存する監査ログ、特殊な端末の制御にも合わせやすいのが特徴です。
一方で、サーバーの冗長化や証明書の更新、パッチ適用、バックアップ、障害対応は、自社で継続して担うことになります。判断の際は、初期費用だけでなく、専任または兼任の運用要員や夜間・休日の緊急対応も含めて考えます。
個別開発型を選ぶときの条件
個別開発は、標準機能で満たせない場合に限るのがおすすめです。対象になるのは、独自の組織階層、特殊な本人確認、複数組織をまたぐフェデレーション、大規模なレガシー連携などです。
認証プロトコルや暗号処理をゼロから作らず、標準規格に対応した実績のある基盤を核にします。そのうえで、周辺の連携や権限ワークフロー、管理画面を個別に開発する形が安全です。
自由度が高い反面、仕様変更やテストケース、将来の脆弱性対応、担当交代時の引き継ぎが、費用とリスクに直結します。だからこそ、独自仕様を増やす前に、標準機能で満たせない要件を一覧にして、例外を減らせるかを検討します。
統合認証基盤開発の4段階の進め方
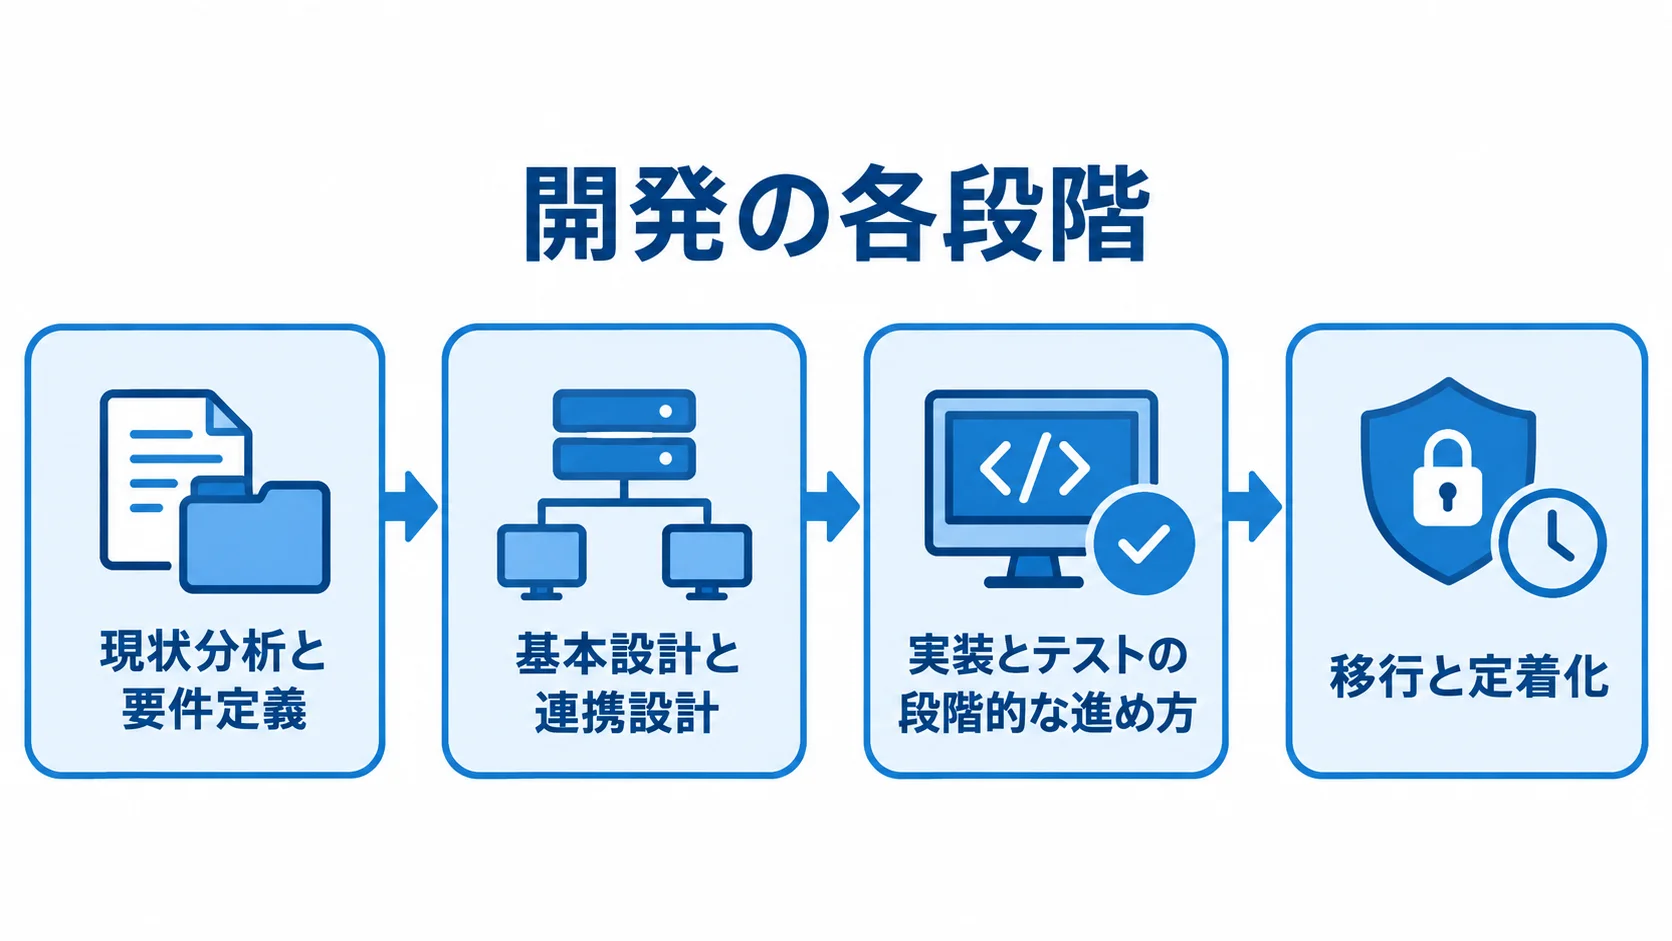
統合認証基盤の開発では、アクセス条件を定め、既存システムへの影響と切り替え方法を確かめながら、段階的に進めます。認証サーバーを用意することは、その一部にすぎません。
▶ 詳細はこちら:統合認証基盤開発の進め方/やり方/流れや方法/手法/工程/手順
現状分析と要件定義
まず、従業員、派遣社員、退職予定者、取引先、会員などの利用者区分を、発注側の担当者と開発会社で整理します。そのうえで、人事システム、ディレクトリ、業務システムのうち、どれをIDの正とするかを決めます。
- 現状の台帳化:アプリごとの認証方式、管理者、権限、停止方法、ログ保存期間、障害時の代替手段を一覧にする。
- 必須要件:管理者MFA、退職者の自動停止、契約書への職務別アクセス、監査ログ出力を、MUSTとして定める。
- 段階導入:全アプリのパスキー対応や高度な分析は、将来の検討に回す。
IDの正を決めないまま開発を進めると、アカウントの重複や停止漏れが残ります。そこで、要件は必須のMUST、できれば実現したいWANT、将来の検討に分けて整理します。
基本設計と連携設計
各アプリとの接続や障害時の復旧を含めて、基盤全体の設計項目を一覧にします。
- 設計領域:認証、認可、IDライフサイクル、ログ、可用性、障害時の運用に分けて考える。
- 接続方式:SAML 2.0、OIDC、LDAP、API、認証プロキシなどから選ぶ。
- 連携設定:属性名、グループ対応、セッション時間、再認証の条件、証明書の更新担当。
各項目はアプリごとに整理したうえで、ブレークグラスと呼ばれる緊急管理者経路を設計します。
基盤に障害が起きたとき、管理者がログインできず復旧できない事態を避けるため、通常の経路とは別の管理者アカウントを用意します。保管場所、利用記録、定期的な接続確認も、あらかじめ決めておきます。
実装とテストの段階的な進め方
開発会社は、認証基盤の単体確認、少数の利用者と主要アプリによるパイロット、全社展開の順に実装を進めます。ログインできるかどうかだけでなく、運用上の例外も試験します。
- アカウント変更:異動時の権限変更と退職時の停止を確かめる。
- 認証の復旧:MFA端末の紛失、パスワードリセット、証明書の期限切れを想定して試す。
- 外部利用者:利用が終わったときに停止されるかどうか。
認可テストでは、許可された操作と許可されない操作が想定どおりに処理されるかを確かめます。たとえば案件単位の制御では、担当外の文書を閲覧できないことや、承認者と作成者を分けられることを、テストデータで確認します。
移行と定着化
切り替える対象を分けたうえで、利用者への周知と稼働後の確認まで見通して進めます。
- 対象の分割:管理者、特定部署、主要SaaS、重要文書、レガシーシステムに分ける。
- 利用者への案内:ログイン方法、MFAの必要性、端末紛失時の連絡先、記録される情報の説明。
- 稼働後の確認:ログイン失敗率、問い合わせ件数、停止漏れ、権限レビュー完了率の確認。
2025年公開の教育機関向け事例では、新基盤の構築、一部システム、クラウドサービス、その他システムの4段階でSSOへ展開しました(出典:教育機関向け統合認証基盤導入事例、2025年)。
発注側と開発会社は、確認結果をもとに運用手順を更新し、利用者への案内と運用を定着させます。
統合認証基盤の費用相場と内訳
費用は、ライセンス、初期設計、アプリ連携の3つを軸に分けて考えます。ID移行、テスト、教育、保守・運用も、費用の内訳として見ていきます。公開データが限られるため、以下に示すのは、類似システムの相場と構成要件から算出した推定レンジです。
正式な予算は、利用者数とアプリ数を明確にしたうえで見積もります。
▶ 詳細はこちら:統合認証基盤開発の見積相場や費用/コスト/値段について
小規模な導入は300万〜1,500万円程度
小規模案件では、利用規模と導入する機能を踏まえて、費用と期間を見積もります。
- 対象と方式:数百人程度の利用者に対し、主要クラウド数本でMFA、基本的なSSO、簡易プロビジョニングを導入する。
- 初期費用と期間:300万〜1,500万円程度で、要件定義から本番稼働まで2〜4か月程度を見込む。
既存IDの重複整理、利用者への案内、テスト環境、緊急管理者経路を省くと、後から費用が膨らみます。
1人あたり月額940円のプランで1,000ユーザーの場合、月94万円、年1,128万円が計算上の出発点になります(出典:IDaaS公式料金ページ、2026年8月確認)。契約期間や最低契約額、税、導入支援費は、別に確認します。
中規模の統合は1,500万〜4,000万円程度
中規模では、既存環境との連携範囲や移行内容を含めて、費用を捉えます。
- 対象範囲:既存ディレクトリや人事情報と連携し、SAMLやOIDCで10〜30システムを接続する規模。
- 費用と期間:権限設計、ログ連携、段階移行を含めて、1,500万〜4,000万円程度、4〜9か月程度が目安です。
- 費目:1,000人・30アプリの例では、ライセンス、設計、接続、ID移行、教育、ログ監視に分けて見る。
アプリごとの例外処理や古い認証方式の改修が多いほど、連携開発とテストの工数は増えます。
1人あたり月額2,670円の場合、1,000ユーザーで月267万円、年3,204万円になります。これは公開価格による試算で、必要な機能や契約条件によって変わります(出典:IDaaS公式料金ページ、2026年8月確認)。
大規模・複雑な刷新は4,000万円超
複雑な刷新では、導入範囲や期間に加えて、稼働後の運用予算も見積もります。
- 対象範囲:数万ユーザー、複数の会社や拠点、クラウドとオンプレミス、特権ID、24時間監視、冗長化、レガシー改修を含む。
- 費用と期間:4,000万円を超えることがあり、要件定義から本番移行まで半年〜1年以上かかるケースもあります。
- 運用費:類似システムを参考にすると、初期開発費の年5〜15%程度が目安になります。
費用を抑えるには、全システムを一度に接続せず、重要度の高い領域から優先して進めます。
運用費には、証明書やコネクタの更新、ログ保管、脆弱性対応、権限の棚卸し、障害訓練まで含めます。開発費だけで比べると、稼働後の予算不足につながります。
統合認証基盤で押さえるセキュリティと運用
統合認証基盤は、攻撃者にとって重要な入口になります。SSOで利便性が高まるほど、侵害が複数のシステムへ波及する可能性があります。
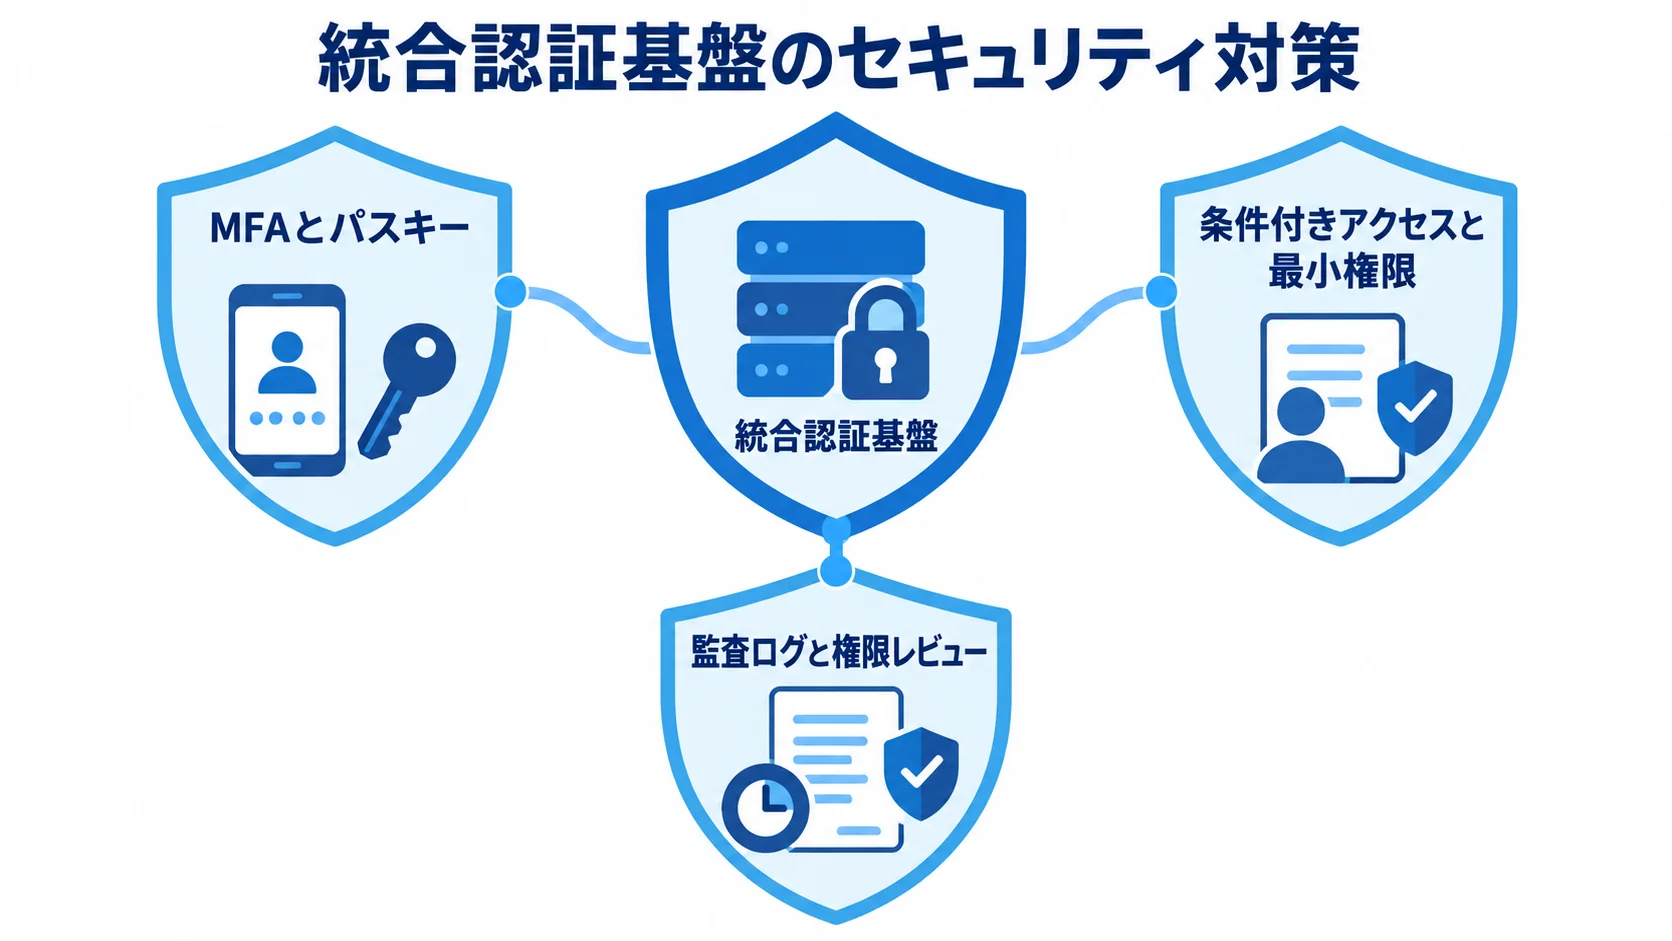
統合認証基盤では、MFA、条件付きアクセス、特権管理、ログ監視、復旧経路を一体で設計します。
MFAとパスキーの段階的な強化
認証の強度を高める際は、対象者と導入の順番を決め、利用者の負担も調整します。
- MFA:管理者や機密文書を扱う人を対象に、認証アプリ、セキュリティキー、端末、生体認証などを組み合わせる。
- 方式の選択:SMSだけに頼らず、FIDO2・パスキーも候補に入れる。
- 段階導入:管理者、機密データ利用者、一般利用者の順に広げる。
フィッシング耐性のある方式は、偽サイトへの認証情報入力を狙う攻撃に強くなります。IPAは、2025年7月の不正ログイン相談が過去最多の144件だったと公表し、MFAとパスキーを推奨しています(出典:IPA「インターネットサービスへの不正ログインによる被害が増加中」、2025年)。
全員に一度に複雑な方式を求めず、対象を絞って進めると、問い合わせを抑えながら定着させやすくなります。
条件付きアクセスと最小権限の組み合わせ
アクセス時の条件と必要な権限を整理したうえで、業務上のリスクに応じて制御します。
- 判断条件:利用者、端末の準拠状態、場所、時間帯、リスク、対象データを見て、許可、拒否、再認証を決める。
- 業務別ルール:通常の閲覧は許可し、社外端末からの一括ダウンロードには再認証や管理者承認を求める。
- 継続確認:認証後もセッションや端末を確かめ、権限を最小限に保ち、定期レビューで不要な権限を外す。
ゼロトラストは、SSOに加えて、条件付きの制御を重ねることで形になります。認証の強さと利用者体験は、合わせて検討します。
NIST SP 800-63-4は2025年8月1日に公開され、本人確認、認証器、認証プロトコル、フェデレーション、プライバシーを扱います(出典:NIST SP 800-63-4、2025年)。国際的な参照先として活用できます。
監査ログと権限レビューの運用
必要な記録を残し、権限を定期的に見直せる運用を組み立てます。
- 記録対象:認証の成功と失敗、MFAの拒否、権限変更、管理者操作、プロビジョニング結果。
- ログ管理:保存期間、改ざん防止、SIEMなどへの連携、調査担当者を決めておく。
- 定期確認:月次で退職者・休職者・委託終了者の停止状態を見て、四半期ごとに重要システムの権限をレビューする。
ログは、誰が、いつ、どの方式と端末で、どのシステムにアクセスし、何を操作したかを追跡できる粒度で残します。監査対応を後付けにせず、設計の段階から証跡を取れる形にしておきます。
権限の所有者、承認期限、差し戻しの方法、未回答時の扱いを決めておき、レビューが形だけのものにならないようにします。
統合認証基盤の開発会社/ベンダー・サービスの選び方
選ぶ際は、知名度や機能数だけでなく、自社のIDライフサイクルと接続対象を継続して運用できるかを確かめます。製品を提供する事業者と、要件定義・移行・連携開発・運用設計を担う支援事業者では、役割が異なります。
提案の範囲と、どこまでを誰が受け持つかを明確にしたうえで、事業者を選びます。
同規模・同業務の対応実績
実績を見るときは、導入規模に加えて、運用と技術の両面から見極めます。SSOの接続数は、その一部にすぎません。
- 実績の条件:利用者数、会社や拠点の数、外部利用者、既存ディレクトリ、人事連携。
- 運用の条件:レガシーアプリ、機密文書、24時間運用など、自社に近い実績の有無。
- 技術範囲:SAML 2.0、OIDC、SCIM、LDAP、API、FIDO2・パスキー、条件付きアクセス、監査ログ、特権アクセスへの対応の有無。
接続内容に加えて、移行の手順や、解決した障害・例外についても質問します。標準機能、追加開発、将来のアップデートの影響を分けて説明できる事業者であれば、導入後の想定外を減らせます。
提案と見積もりの同条件での比較
発注側は、各社の提案を同じ前提で比べられるよう、依頼条件と費目を明確にします。
- RFPの条件:利用者区分と人数、アプリ一覧、認証方式、IDの正、MFA対象、権限モデルを記載する。
- 移行と運用:ログ保存期間、移行方針、緊急経路、保守時間を明記する。
- 費目の分解:要件定義、基本・詳細設計、設定・開発、連携・総合試験、移行、教育、稼働後支援に分ける。
条件が曖昧なまま価格だけを比べると、レガシー連携や移行試験が別料金になりやすいです。
ライセンスの初期費用と月額費用を分けて示してもらい、利用者が増えたときの単価、最低契約数、データ出力、更新時の価格改定を確認します。
導入後の支援体制と出口戦略
稼働後の運用責任と、契約終了時のデータの扱いは、事前に確認しておきます。
- 稼働後の作業:証明書・コネクタ更新、ログ調査、権限レビュー、異動、MFA端末の再登録、脆弱性対応、障害訓練の分担。
- 担当範囲:自社と支援事業者の役割を、運用設計書に残す。
- 契約終了への備え:利用者、グループ、権限、監査ログ、設定値を出力できる形式。
機密情報を扱う組織では、データ所在地、委託先、海外法令の適用可能性、第三者認証、インシデント通知、契約終了後の削除証明も、選定の条件に含めます。
▶ 詳細はこちら:統合認証基盤開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:統合認証基盤開発の発注/外注/依頼/委託方法について
統合認証基盤の導入で失敗しやすいポイント
技術の選択ミスだけでなく、現場の例外や運用責任の見落としも、失敗につながります。
最初から完璧な全社統合を目指すより、リスクの高い対象を先に特定します。検証できる範囲で成果を積み上げることが大切です。
SSOだけでセキュリティが完成するという誤解
SSOはログインを一元化する機能で、権限の適切さや退職者の停止までは自動で保証しません。そのため、MFA、条件付きアクセス、最小権限、定期レビュー、監査ログ、停止手順を組み合わせる必要があります。
一つのIDで多くのシステムに入れるほど、認証情報の保護と管理者の分離は欠かせません。管理者の認証を強化し、通常の利用者とは異なる監視や承認のルールを設けます。
例外アカウントとレガシーシステムの後回し
共有アカウント、外部委託先、短期雇用者、サービスアカウント、機器用ID、古い業務システムは、漏れやすい対象です。
発注側と開発会社は、所有者、利用期限、認証方式、パスワードの保管、監査方法を対象ごとに定め、例外を減らす計画を立てます。
レガシーシステムを無期限に対象外のままにすると、基盤の死角になります。認証プロキシや段階的な改修を検討し、まずは管理者MFA、ネットワーク制限、利用ログ、アカウントの棚卸しから実施します。
統合認証基盤に関するよくある質問
導入を検討する際によく寄せられる疑問に、以下で回答します。判断には、自社の規模に加えて、接続システム、情報の重要度、運用体制も合わせて考えます。
統合認証基盤とSSOは何が違いますか?
SSOは、一度の認証で複数のシステムへアクセスできる機能です。一方で、統合認証基盤は、IDの発行・変更・停止とMFAまで含む仕組みです。認可と権限レビュー、監査ログ、障害復旧も、その範囲に入ります。
何人規模から統合認証基盤が必要ですか?
一律の人数基準はありません。100人未満でも、複数のクラウドサービスや機密情報を扱い、退職者の停止や監査に手間がかかるなら、ID一元管理の効果があります。
人数が多くても接続対象が少なく運用が整理されていれば、既存ライセンスの機能から段階的に始められる可能性があります。
既存ライセンスだけで実現できますか?
SSOやMFAの一部は、契約中のクラウドサービスや業務スイートに含まれる場合があります。
ただし、条件付きアクセス、プロビジョニング、IDガバナンス、特権アクセス、詳細ログ、レガシー連携には、上位プランや別サービスが必要なことがあります。そのため、必要な利用者の範囲と運用要件に応じて、追加費用を確認します。
統合認証基盤の導入にはどのくらいかかりますか?
主要なクラウドサービス数本とMFAを導入する小規模案件は、2〜4か月が目安です。既存ディレクトリや人事連携、10〜30システムの接続、権限設計を含む中規模案件は、4〜9か月程度です。
複数の会社、数万ユーザー、レガシー改修、冗長化、24時間運用まで含む場合は、半年〜1年以上かかることがあります。
パスワードレス認証は導入したほうがよいですか?
管理者や、機密性の高いデータを扱う人から、パスキーなどのパスワードレス認証を段階的に導入するのがおすすめです。パスワードをなくすことは、安全対策の一部として考えるのが適切です。
端末の紛失、本人確認、再登録、緊急時の代替手段、非対応アプリとの併用も、運用設計に含めます。
まとめ
統合認証基盤の要点
統合認証基盤では、認証と認可を軸に、IDの発行・変更・停止、MFA、条件付きアクセスを一体で設計します。最小権限、監査ログ、障害復旧も、同じ設計の中に含めます。ログインの一本化は、その一部です。
最初に取り組むこと
費用は、利用者数と接続アプリ数によって変わります。既存ディレクトリやレガシー連携、移行も費用を左右します。ログ、可用性、運用時間の条件も、費用に関わります。そこで、ライセンス費と開発・運用費を分けて比べます。
- 小規模な部分連携:300万〜1,500万円程度の推定レンジ。
- 中規模統合:1,500万〜4,000万円程度の推定レンジ。
- 大規模刷新:4,000万円を超える推定レンジ。
全システムを一斉に切り替えず、管理者MFAと主要サービスのSSOから始めます。続けて人事連携と自動停止、重要データ、レガシーシステムへ進めると、リスクと負担を抑えやすくなります。
会社やサービスの選定では、同規模の移行実績、標準プロトコル、例外アカウントの扱い、稼働後の権限レビュー、緊急経路、契約終了時の出口戦略を確認してください。
▼関連記事一覧
・統合認証基盤開発の進め方/やり方/流れや方法/手法/工程/手順
・統合認証基盤開発でおすすめの開発会社/ベンダー6選と選び方
・統合認証基盤開発の見積相場や費用/コスト/値段について
・統合認証基盤開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。