
統合認証基盤の開発費用は、利用者数、接続システム数、既存環境によって、300万〜4,000万円超まで変わります。
小規模な部分連携から全社規模の刷新まで、対象の広さで金額は大きく変わります。
▼全体ガイドの記事
・統合認証基盤開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
統合認証基盤の全体像
統合認証基盤は、複数システムのIDや認証方法を、権限やアクセスログとあわせて管理する仕組みです。SSOに加えて、入社・異動・退職時のID作成と停止、職務に応じた認可、監査ログの保管まで考えると、費用の全体像を見誤りにくくなります。
ID管理とSSOが費用の土台
基本要素はIDディレクトリや認証、認可に、ライフサイクル管理と監査を加えたものです。まず、社員や派遣社員、退職者、取引先などの属性を、IDディレクトリに集約します。
SSOでは、SAML 2.0やOpenID Connect(OIDC)でクラウドサービスや業務アプリを接続します。SCIMやAPIで人事情報と連携すれば、異動時の所属変更や退職時の停止を自動化できます。
接続先が増えるほど、アプリ設定や例外処理、利用者テストが増えます。そのため、ライセンス導入だけの場合より設計・連携費用が大きくなります。
認証と認可の切り分け
認証は本人確認で、認可はアクセス可能な対象を決める処理です。たとえば、契約書や法務相談記録を扱う場合は、担当案件や部署、役職に応じ、委託先の区分も含めて最小限の権限を設計します。
管理者だけに強いMFAを設定する場合と、全員にパスキーを展開する場合では、費用が異なります。加えて、特権IDを一時昇格にするかどうかも、ライセンスと導入工数に影響します。
認可、ログ監視、権限レビューまで含めて、初めて統合認証基盤として機能します。SSOだけで自動的に安全になるわけではありません。
統合認証基盤の費用相場
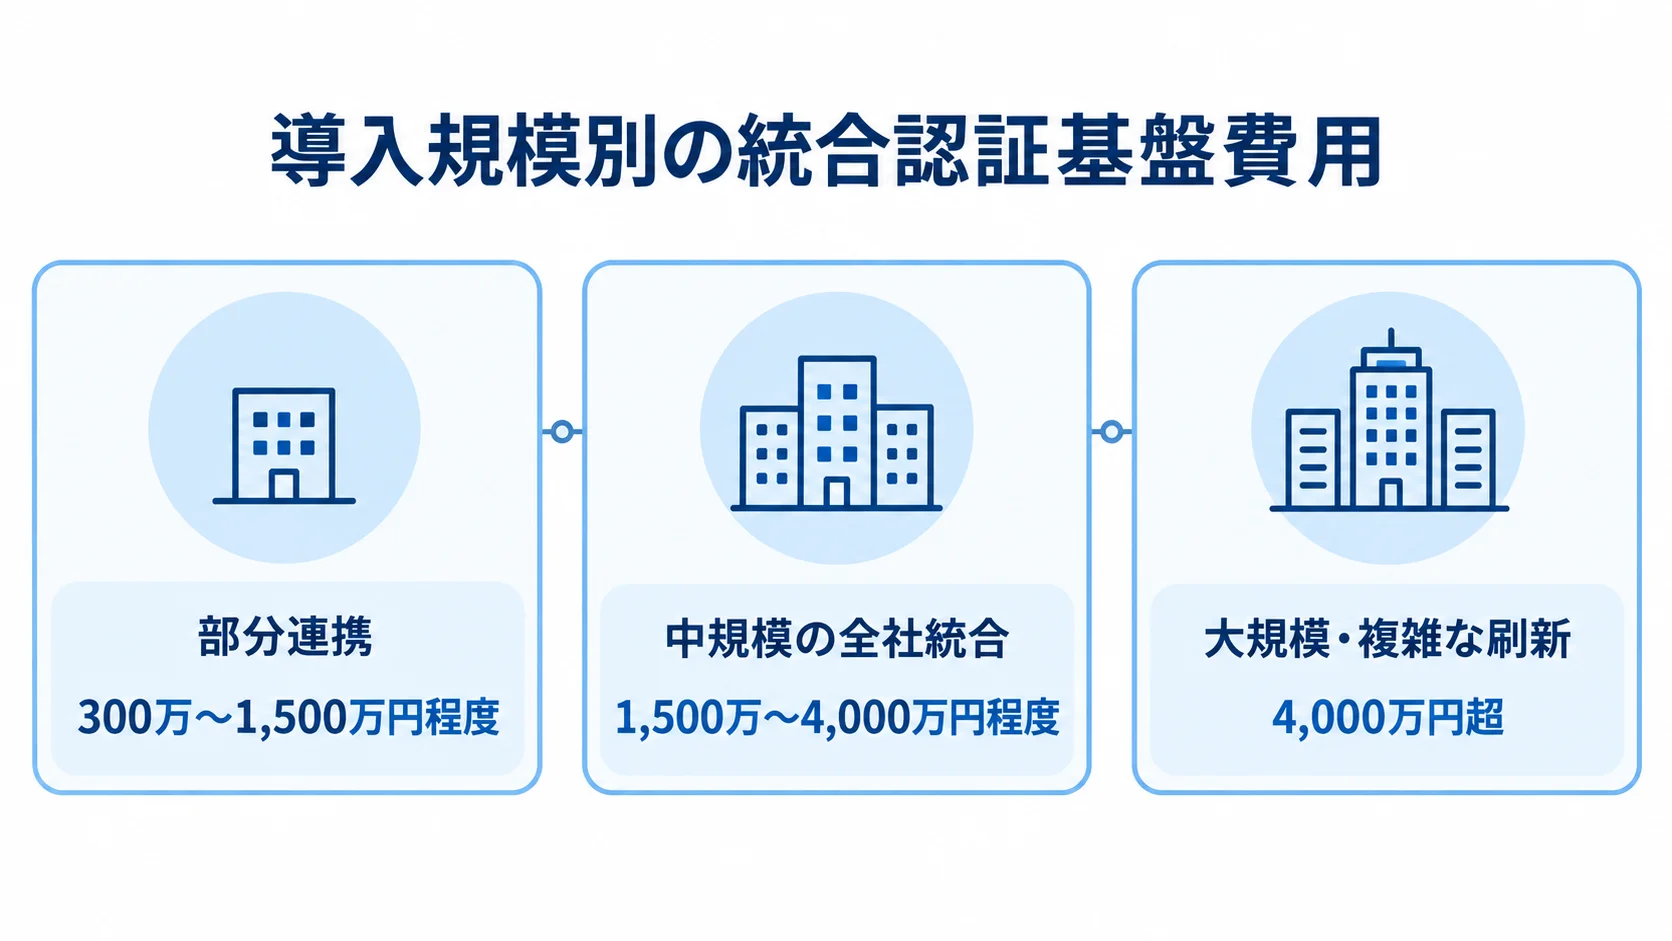
費用は、300万〜1,500万円程度、1,500万〜4,000万円程度、4,000万円超の三段階で比較できます。
ただし、これは類似業務システムの相場からの推定で、製品の定価や全案件に適用できる固定価格ではありません。見積もりでは、項目ごとに分けて確認します。ライセンスや初期設定、個別連携に加えて、移行、テスト、保守も別々に見ます。
小規模な部分連携の費用目安
対象が100〜数百人程度で、Microsoft 365やGoogle Workspaceなど主要SaaSを数本接続する場合の目安です。MFA、基本的なSSO、簡易的なユーザー登録を含みます。
初期の設計・設定・接続試験を含めて300万〜1,500万円程度、期間は2〜4か月程度です。なお、既存ID基盤が整理され、対象アプリがSAMLやOIDCに対応していれば、費用は下限に近づきます。
アプリ改修や利用者データの名寄せを含めると、費用は上限側になりやすいです。さらに、管理者向けの運用画面や、法務データの細かな権限分けが加わる場合も、上限側に寄ります。
中規模の全社統合の費用目安
次のような構成では、費用は1,500万〜4,000万円程度の推定レンジになります。
- 連携対象:ADまたはLDAP、人事システム、10〜30システム
- 追加機能:SCIM、条件付きアクセス、監査ログ、SIEM連携
開発期間は4〜9か月程度です。部署・役職・案件単位の認可を複数システムでそろえる場合は、ログイン連携だけの場合より、要件定義とテストに時間がかかります。
ただし、1,000人規模だからといって必ずこの金額になるわけではありません。金額を見るときは、接続対象と例外の数を基準にします。
大規模・複雑な刷新の費用
次のような大規模要件を含めると、費用は4,000万円を超える可能性があります。
- 利用環境:複数会社・拠点にまたがる数万ユーザー、オンプレミスとクラウドの混在
- 構築・運用要件:レガシー改修、冗長化、特権ID、24時間監視、段階移行
要件定義から本番移行まで半年〜1年以上かかるケースもあります。
たとえば、日立情報通信エンジニアリングの教育機関向け事例では、既存システムを延長利用しながら4段階で導入しています(出典: 日立情報通信エンジニアリング導入事例、2025年)。一括切替を避ける方法は、リスクを下げられる半面、並行運用と移行管理の費用がかかります。
統合認証基盤のコスト内訳
総額は、基盤製品のライセンス費に作業費を積み上げて決まります。作業費は、要件定義と方式設計、環境設定から始まり、アプリ連携やID移行を経て、利用者テストや教育、運用設計まで続きます。
見積書に「認証基盤一式」とだけある場合は、含まれる範囲と別途費用を確認してください。
要件定義・設計費
要件定義では、利用者とIDの管理元から、認証方式や緊急アクセスまで、設計に必要な情報を整理します。
- 利用者・ID:利用者の種類、人事・AD・LDAPのどれをIDの正とするか
- 認証・運用:接続アプリ、認証方式、権限単位、ログ保存期間、障害時の緊急アクセス
要件が曖昧なまま製品を決めると、後から追加要望が出てきます。たとえば、委託先だけ別ルールにする、退職日に自動停止する、契約案件単位で閲覧を制御するといった要望です。
工程の内訳について、リサーチノートでは要件定義約10%、設計10〜20%、開発40〜60%、テスト10〜20%としています(出典: NotebookLMリサーチノート、2026年8月)。
設計を削ると後工程で手戻りが増えやすいため、発注側は初期費用だけで判断しないようにします。
連携開発・移行費
連携費を見積もるときは、アプリの認証方式と、移行前のデータ状態を確認します。
- 標準対応アプリ:SAML・OIDC対応SaaSは、メタデータ交換や属性マッピング、テストが中心
- 個別対応アプリ:古いWebアプリやVPN、ファイルサーバー、電子契約、独自画面は、調査や改修が必要な場合がある
- 移行データ:ID重複、氏名・社員番号の変更、部署コードの揺れは、名寄せ工数に影響
アプリ数だけでなく、認証方式や責任部署まで一覧にすると、連携費用を見積もりやすくなります。テスト環境と停止可能な時間帯も、同じ一覧に書き入れます。
ライセンス費と利用者数・機能
製品ごとの料金を比べるときは、課金の単位と、初期開発費との区分を確認します。
- 課金単位:ユーザー単位、月単位、月間アクティブユーザー単位など
- 費用区分:継続するライセンス費と初期開発費を分けて試算
Okta Workforce IdentityのStarter Suiteは1ユーザーあたり月額940円からです。Essentials Suiteは月額2,670円からで、年単位請求です。年間契約の最低額は24万円です(出典: Okta公式料金ページ、2026年8月確認)。
1,000ユーザーなら単純計算で月94万〜267万円、年1,128万〜3,204万円からがライセンス費の出発点になります。契約条件や対象ユーザー、オプションに加えて、導入支援費も別に確認します。
Cloud Identity Premiumは柔軟な月払いが1ユーザー月額7.20米ドル、年契約が1ライセンス年額72米ドルです(出典: Google Cloud公式ドキュメント、2026年8月確認)。
日本円に換算すると為替で変動するため、1,000ユーザーで月7,200米ドルという計算値を、そのまま円の予算に置き換えないようにしてください。
Microsoft Entra IDは無料版、P1、P2で機能が異なり、Microsoft 365 E3・E5に含まれる場合もあります。そのため、保有ライセンスを一覧にして二重購入を防ぐことが、コスト管理の基本です。
保守・運用費(年額)
運用開始後は、証明書やコネクタの更新、ログ保管、障害・脆弱性対応が発生します。そのほか、権限の見直しやアプリ追加、問い合わせ対応も続きます。
類似業務システムでは、保守・運用費は初期開発費の年5〜15%程度が目安です。24時間監視や冗長構成、SIEMを含めると上振れします。さらに、オンプレミス機器の保守が加わると、その分も上振れします。
初期費用が1,500万円でも、運用予算を年75万〜225万円だけに絞るのは避けます。そのうえで、ライセンス更新や監視サービスも含めたTCOを作ります。
統合認証基盤の費用が変動する主な要因
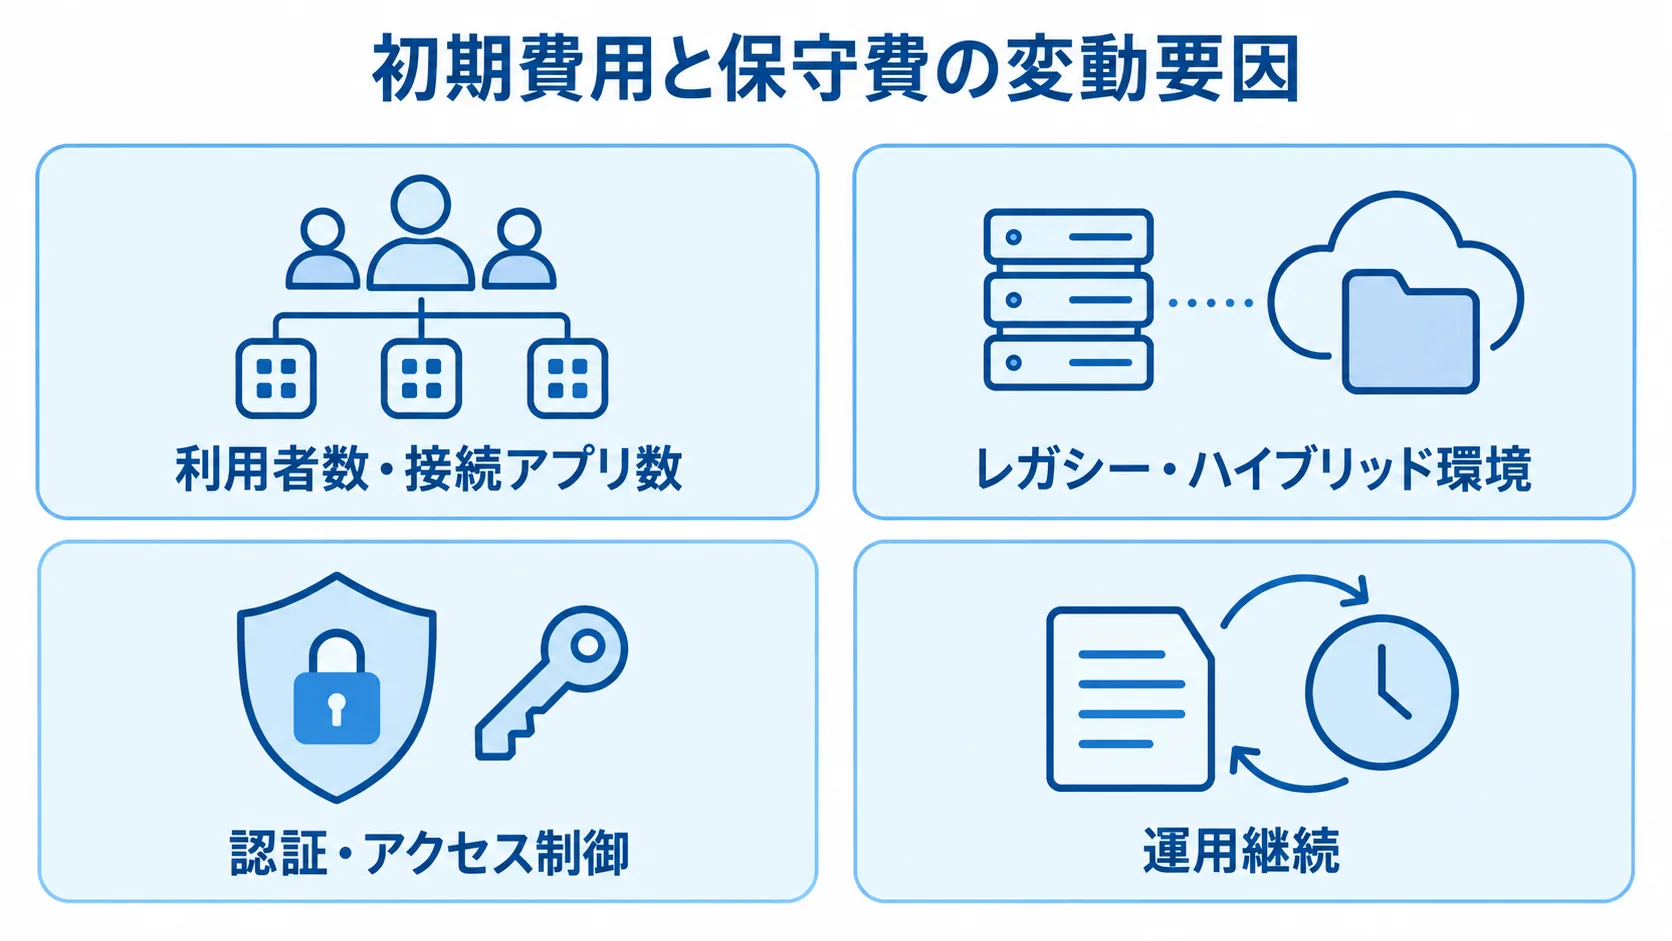
同じ1,000ユーザー向けでも、接続アプリが5本か30本か、標準機能を使えるか、認可ルールが単純かで見積もりは変わります。
費用を抑えるには、価格交渉に加えて、要件の優先順位と導入範囲を調整します。
利用者数と接続アプリ数
利用者数はライセンス費に直結します。開発工数にはアプリ数も影響します。アプリごとに属性とグループを確認し、ログアウトや再認証、エラー処理を含めて接続試験を行います。
30アプリを一度に接続するより、管理者と法務部門が使う重要な5アプリから始めるほうが、初期費用とリスクを抑えられます。
将来の追加を前提に、命名規則と属性設計を先にそろえておけば、後続フェーズの手戻りも減らせます。
レガシー・ハイブリッド環境
SAMLやOIDCに非対応の古い業務システムを残す場合は、認証プロキシや画面改修などの検討が必要です。個別コネクタやVPN連携を使う方法もあります。
オンプレミスのADとクラウドIDaaSを併用する場合は、同期の方向と障害時の認証経路を設計します。パスワードハッシュやネットワーク経路も、あわせて決めます。
現行システムを延長利用する選択肢にも合理性があります。ただし二重管理が長引くほど、運用費と切替管理費が増えます。
セキュリティ・可用性の要求水準
セキュリティと可用性の要件では、認証・アクセス制御と運用継続のそれぞれで、求める水準を定めます。
- 認証・アクセス制御:FIDO2・パスキー、端末状態や場所による条件付きアクセス
- 運用継続:特権IDの一時昇格、ログ長期保存、冗長化、バックアップ、災害対策、24時間監視、緊急管理者経路
認証や運用継続の要件を追加すると、初期費用と保守費が増えます。
NIST SP 800-63-4は2025年8月に公開され、本人確認と認証器に加えて、認証プロトコルやフェデレーションなども扱っています(出典: NIST SP 800-63-4、2025年)。
自社のデータの重要度に応じて、必要な保証水準を先に決めてください。
統合認証基盤開発の進め方と期間
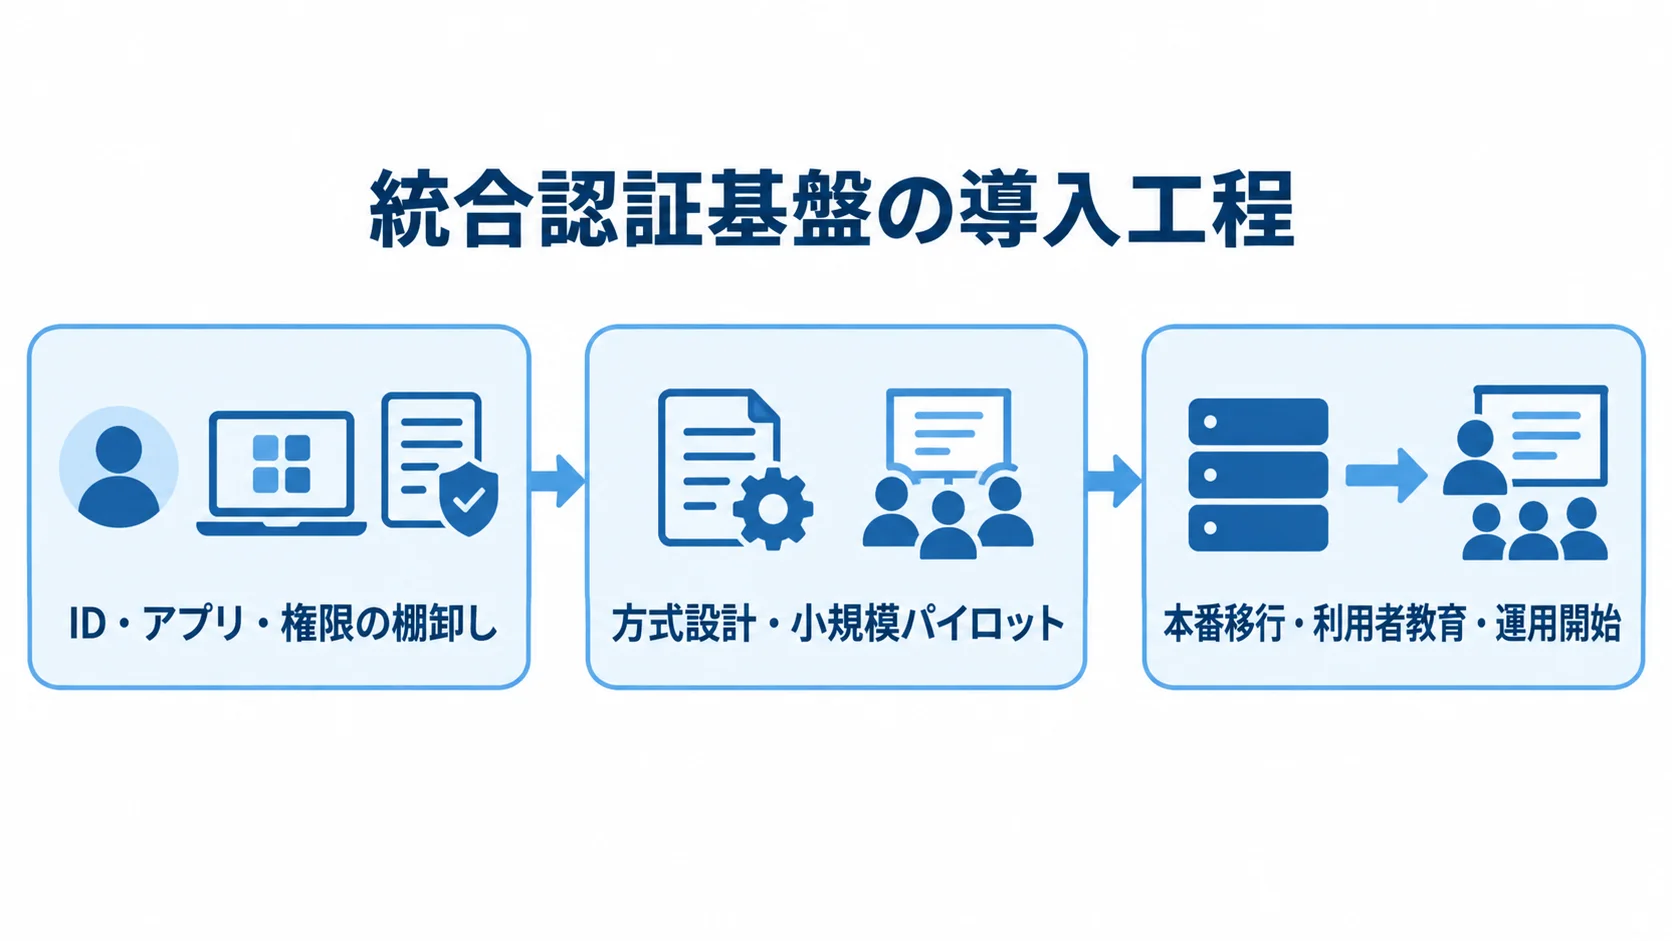
開発期間は部分連携で2〜4か月、中規模統合で4〜9か月、大規模刷新で半年〜1年以上が目安です。
製品の標準機能を優先し、アプリと利用者を段階的に広げると、期間を短くしやすくなります。認証は全社共通の入口にあたるため、テストと緊急時の復旧手順も、あわせて計画します。
現状のID・アプリ・権限の棚卸し
まず、ユーザー台帳と所属コード、雇用区分を集め、退職日や委託先情報、管理者一覧も含めます。各アプリについては、認証方式とSAML・OIDC対応、管理者権限を確認します。ログ保存期間も見ておきます。
連携の責任者と、停止できる時間帯も記録します。文書・契約・法務の領域では、一般社員と法務担当、承認者に加えて、外部弁護士や監査担当の役割も分けます。その際、認証と認可は別々に整理します。
棚卸しで不要なアカウントや未使用アプリを対象外にすれば、初期費用を抑えられます。
方式設計と小規模パイロット
製品を選んだら、IDの正と同期方向を設計します。そのうえで、属性マッピングやグループ設計、MFA方式を決めます。条件付きアクセスと、管理者分離、ログ出力先も設計に含めます。
管理者と少人数の利用者で、SSO、MFA、パスワードリセットを試します。異動や退職、アプリ停止、障害時の代替ログインも確認します。
見つかった例外は、追加開発するか運用ルールで扱うかを決めます。全社展開の前に判断を固めておくと、仕様変更による費用増を防げます。
移行・教育・運用開始までの段階化
本番移行から運用開始までは、切替準備、利用者教育、稼働後の確認を順に進めます。
- 部署ごとに本番移行し、旧認証と新認証の並行期間、切替条件、問い合わせ窓口、ロールバック手順を用意します。
- 初回登録、MFA再登録、パスキー設定の手順と、ログインできない場合の連絡方法を利用者に案内します。
- 運用開始後は月次でアカウント停止やエラーを確認し、四半期ごとに権限レビューを行います。
日立情報通信エンジニアリングの事例のように複数フェーズで展開すると、一度に止まるリスクを下げられます。一方で、各フェーズの計画や教育、検証にかかる費用も見積もる必要があります。
統合認証基盤のコスト最適化のポイント
製品価格だけでなく、ライセンス費と運用費を合計します。連携や移行、障害時の復旧も含め、利用年数を決めて比較します。
切替費用も発生するため、短期の初期費用と中長期のTCOを分けて評価してください。
既存ライセンスと標準機能の確認
追加製品を選ぶ前に、利用中の環境と既存契約で使える機能を確認します。
- 対象環境:Microsoft 365、Google Workspace、AD、MDM、SIEM
- 確認機能:SSO、MFA、条件付きアクセス、プロビジョニング、監査ログ
- 費用確認:保有ライセンスと必要機能を照合し、二重購入を避ける
Microsoft EntraのP1は、Microsoft 365 E3やBusiness Premiumなどに含まれる場合があります。また、P2はMicrosoft 365 E5などに含まれる場合があります。
条件付きアクセスはP1、リスクベース機能やPIMなどはP2相当の要件です(出典: Microsoft Learn「Microsoft Entra ライセンス」、2026年8月確認)。
不要なIDaaSを追加する前に、保有ライセンスと必要機能の対応表を作ります。
重要度の高い対象からの段階導入
まず管理者MFAと主要SaaSから始めます。その後は、人事連携と自動停止、契約・文書システムの順に広げ、レガシーアプリや高度な権限管理へ進みます。
初期フェーズでIDの正と属性をそろえると、後続アプリの設定を共通化できます。さらに、ログイン負担を早期に下げ、セキュリティ効果の高い部分から投資できます。段階導入にすると、年度予算に合わせやすくなります。
認証の独自実装を避ける方針
認証プロトコルや暗号処理を独自実装すると、開発費に加えて脆弱性対応、監査、将来の仕様変更にも費用がかかります。
標準機能を持つIDaaSや実績のある製品・ライブラリを核にします。個別開発は、属性変換やレガシー接続、権限申請などの自社固有の部分に絞ります。運用画面も、個別開発の対象になります。
製品のデータ所在地や契約終了時のエクスポート、障害時の代替経路も確認します。価格だけでロックインを選ばないようにします。
運用ルールの標準化
利用申請や承認、異動・退職時の対応をワークフローとして決めておくと、導入後の手作業を減らせます。委託先の期限や権限レビュー、緊急アクセスも、同じワークフローに含めます。
承認者や棚卸しの間隔を決めないまま自動化すると、運用開始後に個別対応が増えます。未回答のレビューの扱いも、あらかじめ決めておきます。
月次のサインイン・プロビジョニングエラーの確認と、四半期の権限レビューを標準運用に組み込みます。加えて、保守会社への依頼範囲も明確にすると、長期的な費用を抑えられます。
統合認証基盤の見積もりを取る際のポイント
複数社から見積もりを取るときは、同じ条件で比べられるRFPを用意します。利用者数と内訳、接続アプリを書き、既存のADや人事システム、MFA方式も記載します。
権限単位やログ保存、可用性などの要件に加え、移行期間と運用体制も記載します。
価格のほかに、設計書や設定値の引き渡し、障害時の支援も確認します。追加アプリの単価や、契約終了時のデータ持ち出しも見ておきます。
RFPに書く利用者・アプリ・例外
「全社SSOを導入したい」という依頼のままだと、会社ごとに前提が変わり、見積もりの条件がそろいません。そのため、利用者の範囲を具体的に書くことが必要です。社員や派遣社員、退職者を利用者区分として記載し、取引先や外部弁護士なども区分に加えます。
アプリごとに、認証方式や必要な属性、アクセス権限を明記し、MFAの適用範囲も書きます。SAML・OIDC非対応アプリや共有アカウント、夜間バッチなどは、例外として列挙してください。緊急管理者や長期休職者、委託契約の終了日も、例外の一覧に含めます。
例外が明確になるほど、後から追加費用になりやすい項目を事前に比較できます。
複数社の同じ前提での比較
比較対象にはIDaaSの製品ベンダー、導入支援会社、総合SIerが含まれます。製品価格が安くても、連携や移行を別会社に頼むと総額が増える場合があります。
設計から運用まで任せられる会社は、窓口をまとめやすい利点があります。一方で、製品を選ぶ自由度や、契約終了時の引き渡し条件も確認します。
同規模・同業種の実績や、SAML・OIDC・SCIM・FIDO2への対応を、同じ質問票で確認します。連携の経験は、AD・人事のほか、電子契約やレガシーについても見ておきます。
障害時と運用支援の確認
認証基盤に障害が起きると、多数の業務システムにログインできなくなる可能性があります。そのため、冗長化やバックアップの状況、復旧目標、緊急管理者の経路を確認します。
問い合わせの受付時間と、障害時の連絡体制も確認してください。証明書・コネクタ更新やログ監査、権限レビューは、どこまで支援してもらえるかも見ておきます。
運用費に加えて、社内の情シスが毎月何時間を負担するかも見積もると、実質的な費用を比べやすくなります。
よくある質問
費用の相談で多い質問をまとめます。価格だけでなく、既存環境と導入後の運用も含めて判断します。
統合認証基盤は何人規模から導入するとよいですか?
導入時期は、人数よりも業務の事情で考えるとよいです。数十人規模でも、機密性の高い契約情報を扱う場合や、複数SaaSのアカウント管理が負担になっている場合は、主要SaaSのSSOとMFAから始める価値があります。
退職者の停止漏れが心配な場合も、導入を検討できます。ただし、人数が多くても既存のMicrosoft 365やGoogle Workspaceで要件を満たすなら、追加製品より既存ライセンスの活用から検討します。
SSOだけなら費用を安くできますか?
SSOだけに絞れば、MFAや権限レビューなどを含める場合より、初期費用を抑えやすくなります。
ただし、SSOは入口をまとめる機能で、退職者の自動停止や機密文書の認可を解決するとは限りません。後から人事連携、アクセスレビュー、監査ログを追加できる設計にすると、再構築費用を抑えられます。
統合認証基盤のライセンス費と開発費は別ですか?
基本的には別に考えます。ライセンス費は利用者数や契約期間、機能に応じた継続費用です。
開発費は、要件定義や設計、設定の初期費用です。連携、移行、テストにかかる費用も含みます。
ライセンスに導入支援が含まれる場合や、既存契約に機能が含まれる場合もあります。見積もりは、初期費用と月額・年額を分けて記載してもらえると比べやすいです。オプションや保守、追加アプリ費も、別に書いてもらうとよいです。
パスキーを採用すると費用は高くなりますか?
ライセンスや端末、利用者教育が必要になると、初期費用と運用費が上がる可能性があります。問い合わせ対応も、そのぶん増えることがあります。一方で、パスワードリセットやフィッシング被害への対応を減らせる効果もあります。
IPAは多要素認証の設定に加えてパスキーの利用を推奨し、サービス側の対応状況を確認するよう案内しています(出典: IPA「インターネットサービスへの不正ログインによる被害が増加中」、2025年)。
管理者や高リスクの利用者から段階的に採用すると、効果と負担のバランスが取れます。
まとめ
部分連携は300万〜1,500万円程度、中規模の全社統合は1,500万〜4,000万円程度、大規模・複雑な刷新は4,000万円超も想定します。
金額は、利用者数や接続アプリ数、既存ADの状況で変わる推定レンジです。人事連携や認可の細かさ、移行方式に加え、可用性や運用要件も金額に響きます。ライセンス費と開発費を分け、移行や保守・運用も含めて、月額や年額のTCOまで比べてください。
ID台帳と接続アプリ一覧の作成
コスト最適化の第一歩は、製品を急いで契約しないことです。まず、誰がどのシステムを使い、どの権限を持つかを整理します。異動や退職時に止める対象も、あわせて明らかにします。
管理者MFAと主要SaaSのSSOから始め、人事連携や自動停止、契約・文書システムの認可へと段階的に広げます。その後、監査ログやレガシー接続も加えます。
RFPには標準機能と個別開発の範囲を明記し、権限レビューと障害対応まで含めて発注先を選びます。
費用だけでなく機密情報を守る運用の評価
統合認証基盤の役割は、ログインを便利にすることだけにとどまりません。文書や契約、法務相談などの機密情報に、適切な人が必要な期間だけアクセスできる状態を作ります。
誰がいつ利用したかを追跡できることも必要です。IDの管理から監査、障害時の復旧まで続けて運用できるかを確認し、自社に合った価格帯と導入計画を組み立てます。
▼全体ガイドの記事
・統合認証基盤開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。