
Varnishのシステム開発では、公開情報のキャッシュ、個人情報の分離、TTLやPURGEの設計を組み合わせて、安全に配信を速くします。
仕組みや適用範囲から、導入方式と進め方、費用、開発会社の選び方までを順に取り上げます。各テーマの詳細は、下の関連記事もご覧ください。
▼関連記事一覧
・Varnishのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Varnishのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Varnishのシステム開発の見積相場や費用/コスト/値段について
・Varnishのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Varnishのシステムの仕組み
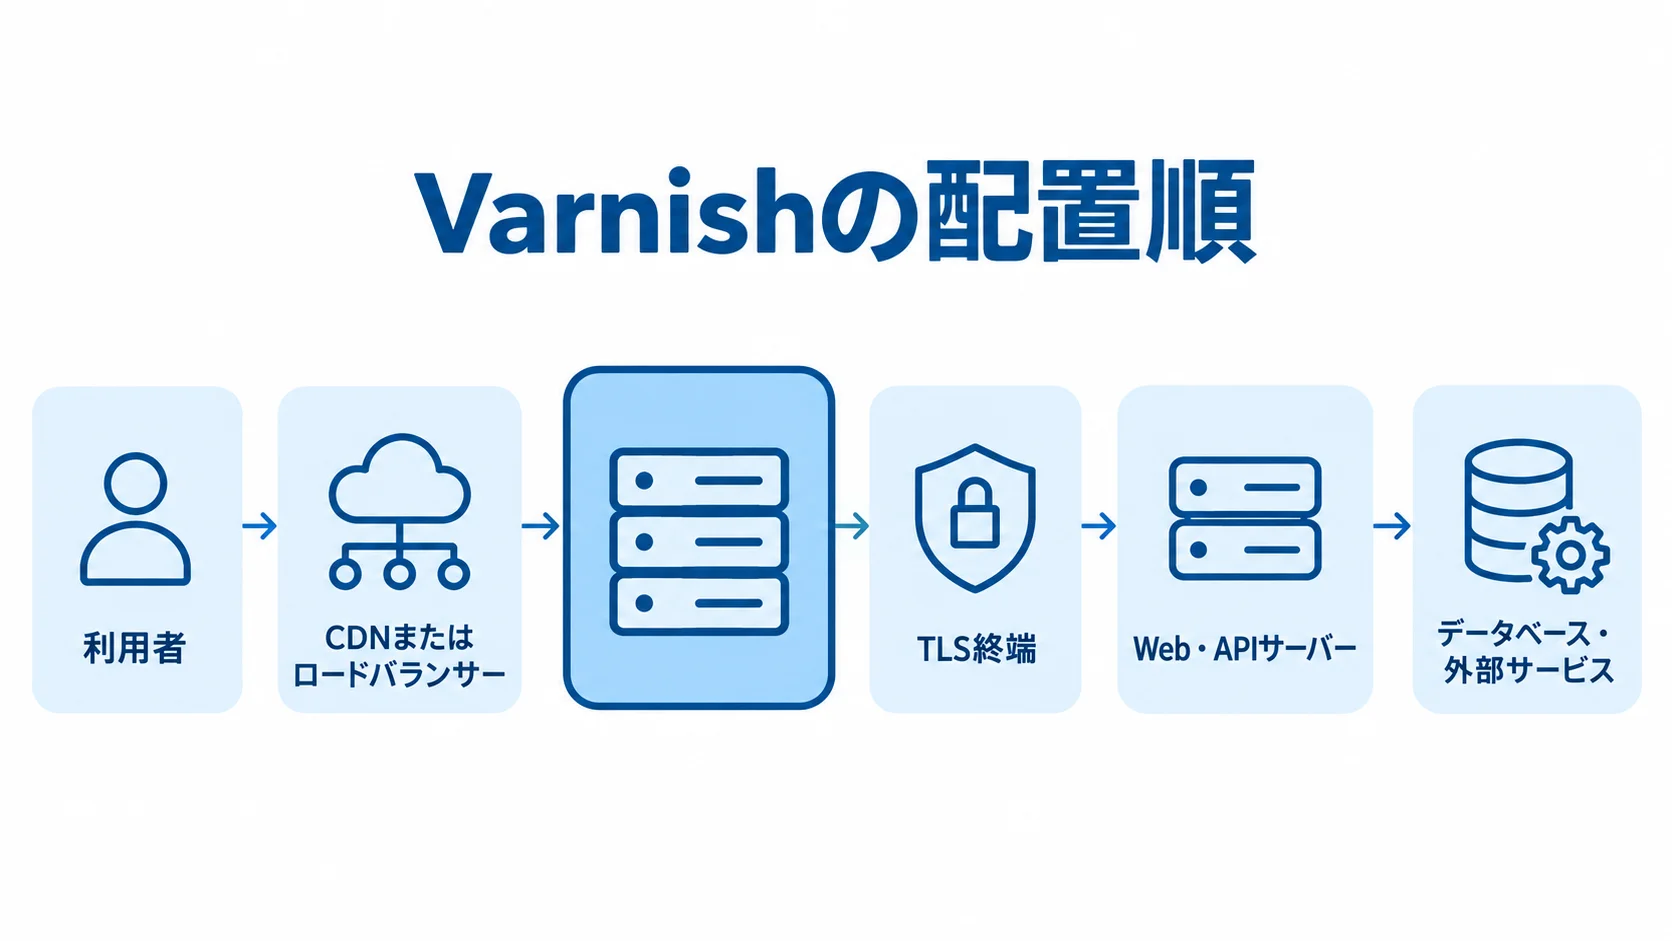
Varnishは、リバースプロキシとHTTPキャッシュを中心にした配信基盤です。業務データは持たず、利用者と配信元の間で応答を再利用する点が特徴です。
利用者とオリジンの間に置く仕組み
リクエストの処理と配置の流れは、次のように整理できます。
- キャッシュヒット:有効な応答があれば、オリジンへ問い合わせずに返す場合
- キャッシュミス:Web・APIサーバーへ転送し、応答を次回以降も再利用できるかを判断する場面
- 配置順:利用者から始まり、CDNまたはロードバランサー、TLS終端、Varnishを経て、Web・APIサーバーやデータベース・外部サービスへ至る流れ
- 規模と可用性:小規模なら1台、本番は複数ノードにして、ヘルスチェックやロードバランシング、監視を組み合わせる構成
- 周辺機能:Varnish CacheではTLS終端やWAFを別に置く構成が多く、商用製品では選べる機能が広がります
VCLによるキャッシュ判断の制御
キャッシュの判断は、VCL(Varnish Configuration Language)で、リクエストとレスポンスの扱いとして定義します。判断の条件には、URLやHTTPメソッド、Cookieを使えます。Authorization、Cache-Control、更新時刻も条件にできます。
- キャッシュ可否:リクエストの条件に応じて、保存するかどうかを決める
- 転送先:リクエストに応じて、使うバックエンドの選択
- 保存期間:応答ごとに設定するTTL
公式資料では、ヒット時の応答は1ミリ秒未満、場合によってはマイクロ秒単位とされます(出典: Varnish Cache公式ドキュメント、2024年)。
VCLは、Gitで管理してレビューと自動テストの対象にします。これを省いて直接本番へ反映すると、不要なページの保存や古い応答の配信につながるおそれがあります。
切り替えの前に、ステージングで代表URLやログイン状態、異常時の動きを確かめます。パージ後の挙動も見たうえで、段階的に本番へ切り替えます。
Varnishのシステムの適用範囲と限界
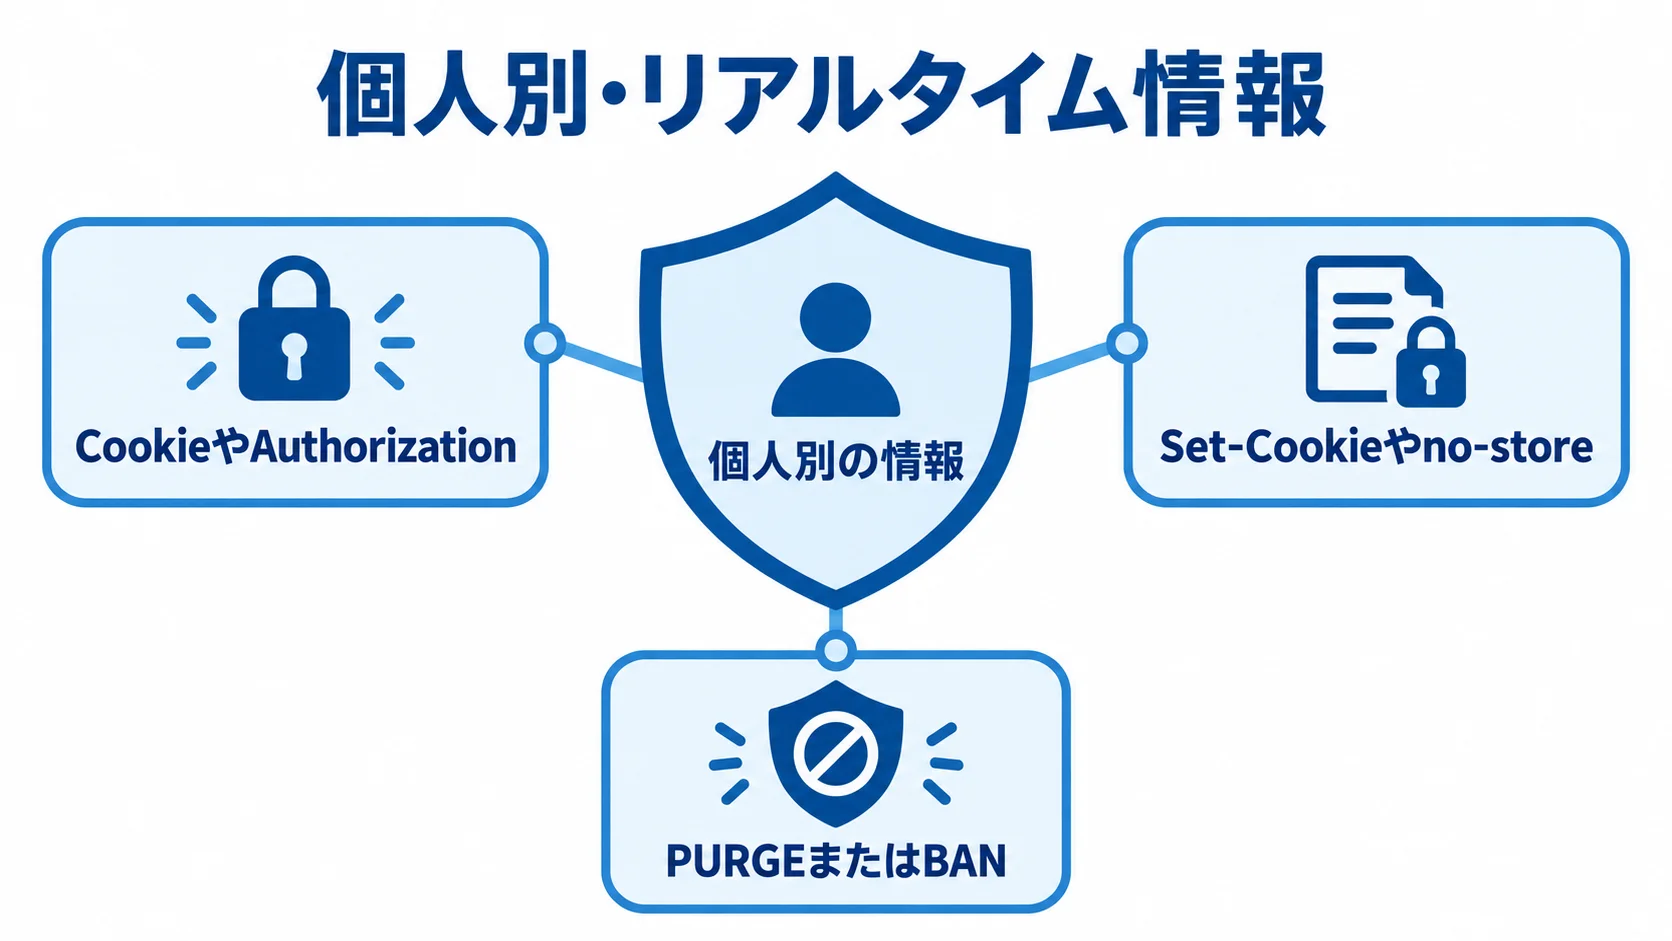
Varnishは、同じ応答を多くの利用者へ返す用途に適しています。利用者ごとに内容が変わる画面や、更新直後の整合性が求められる処理は、慎重に設計します。
判断するときは、応答を共有しても安全か、古い情報が業務上許されるかを確かめます。
公開コンテンツや参照系APIへの適用
公開コンテンツでは、内容が広く利用者に共通するものが代表的な対象です。次のような配信は、再利用できる応答をVarnishで返せます。
- 公開情報:ニュース、商品説明、マニュアル、お知らせなど
- 静的ファイル:画像やJavaScript、CSSなど、変化の少ないファイル
- 参照系API:参照頻度が高く、更新頻度が低いもの
- 集中配信:キャンペーンや災害情報など、アクセスが一時に集まる公開内容
APIは、レスポンスの個人差と更新反映の条件を確かめられる場合に候補になります。また、短時間にアクセスが集中する場合も、オリジンを守りながら応答を返せます。
海外事例では、キャッシュ利用時の平均応答時間が未使用時より約5倍速いと報告されています(出典: Varnish公式導入事例、2025年)。
全システムで同じ結果が出るとは限りません。この数字は、遅いオリジンを置き換えずに、再利用できる応答を前段で返す効果を表しています。
個人別・リアルタイム情報の扱い
利用者ごとに内容が変わる情報を、そのまま保存すると、別の利用者に返ってしまうおそれがあります。安全性を保つには、次の扱いを組み合わせて設計します。
- 個人別の情報:残高、注文、権限、契約、医療・人事情報
- 認証情報:CookieやAuthorizationを見て、キャッシュを迂回させる
- 応答の分離:キャッシュキーを分けて、公開部分と個人部分を別々に扱う
- 保存禁止の応答:Set-Cookieやno-storeが付いたものは、キャッシュに残さない
価格や在庫、予約枠は、数秒の遅れでも業務に影響する場合があります。そのため、TTLを短くするだけでは足りず、更新処理からPURGEやBANを呼び出し、反映時間も監視します。
キャッシュを使わない判断も含めて、機能単位で可否を決めると安全につながります。
Varnishのシステムの導入方式
方式は、OSS版の自社運用、商用版のサポートや追加機能、クラウドやマネージドサービスとの連携に分けられます。
どの方式でも、VCLやキャッシュポリシーの設計は必要です。ログ、監視、障害対応も欠かせないため、ライセンス費だけでなく運用担当の負担も含めて比べます。
OSS版Varnish Cacheを自社運用する方式
OSS版は取得費を抑えられ、VCLも自由に設計できます。また、自社の要件に合わせて基盤を組み合わせられる点も特徴です。
- 基盤:Linuxサーバー、TLS終端、WAF、ロードバランサー
- 運用:監視、ログ保管、バックアップ
- 保守:脆弱性確認、更新、設定レビュー、夜間障害対応
保守は自社か委託先が担います。小規模なPoCや、技術チームがインフラとVCLを継続して保守できる場合に検討しやすい方式です。
無料で使えても、運用費は発生します。障害対応の時間や検証環境、監視の費用に加えて、ログ分析と担当者教育も予算に含めます。
商用版でサポートや拡張機能を重視する方式
サポートや追加機能を重視する場合は、商用版が候補になります。
- サポート:契約に基づく支援
- 追加機能:商用VMOD、TLS終端、管理機能
- 基盤機能:大容量ストレージ、高可用性
- 契約条件:ライセンス単位、ノード数、検証環境
- 支援条件:サポート時間、緊急時の応答時間
機能は契約プランやバージョンで異なるため、記載内容を見積書と契約書で確認します。
大規模配信や複数拠点、動画・大容量ファイルを扱う場合は、商用サポートで属人化を下げられる可能性があります。厳格なSLAを求める場合も、この選択肢を検討する材料になります。
商用版であっても、キャッシュ可否やアプリ側のCache-Control設計は必要です。製品を入れたからといって、要件定義が不要になるわけではありません。
クラウド・CDNと組み合わせる二層構成
CDNとVarnishで配信を分担して、オリジンの負荷を下げる二層構成があります。
- CDN:グローバル配信、DDoS対策、静的コンテンツ配信
- Varnish:オリジン近くで、APIや動的ページを扱う役割
- 二層の運用:TTLの層、PURGEの伝播先、ログの突合方法を決めておく
クラウドのマーケットプレイスでは、ソフトウェア料金と仮想マシンなどのインフラ料金を分けて表示する仕組みが一般的です(出典: 主要クラウドのマーケットプレイス公式仕様、2026年)。
時間課金、月額、年額、持ち込みライセンスの違いを確認します。そのうえで、平常時と繁忙期の転送量を分けて、月額を試算します。
Varnishのシステム開発の進め方
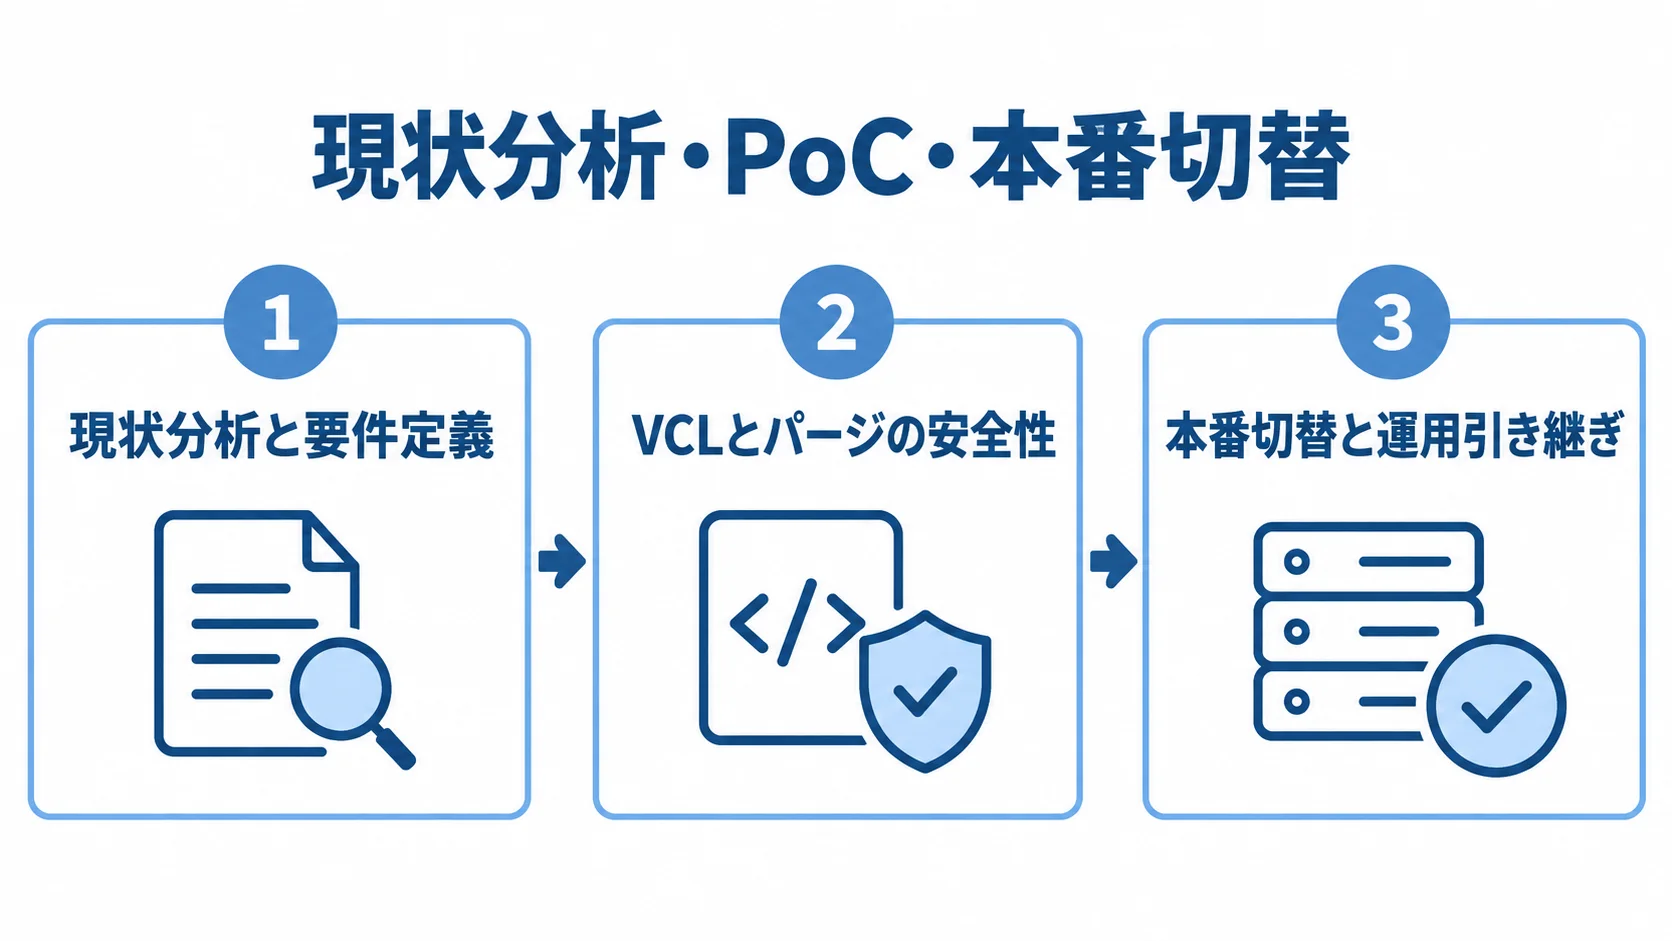
導入は、サーバーを足すだけでなく、応答を再利用できる形に整えるプロジェクトです。遅延とオリジン負荷を測ったうえで、対象の範囲と更新の反映方法を要件に入れます。個人情報の扱いや障害時の動きも、あらかじめ要件として決めておきます。
全URLを一度に対象とせず、効果と安全性を検証しやすい範囲から始めます。
現状分析と要件定義でのキャッシュ可否の判断
要件定義では、現状の負荷とキャッシュ対象を調べ、導入効果を測る指標を決めます。
- 現状計測:URL別のリクエスト数、p50・p95、エラー率、CPU・メモリ・DB負荷、ヘッダー
- 対象分類:公開、ログイン前後、検索結果、更新系API、画像、静的ファイル
- ヘッダー確認:Cookie、Authorization、Set-Cookie、Cache-Controlの扱い
- 成果指標:p95、オリジン要求数、ヒット率、PURGE反映時間、エラー率、復旧時間
ヒット率だけでは成果を測れないため、指標を導入前後で比べます。
ヒット率が高くても、古い価格を返しているなら成功とはいえません。そのため、業務上の正確性も受入条件に含めます。
PoCでのVCLとパージの安全性検証
代表ページでPoCを行い、挙動、安全性、効果を確かめます。
- 検証項目:ヒット、ミス、バイパス、バックエンド障害時のgrace配信、TTL経過、PURGE・BAN、ログイン前後の応答
- 検証期間:小規模なら2〜6週間。対象URLや連携が多い場合は長期化
- 成果物:キャッシュ可否表、VCL、構成図、負荷試験結果
- 運用資料:パージ・監視・切戻し手順、残課題
キャッシュしないURLの理由も記録し、担当者が変わっても判断を再現できるようにします。
本番切替と運用引き継ぎの段階的な進め方
対象を絞った段階切替から始め、運用手順と監視体制を整えます。
- 段階切替:カナリアまたは対象URLを限定してリリース
- 切替直後の確認:Varnish統計、アプリログ、DB負荷、問い合わせ、更新反映の遅れ
- 切戻し:VCL旧版、Varnish迂回、CDN設定を戻すまでの所要時間を決めておく
- 運用手順:変更申請、レビュー、テスト、承認、脆弱性対応、ログ、権限
- 監視項目:ヒット率、オリジン負荷、p95、5xx、バックエンド健全性、パージ失敗
ダッシュボードの数値から、原因を追えるようにします。
Varnishのシステム開発費用の相場
Varnishの導入費用は、検証規模、連携範囲、冗長化や運用要件によって、50万円から1億円以上まで変わります。
規模別の初期費用と、月額費用・TCOを順に見ていきます。全体像は、Varnishのシステム開発の全体ガイドもご覧ください。
費用はソフトウェア料金だけでは決まらず、設計やアプリ改修、冗長化で大きく動きます。TLS・WAFや監視、負荷試験のほか、運用手順も見積もりに入ります。
公開されている見積が少ないため、ここに示す金額は、開発工数と必要な作業をもとにした2026年時点の推定です。製品の定価ではなく、要件をそろえて比べるための予算の目安として見てください。
▶ 詳細はこちら:Varnishのシステム開発の見積相場や費用/コスト/値段について
▶ 詳細はこちら:Varnishのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
▶ 詳細はこちら:Varnishのシステム開発の発注/外注/依頼/委託方法について
規模別の初期費用と期間の目安
初期費用と期間は規模によって異なるため、金額は要件をそろえて比べる前提で見ます。
- PoC:50万〜150万円、2〜6週間。1オリジンと基本VCLで、代表ページの負荷試験とヒット率を計測
- 小規模本番:150万〜500万円、1〜3か月。1〜2ノードで、Cache-Control整理、PURGE、監視、切戻しを含む
- 中規模:500万〜1,500万円、3〜6か月。複数オリジンとAPI・CMSを対象に、冗長化や認証・Cookie設計、試験を含む
- 高負荷・複数拠点:1,500万〜5,000万円以上、6〜12か月。CDN・WAFや24時間運用などを含む
- 大規模刷新:3,000万円〜1億円以上の例もあります
大規模な基幹・EC刷新やデータ移行を含む場合の金額です(出典: 業務システム全般の規模別費用に関する一次Q&A、2026年)。
金額は、トラフィックやキャッシュ容量、動的コンテンツの比率によって変わります。冗長化やサポート時間、クラウドのリージョンでも差が出るため、見積もりは同じ条件で取ります。
月額費用と3〜5年TCOの比較
月額費用は、基盤費や運用費、保守予算を項目ごとに分けて見積もり、長期の運用費も含めて同じ項目で比べます。
- 月額基盤費:VM、ストレージ、ロードバランサー、転送、WAF、監視、ログ、バックアップ
- OSS版:脆弱性調査、パッチ、VCLレビュー、障害対応の人件費
- 商用版:サブスクリプション、導入支援、更新時の増額条件
- 3〜5年TCO:アクセス増による増設、ログ期間、繁忙期の転送量、監視時間、緊急対応、担当交代時の引継ぎ
- 保守予算:初期構築費の年15〜25%程度を見込み、24時間監視やSLAは別に見積もる
初年度の安さだけでなく、運用期間全体の費用で判断します。
Varnishと他の高速化方式の選び分け
Varnishは、アプリケーションの前段でHTTP応答を再利用して速くする仕組みです。CDNなどとは、役割が一部重なります。
配置場所や制御単位、運用責任が異なるため、解消したい層の負荷と遅延から方式を選びます。
CDNとの違い:配置範囲と運用の自由度
CDNは地理的に分散したエッジから配信します。グローバルアクセスやDDoS対策、転送最適化に強みがあります。
Varnishは、オリジン近くや自社網にも置けます。VCLを使えば、キャッシュのキーやバックエンドの選択を細かく制御できます。パージや障害時の応答も、自社で決められます。
CDNだけではオリジン負荷が残るなら、Varnishを加えた二層構成も選択肢になります。
アプリケーションキャッシュとの保存場所の違い
方式によって、保存するデータと場所が変わります。
- アプリケーションキャッシュ:計算結果、セッション、DB検索結果をアプリ側に保存
- Varnish:HTTP応答が対象で、ブラウザーやAPIクライアントからオリジンへの要求を減らす
データの意味を理解しているのはアプリケーション側です。たとえば、商品一覧の公開応答はVarnishで短時間保存し、利用者ごとのカートや注文状況はアプリ側で認証して取得する例があります。
在庫や権限では、アプリケーションキャッシュと役割を分けます。公開・個人・更新系の境界をはっきりさせると、速度と正確性を両立しやすくなります。
遅延の発生場所による採用判断
遅延がどこで起きているかによって、候補になる対策が変わります。原因と対応を照らし合わせて検討します。
- 利用者とオリジンの距離:CDN
- HTTP応答の再計算:Varnish
- DB検索の繰り返し:アプリキャッシュやクエリ改善
TLSやWAF、ロードバランサーのほか、DBのどこがボトルネックかを測ってから選びます。Varnishありきで進めると、効果のない箇所に投資する恐れがあります。
CDNのオリジン負荷や公開ページの再生成、集中時のアプリの枯渇が課題なら、PoCを検討できます。同じ負荷条件で導入前後を比べ、費用と運用負担も含めて決めます。
Varnishのシステム開発会社・ベンダーの選び方
開発会社は、VCLの経験があるかだけでなく、どこまで担えるかで選びます。要件定義からアプリのCache-Controlまでを扱えるか、さらにCDN・WAFや認証連携まで担えるかを確かめます。監視や負荷試験、脆弱性対応まで扱えるかも見ておきます。
サーバーだけを構築しても、誤ったヘッダーやパージ漏れがあれば本番運用は安定しません。
VCL以外の実装経験の確認
実装の提案では、VCLの設定例に加えて、キャッシュ設計、障害対応、運用監視、導入実績の4点を確かめます。
- キャッシュ設計:可否表、PURGE・BAN、Cookie・Authorization
- 障害対応:grace、ヘルスチェック
- 運用監視:ログと監視の設計
- 導入実績:可能なら同規模のWeb・APIで、導入前後のp95、負荷、更新反映時間を示してもらう
守秘義務で数値を出せない場合でも、課題や測定方法、成果物の種類は確認できます。
担当者は、Varnishの経験年数だけでなく、Linuxやネットワーク、HTTPといった基盤の知識があるかを見ます。TLSやアプリ、DBとの境界も理解しているかが、判断の材料になります。
VCLとアプリの担当が別なら、両者のレビュー体制と、どこまでを誰が受け持つかを明示してもらいます。
見積書と成果物の範囲のそろえ方
相見積もりでは、作業範囲を分けて書いてもらうと比べやすくなります。「環境構築一式」とだけ書かれていると、どこまでが含まれるのかを比べられません。
- 開発工程:現状分析、要件定義、PoC、VCL・アプリ改修
- 構築と試験:インフラ、負荷試験、セキュリティ試験、切替
- 運用費用:引き継ぎ、ノード数、冗長化、監視、ログ、保守
- 契約条件:緊急対応、クラウド費用、製品ライセンス
成果物には、構成図やVCL、IaCを含めてもらいます。キャッシュ可否表やパージ手順、監視画面も、受け渡しの対象に入れます。負荷試験結果や切戻し手順、脆弱性対応方針、コード・設定も含めます。
契約が終わったときの設定やログの返し方、保守終了後に自社で運用できるかも確かめます。
保守・セキュリティ・SLAの契約前の確認
保守やセキュリティの内容は、更新対応と運用責任を含めて、契約前に決めておきます。
- 脆弱性対応:情報収集、影響判定、緊急更新、将来の更新計画と緊急切替
- 変更・監視:VCL変更管理、監視アラート、障害一次対応の時間帯
- 責任分担:OSS・商用を問わず、判断者と作業者、承認者を決めておく
- ログ管理:個人情報がある場合の権限、保存期間、マスキング、委託先での扱い
- 将来の適用先:大容量アーティファクト配信基盤へ広がる可能性があり、コンテナイメージや依存パッケージも対象
2025年には、HTTP/2を有効にしたVarnish Cacheや商用版へのリセット攻撃に対して、修正版が公開されました。影響版には7.7.1以前などが含まれ、7.7.2、7.6.4、6.0.15などが案内されています(出典: Varnish公式セキュリティアドバイザリ、2025年)。
2026年3月の公式発表では、KubernetesやAIワークロードの成果物配信に、キャッシュ、ルーティング、実行時ポリシーを組み合わせる機能が示されました(出典: Varnish公式発表、2026年)。
▶ 詳細はこちら:Varnishのシステム開発でおすすめの開発会社/ベンダー6選と選び方
Varnishのシステムに関するよくある質問
Varnishの成否は、アプリとネットワークの設計と切り離せません。監視や運用の設計も含めて、一体で決まります。導入前によくある疑問を、順に見ておきます。
Varnishはデータベースやアプリケーションの代わりになりますか?
いいえ。Varnishは、DBや業務ロジックを実行するアプリの代わりにはなりません。HTTP応答を再利用して、オリジンへの問い合わせを減らす前段の仕組みです。
業務データの保存や計算はDBとアプリが担い、公開応答の高速化をVarnishが担います。
ログイン後の動的ページもVarnishでキャッシュできますか?
技術的に可能な場合はありますが、慎重に判断します。利用者ごとに変わる内容は、キャッシュを迂回させるか、安全なキーを設計して扱います。
個人情報や権限情報が別の利用者へ返らないことを、事前に検証します。現実的なのは、公開部分と個人部分を分けて、公開部分だけを保存する構成です。
キャッシュの更新反映はどのように行いますか?
TTLの経過を待つほか、更新処理からPURGEやBANを実行する方法があります。更新時には対象URLやタグを無効化し、完了までの時間と失敗を監視します。
一括で無効化する場合は、全消去によるオリジン負荷も評価したうえで、対象を絞ります。
OSS版と商用版はどちらを選べばよいですか?
技術者がVCLと基盤を保守でき、対象範囲が限られるなら、OSS版を検討しやすいです。一方で、複数拠点や高トラフィック、厳格なSLAが必要なら商用版を比べます。サポートや追加機能が必要な場合も、商用版が候補になります。
ライセンス費だけでなく、障害や脆弱性への対応、教育も含めた3〜5年のTCOで評価します。
まず何から始めればよいですか?
まず、遅いページや集中時に負荷が高いオリジンを特定します。そのうえで、p95応答時間やエラー率を計測し、負荷と更新頻度も把握します。
公開・個人・更新系のURLを分けたうえで、安全な代表ページでPoCを行います。成果指標と切戻し条件を決め、同じ要件で開発会社を比べます。
まとめ
VarnishはWeb・APIサーバーの前段でHTTP応答を再利用し、速度とオリジン負荷の改善に役立ちます。公開情報には有効ですが、個人情報や更新の整合性が厳しい応答では、設計に慎重さが求められます。
採用判断で押さえるポイント
対象URLと、改善したい遅延や負荷を決めることから始めます。
VCLやCache-Controlの設計を、CookieやAuthorization、TTLと一体で考えます。加えて、graceやPURGEの扱い、監視やログ、切戻しも、同じ設計の中で決めます。
費用は初期構築の金額だけでなく、3〜5年のTCOで比べます。クラウドやライセンス、保守、脆弱性対応まで含めて見ます。
次に進める実務ステップ
まず、現行のトラフィックと遅延を測ります。そのうえでキャッシュ可否表を作り、代表ページでPoCを行います。負荷、障害、セキュリティの各試験を経て、段階的に切り替えます。
委託先は、VCLだけでなく、アプリ改修や監視、脆弱性対応まで含めて比べます。成果物の引き渡しや保守SLAも、比較の対象に入れます。速度と正確性、安全性、運用の継続性を満たせるかどうかが、成功の条件になります。
▼関連記事一覧
・Varnishのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Varnishのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Varnishのシステム開発の見積相場や費用/コスト/値段について
・Varnishのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。