
Varnishの発注は、キャッシュ対象の整理、PoC、要件と運用の契約化の順に進めると、安全な配信基盤につながります。発注形態、RFP、契約、費用、委託先選びの順に、判断の要点を見ていきます。
▼全体ガイドの記事
・Varnishのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Varnishのシステムを発注・外注する前に知る全体像
Varnishは、利用者からオリジンまでの通信経路にキャッシュと制御ルールを加える仕組みです。製品名だけで発注すると、インストールと簡単な設定だけで納品されることがあります。
その場合、業務に必要な作業が抜けるおそれがあります。キャッシュ可否表、パージ手順、切り戻しのほか、監視と運用引き継ぎも含まれます。そこで、Varnishと周辺システムの担当範囲を分けて整理します。
Varnishが担当する業務システムの範囲
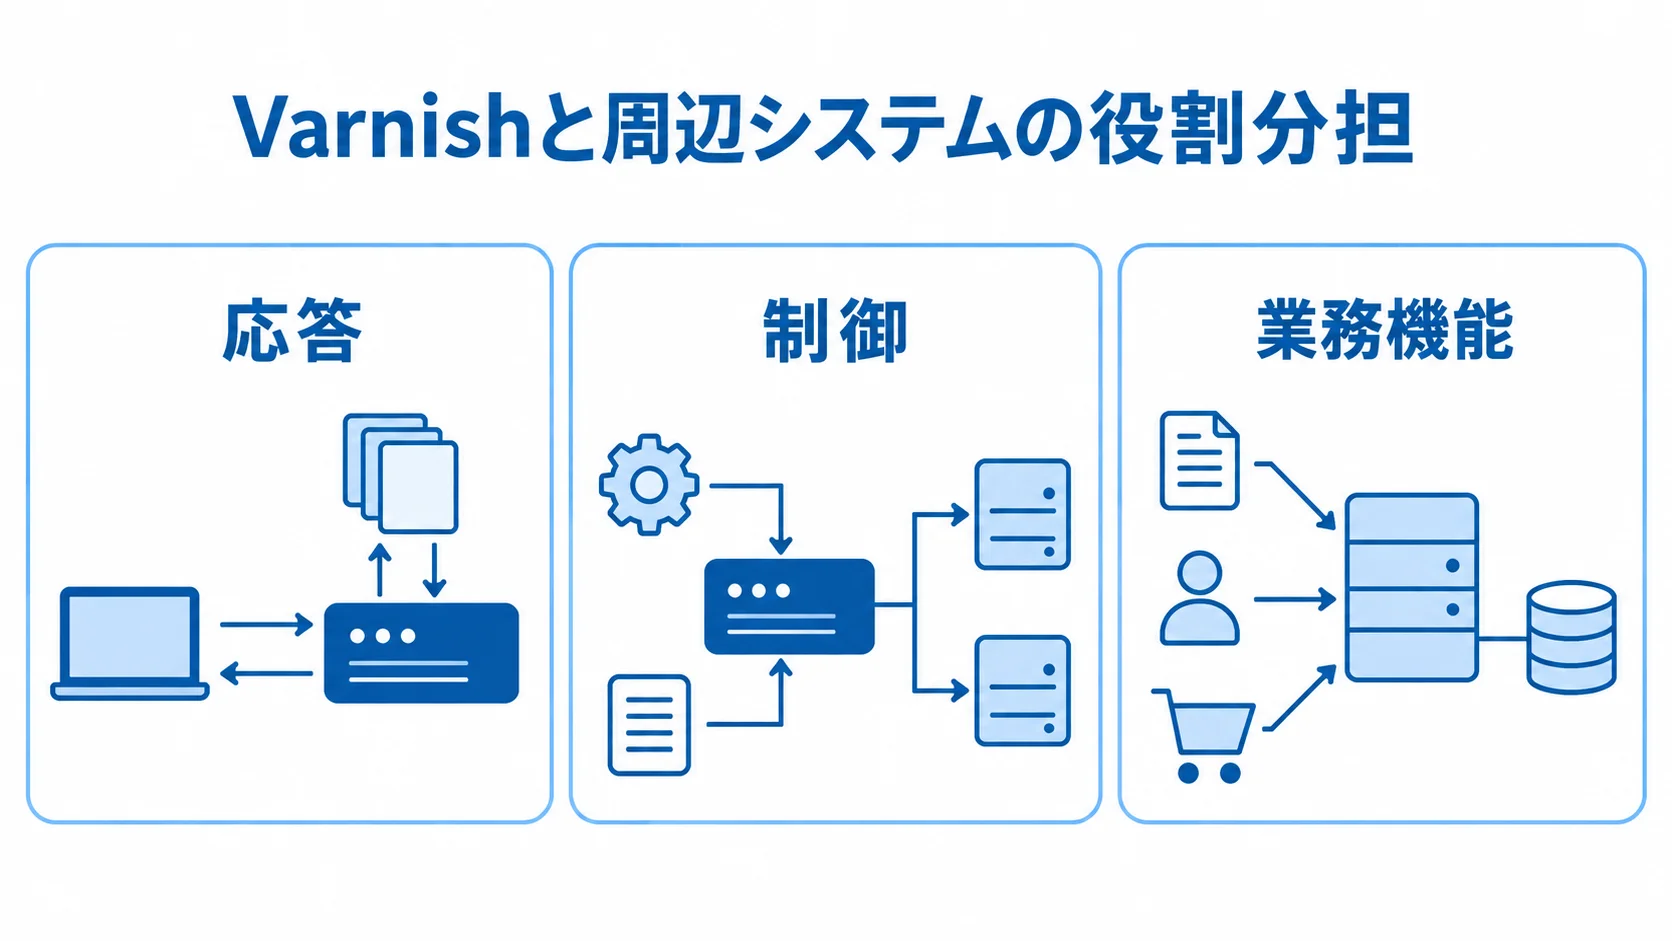
発注前には、Varnishと周辺システムの役割分担を確認しておきます。役割が曖昧だと、障害時にどこが対応するのかを決められません。
- 応答:HTTPレスポンスをキャッシュから返す
- 制御:VCLでバックエンド、期間、可否、転送を判断する
- 業務機能:アプリや基幹システムが担う
キャッシュヒット時は、応答時間の短縮、CPU・メモリ負荷の抑制、アクセス集中時の安定化が期待できます。
Varnish公式資料では、VCLはコンパイル後に実行されると説明されています(出典: Varnish公式ドキュメント、2026年確認)。
典型的な構成は「利用者→CDNまたはロードバランサー→TLS終端プロキシ→Varnish→Web・APIサーバー→データベース・外部サービス」です。
一方で、画面の業務ロジックや会員情報、在庫計算は、別のアプリケーションや基幹システムが担います。決済処理やデータベース更新も、Varnishの担当には含まれません。
RFPには、責任分界表を使って、委託先が設計・構築する層と、既存のインフラ会社やアプリ開発会社が担当する層を書き分けます。
キャッシュに向くコンテンツと向かないコンテンツ
キャッシュ可否は、参照と更新の頻度、利用者ごとの差で判断します。
- 公開ページ:商品、ニュース、マニュアル、お知らせ
- 静的ファイル:画像、JavaScript、CSS
- 個人別情報:残高、権限、注文、在庫、価格は慎重に扱う
短時間にアクセスが集中する情報も、適切なTTLと無効化方式を設計できれば、オリジン保護に役立ちます。
キャッシュの候補になるのは、参照頻度が高く更新頻度が比較的低いAPIや、ログイン前の公開ページです。
CookieやAuthorizationヘッダーを含むリクエストは、標準でキャッシュから返しません(出典: Varnish公式「Built-in VCL behavior」、2026年確認)。
Cookieを無視すると、利用者間の情報漏えいにつながります。そのため、会員ページや更新直後の在庫・価格は、アプリ担当者とVarnish担当者が扱いを合意しておきます。
個人向けの情報を扱う方法には、キャッシュ対象外にする、ユーザー属性をキーに含める、公開部分と個人部分を分ける、といった選択肢があります。どれを選ぶかは、アプリ担当者とVarnish担当者が合意します。特に、ヒット率より誤ったレスポンスを返さないことを優先します。
Varnishの発注形態の選び方
発注形態は、まず社内にLinux・ネットワーク・HTTP・アプリケーションの知識があるかで決めます。そのうえで、本番切り替えのリスクをどこまで外部へ移すか、稼働後の運用を誰が担うかも判断材料になります。依頼範囲は、どこまでを外部に任せるかで検討します。
- PoC:効果と制約を先に検証
- 部分委託:VCLや周辺設定を外注
- 一括委託:要件定義から保守まで依頼
PoC・性能改善だけを依頼する形態
既存のWebサイトやAPIが遅く、原因を調べたい場合は、2〜6週間程度のPoCが適しています。導入後に改善が見込める範囲も、そのPoCの中で確かめます。
- 対象:代表URLとピーク時のリクエスト数
- 性能指標:p95応答時間とキャッシュヒット率
- 負荷指標:オリジンのCPU・メモリ使用量
- 成果物:現状分析、構成案、VCL試作、可否表、負荷試験、リスク一覧、概算工数
- 本発注判断:p95の秒数変化、リクエスト削減率、パージ反映秒数
報告には、Varnishで改善できる範囲に加えて、効果が出ない条件やキャッシュできない画面も含めます。本番構築を前提にしすぎないことが大切です。
設計・構築・移行・保守を一括で依頼する形態
一括委託では、構築・納品・運用の責任範囲を決めます。
- 構築:周辺連携、冗長化、CMS・API改修
- 成果物:VCL、構成、試験、監視資料
- 運用:障害対応、切り戻し、引き継ぎ
停止を伴う切り替えや24時間監視が必要な場合は、一括委託が現実的です。Varnishに加えて、TLS終端、WAF、ログを一つの計画にできます。オリジンやデプロイも、同じ計画に含められます。
上の一覧に加えて、IaC、キャッシュ可否表、パージAPIを成果物に含めます。さらに、監視ダッシュボードや負荷試験結果も対象です。障害対応・切り戻し手順と引き継ぎ資料も、あわせて求めます。
アプリ開発会社やクラウド会社が別にいる場合は、障害時の一次窓口、ログ確認者、設定変更の承認者を契約前に決めます。
OSS版・Enterprise・クラウドの選択と発注範囲
選択肢ごとに、ライセンス費、機能、運用責任を比べます。
- OSS版:ライセンス費と自社運用範囲
- Enterprise:商用支援や追加機能
- Marketplace:クラウド料金と請求方法
OSS版ではVCLを柔軟に設計できます。一方で、TLS終端、WAF、監視は自社または委託先が担います。さらに、パッチ適用、冗長化、障害対応も担当を決めておく必要があります。
Varnish Enterpriseでは、商用サポートや追加VMOD、管理・高可用性の選択肢を検討できます。そのうえで、ライセンス費とサポート範囲を確認します。
製品の機能だけでなく、脆弱性や障害に何時間以内に誰が対応するかも比べます。
AWSなどのMarketplaceでは、仮想マシン、ストレージ、転送量が別請求になることがあります。さらに、ロードバランサーやWAF、ログ保管が別料金になることもあります。Enterpriseライセンスも別請求の場合があります。
公式案内では、時間単位のライセンス課金とクラウド料金が発生します。一方で、年間ライセンスでは、ソフトウェア費が約20%節約できる場合があります(出典: Varnish Software公式AWS Marketplaceドキュメント、2026年確認)。
月額は、平常月とアクセス集中月を分けて試算します。
発注前のRFPと要件の整理範囲
RFPは完成設計書でなくてもかまいません。提案会社が同じ前提で見積できるよう、目的、現状、対象範囲を示します。そのうえで、制約と成果を書き、希望時期や運用体制も加えます。
アクセス数だけでなく、キャッシュ可能なURLの割合や、動的レスポンスの条件も記載します。さらに、更新頻度、許容できる古さ、障害時の振る舞いも書きます。
業務シナリオから見た目的と対象URL
見積条件には、対象URLごとの特性とピーク時の負荷を含めます。
- 対象URL:利用者、更新者、個人情報、応答目標
- 業務条件:許容TTL、検索、ログイン、決済
- ピーク負荷:要求数、接続数、継続時間
見積条件を具体化するには、「サイトを速くしたい」という目的から、対象URLを一つずつ列挙します。トップや商品詳細、検索、ログイン前FAQを挙げ、さらに会員ページや管理画面、静的ファイル、外部APIも含めます。
商品説明は10分のTTLを許容できても、在庫や価格は数秒以内の反映が必要な場合があります。
ピーク時には、キャンペーンや検索パラメータ、ログイン利用者の割合を示します。アップロードや決済の有無も書きます。
アクセスログやAPMがあれば、平常日とピーク日の両方を共有します。そうすれば、必要ノード数やキャッシュ容量を、過大にも過小にも見積もらずに済みます。
TTL・Cookie・Authorization・PURGEの要件
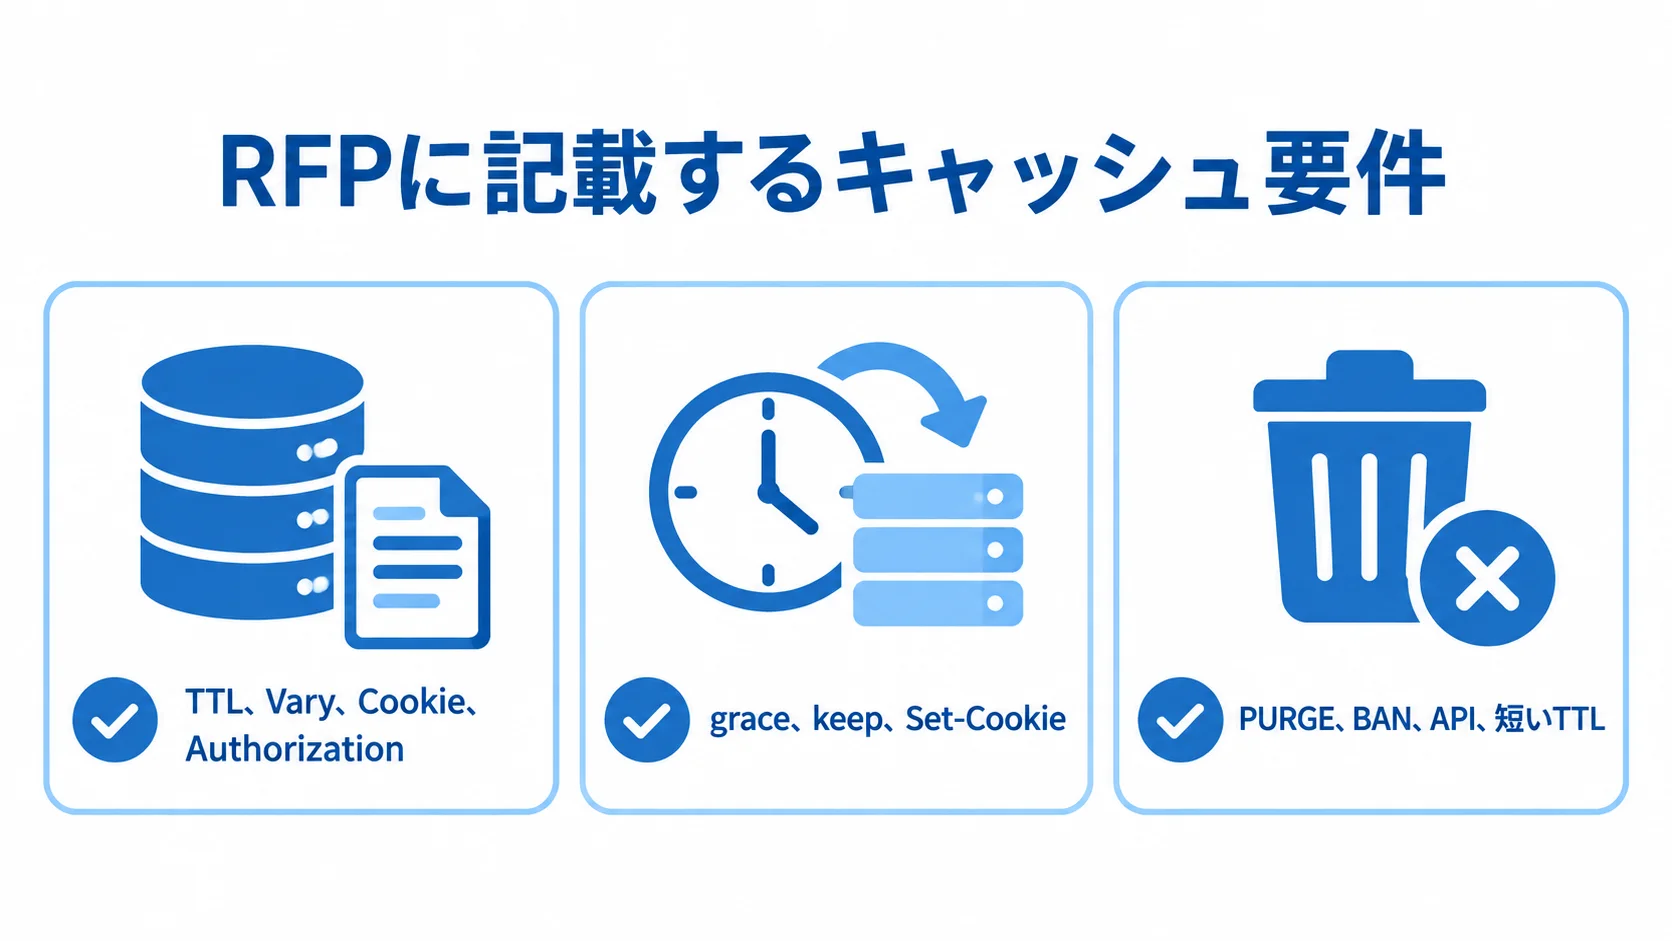
RFPでは、URLごとにキャッシュ運用の設定方針を決めておきます。
- 保存条件:TTL、Vary、Cookie、Authorization
- 期限後:grace、keep、Set-Cookie
- 無効化:PURGE、BAN、API、短いTTL
URLごとのキャッシュ可否、Cookieの除外条件、Set-Cookieレスポンスの扱いも記載します。
graceは、TTLを過ぎたあともレスポンスを返しつつ、オリジンから更新できる仕組みです。そのため、アクセス集中や一時障害への備えになります。
公式資料では、graceとkeepを加算して扱います。さらに、古いオブジェクトを使う条件付きリクエストも可能です(出典: Varnish公式「Grace mode and keep」、2026年確認)。
PURGEはURLを指定し、BANはタグや条件に合う複数のオブジェクトを対象にします。このほか、更新イベントからAPIを呼ぶ方法や、短いTTLで自然に更新する方法もあります。
パージ認証や誤操作防止、複数ノードへの伝播も決めます。CDNとの二重キャッシュや反映完了の監視も含めます。これらが未設計のまま納品されると、古い価格や公開前情報が残るおそれがあります。
納品物と受入試験の合格条件
納品後の安全な運用に必要な成果物と、受入時に確かめる事項を決めます。
- 成果物:VCLソース、テストコード、構成図、パラメータシート、IaC
- 運用資料:監視、ログ、脆弱性、切り戻し手順
- 試験:キャッシュ、パージ、障害時応答、通知
アプリ側のレスポンスヘッダー変更と、パージAPIの仕様も具体化します。また、TTLや除外条件の設計根拠を残せば、後任者が安全に変更しやすくなります。さらに、ログの保管方針と保存期間も文書にします。
受入試験では、公開ページのキャッシュ、ログイン利用者情報の非キャッシュ、指定時間内のパージを確認します。さらに、オリジン停止時のgraceやVarnishノード停止時のサービス継続、監視通知も試験します。
合格条件は「高速になった」ではなく、p95応答時間、ヒット率、オリジンリクエスト数、パージ反映時間、エラー率、復旧時間などの数値で定義します。
Varnishの契約形態:請負と準委任の使い分け
要件が固まった構築工程と、作業内容が変動する調査・PoC・運用改善を分けておくと、契約と見積の食い違いを抑えやすくなります。そのうえで、請負、準委任、PoCから本番へ進む段階契約を、工程に応じて組み合わせます。
工程ごとの請負契約と準委任契約
工程の性質によって、請負と準委任を選び分けます。
- 請負:成果物と合格条件を決めた構築
- 準委任:調査、診断、検証、稼働後の調整
構築の成果物には、VCL、構成、監視設定があります。さらに、パージ機能や受入試験項目も含まれます。
調査では、現状や性能、キャッシュ戦略、複雑なアプリとの互換性を確認します。一方で、稼働後のチューニングは、作業時間や専門家の稼働を定義します。
Varnish導入で必ず改善するとは限りません。そのため、成果を保証できない調査工程を、請負の完成責任だけで発注しないようにします。
契約書では、成果物、検収基準、知的財産権を確認します。さらに、VCL・IaCの利用権、秘密保持、再委託を見ておきます。
脆弱性情報、障害時の連絡、仕様変更、契約終了時の引き継ぎも対象になります。また、納品後にVCLを自由に変更できるか、第三者ライセンスやVMODの利用条件が見積に含まれるかも確かめます。
PoC・本番構築・保守の段階契約
要件の確度に応じて、契約を工程別に分けます。
- PoC:採否を判断できる報告書を成果にする
- 本番:条件変更時の追加費用を定める
- 保守:監視、切り分け、更新、復旧目標を区別
アプリのCache-ControlやCookie、CDNとのパージ順が不明なら、PoC、設計・構築、保守に分ける方法があります。
PoCの終了は、本番採用ではなく、報告書の納品で区切ります。効果が限定的だった場合でも、合理的に終了できます。
本番構築では、想定トラフィックの超過、対象URLの増加、アプリ改修の遅れ、外部CDNの仕様変更ごとに、追加費用を決めます。
保守契約では、監視時間、問い合わせ受付、一次切り分けを区別します。さらに、VCL変更や脆弱性パッチ、定期レビュー、復旧目標も分けて定めます。「24時間対応」が監視だけか、復旧作業までかで、費用と責任が変わります。
仕様変更と責任分界の契約書への記載
VCLの条件追加は、別のURLや利用者にも影響する場合があります。
変更の流れでは、申請、レビュー、ステージング試験の担当を決めます。さらに、承認、リリース、ロールバックの担当も決めます。また、緊急変更の手順と、変更後の指標確認も用意します。
レスポンスヘッダーの変更が必要な場合は、アプリ会社との調整責任も、発注者側で計画します。
- 変更管理:申請、試験、承認、反映、復旧
- 連携責任:アプリ会社との調整担当
- 責任分界:DNS、TLS証明書、WAF、CDN、LB、Varnish、オリジン、DB、監視、ログ、パージ、脆弱性
発注者側では、変更後の指標確認と緊急変更の判断も、あらかじめ決めておきます。
責任分界表には、各層のヘルスチェック、ログ保存場所、連絡先、エスカレーション条件を記録します。
Varnishのシステム発注費用・相場の目安
発注費用は、ライセンスだけでなく、キャッシュ設計やアプリ改修、冗長化で決まります。TLS・WAF連携、負荷試験、監視、移行、保守も費用に関わります。さらに、OSS版でも運用人件費や周辺サービス費は発生します。
ここで示すのは、Varnish固有の定価ではなく、発注予算を見積もるための推定レンジです。業務システムの人件費と、Varnish導入に必要な作業範囲から算出しています。
正式見積では、トラフィック、対象URL、ノード数を前提として示します。サポート時間やクラウドリージョンも併記します。
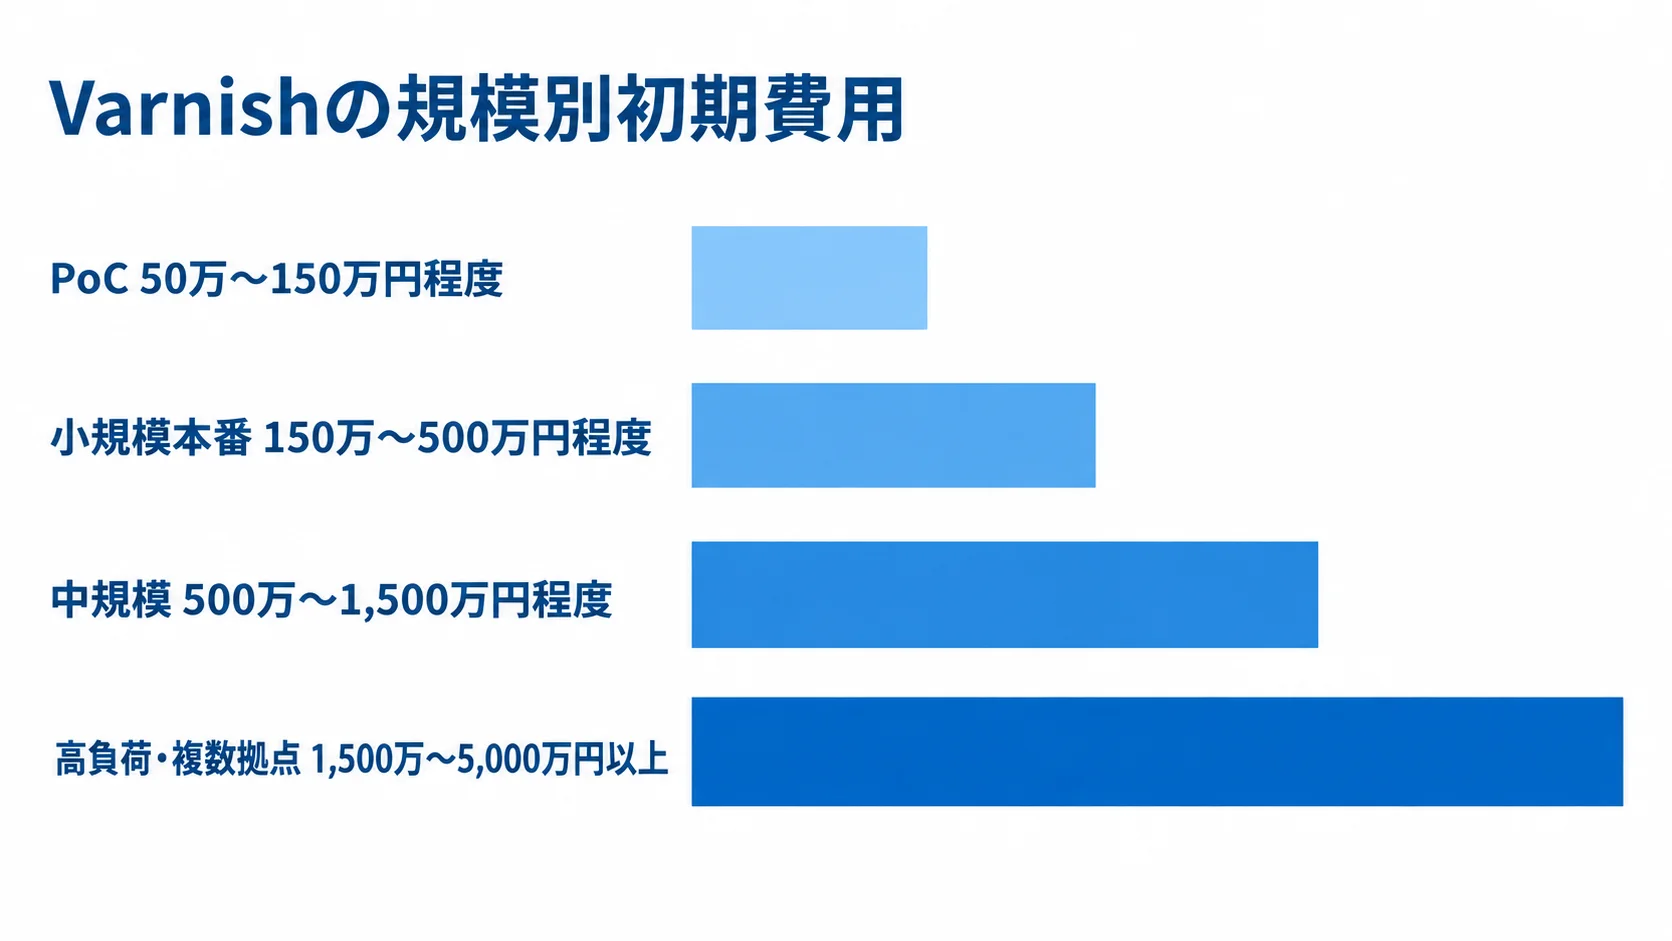
規模別の初期費用:50万円台から5,000万円超まで
初期費用は構成規模によって幅があります。そのため、レンジは作業範囲と合わせて見る必要があります。
- PoC:50万〜150万円程度
- 小規模本番:150万〜500万円程度
- 中規模:500万〜1,500万円程度
- 高負荷・複数拠点:1,500万〜5,000万円以上
PoCは1オリジンと基本VCLを使い、代表ページの負荷試験とヒット率計測を含む想定です。
小規模本番は1〜2ノードを使い、Cache-Control整理、PURGE、監視、切り戻し手順を含みます。
中規模構成では、複数オリジンやAPI・CMS連携、冗長化を想定します。認証・Cookie設計、負荷・障害試験も含みます。
高トラフィックや複数拠点では、CDN・WAF連携や階層キャッシュが必要になる場合があります。さらに、マルチリージョン、24時間運用、SLA、複数ベンダーの統制まで必要になることもあります。
Varnishを含むECや基幹システムの大規模刷新では、3,000万円〜1億円以上になる場合もあります。企画段階の推定で、製品定価や導入を保証する金額ではありません(出典: NotebookLM「業務システム全般_13」費用整理、2026年作成)。
設計・開発・試験・移行に分けた費用の比較
見積書は、工程、周辺作業、人員の根拠に分けて比べます。
- 工程:調査、設計、実装、試験、移行、文書
- 周辺作業:アプリ改修、クラウド、監視、ログ
- 条件:職種、期間、前提、除外、再試験
見積の明細では、基本・詳細設計とVCLを分けて示してもらいます。VCL以外で別費用になりやすい作業も、行を分けて書いてもらいます。
- 周辺設定
- アプリのヘッダー改修
- クラウド・サーバー構築
監視・ログ設計や、負荷・障害・セキュリティ試験も明細に含めます。移行・切り替えと文書作成も対象です。
VCL工数だけを比べると、CDN・WAF連携やオリジン改修、パージ機能が別費用になり得ます。さらに、ステージング環境が見積の外にあると、後から予算が増えやすくなります。
人件費は、人数だけでなく職種と期間を確かめます。アーキテクトやインフラ・クラウド、VCLの担当は、何月に何人必要かを見ます。アプリ、テスト、プロジェクト管理の担当についても、同様の形で期間を見ます。
見積は、前提条件、除外事項、追加単価、再試験の扱いが明示されたものを評価します。「環境構築一式」とだけ書かれた見積は、比べる材料が足りません。
月額費用と3〜5年のTCOの試算
月額費用と中長期の費用は、初期費用とは分けて試算します。
- 月額:VM、転送、LB、WAF、監視、ログ、保守
- 運用費:脆弱性、パッチ、VCL、障害対応
- 3〜5年TCO:増設、更新、契約、再構築
月額には、メモリ・ディスク、バックアップ、商用ライセンスも含めて試算します。OSS版でも、社内または外部の運用人件費や休日の緊急作業費が発生します。
公式案内では、クラウドインフラ料金とライセンス料金は別請求です(出典: Varnish Software公式「Where to get it」、2026年確認)。
3〜5年では、繁忙期の増設やサーバー台数、ライセンス契約期間を見積もります。さらに、ログ保存期間、保守時間、バージョンアップ、移行時の再構築も含めます。
運用担当者を確保できない場合は、安価なOSS版でも、障害や更新のたびにスポット費用が発生することがあります。商用サポートが停止リスクを下げるなら、停止損失も含めて比較します。
Varnishの委託先選定と見積比較で確認するポイント
委託先は、構築経験だけでなく、キャッシュを安全に業務へ組み込んだ経験で選びます。
VCLを書けても、Cookie・Authorizationの扱い、パージ漏れ、CDNとの二重キャッシュを設計できるとは限りません。そのため、オリジン障害、監視、脆弱性対応まで設計できるかを確認します。
候補会社には、同じRFPを渡します。そのうえで、提案、前提、成果物、体制、保守、見積根拠を同じ観点で比べます。
VCL以外の運用範囲まで見る実績確認
委託先の技術対応範囲と、実績を裏付ける資料を確認します。
- 技術範囲:版、負荷、オリジン、VCL、連携
- 実績資料:構成、試験、切り替え、導入前後の指標
- 運用:国内窓口、保守、再委託、障害連絡
Varnishの種類とバージョン、トラフィック規模、オリジンの種類、VCLの複雑さを質問します。
ノード数や、CDN・WAF・TLS接続も確認します。さらに、キャッシュ無効化、監視、障害対応についても尋ねます。
可能なら、匿名化した構成図、負荷試験結果、切り替え計画、導入前後のp95とヒット率を見ます。
NZZでは、平均応答時間を非キャッシュ時の約5倍高速化したと紹介されています(出典: Varnish Software NZZ Case Study、2025年公開)。
この数字を自社の成果として約束させるのではなく、自社環境で再現できる試験計画を確認します。
公式パートナーや開発元と連携する会社でも、日本語窓口、国内保守、時差、契約通貨を確認します。さらに、再委託先や障害時の連絡経路も見ます。
国内SIerには、業務アプリとクラウドの責任分界をまとめられるか尋ねます。
専業会社とアプリ会社を組み合わせる場合は、発注者が全体PMを担うか、一社に統括を任せるか決めます。
見積金額より前提条件と除外事項をそろえた比較
見積条件をそろえたうえで、各社の提案範囲を比べます。
- 環境:対象URL、想定要求数、容量、ノード数、冗長化方式
- 作業:TLS・WAF・CDN、アプリ改修、試験、移行、保守
- 費用:ライセンス、クラウド、移行回数、文書、除外事項
見積書では、TLS・WAF・CDNの連携範囲や移行回数、納品文書の条件もそろえます。金額は、これらの条件をそろえてから比べます。
一社が本番切り替えを含み、別会社が検証環境だけを含むなら、金額差は見積範囲の差です。
CDNだけで目的を達成できるか、Nginxやマネージドキャッシュで十分か、Varnishをオリジン近くに置く二層構成が必要か、代替案も説明してもらいます。
個人別レスポンスが多く効果が限られる場合は、その制約と追加施策を明示できる会社を評価します。
小さなPoCと運用引き継ぎによる委託先の見極め
代表的な公開ページと更新頻度の高いページを使い、候補会社に同じ条件でPoCを依頼します。
- 実装:VCL、テスト、ログ、パージ失敗時の扱い
- 試験:負荷試験の再現性と説明力
- 引き継ぎ:演習、訓練、更新手順
発注者は、PoCの期間と費用を区切ったうえで、本番発注の条件を成果物と数値で合意します。
納品後に運用を戻す場合は、説明会、設定変更の演習、障害対応訓練を依頼します。さらに、脆弱性情報の確認方法やバージョンアップ手順も引き継ぎます。
発注者がパージや切り戻し、証明書更新、ログ確認を理解していないと、夜間障害の判断が遅れます。
運用開始後30日や90日のレビューを契約に含めると、初期設定の問題を見つけやすくなります。
Varnishの発注で起きやすい失敗と対策
Varnishは高速化に有効ですが、キャッシュするほど返してよい情報を厳密に管理する必要があります。失敗は製品性能より、曖昧な要件や無効化設計の不足、運用担当の不在、アプリとインフラの責任分界から起きます。
発注の段階で、典型例をRFPと受入試験に反映します。
個人情報や古い情報を返す事故の防止
誤配信や古い情報を防ぐため、キャッシュとログの両面で対策を行います。
- 個人情報:認証・個人別応答を安易に保存しない
- 更新情報:TTL、パージ、対象外を検討
- ログ:マスキング、権限、保存・削除を定義
認証情報やCookie、権限で表示が変わるレスポンスでは、キーの項目が不足すると、利用者Aの画面が利用者Bへ返るおそれがあります。
価格や在庫、公開日時、承認前コンテンツは、更新の整合性が求められる情報です。そのため、短いTTL、イベント連動パージ、対象外設定、データ取得部分の分離を組み合わせます。
URL、クエリ、IP、Cookie、Authorizationがログに残る場合は、マスキングやアクセス制御を定義します。
保存期間と削除手順も決め、ログ・監視・委託先管理を含む安全管理措置を確認します。
個人情報保護委員会の考え方やIPAのECサイト向けガイドラインを参照します(出典: 個人情報保護委員会とIPA公式ガイドライン、2025〜2026年確認)。
ヒット率だけに頼らない成功指標
性能、正確性、復旧性を示す複数の指標で効果を判断します。
- 性能:p95・p99、オリジン要求、5xx率
- 正確性:パージ時間、stale応答、対象外率
- 復旧性:障害手順、ロールバック、段階反映
ヒット率が高くても、古い情報の配信や届かないパージ、検索条件ごとのキャッシュ分散があれば失敗です。機密ログが残る場合も、業務上は失敗です。
導入前の基準値と導入後の目標値を、同じダッシュボードで比較します。
パージ失敗時の復旧手順として、再実行や対象ノードの確認、短いTTLを用意します。緊急バイパスやCDN側の無効化も含めます。
VCLはGit管理し、レビューと自動テスト後にステージング、カナリア、全体の順でリリースします。
本番反映手順と、失敗時に元のVCLへ戻す時間を委託先に提示してもらいます。
脆弱性対応とバージョン更新の保守契約への組み込み
保守契約では、脆弱性対応の担当と実施時期を決めます。
- 定常:CVE監視、影響調査、テスト更新
- 緊急:承認、緊急リリース、HTTP/2停止の検討
- 更新後:性能とTLS終端設定を確認
配信の入口に置くVarnishでは、脆弱性情報を確認し、更新を続けることが欠かせません。2025年8月には、HTTP/2を有効にしたCacheとEnterpriseへのDoS攻撃が公表されました。
Cache 7.7.2、7.6.4、6.0.15などの修正版が案内されました(出典: Varnish SoftwareセキュリティアドバイザリVSV00017、2025年)。
TLS終端側の設定も確認したうえで、脆弱性への対応方針を保守契約に反映します。
2026年4〜5月には、HTTP/1・HTTP/2解析、ワークスペース、共有VCLの更新がありました(出典: Varnish Software Security Archive、2026年確認)。
したがって、記事執筆時のバージョンを固定しておく運用は、保守として不十分です。
Varnishのシステム発注・外注でよくある質問
外注では、どのコンテンツをどの条件でキャッシュし、更新時にどう無効化し、誰が保守するかを決めます。発注前によく挙がる質問を、順に取り上げます。
VarnishはOSS版を使えば無料で発注できますか?
OSS版は製品ライセンス費を抑えやすいものの、システム全体が無料になるわけではありません。サーバーや転送量、監視、ログの費用が発生します。さらに、TLS・WAF、構築、VCL設計、脆弱性・障害対応の費用も必要です。
運用担当者が少ない場合は、商用サポートやマネージドサービスを含めた3〜5年TCOで比べます。
CDNを使っていてもVarnishを導入する意味はありますか?
意味がある場合があります。たとえば、CDNを広域配信やDDoS対策に使い、オリジン近くのVarnishにAPI・CMS、細かなパージ、オリジン保護を担わせる二層構成が候補になります。
CDNとVarnishでTTL、キャッシュキー、パージ伝播、ログが二重になるため、正しいレスポンスを返す設計が必要です。
Varnishの導入にはどれくらいの期間がかかりますか?
企画段階の期間の目安を、規模ごとに比べます。
- PoC:代表ページを使い、2〜6週間程度
- 小規模本番:1〜3か月程度
- 中規模業務システム:3〜6か月程度
- 複雑な構成:複数拠点、マルチリージョン、アプリ改修、データ移行、24時間運用、複数社調整があると6〜12か月以上の場合があります
期間はノード数より、キャッシュ可否の整理やアプリ改修に左右されます。試験や切り替えの承認も影響します。
Varnishの実績がある委託先には何を確認すべきですか?
VCLに加えて、Cookie・Authorization除外、TTL・grace・keep、PURGE・BANの経験を確認します。さらに、CDN・WAF・TLSや冗長化について尋ねます。試験、監視、障害、脆弱性更新も確認の対象です。
対象業界、トラフィック規模、ノード数を質問します。導入前後の指標や納品物、保守体制も尋ねます。可能であれば、小規模PoCで提案品質を確かめます。
まとめ:Varnishの発注はキャッシュ設計と運用まで含めた比較
成果は、応答時間の短縮、オリジン負荷の軽減、集中アクセスへの耐性、更新情報の正確な反映とします。Varnishの導入そのものは、成果に含めません。形態は、PoC、部分委託、一括委託、マネージドサービスの中から、社内体制とリスクで選びます。
OSS版・Enterprise・クラウドのライセンス費と運用責任を分けて比較します。
数値で示すRFPと受入条件
RFPには、対象URL、アクセス規模、TTLを記載します。Cookie・Authorization、PURGE・BANも含めます。
受入条件には、p95やヒット率、オリジン負荷、パージ時間を数値で明記します。さらに、grace、監視、ログの扱いを書きます。脆弱性対応と切り戻しも盛り込みます。
見積は、設計や実装、アプリ改修、試験に分けます。移行、保守、ライセンス、クラウド費用も、同じ分け方で示してもらいます。前提と除外事項をそろえると、提案を公平に比べられます。
小さな検証と、運用・セキュリティを含む委託先の決定
公開コンテンツや高負荷の参照系では効果を期待できますが、個人別レスポンスやリアルタイム更新が中心なら慎重な設計が必要です。2〜6週間のPoCで効果と制約を測ります。
VCLやパージ、監視、障害対応、バージョン更新を任せられる会社を選びます。初期費用だけでなく、クラウド・ライセンス・保守を含む3〜5年TCOを比べます。事故や停止を防ぐ運用体制も、あわせて見ます。
▼全体ガイドの記事
・Varnishのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。