
脆弱性管理システムのパートナーは、資産の対象範囲、優先順位付けの方法、導入後の運用支援を比べて選ぶと、自社の運用に合う体制につながります。
6社の特徴と発注前の確認点は本文で見ていきます。全体像は脆弱性管理システム開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・脆弱性管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
脆弱性管理システムのパートナー選びが重要な理由
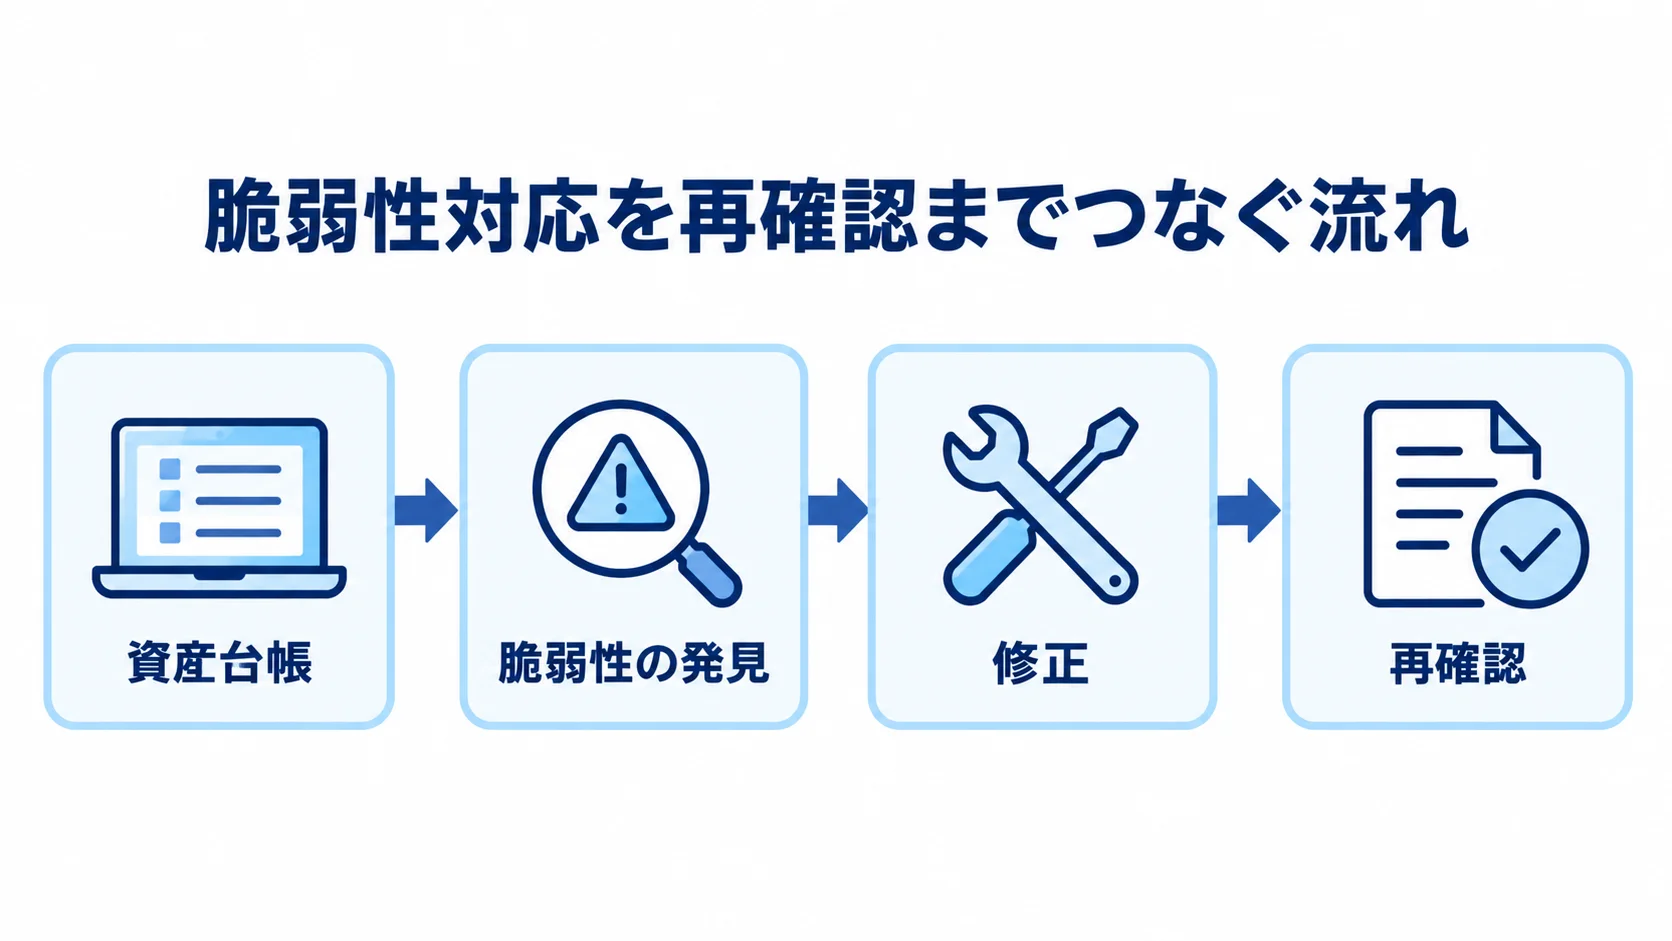
脆弱性管理システムは、スキャンツールを導入するだけでは十分に機能しません。資産台帳、所有部署、修正期限などの情報を、例外承認や再スキャン結果とつなぐ必要があるためです。
現場が対応できる業務プロセスまで設計できるか、自社環境を把握して継続運用へ落とし込めるかを、パートナーに確かめておきます。
特に、製品の機能数よりも、導入後も続けられる体制かどうかを比べることが大切です。
適切なパートナー選定が成否を分ける理由
脆弱性は新たに発見されるため、対応は一度の診断で終わらず、続いていきます。そのため、継続的な確認と、発見後の修正・再確認まで担えるパートナーを選ぶ必要があります。
- 管理範囲:サーバー、PC、ネットワーク機器、クラウド、コンテナ、Webアプリ、OSS
- 支援の種類:製品型はグローバル資産管理やリスク評価、国内企業は日本語運用や診断などに強みがあります
- 運用の流れ:発見後の修正依頼から修正後の再確認までを設計
Excelへの転記では、資産の追加・廃止や担当変更に追いつけません。その結果、重要な脆弱性が残る恐れがあります。
まず、自社に必要なのが製品か、導入・運用を含む支援かを整理しておくと、比べる観点がそろいます。
発注前に確認すべきポイント
発注前には、導入環境との接続条件を確かめておきます。
- 認証付きスキャン:対象資産での実行可否
- クラウド連携:AWS・Azure・Google Cloudへの対応状況
- 配布・ネットワーク:エージェント配布と閉域網への対応
- 連携・保管:チケット管理との接続と、データ保管場所の確認
優先順位付けでは、CVSSだけで判断せず、インターネット公開や悪用実績を含めて考えられるかを確かめます。
業務重要度や補完対策も考慮に入れられるか、あわせて聞いてみてください。
費用は、製品ライセンス、初期設定・連携、診断・再診断の項目ごとに見積もります。
さらに、パッチや改修、運用代行、教育・監査対応も別々に出してもらうと比べられます。
推定の目安として、100〜300資産の小規模PoCは初期50万〜200万円、標準導入は初期300万〜1,000万円程度です。この目安は、公開価格と一般的な業務システム連携の工数から算出されています。そのため、契約の前には必ず個別見積もりを取ってください。
株式会社ripla|コンサルから開発まで一気通貫で支援
riplaは、コンサルティングから開発まで一気通貫で支援できる企業です。IT事業会社として社内DXを推進した経験を、提案の中で活かします。
ビジネス成果の創出とシステムの定着支援に強みがあり、営業・顧客・生産・販売管理など、幅広い基幹システムの構築・導入実績があります。さらに、企業の業務要件に合わせて柔軟に対応できる体制を整えています。
特徴と強み
riplaは脆弱性管理を、業務システムの改善として捉えます。セキュリティ製品を入れること自体を目的とせず、業務の進め方を整える考え方です。
- 業務整理:分散した資産台帳を洗い出し、担当者と業務フローを決める
- 連携と定着:台帳やITSMとつなぎ、画面と通知を日常業務で使える形に整える
- 運用設計:部門間でどこまでを誰が受け持つか、優先順位、期限、例外承認
- 一貫支援:要件整理から構築、導入後の定着まで相談できる
得意領域・実績
riplaは基幹システムの構築・導入で得た経験を、提案に活かします。
- 連携対象:資産・顧客情報、生産・販売管理などの業務データ
- 合わせる業務:社内DXや業務の見える化、社内申請の効率化
- 相談時の共有:資産の種類・数、EDR・MDM・CMDB・チケット管理、期限、承認ルート
- 構築方法:既製品と追加開発を分けて、段階的に導入する
Tenable|大規模なアタックサーフェスを横断管理
Tenableは、Tenable One Vulnerability Managementを展開するセキュリティ企業です。同社はTenable Vulnerability ManagementやNessusなども提供しています。
Tenable One Vulnerability Managementは、脆弱性以外の広いセキュリティデータも統合する製品です。危険な脆弱性を検出し、優先順位を付けて、修正まで進めます。また、公式製品ページは、クラウド・リモート資産、Webアプリ、コンテナ、OTなどを含むアタックサーフェスへの対応を案内しています。
特徴と強み
製品を選ぶ際は、自社で脆弱性管理のどの工程をまとめて扱いたいかを決めておきます。
- 一貫管理:資産の見える化、リスクの優先度付け、修正の流れを統合
- 優先順位:CVSSに加えて、攻撃されやすさや重要資産との関係を考慮します
- 構成:オンプレミス型のTenable Security Centerも選択肢になります
データ保管やネットワーク分離に厳しい要件がある場合は、Tenable Security Centerを比較の候補に加えられます。
公式購入ページでは、100資産向けの年間価格として、1年3,500米ドル、2年6,825米ドル、3年9,975米ドルが表示されています(出典: Tenable公式購入ページ、2026年8月確認)。
1ドル150円で単純換算すると、1年約52万5,000円です。ただし、販売地域、契約条件、追加機能、導入支援費は、別途確認してください。
得意領域・実績
海外拠点を含む大規模なハイブリッド環境で、クラウド、コンテナ、Webアプリまで管理したい企業に向いています。
- 拡張性:将来ASM、クラウド、OTへ広げたい場合の候補
- 国内運用:小規模チームは国内支援会社との組み合わせを検討するとよい
- 製品比較:Tenable OneとNessusを、資産数、スキャン範囲、構成、支援範囲で比べる
- PoC:本番負荷、認証情報、誤検知、チケット、修正後の再評価を試す
Rapid7|資産数が多い企業の継続診断と優先順位付け
Rapid7は、脆弱性管理プラットフォームInsightVMを提供するセキュリティ企業です。公式ドキュメントによると、InsightVMは脆弱性研究、Metasploitのエクスプロイト知識、攻撃者行動を組み合わせます。さらに、インターネット全体のスキャンデータやリアルタイムレポートも使い、資産の整理と修正の優先順位付けを支援します。
特徴と強み
InsightVMは、スキャン結果をもとに、リスクを大きく減らす修正を検討しやすい製品です。
- 構成要素:Security Console、Scan Engine、エージェントを組み合わせて使う
- 配置:ネットワーク構成や運用方針に合わせたスキャン
- 方式選択:端末はエージェント、既存サーバーは別方式など、使い分ける
公式価格では、500資産の場合に1資産あたり月額1.62米ドルからです。500資産なら月額810米ドルで、1ドル150円換算すると年額約146万円になります(出典: Rapid7公式価格ページ、2026年8月確認)。
金額は、契約期間やサポート、追加機能などで変わります。加えて、販売形態、為替、税金も関係します。そのため、この記事の金額は予算検討用のベンチマークとして扱ってください。
得意領域・実績
ソフトバンクは、数十万を超えるサーバー、ネットワーク機器、PCなどの資産管理にInsightVMを導入しました。さらに、診断結果の優先順位付けも課題でした。継続診断と優先順位付けの自動化で、発見後の対応に注力できた事例です(出典: ソフトバンク公式導入事例、2022年8月掲載)。
- 向く企業:資産が増えて、部門別システムの全体像が見えにくい企業
- 導入時の確認:環境構成、エンジン配置、部門権限、チケット連携、優先度の根拠
一部の自動化機能は、新規顧客向けの提供条件が変更されています。そのため、現在の契約で使える機能を確かめてください。
Qualys|ハイブリッドITの資産・脆弱性・パッチを統合
Qualysは、クラウド型のEnterprise TruRisk PlatformやVMDRを提供するセキュリティ企業です。
Qualys VMDRは、資産を検出して一覧にしたうえで、脆弱性と設定を評価します。さらに、脅威リスクに優先順位を付け、パッチの検出まで組み合わせています。また、ハイブリッドIT環境のリスクを、まとめて扱うサービスとして案内されています。
特徴と強み
Qualys VMDRは、既知の脆弱性だけでなく、未知の資産やクラウド、コンテナ、モバイルも含めて把握します。そのうえで、リスクに応じた修正へつなげる製品です。
- リスク評価:リアルタイムの脅威インテリジェンスを使って評価し、修正やパッチ検出へつなげる
- 業務連携:ServiceNowやJiraなどのITSMとつなぎ、担当者に作業を割り当てる
- 統合管理:脆弱性、設定不備、未適用パッチを一か所にまとめる
- 導入確認:必要な機器・権限・ログ期間と、運用担当者の操作性
得意領域・実績
オンプレミス、複数クラウド、リモート端末、コンテナが混在する環境で、資産・脆弱性情報をまとめたい企業に向いています。資産属性をタグやグループで整理したい場合も、比べる対象になります。
- 報告・連携:経営層向けの進捗表示や、ITSMへの自動チケット発行を重視する
- データ管理:既存のEDR、CMDB、パッチ管理、SIEMのうち、どれを正データとするか
- PoC:重複排除、クラウド追加、担当者への通知、パッチ後の再評価を試す
株式会社サイバーセキュリティクラウド|SIDfmで脆弱性情報を日本語管理
株式会社サイバーセキュリティクラウドは、脆弱性情報の収集・管理ツール「SIDfm」を提供しています。SIDfmには、情報収集を自動化するサービスや、ホストと脆弱性を紐付けて管理するSIDfm VM、API連携や社内共有のための製品群があります。
日々公開される情報を自社の製品やサーバーに照らし合わせたい企業の候補になります。なお、脆弱性診断ツールとは異なる役割を担います。
特徴と強み
SIDfmは脆弱性情報を収集し、専門アナリストが日本語で整理して提供します。
- 情報源:OS・アプリベンダー、CVE、JVN、JPCERT/CCなど
- 収集数:900以上の製品情報を日々収集(出典: SIDfm公式特徴ページ、2026年8月確認)
- ホスト管理:構成と脆弱性を照らし合わせ、通知や対応状況の把握につなげる
- 利用場面:個別収集、EOL・保守切れ製品、日本語解説の共有
SIDfm VMには、2024年にSBOM管理機能が追加されました。そのうえで、現在の仕様を確認してください。
得意領域・実績
ベネッセコーポレーションは、脆弱性情報の自動収集、日本語解説、グループ会社との共有を評価して、SIDfmを導入しました(出典: SIDfm公式導入事例、2024年11月掲載)。
資産構成を登録して、情報収集から影響確認、対応予定日、履歴管理までを国内向けに整えたい企業に適しています。
- 対象範囲:ネットワークスキャン、クラウド・コンテナ、SBOM・API連携
- 権限:利用者やグループごとのアクセス範囲
- 見積もり:Web診断・パッチ支援と情報管理を分けて算出
株式会社スリーシェイク|SecurifyでASM・診断・SBOMを統合
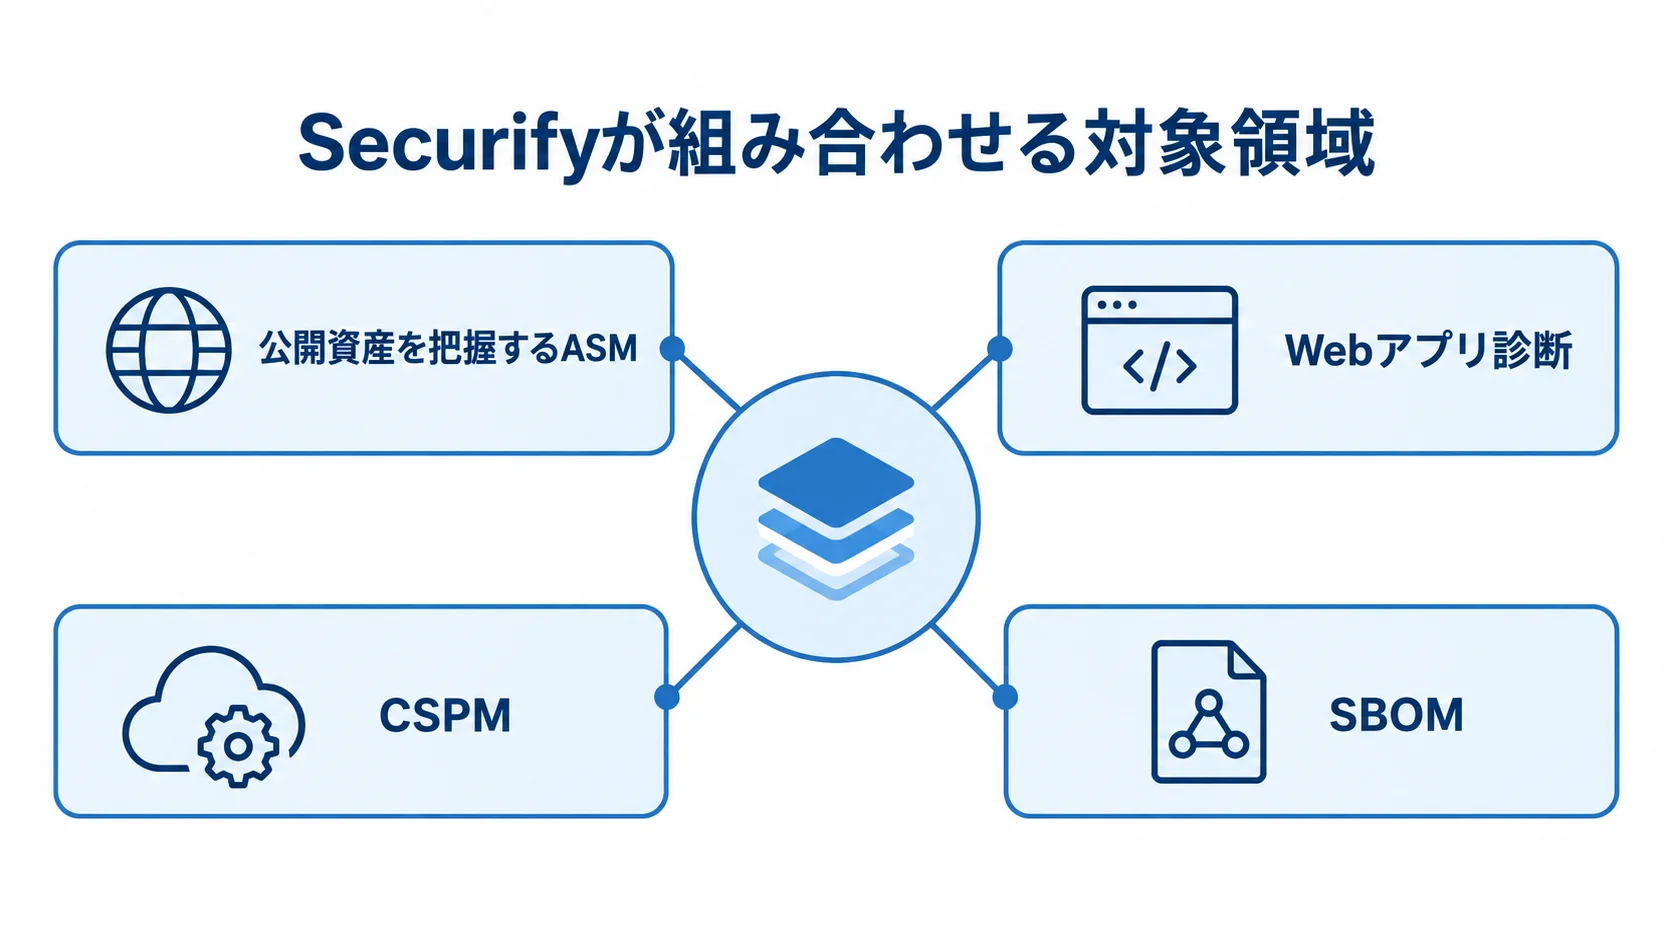
株式会社スリーシェイクは国産セキュリティプラットフォーム「Securify」を提供しています。Securifyは、公開資産を把握するASM、Webアプリ診断、CSPM、SBOMなどを組み合わせ、攻撃者視点でリスクを確認します。Webサービスを運営し、公開資産、クラウド、ソフトウェア部品を一連の流れで管理したい企業の候補になります。
特徴と強み
公開資産の把握と脆弱性診断を別々に行うと、未知のサブドメインや公開サービスが診断の対象から漏れることがあります。
- 診断の流れ:ASMで公開資産を一覧にして、診断へつなぐ
- 機能:ASM、診断、CSPM、SBOMと、SSVC基準での優先度付け
- 追加機能:2025年9月にCSPM正式版とSBOMをリリース
同社は、クラウドとソフトウェアサプライチェーンのリスクを一つの基盤で見える化できると発表しました(出典: スリーシェイク公式ニュース、2025年9月24日)。
公開料金には、Webアプリ診断の月額プランもあります。ただし、料金は診断対象、頻度、URL数、手動診断の有無で異なるため、システム全体の予算とは分けて確認してください。
得意領域・実績
専任担当者が少ない中堅企業や、Webサービス・複数サブドメインを運営する企業に向いています。
- 利用企業:クラウド設定とOSSのリスクも扱いたい開発会社
- 導入事例:インテック、note、ギフトモール
- PoC:資産検出、診断の深さ、クラウド権限、SBOM形式、誤検知を評価
- 社内資産:別製品で補うか、既存ツールとAPIでつなぐかを判断
ASMは外部に公開された資産が対象で、社内のサーバーや端末を網羅する機能とは役割が異なります。
脆弱性管理システムのパートナー選びのポイント
6社は得意領域が異なります。製品型企業は資産数の多い環境やリスク分析に強く、国内サービス型企業は日本語での情報整理、Web診断、クラウド支援に強みがあります。
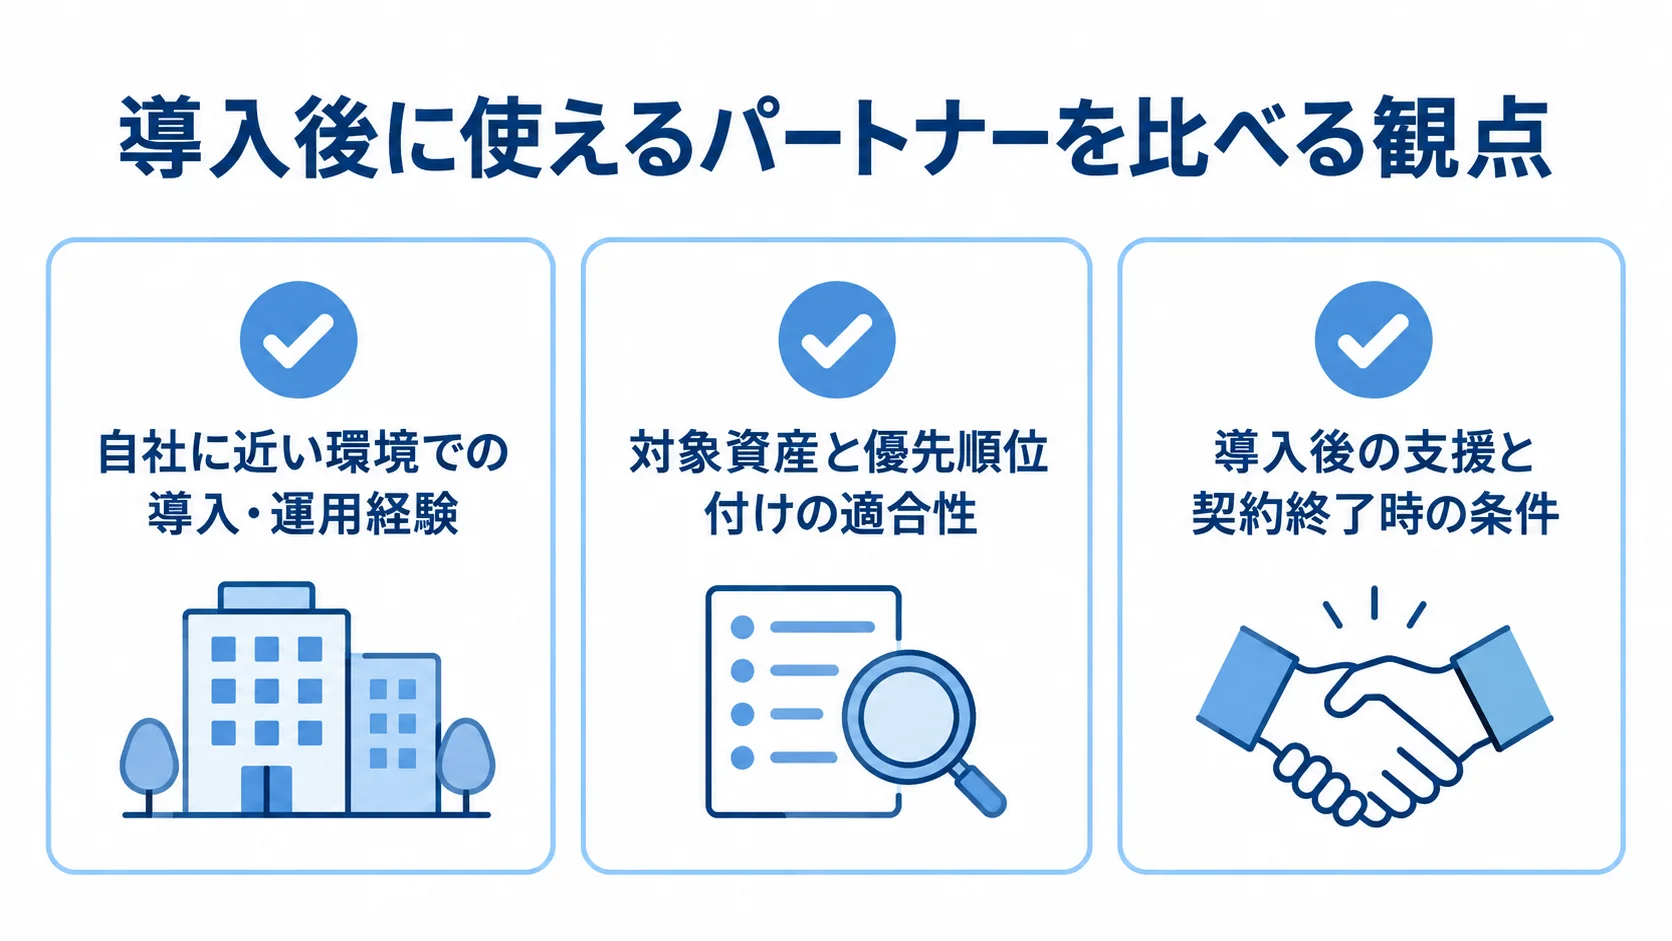
実績、技術、体制の3点で要件をそろえると、知名度や機能数だけでなく、導入後に使えるパートナーを比べられます。
- 実績:自社に近い環境での導入・運用経験
- 技術:対象資産と優先順位付けの適合性
- 体制:導入後の支援と契約終了時の条件
SBOMとクラウド設定を、実際に稼働する資産と結び付ける動きが強まっています。例えば、経済産業省は2025年9月、SBOMによる脆弱性管理の国際ガイダンスに共同署名しました(出典: 経済産業省、2025年)。
EU向けの製品を扱う企業では、サイバーレジリエンス法の脆弱性・重大インシデント報告義務が2026年9月11日から始まる予定です(出典: 欧州委員会、2026年確認)。
自社が直接の対象でなくても、委託先や取引先からSBOM、影響範囲、修正履歴を求められる可能性があります。そのため、将来のデータ出力も確かめておくとよいでしょう。
実績と経験の確認方法
「セキュリティ導入実績」があるかだけでなく、自社との適合性や運用支援の実績を確かめます。
可能であれば、検出件数ではなく、資産カバレッジ、重大脆弱性の期限内修正率、平均修正時間、再発率が導入の前後でどう変わったかを聞いてみてください。
- 事例の近さ:資産数、クラウド、業界、分離構成、開発体制が自社と近いか
- 運用支援:製品実績と設計支援を分けて、重複資産や担当者不明への対応を聞く
- 支援期間:導入後3か月、6か月、1年それぞれの支援内容
デモ画面だけでなく、例外承認や退職者の権限削除まで解決できるかも確かめます。
技術力と専門性の評価
技術の評価では、検出範囲や優先順位付け、工程ごとの役割を見ていきます。
- 検出方式:エージェント、ネットワーク・認証付きスキャン、クラウドAPI、Web診断
- 開発検査:SAST・DAST・SCA、SBOMの対象範囲
- 対象外の扱い:対象外とする理由、代替策、将来の追加方法
- 優先順位:CVSSに加え、公開状況、悪用コード、重要業務、機密情報、補完策、パッチ可否を考慮に入れる
- 工程の役割:検出・評価・修正・再確認のそれぞれで、誰が何を担うかを図にする
プロジェクト管理体制の確認
導入に関わる部門と、契約後の引き継ぎや検証の条件を、事前に整理しておきます。
- 関係部門:事業、サーバー・ネットワーク、開発、監査・法務、経営層
- 担当体制:PM、セキュリティ設計、連携開発、運用教育、会議体、意思決定者を見積もりに含める
- 契約終了:データ返却、API・設計書、ログ期間、情報管理、緊急連絡、SLA、再診断条件
- データ出力:資産台帳、対応履歴、例外承認、レポートの形式
- PoC:100〜500資産程度で精度と運用負荷を測ってから、範囲を広げる
よくある質問
初めて導入する企業からは、脆弱性診断との違い、開発と製品導入の選び方、費用について質問が寄せられます。発注前に気になる疑問に答えます。
脆弱性診断と脆弱性管理システムは何が違いますか?
脆弱性診断は、特定のシステムやWebアプリを一時点で検査し、結果を報告するサービスです。
脆弱性管理システムは資産台帳を持ち、新しい脆弱性の発見やリスク評価を続けます。担当者への依頼から修正の確認までを行います。診断はその一部にあたり、報告書を受け取った後の対応まで設計しておく必要があります。
脆弱性管理システムはスクラッチ開発とSaaSのどちらがよいですか?
脆弱性データベースや検出エンジンを一から作るより、SaaSやパッケージを導入して、不足する業務連携だけを追加開発する方法が一般的で現実的です。
独自の資産分類や複雑な承認、既存システムとの深い連携、閉域・オンプレミスなど、標準機能で満たせない要件が明確なら、SaaSと個別開発を組み合わせます。まず、MUSTとWANTを分けて、PoCで効果を確かめてください。
脆弱性管理システムの費用はどのくらいですか?
費用は、資産数や検出方式、対象クラウドによって変わります。さらに、Webアプリ・コンテナの有無、連携数、導入支援、運用代行も費用に関わります。
公開価格の例では、Tenableの100資産で年間3,500米ドル、Rapid7 InsightVMの500資産で1資産あたり月額1.62米ドルからです。
国内診断サービスには、2026年の価格改定後に基本料金が40万円という例もあります。ただし、これは製品ライセンスや一回の診断の価格で、システム全体の開発費とは異なります。
最初は何資産から始めるべきですか?
最初から全社の資産を対象にせず、100〜500資産程度の代表的な範囲でPoCを始めるのが現実的です。
対象には、インターネット公開・重要業務サーバー、クラウド、代表端末、Webアプリを含めます。そのうえで、検出精度と、通知から修正確認までの時間を測ります。
範囲を広げる前に、資産所有者、重大度別の期限、例外承認者を決めておくと、定着につながります。
まとめ
脆弱性管理システムでは、検出数だけでなく、未知の資産を見つける力、事業影響に基づく優先順位付け、担当者が修正を完了できるかを見ます。
riplaは、コンサルティングから開発まで支援します。既存業務や基幹システムとの連携を含めて導入を考えたい企業の候補になります。
自社に合う6社の選び方
Tenableはアタックサーフェス全体、Rapid7は大規模環境の継続診断と優先順位付けを重視する企業に向いています。
- Qualys:ハイブリッドITの資産・脆弱性・パッチ管理
- SIDfm:日本語の脆弱性情報収集とホストとの紐付け
- Securify:外部公開資産、Web、クラウド、SBOMの管理
- 選定方法:製品型と支援型も含めて、対象資産と運用体制で比べる
導入を成功させる次の一歩
導入後も運用を続けられるように、事前の整理と段階的な確認を進めておきます。
- 要件メモ:資産数、ネットワーク区分、クラウド、診断頻度、重大度別期限
- 契約条件:チケット連携、ログ保持、データ保管、SLA、SBOM、終了時の返却
- 会社比較:2〜3社に同じ条件を渡し、見積額や設定、設計、教育、再診断、支援を比べる
- PoC:資産網羅性と対応時間を測り、効果を確かめられた範囲から広げる
- 運用設計:発見と、事業リスクを下げる業務プロセスを一つの流れにまとめる
▼全体ガイドの記事
・脆弱性管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。