
脆弱性管理システムは、資産の把握、脆弱性の検出、対応の追跡を一つにまとめることで、事業リスクを継続的に下げる業務基盤です。
役割と機能、導入の流れ、費用、会社の選び方、運用体制を、発注する側の視点で順に見ていきます。各テーマの詳細は関連記事で確認できます。
▼関連記事一覧
・脆弱性管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
・脆弱性管理システム開発でおすすめの開発会社/ベンダー6選と選び方
・脆弱性管理システム開発の見積相場や費用/コスト/値段について
・脆弱性管理システム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
脆弱性管理システムの定義と役割
脆弱性管理システムは、サーバーや端末などを台帳に登録し、資産ごとの脆弱性を継続的に追跡する仕組みです。対応担当者や期限、例外理由、修正確認も記録します。検査結果の報告を受けるだけの診断とは、管理する範囲が異なります。
脆弱性診断・スキャナーとの違い
3つの仕組みは、検査の対象と、対応後にどこまで管理するかが異なります。
- 脆弱性診断:Webアプリやネットワークを特定時点で検査し、結果を報告する
- 脆弱性スキャナー:対象を自動で検査し、問題の候補を検出する
- 管理システム:診断・スキャン結果を資産、所有部署、業務重要度、修正期限に結び付け、対応完了まで追跡する
重大度の高い脆弱性が20件見つかっても、外部公開された決済サーバーと隔離された検証端末では優先度が異なります。優先度は、公開範囲と機密情報、攻撃コードの公開状況を中心に、代替策も踏まえて決めます。そのうえで、事業への影響が大きいものから対応します。
脆弱性管理システムが必要になる理由
IT環境が複雑になると、資産の数だけでなく、その所有者や構成も変わっていきます。
台帳から漏れた資産は、スキャンの結果だけでは把握できません。
- 変化する環境:一時的なクラウド環境、在宅勤務端末、コンテナ
- 管理が難しい対象:OSS、保守期限を過ぎた機器
目的は、脆弱性の件数をゼロにすることではなく、事業影響の大きいリスクを早く下げ、未対応の理由と期限を説明できる状態をつくることです。
- 担当者不明:古いOSやサーバーの所有者が分からない
- 更新困難:保守・サポート終了で更新できない
- 手作業の転記:検査結果を手作業で管理している
対象となる資産の範囲
対象はサーバーやPCに限りません。会社の業務を支える構成要素まで範囲に含めて定義します。
- 基盤:ネットワーク機器、クラウドリソース、データベース
- ソフトウェア:Webアプリ、コンテナイメージ、ソースコード内のOSS
- 端末・設備:リモート端末、IoT機器、制御系機器
すべての資産を同じ方法で検査する必要はありません。まず外部公開資産と重要業務を優先し、資産に応じて検査方式を使い分けます。検査の方式によって、見える範囲も変わります。たとえば、エージェント方式は端末の状態を継続的に把握しやすい一方、ネットワークスキャンは認証情報がないと内部情報を十分に取れない場合があります。
検査できない資産には、隔離や仮想パッチなどの代替策を用意し、その内容を台帳に残します。
脆弱性管理システムの主な機能と種類
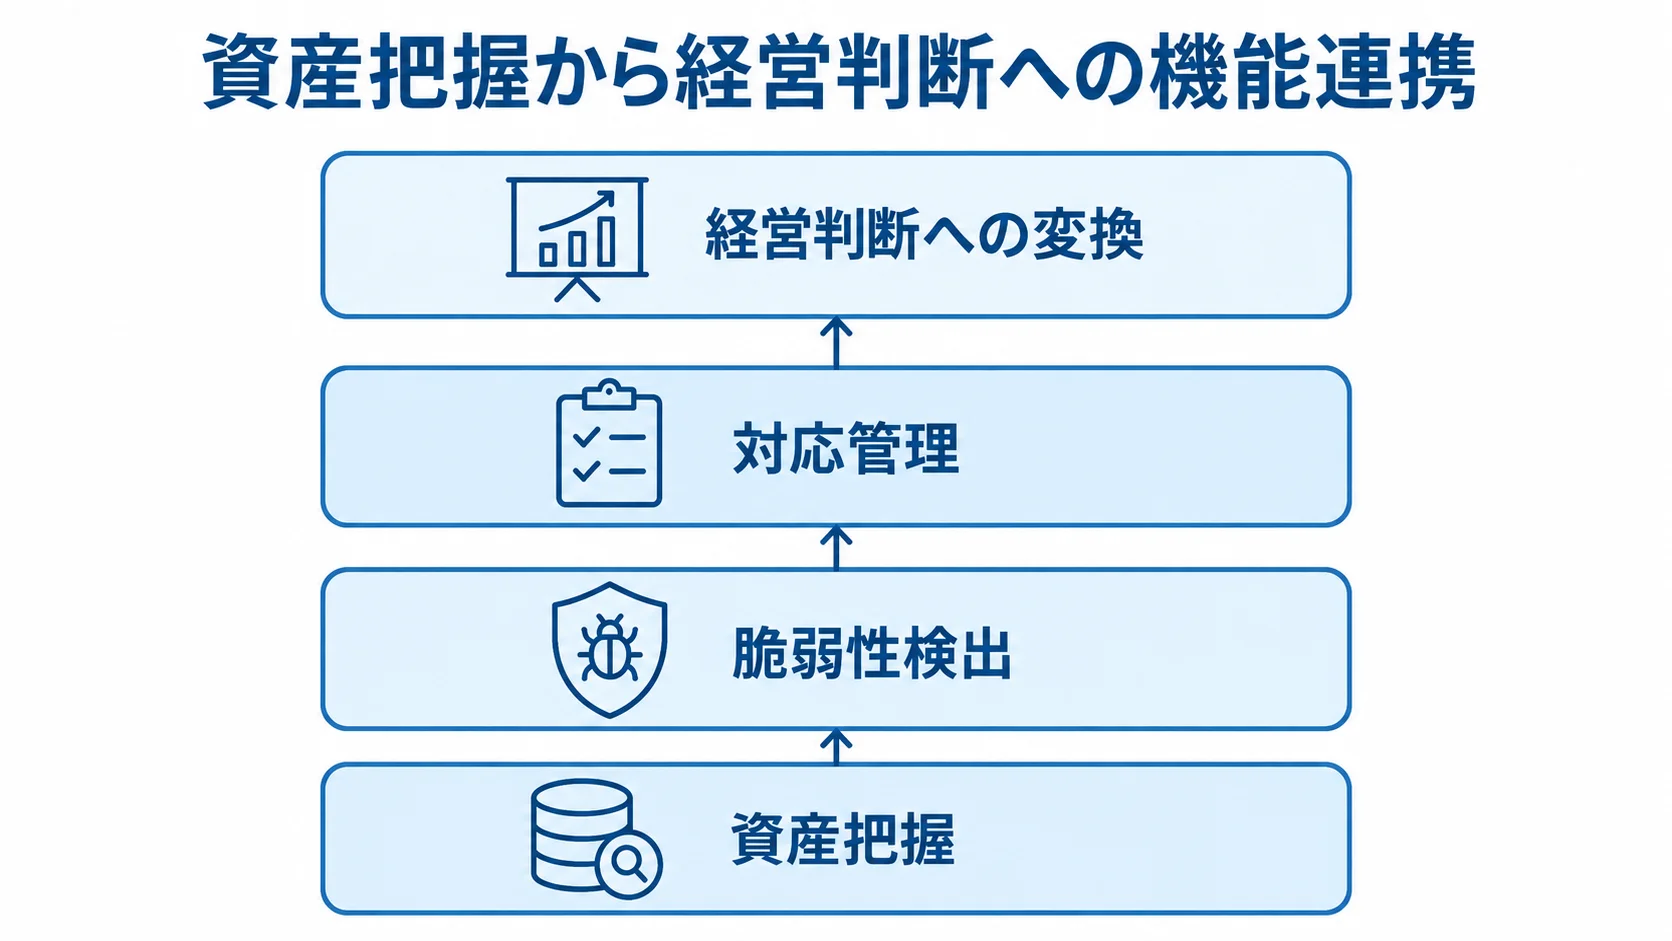
製品を比べるときは、検出件数だけでなく、資産の網羅性やリスク評価を中心に確認します。
対応ワークフローや開発工程との連携も、比べる項目に加えます。
機能は、資産把握、脆弱性検出、対応管理、経営判断への変換の4つに分けると、全体像をつかめます。資産把握と脆弱性検出を土台に、対応管理へ進み、最後に経営判断へつなげます。
資産検出と台帳管理
資産台帳では、識別のための情報と、リスク判断に使う属性を管理します。
- 識別・構成:IPアドレス、ホスト名、OS、ミドルウェア、クラウド区分
- 管理・リスク:所有部署、業務重要度、公開状況、データ機密性、保守期限
自動で検出した資産は、構成管理データと突き合わせて、重複や退役漏れを取り除きます。
未知の外部公開資産を見つけるASM機能では、見つけた後に所有者を確定させるところまで設計します。
通知だけが増えると、現場が疲弊してしまいます。そこで、保有部署を特定し、重要度を付けて、対応チケットへ渡す流れを作ります。
検出方式と対象範囲
検査方式ごとに、把握しやすい対象や制約が異なります。
- ネットワークスキャン:広範囲を短時間で確認できるが、認証情報がないと内部情報を十分に取れない場合がある
- エージェント方式:端末やサーバーの状態を継続的に把握しやすい
- クラウドAPI連携:一時的に作られるリソースの把握に向いている
- その他の検査:Web診断、SAST、DAST、SCA、コンテナスキャンで異なる対象を見る
SCAは依存ライブラリに含まれる既知の脆弱性を把握し、SBOMはソフトウェアの構成要素を一覧にします。
一つの機能で全領域を補うことは難しいため、機能マップを使って、必要な検査が足りているかを確認します。
リスク評価と対応ワークフロー
CVSSの点数だけでは判断せず、次の観点を組み合わせて優先順位を決めます。
- 到達性と悪用:インターネットから到達できるか、実際に悪用されているか
- 業務への影響:停止や情報漏えいの影響が大きいか
- 補完対策:リスクを抑える対策があるか
同じCVSS 9.8の脆弱性でも、外部公開の基幹サーバーと通信を遮断した検証環境では、修正期限を分けて考える理由があります。
対応ワークフローでは、検出から修正の確認までの状態を管理します。
- 割り当て:担当者決定、期限設定、チケット発行
- 対応:例外申請、承認、パッチ適用
- 確認:再スキャン、証跡保存、期限超過時の通知
重大度別のSLAを決めておくと、担当者任せになりがちな抜け漏れを減らせます。
開発ライフサイクルとの連携
開発から本番までの情報をつなぐと、リリース後の緊急対応を減らせます。
- リリース前に検査:ソースコード、依存関係、コンテナイメージを自動検査し、脆弱な依存ライブラリを事前に修正する
- SBOMを資産と紐付ける:新しい脆弱性の公表時に影響を受ける製品や環境を絞り込む
SBOMを作るだけでは、修正にはつながりません。生成日時や対象バージョン、更新履歴、照合結果、担当者を保存し、誰がいつ照合したかまで追える状態にします。
脆弱性管理システムの導入・開発の進め方
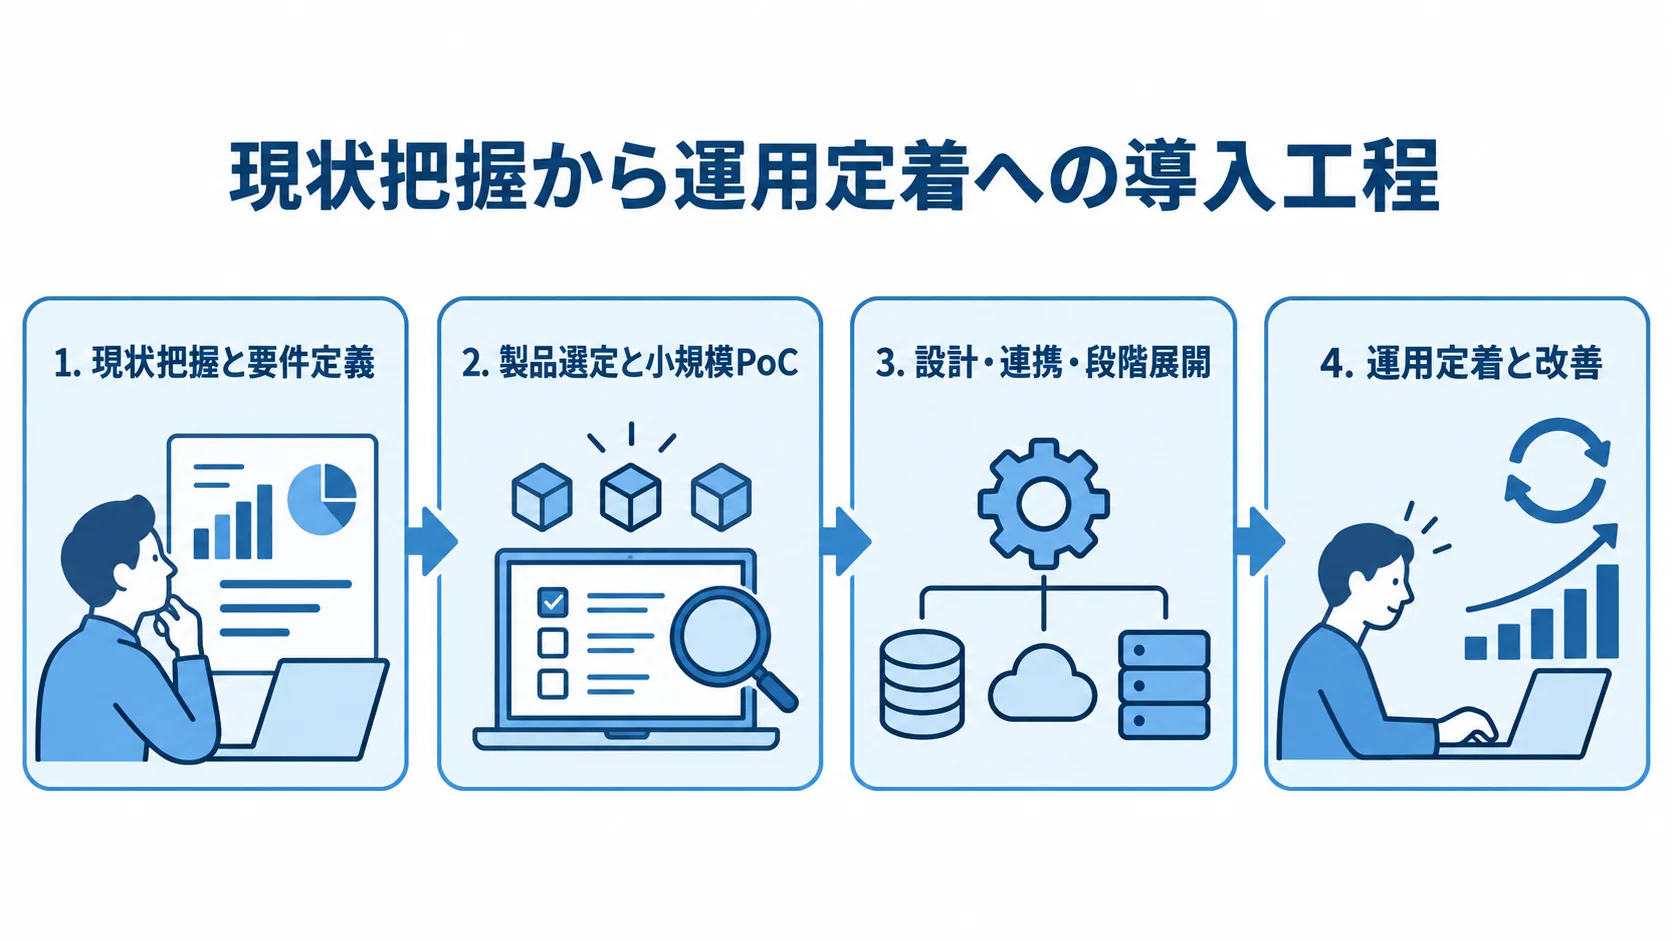
導入では、対象資産と対応期限、担当部署を決め、例外ルールも定めます。
代表環境で検証してから、段階的に対象を広げます。
製品を契約してスキャンを始めただけでは、導入は完了しません。
共通の機能は既存のサービスやパッケージで始め、不足する連携だけを追加で開発するのが現実的です。
▶ 詳細はこちら:脆弱性管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
1. 現状把握と要件定義
まず現状と運用条件を整理し、そのうえで対象範囲と要件を定めます。
- 資産・環境:資産数、ネットワーク区分、クラウド、OS、Webアプリ、開発言語、OSS
- 既存管理:端末管理、ログ監視、構成管理
- 数え方:台数だけでなくライセンス上の数え方、短期増減環境、同一ホスト上の仮想環境
- 運用条件:検出頻度、認証方式、ログ保管、重大度別期限、例外承認者、再スキャン条件
必須の要件(MUST)と希望の要件(WANT)を分けずに増やすと、費用と導入期間が増えます。そこで、まずは次の3点を必須にし、分析や自動化は段階的に追加します。
- 資産の把握
- 重要な脆弱性の優先付け
- 修正の確認
2. 製品選定と小規模PoC
画面の見やすさより先に、自社環境での検出精度と運用負荷を確認します。代表資産は、本番に影響しない条件で試します。
- 検出:発見率、認証付き情報の取得、誤検知、重複排除
- 運用:スキャン負荷、担当者通知、修正後の再確認
代表資産には、サーバー、クラウド、端末のほか、Webアプリも含めます。試験は、検証環境か、本番に影響しない時間帯で行います。
認証情報の扱いも確認します。保管方式と権限の分離を中心に、暗号化や操作ログの扱いも見ます。
CSVやAPIでの出力、契約終了時のデータ返却についても、事前に質問しておきます。なお、合否は検出件数だけでは決めません。評価では、検出した1件を担当部署の修正完了まで追跡できるかを見ます。
3. 設計・連携・段階展開
連携の設計と段階的な展開は、次の3点を押さえて進めます。
- 環境設計:SSO、多要素認証、エージェント配布、ネットワーク許可、クラウド権限、通知経路
- データ連携:チケット管理と接続し、既存管理システムの正データ、更新頻度、重複の扱いを決める
- 展開順:重要な外部公開資産、基幹サーバー、主要開発環境の順に対象を広げる
100〜500資産なら小規模導入は1〜2か月程度、500〜2,000資産なら標準導入は3〜6か月程度です。複数拠点や制御系を含む2,000資産超では、6〜12か月程度が目安です。環境や連携の数によって変わります。
期間は計画の目安として扱い、契約前に実測した工程表を作っておきます。
4. 運用定着と改善
毎週または毎月の定例では、残件や運用状況を確認します。
- 脆弱性対応:重大脆弱性の残件、期限超過、平均修正時間
- 管理状況:資産カバレッジ、再発、例外残高
検出件数が増えたときは、その理由が可視化の進展なのか、新規資産なのか、設定ミスなのかを切り分けます。
担当者が替わっても運用が止まらないよう、資産の登録基準や例外申請の項目、修正確認の方法を手順書に残します。緊急連絡先も含めます。運用代行を頼む場合でも、リスク受容者とパッチ適用の責任者、緊急時の判断権限は、自社側で明確にしておきます。
脆弱性管理システムの費用相場とコストの内訳
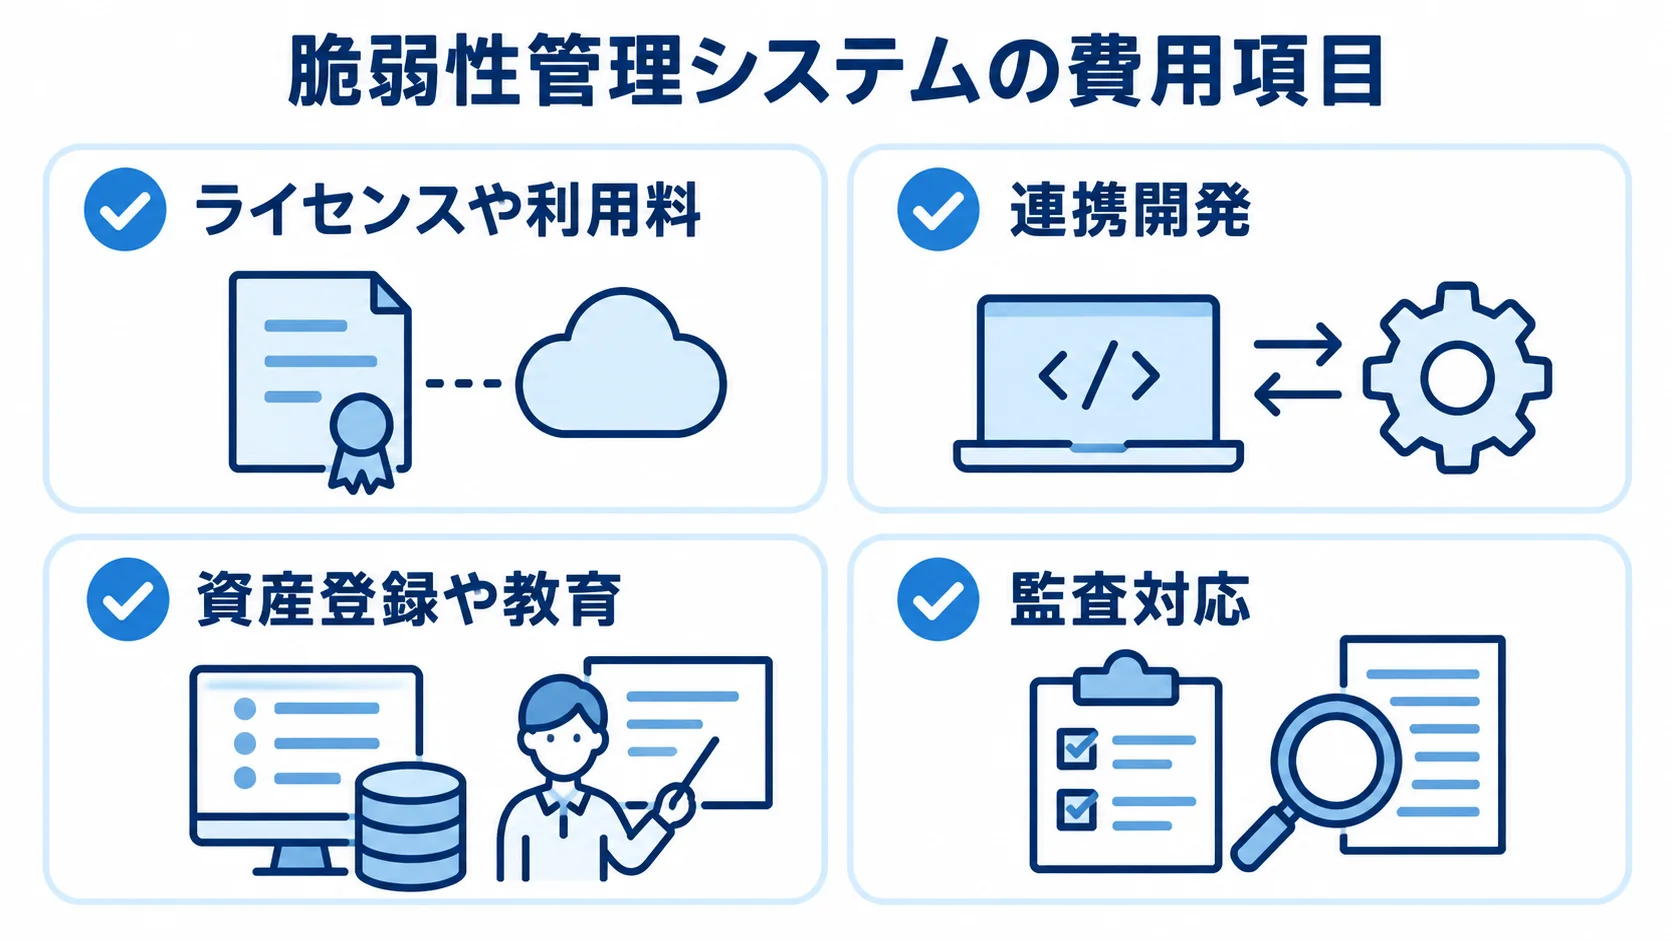
費用は、ライセンスや利用料、連携開発などに分けて見積もります。資産登録や教育、監査対応といった費用も、あわせて見ておきます。
公開価格がある製品でも、対象資産の数や追加機能によって料金が変わることがあります。サポートや導入支援が別料金の場合もあり、為替や税によっても総額は変わります。表示価格だけで総額を判断せず、契約条件まで含めて確認します。
▶ 詳細はこちら:脆弱性管理システム開発の見積相場や費用/コスト/値段について
公開価格から見るライセンスの目安
公開価格の例は、対象資産数、機能範囲、契約条件ごとに分けて比べます。
- 脆弱性リスク管理製品:500資産で1資産あたり月額1.62米ドルから(出典:脆弱性リスク管理製品の公式価格ページ、2026年8月確認)
- 脆弱性評価用スキャナー:1年ライセンス4,790米ドル(出典:脆弱性評価用スキャナーの公式購入ページ、2026年8月確認)
前者の場合、500資産なら月額810米ドル、年額9,720米ドルです。1米ドル150円で単純に換算すると、年額は約146万円になります。このベンチマークには契約期間や販売形態、サポートなどは含まれず、為替と税も含みません。
後者は、1米ドル150円で換算すると約72万円になります。主にスキャン機能の価格です。資産台帳や組織横断の優先付け、チケット連携などを含む総額とは、分けて考えます。
導入・開発費の相場
この相場は、公開価格や一般的な連携工数、業務システム導入費をもとにした、予算検討用の目安です。フルスクラッチの脆弱性管理基盤は、公開価格だけで決められる一次資料が少ないのが実情です。そのため、実際の発注では、対象資産と連携範囲を明示して見積もりを取得します。
- 100〜300資産のPoC:初期50万〜200万円、1〜2か月、年間利用料60万〜200万円程度
- 300〜2,000資産の標準導入:初期300万〜1,000万円、3〜6か月、年間総額500万〜2,000万円程度
- 2,000資産超:複数会社、海外拠点、制御系、構成管理、SBOM、独自フローを含む場合、初期1,000万〜3,000万円超、6〜12か月
いずれも、対象範囲によって変わる試算です。
見落としやすいランニングコスト
運用代行の費用は、規模と委託する作業範囲によって変わります。
- 小規模:月額10万〜50万円程度
- 中堅以上:月額50万〜200万円程度
- 委託範囲:一次確認、部署連絡、パッチ適用、再スキャン、月次報告、緊急対応
見積書では、資産の追加単価や最低契約数、スキャン頻度を確認します。データ保持期間やAPI利用料、連携コネクターの料金も見ておきます。初期教育や追加診断、契約終了時のデータ返却も、事前に取り決めておきます。ライセンス費が安くても、台帳の整備や周辺の連携を別に発注すると、初年度の総額が大きくなることがあります。
脆弱性管理システムの開発会社・ベンダーの選び方
選定では、製品の検出能力と、導入後に社内で運用できるかを分けて評価します。製品の提供、導入支援、診断・運用代行では、事業者ごとに得意な領域が異なります。そのため、必要な支援の範囲を決めてから比べます。
対象資産と検出精度
対象範囲と検出の確かさを、代表資産を使って確認します。
- 標準対応範囲:サーバー、端末、ネットワーク機器、主要クラウド、コンテナ、Webアプリ、OSS
- 検出方式:エージェント、認証付きスキャン、API連携と、それぞれの制約
- PoCで測る項目:検出漏れ、重複、誤検知、スキャン時間、本番負荷
脆弱性情報の更新頻度も確認します。CVEやCWEの識別子、悪用実績が反映されるかを見て、EOL情報についても確かめます。
ベンダーのアドバイザリと照らし合わせられるかも、判断の材料になります。検出結果から影響を受ける資産を絞り込み、担当部署に説明できる情報が得られるかどうかで、価値が変わります。
導入支援と運用体制の評価
提案の内容と契約の範囲を確認します。
- 導入・運用支援:要件定義、台帳初期整備、権限設定、エージェント配布、チケット連携、教育、月次レビューの契約範囲
- 引き継ぎ・支援:引き継ぎ資料、操作研修、問い合わせ窓口、重大事故時のSLA
「重大な脆弱性が見つかった翌日に誰が何をするか」を質問し、運用が現実的かを確かめます。担当者の特定からパッチ承認までを、順に答えられるかを見ます。さらに、業務停止の判断や再スキャン、経営層への報告まで、一連の流れとして説明できるかも見ます。
契約条件と将来の移行性
契約中の情報管理と、契約終了後のデータ移行条件を確認します。
- 情報管理:データ保管場所、ログ保持期間、暗号化、アクセス権、バックアップ、個人情報
- 移行性:API利用範囲、出力形式、資産・履歴の一括出力、終了時の返却・削除証明を事前合意し、移行リスクを抑える
- 見積条件:資産数、検査方式、連携対象、サポート時間、運用代行範囲をそろえる
初期費用よりも、3年間の総保有コストで判断します。ライセンスや追加資産の費用に加えて、教育や運用、移行の費用も含めて比べます。
▶ 詳細はこちら:脆弱性管理システム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:脆弱性管理システム開発の発注/外注/依頼/委託方法について
導入後の運用体制と2026年の最新動向
脆弱性管理は、セキュリティ部門だけの仕事ではありません。資産を所有する部署や開発、インフラ運用など、多くの部門が関わります。そのため、責任分担と指標を先に決めておくことが、導入効果を左右します。
公開事例では、数十万台超の機器をまとめて管理し、定期診断と優先付けを自動化した例があります(出典:脆弱性管理システムの公開導入事例、2022年公開・2026年8月確認)。
この事例では、手作業が中心の管理から継続的な管理へ移りました。資産が増えるほど、結果を集めて修正対象を絞る仕組みが欠かせません。
役割分担とKPI
部門ごとに責任を定め、最終的な責任者が誰か分からない状態を残さないようにします。
- セキュリティ部門・資産所有者:基準と優先順位を定め、影響確認と修正を担う
- 開発・システム管理:コードや依存ライブラリを修正し、パッチや設定を変更する
- 経営層:期限超過リスクの受容を判断する
- KPI:資産カバレッジ、期限内修正率、平均修正時間、期限超過件数
再発率、例外残高、再スキャン完了率も、指標として使えます。ただし、検出件数は対象範囲を広げるだけでも増えるため、単独の改善指標としては扱いません。
SBOMと制度対応
SBOM共有の国際ガイダンスとEUの報告義務については、対象範囲と期限を確かめておきます。
- 国際ガイダンス:SBOMを活用した脆弱性管理の指針を共有
- 日本での位置付け:開発者・調達者・運用者が構成要素を共有し、影響ソフトウェアを速く特定する考え方。一律の法定導入義務ではありません
- EUの報告:EU向けデジタル製品の提供企業は、サイバーレジリエンス法の報告義務に注意する
2025年9月、経済産業省などがSBOM活用の国際ガイダンスに共同署名しました(出典:経済産業省「SBOMの共有ビジョンに関する国際ガイダンス」、2025年9月4日)。
2026年9月11日からは、悪用されている脆弱性について、認知後24時間以内に早期警告を行います。一方で、完全通知は認知後72時間以内です(出典:欧州委員会「Cyber Resilience Act – Reporting obligations」、2026年確認)。
対象に該当する場合は、証跡を管理できるように準備します。脆弱性の受付から影響の判定、報告、修正、利用者への通知までの記録が、その中心になります。
よくある失敗と対策
検出結果が大量でも、担当者と期限が決まっていないと対応が進みません。
- 運用ルールを決める:重大度別のSLA、例外承認、再スキャン、報告先
- 調整期間を設ける:導入後最初の1か月のルール調整
- 共通機能は活用する:脆弱性情報の更新、誤検知対応、資産連携、権限管理を、すべて自作しないこと
独自の業務フローだけを追加で開発し、共通の検出や情報更新には実績のある仕組みを使うほうが、運用を続けやすくなります。
社内稟議に使える最低限の要件定義
稟議やRFPには、製品名より先に、自社のリスクと運用条件を記載します。要件をそろえると、複数の提案を同じ条件で比べられます。
対象範囲と技術要件
対象資産と検査条件を明確にして、技術要件として提案依頼に記載します。
- 対象資産:資産数、ネットワーク区分、クラウド、端末、サーバー、Webアプリ、コンテナ、OSS、制御系
- 検査条件:認証方式、頻度、本番影響の許容範囲、エージェント配布可否、クラウド権限
- 連携・評価:SBOM形式、構成管理、情報更新頻度、CVSS以外の評価、悪用実績反映
- 管理機能:EOL検知、重複排除、API、データ出力、ログ保持、保管場所
診断・スキャン対象外の資産と、その代替策も明記します。
運用・契約・評価要件
運用フロー、契約条件、導入後の評価方法をそろえて比較します。
- 運用:重大度別期限、担当部署、例外承認、リスク受容、チケット、再スキャン、月次報告、緊急連絡
- 契約:導入支援、教育、サポート時間、障害時SLA、データ返却、3年間の総保有コスト
評価基準は、機能の数ではなく、運用で測れる数値にします。資産カバレッジや期限内修正率、平均修正時間が代表例で、誤検知の確認工数や担当者の作業時間も含めます。
PoCで数値を測り、導入後90日での改善目標を合意すると、投資効果を説明しやすくなります。
脆弱性管理システムについてよくある質問
導入前に質問されやすい内容を取り上げます。自社の資産や体制に合わせて判断の基準を持つと、製品や見積もりを比べやすくなります。
中小企業でも脆弱性管理システムは必要ですか?
必要です。資産が少なくても、外部公開サーバーや重要データを扱う端末があれば、この仕組みで担当者の把握を補えます。
最初は重要な環境の100〜300資産程度に絞り、台帳、優先順位、修正確認から始めれば、過度な負担を避けられます。
クラウド環境やコンテナも管理できますか?
管理はできますが、従来のネットワークスキャンだけで十分とは限りません。
- 検査を組み合わせる:クラウドAPI、エージェント、コンテナイメージスキャン、SCA、SBOM
- 資産を追跡する:一時的に作成・削除される資産も台帳に反映
- 権限を確認する:読み取り権限の範囲の設計と、見えないリソースの残存防止
CVSSが高い脆弱性から直せばよいですか?
CVSSは重要な判断材料ですが、点数だけで決めることはありません。外部公開の状況や悪用の状況、業務の重要度を見て、影響が大きく悪用されやすいものから対応します。機密情報や補完対策、修正の難しさも、あわせて加味します。
対応できない場合は、隔離や仮想パッチなどの代替策と期限を記録します。
パッケージ導入とスクラッチ開発はどちらがよいですか?
既製品で満たせない条件と、開発後の保守体制を踏まえて選びます。
- パッケージ・クラウド:共通の検出、脆弱性情報の更新、資産台帳、基本の優先付けの領域
- 追加開発:不足する社内連携や独自の承認を補う役割
- スクラッチ:閉域要件や固有のワークフローなど、既製品で満たせない条件が明確な場合の選択肢
判断では、開発後の情報更新と保守体制も含めます。
まとめ
脆弱性管理システムは、脆弱性を見つけるだけでなく、IT資産と事業リスクを管理する仕組みです。担当者や期限、例外の扱いを含め、修正の確認まで一連で追跡する業務基盤です。
導入で押さえるポイント
まず、重要な資産の範囲と運用ルールを決め、代表環境でPoCを行います。
費用は、ライセンス料に加えて、台帳整備や連携開発も含めて比べます。診断や教育、運用代行、移行まで、総額で見ます。
2026年時点では、ASMやクラウドの対応を、SBOMや開発工程との連携と一体で検討します。
次に確認すること
導入の候補に提示する条件を、そろえておきます。
- 対象と検査:資産数、公開範囲、検出方式
- 運用と連携:重大度別期限、担当部署、既存システム連携
- 契約条件:ログ保持、サポートSLA、契約終了時のデータ返却
同じ条件を候補各社に示して、検出から修正の確認まで回せるかを確かめることが、導入の第一歩です。
▼関連記事一覧
・脆弱性管理システム開発の進め方/やり方/流れや方法/手法/工程/手順
・脆弱性管理システム開発でおすすめの開発会社/ベンダー6選と選び方
・脆弱性管理システム開発の見積相場や費用/コスト/値段について
・脆弱性管理システム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。