
脆弱性管理システムの費用は、資産数、連携範囲、運用支援の有無によって変わり、初期費用は50万〜200万円の小規模なPoCから、3,000万円超の大規模な導入まで幅があります。
費用の内訳や金額が動く要因を押さえておくと、見積もりを比べやすくなります。
▼全体ガイドの記事
・脆弱性管理システム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
脆弱性管理システムの費用を決める要素
費用を見積もるときは、開発人数と期間に加えて、対象資産数や連携先を確認します。さらに、検出方式、運用支援、セキュリティ要件も確認項目に含めます。
資産数と機能範囲で決まるライセンス費
クラウド型製品では、サーバーやPC、ネットワーク機器、クラウドリソースなどの資産数を単位に課金する方式がよく使われます。
- 課金単位:資産数の増加に応じて利用料が上がる形式
- 開始範囲:100〜500資産など、現実的な範囲からの開始
- 拡張性:対象を後から広げられる契約にします
たとえば、Rapid7の公式価格ページでは、InsightVMは500資産で1資産あたり月額1.62米ドルからです(出典:Rapid7 Product Pricing、2026年8月確認)。単純計算すると、月額810米ドル、年額9,720米ドルで、1米ドル150円換算では年額約146万円になります。
ただし、為替や契約期間、販売経路は別途確認します。サポートや追加機能、税も確認の対象です。
スキャナーと管理プラットフォームの費用区分
スキャナーは、指定した機器やWebアプリを検査して結果を出すツールです。一方で、脆弱性管理プラットフォームは、資産台帳や検出、リスク評価を継続的に管理します。
そこには、担当者へのチケット発行や期限管理、再スキャンも含まれます。さらに、監査証跡も継続して管理します。
- スキャナー:脆弱性の検査と結果の出力
- 管理基盤:検出、リスク評価、チケット、期限、再スキャンの管理
- 比較対象:導入支援を含むかどうか
スキャナーの価格だけを見て脆弱性管理システムの費用を判断すると、運用に必要な機能が足りなくなる可能性があります。
Tenableの公式購入ページでは、Nessus Professionalの1年ライセンスが4,790米ドル、Nessus Expertが6,790米ドルです(出典:Tenable「料金設定と購入オプション」、2026年8月確認)。
ただし、Nessusは主に脆弱性評価を行うツールです。資産数に応じた継続管理や、ITサービス管理ツールとの連携、組織横断のワークフローが必要な場合は、別製品や導入支援費を加えて比較します。
脆弱性管理システムの費用相場と導入モデル
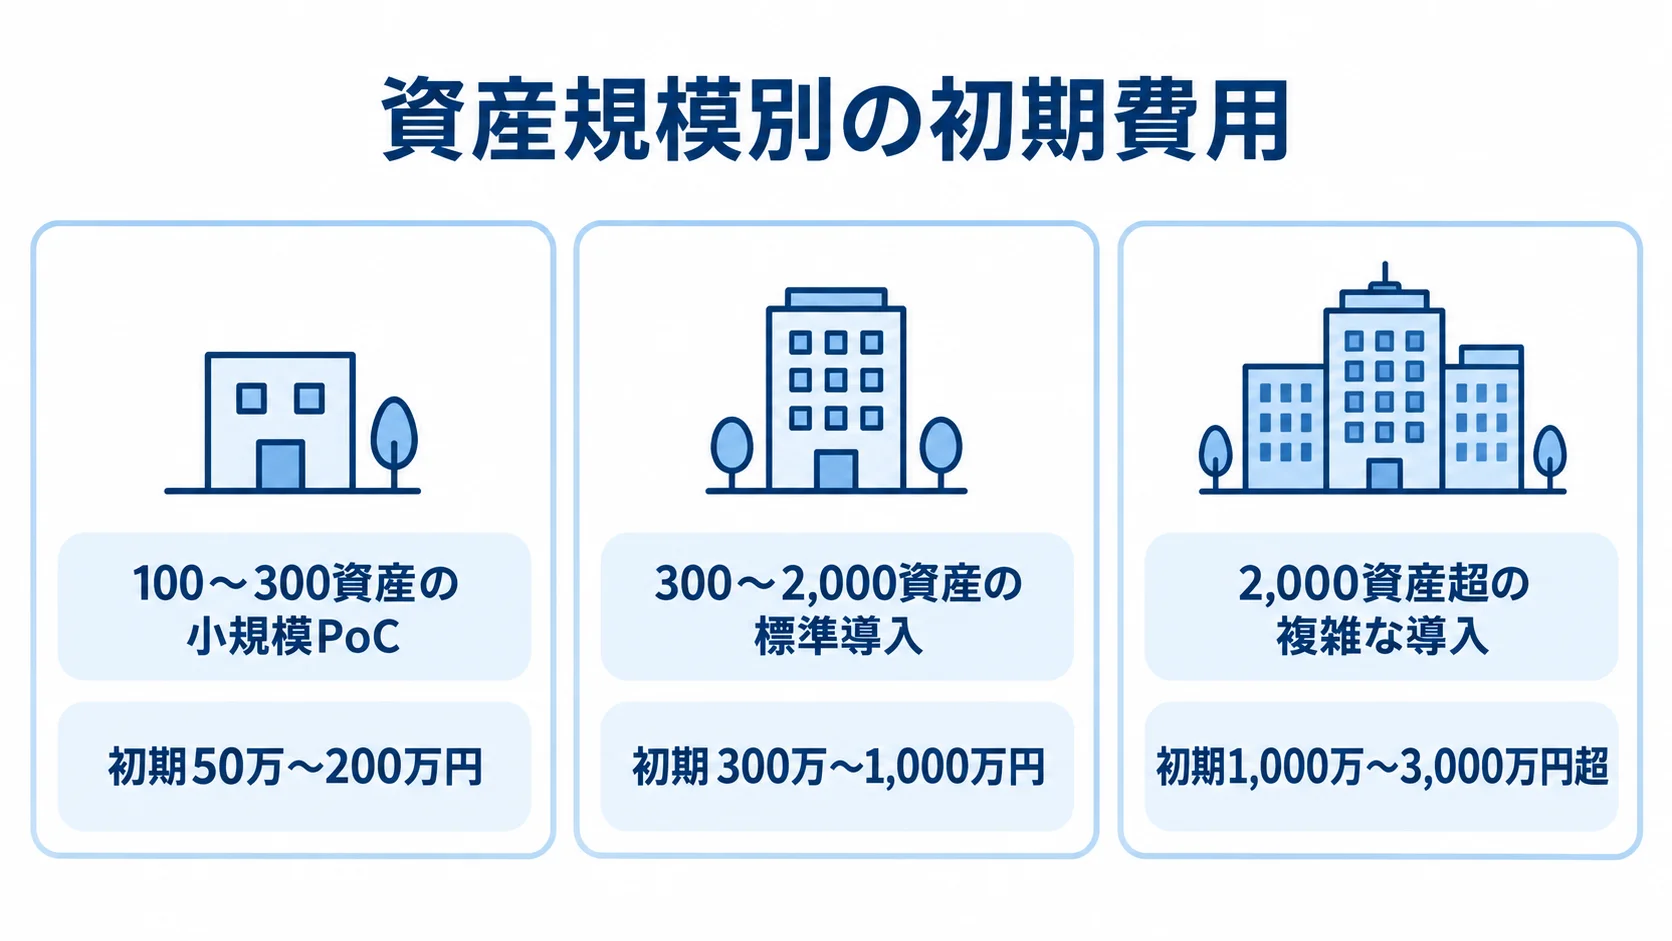
ここでは、SaaSやパッケージを使う場合の導入費を、資産数と業務範囲ごとに目安として示します。この数字は、公開価格、一般的な連携工数、リサーチノートにある業務システム開発の規模感から推定したものです。
特定企業への確定見積もりではありません。実額は、対象資産や契約条件、既存環境、担当者の役割分担によって変わります。
100〜300資産の小規模PoCの初期費用は50万〜200万円が目安
小規模PoCでは、代表的なサーバーやクラウド、端末、Webアプリを検証の対象に選びます。そのうえで、資産台帳やスキャン、基本的なリスク表示、担当者通知がどう動くかを確認します。
- 初期費用:50万〜200万円程度
- 期間:1〜2か月程度
- 年間利用料:60万〜200万円程度を別途見込みます
年間利用料は製品の課金単位とオプションによって変わります。PoCで見るべきなのは、画面の見栄えより、自社資産をどこまで捕捉できるかです。
PoCでは、エージェントを入れられないサーバーや閉域網も試します。AWSやAzureのアカウント、退役予定の古いOSも対象です。さらに、誤検知や本番負荷、認証情報の管理方法まで確認します。
300〜2,000資産の標準導入の初期費用は300万〜1,000万円が目安
標準導入では、資産の自動検出やエージェント、認証付きスキャンを使うほか、クラウドAPI連携とSSOまで対象に含めます。
- 初期費用:300万〜1,000万円程度
- 期間:3〜6か月程度
- 年間総額:ライセンス、診断、保守を含めて500万〜2,000万円程度の場合がある
範囲には、重大度と業務影響を組み合わせた優先順位付けも入ります。加えて、JiraやServiceNowへのチケット連携、運用ルールの策定、管理者教育も含みます。
費用は、既存システムとの接続や運用設計によっても変わります。資産台帳の重複整理や所有部署の決定は、ツールを導入する作業とは別に進める必要があります。修正期限や例外承認者の定義も、ツールとは別に決めておく必要があります。
見積もりでは、設定やAPI開発が含まれるかを確認します。データ移行や教育、リリース後の伴走についても、同じように確かめておきます。
2,000資産超の複雑な導入の初期費用は1,000万〜3,000万円超の見込み
複数会社や海外拠点があると、管理する範囲が一気に広がります。オンプレミスとクラウドが混在する場合も、対象は大きく増えます。
OT・IoTやコンテナ、SBOMが加わる場合や、CMDBや独自承認フローがある場合も、環境は大規模になります。
- 初期費用:1,000万〜3,000万円超となる可能性
- 期間:6〜12か月程度になる可能性があります
- スクラッチ開発:2,000万〜5,000万円以上のケースも考えられます
スクラッチ開発の金額は、要件を限定しない前提で推定したものであり、確定した価格ではありません。
大規模な環境では、事業への影響が大きい資産から段階的に広げると、費用とリスクを管理しやすくなります。
ソフトバンクでは、数十万を超えるサーバーやネットワーク機器、PCを一元的に管理することが課題でした(出典:ソフトバンク導入事例、2022年8月掲載)。さらに、継続診断と優先順位付けの自動化も課題でした。
資産規模が大きいほど、製品価格に加えて、対象範囲を維持する運用体制を見ておく必要があります。
脆弱性管理システムの費用内訳
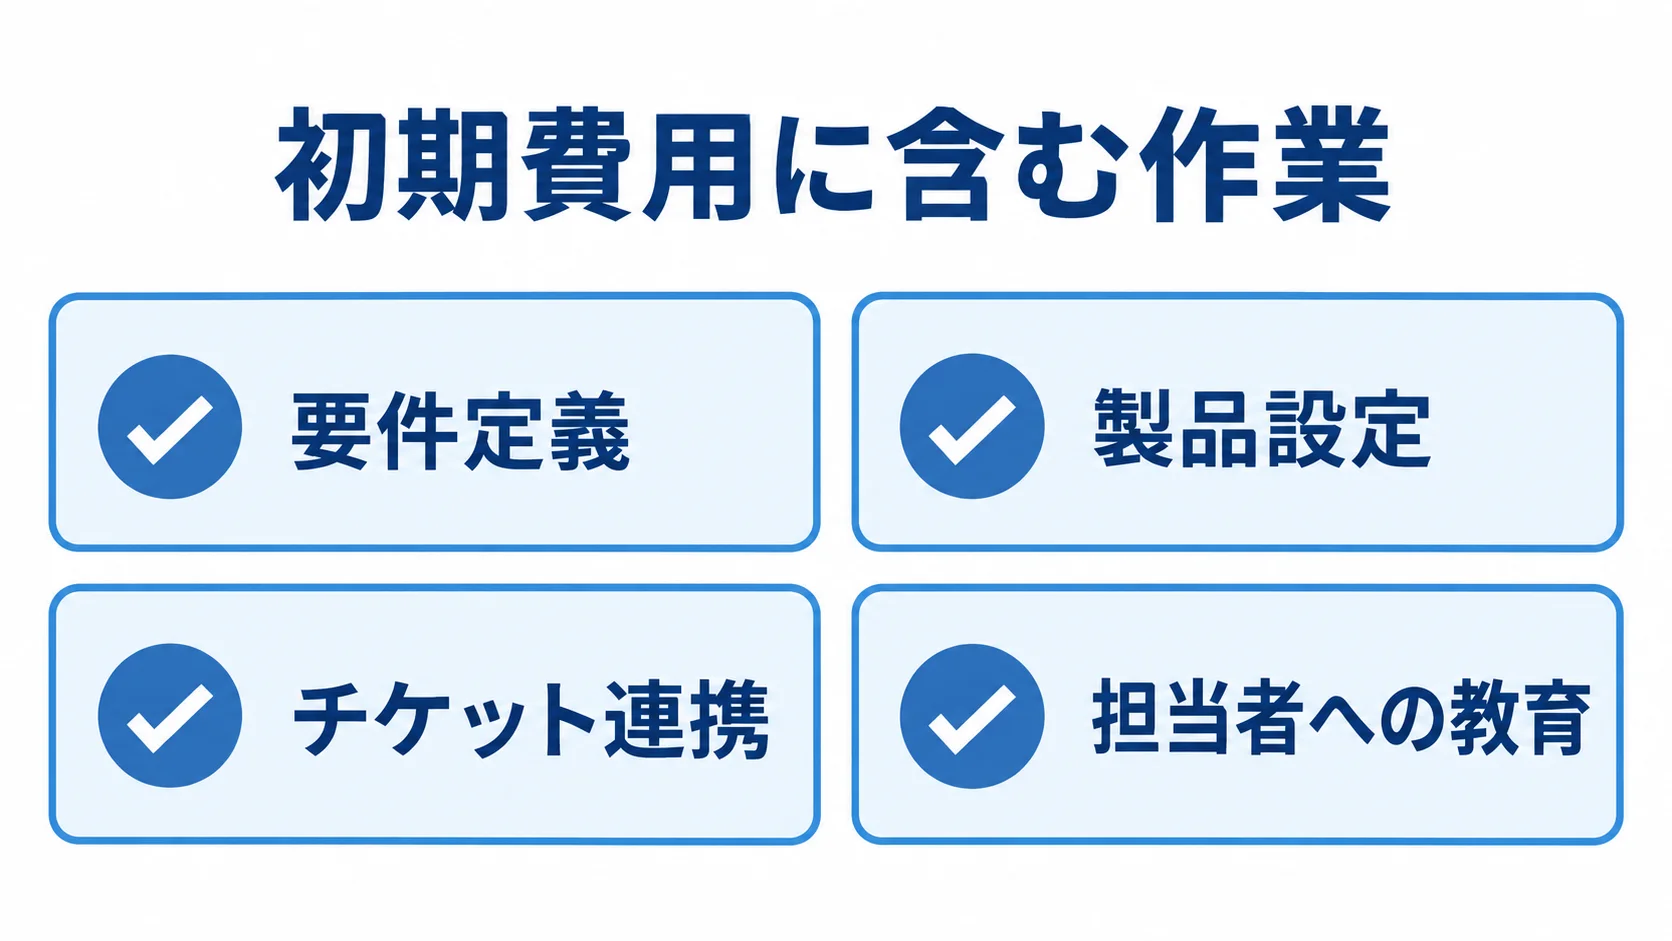
見積もりは、一度だけかかる費用と毎年かかる費用に分けて見ておく必要があります。資産の追加や組織変更で発生する継続費用も、長期の負担になります。検出ルールの更新や修正確認も、継続して発生します。
初期費用の内訳(要件定義・設定・連携・教育)
初期費用には、要件定義や製品設定、チケット連携などの作業が含まれます。資産を洗い出す作業やエージェント配布、認証設定に加えて、クラウド接続やSSOも初期費用に含まれます。
- データと品質:既存データの移行とテスト
- 運用設計:対応期限と例外承認者の決定
- 定着支援:担当者への教育
脆弱性が見つかった後の対応を誰が担うかは、ツールの設定と同じくらい大切です。具体的には、誰が何日以内に対応するか、パッチを適用できない場合に誰が例外を承認するかを、あらかじめ決めておく必要があります。
連携先が増えるほど、費用は上がります。たとえば、資産管理DBとの同期や、JiraやServiceNowへの発券も対象になります。
Slackやメールへの通知、SIEMへのログ送信には、APIの確認と例外処理が必要です。CI/CDへのSCAやコンテナスキャンの組み込みでも、APIの確認と例外処理が必要になります。
「連携1本」の内容は、対象データや同期頻度、エラー対応、テスト範囲まで具体的に決めておきます。
ランニングコストの内訳(ライセンス・診断・運用)
継続費用には、ライセンスや保守、診断があります。運用面では、監視や一次トリアージ、パッチ支援が加わります。さらに、月次レポートや教育、監査対応もかかります。
- 小規模の運用代行:月額10万〜50万円が推定目安
- 中堅以上の運用代行:月額50万〜200万円程度が推定目安
- 金額の条件:対応時間、緊急時SLA、パッチ作業の有無で変わる
脆弱性管理システムと診断サービスは、別々に予算を立てておきます。
SecurifyのWebアプリ診断は、STARTERが月額5万円、BASICが月額10万円からです(出典:Securify脆弱性診断料金プラン、2026年8月確認)。
cloudpackの2026年1月以降の料金例は、基本40万円、追加診断30万円、報告会15万円、実機手配15万円などです(出典:cloudpack「脆弱性診断サービス」の価格改定、2025年12月公表)。対象範囲と診断回数が異なるため、料金の数字は条件をそろえて比べます。
費用を抑えながら導入する進め方
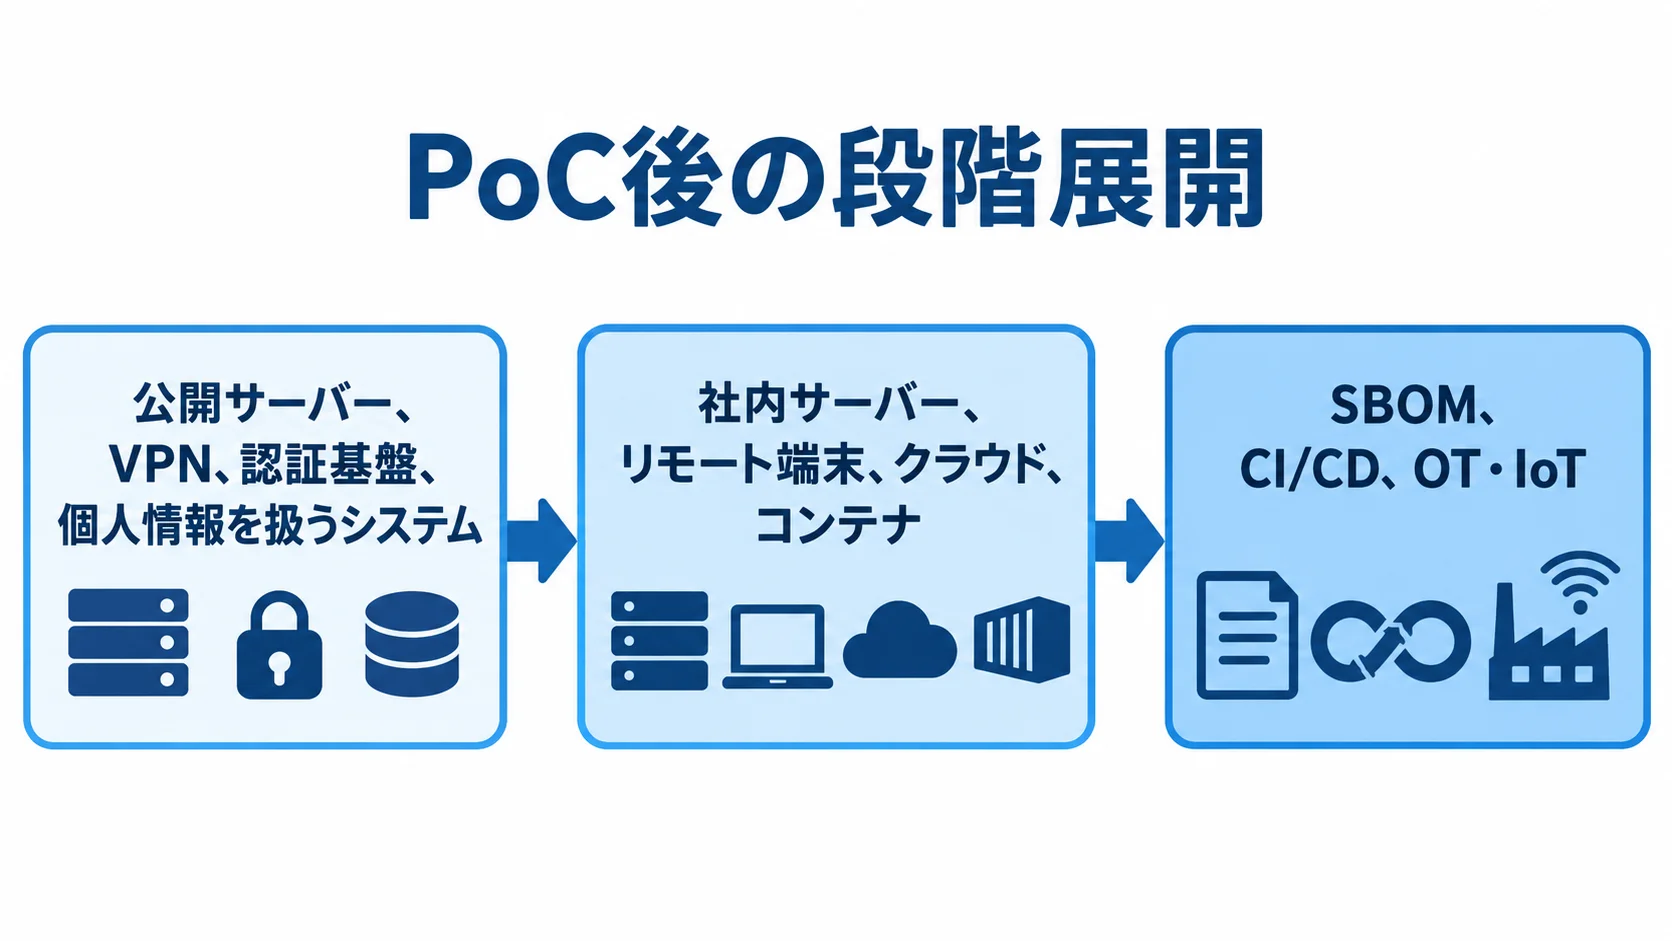
全資産・機能・連携を一度に盛り込むと、費用が膨らみ、運用も難しくなります。リスクと対象を絞ってPoCを行い、その後に段階展開すると、不要な開発費を抑えつつ現場で使える仕組みになります。
最初に決めるMUST要件とPoCの判定基準
要件定義では、まず資産数やネットワーク、クラウド、認証を確認します。加えて、スキャン頻度や重大度別の修正期限、チケット、ログ保持も見ておきます。
- 運用要件:データ保管場所、サポートSLA、再診断の決定
- 追加要件:SBOMと契約終了時のデータ返却の確認
- MUST要件:資産把握、重大脆弱性の通知、修正確認を必須として定める
- WANT要件:独自ダッシュボードや細かな帳票は後段に回す
PoCの合否は、検出率に加えて、自社資産のカバレッジや誤検知率、本番影響まで測って判断します。担当者特定時間やチケット発行成功率、修正後の再スキャン完了も指標になります。
デモでは問題なく動いても、本番ネットワークでは使えない製品があります。そのため、実環境で評価しておくと、費用の無駄を防ぎやすくなります。
重要資産からの段階展開による運用負荷の抑制
対象は段階的に広げていきます。その各段階で、資産カバレッジや重大脆弱性の期限内修正率、平均修正日数、例外残高を確認します。
- 第一段階は、公開サーバー、VPN、認証基盤、個人情報を扱うシステムが対象です。
- 第二段階では、社内サーバー、リモート端末、クラウド、コンテナへ広げます。
- 第三段階として、SBOM、CI/CD、OT・IoTなどを追加します。
運用担当者が少ない企業では、一次トリアージや月次報告を外部に委託する方法もあります。一方で、資産所有部署や例外承認まで丸投げすると、契約終了後に運用が止まります。
発注する会社は、自社で判断する領域と外部に委託する作業を分けて、契約書に明記しておきます。
見積もり金額が変動する主な要因
同じ資産数でも、環境の複雑さと運用の深さによって金額は変わります。そのため、ベンダーの価格は高い・安いだけで判断せず、価格差の要因を読み解くことが大切です。
対象資産と検出方式の多さによる工数増
サーバーのネットワークスキャンと、PCへのエージェント配布やクラウドAPI接続とでは、設定と検証の量が異なります。
- 対象の拡張:Webアプリ、コンテナ、OSS、SBOMも対象に含める
- 認証と接続:認証付きスキャンのアカウント設計
- 環境条件:閉域網の許可と対象外資産の整理
- 権限設計:クラウド権限の最小化
AWS・Azure・GCPのAPI接続も、対象範囲に含めるかどうかで工数が変わります。
連携先と監査・コンプライアンス要件による費用増
連携先が増えるほど、設計や権限、テスト、障害対応の工数が増えます。CMDBやITSM、EDR、MDMに加え、SIEMやID管理、メール、チャットとの連携も考えられます。
- 同期方式:一方向の通知か、チケット状態の双方向同期かで難易度が変わる
- 監査要件:ログの保存期間とデータの保管場所
- アクセス管理:多要素認証と操作権限の分離の確認
- 契約終了時:データ返却の条件
経済産業省は2025年9月、SBOMを活用したソフトウェア脆弱性管理の国際ガイダンスに共同署名しました。そこでは、管理効率化やサプライチェーンリスク管理のメリットが示されています(出典:経済産業省「SBOMの共有ビジョンに関する国際ガイダンス」、2025年)。
ただし、これは日本企業に一律の導入義務が生じたという意味ではありません。製品開発や委託先管理で、SBOMの提出や照合、更新履歴を求める場合は追加費用を見込んでおきます。
脆弱性管理システムの見積もりを取るポイント
複数社から見積もりを取るときは、同じ要件を渡さなければ比べられません。資産数や資産の種類、スキャン方式をそろえます。そのうえで、連携先や運用範囲、成果物、サポート条件も同じ前提で伝えます。
見積依頼書に資産・運用・成果物を明記する
見積依頼書には、資産数の定義と内訳を書きます。あわせて、ネットワーク構成やクラウドアカウント数、Webアプリ・コンテナ数、エージェント配布の可否も記載します。
- スキャン条件:認証情報の扱い、頻度、対象外資産
- 運用条件:修正期限、例外承認、再スキャン、月次報告
- 支援条件:緊急連絡体制と教育
- 納品物:設計書や運用手順書を明記
「導入支援一式」「連携費一式」といった項目は、作業内容と前提を確認します。移行件数やAPI本数、テストケース数を示してもらうと、追加費用を予測できます。問い合わせ対応時間やオンサイト有無、追加変更単価も、同じように示してもらうとよいでしょう。
価格だけでなく導入後の運用体制の比較
誤検知の確認や部署への督促を自社で処理できない場合は、安い製品を選んでも脆弱性が残ってしまいます。そのため、提案者の運用支援範囲を確認しておく必要があります。
- 検出・評価:資産検出率とリスク評価の考え方
- 対象技術:SBOM、クラウド、OSSへの対応
- 運用支援:ITSM連携、日本語対応、緊急時SLA、教育の有無
- 契約条件:データ出力と終了時の移行条件
製品ベンダー、診断サービス会社、導入・クラウド設計や運用の支援会社は役割が異なり、見積もり範囲も変わります。そのため、提案書では誰がいつ何を判断するかを確認し、契約後にどこまでを誰が受け持つかをはっきりさせておきます。
脆弱性管理システムのコスト最適化ポイント
コストを抑えるには、事業リスクを下げる効果が低い作業を後回しにし、現場で続けられる範囲を自動化します。機能を減らすことが目的ではありません。
重要資産からの対象範囲の適正化
全資産を一度に対象にすると費用が膨らむため、事業リスクに応じて優先順位を決めます。
- 公開状況:インターネットに公開している資産かどうか
- 情報の重要度:個人情報や決済情報を扱うかどうか
- 業務影響:停止時の影響と補完対策の有無
- 攻撃状況:攻撃コードが公開されているかどうか
CVSSが9.8でも閉域で強く隔離された資産と、CVSSが7.5でも公開VPN上にある資産とでは、対応を急ぐ順番が変わる場合があります。
予算を高リスクの範囲に集中させると、初期ライセンスや運用負荷を抑えながら効果を出せます。
自作範囲を絞ったSaaSと連携開発の組み合わせ
脆弱性情報の更新や誤検知の管理、検出ルールの保守まで自作すると、開発費と継続保守費が膨らみます。CVEやCVSS、攻撃実績、ベンダー情報の更新まで含めると、なおさら負担が重くなります。
- 既存基盤:一般的な機能はSaaSやパッケージを使う
- 追加開発:固有の資産分類や承認フローに絞る
- 連携対象:チケットや経営レポートなどの追加
社内固有の仕組みが必要な部分だけを開発する構成が現実的です。
既存のITSMや資産管理ツールの情報をAPIで同期すれば、二重入力を避けられます。そのうえで、検出結果からチケットを作り、修正後の再スキャン結果を戻す流れを優先します。
独自画面を作るより、担当者が対応を完了できるワークフローに予算を使うほうが、費用対効果を説明しやすくなります。
よくある質問
費用検討でよく寄せられる質問に回答します。料金体系は製品や開発会社によって異なるため、ここに挙げる金額は相場をつかむための目安です。
脆弱性管理システムは最低いくらから導入できますか?
公開価格のあるスキャナーやWeb診断サービスだけなら、年間数十万円から始められる選択肢があります。たとえば、Securify STARTERは月額5万円、Tenable Nessus Professionalは1年4,790米ドルと表示されています。
発注側が資産台帳、チケット連携、運用設計、再診断を含める場合は、初期設定費と担当者の運用工数を別に見込みます。
スクラッチ開発とSaaS導入ではどちらが安いですか?
脆弱性情報の更新や検出エンジンまで自社で持つスクラッチ開発に比べると、SaaSやパッケージに不足する連携だけを追加する方が、初期費用と保守負担を抑えやすいです。
閉域環境や独自のリスク評価、特殊設備、社内業務に密着した承認フローなど、既製品で満たせない要件が明確であれば、限定的な自社開発に価値があります。
見積もりで特に費用が上がりやすい項目は何ですか?
資産数に加えて、クラウドやコンテナ、Webアプリ、SBOMを対象にすると、費用が上がります。閉域網や複数会社の権限管理、CMDB・ITSMとの双方向連携も、費用を押し上げる要因です。
24時間対応の運用代行も、費用を左右する要因です。また、古いOSやパッチを適用できない機器が多い場合は、仮想パッチや隔離、例外承認、再評価の運用設計も必要になります。
見積もりでは、これらをオプションとして分けて示してもらうと、優先順位を付けやすくなります。
まとめ
小規模PoCは100〜300資産で初期50万〜200万円、標準導入は300〜2,000資産で初期300万〜1,000万円が推定目安です。2,000資産を超える場合は、初期費用が1,000万〜3,000万円超となることもあります。
年間利用料、診断、連携開発、運用代行も発生するため、初期費用だけで判断しないことが大切です。
内訳を分けた費用の比較
公開価格を出発点に、導入設定や資産台帳の整理を含めて比べます。さらに、診断や連携、教育、運用代行まで含めた総保有コストで判断します。
金額が公開価格によるものか、規模からの推定かを確認しておきます。そのうえで、為替や資産数、対象範囲、サポート条件を添えて、社内に説明します。
小さく始めた運用KPIによる次の投資判断
次の投資を判断するときは、費用の内訳と運用実績をあわせて確認します。
- 対象範囲:資産とMUST要件を定め、重要資産でPoCを行ったうえで広げる
- 開発範囲:SaaSやパッケージを基盤に、固有の承認フローやチケット連携だけを追加
- 見積もり:ライセンス、初期設定、移行、診断を分けて示す。運用、教育、終了時の移行条件も切り分けておく
- 運用KPI:資産カバレッジ、重大脆弱性の期限内修正率、平均修正日数、例外残高
検出件数だけでなく、発見から優先順位付け、修正、再確認までを続けて評価します。導入効果と運用負荷を見極めながら、自社の体制に合う範囲から始めると、長期的なコストとリスクを抑えられます。
▼全体ガイドの記事
・脆弱性管理システム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。