
WAFのシステム費用は、初期費用で30万円から1,000万円超まで幅があります。金額を左右するのは、導入方式、対象サイトや通信量、ルール調整・監視の範囲です。
仕組みの全体像は、WAFのシステム開発の完全ガイドにまとめています。
▼全体ガイドの記事
・WAFのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
WAFのシステムの全体像と費用を考える前提
WAF(Web Application Firewall)は、利用者とWebサイトやWeb APIの間に置いて、HTTP・HTTPSのリクエストを検査するセキュリティシステムです。SQLインジェクションやクロスサイトスクリプティング(XSS)、パストラバーサルなどの攻撃の兆候を、ルールに照らして見つけ、必要に応じて遮断します。
WAFが担う役割と担わない役割
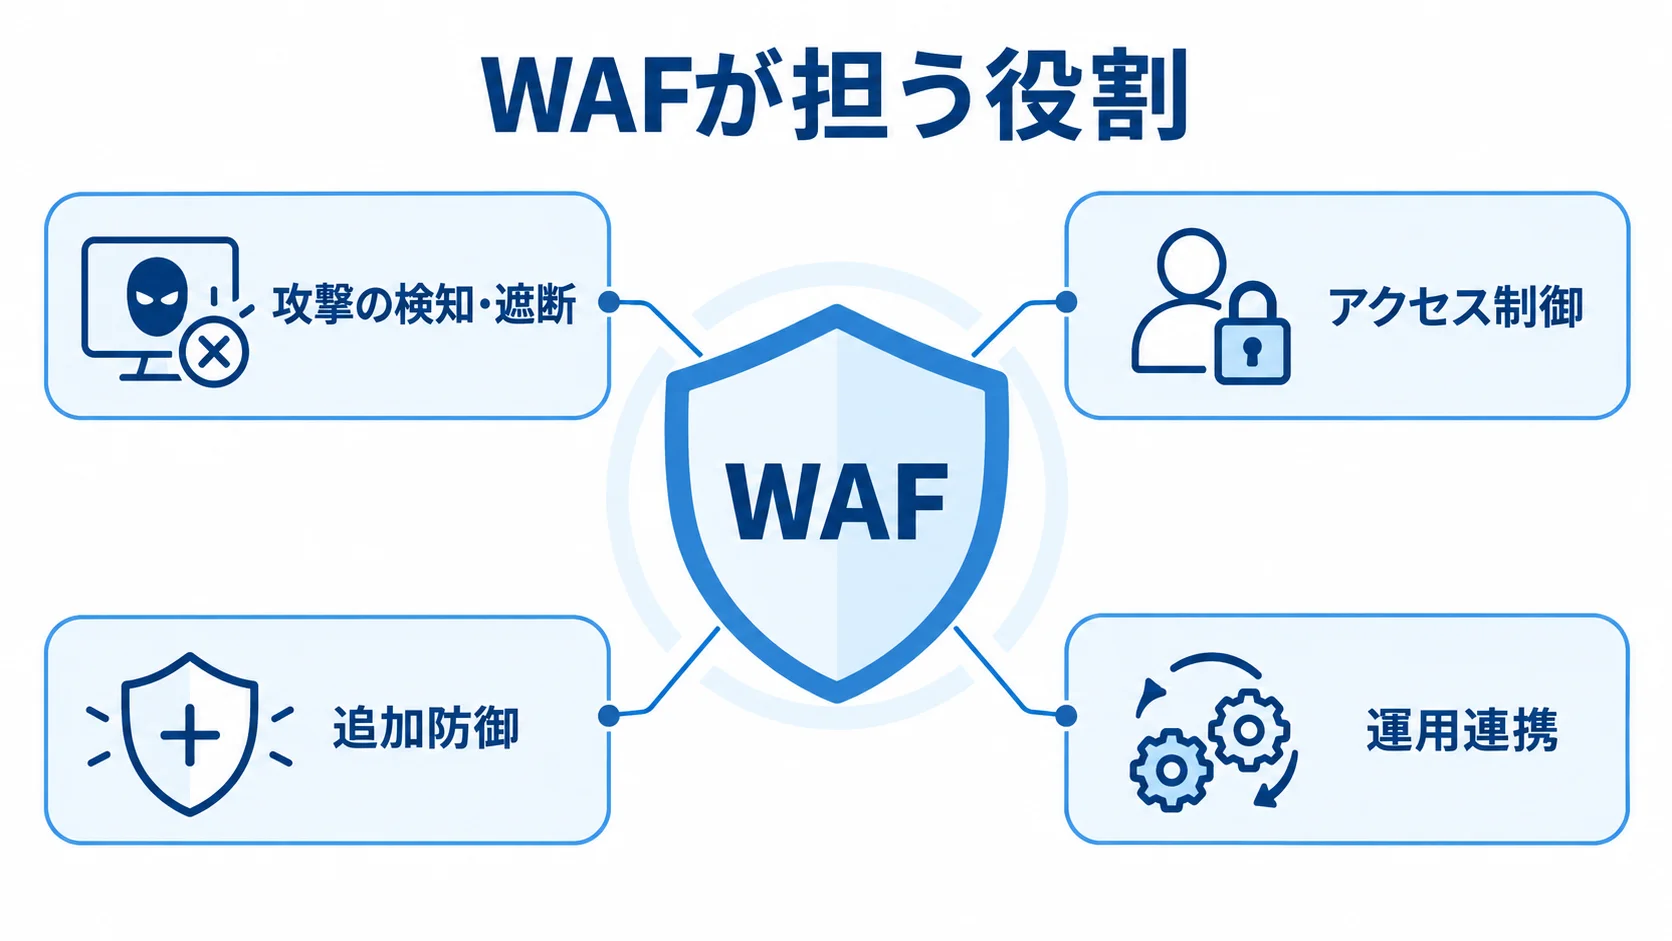
WAFは入口で受けた通信を、攻撃の遮断からアクセス制御、追加防御、運用との連携まで4つの機能で扱います。
- 攻撃の検知・遮断:既知の攻撃パターンや不自然なアクセスを止めます。
- アクセス制御:マネージドルール、IP・国地域制御、レート制限を使います。
- 追加防御:Bot対策やAPIの入力形式確認を行います。
- 運用連携:検知ログとアラートを、運用の仕組みにつなぎます。
IPAも、WAFについてHTTP通信を検査し、不正な通信を自動で遮断する仕組みだと説明しています(出典: 独立行政法人情報処理推進機構「安全なウェブサイトの作り方」)。
一方で、脆弱なプログラムの修正、認証・認可の設計、OSやミドルウェアのパッチは、WAFとは別の対策になります。内部不正や漏えい済みパスワードの悪用にも、別の備えが必要です。安全なコーディングや脆弱性診断も欠かせないため、見積もりではWAF導入費とアプリケーション側の対策費を分けておきます。
クラウド型・SaaS型・アプライアンス型の違い
主な方式は、設置場所や管理範囲によって違いがあります。
- クラウドWAF:CDNやロードバランサーの前段などに置く方式で、通信量に応じて拡張しやすいのが特徴です。
- SaaS型WAF:提供会社がインフラや監視を受け持つため、専任の担当者が少なくても運用しやすい形です。
- アプライアンス型:自社データセンターや閉域網に、物理機器または仮想機器を設置する形式です。
- フルスクラッチ開発:検知エンジンから自社で構築し、更新や性能検証まで自社で担う方式です。
クラウド型は従量課金で、リクエスト数や処理量のほか、ルールとログ保存も料金の対象になります。一方でSaaS型は、監視もまとめて任せられます。
アプライアンス型は既存ネットワークに合わせやすい反面、費用が発生しやすくなります。機器と冗長化に加えて、保守、設置、更新時の移行費も見込んでおく必要があります。
WAFエンジンを自社で開発すると、攻撃への追随を含むルール更新や性能検証は、自社の責任になります。さらに、24時間対応も自社で担うことになります。特殊な要件がなければ、既製のサービスを使うほうが現実的です。
WAFのシステム導入の進め方
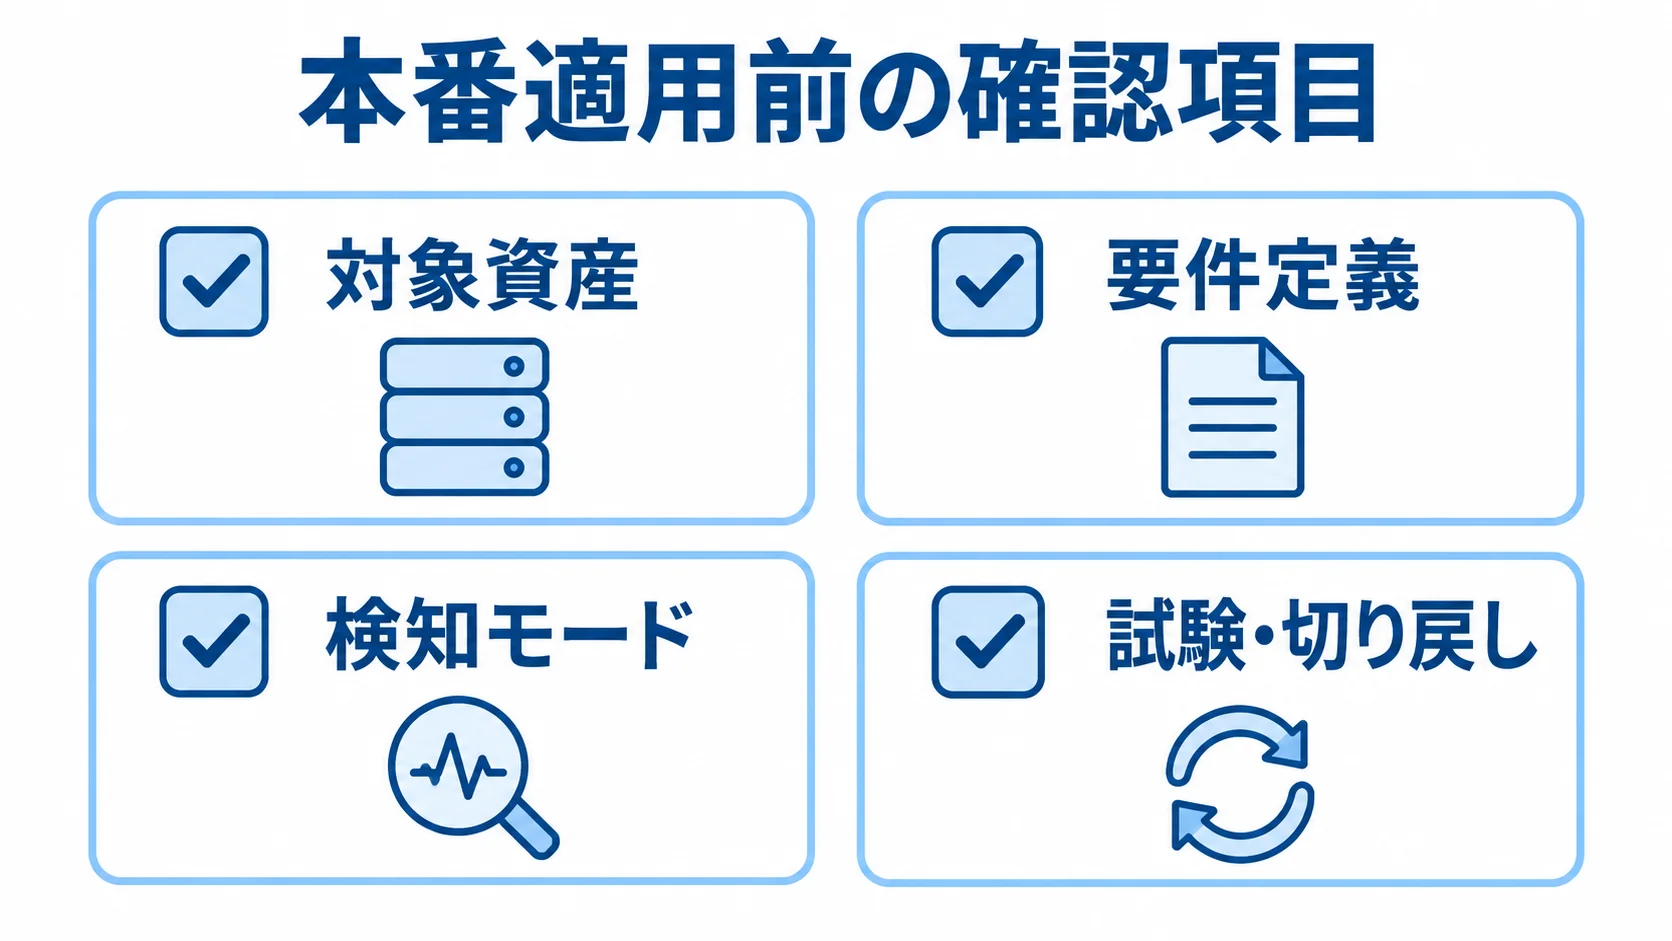
WAF導入は、まず対象資産を洗い出すところから始まります。その後、要件定義と方式選定を経て、検知モードでの観測と例外調整に進み、攻撃・性能試験へ移ります。
試験のあとは、リリースと運用設計に進みます。期間の目安は、小規模サイトの基本設定で1〜2週間程度の場合があります。
APIや決済、複数クラウド、24時間監視まで広がる場合は、1〜6か月程度を見込んでおくと安全です。
要件定義での対象範囲と責任分界
対象範囲に漏れが出ないよう、まず次の情報を洗い出します。
- 保護対象:公開サイト、管理画面、会員サイト、決済画面、Web API、ファイル送信機能。
- 通信・構成:対象FQDN、月間リクエスト数、ピークMbps、配置、TLS終端、オリジンIP制限。
- 運用要件:個人・決済情報、PCI DSS等の取引先要件、ログ保存日数、緊急時の判断者。
これらはRFPや非機能要件に明記しておきます。曖昧なままにすると、APIが対象外になったり、ログ保存や夜間対応が別料金になったりします。
WAF設定会社とアプリ開発会社は、どこまでを受け持つかを事前に分けておきます。クラウド基盤の担当や自社のセキュリティ責任者についても、役割を同じように決めておきます。
検知モードでの観測と例外ルールの調整
ルール調整は、導入費のなかでも工数が膨らみやすい作業です。誤検知を避けるため、次の点を押さえておきます。
- 正常通信への影響:全マネージドルールを即時ブロックすると、検索条件、JSON、ファイルアップロード、管理画面の操作が止まる場合があります。
- 通信の分類:カウントや検知モードで観測し、誤検知、攻撃対象、例外URI・パラメータを分類します。
- 観測期間:平日・休日・キャンペーンなど、利用状況の違いが見える時期を含めます。
- 例外調整:アプリ仕様を確認し、WAF担当とアプリ担当がログを見ながら、どの通信を除外するかを決めます。
AWSのecbeing事例では、設定は対象サイト全体で約1週間でしたが、ログ確認と正常動作への影響の調整には約2か月かかっています(出典: AWS「株式会社ecbeing」導入事例)。
試験・切り戻し・運用手順の整備とリリース
本番に適用する前に、確認項目をそろえておきます。正常な通信への影響や障害時の対応も、このとき判断します。
- 攻撃・業務試験:SQLインジェクションやXSSの検査、ログイン・検索・購入・API呼び出しの確認。
- 性能・送信試験:ファイルアップロードに加え、負荷をかけた状態での動作を確かめます。
- ログ保護:TLS終端構成では、個人情報やトークンのマスキングと、権限の確認。
- 障害対応:検知モードへの復帰、特定ルールの解除、オリジンの切り戻しを、あらかじめ決めておきます。
リリース後は、ブロック数だけでなく、誤検知、応答時間、オリジン負荷を定期的に見ていきます。加えて、ルール更新の履歴やアラートへの初動も対象に含めます。
ルールやIaC、監視画面を納品物として受け取っておくと、担当者の退職やベンダー変更後も運用を続けやすく、長期の保守費も抑えやすくなります。切り戻し手順や連絡先も、あわせて受け取っておきます。
WAFのシステム費用相場の目安
基本設定だけなら初期30万〜100万円程度、ルール調整・試験・運用設計を含む通常導入なら初期50万〜200万円程度が目安になります。
複数サイトや複数クラウドを扱うと、初期費用は200万〜500万円程度まで広がる可能性があります。また、SIEM連携や24時間監視、厳格な監査要件がある場合も、同じ程度の金額になることがあります。
この金額は、人月単価と一般的なセキュリティ導入の工数から算出した推定レンジで、WAF専用の市場平均ではありません。
基本設定のみの初期費用(30万〜100万円程度)
基本設定に含まれる作業は次のとおりです。費用は、対象範囲と既存の構成に応じて見積もります。
- 接続準備:DNS・CNAME切替、ロードバランサー接続、TLS証明書。
- 防御設定:標準マネージドルールとログ出力。
- 動作確認:疎通確認と基本動作の試験。
1サイトで構成が単純で、既存のクラウド基盤を使える場合は、1〜2週間程度で収まることがあります。
後からAPIや管理画面を追加すると、再設計と再試験が必要になります。そのため、将来の対象範囲も見積もり時に伝えておきます。
NotebookLMの業務システム費用データでは、人月単価がフリーランスなどで50万〜80万円、中小開発会社で80万〜120万円、大手SIerで150万〜200万円程度とされています。
この単価に照らすと、基本設定は数人日から1人月程度です。金額は契約の内容や作業時間によって変わり、セキュリティ要件や構成の複雑さも影響します。そのため、単価だけで発注先を決めないようにします。
ルール調整や試験を含む通常導入の初期費用(50万〜200万円程度)
通常導入の費用には、ルール調整、試験、運用準備の作業が含まれます。
- 調整:ログ観測、誤検知調査、URI・パラメータ単位の例外設定。
- 試験:攻撃シミュレーションと負荷試験。
- 運用準備:監視アラート、運用マニュアル、切り戻し手順。
ECや会員、予約サイトのほか、複雑なAPIがあると工数が増えます。その分、初期50万〜200万円程度の上限側になる傾向があります。
決済や個人情報を扱う場合は、ブロックしたリクエストを説明できるログ設計が必要です。権限の分離や保存期間、監査対応も求められます。
PCI DSSを意識するEC事業者の事例では、WAFに加えてCDNやDDoS対策と一体で運用しています。見積書には、守る攻撃と業務通信の内容を残しておきます。
複数サイトや独自管理基盤の初期費用(200万〜1,000万円超)
大規模構成で増える費用は、共通ルールの管理やクラウド横断の運用によって違ってきます。ログ連携や独自の管理機能も、費用に影響します。
- 複数環境の運用:複数サイト、AWS・Azure・Google Cloud間の共通管理。
- 連携・配布:SIEM・SOCへのログ連携、IaCによるルール配布。
- 周辺機能開発:ルール申請、承認、マルチテナント管理、レポート自動生成。
複数環境の要件では初期200万〜500万円程度になることがあります。周辺システムを追加で開発すると、その部分だけで300万〜1,000万円超になる可能性があります。
独自管理画面とWAFエンジンの開発は、別々に考えます。エンジンを一から作ると、更新や未知の攻撃への追随を自社で担うことになります。性能や誤検知への対応、監査に加えて、24時間対応も必要になるため、費用と責任が急増します。
特殊な規制や製品の制約がなければ、WAF本体にはクラウドやSaaSを使い、独自開発は周辺の運用機能に絞るのが現実的です。そうすると、コストとリスクの両方を抑えられます。
WAFの費用内訳と月額料金の価格帯
総額を比べるには、製品やクラウドの料金と導入作業に分けるところから見ていきます。ルール調整や監視・保守、ログ保存・分析の費用も別に分けてもらうと、比べられるようになります。
月額が安く見えても、基盤のWAFやCDN、ロードバランサーが別請求になる場合があります。ログ基盤やBot対策も、別料金になることがあります。
運用支援付きは月額が高く見えても、担当者の調査時間や緊急対応が含まれている場合があります。
クラウドWAFを数千円〜数万円から始める費用の目安
AWS WAFは、Web ACL、ルール、受信リクエスト数を基準に課金されます。2026年8月時点で、Web ACLは月5米ドル、原則として1ルールにつき月1米ドルです。リクエスト料金は、100万件あたり0.60米ドルです(出典: AWS「AWS WAF 料金」)。
月額を比べるときは、製品料金と別料金、利用量による変動を分けて見る必要があります。
- 別料金:CloudFront、ALB、API Gateway、ログ、マネージドルール、Bot Control。
- 月額の幅:製品利用料だけなら、セルフ設定型は月数千円〜数万円に収まることがあります。通信量やWeb ACL・FQDN数によって上がります。
- 追加機能:Bot・高度なDDoS対策、ログ保存期間も、費用に影響します。
- 見積もり条件:WAF、周辺クラウド、ログ・監視、導入支援を分けて示し、通信量とピーク帯域も記載します。
為替を1ドル150円などで単純に換算した額を、そのまま総額として扱わないようにします。
SaaS型や運用支援付きの月額目安(4万〜20万円超)
運用支援付きのサービスでは、料金に含まれる支援の範囲を先に見ておく必要があります。
- 日常支援:ルール更新、ログ確認、誤検知相談。
- 連絡・報告:通知、レポート、問い合わせ対応。
WafCharm Liteは、AWS WAF利用料とは別に、月額約4万6,000円からの例を掲載しています。料金は、基本料金、Web ACL料金、超過料金で構成され、為替で変動します(出典: 株式会社サイバーセキュリティクラウド「WafCharm Lite料金」)。
Scutumは初期費用が11万円、月額は3万2,780円からです。ピークトラフィックの区分ごとに、月額6万5,780円、14万800円、16万2,800円、21万7,800円、32万7,800円などの価格帯があります(出典: 株式会社セキュアスカイ・テクノロジー「Scutum料金表」)。
いずれも税抜の公式例です。FQDNの追加や月次報告は、別料金になり得ます。DDoS対策や、診断結果に基づくカスタマイズも、料金が別になることがあります。
監視・ログ・保守費(初期費用とは別枠)
運用費に含まれる作業と対応時間を見て、初期費用とは分けて積算します。
- 日常運用:ログ確認、誤検知調査、ルール更新、脆弱性情報への対応。
- 報告・保守:証明書更新、アラート、月次報告、インシデント連絡と切り戻し。
- 監視条件:対応時間、ログ保存期間、SIEM連携データ量。
一般的な業務システムでは、保守費を初期開発費の年15〜25%程度とする考え方があります。ただし、WAFは攻撃状況や監視時間で変わるため、比率だけでは決められません。
平日日中の通知だけなら月数万円程度でも、24時間365日の監視と緊急変更を含め、電話連絡や複数サイトのSLAまで加えると、月10万〜50万円超の可能性があります。
安価なプランを選ぶ場合は、障害や誤検知が起きたときに、誰が何時間以内に調査するかを自社で担えるか、見ておきます。
WAFの見積もりを取る際のポイントとコスト最適化方法
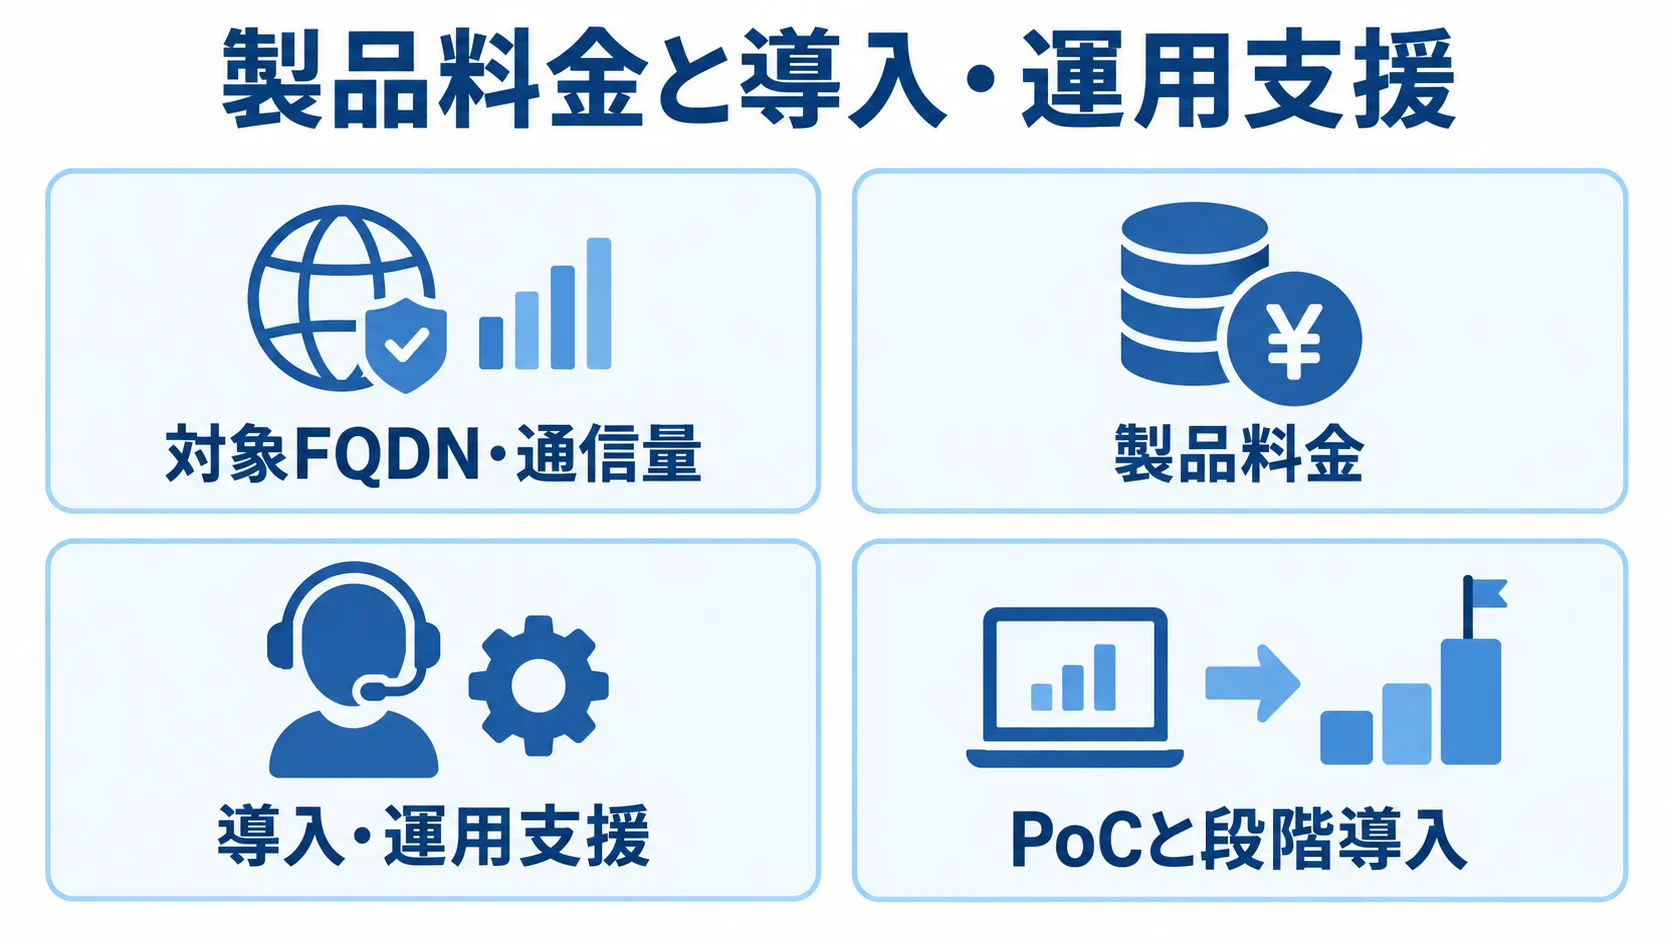
費用を抑えるには、最安のサービスを選ぶことよりも、守る対象と運用レベルを段階的に決めることが大切です。
見積書では、初期費用と月額固定費、従量費を分けておくと、契約後の予算超過を防ぎやすくなります。追加作業費と緊急対応費も、別の項目に分けておきます。
見積書に記載する対象FQDN・通信量・作業範囲
通信規模と保護対象をそろえて見積もるため、次の情報を提示します。
- 対象・通信:FQDN、サイト・API数、月間リクエスト数、ピークMbps、平均・最大リクエストサイズ。
- 構成・運用:TLS終端、オリジン構成、ログ保存期間、監視時間。
- 重要URI:EC・会員サイトのログイン、検索、購入、決済、管理画面、ファイル送信。
未確定の値は「想定値」として扱い、実績が分かった後に再見積もりする方法も決めておきます。
作業は、工程ごとに分けて見積もります。要件定義と製品選定、ネットワーク、DNS・TLSは、それぞれ別の項目にします。
ルールは標準とカスタムに分け、検知と誤検知調整は別に見積もります。攻撃・負荷試験やリリースも、独立した項目として扱います。監視や手順は運用の工程として、教育や保守は別の作業として分けます。
「設定一式」とだけ書かれた見積もりは避けます。作業時間や回数を示してもらい、対応チャネルやSLA、成果物も確認します。
製品料金と導入・運用支援を分けた複数社の比較
現在のクラウド構成に合う候補から選ぶと、製品と運用の両面を比べられます。
- AWS中心:AWS WAF。
- Azure中心:Azure WAF。
- Google Cloud中心:Google Cloud Armor。
- クラウド横断:Cloudflareや国内SaaS型。
クラウド公式のサービスは従量課金を調整しやすい一方で、自社でログを読む必要があります。SaaS型やマネージド型は運用を任せやすい反面、固定の月額と、オプションを含む年額で比べます。
同業や同規模の実績と、アプリ担当との連携は、まず確かめておきたい点です。検知からブロックへの移行や誤検知の調査時間、24時間対応も、比較の対象にします。ルールやIaCの引き渡し、移行条件もあわせて確認します。
ecbeingは、約1,000サイトに2023年5月から2024年3月まで適用しました。適用後は、顧客へのWAF適用を1営業日まで短縮しています(出典: AWS「株式会社ecbeing」導入事例)。規模が大きいほど、運用設計が効果と費用を左右します。
PoCと段階導入による初期投資の抑制
段階導入では、影響を読みやすい範囲から検証を始め、運用上の指標を確かめていきます。CPU使用率や正規利用者の応答、運用負荷を指標にすると、導入費が業務改善につながったかを判断できます。
- 小さく検証:一括移行せず、影響を読みやすい1サイトや一部APIでPoCを行い、ログ量、誤検知、応答時間、オリジン負荷、担当者の作業時間を確認します。
- 設定を再利用:検証済みルールをテンプレート化し、同じ構成への展開費を抑えます。
- 本番差を考慮:通信特性が異なるPoCの結果を過信しないようにします。
2026年1月公開のAWS Sumarch事例では、段階導入により2か月で9万2,000件以上をブロックし、応答時間を最大30%改善したと報告されています(出典: AWS「株式会社Sumarch様のAWS WAF活用事例」、2026年)。
ログを全量で長く保存する前に、監査と障害調査に必要な期間を決めておきます。そのうえで、攻撃ログや遮断理由、重要なリクエストを優先して残せます。
不要な保管や高額な分析基盤を避けるには、標準ルールを基礎にして、必要性を説明できるカスタムルールだけを加える方法があります。
よくある質問
WAFの費用は、製品料金表だけでなく、期間や安全性の点も合わせて見ると判断の材料になります。導入前によく聞かれる費用、期間、安全性の疑問に、順に答えていきます。
WAFのシステムを一から開発するといくらかかりますか?
WAFエンジンをフルスクラッチで開発する場合は、初期1,000万円以上、期間6〜12か月以上を想定します。ルールや性能まで含め、更新と監視も含めた想定です。
一般的なのは、既製のクラウド・SaaS型を採用する方法です。社内のルール管理やレポートなど、周辺機能だけを追加するほうが現実的です。
小規模なWebサイトでもWAFは必要ですか?
公開サイトや会員機能、問い合わせがあれば、規模にかかわらず多層防御を検討する価値があります。決済や個人情報、Web APIを扱う場合は、なおさらです。
小規模サイトでは、標準ルールを検知モードで確かめ、対象と月間リクエスト数を絞れば、製品費を月数千円〜数万円程度から計画できます。脆弱性への備えとして、WAFに加えてCMSの更新や脆弱性診断も必要です。
WAFを導入すれば攻撃や情報漏えいを完全に防げますか?
WAFは、HTTP・HTTPSの入口で検知する攻撃に強い一方で、攻撃や情報漏えいを完全に防ぐことまでは担えません。認証・認可の不備や脆弱なアプリには、別の対策が必要です。漏えい済みアカウントや内部不正への備えも、別途必要です。
OSやミドルウェアの脆弱性にも、対応が必要です。WAFや脆弱性診断、パッチを組み合わせ、アクセス制御や監査ログ、バックアップも整えます。
WAFの月額料金は何によって変わりますか?
月額は、Web ACLやFQDNの数、月間リクエスト、ピーク通信量に加えて、ルール数でも変わります。さらに、Bot・DDoS対策、ログ保存、SIEM連携が月額に影響します。監視時間やサポート水準も、金額を左右します。
クラウド型はリクエスト数や処理量、SaaS型は通信量やホスト数、運用支援型は対応時間と範囲で変わります。通常月に加えて、キャンペーン月の上振れも試算しておきます。
まとめ
基本設定だけなら初期30万〜100万円程度、調整・試験・運用設計を含めると50万〜200万円程度が目安です。
複数サイトやクラウド横断の構成では、初期費用が200万〜500万円以上になる可能性があります。SOC連携や24時間監視、独自基盤を含む場合も、同じ水準になることがあります。
月額は、セルフ型で数千円〜数万円、SaaS型や支援付きで月4万〜20万円超が目安です。監視やDDoS対策を含めると、月10万〜50万円超になることもあります。サービスの範囲と通信量は、分けて確認しましょう。
費用を決めるときのWAF本体と運用費の分け方
まず、対象FQDNやAPI、月間リクエスト、ピークMbpsを整理します。そのうえで、TLS終端やログ保存、監視時間の条件も揃えておきます。製品やクラウド周辺の費用と、導入やルール調整、保守の費用は、分けて見積もります。
誤検知の対応時間、ルール更新の責任者、障害時の切り戻しまで比べると、年間のコストを把握できます。
PoCから始める安全性と費用対効果の確認
WAFエンジンは一から開発せず、クラウド型やSaaS型を候補にします。そのうえで、まず1サイトやAPIを対象に、検知モードでPoCを実施します。
対象を段階的に広げる前に、PoCで次の点を確かめます。
- 通信:正常通信を止めず、攻撃を見逃さないこと。
- 運用:ログを継続して扱えること。
- 費用:クラウド費用が想定内に収まること。
この進め方なら、初期費用と運用リスクを抑えながら、WAFを定着させられます。
▼全体ガイドの記事
・WAFのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。