
WAFのシステムは、対象資産、ルール設定、ログ監視、誤検知対応を一体で設計し、方式を選んで段階的に導入すると、防御基盤として機能します。
仕組みと種類、導入の進め方、費用、運用上の注意点を、この順に取り上げます。各テーマの詳細は関連記事もご覧ください。
▼関連記事一覧
・WAFのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・WAFのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・WAFのシステム開発の見積相場や費用/コスト/値段について
・WAFのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
WAFのシステムの仕組みと役割
WAFは、利用者とWebサーバーの間に置くWebアプリケーション専用のファイアウォールです。
WAFは、URL、HTTPヘッダー、Cookie、パラメータ、本文を検査し、攻撃らしい通信を許可・記録・遮断します。
IPAは、WAFを「HTTP通信を検査し、不正な通信を自動遮断するソフトウェアまたはハードウェア」と説明しています(出典: IPA「Web Application Firewall(WAF)読本」および「安全なウェブサイトの作り方」、2026年8月確認)。
WAFが守る対象
WAFが守る対象は、HTTPまたはHTTPSでインターネットから到達できるWeb機能です。公開サイト、会員サイト、EC、予約システム、管理画面、Web APIなどがあたります。
- 攻撃の種類:入力値や形式を悪用する攻撃の兆候を捉えます。
- 攻撃例:SQLインジェクション、クロスサイト・スクリプティング、OSコマンド・インジェクション、パストラバーサル、悪意あるファイル送信が対象です。
- 防御範囲:トップページに限らず、ログイン、会員登録、検索、決済、ファイル送信、管理者向けAPIまで含まれます。
- 優先候補:個人情報・決済情報を扱う機能、改修に時間がかかる古いパッケージ、脆弱性をすぐ直せないシステムです。
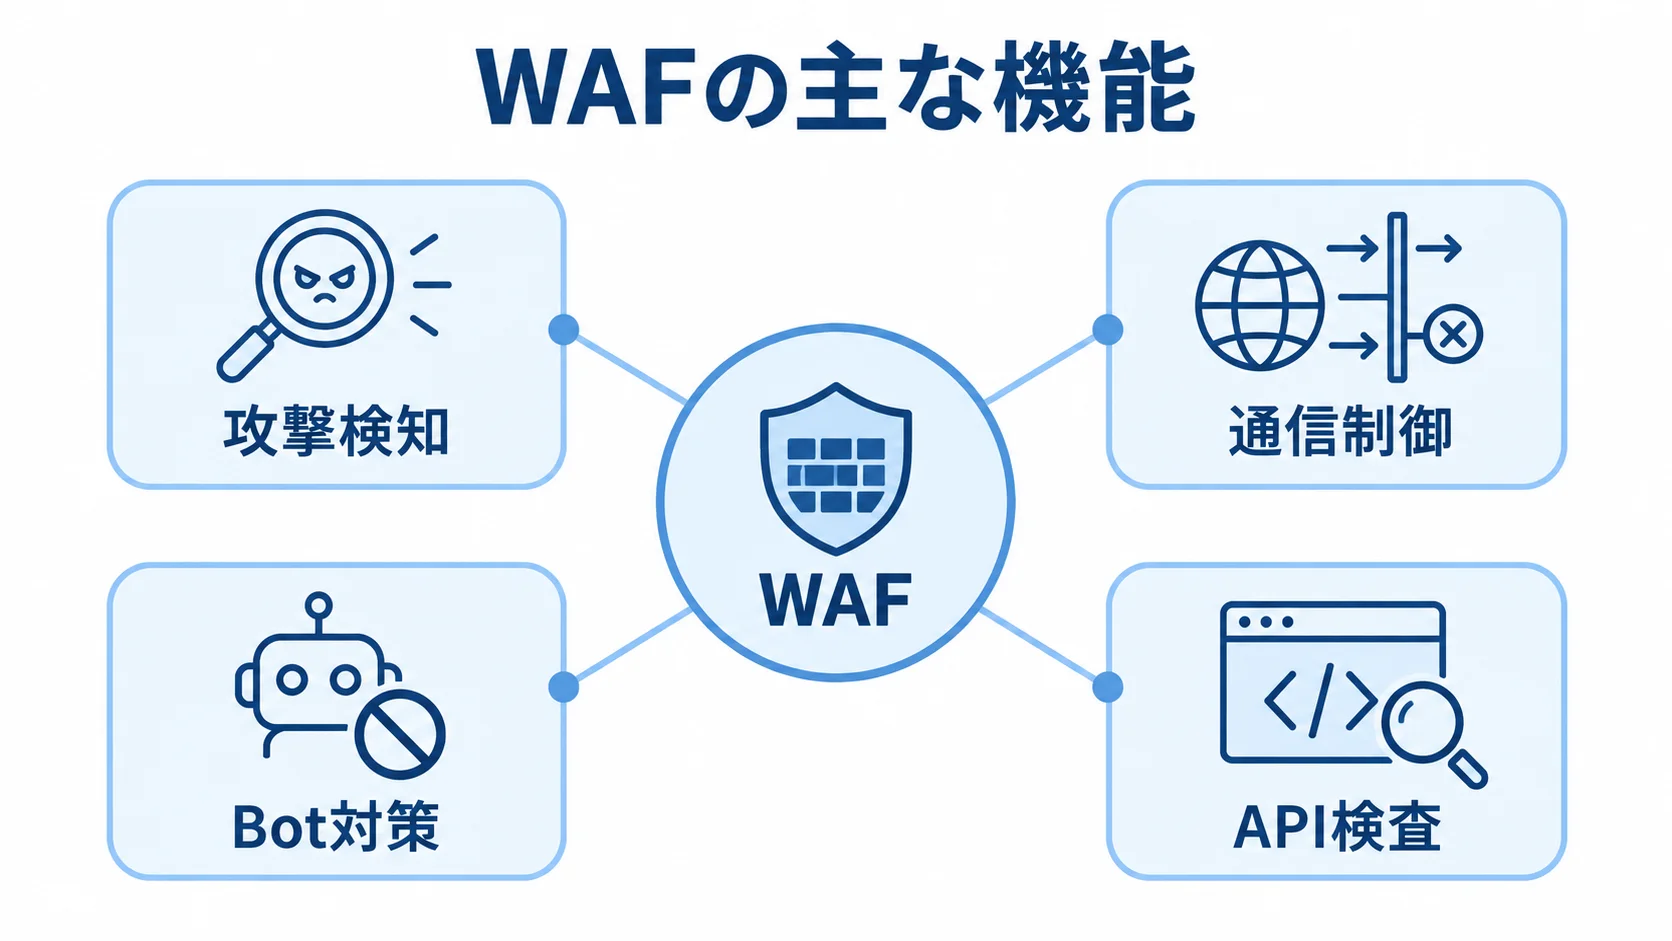
WAFの主な機能
WAFは検知と遮断だけでなく、アクセス制御やBot対策も備えています。
機能を把握しておくと、必要なルールの範囲を決めやすくなります。
- 攻撃検知:OWASP系マネージドルールや攻撃シグネチャを使います。
- 通信制御:IP、国・地域、HTTPヘッダー、URI、パラメータを基準に、許可と拒否を分けます。
- Bot対策:レート制限、CAPTCHA、スクレイピングや認証情報悪用への対策を組み合わせます。
- API検査:APIエンドポイント単位で通信を検査します。
運用では、検知・遮断件数、応答時間、オリジン負荷を記録し、ログは監視基盤やSIEMへ連携します。
すべてのルールを最初からブロックにはせず、まずはカウントまたは検知モードで実際の通信を観測します。検索語、JSON、ファイル送信などの正常な通信が止まらないことを確かめてから、段階的に遮断へ移します。
WAFだけでは防げない問題
WAFは、アプリや基盤側の対策の代わりは務められません。通信に現れない問題もあるため、役割の範囲を知っておく必要があります。
- 補完する対策:安全なコーディング、脆弱性診断、OS・ミドルウェアのパッチ、認証・認可、秘密情報管理、バックアップが必要です。
- 通信だけでは判断できない問題:認可制御の欠落、漏えい済みパスワードの悪用、内部不正、業務ロジックの欠陥です。
- WAFの役割:入力や通信に現れる攻撃の一部を抑える補助策です。
OWASP Top 10:2025は、アクセス制御や設定、サプライチェーン、認証、ログとアラートの失敗などを重要なリスクに挙げています(出典: OWASP Top 10:2025、2025年)。
リスクに備えるには、WAFの導入と並行して、アプリの修正や監視も進めます。
WAFの種類と構成の比較
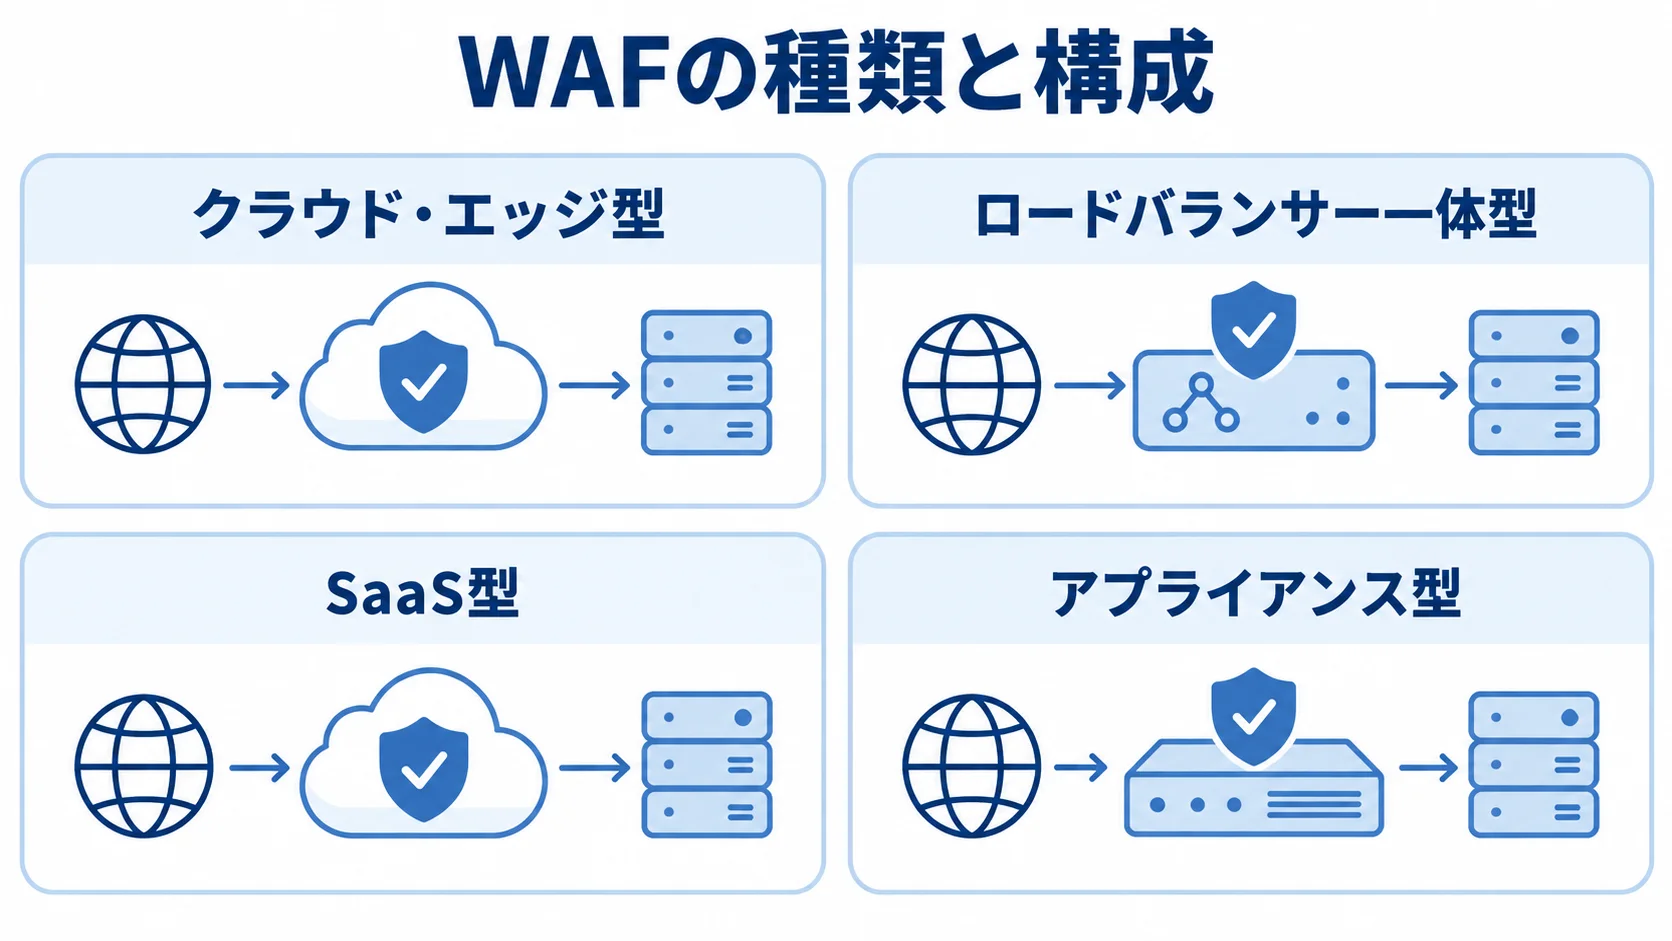
方式を選ぶときは、価格に加えて、TLS終端、オリジンの隠し方、障害時の切り戻しを確認します。クラウド中心の環境なら、リバースプロキシ型やロードバランサー一体型が候補になります。
運用要員が足りない企業ではSaaS型やマネージド型が、自社設備の中にネットワークを閉じたい企業ではアプライアンス型が候補になります。
クラウド・エッジ型WAFの特徴
クラウド・エッジ型は、DNSやCNAMEを切り替えて、利用者の通信をWAFサービス経由にする方式です。サーバーへのインストールは不要です。
- 集約できる機能:CDN、DDoS・Bot対策、TLS証明書管理をまとめやすく、アクセス急増にも対応しやすい方式です。
- 事前確認:DNS変更、証明書、キャッシュ、送信元IP、ログの個人情報マスキング。
- 最重要の迂回防止:公開IPを制限して、WAFからの通信だけを許可します。未設定のままだと、攻撃者に迂回される可能性があります。
- 切り替え準備:DNS変更の前に、切り戻し用TTL、疎通確認、障害時の連絡手順を用意します。
ロードバランサー一体型WAFの特徴
ロードバランサー一体型は、既存のクラウドネットワークで負荷分散とWAFを構成する方式です。前段に機器を増やす必要が少なく、ログやメトリクスを同じ監視基盤へ集めやすい点が特徴です。
- 既存環境の活用:クラウドの認証、権限、Infrastructure as Code、監視を生かせます。
- 料金と責任分界:WAF、ロードバランサー、CDN、APIゲートウェイごとの費用と担当範囲です。
- 個別に見積もる項目:リクエスト数、ルール数、本文検査サイズ、データ処理量、ログ保存量です。
クラウドに標準で含まれている機能は、それだけで安いと判断せず、料金の内訳を見てから比べます。
SaaS型とアプライアンス型の違い
導入後の運用を自社でどこまで担うかによって、向いている方式が変わります。
- SaaS型:提供側の設備、ルール更新、監視を利用し、運用負担を抑えられます。担当者が少ない企業や短期キャンペーンサイトに向いています。
- SaaS型の確認事項:月額に含む監視時間、誤検知調査、緊急対応、ログ保存、サポート範囲です。
- アプライアンス型:物理または仮想WAFを自社ネットワークに置きます。閉域網、厳格なデータ保管、ネットワーク分離を重視する場合に候補です。
- 自社の運用負担:冗長化、更新、ライセンス、性能増強、障害時の交換、ルール更新を担います。配置の必要性と5年程度の総保有コストを比べます。
WAFの必要性と他のセキュリティ対策との違い
公開Webアプリ、ログイン、会員情報、決済、個人情報、外部公開APIを抱えていて、修正や攻撃監視に時間がかかる場合は、WAFを導入候補に入れられます。
WAFを入れるかどうかの前に、守る機能と防御レベルを決めます。そのうえで、アプリ修正や診断をどの順に行うかを、リスクに応じて判断します。
WAFを優先的に検討したいケース
導入の優先度は、公開状況、扱う情報、監視体制、改修期間から考えます。下のケースに当てはまるかを確認します。
- 常時公開のサービス:インターネットから常にアクセスされます。
- 会員・決済サイト:会員情報や決済を扱います。
- 監視人員が限られる組織:攻撃ログを24時間確認できません。
- 改修に時間がかかるシステム:修正作業に数週間から数か月かかります。
取引先や決済関連の要件、監査で自動防御が求められる場合も、要件と証跡を確かめたうえで導入を検討します。
PCI DSS 4.0.1の要件6.4.2は、公開WebアプリにWeb攻撃を検知・防止する自動化技術を展開するもので、2025年3月31日から適用されています。ただし、WAFの導入だけで準拠できるわけではありません。対象範囲、ルール、ログ、レビュー記録は、監査で説明するための構成要素になります(出典: PCI Security Standards Council FAQ、2025年)。
ファイアウォール、IDS・IPS、DDoS対策との違い
WAFは、ネットワーク機器やIDS・IPS、DDoS対策とは見る範囲が違います。
- ネットワークファイアウォール:IP、ポート、プロトコル、境界を基準に通信を制御します。
- IDS・IPS:不審な通信を検知するものと、検知した通信を遮断するものがあります。
- WAF:HTTP/HTTPSのURI、パラメータ、ヘッダー、本文など、アプリに近い情報を検査します。
- DDoS対策・CDN:前者は大量通信による停止への可用性対策、後者はコンテンツ配信や負荷分散を担います。
これらに加えて、脆弱性診断や安全な実装も組み合わせます。役割が重なる部分を整理し、アラートの確認者を決めておくと、対策の抜けや通知疲れを減らせます。
WAFのシステム開発・導入の進め方
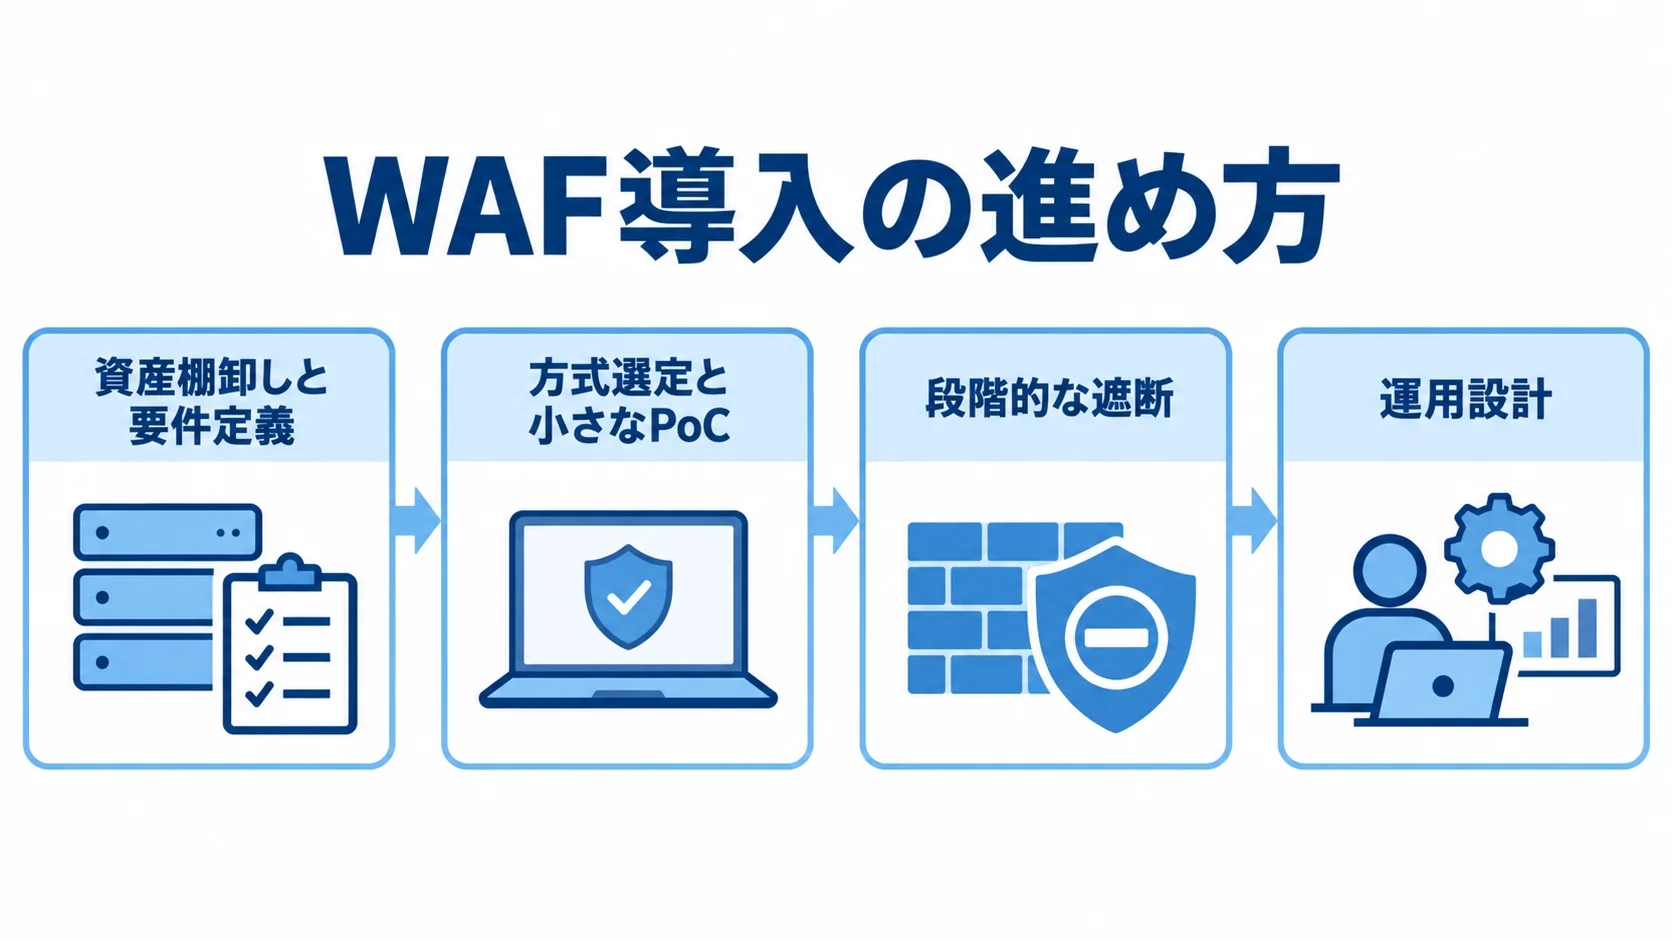
WAFの導入は、契約やルールを有効にした時点では終わりません。まず対象資産の棚卸しと要件定義を行い、方式選定とPoCへ進みます。そのあと、ルール調整と性能・攻撃テストを挟みながら段階的にリリースし、運用設計まで続けます。
特に、誤検知で正常な通信が止まることと、WAFを迂回してオリジンに届く構成は、早い段階で確かめておきます。
▶ 詳細はこちら:WAFのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
対象資産の棚卸しと要件定義
WAFで守る範囲を決めるには、どこに何が公開されているかを先に把握しておく必要があります。
- 対象資産:Webサイト、サブドメイン、管理画面、API、決済画面、アップロード、外部連携を一覧にし、クラウドとオンプレミスの配置も書き添えます。
- サイトごとの情報:FQDN、オリジン、ピーク通信量、月間リクエスト数、認証・個人情報の有無、停止可能時間、担当チームを記録します。
- RFP・要件定義:対象、想定攻撃、許容地域、レート制限、API形式、ログ保存・マスキング、監視時間、通知先、SLA、切り戻し条件を記します。
- 非機能要件:認証・認可、監査ログ、暗号化、性能は、WAFだけでなくアプリやネットワークも含めて考えます。
方式選定と小規模なPoC
PoCでは、方式と運用条件を実際に確かめます。比較と検証の項目を先にそろえておくと、結果を比べやすくなります。
- 方式の比較:既存・複数クラウド、閉域要件、TLS終端、CDN、API、Bot、DDoS、ログ連携、監視担当を確認します。
- 運用条件:標準・カスタムルールや、自社運用か外部委託かによって、費用と責任分界が変わります。
- PoC範囲:代表的な1サイトか1つのAPIで、1〜2週間程度試します。全サイトを一斉に切り替えることは避けます。
- 検証項目:検知モードで正常リクエスト、JSON、検索語、ファイル送信、ログイン、決済を確認し、攻撃・性能・ログ欠損・切り戻しも試します。
合格条件は、「動いた」で終わらせず、成功率、p95応答時間、誤検知件数、復旧時間など測定可能な値で定めます。
検知からブロックへの移行と運用定着
ブロックに切り替えると、正常な通信まで止まるおそれがあります。そのため、検知モードでの確認を経てから移すことが前提になります。
- 段階的な遮断:正常通信の確認後、影響の小さいルールからブロックし、対象範囲を広げます。
- 変更記録:対象パス、除外条件、承認者、監視担当、解除手順を記録します。
- 例外の扱い:例外を増やし続けず、入力仕様を見直して根本原因を修正します。
- 定期確認:ブロック・誤検知数、調査開始時間、ルール変更数、オリジンエラー率、応答時間を、週次または月次で見ます。
- 運用手順:脆弱性情報や攻撃傾向に応じたルール更新、TLS更新、ログ権限、連絡網、障害時の切り戻しを含めます。
WAFのシステム開発にかかる費用相場
費用は、サービス利用料と、導入、ルール調整、テスト、監視にかかる人件費に分けて考えます。下に示すのは、2026年時点の予算取りの目安です。
数字は、公開料金表と一般的な導入工数から整理した推定レンジで、WAF専用の市場平均ではありません。
最終的な見積もりでは、対象サイト、通信量、API、ログ、監視時間をそろえます。
▶ 詳細はこちら:WAFのシステム開発の見積相場や費用/コスト/値段について
初期導入費用の目安(30万〜500万円程度)
初期費用は、導入する範囲の広さによって金額が変わります。
- 基本設定:1サイトでDNSまたはロードバランサー、TLS、標準ルール、ログ、疎通確認を含め、初期30万〜100万円程度です。
- 通常導入:検知観測、業務画面・APIの例外調整、攻撃・負荷テスト、運用手順を含め、50万〜200万円程度です。
- 複数環境など:複数サイト・クラウド、SIEM、IaC、権限分離、BCP、移行・切り戻しで200万〜500万円程度になる場合があります。
- 追加開発:管理画面やルール配布を自社向けに作る場合、300万〜1,000万円超になる可能性があります。
WAFエンジンをフルスクラッチで作る場合は、検知品質、更新、性能、24時間対応のすべてが自社の責任になります。特殊な要件がなければ、推奨しません。
月額費用の幅(数千円から50万円超)
セルフ設定型クラウドWAFは初期費用がなく、Web ACL、ルール、リクエスト数、検査容量などに応じた従量課金が中心です。
- クラウド料金例:Web ACLは月5米ドル、1ルールは月1米ドル、100万件あたり0.60米ドルです。
- 計算例:指定条件ではWAF部分が月約4,500円です。
- 別料金の可能性:CDN、ロードバランサー、APIゲートウェイ、ログ、Bot・DDoS対策、監視が別の場合があります。
- SaaS型の例:初期11万円、月額32,780円からのプランがあります。
- 月額予算の幅:セルフ型は数千円〜数万円、SaaS・支援付きは4万〜20万円超、SOC等を含むと10万〜50万円超です。
上の計算例は、1米ドル150円で、Web ACLが1つ、19ルール、月1,000万リクエストの場合の試算です(出典: クラウドWAF公式料金表、2026年8月確認)。
運用支援は月額46,000円からで、上位プランには月額10万円超の例もあります(出典: 国内SaaS型WAFおよび運用支援サービスの公式料金表、2026年8月確認)。為替、通信量、FQDN数、ログ量、契約プランで費用は変わるため、最低料金だけで本番予算を決めないようにします。
見積書の費用内訳
作業ごとに費用を分けておくと、各社の見積もりを同じ項目で比べられます。
- 初期作業の内訳:要件定義、設計、DNS・ネットワーク・TLS、ルール、検知観測、誤検知調整、攻撃・負荷試験を分けます。
- 納品作業:リリース、監視設計、操作教育、文書作成も分けます。「導入一式」では納品範囲や別料金を比べられません。
- 年間費用:利用料に加え、ログ保管、ルール・TLS更新、監視、脆弱性情報確認、緊急調査、月次報告を含めます。
- 見積条件:FQDN数、月間リクエスト、ピークMbps、ログ期間、誤検知調査時間、対応時間帯、SLA、切り戻しを明記します。
WAF導入後の運用とよくある失敗
導入後は、ルールの変更と判断を続けることが欠かせません。攻撃手法、アプリ仕様、利用者の入力、通信量は変わるため、初期設定のままにすると誤検知や見逃しが増えます。運用では、WAF管理者、アプリ・ネットワーク担当者、サービス責任者の役割をはっきりさせ、定例レビューを行います。
誤検知で正常な通信を止めないための対策
正常な入力でも、攻撃パターンに似ていると誤検知が起きることがあります。
- 誤検知の例:検索語、JSON、Cookie、ファイル名、リッチテキスト、管理APIの値が、攻撃パターンに似ている場合です。
- 例外の絞り込み:反応ルール、URL、入力値を調べ、対象パス、メソッド、パラメータを限定します。
- 例外の記録:理由、申請者、承認者、期限、影響範囲、代替策を残します。
- 根本対応:例外が増えたら入力検証、エスケープ、API仕様、管理画面の制限を見直し、切り替え前に業務シナリオの回帰テストを自動化します。
ログ・アラート・インシデント対応の設計
ログは調査に使える形で残すため、項目と管理の決まりを先に定めておきます。
- 記録する情報:検知日時、ルール、送信元、対象URL、HTTPメソッド、状態、リクエストID、アクション、オリジン応答です。
- ログ管理:個人情報やトークンの可能性を踏まえ、マスキング、暗号化、権限、保存期間、削除手順を定めます。
- レビュー体制:ログの確認者と頻度を決めます。
- 対応責任:ルール強化、影響確認、アプリ修正、証跡保全、利用者案内、切り戻しの判断者を事前に決めます。
急増や同一IPからの反復を調査対象にし、単発のブロックはいちいち通知しないようにします。加えて、複数アカウントへのログイン試行、重要APIへの異常、オリジンエラー率の上昇も、対象に含めます。
オリジン直アクセスの防止と障害時の切り戻し
オリジンIPが公開されて直接アクセスできると、WAFを迂回されてしまいます。
- 直アクセス防止:公開IPを制限し、セキュリティグループ、ファイアウォール、送信元制限、認証ヘッダーを組み合わせます。
- 情報漏えい点検:DNS履歴、過去の証明書、公開設定を確認し、WAF経由の通信だけを許可します。
- 切り戻し準備:障害・誤検知に備えて基準と方法を定め、TLS、Cookie、送信元制限、キャッシュ、監視、データ整合性を含めて復旧を検証します。
- 復旧訓練:手順を定期的に訓練し、WAF無効化時の暫定防御と承認期限も決めます。
開発会社・ベンダーの選び方
製品があるかどうかだけでなく、対象アプリの理解、ルール調整、ログ分析、監視、インシデント対応まで担えるかを確認します。開発会社には、自社のクラウドやネットワークの知識に加え、業務仕様を理解して正常な通信を判断できることも必要です。
実績と技術範囲の確認
実績を見るときは、自社と似た条件で運用した経験があるかを確かめます。
- 類似実績:導入社数だけでなく、サイト種別、FQDN数、月間リクエスト、ピーク帯域、会員・決済・API、クラウド構成を確認します。
- 運用・実装力:匿名化構成図、導入前後の課題、誤検知対応、運用KPI、障害対応例を聞きます。
- 技術範囲:ネットワーク、TLS、CDN、API、認証、ログ、監視、診断、CI/CD、IaCの対応範囲を確認します。
- 協働範囲:アプリ修正やテストケース作成、既存開発チームとの協働が可能かを確認します。
運用体制と責任分界の確認
運用の担い手と責任の範囲は、契約の前に確かめておきます。
- 日々の運用:ルール更新、誤検知の一次調査、緊急連絡、24時間対応、脆弱性情報の反映、ログ保存、報告、定例会、SLAを確認します。
- 引き継ぎ:管理権限、ルール・IaC・設定書、契約終了時のデータ返却と移行支援を確認します。
- 価格比較:WAF利用料と支援費を分け、初年度と3〜5年の総額を比べます。
- 見積比較:監視時間外費用も確認し、複数社へ同じ要件を示して内訳、除外事項、前提条件をそろえます。
- 追加費用:追加FQDN、リクエスト超過、ログ、Bot・DDoS対策も含めます。
RFPと比較表に入れる項目
RFPに条件を書いておくと、各社の見積もりを同じ前提で比べられます。
- RFPの前提:URL・API、月間リクエスト、ピークMbps、地域、TLS、オリジン、個人情報、ログ、監視、復旧目標、クラウド、希望日を記載します。
- 納品条件:検知観測期間、攻撃・回帰・切り戻しテスト、運用引き継ぎを含めます。
- 比較軸:費用、期間、基盤、ルール、API・Bot、ログ、監視、サポート、移行性を同じ項目で評価します。
- 運用力の質問:正常通信を止めた場合、誰が何分以内に調べ、どの条件で一時解除するかを聞きます。
▶ 詳細はこちら:WAFのシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:WAFのシステム開発の発注/外注/依頼/委託方法について
2026年のWAFで確認したい最新動向
2026年時点では、SQLインジェクションやXSSに加えて、Bot、アカウント乗っ取り、API濫用、スクレイピング、認証情報の大量試行への対応が重要です。
AI攻撃や自動探索も想定に入れます。WAFのAI機能は万能ではないとみなし、検知根拠、ログ、誤検知、費用、担当者の確認方法で評価します。
API・Bot・アカウント攻撃への対応
API、Bot、アカウント攻撃は、それぞれ見るべき情報が違います。
- API設計:JSON、エンドポイント、認証トークン、レート制限、許可スキーマを個別に設計し、認証・認可はアプリ側で担います。
- WAFの検査:頻度、形式、サイズ、地域、既知の悪性IPを補助的に確認します。
- Bot識別:正常なモバイルアプリや外部連携との誤認を避けるため、利用者区分と識別方法を整理します。
- 判定材料:IPだけでなく頻度、端末・セッション、チャレンジ応答、連続ログイン失敗、購入・予約の速度を組み合わせます。
一律に強い制限をかけると、検索エンジン、障害監視、外部連携、アクセシビリティに影響が出ます。そのため、機能ごとに許可リストを用意し、段階的に制御することが必要です。
標準・監査・ログの要件と運用
標準に対応しているかは、どのリスクに、誰が、どんな証跡で応えるかで示せます。
- 改善体制:設定数よりリスク、責任者、証跡、改善サイクルを整理します。
- 他施策との連携:OWASP Top 10:2025のアクセス制御、認証、ログ・アラートは、設計レビュー、診断、パッチ、監視と対応します。
- 監査証跡:ルール有効化日時と承認者、ログ保存期間、誤検知調査を説明できるようにします。
- AI機能の選定:変更差分、判断根拠、担当者の承認、誤判定時の復旧を記録できるか確認します。
WAFのシステムに関するよくある質問
導入では、技術方式、費用、アプリへの影響、担当者、法令・監査要件をあわせて判断します。導入前によく質問される内容を、下の項目で取り上げます。
WAFは自社で開発するべきですか?
WAFエンジンを自社で開発すると、シグネチャ更新、検知精度、性能、ルール配布、監視、緊急対応を、継続して自社で担うことになります。そのため、通常は、クラウド型、SaaS型、アプライアンス型から選びます。
周辺機能だけであれば、社内ポータル、ルール申請、複数サイトへの配布、レポートなどを自社で追加開発する方法は検討できます。
WAFの導入にはどのくらいの期間がかかりますか?
基本設定は1〜2週間が目安です。そこにルール調整、攻撃・負荷テスト、運用設計まで含めると、1〜3か月になります。
複数サイト・クラウド、SIEM連携、監査要件、段階移行がある場合は、2〜6か月程度を見込みます。
対象URL、通信量、アプリ担当者、テスト環境、切り戻し方法を早めにそろえると、期間の短縮に役立ちます。
WAFを入れれば脆弱性診断は不要ですか?
WAFを導入しても、脆弱性診断は不要になりません。WAFは通信を検査しますが、認可の欠落、業務ロジック、漏えい認証情報、設定ミス、内部脆弱性をすべて見つけられるわけではありません。
WAFだけに頼らず、診断、安全な実装、パッチ、認証・認可、ログ監視も組み合わせます。診断結果は、一時的なWAFルールとアプリ修正の両方に反映します。
小規模サイトならWAFの費用はいくらですか?
セルフ設定型クラウドWAF本体は、月数千円から数万円になる可能性があります。CDN、ロードバランサー、ログ、監視、導入作業を含めると、総額は変わります。
SaaS型の公式料金例には、初期11万円、月額32,780円からのプランがあります。また、外部に初期設定やルール調整を委託する場合は、別途30万〜100万円程度を見込み、対象範囲と作業内容を確認します。
既存システムを止めずにWAFを導入できますか?
可能ですが、無停止を保証するには、検知観測と経路切り替えを設計する必要があります。加えて、次の項目も設計します。
- TLSの設定とCookieの扱い
- オリジン制限
- 回帰テスト
- 監視
- 切り戻し
SaaS型やリバースプロキシ型では、DNS変更で導入できる場合があります。ただし、通信経路や証明書の条件によって作業は変わります。
重要サイトは、低トラフィック時に段階的に移行し、業務担当者が主要シナリオを確認します。
まとめ:導入後の運用まで設計するWAFのシステム
WAFはWebアプリへの攻撃を検知・遮断する防御基盤ですが、導入の時点でセキュリティが完成するわけではありません。
公開資産を洗い出し、クラウド、SaaS、アプライアンスなどから方式を選んだうえで、検知モードで正常通信を確かめてからブロックへ移します。
導入前に押さえるべきポイント
費用には、WAF本体だけでなく、導入、ルール調整、ログ、監視、誤検知、緊急対応も含めて考えます。
会社選びでは、アプリの正常通信を判断できるか、運用責任とSLAが明確か、設定やログを将来引き継げるかを確認します。
対象範囲と運用責任の決定
最初に決めるのは、どこを守るかと、誰が担うかです。
- 対象範囲:Webサイト、管理画面、API、決済、個人情報の保護対象を定め、通信量と停止許容時間を確認します。
- 担当者:WAF設定、アプリ修正、ログ確認、インシデント承認の担当を割り当てます。
- 本番展開:対象資産・通信量・担当者を一覧化し、運用KPIを定めます。PoCで誤検知、性能、ログ、切り戻しを確認してから展開します。
先に担当を決めておくと、方式や見積もりが過大になるリスクと、導入後に担当者が不在になるリスクを抑えやすくなります。
▼関連記事一覧
・WAFのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・WAFのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・WAFのシステム開発の見積相場や費用/コスト/値段について
・WAFのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。