
WAFの発注は、対象となるサイトとAPIを洗い出し、要件と委託範囲を明確にしたうえで、検知モードでの観測からブロックへ段階的に移す順に進めます。
発注形態、RFPと責任分界、費用、委託先の比較を取り上げます。全体像はWAFのシステム開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・WAFのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
WAFのシステムを発注する前に知っておきたい全体像
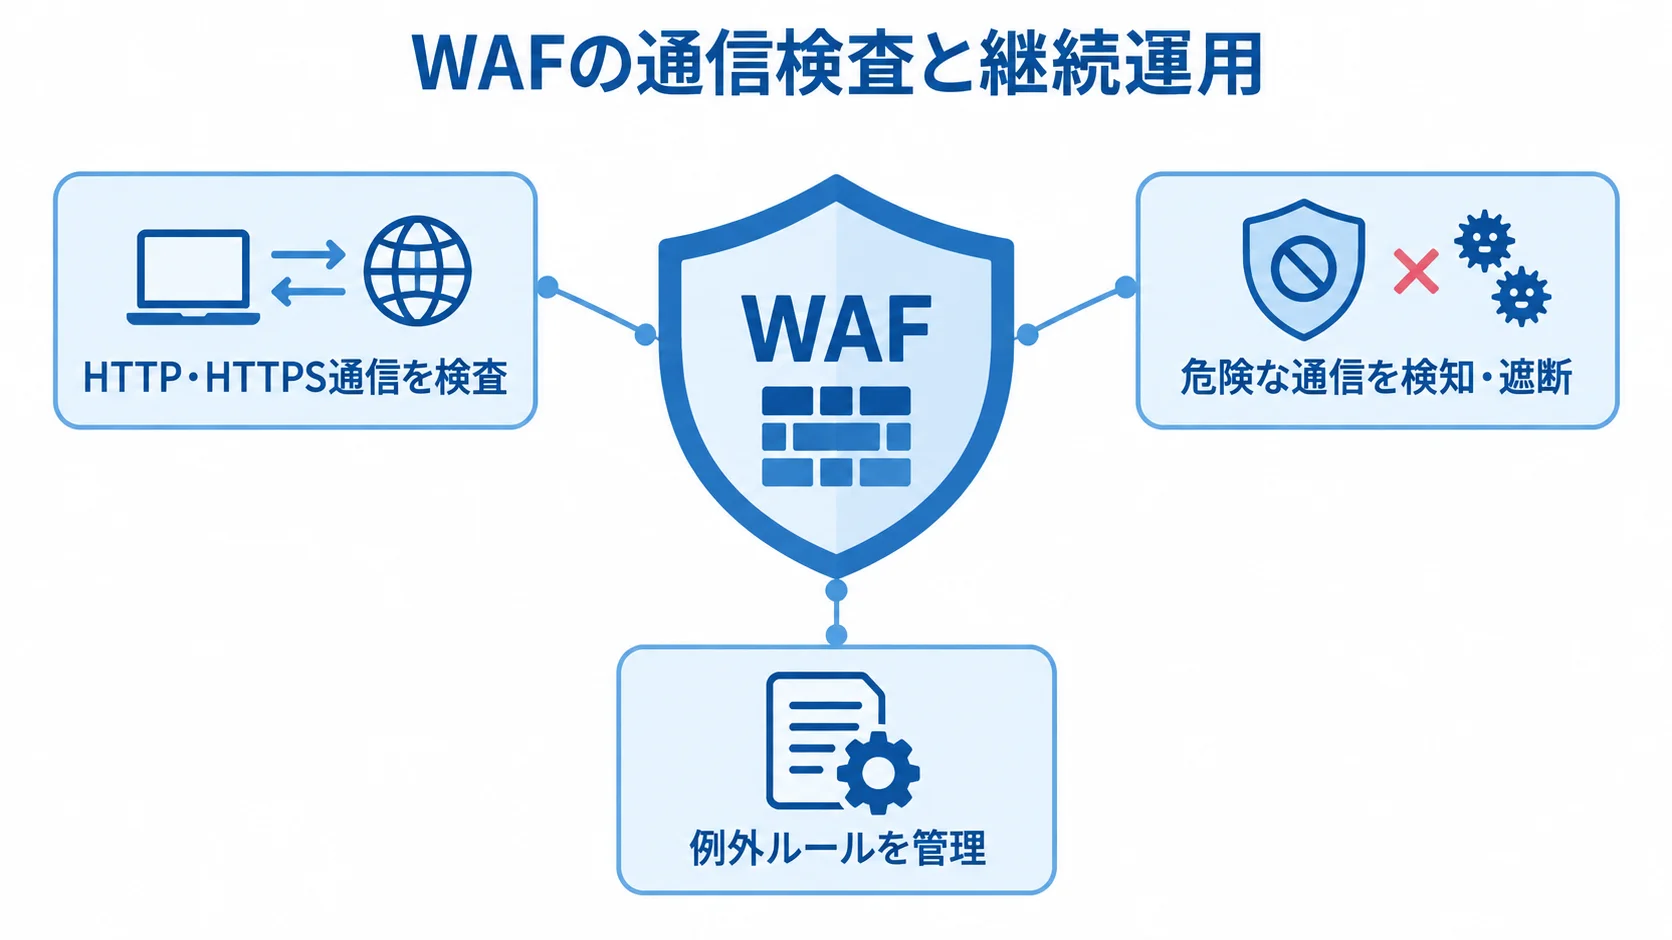
WAFは、WebサイトやWeb APIの前段でHTTP・HTTPS通信を検査します。SQLインジェクションやクロスサイトスクリプティング(XSS)などを検知・遮断します。発注後の成否は、正常な通信の把握、攻撃ログの判断、例外ルールの管理で決まります。
WAFの仕組みと導入形態
WAFは、Webアプリケーションに届くリクエストをサーバーの前で確認し、危険な通信を止める仕組みです。ソフトウェアまたはハードウェアとして提供され、導入の形は次のように分かれます。
- リバースプロキシ型:CDNやエッジで通信を検査します。
- ロードバランサー型:AWSのALBやAzure Application Gatewayと一体で使います。
- アプライアンス型・マネージド型:機器を設置する方式と、設定・監視を任せる方式です。
IPAは、WAFを不正なHTTP通信を自動で検知・遮断し、脆弱性を修正するまでのリスクを低減する仕組みと説明しています(出典: IPA「安全なウェブサイトの作り方」、2026年8月確認)。
WAFを入れても、安全なコーディングや脆弱性診断、パッチ適用、認証・認可の不備は直せません。そのため、発注書ではWAFが防ぐ範囲と、アプリケーション側で対応する範囲を分けて書きます。
発注の目的は導入ではなく継続的な防御
運用で押さえる点は、ログ確認と誤検知への備えです。
- ログ確認:設定後も続けて攻撃の傾向を見て、見逃しを防ぎます。
- 誤検知への対応:正常な通信が止まらないよう、ルールを調整する作業。
- 運用要件:更新、調査、通知、保管、緊急連絡の範囲。
会員サイトやEC、予約サイト、業務ポータル、決済APIでは、標準ルールが正常な通信にも反応することがあります。たとえば、検索文字列、JSON、ファイルアップロード、ログイン処理が対象になり得ます。
PCI DSSの対象サイトには、公開Webアプリへの攻撃を検知・防止する自動技術の要件6.4.2があります。この要件は2025年3月31日以降に適用されます(出典: PCI Security Standards Council FAQ、2026年8月確認)。
準拠には、WAFを導入するだけでなく、監査ログや運用手順も含めて委託範囲を設計することが必要です。
WAFの発注形態の選び方
発注形態は、自社で設定する方法、導入支援だけを外注する方法、運用まで委託する方法、ネットワークやアプリ改修も含めて一括で委託する方法に分かれます。
選び方は会社の規模ではなく、既存のクラウドやサイト数、APIの複雑さで決まります。加えて、ログを判断できる人材と、必要な監視時間も判断材料になります。
クラウドWAFを自社で設定する方式
自社で設定する場合は、社内の体制と導入支援の範囲を先に確かめます。
- 向く条件:AWS、Azure、Google Cloudの利用がまとまり、インフラ担当者がいる。
- 利点:認証・権限管理、ロードバランサー、ログ基盤と接続しやすく、製品料金を抑えやすい。
- 引継ぎ:初回支援を頼む場合は、設計書、ルール一覧、テスト結果、切戻し手順を受け取ります。
ルールの例外判断や脆弱性情報の確認は、社内で続ける必要があります。そのため、運用を内製化する場合は、ログの読み方とルール変更の判断基準を社内担当者へ引き継げるかを、契約前に確認します。
導入・チューニング・監視を外部委託する方式
専任のセキュリティ担当者がいない場合や、24時間365日の監視が必要な場合は、マネージドWAFや運用代行が候補になります。委託先は、ルール更新と攻撃ログ分析を担います。加えて、誤検知の調整と緊急連絡も受け持ちます。
製品料金に運用費が加わるため、月額に含む範囲はサービスごとに異なります。そこで、監視時間、一次対応の開始時間、ルール変更回数を確かめます。さらに、緊急遮断、月次報告、ログ保存期間、障害時のSLAも見ておきます。
特に、平日日中のサポートと24時間監視では、同じWAFでも必要なサービス範囲が変わります。
WAF本体の既製品利用と周辺機能の独自開発
WAFの開発と導入では、本体と周辺機能を分けて考えます。
- WAF本体:実績のあるクラウドWAFやSaaS型WAFを選びます。
- 独自開発:ルール申請画面、複数サイトへの配布、SIEM連携、社内レポートなどに限ります。
通常の企業システムでは、WAFエンジン自体をフルスクラッチで開発するのは現実的ではありません。攻撃パターンの更新、検知品質、性能まで、自社の責任になるためです。さらに、誤検知、未知の攻撃、24時間の障害対応も引き受けることになります。
前段にWAFを置くことは、既存システムを改修できないときや、古いパッケージを使うとき、開発会社が撤退したときにも、リスクを下げる手段になる場合があります。
オリジンサーバーに直接アクセスできると、WAFを迂回されてしまいます。そのため、WAF経由の通信だけを許可するネットワーク設計も、委託範囲に含めます。
WAFのシステム開発を外注する進め方
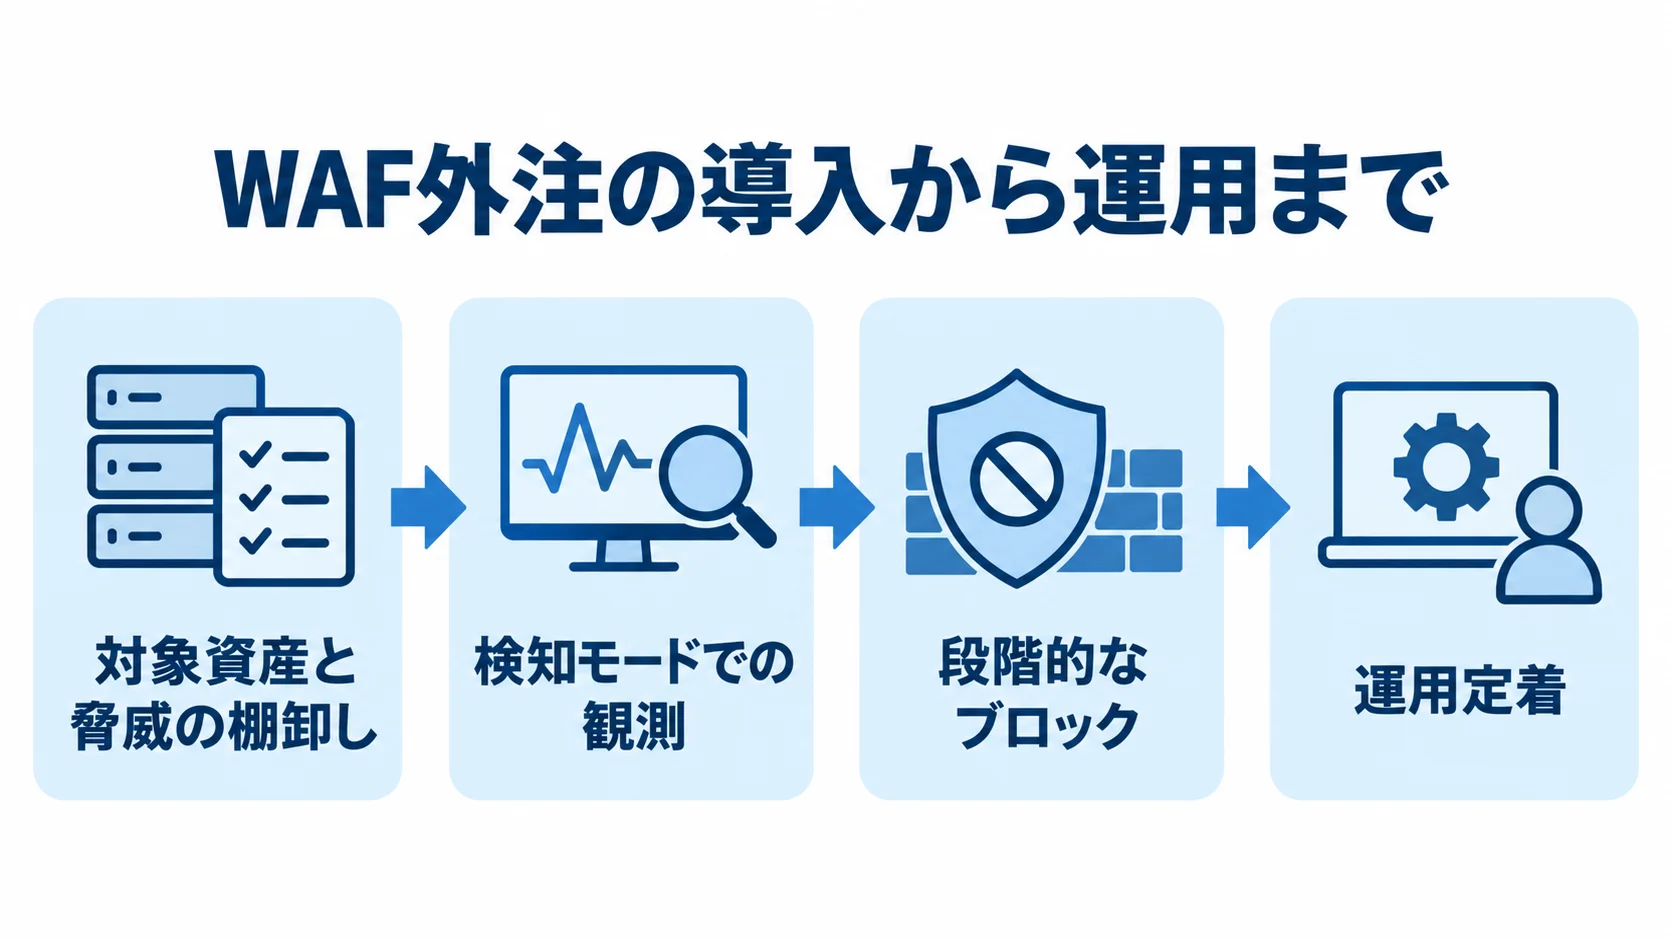
WAF外注は、対象資産を洗い出し、要件を定め、検知モードで観測してから段階的にブロックし、運用に定着させる順に進めます。実装前に、アプリ担当者とインフラ担当者が同じ計画を持っておくと、誤検知を減らしやすくなります。
1. 対象資産と脅威の棚卸し
まず、保護対象と通信状況、業務上の脅威を洗い出します。
- 保護対象:FQDN、Webサイト、管理画面、Web API、ログイン・決済画面、アップロード、個人情報の処理。
- 通信状況:月間リクエスト数、ピーク時のMbps、同時接続数、本文サイズ、HTTPS終端、オリジンIP、CDN、ロードバランサー。
- 脅威:SQLインジェクション、XSS、総当たり、クレデンシャルスタッフィング、悪性Bot、API過剰利用、スクレイピング、DDoS、地域制限。
OWASP Top 10:2025を参照する場合は、一覧を貼るのに加えて、自社の画面やAPIのどこに該当するかをRFPに書きます。
2. 小さなPoCと検知からブロックへの移行
本番の全サイトで最初からブロックすると、正常な通信まで止めてしまうおそれがあります。そこで、検知・カウントモードで1〜2週間程度観測し、対象の通信を確かめます。
- 観測:検索語、管理画面、JSON API、ファイルアップロード、決済の戻り通信の挙動。
- 例外設定:対象パス、HTTPメソッド、送信元、パラメータを絞ったうえで、理由・期限・承認者・再確認日を残す。
- 段階移行:限定した画面からブロックし、問題がなければ対象範囲を広げる。
観測期間は、トラフィック量やリリース頻度によって変わります。固定の日数だけでなく、主要な業務が一巡したことを条件にする方法もあります。また、例外を広げすぎると防御に穴があくため、URL全体を無条件に許可しないようにします。
3. テスト、切戻し、運用引継ぎ
本番切替前のテストと、リリース後の運用引継ぎを確認します。問題が起きたときに戻せる経路も、切替の前に用意しておきます。
- 切替前テスト:正常系操作と攻撃シミュレーションを中心に行います。負荷、API形式、ファイルサイズ、TLSも対象で、ログのマスキングとアラート通知まで見ます。
- 切戻し確認:オリジン直アクセスの遮断、DNS・証明書の復旧、障害時の切戻し経路。
- 運用・納品:運用KPIの定例レビューを行い、構成図、ルール一覧、変更履歴を引き渡します。権限、連絡網、緊急解除手順、操作説明書も納品物です。
運用KPIでは、ブロック件数、誤検知件数、応答時間を中心に見ます。ほかに、オリジン負荷、ルール変更数、アラートの初動時間も追います。また、納品物にはログの閲覧権限も含めます。
RFPと要件整理によるWAFの発注範囲の明確化
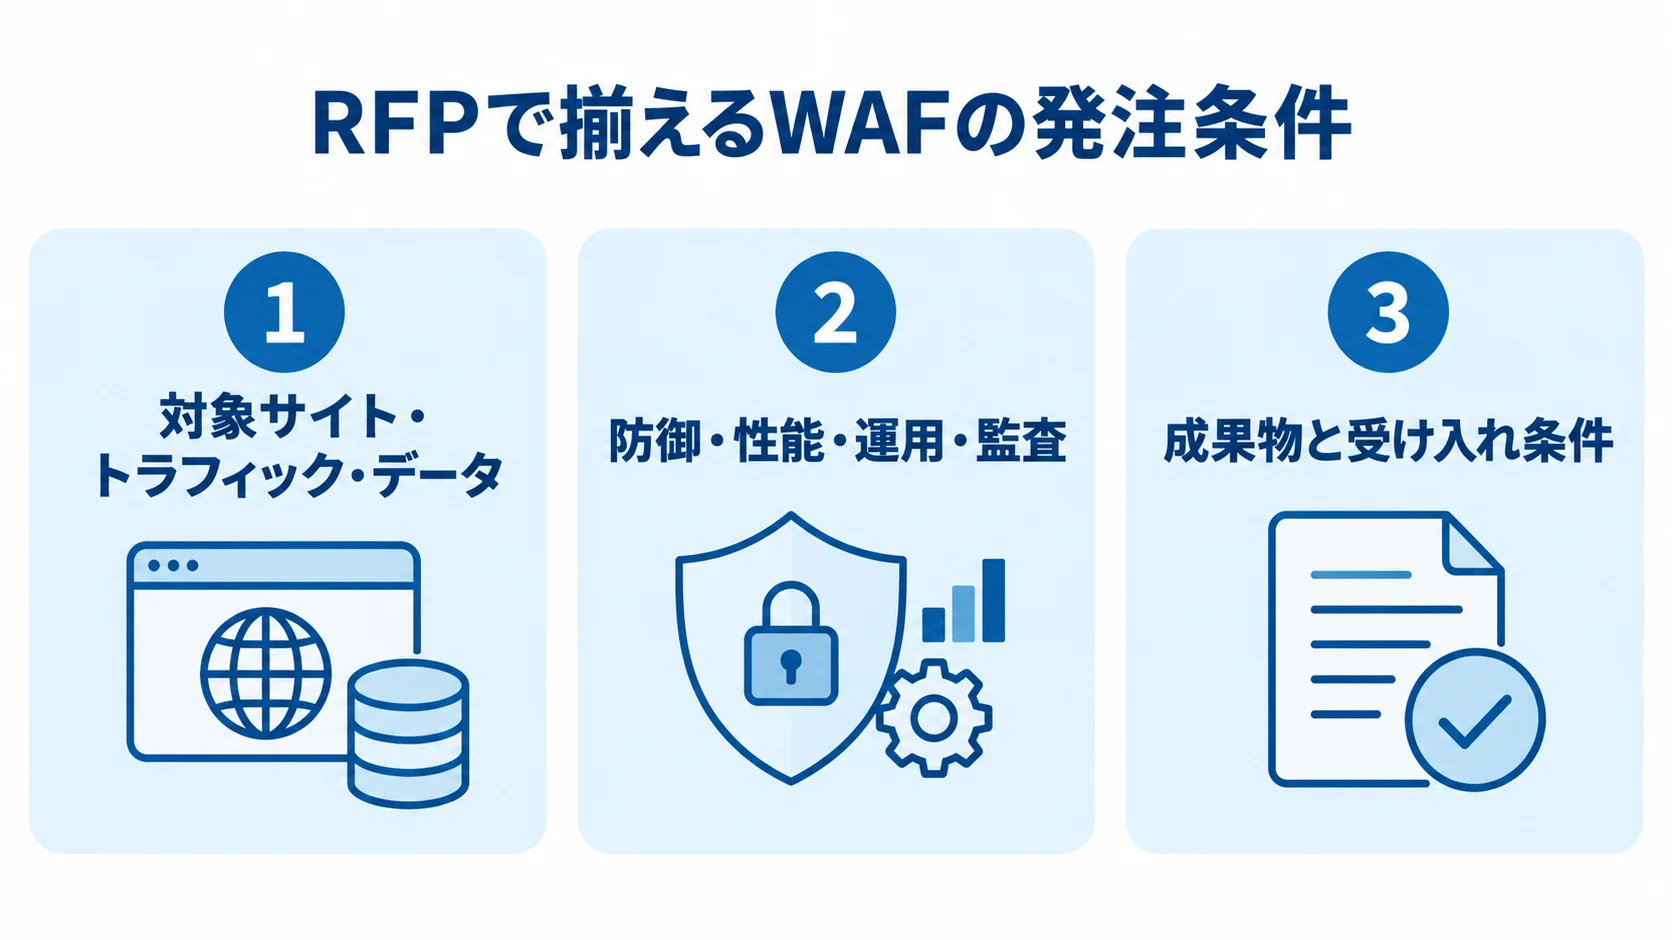
対象範囲や運用条件が曖昧なまま依頼すると、会社ごとに見積もりが大きく違ってきます。そこで、RFPでは現状、脅威、性能を分けて書きます。さらに、運用体制、納品物、契約条件も分けて書き、各社が同じ前提で見積もれるようにします。
対象サイト、トラフィック、データの具体的な記載
RFPには、構成と通信情報、ログ要件を分けて記載します。
- サイト・通信:FQDN数、環境数、月間リクエスト数、ピーク帯域、URL、API、JSON・XML、アップロード、ログイン・決済、個人情報の有無。
- 構成:AWS、Azure、Google Cloud、オンプレミスなどの配置と、CloudFront、CDN、ロードバランサー、Webサーバー。
- ログ:保存期間・場所、マスキング、閲覧権限、SIEMやCloudWatch連携、監査時の出力形式。
構成は図にして共有します。また、リクエスト本文には機密情報が含まれる可能性があるため、必要な項目だけを保存する設計を委託先に求めます。
防御・性能・運用・コンプライアンスの要件の分け方
要件は、防御、性能、運用・監査の観点に分けて書きます。
- 防御:OWASP系ルール、IP・地域制限、レート制限、Bot対策、API入力形式、DDoS対策との分担。
- 性能:通常・ピーク時の応答、許容遅延、同時接続数、障害時の挙動。
- 運用・監査:承認者、更新頻度、調査時間、緊急連絡、月次報告、脆弱性情報、証跡の形式。
導入後に画面が遅くなったとき、事前の基準値がなければ原因を判断しにくくなります。また、PCI DSSや取引先の監査要件では、準拠の保証ではなく、必要な証跡を提供できる形式を確認します。
成果物と受け入れ条件の事前決定
成果物と受け入れ条件、納品後の調整条件は、事前に決めておきます。
- 成果物:構成図、設計書、ルール定義、例外理由、テスト計画・結果、ログ設計、監視設定、運用・切戻し手順、教育資料、設定情報。
- 受け入れ:主要な正常通信が通り、想定攻撃を検知し、ログが指定先へ届く。
- 調整条件:検知観測期間、ブロック開始条件、リリース後の無償調整期間を決める。
条件を決めておくと、誤検知が初期不具合なのか、追加の運用なのかを判断しやすくなります。
発注者が判断しきれない項目は、各社に前提条件と確認質問を出してもらいます。そして、その回答を全社へ共有します。
WAFの契約形態と責任分界の決め方
初期の設計・設定と、リリース後の監視・保守を同じ契約にするか、分けるかを決めます。一般的には、成果物を納める初期導入を請負とし、継続的な調査や改善を準委任や月額サービス契約とする組み合わせが多く使われます。
契約の法的な判断は、自社の法務担当者や専門家にも確認してください。
作業の性質による請負と準委任の使い分け
契約形態は、作業の性質と責任分界によって分けます。
- 請負:設計書・構成図の作成、設定、定義したテストへの合格など、成果物と完了条件を置きやすい作業。
- 準委任:攻撃ログを見ながら行う例外調整など、稼働時間や対応範囲を定める作業。
例外ルールの調整は、アクセス状況によって工数が変わります。そのため、準委任が実態に合う場合があります。
契約書や発注書には、まず対象環境、作業時間、窓口、変更依頼の扱いを書きます。さらに、追加費用、再委託、秘密情報、損害賠償、終了時のデータ返却も記載します。
事故の責任を導入会社がすべて負うと曖昧にせず、アプリの脆弱性、クラウド基盤、WAFルールの担当を分けます。監視判断の担当も、ここで決めておきます。
責任分界と引渡し条件の文書化
製品アカウントの所有者と請求先、ルールの所有権は、誰が持つかを決めておきます。IaCや設定ファイルの保管場所、ログの管理者も、同じように決めます。特に、委託先だけが管理画面に入れる状態だと、担当の交代や契約終了の際に運用が止まるおそれがあります。
発注者が閲覧と承認をできる権限と、緊急時の管理者権限を確保します。別の製品へ移行できるよう、ルールの意図と例外理由、ログ出力先を引き渡せる形にします。さらに、証明書、DNS、監視条件も対象に含めます。
専用画面にしかない情報は、終了時のエクスポート形式と期限を明記します。こうしておくと、ベンダーロックインを抑えられ、将来の再発注や相見積もりもできます。
WAFのシステム発注にかかる費用相場と内訳
費用は、製品利用料とクラウドやCDNの基盤料金、初期導入に分けて考えます。さらに、ルール調整、ログ保管、監視・保守も別々に見ます。
記事中の初期費用は、市場平均ではなく、リサーチノートの導入工数と人月単価による推定です。
金額は、サイト数、トラフィック、APIによって変わります。また、HTTPS終端、既存構成、監視時間でも金額は変わります。
初期導入30万〜100万円、調整込み50万〜200万円の目安
初期費用は、作業範囲によって変わります。
- 基本設定:1サイトのDNSまたはロードバランサー、TLS、標準ルール、ログ出力、疎通確認で30万〜100万円程度。
- 通常導入:正常通信、API・業務画面の例外、攻撃・負荷テスト、運用手順まで含め50万〜200万円程度。
- 複合構成・追加開発:複数サイトなどで200万〜500万円程度、独自機能の追加で300万〜1,000万円超となることがあります。
いずれも、公式の一律価格ではなく、作業範囲をもとにした概算です。
複合構成には、複数クラウドやSIEM連携、IaCが含まれます。加えて、権限分離、BCP、移行・切戻し設計も範囲に入ります。なお、独自機能は、要件と工数を分けて見積もります。
製品料金の従量課金と運用費の内訳
製品費用と付随費用は、別々に確認します。
- AWS WAF従量料金:Web ACLは月5米ドル、ルールは1件あたり月1米ドル、リクエストは100万件あたり0.60米ドル。
- 運用支援価格:WafCharmには複数の月額プランがあります。
- 別途費用:CloudFront、ALB、API Gateway、ログ、マネージドルール、Bot対策などの料金。
Web ACL 1個、19ルール、月間1,000万リクエストの公式例では、AWS WAF部分が月30米ドルです(出典: AWS WAF料金表、2026年8月確認)。
WafCharmは、初期費用とサポート費用が0円です。月額は、Liteが46,000円以上、Businessが112,000円以上、Enterpriseが192,000円以上です。AWS WAF、Azure WAF、Google Cloud Armorの料金は別途かかります(出典: WafCharm料金表、2026年8月確認)。
自社運用のクラウドWAFと運用代行は、月額の数字だけで同じ土俵に並べて比べないようにします。
SaaS型WAFと保守費の月額の幅
SaaS型や運用支援付きの費用幅は、対象条件とサービス内容によって変わります。
- Scutum:トラフィック区分に応じた料金体系です。
- セルフ設定型クラウドWAF:製品料金は月数千円〜数万円程度から。基盤・ログ費用は別です。
- SaaS・運用支援:月4万〜20万円超、SOCなどを含むと月10万〜50万円超の見積もりもあります。
Scutumは、初期費用110,000円、月額32,780円からです。ピークトラフィックに応じて、月額65,780円、140,800円、162,800円、217,800円、327,800円などの区分があります。
対象FQDNやピーク帯域で変わるため、アクセス実績を示したうえで見積もります(出典: Scutum料金表、2026年8月確認)。
これらは、サービス内容による幅です。そのため、監視レベルと対象範囲を併記して比べます。
WAFの見積もりを比較して委託先を選ぶポイント
委託先は、知名度だけでなく、自社構成との適合、アプリを理解したログ判断、契約後の運用継続性で比べます。見積もりは、同じ成果物と監視条件で出してもらうと信頼できます。
クラウド、マルチクラウド、国内SaaSとの適合度
既存環境と運用体制に合わせて、製品の候補と比べる軸を決めます。
- 単一クラウド:利用環境に対応するWAFを候補にします。
- 複数クラウド・海外アクセス:Cloudflareのようなエッジ型も比較します。
- 専任担当者が少ない場合:WafCharmやScutumなど運用支援・SaaS型も候補です。
AWS中心ならAWS WAF、Azure中心ならAzure WAFが候補です。Google Cloudのロードバランシング利用時はGoogle Cloud Armorが候補です。
最後は、既存構成との接続、担当者のスキル、将来の移行方針で絞ります。
ecbeingは、Amazon CloudFrontとAWS WAFを約1,000サイトへ適用しました。期間は2023年5月から2024年3月です。設定後のログ確認とルール調整に約2か月をかけ、統合後の個別サイト適用は1営業日になったと紹介されています(出典: AWS導入事例「株式会社ecbeing」、2026年8月確認)。
大規模な導入でも、アプリを知る担当者がログを判断する点は欠かせません。
見積書の作業項目別の比較
見積書と比較表には、作業、利用料、運用条件を分けて書いてもらいます。
- 作業項目:現状調査、要件定義、方式選定、設計、DNS・TLS・ロードバランサー、ルール、例外調整、テスト、監視、文書、教育、リリース、保守。
- 費用項目:製品ライセンス、クラウド利用料、ログ保管、マネージドルール、Bot・DDoS、監視サービス。
- 比較条件:対象FQDN、リクエスト数、ピークMbps、ログ保存、ルール更新、調査時間、受付時間、SLA、追加単価、契約期間、データ返却。
項目を分けておくと、各社の提案範囲を照合しやすくなります。
月額が低くても、ログ調査や緊急対応が別料金であれば、年間の総額は高くなることがあります。
面談で確かめる実績、担当者、移行性
面談では、実績、対応力、設定情報の引き渡しを確かめます。
- 実績・体制:同業・同規模の実績、ログを読めるアプリ担当者、検知からブロックへの標準手順、24時間対応、事故時の連絡経路。
- 障害対応:正常通信を止めた際に、何を見てどう復旧したか。
- 移行性:設定情報、IaC、ルール、ログ、レポートの所有者と、別ベンダーへの移行可否。
導入実績があるとの説明は、実務力を測る材料の一つにすぎません。また、特定の担当者しか変更できない場合や、変更理由が記録されず、ログも契約終了後に受け取れない場合は、将来のリスクになります。
初期費用と月額費用に加えて、三年間の運用継続性も比べます。
WAFのシステム発注・外注でよくある質問
WAF外注では、委託範囲と最終的な判断者で迷いやすいものです。費用や運用の前提も含めて、発注前によくある質問に答えます。
WAFのシステム開発は自社開発と外注のどちらがよいですか?
WAFエンジンは、実績のあるクラウドWAFやSaaS型を採用し、導入、ルール調整、監視のうち必要な範囲を外注する方法が現実的です。
クラウドとアプリの担当者が社内にいる場合は、設定を内製し、初期設計やPoCだけを依頼する方法もあります。
WAFの導入費用は最低いくらかかりますか?
製品料金だけなら、クラウドWAFの公式例のように月数千円から計算できることがあります。一方で、初期設定とログ、クラウド基盤、監視は別費用です。
導入作業は、基本設定で30万〜100万円、ルール調整やテストを含めると50万〜200万円程度が推定の目安です。これは対象範囲と工数による概算で、正式な費用は、RFPにトラフィックと運用条件を書いて見積もります。
WAFを導入すれば脆弱性診断や改修は不要ですか?
WAFを入れても、脆弱性診断や改修が不要になるわけではありません。WAFは攻撃を検知・遮断し、修正までのリスクを下げます。ただし、脆弱なコードや認証・認可の欠落、漏えい済みパスワード、内部不正は直接解決しません。
脆弱性診断やパッチ適用、安全な実装を組み合わせます。さらに、認証強化とログ監視も加え、WAFで守る範囲を定期的に見直します。
WAFの委託先は大手SIerを選べば安心ですか?
委託先の判断では、大手かどうかより、自社のクラウドやアプリに合う実績を見ます。そのうえで、ログを判断できる担当者、誤検知時の初動、運用体制を確認します。設定情報の引き渡しと移行性も、あわせて確認します。
大手SIer、クラウドベンダー、国内SaaS事業者、専門運用会社を同じRFPで比べ、価格だけでなく三年間の運用条件まで評価します。
まとめ
WAF発注では、まず対象資産を洗い出し、RFPで要件を整理したうえで方式を選びます。そのあと、検知モードで観測し、例外調整と攻撃・性能テストを経て、監視、緊急対応、運用の引き継ぎまでを一連の流れとして設計します。
WAF本体にはクラウドWAFやSaaS型を活用し、独自開発はルール申請やログ連携などの周辺機能に限るのが基本です。
費用の総額と運用条件による判断
費用は、初期導入と製品利用料、クラウド基盤に分けて見積もります。さらに、ログ、ルール調整、監視、保守も別の行として扱います。初期30万〜100万円、調整込み50万〜200万円の幅は、作業内容に基づく推定で、公式価格ではありません。
AWS WAF、WafCharm、Scutumも、対象範囲と従量課金、運用条件によって総額が変わります。そのため、同じ前提で相見積もりを取ります。
発注前の責任分界と引渡し条件
誰がルールを変更し、ログを確認し、正常な通信を止めたときに誰が復旧を判断するかを、文書にして残します。成果物と受け入れ条件、SLAは発注前に決めます。さらに、ログ保存、緊急連絡、終了時のデータ返却も決めておきます。
WAFを入れて終わりにせず、アプリ改修や脆弱性診断と組み合わせて防御を続けます。
▼全体ガイドの記事
・WAFのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。