
Webセキュリティシステムの費用は、どこまで任せるかで大きく変わります。クラウドWAFの自社設定は月額数千円〜10万円程度、統合開発は初期300万〜5,000万円以上が目安です。
金額は、守る対象や監視体制、認証・API・診断の範囲で変わります。全体像はWebセキュリティシステム開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・Webセキュリティシステム開発の完全ガイド
Webサービス開発の費用の考え方や見積もりの注意点については、無料ホワイトペーパー「Webサービス開発の完全ガイドブック」で詳しく解説しています。
Webセキュリティシステムの全体像
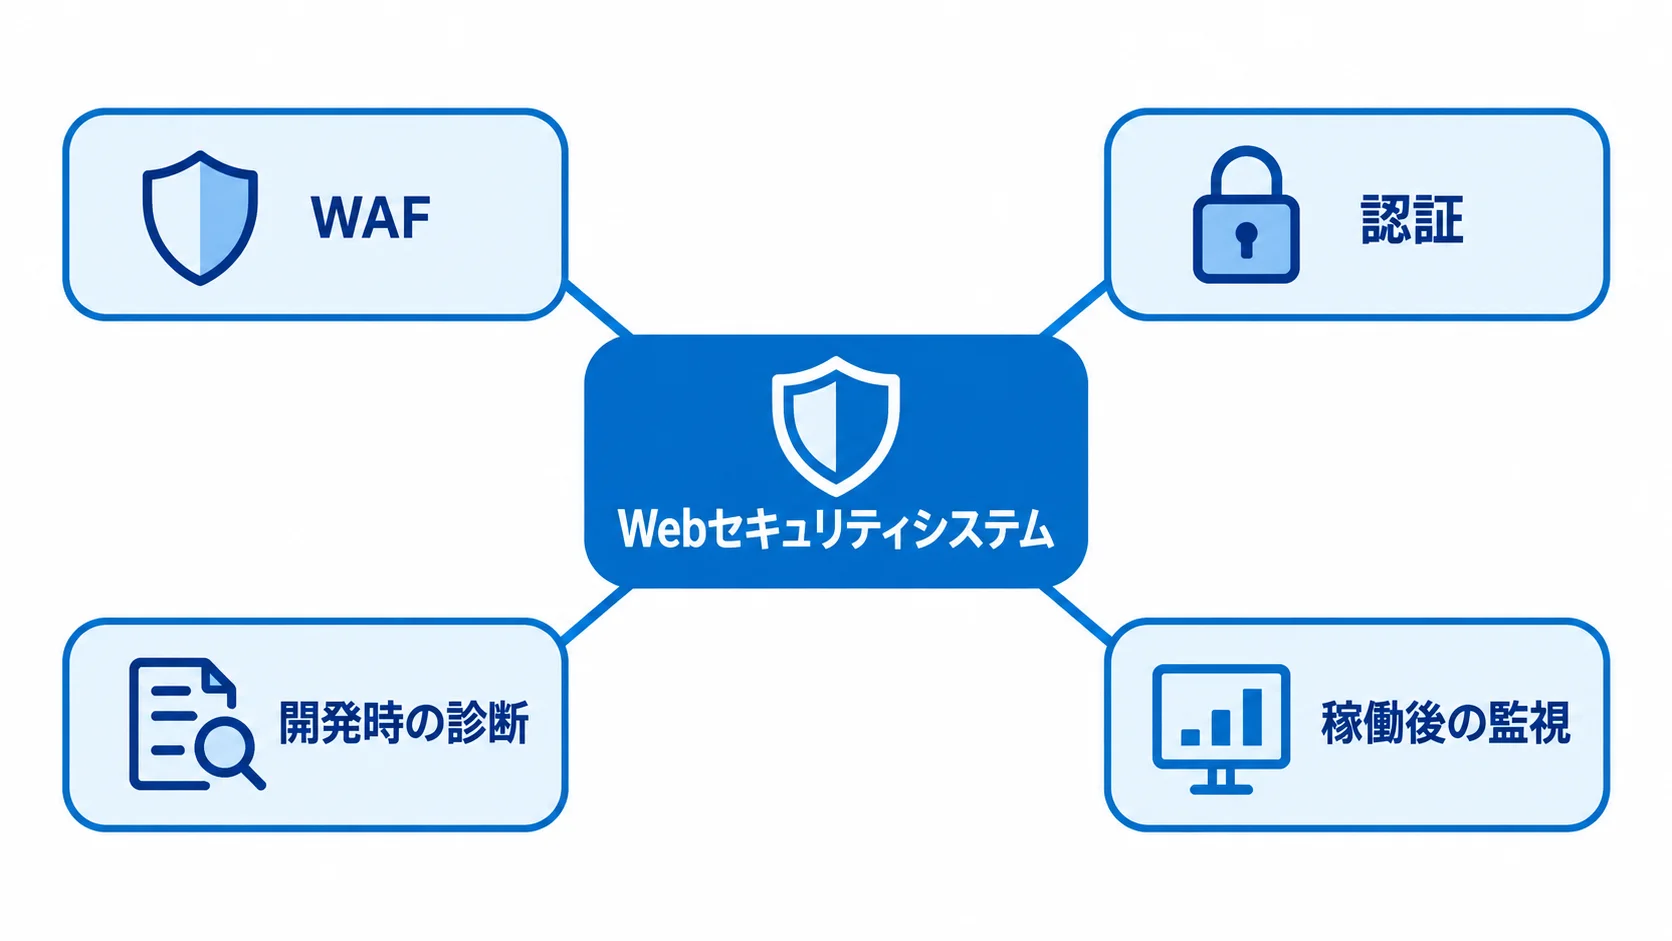
Webセキュリティシステムは、Webサイトや業務アプリ、ECなどを脅威から守る仕組みです。不正アクセスや脆弱性攻撃への対策のほか、情報漏えいやサービス停止への対策も含みます。通信防御だけでなく、安全なアプリ設計や利用者認証、ログ監視、事故後の復旧までを一つの運用として考えます。
WAFとWAAPの守る範囲の違い
WAFとWAAPは、防御する範囲と組み合わせる機能が異なります。
- WAF:Webアプリへの通信を検査し、不正な通信を検知・遮断します
- WAAP:WAFの機能に、API保護やBot対策、DDoS対策などを加えた仕組みです
SQLインジェクションやクロスサイト・スクリプティングは、WAFの検知・遮断対象です。一方で、APIを多く使うモバイルアプリやECでは、WAFに加えて認証済みの通信だけを通す仕組みやレート制限も必要になります。
IPAの「安全なウェブサイトの作り方」は、SQLインジェクション、セッション管理の不備、XSS、CSRF、アクセス制御や認可制御の欠落などを挙げています(出典: IPA「安全なウェブサイトの作り方」、2021年改訂第7版、2026年8月確認)。
WAFは脆弱性修正の代わりではなく、修正までの保険的な防御として位置付けます。
認証・診断・監視を含めた対策
Webセキュリティは、開発から稼働後まで対策を組み合わせて初めて実用になります。
- 認証:MFA、SSO、OAuth・OIDC、権限分離など
- 開発時の診断:脅威モデリングやSAST・DAST、コードレビュー
- 稼働後の監視:ログの集約、異常の切り分け、事故対応
会員サイトや業務アプリでは、セッション管理と管理画面のIP制限が欠かせません。開発時には、依存ライブラリの確認やペネトレーションテストも行います。
見積もりをWAF設定費だけで比べると、後からアプリ改修や診断の費用が加わることがあります。ログ保管、ルール調整、緊急対応も、最初の見積もりに含まれていないと費用が増えます。そのため、守る対象と運用責任を先に決めておくと、費用の全体像をつかみやすくなります。
Webセキュリティシステムの費用相場の目安
費用は、クラウドWAFの自社設定と設定支援、マネージド運用、診断支援、統合開発に分けて比べます。ここで示すのは、税別の企画・相見積もり用の推定レンジです。
金額は、対象ドメイン数、トラフィック、API数で大きく変わります。ルール数、ログ保存期間、サポート時間でも差が出ます。ここに挙げる金額は、定価や契約金額を保証するものではありません。
クラウドWAFの自社設定は月額数千円〜10万円程度
自社設定で導入する場合は、初期費用と月額費用を分けて見ておきます。
- 初期費用:0〜30万円程度
- 月額費用:0〜10万円程度
- 追加確認:周辺サービスや追加機能の料金
この目安は、単一サイトを保護し、担当者がDNSやTLSの設定、基本ルールの設定、ログ確認まで行う場合の金額です。無料・小規模プランを使える場合もあります。ただし、CDNやロードバランサー、APIゲートウェイは別料金になることがあります。ログや追加ルール、Bot対策の料金も、別に見積もられることがあります。
AWS WAFの公式料金例では、Web ACLが月5ドル、ルールが1個あたり月1ドル、リクエストが100万件あたり0.60ドルです。19ルールで月1,000万リクエストを処理する例では、WAF部分だけで月30ドルになります(出典: AWS「AWS WAF Pricing」、2026年8月確認)。1ドル150円と仮置きすると、約4,500円です。
CloudFrontやALB、API Gatewayの料金は別に確認します。ログやマネージドルールの料金も、合わせて見ておきます。
設定支援やマネージド運用は月額5万〜80万円程度
設定支援の範囲や監視体制によって、費用の幅が変わります。
- 設定支援:初期30万〜150万円、月額5万〜30万円程度
- マネージド運用:初期30万〜200万円、月額10万〜80万円程度
マネージド運用では、ルール設計や検知モードでのエージング、誤検知の調整を依頼できます。ログ監視や月次報告も依頼の対象になります。
軽い設定支援ならこの範囲に収まることがあります。一方で、24時間365日の監視やインシデント対応を含めると、上限側に近づきます。
IIJマネージドWAFサービスは、サイトごとのポリシー設計と運用をセキュリティエンジニアが担います。導入時には、検知ルールのエージングを最大4週間実施すると説明しています(出典: IIJ「IIJマネージドWAFサービス」、2026年8月確認)。個別チューニングを依頼するかどうかが、セルフサービスとの価格差につながります。
認証・API・診断まで含む開発は初期300万〜1,500万円程度
統合開発の費用は、構成の規模と対象システムの広さで変わります。
- 小規模構成:初期300万〜700万円程度
- 中規模構成:初期700万〜1,500万円程度
- 複数システム統合:初期1,500万〜5,000万円以上の場合があります
WAFやMFA、SSOを一体で整備する費用です。API保護、監査ログ、脆弱性診断に加え、AWS・Azure・オンプレミスとの連携も対象になります。
月額費用は10万〜100万円程度です。複数サイトや大量トラフィック、決済を含み、厳格な監査やSOC連携まで含めると、導入期間は6〜12か月以上になる場合があります。独自管理画面や既存アプリ改修まで加わると、さらに対応範囲が広がります。
この推定レンジは製品単価ではなく、複数システムの統合開発や移行を含んだ金額です。テスト、運用設計も含みます。
Webセキュリティシステムの費用内訳
見積書では、製品・クラウド利用料と専門家の作業費を分けて見ます。専門家の作業費は、要件定義から保守運用までの工程ごとに分かれます。
- 要件定義
- 設計・環境構築
- 設定・実装、診断・テスト
- 移行・教育
- 保守運用
金額を比べるときは、各工程で何をどこまで行うかと、何を納めるかをそろえます。
要件定義と現状診断の費用
要件定義では、何を守るか、どんな脅威があるか、運用上の条件は何かを整理します。
- 資産と利用者:サイト、API、個人情報、利用者・管理者の洗い出し
- 脅威と運用条件:停止時間、ログ、報告期限、復旧目標を決める
資産の洗い出しでは、公開サイトや管理画面、APIを一つずつ確認します。決済画面や個人情報、接続クラウドも対象になり、利用者と管理者の区分も合わせて見ます。
そのうえで、WAFで防げる問題と、アプリ改修が必要な問題を分けます。この工程の初期費用は、30万〜150万円程度が目安です。
複数環境や詳細な脆弱性診断まで含めると、150万円を超えることもあります。また、要件定義を省くと、APIを見落としたり、正規のファイルアップロードを誤検知で止めたりする可能性があります。導入前に認証方式やCookie、外部連携を確かめておくと、手戻りを抑えられます。個人情報の流れや障害時の切り戻しも、あらかじめ確認しておきます。
環境構築・ルール設定・既存システム連携の費用
設定作業では、通信経路の準備と既存システムとの接続が必要になります。
- 接続とルール:DNS、証明書、CDN、各種防御ルールの設定
- 既存システム連携:認証基盤やSIEMとのログ連携
接続先には、ロードバランサーやオリジンサーバーも含まれます。設定項目には、レート制限やBot対策、APIスキーマなどがあります。管理画面のアクセス制限も含みます。
既存アプリを改修できない場合は、WAFで暫定対応できる範囲を決めておきます。ただし、根本原因の修正を先送りしない運用も欠かせません。
認証基盤やSIEMと連携する際は、ユーザーIDやIPアドレス、リクエストIDを共通の形式で扱い、判定結果もそろえます。そろえることで、アラートから対象ユーザーや画面を追跡できるようにします。
API数や環境数が、設定と連携開発の工数を左右します。連携方式やテスト用アカウントの準備状況も、工数に影響します。
脆弱性診断・テスト・監視運用の費用
診断費と運用費は、対象範囲や対応時間を分けて見積もります。
- 診断:画面やAPIなどの条件で費用が変わります
- 運用:監視時間と、一次対応・復旧の範囲
Webアプリケーション診断は、画面数やAPI数によって30万〜150万円程度の幅があります。認証の有無や対象環境、診断方法でも変わります。
修正と再診断も依頼する場合は、対象機能と修正の担当者を明確にします。診断だけでは脆弱性は直らないため、修正費は別枠で見積もります。
運用費には、WAFルール更新や誤検知調査、ログ保管が含まれます。月次報告や脆弱性情報の確認、定期再診断も、運用費の対象です。
対応が平日日中だけか夜間休日も含むか、また一次切り分けまでか復旧作業までかで、費用が変わります。初期費用の15〜25%程度を年次保守の参考にする考え方もあります。24時間365日対応や大規模ログを含む場合は、個別見積もりになります。
Webセキュリティシステムの費用の変動要因
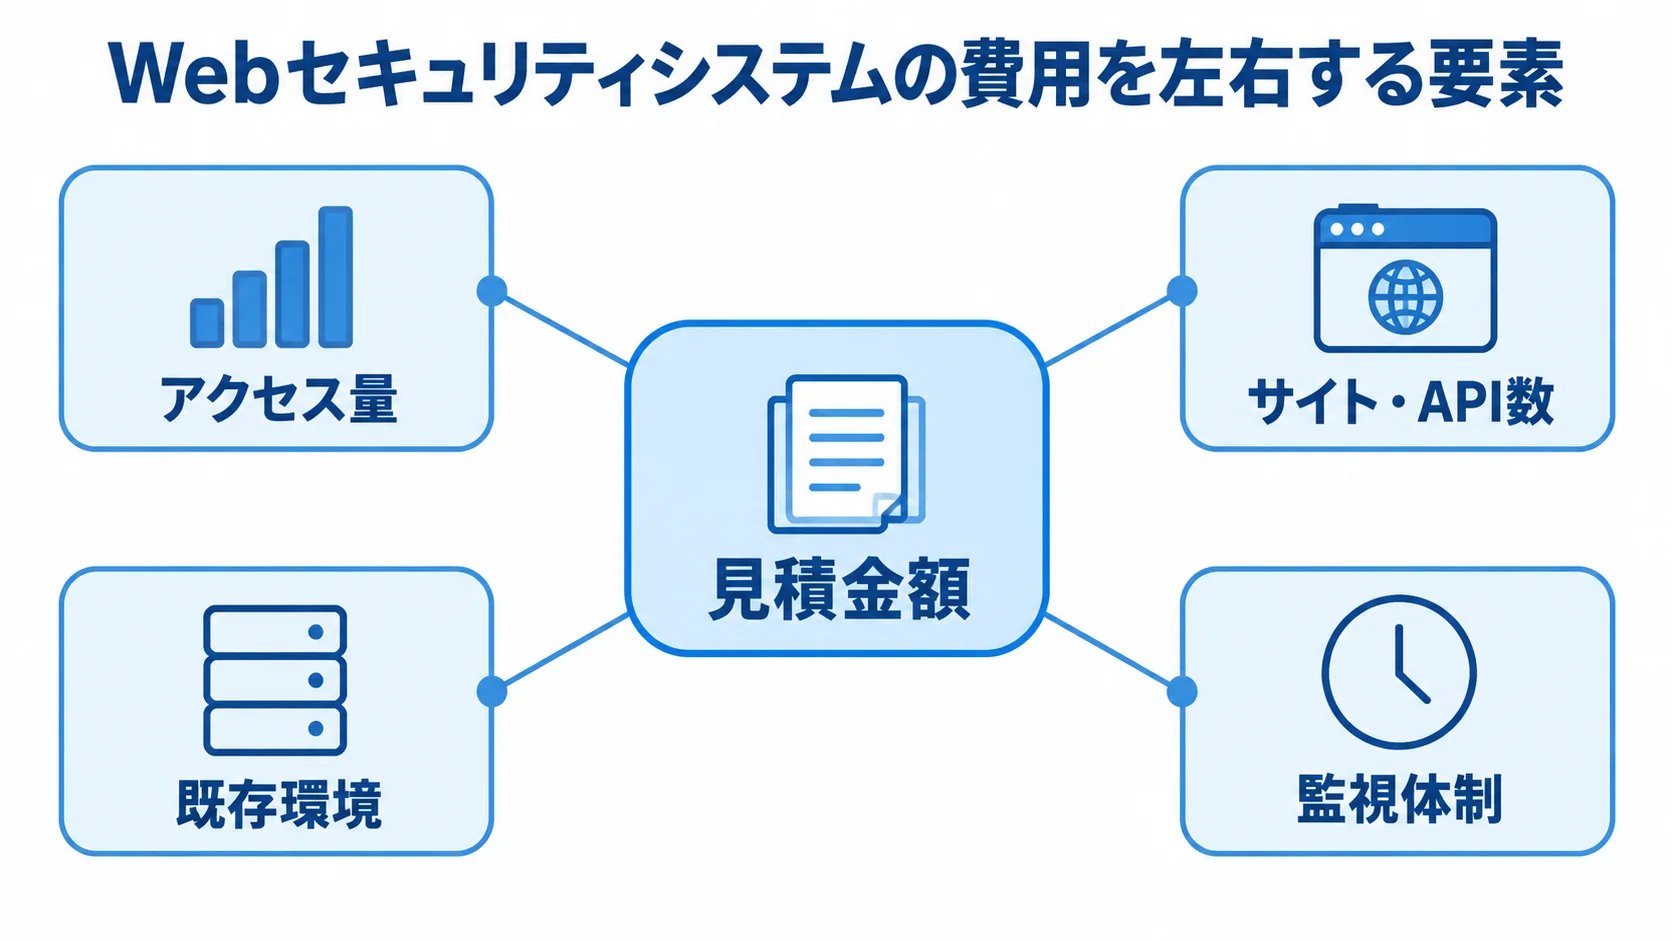
同じWAF製品でも、守る範囲と運用の深さで見積金額は変わります。そのため、アクセス量やサイト・API数、既存環境を最初にそろえて伝えます。可用性や監視体制、コンプライアンス要件も合わせて伝えます。
トラフィック量・ドメイン数・API数による違い
料金や作業量は、通信量と保護する対象の規模に左右されます。
- 通信量:リクエスト数や検査対象の大きさ
- 保護対象:ドメイン数やAPIの追加範囲
クラウド型の料金は、Web ACLやルールの数、Botや不正ログイン対策の利用量でも変わります。繁忙期にリクエストが増えるサイトは、平常月だけでなくピーク月も試算します。
API追加では、エンドポイント別の認証やレート制限が必要になります。スキーマ検証や監査ログも加わるため、サイト保護より工数が増えます。
Cloudflareの公式プランページでは、Free、Pro、Business、Enterpriseの区分が案内されています。WAFやAPIセキュリティ、Bot管理などの機能が掲載されているほか、レイヤー7のDDoS対策も確認できます(出典: Cloudflare「アプリケーションサービスプラン」、2026年8月確認)。
公開プランで始められる場合も、機能追加やサポートを含めた総額で比べます。ログや複数サイト管理の費用も、同じ条件で見ます。
既存環境と要件の複雑さによる工数の差
導入工数は、現在のシステム構成と業務上の制約で変わります。
- 環境構成:クラウドや認証基盤などの組み合わせ
- 業務・法令要件:停止許容度や扱う情報の種類
AWSやAzure上の単一サイトなら、DNSやロードバランサーの切り替えで導入できることがあります。一方で、オンプレミスや複数クラウド、既存CDNが混在する場合は、経路設計が必要になります。
複数の認証基盤や古いTLS設定、改修が難しいアプリがあると、互換性確認と切り戻し、段階移行も必要です。
停止できない業務では、冗長化やDR構成の費用も加わります。個人情報や医療情報、決済情報を扱う場合は、権限や暗号化を要件として定めます。操作ログや保管期間、事故報告も要件に含めます。
PCI DSS v4.0.1や個人情報保護法の安全管理措置が求められても、WAFを導入するだけでは準拠を保証できません。監査証跡や手順書の整備費は、開発費か運用費のどちらかに含めて確認します。
監視時間とインシデント対応の範囲
運用費を比べるときは、監視時間と事故時の対応範囲を確認します。
- 監視体制:平日日中か24時間365日か
- 対応範囲:通知のみか、一次判定、遮断変更、報告、復旧までかを決めます
平日日中の通知確認と24時間365日の監視では、必要な人員と手順が異なります。緊急対応の回数制限やオンサイト対応は、月額に影響します。報告書の形式や連絡先の冗長化も、費用を左右します。
最安プランでは、障害や誤検知の際に社内担当者が深夜対応することがあります。そのため、社内の経験者や一次対応の代替要員、復旧責任者がいるかを確認します。社内体制を踏まえて、製品費と人件費を合わせたTCOで判断します。
Webセキュリティシステムの導入手順
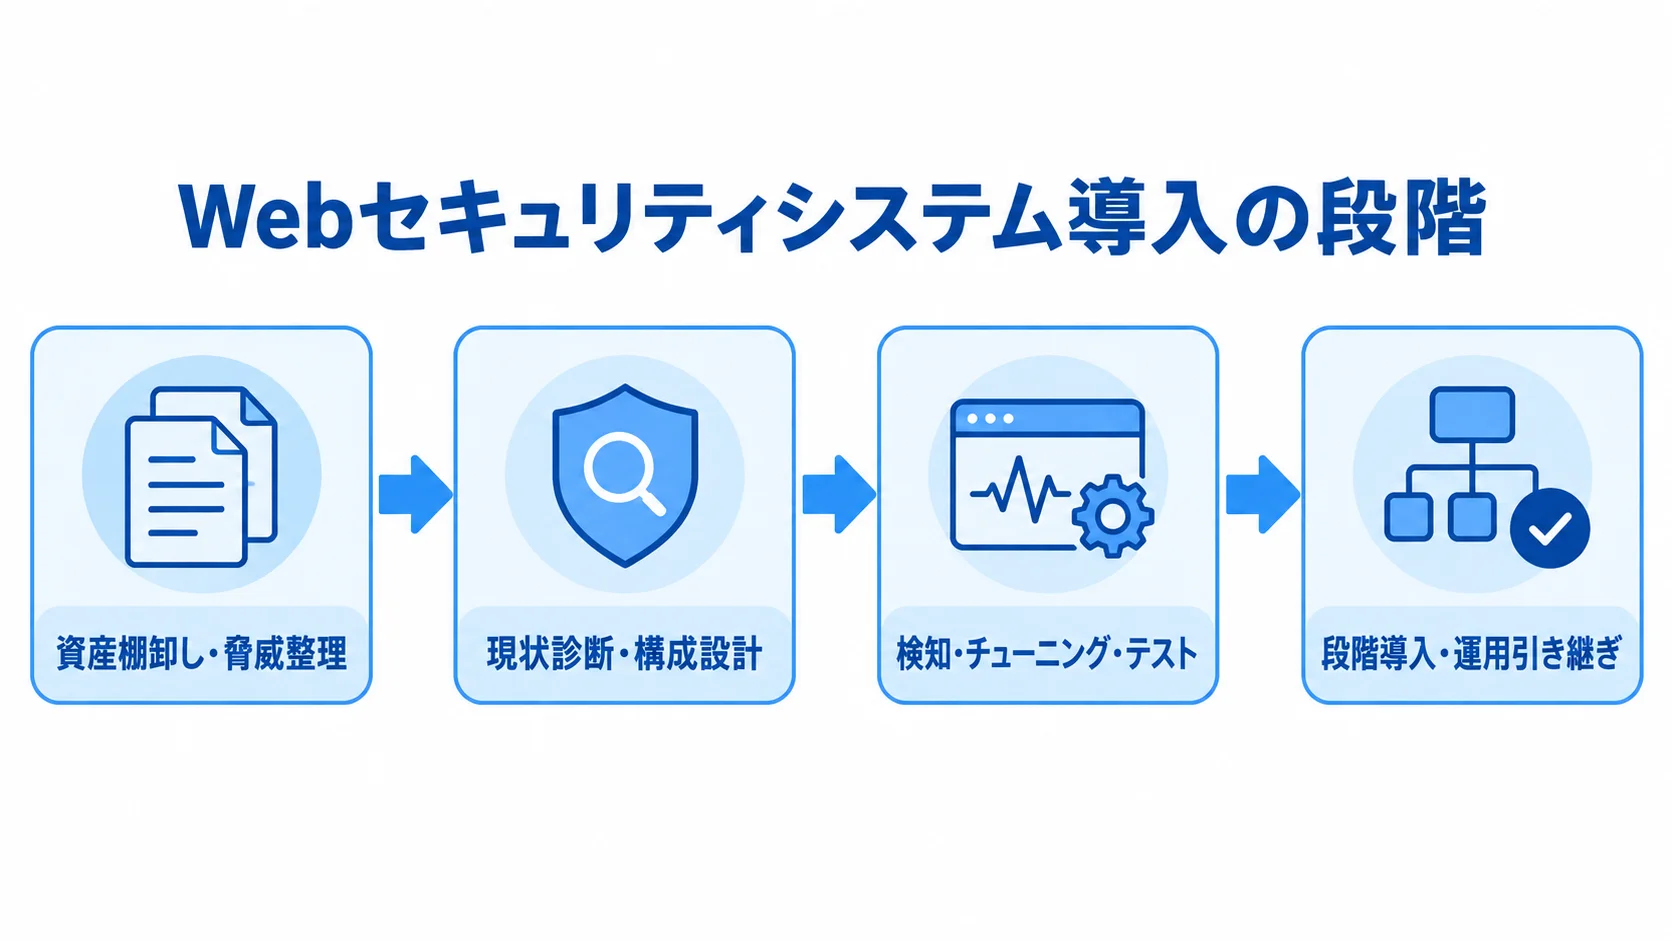
導入は、資産と脅威の整理や現状診断、構成設計から始まります。その後、検知試験と調整、段階的な遮断、運用の引き継ぎへと進みます。本番通信を最初から全面遮断すると、正規ユーザーや外部連携を止めるリスクがあります。
守る対象と脅威の一覧
導入時は、守る資産と脅威を洗い出し、対応方針を決めます。
- 守る資産:公開URLや管理画面、API、利用者属性や管理者操作を一覧にし、個人情報や決済情報、外部SaaSやクラウド資産も対象に含めます
- 脅威:SQLインジェクションやXSS、認証突破、Bot、不正ログイン、DDoSを洗い出し、改ざんや情報漏えい、サービス停止も含めます
- 対応方針:WAFやアプリ修正、MFAのどれで対応するかを脅威ごとに決め、レート制限やバックアップ、監視の対応、守る対象外も定めます
開発環境や古いサブドメイン、未使用APIが放置されると、保護対象から漏れるおそれがあります。そのため、資産一覧やデータフロー、権限表を記録として残します。脅威一覧と優先順位、想定復旧時間も残しておきます。
検知・チューニング・テストの進め方
本番で安定して使うには、検知結果の調整と動作確認を順に進めます。
- 検知モードでの通信と正規シナリオの確認
- 誤検知時は、URLやパラメータ、送信元で条件を絞ります。
- 攻撃と通常操作の試験を行い、SOCや担当者への通知、切り戻し、ログからの原因追跡を確認します。
確認する正規シナリオには、検索やアップロード、決済があります。バッチや外部API連携も含まれます。
例外を広く設定すると防御の穴になるため、個別に範囲を絞ります。利用者や時間帯も使い、例外の理由と期限を記録します。
通常操作では、ログインや登録、パスワード再設定を試します。アプリや管理者操作も対象です。
IIJのように、導入時にポリシーエージングを数週間かけるサービスもあります。実トラフィックに合わせて調整する必要があるためです。
段階導入と定期的な改善の運用
導入時は適用範囲を段階的に広げ、稼働後も継続して対策を見直します。
- 段階導入:検証環境、限定URL、少数ユーザーの順に広げる
- 定期改善:ルール変更、脆弱性修正と再診断、ライブラリ更新、資産の洗い出し、復元と訓練
段階導入にはカナリア運用も含まれます。ログインや決済、APIは通常ページと同じルールにせず、認証状態やレート制限を個別に設計します。
問題が起きたときに、遮断を解除する人、顧客へ説明する人、アプリを修正する人を決めておくと、復旧が遅れにくくなります。
セキュリティ対策は導入日を過ぎても続きます。そのため、月額保守の範囲と追加費用が発生する作業を、契約書や運用設計書に明記しておきます。
Webセキュリティシステムのコストの抑え方
コストを抑えるには、機能を削って最安にするのとは違い、影響の大きい部分へ予算を集中させます。標準機能と独自開発を分け、運用の手戻りを減らすことも考えます。
初期費用だけでなく、2年目以降のライセンスやログ、監視も含むTCOで比べます。再診断や障害対応も、同じTCOの中に含めます。
守る対象の優先順位付けと段階導入
すべてのサイトやAPIを一度に統合するより、個人情報・決済の本番画面、影響の大きいAPI、外部公開の管理画面から始めます。
初期フェーズで洗い出しと診断を行い、検知モードで効果と誤検知を確かめてから範囲を広げます。そうすると、不要なルールや連携を作りにくくなります。
各フェーズの終了条件には、正規操作が遮断されないことや、重大な診断項目の修正を含めます。アラートの一次対応時間や復旧訓練の完了なども、条件として定めます。成果条件を置けば、必要な投資を順番に判断できます。
製品費・作業費・運用費の同条件比較
複数の見積もりは、費目と利用条件をそろえて比べます。
- 費用項目:初期・月額、従量課金、診断、監視、障害対応
- 比較条件:初年度だけでなく、3年間の運用費まで
費目には、追加ルールやログ保存を含めます。サポートや再診断も入れます。
AWSやCloudflareの公開料金でも、CDNやロードバランサーが別料金の場合があります。APIやログが別料金になることもあります。見積書に含まれない費用を確認しないと、安い提案が結果的に高くなることがあります。
運用シナリオでは、アクセス量が2倍になる場合を想定します。ドメインやAPIの追加、夜間監視への変更、年1回の診断も含めます。
従量課金の上限通知や予算アラートも確認し、想定外の請求を防ぎます。
引き継ぎと契約条件の事前決定
運用を内製化する場合は、引き継ぎの内容と契約条件を先に整理します。
- 引き継ぎ資料:設計、資産、ルール、障害・復旧手順
- 契約条件:所有権、責任分界、追加単価、対応時間
引き継ぎ資料には、例外理由やログの見方、連絡先も含めます。
設定の内容を外部会社だけが把握していると、契約終了後に再委託や再構築が必要になり、費用が高くつくおそれがあります。
契約には、データの保管場所やログの削除時期を明記します。再委託や秘密情報、脆弱性の報告期限も含めます。
保守に含むルール変更回数、緊急対応の受付時間、アプリ修正の担当範囲も確認しておくと、導入後の費用トラブルを防げます。
Webセキュリティシステムの見積もりで確認すべきポイント
依頼前には、対象URLやサイト・API数、月間リクエスト数をまとめます。加えて、ピークアクセスと環境構成、認証方式を書き出します。個人情報・決済の有無や、必要な監視時間も同じ資料に入れます。
情報が不足する場合は、確定見積もりではなく、調査費用と概算レンジを分けて出してもらいます。
要件と対象範囲の仕様書への落とし込み
各社の見積もりを比べるため、対象と運用条件を仕様書にまとめます。
- 対象と品質:資産、脅威、可用性、認証、ログ、バックアップ
- 運用条件:通知・保存・復旧の時間は数字で、承認者は名前で示す
仕様書には、診断や監視、教育に加えて、成果物と納期も記載します。許容停止時間や復旧目標も明確にします。
WAF対象外のアプリ修正や診断で見つかった問題の修正、クラウド契約の手続きは、別項目にします。前提が明確だと、会社ごとの金額差を作業範囲の差として説明できます。
機能一覧だけでは要件を表しにくいため、通知までの時間やログ保存日数を数値で示します。復旧時間や例外ルールの承認者も、数値や名前で明確にします。運用要件を定めると、必要なサービスレベルと費用の目安が見えてきます。
製品会社・SIer・診断会社の役割の違い
発注先ごとに得意な作業が異なるため、担当範囲を比べます。
- 製品会社・SIer:製品機能や既存環境との統合
- 診断会社・運用会社:アプリ診断、監視、ルール更新
製品会社はWAF・WAAP機能とサポートに強い傾向があります。SIerは、業務アプリとクラウドを組み合わせ、ネットワークや認証基盤まで扱います。
診断会社は認可不備や業務ロジックを調べます。運用会社がアプリ修正まで行うかは、会社ごとに異なります。
1社にまとめる場合は、設計から運用までの責任分界を確かめます。複数社で依頼する場合は、障害窓口を一本化できるか、ログやチケットを共有できるかも確かめます。事故時に原因を切り分ける体制があるかも、選定基準にします。
安い見積もりに含まれないリスクの確認
初期費用だけでは見えにくい追加料金を確かめます。提案の質は、製品名よりも検証方法で見極めます。
- 別料金の作業:更新、再診断、追加API、休日対応、長期ログ
- 提案の検証条件:誤検知、合格条件、切り戻し、教育
これらが別料金になると、運用費が増えます。WAFで防げない脆弱性をアプリ側で直す費用が含まれない場合もあります。
除外項目や前提、追加単価を確認します。価格改定や、契約解除時のデータ返却も確かめます。検知モードの期間や正規シナリオ、誤検知の報告方法も確かめます。
ここまで具体的に書かれた提案は、導入後の作業まで想定している可能性があります。
Webセキュリティシステムのよくある質問(FAQ)
費用相場を調べる担当者から相談されやすい疑問に答えます。自社の守る対象、運用体制、将来の拡張も踏まえて検討してください。
WAFだけ導入すればWebサイトは安全ですか?
WAFは通信を検査する防御層です。ただし、それだけで安全が確保されるわけではありません。
認証不備や認可制御の欠落、脆弱なコードは、WAFで直せるものではありません。漏えいした認証情報や設定ミス、バックアップ不足も、自動では解決しません。対策としては、診断やMFAに加えて、権限管理やログ監視も組み合わせます。
費用を抑えるために無料のWAFから始めてもよいですか?
小規模な公開サイトや検証環境なら、無料または低価格プランから始められます。
商用の会員サイトや決済、個人情報、公開APIを扱う場合は、サポート時間やルール更新を確認してください。ログやBot・DDoS対策、障害対応も確認してください。運用担当者の作業時間や事故時の復旧費まで含めると、マネージドサービスの方が合理的な場合があります。
Webセキュリティシステムの導入期間はどれくらいですか?
導入期間は、設定支援か統合開発かによって異なります。
- クラウドWAF・運用支援:即日〜3か月程度
- 業務システム・統合:3〜12か月以上の場合があります
内訳は、自社設定が即日〜1か月程度、設定・調整込みが2週間〜2か月程度、マネージド運用が1〜3か月程度です。
業務システムは3〜9か月程度、複数システムの統合は6〜12か月以上になることがあります。対象には認証やAPI、診断が含まれます。アプリ改修やログ基盤、段階移行も含みます。
期間は、作業量に加えて、現状資料やテスト環境の準備で変わります。改修の決定や外部ベンダーとの調整、診断後の修正が影響します。リリース停止の可否も、期間を左右します。
見積もり前に社内の承認者、アプリ・インフラ・運用担当を決めると、確認待ちによる遅延を抑えられます。
まとめ
クラウドWAFの自社設定は月額数千円〜10万円程度です。設定・運用支援は初期30万〜200万円程度、月額5万〜80万円程度が目安です。
認証、API、診断、監視を含む開発は初期300万〜1,500万円程度です。複数サイトや大規模業務システムの統合では、1,500万〜5,000万円以上になることがあります。
運用を含むTCOでの費用判断
見積もりでは、守る資産や脅威、アクセス量を分けて見ます。API、認証、ログ、診断、監視、復旧も、それぞれ別の項目として確認します。WAFは重要な防御層ですが、アプリ修正や認証設計の代わりにはなりません。
公開料金のサービスと、個別見積もりの運用サービスは分けて考えます。初期費用だけでなく、3年間のTCOで比べます。ルール更新や再診断、ログ、障害対応も含めます。
最初の一歩は資産の洗い出しと診断
資産整理から開発会社の選定まで、次の順で進めます。
- 公開サイトや管理画面、APIを一覧にし、個人情報や決済、クラウド資産も含めたうえで、守る優先順位と許容停止時間を決めます。
- クラウドWAFの自社設定や初期設定支援、マネージド運用、統合開発を、同じ前提で比べます。
- 要件定義から事故時対応まで相談できる開発会社を選び、その際に責任分界と将来費用を整理します。
▼全体ガイドの記事
・Webセキュリティシステム開発の完全ガイド
▼見積依頼前に読みたい無料ホワイトペーパー
・Webサービス開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。