
Webセキュリティシステムは、入口の通信対策、アプリの脆弱性対策、利用者の権限制御を組み合わせ、リスクに応じて守る範囲を決める仕組みです。
主要な機能、構成の種類、導入の流れを順に見ていきます。費用、ベンダー選び、法令・基準については、各関連記事をご覧ください。
▼関連記事一覧
・Webセキュリティシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Webセキュリティシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Webセキュリティシステム開発の見積相場や費用/コスト/値段について
・Webセキュリティシステム開発の発注/外注/依頼/委託方法について
Webサービス開発の種類・工程・費用・会社選定までの全体像については、無料ホワイトペーパー「Webサービス開発の完全ガイドブック」で詳しく解説しています。
Webセキュリティシステムの定義と守る範囲
Webセキュリティシステムは、通信の入口を守るだけでなく、アプリ側の対策まで含みます。利用者認証、管理者権限、ログ保管を組み合わせ、事故後の復旧までを対象にします。公開サイトだけを守るのか、会員サイトや業務アプリ、決済画面、公開APIも含めるのかで、必要な構成と費用は大きく変わります。
Webサイトだけでなく業務アプリとAPIも守る仕組み
対象になるのは、企業サイトやECのほか、会員ページ、社内外の業務アプリです。スマートフォンアプリと連携するAPIも含まれます。
たとえば、ログイン画面では多要素認証とレート制限、APIではトークン検証と権限確認、ファイルアップロードでは拡張子だけに頼らない内容検査が必要です。ただし、入口の通信を止めても、認可制御が不十分だと、ログイン後に本来は見られない情報へアクセスされるおそれがあります。
WAFだけでは足りない理由
WAFは、Webアプリと利用者の通信を検査し、SQLインジェクションやクロスサイト・スクリプティング、悪質なBot、大量リクエストなどを検知して遮断します。ただし、脆弱なコードそのものは修正できません。
また、IPAの「安全なウェブサイトの作り方」は、SQLインジェクションやXSS、セッション管理の不備、CSRFを脆弱性として挙げています。さらに、アクセス制御や認可制御の欠落も、アプリ側で解決すべき脆弱性です(出典: IPA「安全なウェブサイトの作り方」改訂第7版、2026年確認)。
リスクに応じた必要範囲の決め方
まず、守る情報の重要度と停止が許される時間を見ます。そのうえで、攻撃を受けたときの影響と管理できる人員を踏まえ、導入の優先順位を決めます。すべての機能を最初から入れる必要はありません。
特に、個人情報や決済情報を扱う画面、外部公開されるAPI、管理者専用画面は、一般的な閲覧ページより高い保護レベルを設定するのが現実的です。
Webセキュリティシステムの全体像と主要機能
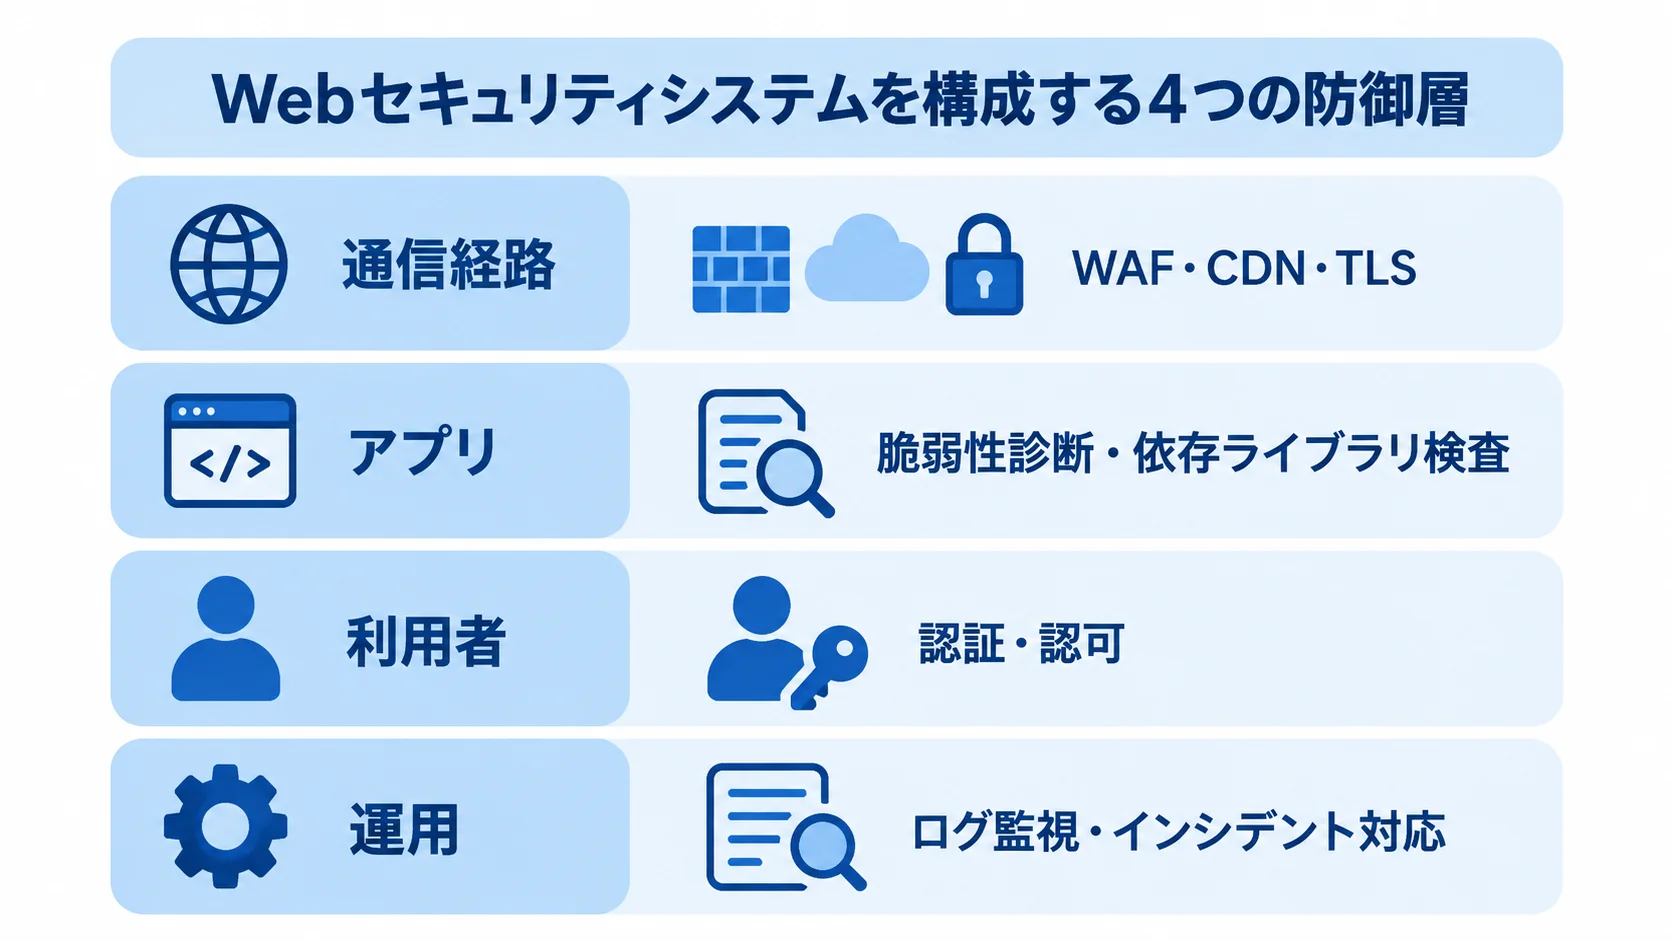
機能は、通信経路・アプリ・利用者・運用の四つの層に分けて見ると判断しやすくなります。入口で攻撃を減らし、アプリの脆弱性をなくし、利用者の権限を適切に制御し、ログと対応体制で異常を見逃さない構成です。
入口でのWAF・CDN・TLSによる通信保護
入口の層では、WAFがリクエストの内容を検査します。CDNは負荷分散とキャッシュによって、オリジンサーバーへの集中を抑えます。また、TLSによるHTTPS化と証明書の更新、オリジンを直接公開しない設定も基本です。
DDoS対策は、大量通信を和らげるのが中心です。少数の不正リクエストや認証突破をすべて解決できるわけではないため、WAFや認証対策と組み合わせます。
認証・認可とAPI保護による操作の制御
認証は本人確認、認可は本人に許された操作の確認です。多要素認証、SSO、OAuthやOpenID Connectを組み合わせ、セッション・Cookieの安全な管理と、管理画面のIP制限も加えます。
APIでは、トークンの有効期限、発行元、対象範囲を確認します。さらに、利用者ごとのレート制限と、リソース単位の認可を実装します。API Gatewayを置くだけでなく、アプリケーションが「誰のどのデータに何をしてよいか」を検証することが重要です。
開発工程と監視による脆弱性の継続的な低減
要件定義では脅威モデリングを行い、設計では権限を分けます。実装では、入力値の検証と安全な出力の処理が欠かせません。テストでは、SAST・DASTによる検査に加えて、依存ライブラリ検査やペネトレーションテストを組み込みます。
運用開始後は、WAFログやアクセスログ、認証ログを集めておく必要があります。次に、異常を検知してからの流れとして、一次切り分けからエスカレーション、復旧、再発防止までを決めます。セキュリティは納品した時点で完成せず、更新と検証を続ける業務プロセスです。
Webセキュリティシステムの種類と構成の比較
構成を選ぶときは、機能の数より「どこまで自社で運用できるか」を重視します。クラウド型は短期間で始めやすい一方、ソフトウェア型やゲートウェイ型は既存環境に細かな制御を追加しやすいという違いがあります。
いずれの構成でも、導入前に検知精度、誤検知への対応、ログの確認方法、障害時の切り替えを確かめます。
小さく始めたい場合のクラウドWAF
クラウドWAFは、DNSやロードバランサーなどの経路を変えて使う方式です。初期投資を抑えやすく、ルールの更新やDDoS緩和もサービス側に任せられます。そのため、公開サイトや小規模な会員サイトの第一歩に向いています。
料金面では、従量課金、マネージドルールの追加料金、ログ保管料金を確認します。あわせて、既存CDNとの重複や障害時の迂回経路も見ておく必要があります。
運用負荷を下げたい場合のマネージド型
マネージドWAFやWAAPでは、防御の設定から監視までを運用事業者に委託できます。対象はWAF、Bot対策、API保護、DDoS対策などです。専門担当者が少ない企業や、夜間・休日も止められない業務システムでは、有力な選択肢になります。
ただし、「24時間365日対応」と書かれていても、アラート通知だけなのか、一次切り分けや遮断判断、復旧支援まで含むのかは、サービスごとに異なります。そのため、対応時間や連絡手段、報告書、緊急変更の費用を確かめておく必要があります。
ソフトウェア型・ゲートウェイ型と既存環境との適合
オンプレミスや複数クラウドで、通信経路や例外ルールを細かく管理したい場合は、ソフトウェア型やゲートウェイ型が候補になります。既存のネットワークや証明書、認証基盤と接続しやすい構成です。バックアップや監視製品との連携も取りやすいのが特徴です。
一方で、サーバーの冗長化やパッチ適用、ルール更新、障害時の交換を自社で担う範囲が広がります。製品だけでなく、構築・移行・運用まで含めた体制で比べます。
Webセキュリティシステム開発・導入の進め方
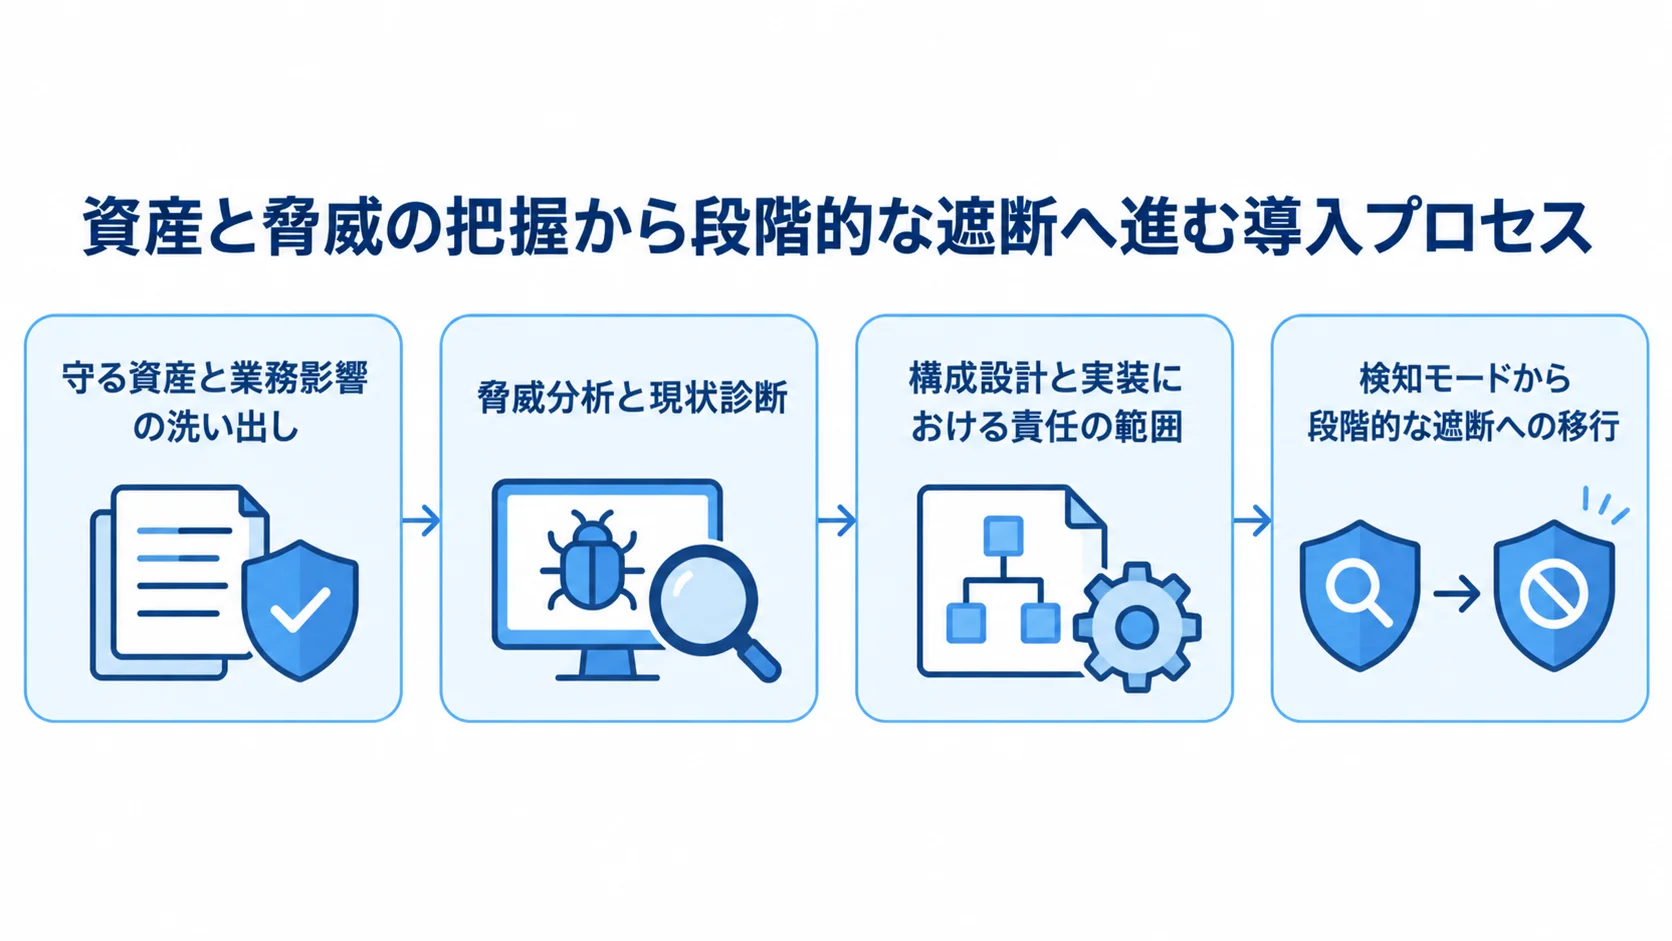
導入では、製品を先に決めて対象を合わせるよりも、資産と脅威を把握してから構成を選ぶ順序になります。
おすすめの流れは、資産の洗い出し、要件定義、現状診断、構成設計の順に進みます。そのあとは、検知モードでの試験、段階的な遮断、運用定着へと続きます。各段階で成果物と判断基準を決めておくと、要件が膨らむことや、責任の範囲があいまいになることを防げます。
▶ 詳細はこちら:Webセキュリティシステム開発の進め方/やり方/流れや方法/手法/工程/手順
守る資産と業務影響の洗い出し
まず、公開サイトや管理画面、API、決済画面を一覧にします。個人情報や連携先、クラウドやオンプレミスの配置も、同じ一覧に入れておくと、後の判断がぶれにくくなります。
利用者は、一般ユーザー、運用担当者、管理者に分けます。各画面でできる操作と保有データは、利用者ごとに整理しておくものです。
停止が許される時間や復旧目標、ログの保存期間、事故時の報告先も欠かせない項目です。ここが曖昧だと、WAFのルール数が増えても、重要な業務は守れません。
脅威分析と現状診断によるWAFの対象範囲の切り分け
脅威の候補には、SQLインジェクションやXSS、認証突破、権限逸脱などがあります。Bot、大量リクエスト、DDoSも対象に入れます。さらに、情報漏えいや改ざんを候補に加えます。
現状は、アーキテクチャレビューやWebアプリ診断、設定診断で調べます。そのほか、依存ライブラリの確認やアクセスログ分析も手段になります。
WAFで暫定的に防げる問題と、コードや設計の改修が必要な問題を分けます。診断結果は合否だけで終わらせず、修正担当、期限、再診断の条件まで記録します。
構成設計と実装における責任の範囲
設計書には、通信経路、保護対象、ルール方針、認証方式を記載します。さらに、ログの保存先とアラート条件、バックアップ、障害時の切り戻し方法も書いておきます。
既存アプリを改修できない場合は、WAFの仮想パッチで時間を稼ぐ方法もあります。ただし、恒久対応の期限は別に定めておく必要があります。
ルール変更や緊急遮断は、開発側、インフラ側、運用側のどこが承認するかを決めておきます。あわせて、変更履歴も残せるようにします。
検知モードから段階的な遮断への移行
いきなり全面的に遮断すると、検索機能や決済、外部連携、正規の自動処理まで止めるおそれがあります。そこで、まず検知モードで一定期間ログを集め、誤検知と見逃しを確認します。
その後は、テスト環境、限定URL、カナリア対象、重要でない時間帯の順に、遮断の範囲が広がっていきます。リリース後は、月次のルール見直しや四半期ごとの脆弱性診断、年1回以上のインシデント訓練などを、継続的な確認として計画に入れます。
Webセキュリティシステムの費用相場とコスト内訳
費用は、保護するドメイン数、トラフィック、API数、ルール数によって変わります。さらに、ログ保存期間や診断対象の画面数、サポート時間、既存環境との連携も影響します。
掲載する金額は、税別の企画・相見積もり用の目安です。市場全体の統計ではありません。特に統合導入の金額は、複数の作業範囲を組み合わせた推定レンジとして扱います。
▶ 詳細はこちら:Webセキュリティシステム開発の見積相場や費用/コスト/値段について
導入パターン別の初期費用と継続費用
自社設定のクラウドWAFから監視付きの統合導入まで、形態によって費用と委託範囲が変わります。
- 自社設定:クラウドWAFを社内の担当者が行う形
- 設定・調整を外部依頼:初期の導入作業やチューニングの委託
- 監視込み・統合導入:監視や複数機能の連携まで含めた形
自社設定のクラウドWAFは、初期費用0万〜30万円程度、月額0万〜10万円程度で始められる場合があります。初期設定やチューニングを外部に依頼する場合は、初期30万〜150万円程度、月額5万〜30万円程度が目安です。
マネージドWAFやWAAPを監視込みで利用する場合は、初期30万〜200万円程度、月額10万〜80万円程度を見込みます。また、Webアプリの脆弱性診断と改善支援は、30万〜150万円程度です。
WAF・認証・API・ログ基盤を組み合わせる業務システムでは、初期300万〜1,500万円程度、月額10万〜100万円程度が目安です。さらに、複数サイトや大規模業務システムの統合、スクラッチ連携まで含む場合は、初期1,500万〜5,000万円以上、期間6〜12か月以上となることがあります。
対象範囲が広い場合は、金額より先に、成果物と担当範囲を確かめます。
公開料金とシステム開発費の区別
クラウドWAFの公式料金表には、Web ACLが月5米ドル、ルールが1個あたり月1米ドル、リクエストが100万件あたり0.60米ドルという計算例があります。19ルールと月1,000万リクエストなら、WAF機能部分は月30米ドルです。1米ドル150円で仮置きすると約4,500円です(出典: クラウドWAF公式料金表、2026年8月確認)。
CDNやロードバランサー、API基盤、マネージドルール、ログ保管は別料金です。運用担当者の工数も、この金額には入りません。そのため、この金額だけで業務システム全体を守れるわけではありません。
比較でのTCOと事故対応費の扱い
見積もりでは、初期導入費だけでなく、運用に伴う費用を足した総保有コストを見ます。運用に伴う費用には、ルール更新、誤検知の調査、再診断、ログ保存が含まれます。さらに、監視、証明書更新、緊急対応、バックアップと復旧訓練も含めて考えます。
安価な構成でも、正規ユーザーの遮断が頻発して売上や業務が止まれば、導入効果は失われます。逆に、高機能な構成でも、誰もログを見なければ費用に見合う防御にはなりません。
比較は、月次運用の担当者と作業時間を金額に換算するところから始めます。
見積もりを取る際の要件定義と注意点
相見積もりの品質は、依頼側がどれだけ前提条件をそろえられるかで決まります。サイトのURLだけを渡して「安全にしてください」と頼むと、診断や改修、監視、運用設計の範囲が会社ごとに変わります。その結果、価格だけを比べることになります。
最低限、対象資産と利用者、データ、トラフィックを整理します。加えて、現行構成や許容停止時間、必要な基準、社内の運用担当も書き出します。
見積書での作業範囲と成果物の明示
見積書には、資産の洗い出しや脅威分析、診断、設計を分けて記載してもらいます。設定やアプリ改修、テスト、移行も、項目ごとの区別があると読みやすくなります。教育や監視、報告、再診断も、別々の項目として書かれている状態です。
確認すべきは、WAFのルール作成数や対象URL、API数、ログ保存期間です。さらに、対応時間と緊急変更の回数も確かめます。一方で、「導入支援一式」とだけ書かれていると、納品後に何が残るのか判断しにくくなります。
設計書やルール一覧、テスト結果、運用手順書、連絡網について、納品の有無を明示してもらいます。
要件の丸投げとスコープ膨張の防止
セキュリティの要件をすべて外部に任せきりにすると、必要以上の製品や監視が加わる一方で、業務上重要な認可不備が後回しになることがあります。
提案を受けたら、各対策がどの脅威を下げ、どのリスクを残すのかを説明してもらいます。あわせて、追加費用が生じる条件や仕様変更の扱い、障害時の一次窓口、再委託の範囲を契約に含めます。
小さな対象での検証と本番への段階的な拡大
本番全体を一度に切り替える前に、まずテスト環境や影響の限られたURLで検証します。検証項目は、正規のログインや検索、ファイルアップロード、決済です。さらに、外部API連携、バッチ処理、管理者操作も確かめます。
検知件数と誤検知率、応答時間、エラー率、切り戻し時間を記録し、基準を満たしてから対象を増やします。また、検証期間を見積もりに含めておくと、短期導入を急いだ後の手戻りを抑えられます。
Webセキュリティシステム開発会社/ベンダーの選び方
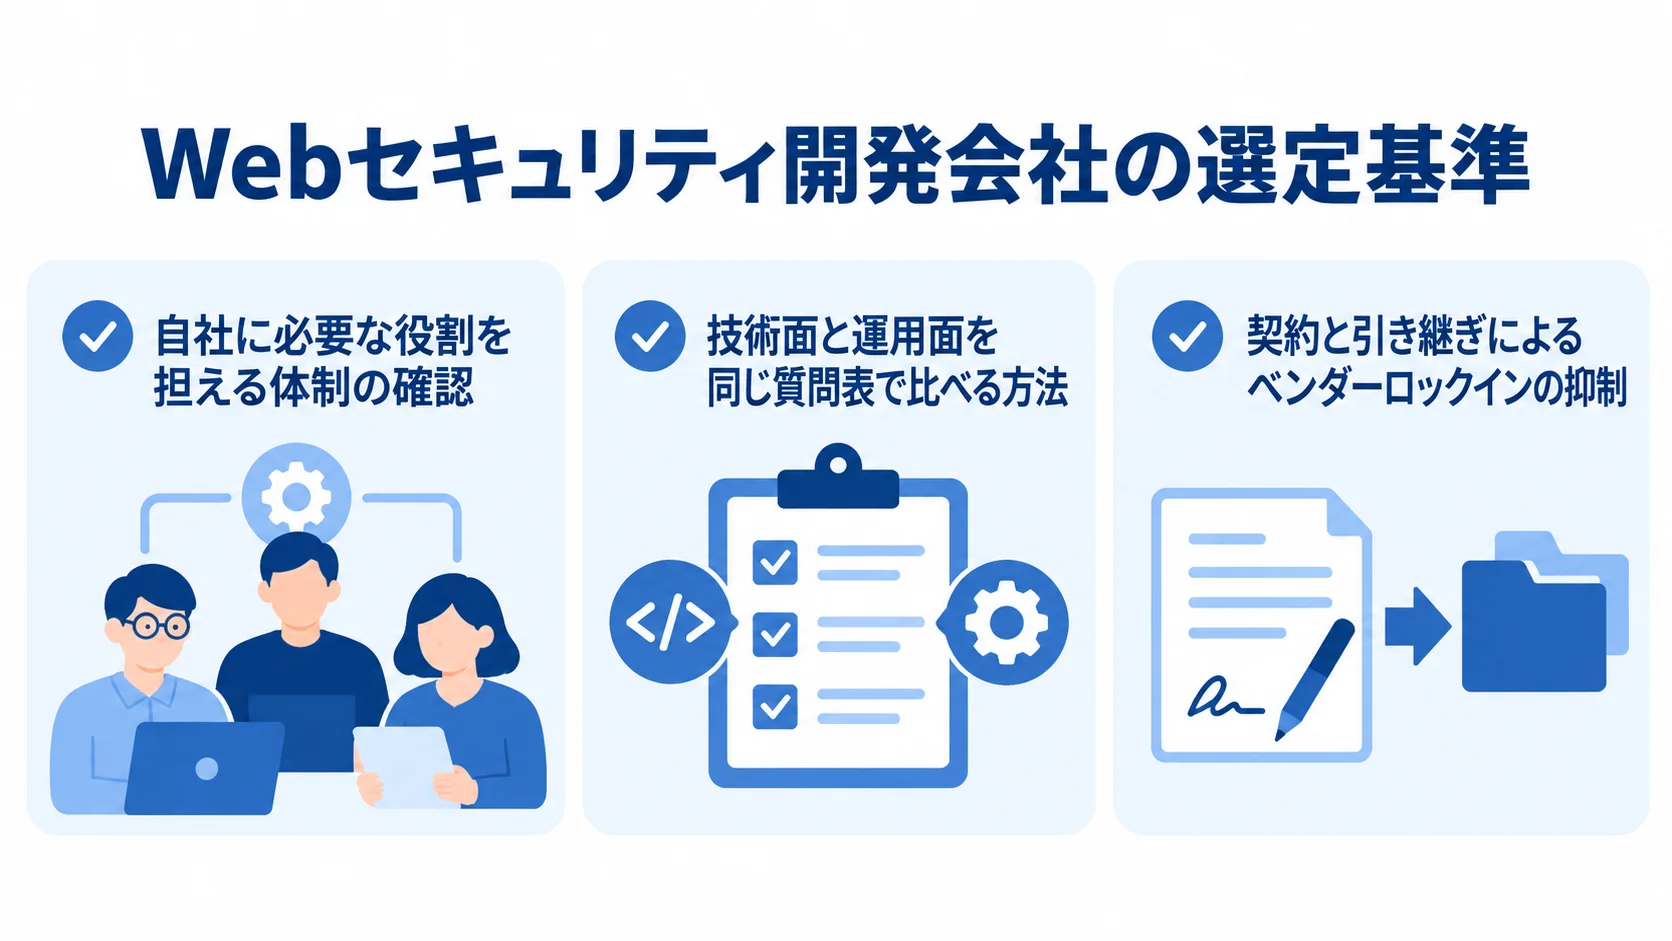
開発会社やベンダーは、製品の機能だけでなく、要件定義から導入後の運用までの責任範囲で選びます。製品を提供する会社と、システムを設計・開発する会社、脆弱性を診断する会社、監視を担う会社では、役割が異なります。
1社だけで完結しないこともあるため、複数社の連携方法と障害時の一次窓口を先に確認します。
自社に必要な役割を担える体制の確認
アプリ改修が必要なら、WAFの設定だけでなく、設計レビュー、コード修正、テスト、再診断まで対応できる体制が必要です。クラウド移行や複数環境の統合が目的なら、ネットワークと認証基盤を含めて設計できる経験を見ます。夜間対応が必要なら、監視の時間帯、担当者の専門性、緊急遮断の承認手順を確認します。
実績は、社名や件数だけでなく、自社と似た規模・データ・停止要件の案件で何を担当したかを聞くことが大切です。
技術面と運用面を同じ質問表で比べる方法
比較では、WAFの検知やカスタムルール、レート制限を確認します。さらに、BotとDDoSへの対応、API保護、MFAやSSOとの連携も見ます。
SAST・DASTなど開発工程との接続とログ検索性を比べます。加えて、SIEMやSOCとの連携、クラウド・オンプレミスへの対応も含めて比べます。
誤検知の調整方法とルール変更の承認について質問します。月次報告や脆弱性情報の通知、再診断の条件も、同じ質問表に入れます。各社から同じ形式で回答を得ると、製品の知名度に左右されず比べられます。
契約と引き継ぎによるベンダーロックインの抑制
契約が終わったあとも自社で運用を続けられるように、権利と責任、引き継ぎに関する条件を決めておきます。
- 成果物の権利:設計書・設定・ログ・診断結果・変更履歴の所有権と閲覧権限
- 終了・障害時の条件:データ返却と引き継ぎ、再委託の扱い、責任の所在、停止時の連絡と復旧目標
- 運用の継続性:自社で操作できる管理画面と手順書の用意、定期的な引き継ぎ訓練
管理画面や手順書がないと、担当者や契約の変更時に運用が止まるおそれがあります。そのため、知識を特定の担当者だけに集中させないことも、選定の基準になります。
▶ 詳細はこちら:Webセキュリティシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:Webセキュリティシステム開発の発注/外注/依頼/委託方法について
法令・基準と2026年の最新動向
Webセキュリティシステムは、法令や認証の要求を満たすための一要素です。ただし、WAFを入れただけで適合が保証されるわけではありません。
まず、対象データや業界、取引先との契約、社内規程を確認します。そのうえで、技術対策と組織対策、証跡管理を一緒に設計します。
2026年は、脅威の変化に加えて、クラウドやAPI、決済ページまで含めた継続的な検証の重要性が高まっています。
個人情報を扱う場合の安全管理措置
個人情報を扱うサイトでは、アクセス制御や暗号化、委託先管理、ログ管理を確認します。さらに、従業者教育や事故時の報告、再発防止までを見ます。
個人情報保護委員会の通則ガイドラインは、安全管理措置の評価や見直し、改善にも触れています。そのため、導入時の設定を固定せず、運用記録を残しながら定期的に見直します(出典: 個人情報保護委員会「個人情報保護法ガイドライン(通則編)」令和8年6月版、2026年)。
海外のクラウドや委託先を使う場合は、データの保管場所と委託先の管理方法も確認します。
カード決済でのPCI DSS v4.0.1の確認事項
カード情報を扱う場合は、PCI DSSの適用範囲と決済ページの改ざん検知を確認します。さらに、脆弱性管理やアクセス制御、ログ、定期テストも見ます。
PCI Security Standards Councilの文書ライブラリでは、PCI DSS v4.0.1と関連ガイダンスが公開されています(出典: PCI Security Standards Council Document Library、2026年確認)。
決済処理を外部に委託していても、自社サイトのスクリプトや画面の改ざん、連携経路が対象になる場合があるため、委託先に任せきりにせず、責任の範囲を整理します。
WAAP・DevSecOps・継続監視への広がり
Web防御の統合が進み、監視と開発工程の両面で継続的な対策が論点になっています。
- 防御機能の統合:WAAPは、WebやAPI、Bot、DDoSへの対策をまとめて扱う方式です。
- 監視と異常検知:クラウドネイティブな監視や機械学習による検知が注目されています。
- 開発工程との連携:診断を開発工程に組み込むDevSecOpsも論点です。
- 脅威の評価:脅威の順位を、そのまま優先順位とみなさないことです。
IPAは、脅威を自組織の環境に照らして整理するよう説明しています(出典: IPA「情報セキュリティ10大脅威2026」組織編、2026年)。流行の機能を足すよりも、まず自社の弱い点を確かめます。対象は、API、認証、脆弱性、ログ、復旧手順です。
よくある質問(FAQ)
導入を検討する担当者からよく寄せられる質問に、順に答えます。費用や機能は単純に比べず、自社の規模・脅威・運用体制に当てはめて判断してください。
WebセキュリティシステムはWAFだけで十分ですか?
WAFは、通信上の攻撃を検知・遮断する重要な防御です。ただし、脆弱なコードや認証突破、権限設定の不備、漏えい後の対応までは、WAF単独では解決できません。
WAF、脆弱性診断、認証・認可、ログ監視、アプリ改修を、守る対象とリスクに合わせて組み合わせます。
小規模サイトの費用はどれくらいですか?
自社設定のクラウドWAFだけなら、初期0万〜30万円程度、月額0万〜10万円程度から始められる場合があります。一方で、初期設定やチューニング、診断、監視を外部に依頼すると、初期30万〜200万円程度、月額5万〜80万円程度まで広がります。
リクエスト量やログ、既存環境の連携によって変わるため、公開料金と支援費用を分けて見積もります。
既存アプリを改修できなくても導入できますか?
導入できる場合があります。WAFの仮想パッチやレート制限、管理画面のアクセス制限、監視の強化によって、暫定的にリスクを下げられます。ただし、根本的な脆弱性が消えるわけではありません。
暫定対策の有効期限とアプリ改修の担当者、再診断の条件を決め、将来の改修計画と合わせて管理します。
開発会社やベンダーには何を質問すべきですか?
「WAF以外にどこまで対応するか」「似た環境で誰が何を担当したか」「誤検知や障害時の一次対応は誰か」を質問します。「設計書・設定・ログを引き渡せるか」「月額費用に含まれない作業は何か」「契約終了時に他社へ移行できるか」も確認します。導入後の運用と責任の範囲を、具体的に答えられるかを見ます。
まとめ
Webセキュリティシステムは、WAFを含めて、入口の防御と認証・認可、セキュア開発を組み合わせて作ります。対象は、Webサイトや業務アプリ、APIです。
そこに、脆弱性診断やログ監視、インシデント対応もつなげます。費用は、クラウド機能の月額数千円程度から、監視・診断・アプリ改修を含む初期費用数百万円〜数千万円まで幅があります。
最初に行う資産の洗い出しと診断
最初の一歩は、守る資産と利用者、重要データを一覧にすることです。APIや停止要件も、同じ一覧に含めておく項目です。
次に、脅威分析と診断を行い、WAFで防ぐ範囲とアプリを改修する範囲を分けます。
検知モードで正規の通信を確かめ、テストとカナリア運用を経てから段階的に遮断へ進めると、業務停止のリスクを抑えながら改善できます。
機能だけでなく運用と引き継ぎまで含めた比較
開発会社やベンダーは、製品名や初期費用だけでなく、要件定義や診断、アプリ改修、ルール調整も比べます。あわせて、24時間365日監視や事故対応、設計書と設定の引き渡しも確認します。
安さを優先しすぎると、誤検知への対応や買い替えで二重投資になるおそれがあります。月額を含むTCOと、導入後に残るリスクを確認してください。
▼関連記事一覧
・Webセキュリティシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Webセキュリティシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Webセキュリティシステム開発の見積相場や費用/コスト/値段について
・Webセキュリティシステム開発の発注/外注/依頼/委託方法について
▼開発を相談する前に読みたい無料ホワイトペーパー
・Webサービス開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。