
Webセキュリティシステムを発注するには、まず守る対象と脅威を整理し、次に発注形態、要件、責任範囲を決めます。そのうえで、検知から段階的に遮断へ進めると、導入後も安全な運用につながります。
▼全体ガイドの記事
・Webセキュリティシステム開発の完全ガイド
Webサービス開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「Webサービス開発の完全ガイドブック」で詳しく解説しています。
Webセキュリティシステムの発注で最初に決める全体像
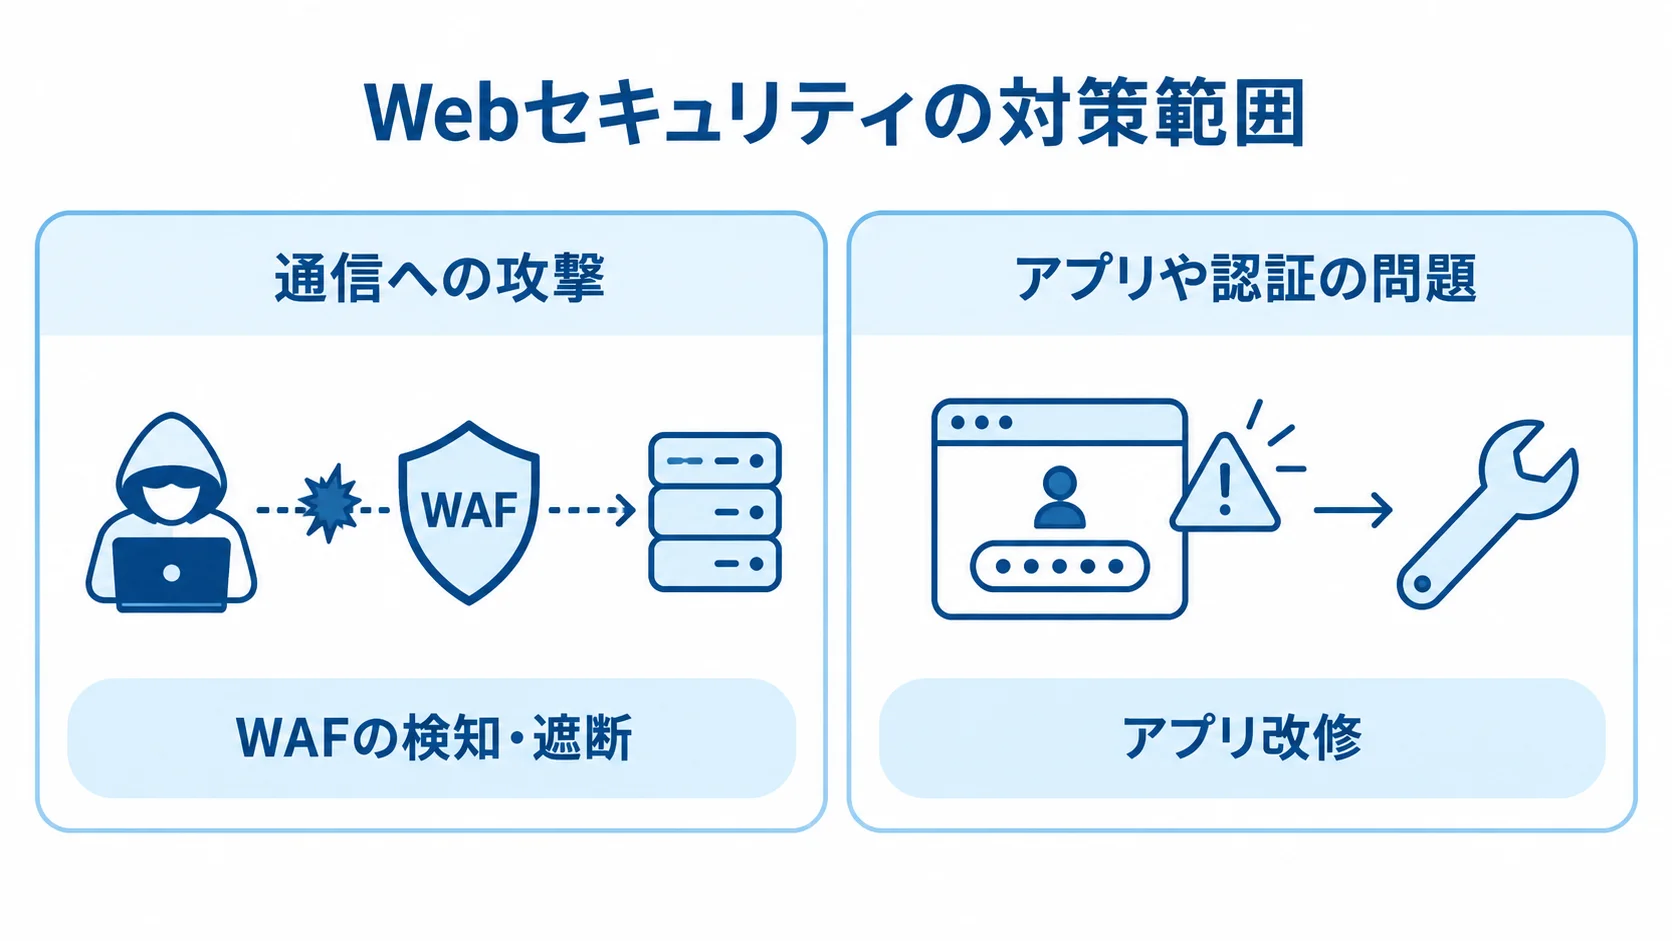
発注側は、保護対象と許容できるリスクを先に言葉にしておきます。Webサイト、業務アプリ、会員サイト、公開API、管理画面、決済ページでは、攻撃の経路も停止時の影響も異なります。そのため、対象はWebセキュリティシステムとして一つにまとめつつ、機能ごとの役割を分けて整理します。
発注書の前提となる守る対象と脅威
社内では、URLやドメインに加えて、ログイン、会員登録、ファイルアップロード、検索の機能を洗い出します。さらに、決済、管理操作、APIエンドポイントも対象に加えます。そのうえで、各機能に想定する脅威を結びつけ、発注書の前提にします。
- 通信への攻撃:SQLインジェクション、クロスサイトスクリプティング、Bot、大量リクエスト、DDoS
- アプリや認証の問題:認証突破、認可不備、情報漏えい、改ざん
なお、IPAの「安全なウェブサイトの作り方」は、入力値処理に加えて、セッション管理、アクセス制御、認可制御も扱っています(出典: IPA「安全なウェブサイトの作り方」)。そのため、通信をWAFで遮断する対策と、アプリを改修する対策は分けてRFPに記載します。
WAFだけでは対応できない範囲
WAFは、Webアプリと利用者の間の通信を検査し、既知の攻撃パターンや設定条件に合うリクエストを検知・遮断します。ただし、脆弱性を含むコード自体を直す機能ではありません。
このため、認証設計、業務ロジック、過剰な権限には、WAFとは別の対策が必要です。さらに、秘密情報の管理や、サーバー・依存ライブラリの更新も対象になります。
特に、WAF導入、脆弱性診断、アプリ改修、監視・インシデント対応を分けて捉えると、期待とのずれや責任の押し付け合いを防ぎやすくなります。
発注形態の選び方:自社設定・運用委託・開発会社への一括発注
発注形態は、予算だけでなく、社内に残す運用能力と障害時の対応速度で選びます。専門の担当者がいる小規模サイトと、決済や個人情報を扱う24時間稼働の業務アプリでは、必要な支援の範囲が異なるためです。
クラウド型を自社設定する形態
クラウドWAFを自社で契約し、DNSやCDN、ロードバランサーと接続したうえで、ルールを設定します。初期費用を抑えやすく、検証環境も短期間で作れる形態です。
誤検知の調整、緊急ルールの追加、ログ分析、アプリ改修の判断は自社で担います。担当者が兼務で営業時間外の一次対応ができない場合は、安く見えても運用の負担が大きくなります。
マネージドWAFや監視を委託する形態
マネージド型では、提供会社が導入設計とルール調整を担います。さらに、ログ監視、アラートの一次切り分け、月次報告なども担います。そのため、24時間365日の監視が必要な場合や、社内に専門家がいない場合に適しています。
見積では、監視時間、通知方法、緊急連絡先を確認します。さらに、遮断ルールを変えられる範囲と、月あたりの設定変更回数も確かめます。ただし、「監視あり」と書かれていても、通知だけを行い、復旧やアプリ改修は含まないことがあります。
開発会社に設計・改修・運用を一括発注する形態
既存アプリの改修や認証連携を一体で進めるなら、システム開発会社やSIerへの一括発注が候補になります。API保護、監査ログ、バックアップ、運用設計も、同じ会社に任せられます。また、導入時の安さだけで決めず、将来のAPI追加やクラウド移行も考慮します。
窓口を一本化できる一方で、製品費、開発費、監視費が一つの見積に混ざり、過剰な機能が提案される可能性があります。そのため、成果物は基本設計と製品選定、実装に分けてもらいます。さらに、診断、移行、運用の成果物も分けて、二重投資がないかを確認します。
RFPと要件整理で決めるべき項目
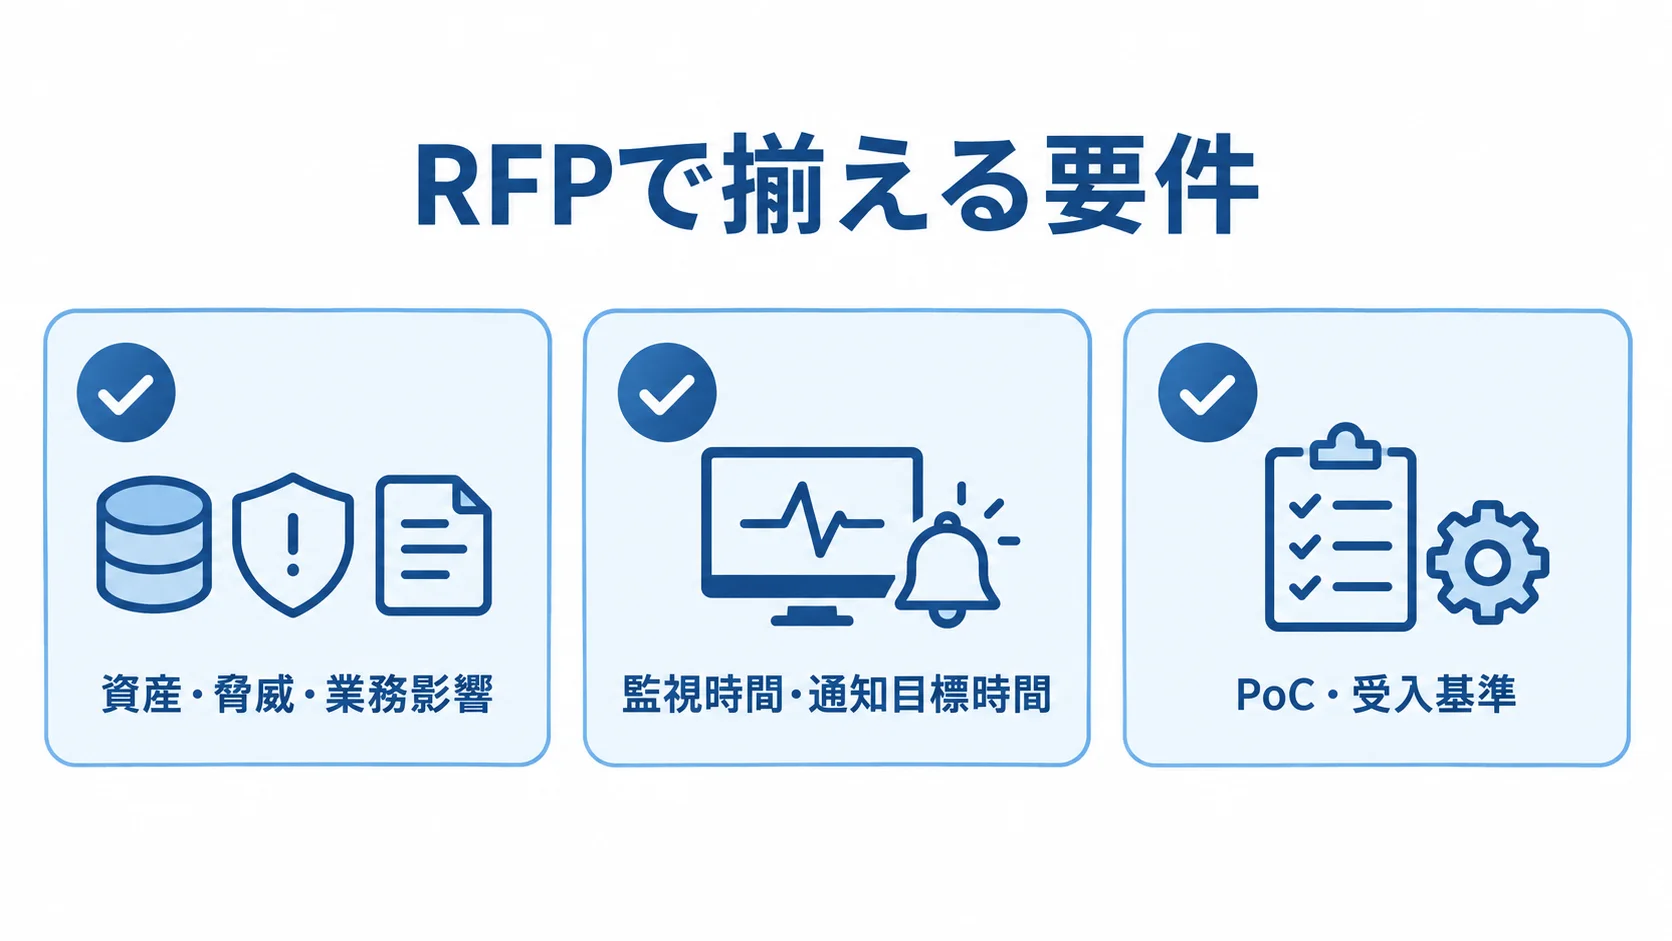
RFPは、業務上の目的と制約を委託先が同じ条件で理解するための資料です。製品から決める依頼書ではありません。
そのため、現状構成図、トラフィック、利用者区分、データの種類を記載します。さらに、既存契約、希望時期、社内体制も書き添えます。
機密情報を含む場合は、開示する範囲と、秘密保持契約を結ぶ時期も先に決めます。そのうえで、各社の提案を比べる条件を揃えます。
資産・脅威・業務影響の一覧
最低限、保護するドメイン数、URL、API数を整理します。あわせて、ログイン方式と、個人情報やカード情報の有無も書き出します。さらに、月間・ピーク時のリクエスト数、許容停止時間、復旧目標時間もまとめます。
- 公開サイト:改ざん防止と可用性を重視
- 会員サイト:認証・セッション・Bot対策を重視
- 業務API:認可・レート制限・監査ログを重視
対象ごとに重要度と優先順位を付けておくと、予算に合わせて段階的に導入しやすくなります。
運用・SLA・報告の数値要件
監視を外注する場合は、監視時間、検知から通知までの目標時間、重大度別の連絡先をRFPに明記します。さらに、一次対応、月次レポート、ログ保存期間も書き込みます。
目標稼働率や計画停止の扱いも確認します。障害時のエスカレーションや復旧訓練の頻度は、あわせて確かめます。数値で書くのは、「手厚いサポート」のような言葉だと会社ごとに解釈が異なり、契約後の追加費用につながりやすいためです。
PoCと受入基準
誤検知でログインや決済を止めないよう、本番で即時遮断はせず、まず検知モードで試します。そのうえで、テスト環境、限定URL、カナリア運用の順に進めます。
受入基準には、攻撃パターンの検知、正規リクエストの通過、ログ確認を含めます。さらに、ルール変更と障害時の切り戻しも入れます。
診断対象画面数とAPI認証情報を明確にします。報告書と再診断の条件も、あわせて示します。
契約形態の使い分け:請負、準委任、サービス利用
構築作業と継続運用では、契約の性質が異なります。そのため、納品物と完成条件を定めやすい工程は請負、専門家の支援や継続的な改善は準委任として分けます。クラウドWAFや監視サービスは、サービス契約として扱います。
契約の種類を切り分けると、責任範囲が見えやすくなります。そのうえで、法務、情報システム、事業部門が契約前に同じ業務範囲を確認します。
請負契約の成果物と完成条件
設計書、設定済みのWAF、認証連携が納品物として明確なら、請負契約を検討できます。テスト結果や運用手順書なども、納品物として書き出します。
仕様書には、対象環境、対応する脆弱性、テスト範囲を記載します。さらに、性能条件、切り戻し、納品後の保証や瑕疵対応も書き込みます。
要件が固まる前に全工程を請負にすると、変更のたびに追加の見積もりが必要になります。そこで、要件整理やPoCを別契約にする方法もあります。
準委任契約の作業範囲と報告責任
脆弱性診断やルール調整は、専門家が一定期間作業する形態です。セキュリティアドバイザーや、SOCやCSIRT支援も、この形態に当たります。こうした作業は準委任で扱いますが、成果を完全に保証する契約ではありません。
稼働時間、担当者のスキル、定例会を決めます。さらに、報告書、課題管理、緊急対応も決めます。監視会社が通知だけを行うのか、遮断判断や復旧支援も担うのかは、役割分担表で確認します。
データ・設計書・引き継ぎ条件
ログ、検知ルール、設定ファイルの所有者を明記します。さらに、診断報告書、ソースコード、構成図の所有者も書き込みます。
管理者アカウントを委託先だけが持つと、移行や事故調査が難しくなります。そのため、アカウント情報の所有者と、契約終了時の返却・削除の形式を明記します。
再委託先、秘密保持、個人データの扱いを確認します。さらに、インシデント報告の期限と、契約終了後の支援単価も含めて確認します。
Webセキュリティシステムの費用相場と見積の内訳
費用は、ドメイン数、トラフィック、API数で変わります。さらに、ルール数、ログ保存期間、診断対象も関係します。既存環境との連携と監視時間も、費用を左右します。
ここに示すのは、税別の企画や相見積もりに使う目安です。特定の製品や全案件に当てはまる定価ではありません。Webセキュリティの公開相場は限られるため、統合開発費は、業務システムの工数レンジと作業範囲から整理した推定値です。
導入パターン別の初期費用と継続費用
導入パターンごとの費用幅は、設定や監視をどこまで委託するかで異なります。下に挙げるのは、税別の企画段階の目安です。
- 自社設定:初期0〜30万円程度、月額0〜10万円程度
- 初期設定・調整を外注:初期30〜150万円程度、月額5〜30万円程度
- マネージドWAF・監視:初期30〜200万円程度、月額10〜80万円程度
- アプリ診断・改善支援:対象画面やAPI数に応じ初期30〜150万円程度
WAF・認証・API・ログやSIEMを含む業務システムは、初期300〜1,500万円、月額10〜100万円、期間3〜9か月程度が目安です。
複数サイトや大規模システムの統合、スクラッチ連携では、初期1,500〜5,000万円以上、月額50〜300万円以上、期間6〜12か月以上となる可能性があります。
費用と期間の目安は、市場統計の断定ではなく、作業範囲に基づく推定です(出典: リサーチノートの業務システム費用・期間レンジ、および作業範囲に基づく推定)。
公開料金と個別見積もりの違い
公開料金と個別見積もりは、どの費用が含まれるかを分けて比べます。
- AWS WAFの課金:Web ACL、ルール数、処理リクエスト数が基準です。
- 関連サービス:CloudFront、ロードバランサー、API Gateway、ログ、マネージドルールは別料金の場合があります。
- Cloudflare:WAF、DDoS対策、APIセキュリティ、Bot管理を提供します。
- 個別条件と見積範囲:Enterprise契約、設定支援、ログ保管、サポート、導入代行は、別途の条件になる場合があります。
- 見積比較:公開料金はサービス料、SIer見積は設計・設定・連携・運用の人件費を含むため、金額を単純に並べるのは避けます。
AWSの公式例では、19ルール・月間1,000万リクエストのWAF部分が月30米ドルです(出典: AWS「AWS WAF Pricing」、2026年確認)。
また、Cloudflareのプラン料金は公開されています(出典: Cloudflare「アプリケーションサービスプラン」、2026年確認)。そのうえで、月額は現在のトラフィックと関連サービスを含めて試算します。
初期費用ではなくTCOでの比較
総保有コスト(TCO)には、初期設定、ライセンス・クラウド利用料、監視、ログ保管を含めます。さらに、ルール変更、診断再実施、証明書更新も対象です。加えて、緊急対応、アプリ改修、担当者教育も含めます。
月額が安くても、変更がすべて有償で、ログ保存期間が短く、障害対応が翌営業日だと、業務に合わない場合があります。そこで、3年分を同じ条件で比べ、契約終了時の移行費も含めて判断します。
委託先の選定と見積比較で確認するポイント
委託先は、希望する工程を実際に担当できるかで選びます。知名度や製品機能よりも、この点を優先して確認します。
製品ベンダー、診断会社、マネージドサービス会社では、得意領域が異なります。さらに、SIerやアプリ開発会社も、得意な工程はそれぞれ違います。
複数社に同じRFPを渡し、対応範囲と除外範囲を同じ書式で提出してもらうと、価格だけに引きずられず比べられます。
開発・診断・監視の対応範囲
導入社数だけでなく、自社に近い構成の事例を確認します。AWS、Azure、オンプレミスへの対応のほか、複数クラウドの扱いも質問します。さらに、既存CDNや認証基盤との連携、アプリ・API改修の可否も質問します。
診断会社には、認可不備や業務ロジックの評価範囲を聞きます。一方で、監視会社には、24時間365日の一次対応と、アプリ側へのエスカレーションを確認します。
見積の前提と、含む範囲・含まない範囲
見積書は、作業項目、工数、単価を分けて書いてもらいます。さらに、ライセンス、クラウド利用料、初期設定も分けて示してもらいます。テストや移行、教育、運用、追加変更の単価も、分けて記載してもらいます。
WAFルールの初期作成数、API数、診断対象画面数は、横並びにそろえます。さらに、会議回数、報告書、再診断も並べて比べます。各社の「導入費」が同じ作業とは限らないためです。
極端に安い提案では、ログ分析や調整が除外されていないか確認します。切り戻しやアプリ改修についても、除外されていないかを見ます。
誤検知・ベンダーロックイン・契約終了時のリスク
正規ユーザーの誤検知と攻撃の検知漏れは、どちらも業務への影響につながります。そのため、検知精度の改善担当、ルール変更の承認者、緊急時に自動遮断する条件を確認します。
製品や委託先に依存すると、解約時にログや設定を持ち出せず、再構築費用が膨らむことがあります。こうした事態を避けるため、データ所有権と設定の出力形式を契約に含めます。さらに、設計書の納品や後任会社への引き継ぎ協力も入れます。
発注後の進め方:検知から段階的な遮断へ
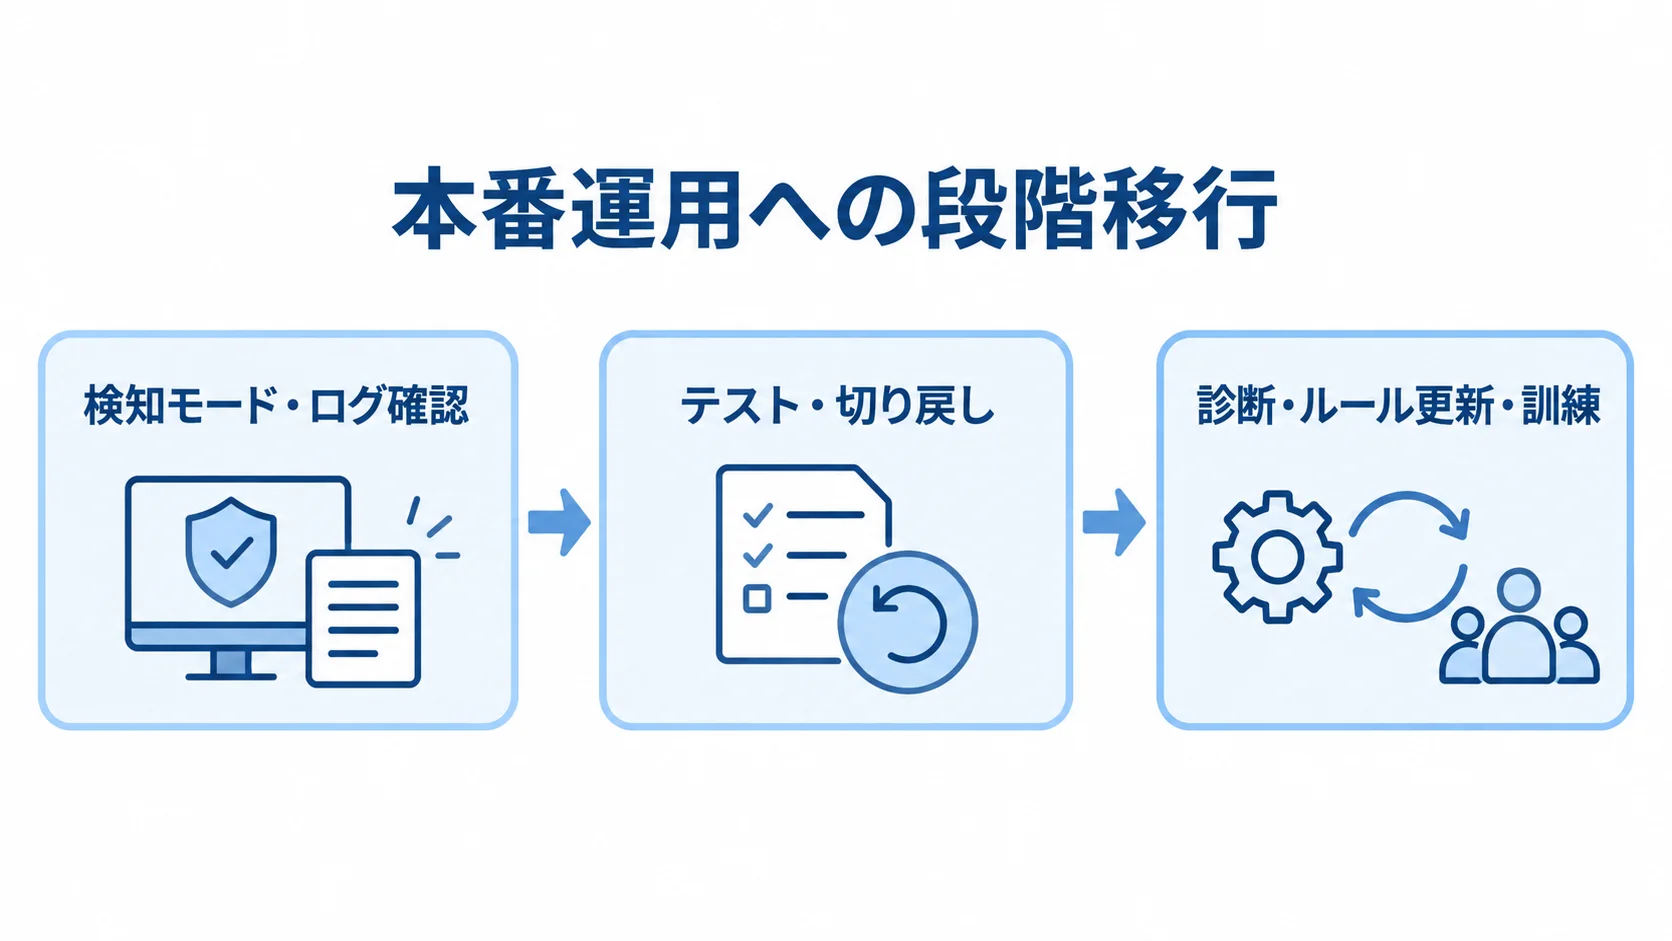
契約後は、設計や設定で終わりとせず、業務への影響を確認してから本番運用へ移します。既存アプリを改修できない場合は、WAFを暫定的な仮想パッチとして使うこともあります。ただし、恒久対応の脆弱性修正計画は残しておきます。
また、IPAの「情報セキュリティ10大脅威2026」では、組織向けに、システムの脆弱性を悪用した攻撃が4位、DDoS攻撃が9位です(出典: IPA「情報セキュリティ10大脅威2026」)。そのため、Web公開部分に加えて、委託先や復旧体制も確認します。
検知モードでのログ収集とチューニング
導入は、正常な通信を確認してから除外条件を絞る順で進めます。その際は、業務担当者と確認しながら、変更履歴も残します。
- 検知モードでログイン、検索、フォーム送信、決済、API連携を確認する
- 攻撃シグネチャに似た正規リクエストや、国・IP・User-Agent・レート制限による誤検知を調べる
- 除外条件は最小限にとどめ、URL全体ではなくパラメータや特定条件に限定する
除外を広げすぎると防御が弱まるため、変更の記録と業務側の確認を続けます。
テスト・切り戻し・リリースの実施
テストでは、代表的な脆弱性の検知、正常操作、ログ到達を確かめます。さらに、アラート通知、認証連携、ピーク時性能も検証します。遮断の前に、設定のバックアップと切り戻し手順を用意します。
代替サーバー、告知手段、緊急連絡網も整えます。リリース後の数日は、アクセス数とエラー率を通常時と比べます。
ログイン失敗や問い合わせ件数も、同じように見ます。そのうえで、異常時に検知モードへ戻せる体制にします。
診断・ルール更新・訓練の継続
運用開始後は、脆弱性情報、ルール、依存ライブラリを確認します。アクセス・認証ログも、あわせて確認します。さらに、脆弱性の再診断と、バックアップからの復旧訓練も定期化します。
決済ページを扱う場合は、PCI DSS v4.0.1の支払いページスクリプト管理や改ざん検知も確認対象です。ただし、WAF導入だけで法令や基準への適合が保証されるわけではありません。
個人情報保護法の安全管理措置や、取引先のセキュリティチェックに対応する証跡は、委託先と協力して残します。
よくある質問(FAQ)
発注前によくある疑問を、委託範囲と費用の視点から回答します。読むときは、自社のサイト、業務アプリ、API、決済の状況に置き換えて確認してください。
WebセキュリティシステムはWAFだけで十分ですか?
WAFは通信の検査と遮断に強い一方で、認証・認可の設計不備や脆弱なコードには、別の対策が必要です。秘密情報の漏えいや、端末・サーバーの設定不備は、別に手当てする必要があります。
そのため、WAFだけで十分とは限りません。守る対象と脅威を洗い出したうえで、必要な範囲でWAFやMFA、API保護を組み合わせます。さらに、脆弱性診断、ログ監視、バックアップも必要に応じて加えます。
小規模サイトならどの程度の費用で外注できますか?
クラウドWAFの利用だけなら、月額数千円から始められる場合があります。ただし、設定、調整、診断、監視を加えると、費用は上がります。
企画段階では、自社設定なら初期0〜30万円程度、初期設定の外注なら30〜150万円程度を目安にします。月額の運用費は、別に見積もります。
費用は、トラフィック、ルール、ログ、サポートの条件で変わります。そのため、公開料金と委託費は分けて確認します。
RFPにはセキュリティの専門知識がどこまで必要ですか?
RFPでは、守る対象、業務への影響、許容停止時間を、できるだけ具体的に書きます。既存環境と社内の運用体制も書き添えます。一方で、製品の細かな設定は、最初から書かなくて構いません。
不明な点については、現状診断と要件定義を提案に含め、調査方法と成果物を示してもらいます。要件整理を任せきりにすると得意製品へ誘導されやすいため、比較の観点は社内で用意します。
開発会社とセキュリティ専門会社はどちらに頼むべきですか?
アプリ改修や認証連携、業務要件まで一体で進めるなら、開発会社やSIerが候補になります。一方で、独立した診断や高度な監視を重視するなら、セキュリティ専門会社が向きます。
主契約者と再委託先の関係、どこまでを誰が受け持つか、障害時の一次窓口を確認します。複数社で分担する場合は、設計書やログ、診断結果、変更履歴の共有方法も契約に含めます。
まとめ
発注は、守る対象と脅威、業務影響、必要な運用体制を整理するところから始めます。WAFの製品比較は、その後に行います。そのうえで、発注形態を選び、RFPで対応範囲と受入基準を揃えます。
費用は、利用料だけでなくTCOで比べます。TCOには、設定、診断、改修、監視が含まれます。さらに、ログ、再診断、契約終了時の移行も含めます。
発注前の資産の洗い出しと要件整理
公開サイト、管理画面、API、決済の資産を一覧にします。さらに、個人情報、認証方式、クラウド構成も書き出します。そのうえで、脅威と優先順位を付けます。
要件が不明なら、診断やPoCを先行させて、見積の条件を揃えます。また、製品の導入に加えて、アプリ改修、ログ監視、復旧訓練も計画に入れます。
相見積もりの比較観点:責任の分け方と運用の実効性
金額に加えて、設計書・ログ・設定・診断結果の所有権を比べます。さらに、障害時の連絡と復旧、変更費用、契約終了時の引き継ぎも確認します。
検知や調整、段階的な遮断を実行できる委託先を選ぶと、導入後も水準を保ちやすくなります。再診断や訓練まで担えるかも、あわせて確認します。業務と運用体制に合う範囲から発注し、将来のAPIやクラウド拡張に備える設計を残します。
▼全体ガイドの記事
・Webセキュリティシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・Webサービス開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。