
XDR開発会社は、連携できるデータ、検知後の対応範囲、運用支援の内容の3点で比べると、自社に合う体制を選ぶ手がかりになります。
比較するのは、株式会社riplaと実在する5社です。各社の特徴と、選定時に確認したい事項を挙げます。全体像は、XDR開発の完全ガイドもあわせてご覧ください。
▼全体ガイドの記事
・XDR開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
XDRのパートナー選びが重要な理由
XDRの効果は、製品契約とエージェント配布の後に、自社資産や既存ライセンス、ログ保持期間を設計して初めて、アラート削減や対応時間の短縮につながります。さらに、導入時には、検知後の承認フローと、インシデント時にどこまでを誰が受け持つかまで設計しておきます。
製品機能より重要なデータ連携と対応範囲
EDRは主に端末を監視し、SIEMはさまざまなログを集めて検索します。一方で、XDRは複数のシグナルを関連付け、同じ攻撃を一つのインシデントとして扱います。
連携対象には、端末やIDを中心に、メール、クラウド、ネットワークなどがあります。ただし、標準で連携できるサービスや外部製品のデータは、製品ごとに異なります。
各社を比べるときは、利用中の製品と接続方法を照らし合わせます。
- 環境との適合:利用中の環境に合う構成かどうか
- 接続方法:利用製品名とバージョンを伝えたうえで、標準コネクタ、API、追加エージェントの中からつなぎ方を決める
Microsoft 365中心の企業もあります。一方で、Google Workspace、AWS、オンプレミスADを使う企業や、複数メーカーのファイアウォールを使う企業もあります。そのため、適した構成も環境によって異なります。
導入後の調査と封じ込めの担当
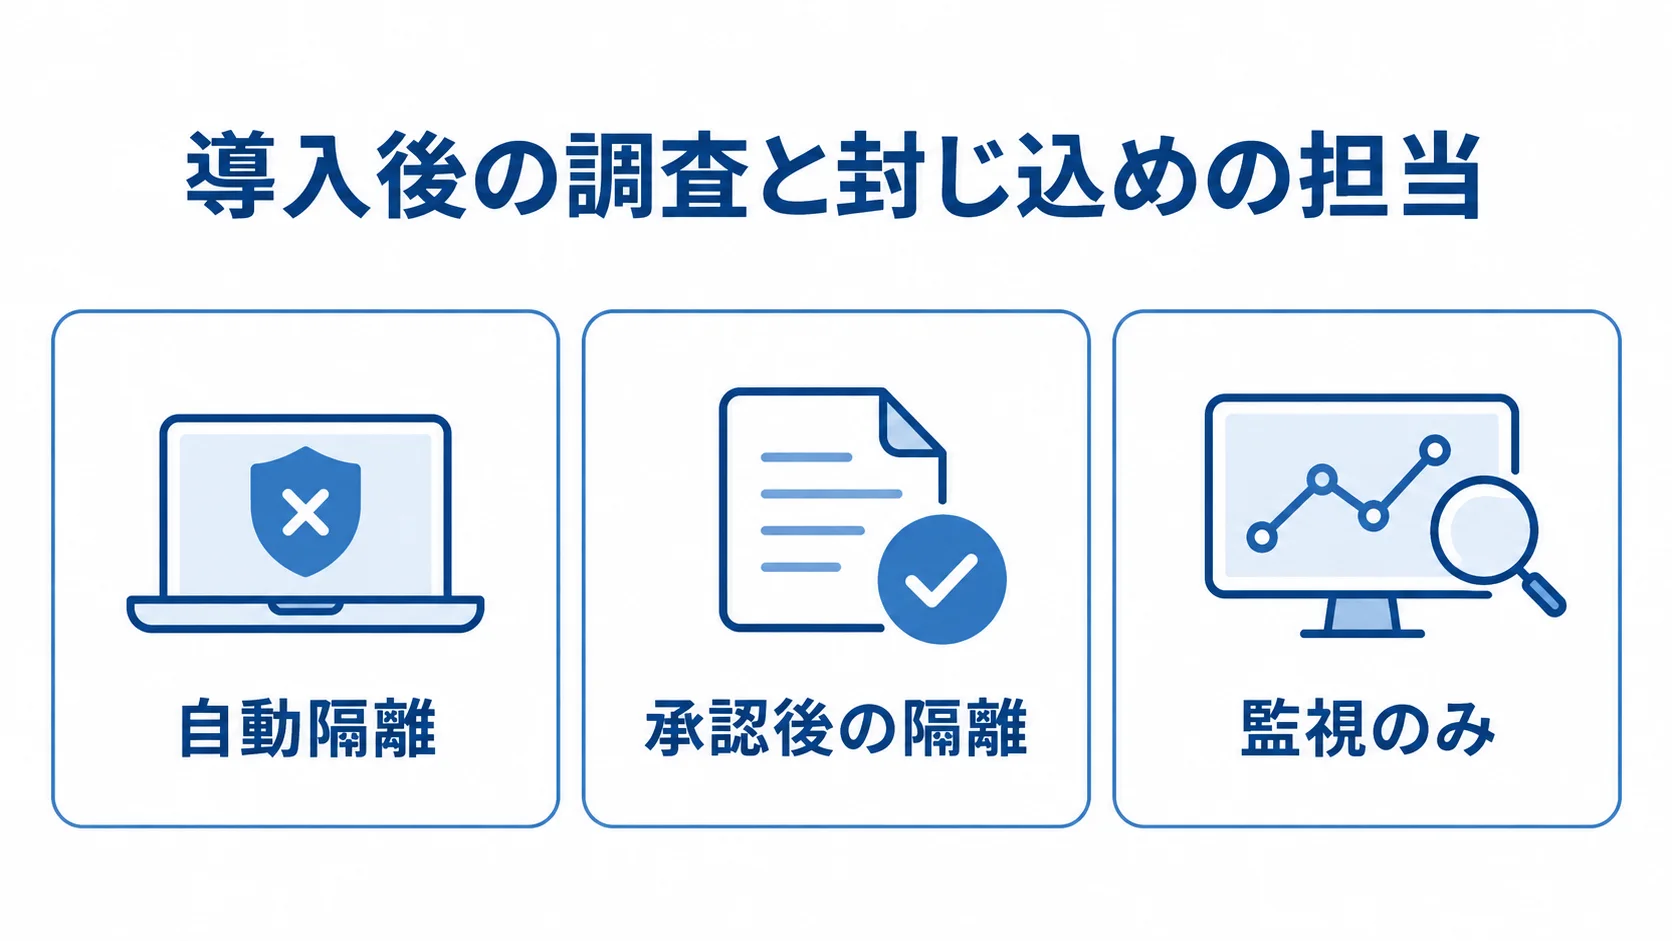
XDRの自動対応を無条件に使うと、正規ユーザーのアカウントが誤って停止されたり、業務端末が誤って隔離されたりする可能性があります。そのため、重大度ごとに対応方法を分け、夜間や休日のエスカレーション先も決めておきます。
運用では、次の対応範囲に分けて考えます。
- 自動隔離:重大度に応じて端末を自動で隔離する範囲
- 承認後の隔離:担当者の承認を得てから実施する範囲
- 監視のみ:隔離せず監視を続ける条件とエスカレーション先
自社にSOC人材がいない場合は、MDRやSOC運用を外部に委託する方法があります。ただし、「監視します」とだけ書かれた提案では不十分で、どこまでが月額費用に含まれるかを確かめる必要があります。
対象になる業務は、一次切り分け、脅威ハンティング、端末隔離です。さらに、アカウント無効化、フォレンジック、経営層への報告も含まれます。
株式会社ripla|コンサルから開発まで一気通貫の支援
riplaは、コンサルティングから開発までを一気通貫で支援する企業です。IT事業会社として社内DXを推進してきた経験を活かし、成果の創出とシステムの定着に取り組みます。
営業・顧客・生産・販売管理など、幅広い基幹システムの構築・導入実績があります。また、企業の業務要件に合わせて柔軟に対応できる体制です。
特徴と強み
riplaでは、業務課題や目標の整理から、既存システムとの連携、利用者が定着する運用設計まで相談できます。
- 運用設計
- 周辺機能
まず、業務課題や目標を整理して、守る業務と資産を決めます。次に、既存システムと連携させ、検知画面やチケット管理を含めて、承認と報告まで設計します。
追加開発の例は、資産台帳連携やインシデント受付フォームです。部門別権限や経営層向けリスクレポートも挙げられます。
XDRエンジン自体を作るより、既製サービスの不足部分を補う考え方が現実的です。
得意領域・実績
営業・顧客・生産・販売管理などの基幹業務経験を活かし、XDRと業務システムの接点を整理したい企業に適しています。
相談時は、次の情報を共有してください。
- 関係部門:セキュリティ、情報システム、総務、経営企画、現場部門など
- 環境と課題:対象ユーザー数、端末台数、Microsoft 365やクラウドの契約、既存EDR、困っているアラート
目標とする対応時間や、要件定義で検討したい運用ルール、追加開発の範囲も伝えておくと、提案を同じ前提で比べられます。
Microsoft|Microsoft 365を中心にID・端末・メールを統合
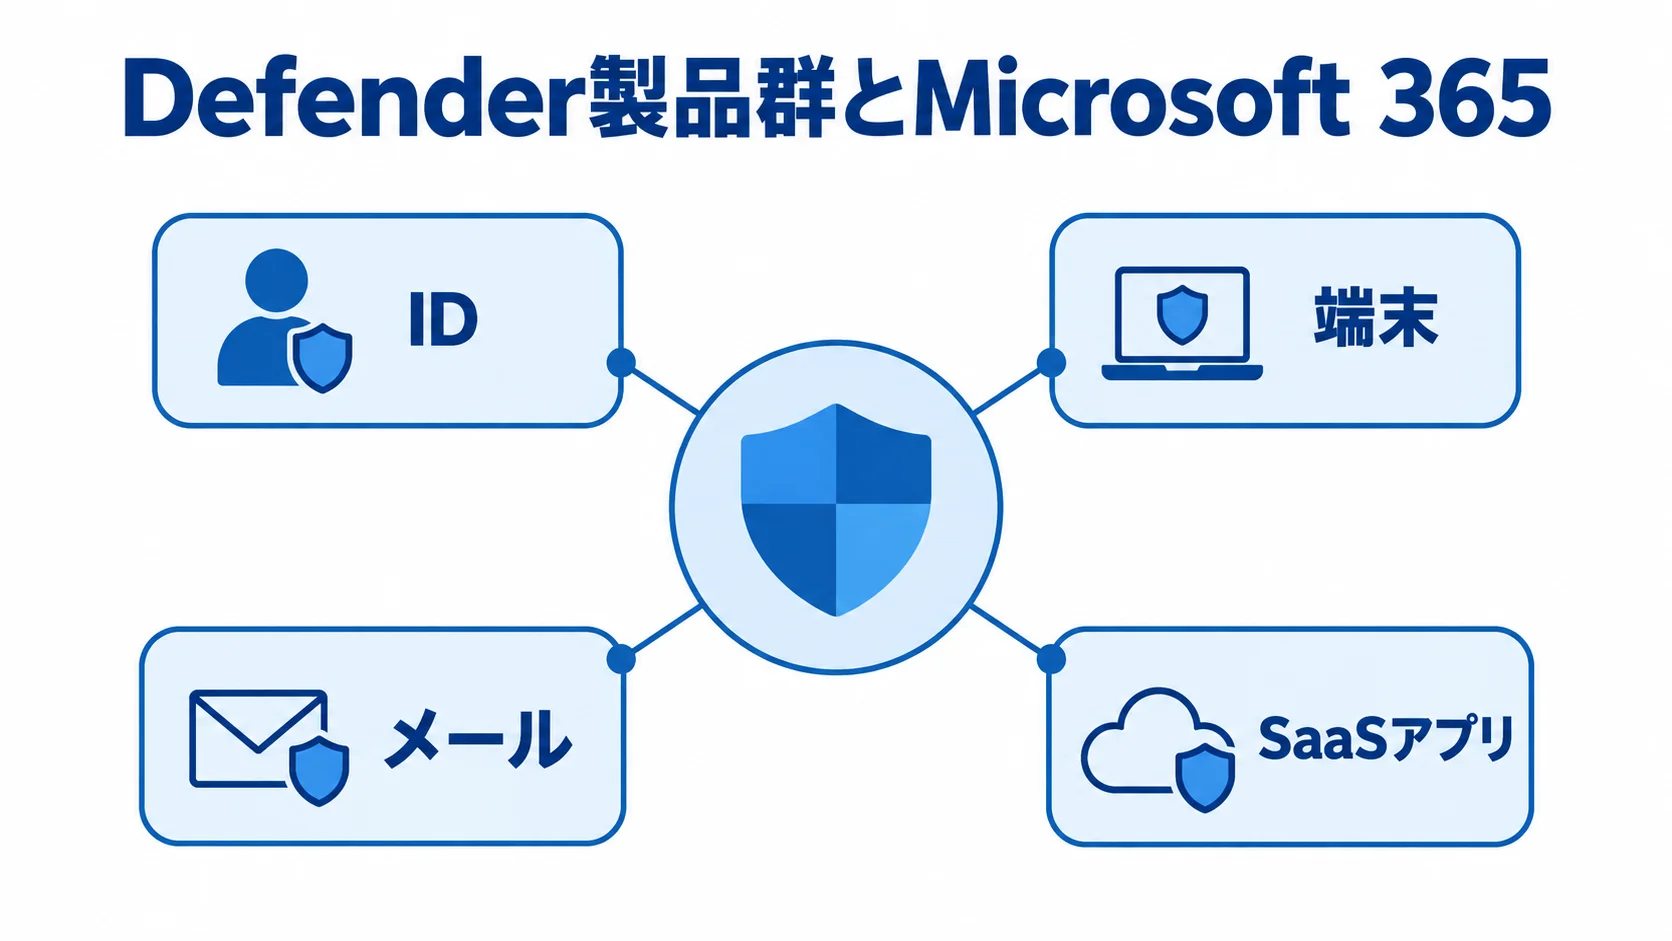
Microsoftは、Defender製品群とMicrosoft 365を組み合わせる選択肢を提供しています。IDや端末、メールのほか、SaaSアプリまで横断して、保護・検知・対応できます。
Microsoft 365やEntra IDを利用中の企業は、既存契約との重複を確認しながらXDRの対象を広げられます。
特徴と強み
契約条件と含まれる範囲を分けて見ると、価格を比べやすくなります。
- 価格
- ユーザー数と追加費用:100ユーザーなら年14,400米ドルです。為替、税、値引き、既存ライセンス、サーバー、追加サービスは別途確認します。
- E5とSentinel:E5には生産性アプリ、コンプライアンス、データガバナンスも含まれます。Sentinel併用時は取り込み量と保持期間も見積もります。
Microsoft Defender Suiteは公式価格表で、1ユーザーあたり月額12米ドル、年契約とされています(出典:Microsoft Security「Microsoft Defender pricing」、2026年確認)。前提は、Microsoft 365 E3、またはOffice 365 E3とEnterprise Mobility + Security E3です。
E5をXDRだけの価格とみなして、他社製品と単純に比べるのは適切ではありません。
得意領域・実績
Microsoft 365、Entra ID、Windows端末、Exchange Onlineを中心に運用する企業に適しています。Defender製品の情報は、Microsoft Defenderポータルにまとまっています。
導入時には、Defender for EndpointとDefender for Office 365のプランに加えて、Microsoft Sentinelの有無と管理者権限も見ておきます。Microsoft 365とDefenderを組み合わせる場合は、調査の範囲、ライセンスの数え方、契約内容、他社環境との接続を比べます。
- 横断調査:アカウント侵害、メール攻撃、端末の不審な動きを、同じインシデントとして調べられます。
- 端末ライセンス:公式FAQでは1ユーザーライセンスで最大5台を保護できます。サーバーは別ライセンスです。
- 契約内容
- 他社環境との連携:Microsoft中心でない場合は、AWS、Google Workspace、オンプレミス機器との接続とMDRの要否を確かめます。
CrowdStrike|端末・ID・SIEMをクラウドネイティブに拡張
CrowdStrikeは、Falcon Insight XDRを含む複数のモジュールで、エンドポイントやID、クラウドへ保護範囲を広げます。データとSIEMへも拡張できます。
端末の異常やIDリスク、クラウド上の活動を横断して調べたい企業に適しています。
特徴と強み
モジュール構成と契約条件を分けて見ると、運用面と費用面を比べられます。モジュールを段階的に増やす場合は、費用の仕組みと契約の条件を別々に確かめる必要があります。
- 基盤の拡張
- 費用の内訳:モジュールが増えるほど費用体系は複雑になりやすいため、端末数に加え、ID、クラウド、SIEM、データ保護、脆弱性管理を分けて見積もります。
- Falcon Flex:利用状況に応じてクレジットを移行できます。段階導入では、契約期間や未使用分、追加単価、サポートとMDRの範囲を見ておきます。
- SIEM置換:既存SIEMを置き換える場合、ログ保持要件や監査証跡が失われないか検証します。
センサーや製品を同じクラウドネイティブ基盤に追加できるため、増設時の運用設計をまとめやすい点が強みです。
得意領域・実績
公式事例では、Travel + LeisureがレガシーSIEMからFalcon Next-Gen SIEMへ移行しました。
紹介されている成果は、SIEM費用の半分超の削減と、調査・対応の数時間から数分への短縮です(出典:CrowdStrike「Travel + Leisure Builds Future-Ready Security」、2026年確認)。
同社は世界で80万超のオーナーと270のリゾートを運営しています。
これはCrowdStrikeが公開する顧客事例のため、自社で同じ効果が得られるとは限りません。そのため、POCでは顧客事例の条件と自社の運用結果を分けて見ていきます。
- 事例の背景:グローバルなID攻撃やフィッシングへの対応が課題でした。
- POCで測ること:既存SIEMとの重複、検知からインシデント化までの時間、ID侵害調査、端末隔離の承認フローを、実データか疑似攻撃で確かめます。
Palo Alto Networks|ネットワーク・クラウド・SOARまで統合
Palo Alto Networksは、Cortex XDRを中心に、次世代ファイアウォールやクラウド、攻撃対象領域管理、SOARを組み合わせます。加えて、インシデント対応サービスも利用できます。
ネットワーク境界から端末、クラウドまでを同じ戦略で管理し、検知後の自動化を進めたい企業に適しています。
特徴と強み
機能構成や契約範囲を明確にすると、連携と自動化を自社の運用に合わせやすくなります。特に、検知後の対応作業と封じ込めを自動化の範囲に含めるかを、先に決めておきます。
- 分析と自動化
- 対応作業:チケット作成、通知、IOC検索、端末やアカウントへの対応を組み込めます。
- 契約範囲:契約と運用の境界がどこにあるか
- 封じ込め:既存ネットワーク製品のテレメトリを活用できるかどうか。自動封じ込めは、業務停止の影響を考慮し、承認制から始めます。
製品群が広いため、Cortex XDR、XSOAR、Prisma、ファイアウォール、Unit 42などを同時に契約する場合は、機能一覧を並べます。標準機能と追加費用の区分も、あわせて確認してください。
Cortex XDRは端末、ネットワーク、クラウド、認証のデータを組み合わせて攻撃を分析します。また、XSOARでは対応をプレイブックに組み込めます。
得意領域・実績
公式事例では、旅行関連企業SabreがCortex XDR、Cortex XSOAR、Prisma Access、Unit 42などを利用しました。
成果としては、インシデントの95%削減と、対応速度の90%向上が説明されています(出典:Palo Alto Networks「Sabre’s cybersecurity defenses take off, fueled by Unit 42」、2025年5月)。
これはベンダーの紹介事例の成果です。削減前後の定義や測定期間は、自社の評価項目に置き換えて確かめてください。
事例の適用条件と自社環境を照らし合わせ、候補としての適合性を判断します。
- 適する環境:ネットワークやクラウドを含む攻撃経路を重視し、グローバル拠点のポリシーを統一したい企業。
- 専門家の支援:インシデント対応の専門家にも相談したい企業。
Microsoft 365の標準機能だけで始める場合は、ライセンスの重複と導入範囲を比べてから候補に入れるとよいです。
Trend Micro|国内企業のエンドポイント・メール・ネットワークを横断
Trend MicroはTrendAI Vision Oneを中心に、エンドポイントやメール、ネットワーク、クラウドを横断して管理します。
国内で利用してきたウイルス対策やサーバー保護を活かし、段階的にXDRへ広げたい企業に適しています。
特徴と強み
公式情報では、TrendAI Vision Oneがネットワーク、エンドポイント、クラウド、メールのシグナルを関連付けます。さらに、AIによる異常検知や自動対応につなげる構成です(出典:トレンドマイクロ「TrendAI Vision One XDR for Networks」、2026年確認)。
既存製品を一つのコンソールで管理できるかどうかを確かめます。また、複数の管理画面を減らし、国内の担当者が運用を学びやすくなる点も確認します。
- センサー:横移動や管理外端末を把握したい場合、エンドポイントに加えてNDRも検討します。
- ライセンスと運用:保持データやログ期間、脅威ハンティングの対象、API連携、プレイブック隔離の可否
得意領域・実績
既存のエンドポイント・メール対策やサーバー保護を統合したい企業に合っています。国内サポートや日本語資料、データ保管条件を重視する場合も候補になります。
- メールと移行:Microsoft 365やGoogle Workspaceの保護範囲、エージェント更新なしで移行できる範囲、既存契約からのアップグレード可否。
- 費用と外部連携:サーバー・クラウドの追加料金、第三者ログやチケット接続用API、サポート対象バージョン。
メールを守る範囲は、Microsoft 365やGoogle Workspaceのメール・コラボレーションアプリをどこまで保護できるかで決まるため、導入前に確かめておく必要があります。また、移行の条件と追加費用、外部連携の範囲も、導入前に合わせて確かめておきます。
NTTデータ|SOC・CSIRTの構築から運用・改善までの支援
NTTデータは、製品販売に加えて、UnifiedMDR for Cyber Resilienceでポリシー策定から運用改善まで支援します。対象には、SOC・CSIRTの構築、監視、インシデント対応も含まれます。
自社だけで24時間365日の運用体制を用意するのが難しい企業や、複数拠点・複数製品を統合したい企業に適しています。
特徴と強み
UnifiedMDRの支援内容と契約範囲を確認すると、製品価格以外の運用費も比べられます。
- 支援体制
- 支援業務:SOC・CSIRT構築運用、リスク評価、インシデント対応、フォレンジック、教育・訓練を扱います。
- 契約と費用:ライセンスと運用費の範囲を分けて見積もります。
UnifiedMDRはライセンス単体では販売されず、導入ツールの契約主体は案件ごとに異なります。
見積もりでは、監視基盤と相関分析のユースケースを含むかどうかに加えて、支援業務の範囲も確かめてください。
公式ページでは、グローバルに約7,500人のセキュリティスペシャリストが支援すると説明されています(出典:NTTデータ「UnifiedMDR for Cyber Resilience」、2026年確認)。
どこまでを誰が受け持つかや、運用の成熟度まで含めて設計したい場合に相談できます。
得意領域・実績
支援対象と費用条件を先に整理すると、広範な運用支援が自社に必要か判断できます。その見極めでは、対象となる企業の条件、製品構成、PoCの範囲、見積もりの前提を見ます。
- 適する企業:グローバル拠点の統制、規制業種や社会インフラの説明責任、大規模SOC・CSIRTの構築を重視する企業です。
- 製品構成:既存EDR、SIEM、ネットワーク監視、脆弱性管理を組み合わせた設計を相談できます。
- 費用とPoC:支援範囲が広いほど初期設計・運用費が増えやすいため、重要資産と優先する攻撃シナリオを限定したPoCから始める方法もあります。
- 見積条件:平日日中か24時間365日か、一次対応か封じ込めまでか。緊急時の現地対応、月次報告、訓練、契約終了時のデータ返却。
XDRパートナー選びのポイント
6社は、知名度や製品数で順位を付けず、同じ基準で比べる必要があります。まず、自社のデータソース、SOC人材、対象資産を整理してください。
許容できる業務停止や、監査・法務の要件も確かめます。そのうえで、同じ評価条件でPOCと見積もりを依頼してください。
自社環境と得意領域の適合性
自社環境に合う候補を絞るには、各社の得意領域と必要な運用支援を照らし合わせます。自社の環境に近い候補は、次の一覧で見比べられます。
- Microsoft:Microsoft 365中心の環境
- CrowdStrike:端末・ID・クラウドの統合
- Palo Alto Networks:ネットワークやSOARまで統合
- Trend Micro:国内製品と既存センサーを段階的に統合
- 運用支援:SOC・CSIRT運用はNTTデータ、業務要件・追加開発はripla
この整理は絶対的なランキングではありません。候補会社には、端末やID、メール、クラウド、ネットワーク、オンプレミス機器との接続実績を確認します。
未対応データの代替策や追加料金も質問しておきます。既存のEDRやファイアウォールを廃止する必要があるかどうかは、初期費用と移行リスクを左右します。
POCで測るのは、検知率より調査と対応の時間
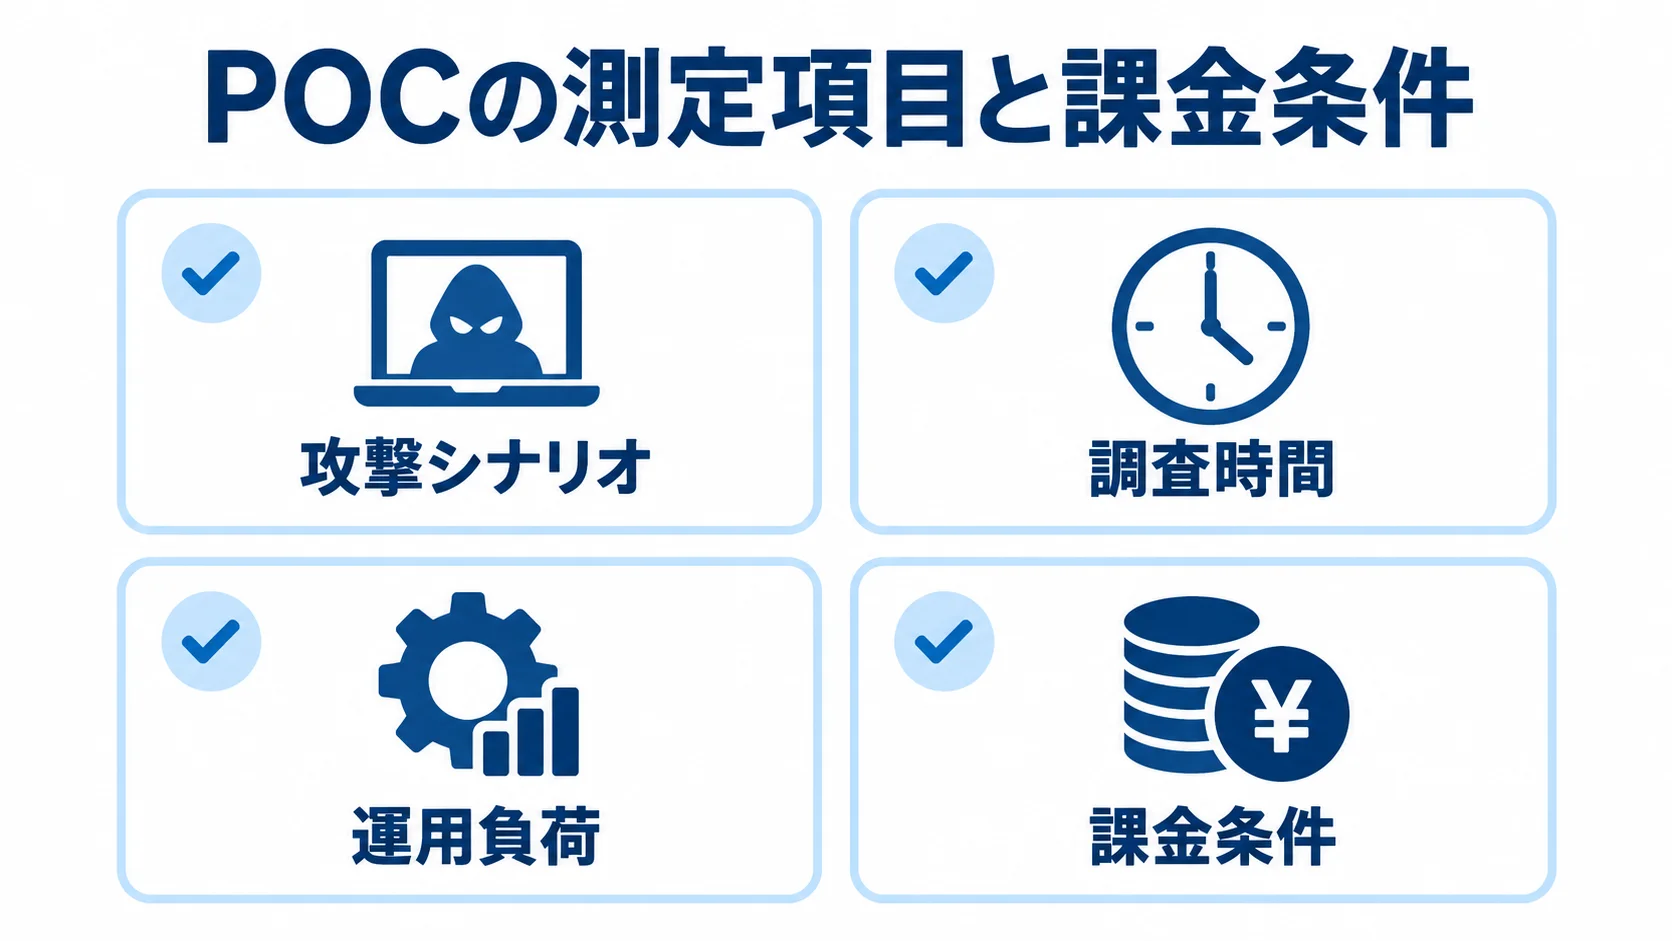
POCでは、実際に起こり得る攻撃シナリオを試します。また、測定項目をそろえると、検知後の運用まで比べられます。
- 攻撃シナリオ:フィッシングメール、認証情報窃取、ランサムウェア想定の不審プロセス、クラウド権限の悪用。
- 調査時間:検知の有無だけでなく、相関分析までの時間と調査に必要な画面遷移。
- 運用負荷:誤検知件数、端末隔離・アカウント停止の誤作動、担当者の手作業時間。
50〜150端末の小規模PoCは、基本連携と教育を含む初期費用100万〜300万円、期間1〜3か月が目安です。
100〜500端末の中規模導入は、メール・ID・クラウド・ネットワーク連携やルール調整を含みます。初期費用は500万〜1,500万円、期間は3〜6か月が目安です。
いずれも、日本で一律に決まった公定相場ではありません。公開価格と類似するEDR・SIEM・MDR導入案件を基にした推定です。
ライセンス・導入・運用の総額による比較
比べるときは、導入費、運用費、課金条件を含めた総額をそろえます。費用の中身は、作業の範囲、監視の範囲、課金の仕組み、契約後の負担に分けて見ます。
- 費用に含める作業:資産の洗い出し、配布、API連携、ルール作成・調整、教育。ほかに、手順書、保守、MDR、ログ保管も含みます。
- MDRの範囲:監視時間と対応範囲で費用が変わります。たとえば、平日日中の小規模対応と、複数製品の24時間365日対応では金額が異なります。
- 課金条件:課金単位は、1ユーザー、1端末、1GBログ、1か月のどれか。最低契約数、ログ保持期間、追加モジュールも確認します。
- 契約後の費用:為替変動、契約更新時の価格、データ返却・削除費用を確かめ、3年または5年の総額で比べます。
複数年の総額で比べると、初年度だけ安い製品や、追加ログで費用が膨らむ構成を見分けやすくなります。
よくある質問
XDR導入の前には、EDRやSIEMとの違いのほか、費用、MDRの必要性、自社開発の可否についての質問が寄せられます。選定時の判断材料として、それぞれ回答します。
XDRとEDRの違いは何ですか?
EDRは主にパソコンやサーバーなどのエンドポイントを監視します。一方で、XDRは端末に加えてメール、ID、クラウド、ネットワークの情報も関連付けて検知・対応します。
EDR導入済みでも、アカウント侵害やメール起点の攻撃を横断して調べたい場合は、XDRを追加する価値があります。
XDRを導入すればMDRは不要ですか?
XDRは検知と対応を支援しますが、アラートの優先順位付けや脅威ハンティングには人の運用が必要です。そのため、MDRが不要とは言い切れません。
また、業務影響の判断やインシデント報告も、人が担います。社内に夜間対応や分析体制がない場合は、MDRで外部監視を補い、契約範囲を明確にしておきます。
XDRを自社開発することはできますか?
検知エンジンをゼロから開発する方法は、一般的におすすめできません。脅威インテリジェンスや検知精度、24時間対応、継続的な更新の負担が大きいためです。
既製XDRを導入し、自社専用ダッシュボード、資産台帳連携、申請・承認などの周辺機能を追加する方法が現実的です。
業務固有のSOARプレイブックなど、差別化が必要な機能も追加開発の対象になります。
XDRの導入費用はどのくらいですか?
費用は規模と連携範囲で変わります。たとえば、50〜150端末の小規模PoCは、初期100万〜300万円が目安です。
また、100〜500端末の中規模導入は、初期500万〜1,500万円が目安です。いずれも、ライセンス込みの一律な相場ではありません。
金額は、連携や設計、ルール調整、教育などの導入費を中心とした推定です。ただし、公開価格がある場合も、前提ライセンスや運用費を含めて比べます。
まとめ
XDR開発会社を選ぶ際は、製品機能に加えて、自社の端末、ID、メール、クラウド、ネットワークをつなげられるかを確かめます。さらに、検知後の調査と封じ込めまで運用できるかも重要です。
紹介した6社は、ripla、Microsoft、CrowdStrike、Palo Alto Networks、Trend Micro、NTTデータです。
自社の優先課題による候補の絞り込み
Microsoft 365中心ならMicrosoft、端末・ID・クラウドの統合ならCrowdStrikeが候補です。ネットワークやSOARまで含めるなら、Palo Alto Networksが比較対象です。
さらに、国内環境の段階的な横断にはTrend Micro、SOC・CSIRTやグローバル運用にはNTTデータが候補です。業務要件の整理や追加開発には、riplaも選択肢です。
同じ条件によるPOCと見積もりの依頼
選定は、要件の整理、POC、総額比較の順に進めます。
- 守る資産と攻撃シナリオを決め、端末数、既存製品、ログ保持期間、必要な対応時間をRFPに記載します。
- POCで検知、相関分析、調査、承認、封じ込め、報告までの時間を測定します。
- ライセンス・導入・運用の5年総額による比較。
XDRは、導入後も誤検知や新しい攻撃手法に合わせて改善を続ける基盤です。
▼全体ガイドの記事
・XDR開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。