
XDRは、端末、ID、メール、クラウド、ネットワークなどの情報を横断して集め、検知から調査・封じ込めまでを一つの運用につなぐ仕組みです。
導入では、対象領域、連携するデータソース、対応・運用体制の順に整理すると進めやすくなります。
▼関連記事一覧
・XDR開発の進め方/やり方/流れや方法/手法/工程/手順
・XDR開発でおすすめの開発会社/ベンダー6選と選び方
・XDR開発の見積相場や費用/コスト/値段について
・XDR開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
XDRの全体像と仕組み
個々のアラートだけでは、攻撃の全体像が見えにくいことがあります。XDRは複数のセキュリティ情報を相関分析し、断片的なアラートを同一インシデントにまとめます。
そのうえで、検知・調査・封じ込めを一つの運用につなぎます。攻撃の入口から横展開、影響を受けた資産までを一つの流れで確認でき、個別の画面を行き来する時間も減らせます。そのため、重大な事象から対応を始めやすくなります。
XDRが収集する情報と相関分析
XDRは複数の情報を結び付けて、攻撃同士の関連性を調べます。
- 収集する情報:端末のプロセスやファイル、メールの添付ファイルやURL、認証履歴、クラウド操作、ファイアウォールやVPNの通信情報。
- 相関分析:時系列に加え、ユーザー、端末、IPアドレス、ファイルハッシュ、ドメインの関係も結び付けます。
- 攻撃の追跡:フィッシングメール受信、認証情報の不正利用、異常なクラウド操作、不審な端末プロセスを、一つの攻撃としてまとめて扱います。
- 優先順位付け:個別には危険度が低く見えるアラートも、重要度の高い順に調べられます。
検知・調査・対応を一つにつなぐ機能
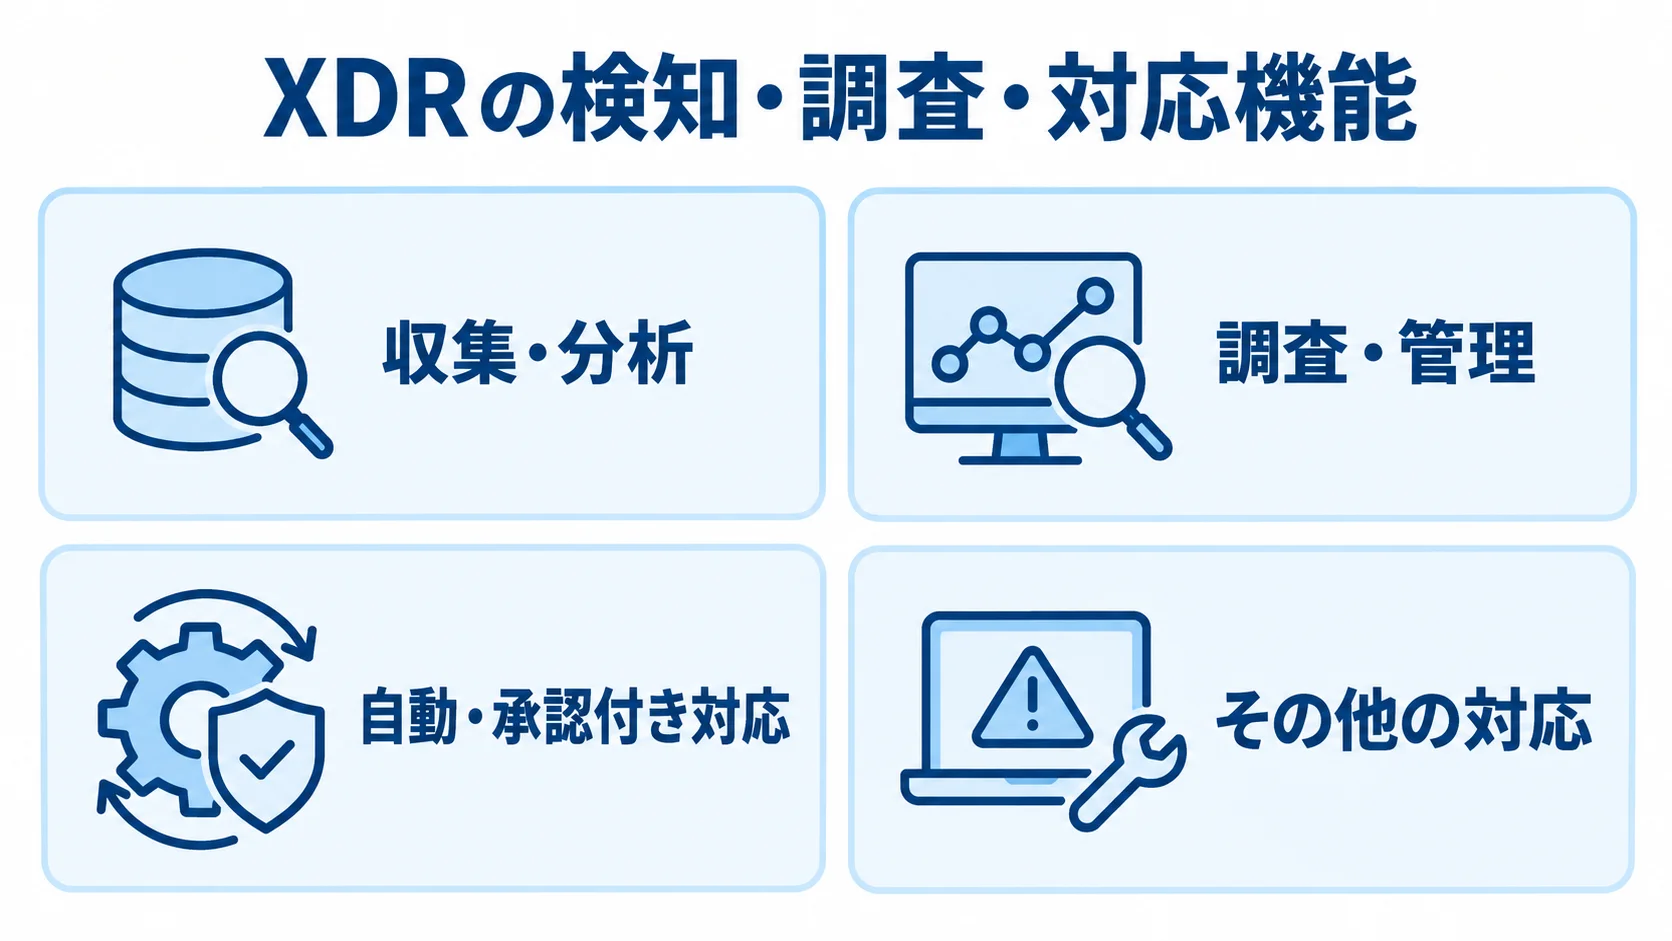
XDRは、収集した情報の分析から、調査、対応の管理までを支援します。
- 収集・分析:複数ソースのテレメトリを集め、アラートを相関してインシデント化します。
- 調査・管理:自動調査、脅威ハンティング、ケース管理を行います。
- 自動・承認付き対応:端末隔離や不審なプロセスの停止を実行します。
- その他の対応:URLやファイルのブロック、メール削除、アカウントやセッションの無効化。
自動化には、業務を止める誤作動が起こることもあります。そのため、重要サーバーや特権アカウントは承認制にし、一般端末では段階的に自動化を広げる設計が適切です。
EDR・SIEM・SOAR・MDRとの違い
各製品の違いは、主な対象と担う機能で比べると見えてきます。
- EDR:端末の監視と調査・対応を担います。
- SIEM:幅広いログの検索、長期保管、相関分析、監査に強みがあります。
- SOAR:検知後の手順をプレイブックにして、自動で実行する役割です。
- MDR:専門チームが監視、分析、対応を代行するサービスです。
- XDR:複数領域を製品側のデータモデルで統合し、攻撃全体を追いやすくします。
各製品は機能が重なるため、名称で決めずに、連携対象と対応範囲を比べます。
XDRの種類と選び方の基本
XDRは製品カテゴリーとして定義が統一されておらず、製品ごとに対象範囲が違います。
端末を中心にIDやクラウドへ広げるタイプと、メールやコラボレーション環境を中心にするタイプがあります。
ネットワークやクラウドを広く見ることを重視するタイプもあります。そこで、自社の資産と攻撃シナリオを整理し、必要なデータソースが最初からつながるかを確かめます。
エンドポイント・ID中心型
このタイプは、端末の挙動とユーザー認証を中心に、侵害の早期発見と封じ込めを優先します。端末台数が多く、ランサムウェアや認証情報の窃取を最重要リスクとする企業に向いています。
選ぶときは、サーバーを端末数に含められるか、特権IDやサービスアカウントを監視できるかを確かめます。端末を隔離したあとにも必要な管理経路を維持できるかを、あわせて確認します。
既存のEDRがある場合は、エージェントを追加するのか、機能を置き換えるのかを先に決めます。
メール・クラウド中心型
このタイプは、メール経由の添付ファイルやリンクから、クラウドの共有や異常なログイン、SaaSの設定変更までを横断して見ます。テレワークやクラウド利用が多い企業では、IDとクラウドの動きをつかめるかどうかが決め手になります。
端末が正常に見えても、アカウントやメール経由で侵入されるおそれがあります。だからこそ、メール本文やファイルの収集範囲、海外リージョンへの転送、保持期間と削除手順を契約で確かめておく必要があります。
ネットワーク・ハイブリッド統合型
このタイプは、社内の拠点やVPN、複数クラウドを、一つの攻撃の流れとして扱います。複数拠点や工場、重要業務システムを抱える企業に有効です。ただし、ログ量やネットワーク遅延が、導入の難所になりがちです。
古い機器のAPI非対応や機密データの保管場所も、導入を難しくする要因です。そのため、全領域を一度に統合せず、攻撃の起点になりやすいID・メール・端末から始めます。その後は、重要サーバーやネットワークへ段階的に広げます。
XDR導入の進め方と開発・連携のポイント
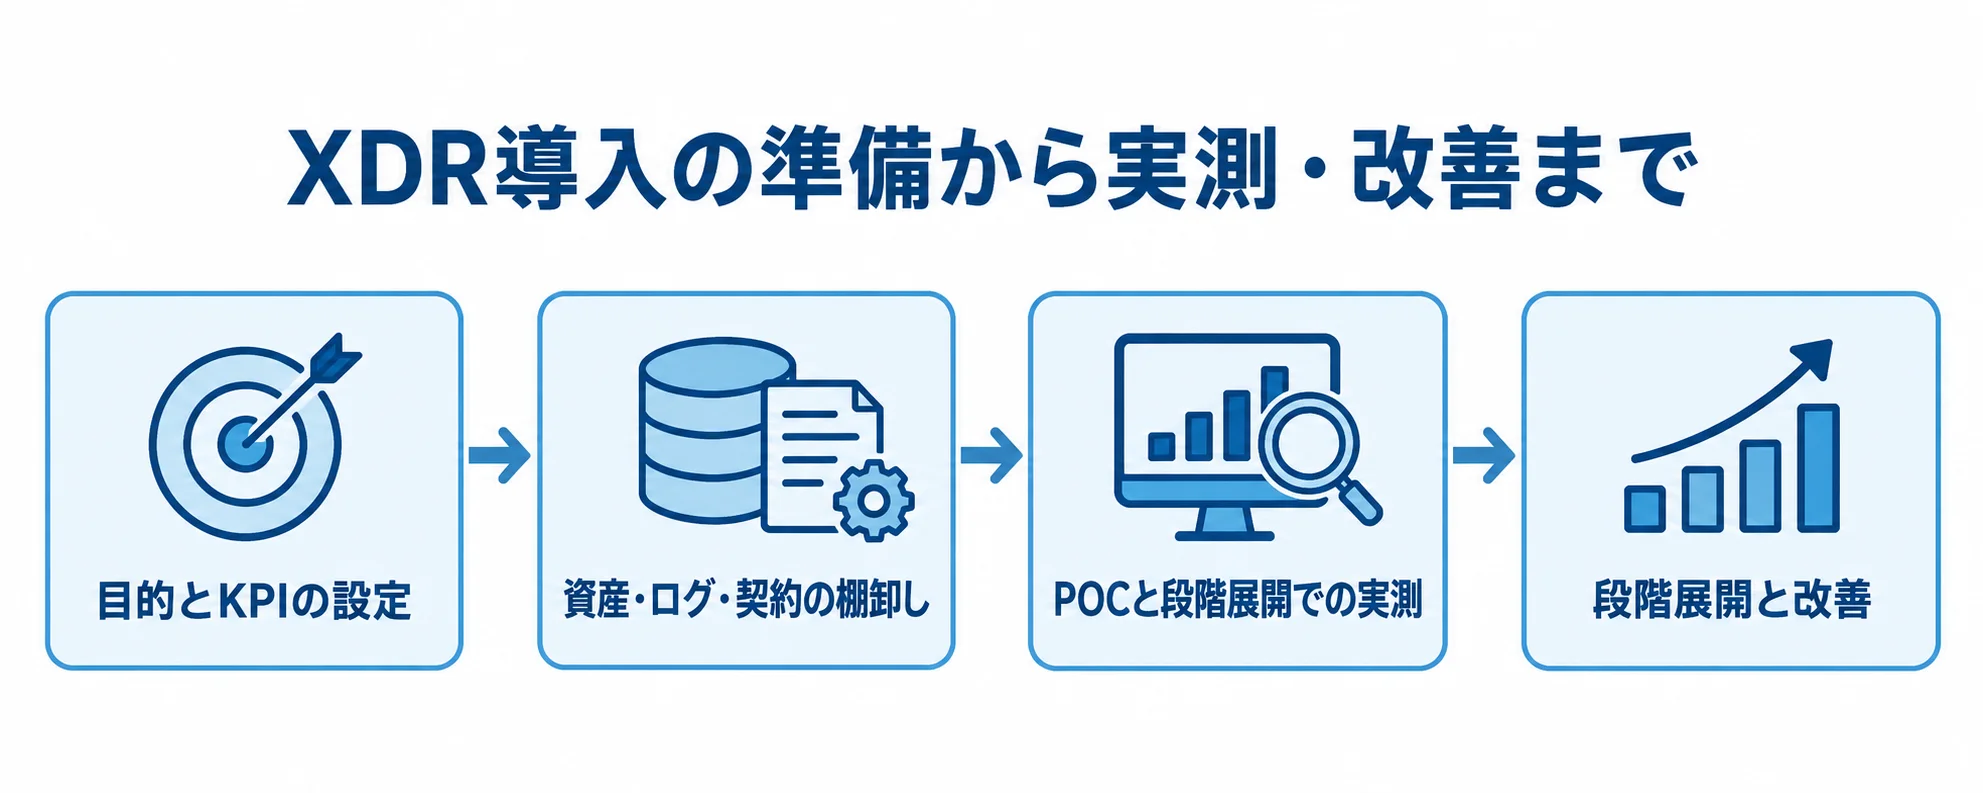
製品契約とエージェント配布が済んでも、XDRの導入はそこで終わりません。まず目的と対象資産、検知後の責任者を決め、業務停止の判断基準も定めます。そのうえで、連携と検証を行い、段階展開と改善に進みます。
NIST SP 800-61 Rev.3(出典: NIST SP 800-61 Rev.3、2025年)は、検知・対応・復旧をサイバーセキュリティのリスク管理に組み込む考え方を示しています。
▶ 詳細はこちら:XDR開発の進め方/やり方/流れや方法/手法/工程/手順
目的とKPIの設定
導入の目的と評価の指標は、次の順に決めていきます。
- 何を守るためにXDRを導入するのかを言葉にする。
- ランサムウェア対策、ID侵害の早期発見、メール起点攻撃の封じ込め、クラウド設定不備の発見などから、優先シナリオを3〜5個に絞ります。
- KPIは、平均検知時間(MTTD)、平均対応時間(MTTR)、重大アラートの未対応件数、誤検知率とします。
- 封じ込めの誤作動件数や、担当者が調査に要した時間も、KPIの候補です。
シナリオを絞り込めば、必要な連携と評価の方法がはっきりします。
資産・ログ・契約の棚卸し
まず、端末やサーバー、ID基盤を一覧にします。次に、メールやSaaS、クラウドを加えます。さらに、既存のEDRやSIEMも洗い出します。
ファイアウォールやVPN、プロキシも、一覧に入れます。製品名のほかに、台数、管理者、APIの有無も書き留めます。ログについては、種類と1日あたりの量を記録し、保持期間と保管地域も押さえます。
個人情報や通信内容を含むかどうかも、記録しておきます。さらに、既存ライセンスの更新日と最低契約数を調べておけば、機能が重なる契約への二重払いを避けられます。
POCと段階展開での実測
POCでは、安全な範囲で攻撃シナリオを再現し、検知から対応までを実測します。管理画面の印象や検知件数だけに頼らず、動きを測るのがポイントです。
- 検知の速さ:検知までにかかる時間と、攻撃の相関精度。
- 調査の操作性:必要な画面遷移と、担当者の作業時間を確認します。
- 対応の実効性:対応アクションの成功率と、誤作動を調べます。
シナリオには、フィッシングや認証情報の窃取、権限昇格などを含めます。また、横展開や疑似ランサムウェアも、検証の対象に入れます。検証は50〜150端末ほどで行い、問題がなければ部門や拠点単位で広げます。
検知エンジンをゼロからスクラッチで開発する方法は、通常は現実的な選択肢になりません。脅威インテリジェンスの更新や検知精度の改善を継続して担うのは、負担が大きいためです。加えて、24時間対応や各種ログへの対応も続ける必要があります。
自社固有の補完機能に開発範囲を絞る方法もあります。その場合の対象は、申請・承認、資産管理、チケットなどです。ダッシュボードや業務システムとの連携も、対象に含まれることがあります。
差別化が必要な機能に限れば、導入効果と安全性のバランスが取れます。
XDRの費用相場とコストの内訳
XDR費用は、ライセンス、導入・連携、運用監視に分けて考えると整理しやすくなります。総額は、上位ライセンスや対象ユーザー数、端末・サーバーの追加で変わります。さらに、ログ保管やMDRの有無でも変わります。
次の金額は、2026年時点の公開価格と類似する導入案件をもとにした目安です。個別の見積金額を保証するものではありません。
▶ 詳細はこちら:XDR開発の見積相場や費用/コスト/値段について
ライセンス費用の見方
公開価格は、契約単位と含まれる機能を確かめたうえで、見積もりと比べます。
- セキュリティスイート:複数領域の保護・検知・対応を含み、年契約で1ユーザー月額12米ドルの例があります。
- 100ユーザーの試算:月額1,200米ドル、年額14,400米ドル、年約216万円です。
- 上位統合プラン:1ユーザー月額51.45米ドルや60米ドルの例があります。
年約216万円は、1米ドル150円で換算した額です。セキュリティスイート提供元の公式価格ページ(2026年8月確認)をもとにした試算です。
前提ライセンスが必要な場合があります。税や為替の影響、契約値引き、サーバー分は、別途扱いです。
上位プランには業務アプリやコンプライアンス機能も含まれています。そのため、XDR単体の価格として横並びで比べると、見誤るおそれがあります。
導入・連携費用の目安
導入規模ごとの初期費用は、対象端末数と連携範囲の両方を見て判断します。
- 小規模POC:50〜150端末、1〜2データソースで初期100万〜300万円程度です。
- 中規模導入:100〜500端末で初期500万〜1,500万円程度です。
- 大規模導入:500〜数千端末で初期1,500万〜5,000万円以上になることがあります。
小規模POCは基本ポリシー設定と操作教育を含み、期間は1〜3か月が目安です。中規模では、メールやID、クラウドとの連携に加えて、ネットワークやチケット連携、検知ルールの調整を行います。期間は3〜6か月です。
大規模導入は、複数拠点、オンプレミスと複数クラウド、監査要件を含む場合で、期間は6〜12か月になることがあります。なお、各レンジにライセンス費用は含まれず、導入・統合・運用設計をもとにした推定です。
MDR・SOC運用費用の目安
MDRやSOCの運用費用は、監視時間と支援範囲で変わります。平日日中か24時間365日かで月額の幅が大きく違うため、見積書では次の5点を確かめます。
- 平日日中:監視と月次報告だけなら月額20万〜100万円程度です。
- 24時間365日:複数製品の分析や対応支援を含むと、月額100万〜500万円以上になる場合があります。
- 運用条件:監視対象、受付時間、重大度判定、連絡先、隔離や停止の実行者を決めておく必要があります。
- 追加対応:フォレンジックや現地対応が、別料金になるかどうか。
- 総額:3年分のTCOで比べます。ログ量、保持期間、追加モジュール、最低契約数、更新時の値上げを含めます。
見積書は、ライセンス、エージェント配布、ログ・API連携を、別々の項目に分けてもらいます。要件定義や資産棚卸し、検知ユースケースも、切り分けて示してもらいます。
チューニングや移行、教育は、別項目として確認します。手順書や保守、MDRも、データ保管と分けて見ます。見積書に「一式」が多い場合は、対象範囲と追加費用の条件が分かりにくくなります。
ログのGB単価や対象外の機器を確認しておくと、予算超過を防げます。さらに、時間外対応や契約終了時のデータ返却・削除も確かめておきます。
開発会社・ベンダーの選び方
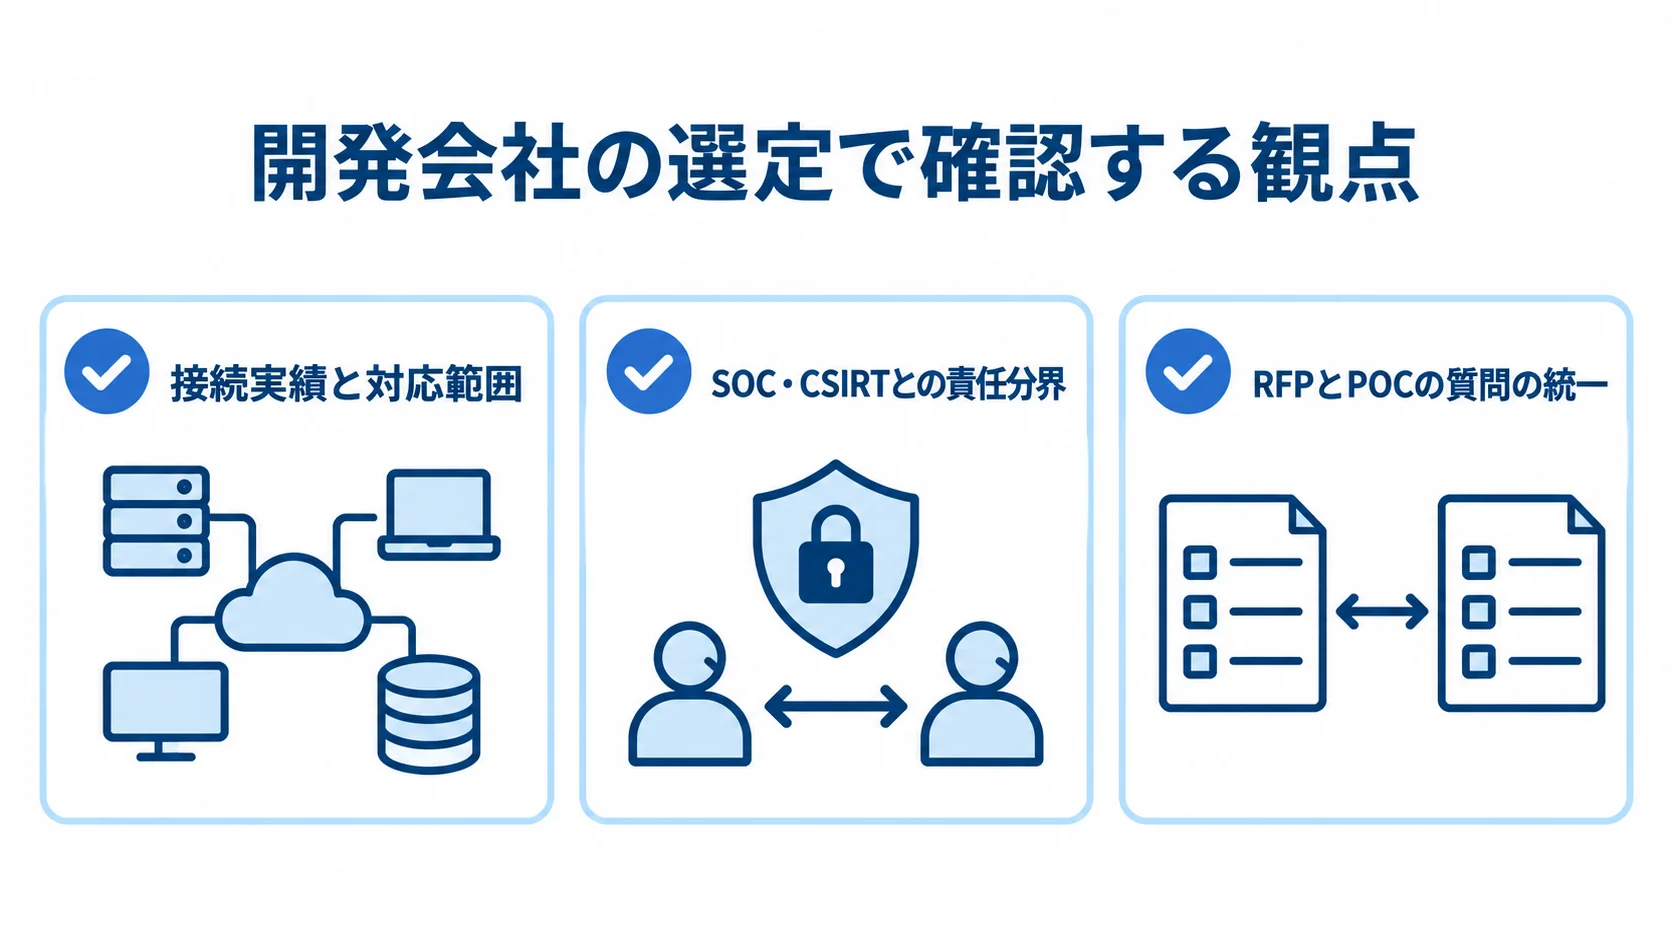
製品を提供するベンダーと、選定・連携・運用を支援する開発会社やSIパートナーは、別々に評価します。既存のID、メール、ネットワーク、クラウドとつながらなければ、攻撃の全体像は把握できません。
検知後の判断者や、端末隔離・アカウント停止の実行者が曖昧だと、アラートが統合されても対応が止まってしまいます。
接続実績と対応範囲の確認
まず、自社と同じ規模・業種・構成での接続実績を確かめます。そのうえで、主要データソースへのコネクタや、API制限、ログ欠損時の扱いを質問します。
オンプレミス機器の中継と複数テナントも、確認の対象です。既存SIEMやチケットとの連携、データ保管地域も、あわせて確かめます。
支援範囲が設計書作成だけなのか、実装や試験まで含むのかを、契約前に明確にします。教育や運用引き継ぎ、稼働後のチューニングまで含むかどうかも、契約書に明記してもらいます。
SOC・CSIRTとの責任分界
24時間監視が要るかどうかは、製品の性能ではなく、自社の対応体制とリスク許容度で決まります。たとえば、平日日中は自社の情シスが対応し、夜間だけ外部監視に任せる方法があります。
一次分析から封じ込めの判断まで外部に委託する方法もあります。その場合は、重大度の判定基準と、何分以内に連絡するかを決めておきます。
緊急時の承認者と端末隔離の権限を、責任分界表に書きます。さらに、証拠保全や経営層への報告、復旧後の再発防止も加えます。
RFPとPOCの質問の統一
候補には、同じ質問と検証シナリオを渡し、契約条件と運用上の制約を比べます。
- 接続・価格:接続方法と制約、最小契約数、1ユーザー・1端末・1GBログあたりの単価。
- データ:保持期間、返却方法、再委託先、海外移転、契約終了後の削除証明。
- 対応:誤検知の調整、自動対応の承認設定、24時間365日対応の範囲。
- 責任分界:脆弱性や障害時の責任範囲と連絡体制。
製品のデモに加えて、実データに近いログで、調査時間と運用担当者の作業量を採点します。
参考として、2026年3月公表の経済産業省・内閣官房国家サイバー統括室のガイドライン(出典: サイバーインフラ事業者に求められる役割等に関するガイドライン、2026年3月)は、開発・供給・運用者と顧客の役割分担を整理しています。
同ガイドラインは、ライフサイクル管理や脆弱性対応を扱います。また、人材・プロセス・技術の面にも触れています。関係者間の連携や、顧客による安全な調達・運用も扱います。
XDRの発注でも、同じ観点で委託先・再委託先と変更管理を評価します。加えて、脆弱性の連絡、障害時の証跡、インシデント時の連絡体制も確認します。
▶ 詳細はこちら:XDR開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:XDR開発の発注/外注/依頼/委託方法について
導入後の運用と失敗を防ぐチェックポイント
XDRは導入直後で完成するものではなく、環境や攻撃手法に合わせて育てていく仕組みです。アラートの数だけでなく、重大な攻撃を見逃していないか、調査と判断にどれだけ時間がかかるか、業務を止める誤作動が出ていないかを、定期的に確かめます。
月次レビューと四半期ごとの攻撃シミュレーションを組み合わせれば、形だけの運用になるのを避けられます。
誤検知と未対応アラートの管理
初期設定では、正常な管理作業や業務アプリの動きが不審と判定されることがあります。ただし、除外ルールを増やすだけでは、攻撃を隠す抜け道になりかねません。目的は、不要な通知を減らしながら、重要な兆候を残すことです。
除外のたびに、理由や対象範囲を記録し、期限と承認者も残します。毎月は、重大度別のアラート数と未対応件数を確認します。再発する誤検知やルール変更、対応時間も、あわせて見ます。
プライバシーとデータ保管の確認
XDRが扱うメール本文や添付ファイルには、個人に関係するデータが含まれることがあります。ユーザー名やIPアドレス、端末識別子にも、同じく個人に関係するデータが含まれることがあります。そのため、収集目的、アクセスできる担当者、暗号化を確認しておきます。
保管地域と保持期間、削除方法は、法務・プライバシー担当と確認します。委託先・再委託先や海外移転の有無も、同じ担当と詰めます。
管理者権限は役割ごとに分け、監査ログを取得します。さらに、契約終了時には、データの返却と削除証明を受け取れるようにします。
訓練と復旧までの運用
検知と封じ込めができても、復旧手順がないと事業への影響は長引きます。そこで、連絡網や証拠保全、端末の再構築を手順書にまとめます。認証情報のリセットやバックアップからの復旧も、同じ手順書に書きます。
取引先や関係者への報告と、再発防止のルール変更も、手順に含めます。少なくとも年1回は机上訓練を行い、安全な疑似攻撃で判断時間を確かめます。
XDRの管理画面を操作する人に加え、経営層や法務も訓練に参加させます。広報や業務部門も、訓練に加えます。
よくある質問(FAQ)
導入前によくある疑問を、既存環境、費用、運用体制の観点から答えます。
EDRを導入済みでもXDRは必要ですか?
端末以外の領域まで横断して調べたい場合は、XDRを追加する価値があります。
端末の検知と対応で目的を満たせていて、運用担当者も十分に分析できているなら、XDRをすぐに全面導入する必要はありません。
まずは、既存EDRのデータを他領域と相関できるか、追加費用と運用負荷をPOCで確かめます。
XDRとSIEMはどちらを選べばよいですか?
検知から調査・対応までを早くつなげたい場合は、XDRが候補です。一方、幅広いログの長期保管や監査、自由な検索を重視するなら、SIEMが候補になります。
両方を組み合わせる企業もあります。その場合、同じログを重複して集めると費用が増えます。そのため、保管先とアラートの処理先を設計します。
MDRを付けるべき企業はどのような企業ですか?
夜間や休日を含めて監視が必要なのに、社内で24時間の分析体制を作れない企業は、MDRを検討しやすくなります。重大インシデント時の判断者や、端末隔離・認証情報変更の実行者も、あわせて確かめます。
委託範囲が検知だけなのか、一次分析や封じ込めまで含むのかを、契約で明確にします。復旧支援や報告書まで含むかも、あわせて見ておきます。
XDRの費用を抑えるにはどうすればよいですか?
優先度の高い攻撃シナリオとデータソースに絞ってPOCを行うと、不要なライセンスや連携費を抑えられます。既存契約で使える機能を確かめ、重複するEDRやメール、ログ管理の契約も棚卸しします。ライセンスの最低数も、あわせて確認します。
初期費用だけでなく、3年分の運用費で比べることが大切です。ただし、費用を削ろうとしてログ保持や対応範囲を曖昧にすると、インシデント時の調査が難しくなるので注意が必要です。
まとめ
XDRは、複数の領域の情報を相関させ、検知・調査・対応を一つの運用につなげる仕組みです。
EDR、SIEM、SOAR、MDRとは役割が重なります。そのため、名称や機能数だけで決めず、対象資産、ログ保持、対応権限を基準に、運用体制も含めて判断します。
この記事の要点
導入では、目的とKPIを決めたうえで、資産やログ、契約を棚卸しします。そのあと、POCで検知から封じ込めまでを実測します。費用は、ライセンス、導入・連携、MDR・SOC運用に分けて考えます。
初期費用の目安は、小規模POCが100万〜300万円程度、中規模導入が500万〜1,500万円程度です。大規模導入は、1,500万〜5,000万円以上が目安になります。
候補の費用は、公開価格や追加モジュールと、ログ量、保持期間、対応時間を分けて、3年分のTCOで比べます。
次に行うこと
導入準備から運用までは、次の順に進めます。
- 守る業務と優先する攻撃シナリオを3〜5個に絞り、端末、ID、メール、クラウド、ネットワークを一覧にします。
- 候補比較表に、接続実績とPOC評価、責任分界を入れます。データ保管や脆弱性対応、契約終了時のデータ処理も加えます。
- 月次チューニングや訓練、復旧までを計画に含め、アラートを増やすだけの運用にしないことです。
▼関連記事一覧
・XDR開発の進め方/やり方/流れや方法/手法/工程/手順
・XDR開発でおすすめの開発会社/ベンダー6選と選び方
・XDR開発の見積相場や費用/コスト/値段について
・XDR開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。