
XDR開発の費用は、ライセンス、連携・導入SI、監視運用の範囲で変わります。初期費用は100万円〜5,000万円以上、月額の運用費は20万円〜500万円以上が目安です。
費用の内訳、規模別の価格帯、費用が変わる要因を順に見ていきます。全体像は、XDR開発の完全ガイドで確認できます。
▼全体ガイドの記事
・XDR開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
XDR費用の全体像
XDRの見積もりには、セキュリティ製品の利用料と、環境へ安全に組み込む専門作業の費用が含まれます。そのため、「何を買う費用か」「何を作る費用か」「誰が運用する費用か」を切り分けて見ると、過不足を判断できます。
XDRの料金構成
料金の土台になるのは、XDR製品または関連モジュールのライセンスです。見積書では、まず製品ごとの課金単位を確認します。
- ユーザー・端末:利用者数や保護端末数
- サーバー・テナント:サーバー数やクラウドアカウント数
- ログ量:取り込むデータ量
さらに、ログの保持期間、脅威インテリジェンス、脆弱性管理によっても価格が変わります。SOAR、自動調査・対応、MDRの有無も、金額を左右します。Microsoft 365やEDRの契約に含まれる機能を先に確認しないと、役割が重なる製品を買ってしまうおそれがあります。
たとえば、Microsoftの公式価格では、Microsoft 365 E3などを前提にDefender Suiteを追加する場合、年契約で1ユーザー月額12米ドルです。100ユーザーなら、単純計算で月額1,200米ドルになります。
ただし、Microsoft 365 E3の契約、為替、税、契約値引きは、別途確認が必要です。この金額はXDR総額ではなく、公開ライセンス価格の一例です(出典: Microsoft「Microsoft Defender pricing」、2026年)。
導入SI費とMDR運用費の内訳
導入SI費とMDR・SOC運用費は、含まれる作業が異なります。
- 導入SI費:資産の洗い出し、要件定義、エージェント配布、API・コネクタ設定、ログ正規化、チケット連携、検知ルール調整。
- MDR・SOC運用費:アラート監視、脅威ハンティング、インシデント一次対応、レポート、ルール改善。
社内に24時間対応できる担当者がいない場合、ライセンスを安く抑えても、運用に穴が残ります。
見積書では、初期費用、年額ライセンス、月額運用費、追加作業の単価を分けて確認します。そのうえで、XDRエンジンを一から作る費用とは切り離し、既製基盤の統合費と継続運用費として見ると、条件をそろえて比べられます。
XDR開発・導入の進め方
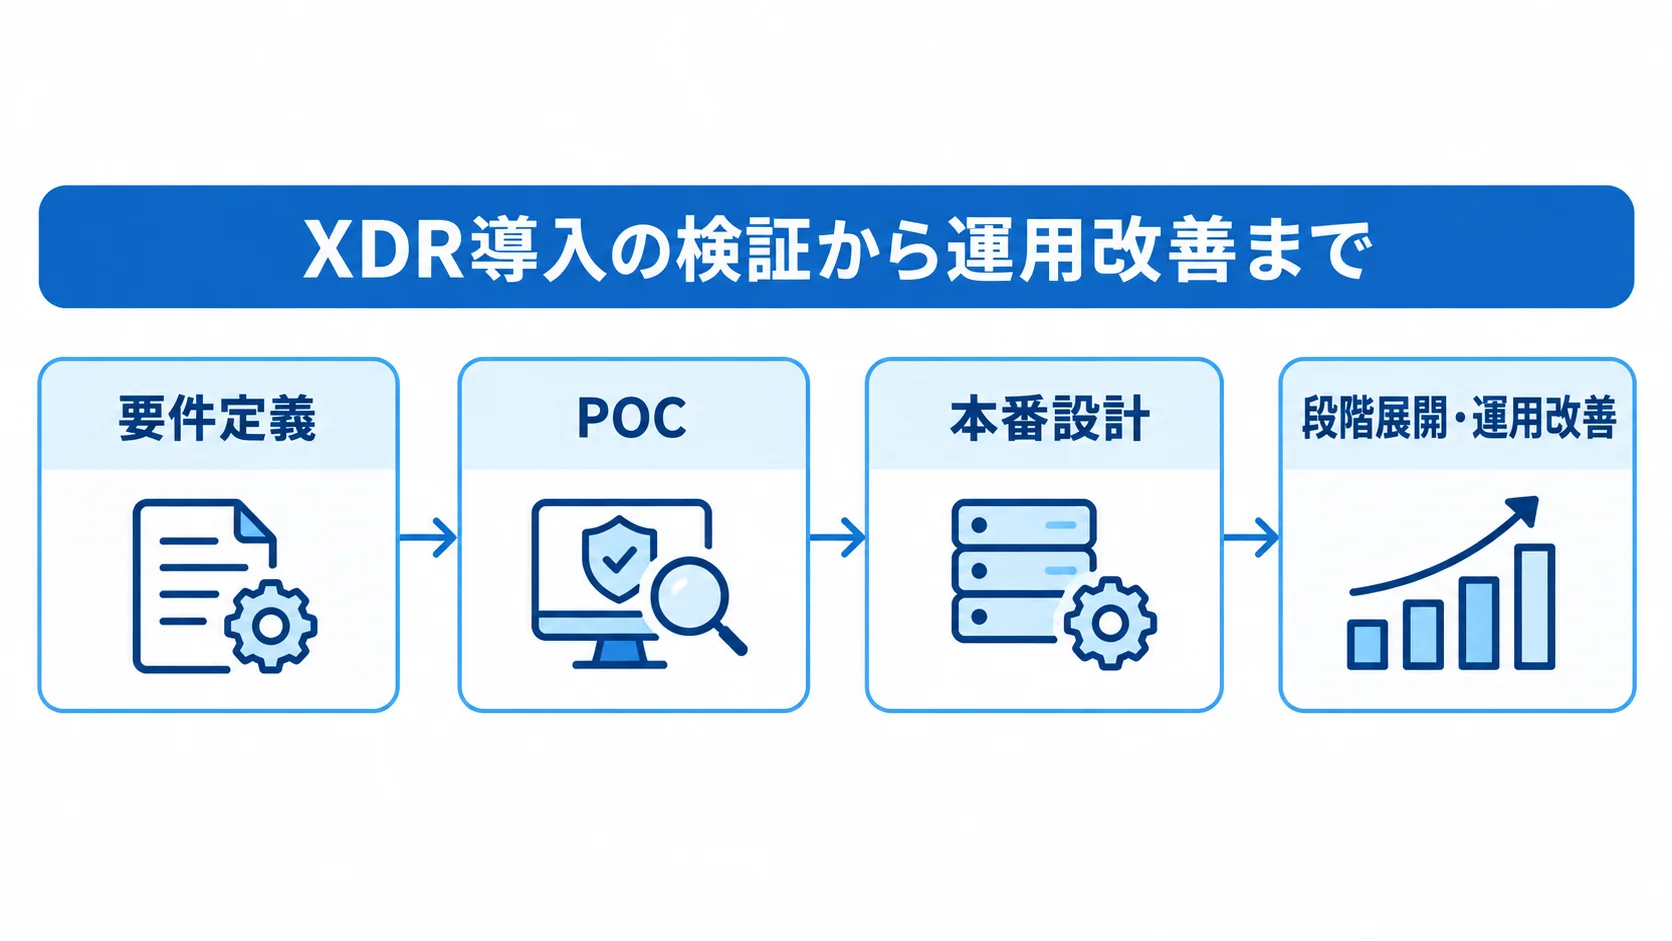
企画段階で初期対象のデータソースと検知後の自動対応の範囲を決めておくと、初期構築が過大になるのを避けられます。XDRは、検証後に段階的に展開します。
要件定義の攻撃シナリオとKPI
要件定義では、優先する攻撃シナリオ、評価KPI、連携する資産を整理します。
- 攻撃シナリオ:ランサムウェア、フィッシング、認証情報窃取、クラウドアカウント乗っ取り。
- KPI:平均検知時間(MTTD)、平均対応時間(MTTR)、重大アラート初動時間、誤検知率、封じ込めの誤作動数。
アラート件数だけを減らそうとすると、重要な攻撃まで見えなくなるおそれがあります。そのため、KPIには検知や対応の質も確認できる指標を選びます。
連携対象は、端末、サーバー、Active DirectoryまたはEntra ID、メール、SaaSに分けて一覧にします。クラウドは、AWS・Azure・Google Cloudのうち使っているものを確認します。さらに、ファイアウォール、VPN、プロキシ、既存EDR・SIEMも連携対象に加えます。
各資産は、台数や管理者、APIの有無を確認します。加えて、ログ保持期間、個人情報の含有、データ保管地域も見ておきます。
資産の洗い出しが不十分だと、連携対象が後から増え、追加費用になりやすいです。
POCの範囲と測定項目
POCは、50〜150端末程度に限定し、1〜2種類のデータソースから始めるのが現実的です。そのうえで、フィッシングメールや疑似的な認証情報窃取のほか、ランサムウェアの振る舞いや管理者権限の悪用などを試します。
検知の有無だけでなく、相関インシデントまでの時間や調査画面の遷移も見ます。あわせて、必要なログと封じ込めの承認手順を確認します。POC期間は、基本設定と教育を含めて1〜3か月程度が目安です。
期間は、端末管理基盤の状態、対象クラウドの標準コネクタ対応、業務時間中に隔離テストができるかどうかで変わります。そこで、検証項目と成功条件を先に合意し、条件を満たさない機能は本番契約に含めないことが、費用の抑制に有効です。
本番設計・段階展開・運用改善
本番設計では、エージェントの配布先、ログの経路、権限の分離を決めます。さらに、重大度や通知先、端末隔離やアカウント無効化の承認者も定めます。そのうえで、いきなり全拠点へ広げず、情シスやリスクの高い部門で試してから展開します。
自動対応の誤作動は業務停止につながるため、承認付きから始める設計が安全です。稼働後は月次で、誤検知や未対応アラート、検知から封じ込めまでの時間を確認します。あわせて、ルール変更と攻撃シミュレーションの結果も見ます。
脅威情報や製品機能は更新されるため、運用改善の工数も予算に組み込みます。大規模・複数拠点では、設計から移行、教育、運用手順の整備まで含めて、6〜12か月程度かかる場合があります。
XDR開発の費用相場とコストの内訳
初期費用は、対象資産の規模、連携データソース、既存製品の状態、運用要件によって変わります。ここで示す金額は、リサーチノートの公開価格と、類似するEDR・SIEM・MDR導入案件をもとにした推定レンジです。
ベンダーが公開する一律の相場ではないため、予算計画の初期目安として使ってください。最終的には、同じ前提条件で各社から見積もりを取ってください。各社には、対象台数と連携数を前提に、金額をレンジで示してもらいます。
初期費用の目安
初期費用は、対象端末数と連携・運用の構築範囲によって幅が出ます。
- 小規模:50〜150端末、初期100万円〜300万円程度。1〜2データソースを連携。
- 中規模:100〜500端末、初期500万円〜1,500万円程度。
- 大規模・複数拠点:500〜数千端末、初期1,500万円〜5,000万円以上。
端末管理、ID管理、ネットワーク構成が整っていて標準コネクタを使える場合は、下限に近づきます。反対に、独自形式のログや複数テナントがあると、金額は上振れします。
中規模では、メール、ID、クラウドの連携に加えてネットワークも対象にします。さらに、既存SIEM、チケット管理、通知基盤も組み合わせます。
検知ユースケースの作成と誤検知の調整を含めると、運用手順書や管理者教育も加わり、エージェント配布だけの場合より工数が増えます。固有の承認フローや業務システム連携には、別途開発費がかかります。
ユーザー数・端末数・ログ量で変わるライセンス費
ライセンス費を見るときは、課金単位と既存契約に含まれる機能をあわせて確認します。
- 課金単位:1ユーザー、1端末、1サーバー、1GBログ、1テナント。
- 既存機能:Microsoft 365中心の企業では、Defender SuiteやMicrosoft 365 E5の契約を整理。
- 契約条件:最低契約数、未使用ライセンス、追加モジュール単価、更新条件、解約時のデータ返却。
Microsoft 365 E5の公式価格は、年契約で1ユーザー月額57米ドルです。Teamsなしの場合は48.45米ドルです。
このプランには生産性アプリやコンプライアンス機能も含まれるため、XDR単体の比較価格とは言えません(出典: Microsoft「Microsoft Defender pricing」、2026年)。
Cortex XDR、CrowdStrike Falcon、Trend Vision Oneなどは、モジュールや契約期間で価格が変わります。対象台数、ログ保持、MDRの有無も見積もりに影響するため、個別見積もりが中心です。
年額の安さに加えて、既存EDRやSIEMとの機能重複による二重投資も、総額に含めて考えます。
MDR・SOCの運用費の目安
運用費は、監視時間と対象製品、アラート件数によって変わります。一次対応の範囲も影響します。
インシデント対応代行、月次報告、脅威ハンティングの頻度も、費用に影響します。
- 小規模・平日日中:月額20万円〜100万円程度。
- 中〜大規模・24時間365日:複数製品の監視や封じ込め、対応代行を含み、月額100万円〜500万円以上。
このレンジは、類似サービスからの推定です。ただし、監視対象が少なくても、夜間・休日の即時対応を求めると、下限に収まりにくくなります。
NTTデータの「UnifiedMDR for Cyber Resilience」は、ポリシー策定や構築を支援し、運用と改善にも対応します。SOC・CSIRT、グローバルガバナンス、教育・訓練などを組み合わせたサービスです。
これは支援範囲を広くしたMDRの例で、公開されている定額料金ではありません(出典: NTTデータ「UnifiedMDR for Cyber Resilience」、2026年確認)。
見積もりでは、アラート通知のみか、端末隔離やアカウント停止まで代行するかを分けます。
規模別のXDR価格帯と開発期間
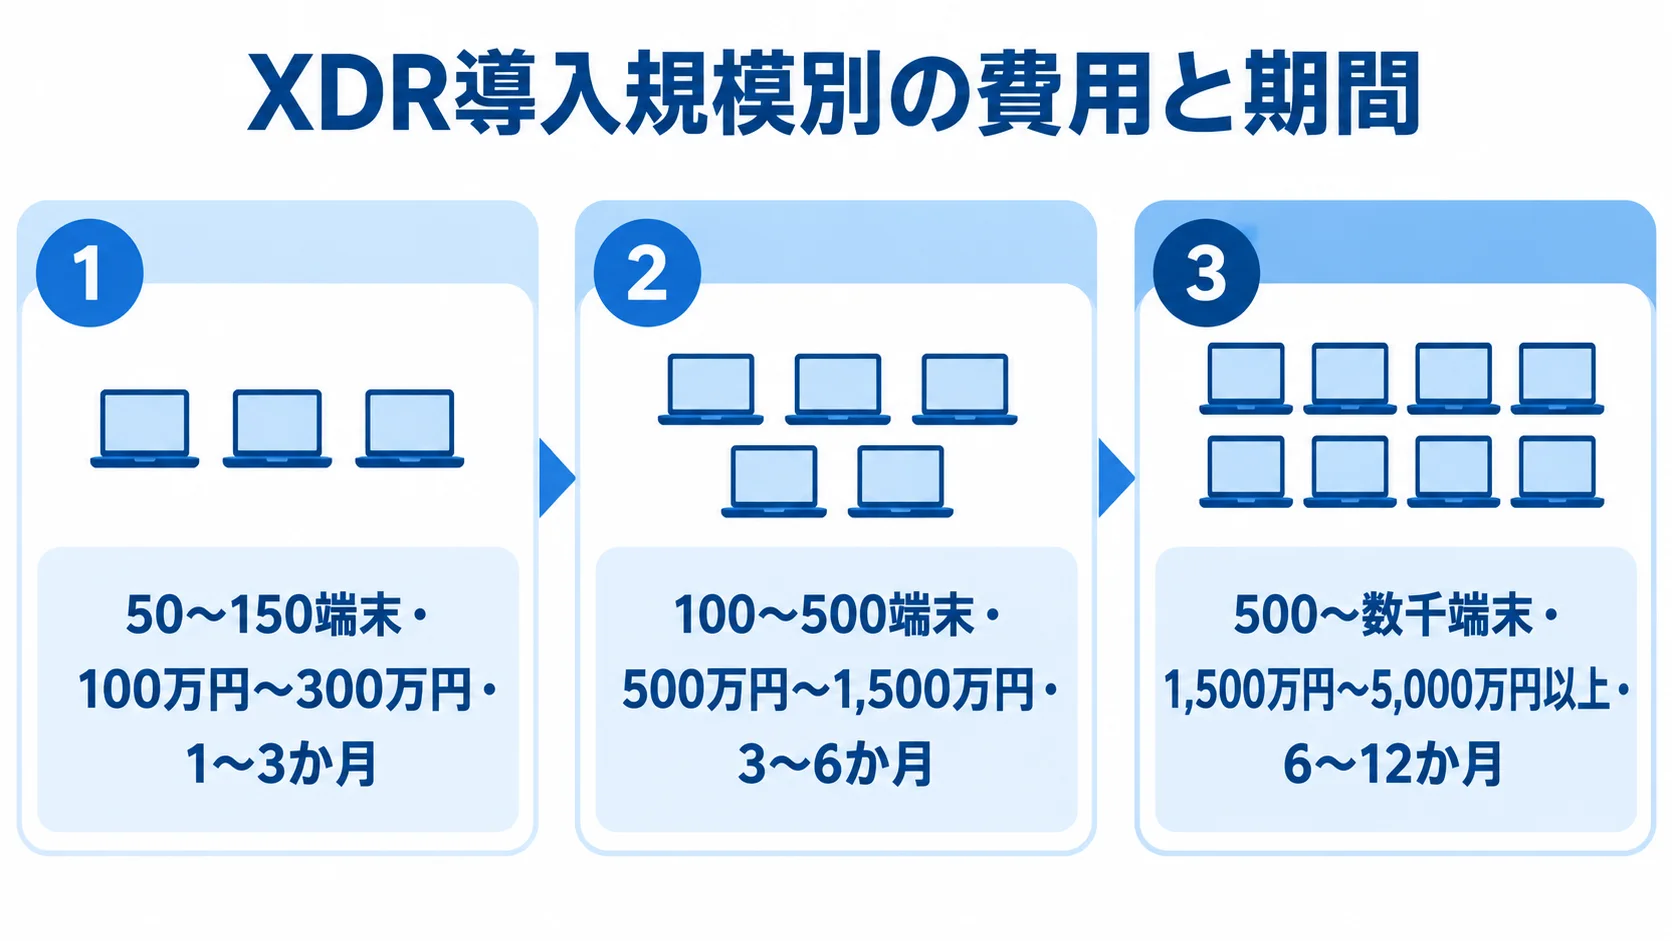
50端末のPOCと数千端末のグローバル運用では、設計・教育・監視体制が異なります。ここで示すのは、ライセンスを除く導入SI費を中心にした推定レンジです。
実際の予算は、製品契約や為替、税、既存契約、要件の複雑さを踏まえて調整してください。
50〜150端末の小規模導入
期間は1〜3か月が目安です。この期間で、資産確認や基本ポリシーの設定、標準コネクタの組み込みを行います。さらに、限定的な自動対応と担当者教育も含めます。
- 既存環境:端末管理とID管理が整っている企業ほど、短期間で始めやすい。
- 外部支援:少人数の情シスは平日日中のMDRか、重大アラートのみの外部エスカレーションを検討。
端末が少なくても、個人情報や機密データが集中するサーバー、複数クラウド、委託先アカウントまで対象にすると、費用は増えます。そのため、台数だけで小規模かどうかを判断せず、攻撃経路と対応範囲からPOCの対象を決めます。
100〜500端末の中規模導入
中規模では、エンドポイントに加えて、メール、ID、クラウド、ネットワークのデータを相関させます。そのぶん、チケット管理やITサービス管理との連携も増えます。
- 費用・期間:初期500万円〜1,500万円程度、期間3〜6か月。
- 構築範囲:ユースケース、ログ保持、権限設計、運用訓練を含める。
- SIEM廃止時:移行計画と過去ログの扱いも検討する。
この規模では、XDRの画面を見る担当者を一人置くだけでは足りない場合があります。
重大度ごとの通知先や夜間連絡網を決めておきます。さらに、隔離後の業務復旧と、法務・広報への報告も定めます。
担当者が不在でも進められるよう、手順を整えておきます。特に、運用設計を省くと、導入後に追加のコンサルティング費がかかりやすいです。
500〜数千端末の大規模導入
大規模導入は、期間6〜12か月が目安です。費用を押し上げるのは、国内外の拠点や子会社、複数のテナントを統合する場合や、オンプレミスとマルチクラウドにまたがる構成です。さらに、長期ログ保持や監査証跡、24時間365日のSOC連携も加わります。
- 導入費:500〜数千端末で初期1,500万円〜5,000万円以上。
- 構築要件:複数拠点、複数クラウド、長期ログ保持、監査証跡、24時間365日運用。
ここでの金額は、構築範囲を広く取った場合の推定レンジです。ネットワーク刷新や複雑な移行を同時に行うと、XDRの費用だけを切り出せない場合があります。子会社ごとに権限を分けて設計する場合や、データの保管地域に制約がある場合も、金額と期間が増えます。
大規模案件では、製品ベンダーと導入・運用会社の役割を分けて見ます。NECは2025年、12万5千台の端末にCrowdStrike製品を導入したと公表しました。対象製品は、Falcon Identity ProtectionとFalcon Insight XDRです。
あわせて、Falcon Flexによるモジュールの柔軟な利用や、NECセキュリティによる監視運用への展開も説明しています(出典: NEC「NECの12万5千台の端末に、CrowdStrike Falcon Identity Protectionを導入」、2025年)。
この事例では金額は示されていませんが、ライセンス、連携、運用体制を分けて設計する必要性がうかがえます。
XDR費用が変動する主な要因
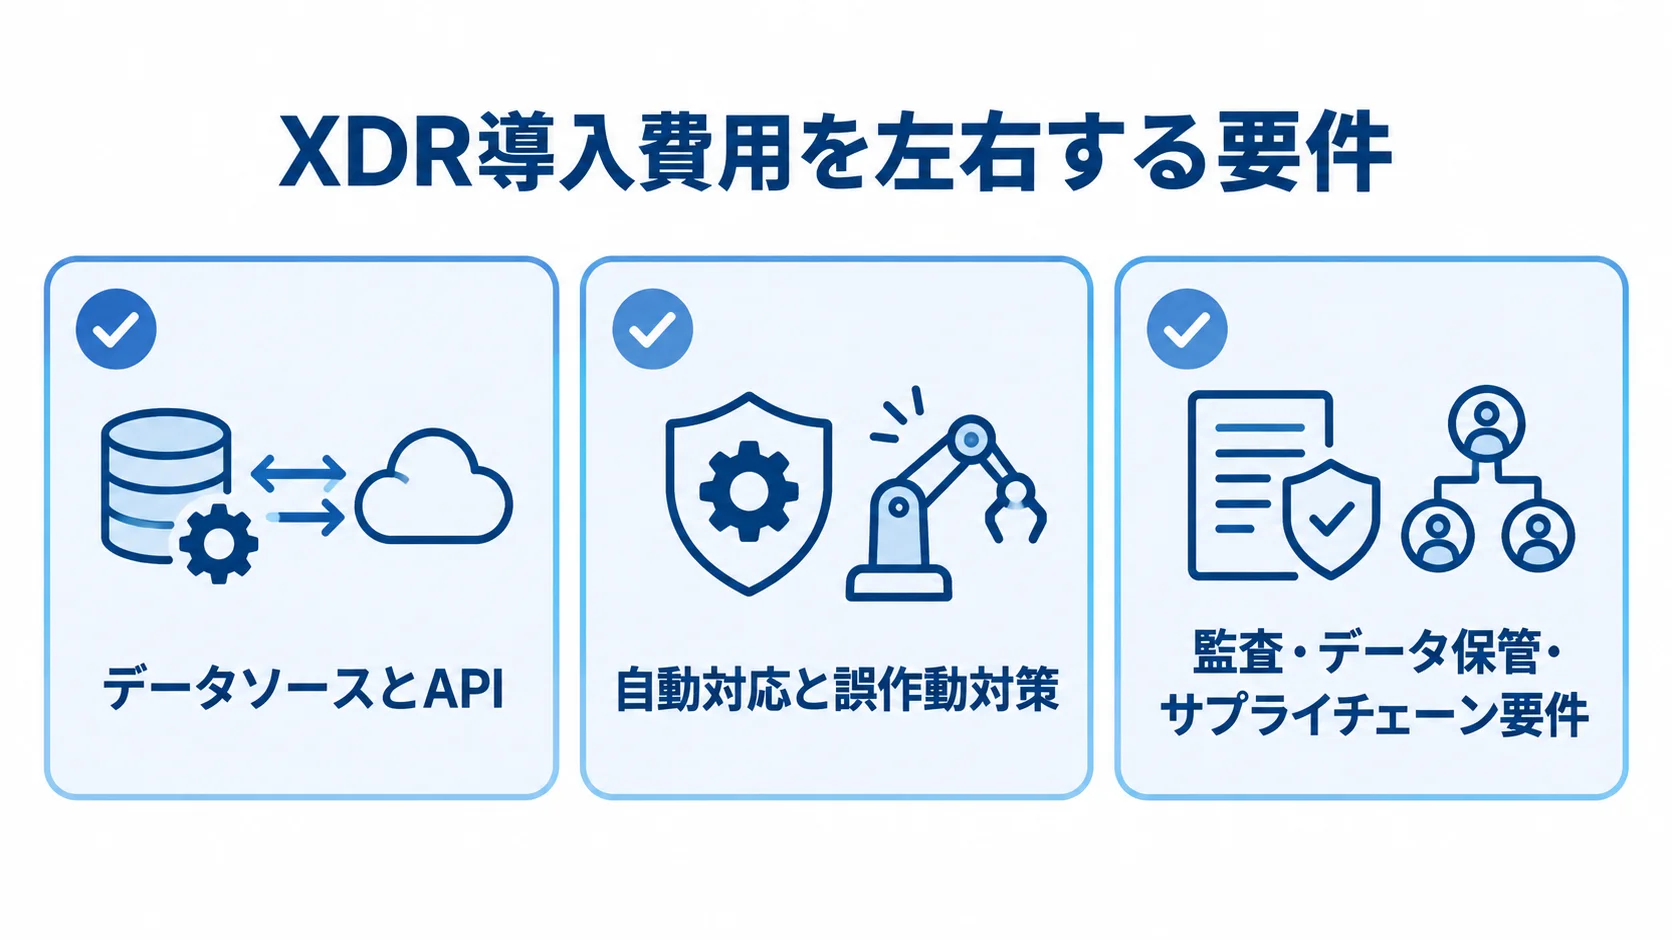
金額の差は、製品性能だけでなく、対象資産、データソース、既存システムからも生じます。運用時間やガバナンス要件でも差が出ます。要件が増えるほど、設定や検証の工数が増え、教育や保守の工数も重なります。
見積もりは、差額がどの要件から生じたのかを確かめながら比べます。
データソースとAPI連携の工数
端末だけを対象にする構成と、複数の領域を横断する構成では、接続数もテストケースも異なります。
- 接続範囲:端末、ID、メール、SaaS、クラウド、ファイアウォール、VPN。
- SIEM併用:XDRを相関基盤にするか、SIEMを長期保管・監査・全社分析に使うかを決める。
標準コネクタは設定しやすい一方で、独自アプリや古いバージョンがあると、ログ変換やエラー処理が必要になります。API制限や中継サーバーがある場合も、同じ対応が求められます。
連携ごとに収集項目と送信頻度を確認します。欠損時の扱いや権限、費用も、あわせて見ておきます。
SIEMを併用すると、同じログを二重に保存してストレージ費が増えたり、相関分析が重複したりします。
収集範囲と保持期間も分けて考えます。ログ量で課金される製品では、日次のGB数に加えて、ピーク時の増加も見積もりに含めます。
自動対応の範囲と誤作動対策
自動調査・対応では、どの操作を自動で実行するかと、誤作動にどう備えるかを決めます。
- 自動操作:ファイル隔離、プロセス停止、URLブロック、端末隔離、アカウント無効化、メールボックス修復。
- 誤作動対策:承認者、対象外条件、ロールバック、緊急解除の手順。
自動化は初動を速めますが、誤判定が起きたときの業務への影響も大きくなります。そのため、設計とテストが見積もりに含まれているかを確認します。
Palo Alto Networksの事例では、SabreがCortex XDRなどで30以上のデータソースを相関しました。さらに、Cortex XSOARで56%のアラートを自動対応し、セキュリティケースの封じ込め時間を90%短縮したと説明されています(出典: Palo Alto Networks「Sabre secures every leg of the journey」、2025年7月)。
これはベンダーが公表した個別事例で、同じ成果が保証されるわけではありません。見積もりでは、自動化率よりも対象ユースケースと実行条件を具体化します。
監査・データ保管・委託先の要件
クラウドへ送る個人情報、通信内容、認証ログは、保管地域と委託先・再委託先を確認します。加えて、権限や削除期限、監査証跡も見ます。
- 海外監視:各国法令、時差、言語、インシデント時の連絡体制も設計する。
- 追加要件:長期保管や専用環境は、ストレージや運用費を上げる可能性がある。
経済産業省と内閣官房国家サイバー統括室は2026年3月、事業者と顧客の役割や、供給網全体のレジリエンスを整理したガイドラインを公表しました。
XDRの選定では、RFPに脆弱性対応や変更管理、委託先管理を盛り込みます。さらに、障害時にどこまでを誰が受け持つか、インシデント報告、証跡保存も含めます(出典: 経済産業省・内閣官房国家サイバー統括室「サイバーインフラ事業者に求められる役割等に関するガイドライン」、2026年3月)。
XDRコストの抑え方
コストを抑えるには、安い製品を選ぶより、守る資産と対応すべきリスクに予算を集中させる考え方が有効です。検知対象を広げすぎるとライセンスとログ量が増え、狭めすぎると攻撃経路が途切れます。
初期導入と運用を含めた3年程度の総保有コストで比べると、判断を誤りにくくなります。
既存ライセンスと標準機能の確認
まず、Microsoft 365やEDR、メールセキュリティで使っている機能を確認します。ファイアウォールやSIEM、脆弱性管理製品についても、使っている機能を確認します。
- 契約の重複:終了時期や最低利用数を確かめず移行すると、二重払いが残る。
- 標準機能:標準コネクタで取り込めるデータと追加開発が必要なデータを分ける。
- 追加開発:固有ダッシュボード、CMDB連携、申請・承認、業務固有のSOARプレイブックを検討する。
Microsoft環境では、Defender SuiteやE5の権利が使える可能性があります。追加購入の前に、契約と機能の対応表を作ることができます。
XDRの検知エンジンをスクラッチで作ると、脅威情報の更新や検知精度の改善のほか、24時間対応や製品互換性の継続も費用になります。通常は、既製基盤を活用するのが現実的です。
優先度の高い資産からの段階展開
まず優先資産を決め、検知ユースケースと対応手順を整えてから、次の部門へ広げます。
- 優先する対象:管理者アカウント、重要サーバー、経営層の端末、外部公開システム、機密情報を扱う部門。
- 契約条件:最低台数、追加ライセンス単価、途中のモジュール変更、未使用分の繰り越し。
対象を分ければ、初期ライセンスと導入工数を抑えつつ、リスクの高い箇所から早く効果を出せます。
CrowdStrikeの事例では、Travel + LeisureがFalcon Flexで容量やモジュールを柔軟に移行し、重複ツールも整理したと説明されています(出典: CrowdStrike「Travel + Leisure Builds Future-Ready Security」、2026年確認)。
成果は環境によって異なりますが、契約の柔軟性やツール統合の効果も、見積もりを比べる観点に加えるとよいでしょう。
自動化と外部運用の使い分け
すべてのアラートを人が確認すると、担当者の負荷と人件費が増えてしまいます。そこで、リスクと社内体制に応じて、自動化と外部委託を使い分けます。
- 自動化:低リスクの定型アラートは自動クローズし、信頼度の高い脅威は自動隔離する。
- 承認制:業務影響が大きい操作は承認制にし、誤検知時の復旧手順と責任者を決める。
- 外部MDR:日中対応できる場合は夜間・休日のみ委託。24時間対応が難しく封じ込めやフォレンジックも必要なら、月額一括サービスを検討。
委託範囲が曖昧だと、通知後の判断が社内に残ってしまい、期待した費用対効果を得にくくなります。
XDRの見積もりの取り方
見積もりを依頼するときは、対象資産、攻撃シナリオ、運用時間を示します。さらに、既存契約や納期、データ保管条件も伝えます。そのうえで、複数社から同じ前提の提案を受け、ライセンスと導入SI、運用に分け、追加作業も別項目にして比べます。
前提がそろっていないと、安く見える提案も、対象範囲や対応時間が違うだけの場合があります。
RFPの対象範囲と成果物
RFPには、対象範囲と成果物、評価方法を具体的に書きます。
- 対象資産:ユーザー、端末、サーバー、拠点、クラウドアカウント、メール、既存EDR・SIEM。
- 運用条件:ログ保持期間と24時間監視の要否。
- 成果物:要件定義書、構成図、連携一覧、検知ユースケース、プレイブック、テスト結果、運用手順書、教育資料、月次レポート見本。
成果物を指定すると、各社の作業範囲が明確になります。
MTTDやMTTRを測る起点と、誤検知率の分母を定めます。さらに、検知・通知・封じ込めのどこまでをサービスレベルに含めるかも決めます。
攻撃シミュレーションや月次レビューによる確認方法まで含めると、導入後の評価に使えます。
製品ベンダーと導入・運用会社の役割
XDR製品のベンダーと導入・運用会社は、同じ会社とは限りません。Microsoft、CrowdStrike、Palo Alto Networks、Trend Microなどは、製品機能や脅威情報、更新を提供しています。
- 製品ベンダー:製品機能、脅威情報、更新を提供する。
- SIer・MSSP:要件定義、移行、運用設計、SOC、CSIRT、教育を担う。
- 実績・体制:対応製品、標準コネクタ実績、同規模事例、24時間365日対応、緊急連絡先。
- 契約条件:フォレンジック範囲、データ返却、価格改定条件。
依頼先に加えて再委託先も含め、それぞれの役割を確認します。
CrowdStrikeのTravel + LeisureやPalo Alto NetworksのSabreの公式事例は、参考になります。ただし、規模や運用体制が異なるため、成果の数値をそのまま期待値として当てはめることは避けます。
責任分界と追加費用
見積もりでは、作業の抜けや、過剰な機能契約がないかを確認します。
- 含まれる作業:チューニング、教育、月次レビュー、重大インシデント対応。
- 追加費用:2年目以降の更新、台数・ログ増加、休日対応、現地作業、追加連携の単価。
- 連絡と報告:障害時の責任、検知漏れ・誤作動時の連絡、情報漏えい時の報告。
- データと契約終了:データの保管・削除、再委託先の変更、終了時の移行支援。
安い見積もりは初期設定だけを含む場合があります。逆に、過剰な提案では、未使用のモジュールやログの契約が続くおそれがあります。
2026年の経済産業省ガイドラインが示すとおり、供給網全体での役割を明確にしておくことは、費用対効果と導入後のリスク管理につながります。
よくある質問
XDR費用について、質問されることの多い内容を取り上げます。金額だけでなく、既存環境や対応範囲、運用体制を前提に考えます。
XDRの導入費用は最低いくらかかりますか?
小規模POCの導入SI費は、100万円〜300万円程度が推定の目安です。前提は、50〜150端末、1〜2データソース、基本設定と教育です。ライセンス、税、MDR運用費は、別に必要になる場合があります。
端末が少なくても、複数クラウドや厳格な監査要件があれば、費用は上振れします。
EDRを導入済みでもXDRの費用をかける必要がありますか?
EDRは主にエンドポイントを対象にします。一方、XDRはID、メール、クラウド、ネットワークなど複数の領域について、検知と対応を統合します。
EDRだけで重大な攻撃経路を追跡でき、社内で調査と対応ができるなら、急いで追加する必要はありません。一方で、アラートの相関や少人数での初動に課題がある場合は、既存EDRと連携できるXDRやMDRを比べます。
発注側は、機能の重複を整理し、導入効果を試算します。
XDRをスクラッチ開発すると費用を抑えられますか?
通常は、検知エンジンをゼロから作るより、既製のXDRを導入して、業務固有の連携やプレイブックだけを追加開発するほうが現実的です。
自社開発では、脅威情報の更新や検知精度の改善のほか、24時間対応や製品互換性を継続する費用が発生します。そのため、専用ダッシュボード、CMDB連携、申請・承認など、差別化が必要な補完機能に限って検討します。
MDRを付けると月額費用はいくら増えますか?
小規模・平日日中対応は、月額20万円〜100万円程度が目安です。一方、24時間365日の複数製品監視や対応代行は、月額100万円〜500万円以上と推定されます。
対象資産やアラート量、対応時間によって変わります。封じ込め権限や月次報告、フォレンジックの有無も影響します。監視だけの料金と、対応代行込みの料金を分けて見積もります。
まとめ
XDR開発費は、既製製品のライセンス、導入・連携SI、MDR・SOC運用費の合計です。
推定初期費用は、小規模POCが100万円〜300万円、中規模が500万円〜1,500万円、大規模・複数拠点が1,500万円〜5,000万円以上です。
運用費の目安は、平日日中対応で月額20万円〜100万円程度、24時間365日や対応代行込みで月額100万円〜500万円以上です。どちらも、対象範囲とサービス条件によって変動します。
費用比較の総額と前提条件
端末やユーザー、ログ量、連携対象を共通条件にします。保持期間や監視時間、対応権限、導入期間も、同じ前提でそろえます。
ライセンス公開価格に加えて、初期設定や調整、教育を含めます。さらに、更新、追加作業、契約終了時の移行まで含めた総保有コストで比べます。
自社のMicrosoft 365や既存EDRを活用できれば、重複投資を減らせる可能性があります。
対象資産と攻撃シナリオの整理
守る資産と優先する攻撃シナリオを定めたうえで、少数端末のPOCで検知・調査・封じ込めを測ります。結果をもとに段階展開し、必要に応じてMDRやSOCを加えれば、費用と運用負荷の釣り合いを図れます。
製品選定と既存環境との連携、運用設計、RFP作成を一つの計画にまとめます。そうすると、XDRを使い続けられる状態につながります。
▼全体ガイドの記事
・XDR開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。