
XDRの発注は、資産と目的を整理し、RFPで責任分界を明確にしたうえで、POCで実測する順に進めると、運用まで続く体制につながります。
発注形態、導入の進め方、費用相場、委託先の選び方は、順に確かめると判断の材料がそろいます。全体像はXDR開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・XDR開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
XDRの発注・外注の考え方
XDRの発注では、対象資産を決めて、既存のEDRやファイアウォールを接続します。Microsoft 365、AWS、Google Workspace、オンプレミスADなども対象になります。
検知後に誰がどの操作を承認するかまで、一つの業務として設計します。
XDRの発注の中心は統合設計
XDRの発注では、どの情報をどうつなぐかという統合設計の対象と、運用上の役割を整理することが中心になります。
- 情報の集約:端末、メール、ID、クラウド、ネットワークを横断して扱う形です。
- 対応の支援:関連するアラートを、一つのインシデントとしてまとめます。
Microsoft Defender XDRの公式資料も、複数製品のアラートや調査結果を攻撃ストーリーに相関させる構成を説明しています(出典: Microsoft Learn、2026年)。
XDRの成果は、画面の見た目ではなく、必要なデータが集まり、優先順位を付けて対応できる運用基盤として現れます。
EDR・SIEM・SOC・MDRとの役割の違い
XDRを既存の製品やサービスと並べて考えるときは、それぞれの役割を次のとおり区別します。
- EDR:主に端末を守る製品です。
- SIEM:広い範囲のログを収集・検索・分析する役割です。
- 監視の体制:SOCは監視と分析を担う組織で、MDRは監視・調査・対応を外部委託するサービスです。
- XDR:複数領域の検知と対応を統合します。取り込める外部製品の範囲は、製品ごとに異なります。
- 既存EDR:廃棄か併用かを確認し、二重投資を防ぎます。
XDRの発注形態の選び方
発注形態は、社内に運用できる人材がいるか、既存製品をどう扱うかで決まります。さらに、監視時間と機密ログの扱いも確かめておきます。社内体制に合う形を選べば、委託範囲の過不足を抑えられます。
製品ベンダーへの直接発注が向く場合
対象がMicrosoft 365やEntra IDを中心にまとまっていて、範囲も明確なケースです。
- 契約方法:Microsoft Defender XDRなどを契約し、社内で設定する形です。
- 運用:公開価格のほかに、連携設定と運用設計も見ておく必要があります。
Microsoft Defender Suiteは、指定ライセンスを前提とする年契約です。Microsoft 365 E3またはOffice 365 E3と、Enterprise Mobility + Security E3が必要です。
公式価格は1ユーザー月額12米ドル、年契約です(出典: Microsoft Security、2026年8月確認)。
100ユーザーなら、月額1,200米ドル、年額14,400米ドルの単純計算になります。ただし、この単純計算には、為替や税、値引きが含まれていません。
前提ライセンスや導入作業費も、別途考慮します。
社内で一次判定やルール調整、インシデント時の承認を担えるかを確かめます。
社内で不足する部分だけを、導入支援会社に依頼する方法もあります。
SI・MDR一括委託が向く場合
オンプレミスとマルチクラウドが混在する環境では、一括委託が候補になります。
- 接続対象:ファイアウォール、VPN、メール、ID、チケット管理をつなぎます。
- 委託先:SIerやMSSPに、設計・構築・運用を一括で依頼します。
- 常時監視:少人数の情シスで24時間365日の監視が必要なら、MDRも検討の対象になります。
- 社内の判断:月次報告、検知ルールの変更権限、重大時の最終承認者を、社内で決めておく事項です。
MDRでは、監視時間と一次対応を見積もります。封じ込めや緊急連絡、フォレンジックについても、見積もりに含めます。
契約終了時のデータ返却と削除証明も定めておくと、自社の意思決定を記録として残せます。
XDRの発注・外注の進め方
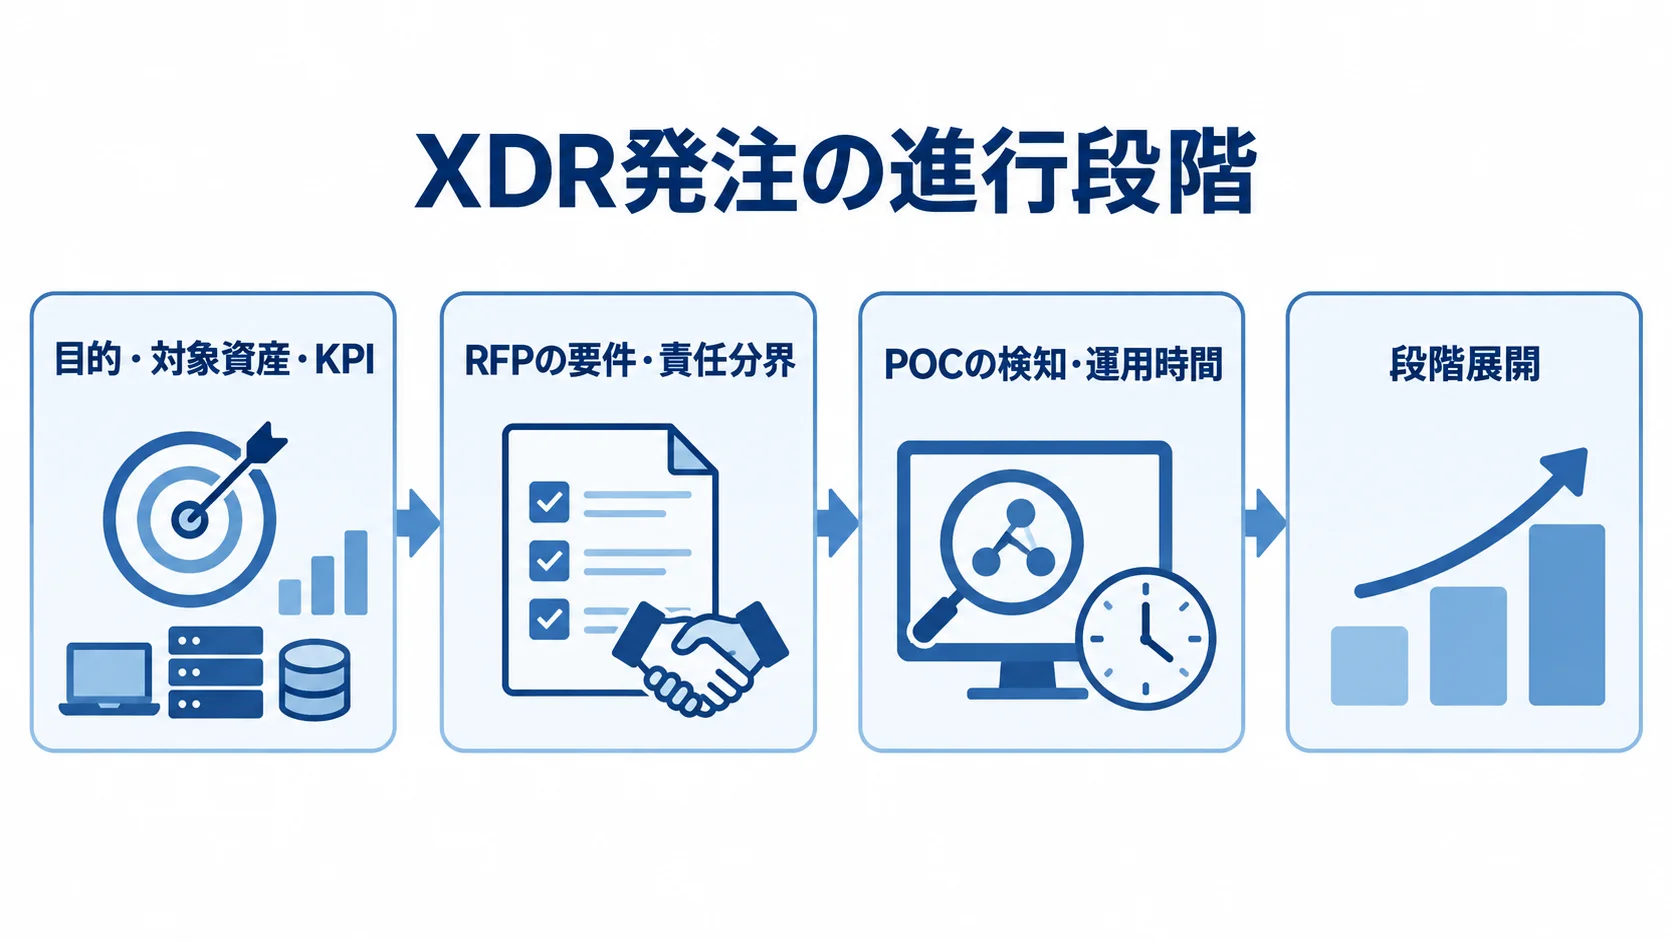
製品比較を先に始めると、守る資産や対応担当者が決まらないまま契約してしまう恐れがあります。そこで、目的と対象を先に決め、資産を洗い出してから、RFPで同じ条件を各社に提示します。
基本の流れは、POCで実測してから段階的に展開することです。全体は次の順に進みます。
- 目的、対象資産、KPIを整理する
- RFPで要件と責任分界を提示する
- POCで検知と運用時間を測る
- 少数部門から段階展開する
最初に行う目的・資産・KPIの整理
まず、攻撃シナリオ、資産、ログ条件を洗い出し、POCで評価する指標を定めます。
- 攻撃シナリオ:優先する対象を3〜5個程度に絞ります。
- 資産:端末台数、サーバー、ユーザー、メールボックスを一覧にします。
- ログ:保管場所と保持期間に加え、個人情報や通信内容の有無を確かめます。
- KPI:MTTD、MTTR、見逃しを設定します。誤検知率、担当者が1件を調査する時間、封じ込めの誤作動も含めます。
シナリオ例は、ランサムウェアや認証情報の窃取、フィッシング、クラウドの設定不備などです。さらに、委託先経由の侵入も候補に入れます。
資産には、ID、クラウド、SaaSも加えます。委託先経由の侵入を想定するなら、ADやEntra ID、AWS・Azure・Google Cloudも一覧に入れます。ネットワーク機器や既存のEDR・SIEMも、資産に含めます。
POCの後にKPIの改善を測れると、稟議やベンダー比較を進めやすくなります。
RFPで具体化する責任分界
RFPでは、対象環境や運用条件に加えて、検知後の役割と対応責任を各社に質問します。
- 環境・要件:接続データ、攻撃シナリオ、時期、運用時間を示します。
- 報告・保管:必要なレポート、既存契約、データ保管地域を明記します。
- 対応手順:連絡時間、端末隔離や停止の承認方式、休日の担当者を見ておきます。
- 責任範囲:脆弱性や障害への対応が、どこまで含まれるかです。
2026年3月に公表された、サイバーインフラ事業者向けのガイドラインでは、開発・供給・運用事業者と顧客が役割を認識し、責務を果たす考え方が示されています(出典: 経済産業省・内閣官房国家サイバー統括室、2026年)。また、サプライチェーン全体での責務にも触れられています。
XDRのRFPでは、委託先と再委託先の両方を確認の対象にします。
インシデント連絡や変更管理、証跡も対象になります。契約終了時のデータ処理も含めます。
POCで測る運用時間
POCは代表環境で行い、検知と調査の精度に加えて、担当者の運用時間も測ります。
- 対象と攻撃:50〜150端末を対象に、模擬攻撃を安全に実施します。
- 調査性能:相関にかかる時間、攻撃経路、画面遷移を見ます。
- 対応品質:誤作動と、社内担当者の作業時間を記録します。
- 段階展開:配布、負荷、重複、端末への影響を調べます。
模擬攻撃の対象には、フィッシングや認証情報の不正利用を含めます。
疑わしいPowerShell実行やランサムウェアを模した挙動も対象にします。
Microsoftの手順では、パイロットで模擬攻撃と調査を検証する流れが示されています(出典: Microsoft Learn、2026年)。
Microsoftの手順では、自動調査・修復の検証も案内されています。
本番後は、月次で誤検知や未対応アラートを見直します。MTTDやMTTR、検知ルールも対象です。
XDRの費用相場と契約形態
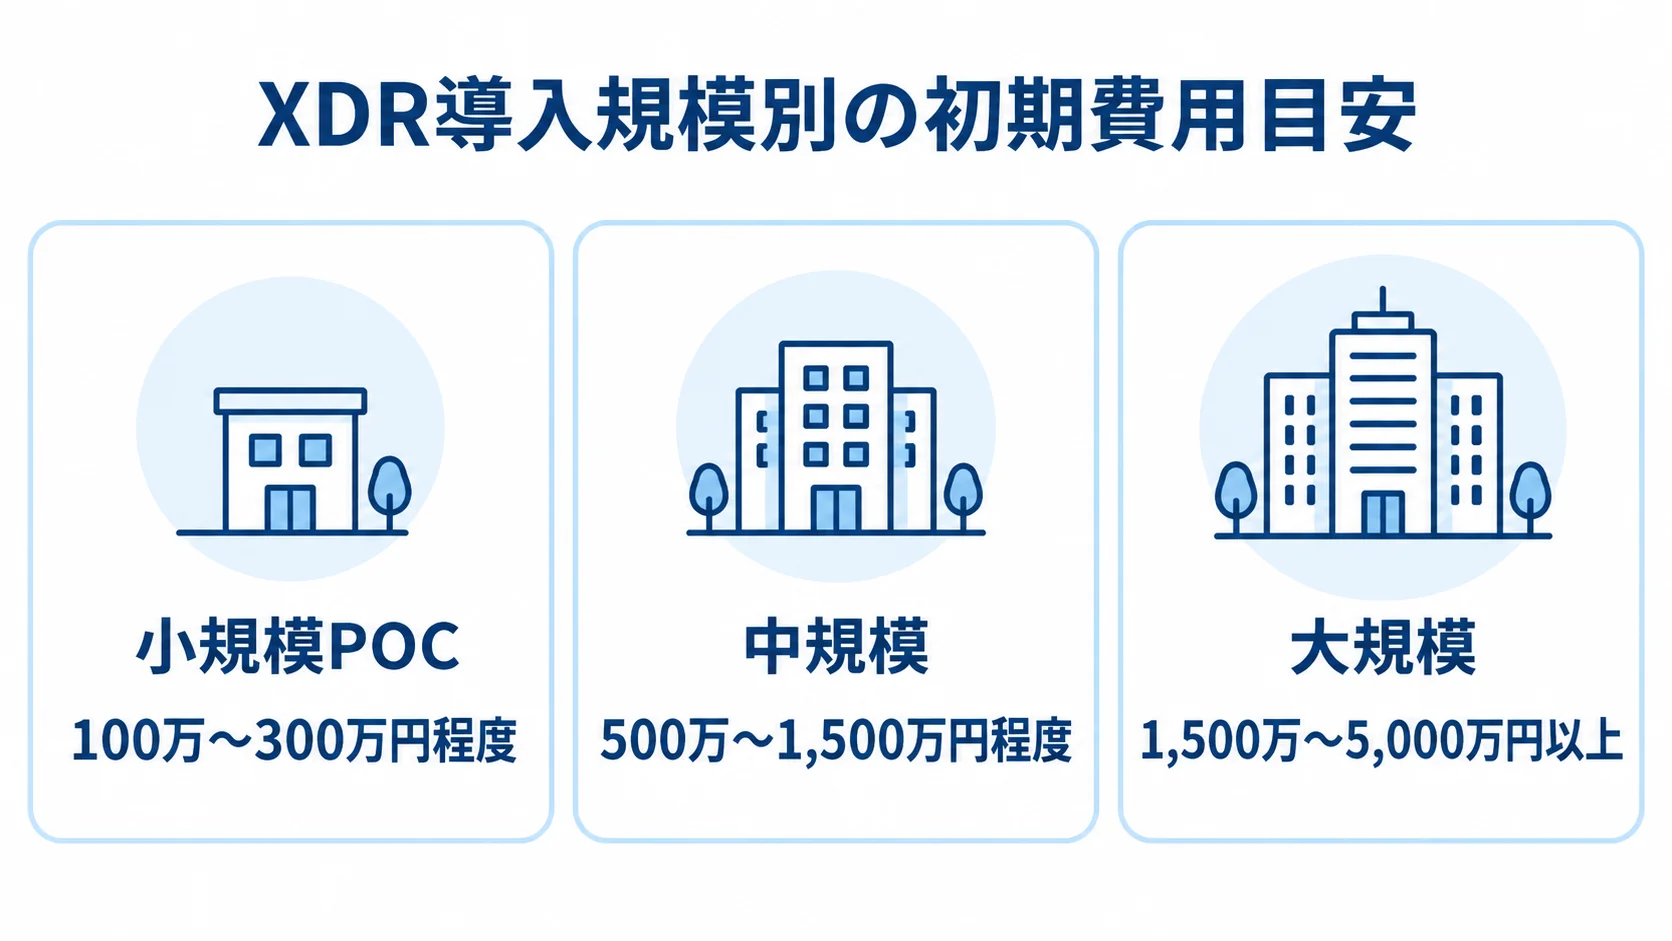
総額には、ライセンスや導入、連携・設定に加えて、POC、教育、保守を含めます。
ログ保管やMDR・SOC運用も合算します。
各社で価格体系と対象範囲が異なり、国内で一律の相場は断定できません。そこで、リサーチノートに整理した公開価格と類似案件からの推定レンジを、ライセンス価格とSI・運用費に分けて見ます。
ユーザー数・端末数・ログ量で変わるライセンス費
価格は製品や利用条件で変わるため、単価だけで比べず、前提もあわせて確認します。
- 公開価格:Defender Suiteは1ユーザー月額12米ドルの年契約です。
- 個別見積:モジュールや端末数、契約期間で変わります。データソース、ログ保持、MDRの有無でも変わります。
前提となるのは、Microsoft 365 E3またはOffice 365 E3と、Enterprise Mobility + Security E3です。
既存契約がある企業と、新たに揃える企業とでは、総額が異なります。
100ユーザーの場合は年14,400米ドルです。1ドル150円で機械的に換算すると、約216万円になります。この試算は、為替や税、値引きを含みません。前提ライセンスや導入費も含みません(出典: Microsoft Security、2026年8月確認)。
比較のときは、最低契約数や追加モジュールを確かめます。
API連携やログ保存期間、超過時の課金、更新時の値上げ条件も、各社に提示してもらいます。
CrowdStrike Falcon、Palo Alto Networks Cortex XDR、Trend Vision Oneは、いずれも個別見積です。
規模別に見る導入・連携・運用費
規模別の初期費用と、監視サービスの月額費用は分けて考えます。
- 小規模POC:50〜150端末と1〜2ソースの場合、初期は100万〜300万円程度です。
- 中規模:100〜500端末の場合、初期は500万〜1,500万円程度です。
- 大規模:500〜数千端末の場合、初期は1,500万〜5,000万円以上です。
- MDR・SOC:監視範囲ごとに、推定レンジを確かめます。
平日日中の限定対応は、月額20万〜100万円程度の推定レンジです。
24時間365日で複数製品の監視や対応代行を含む場合は、月額100万〜500万円以上です。
小規模は、基本ポリシーの設定と教育を含み、期間は1〜3か月です。ライセンス費は別になります。
中規模では、メールやID、クラウド、ネットワークを連携します。SIEMやチケットも対象で、検知ルール調整を含み、期間は3〜6か月です。ライセンス費は別途見積もります。
大規模には、複数拠点やオンプレミス、マルチクラウド、複数テナントが含まれます。監査や長期保管、SOC・MDR連携を含む場合、期間は6〜12か月です。
MDR・SOC費は監視範囲で異なり、いずれも公開の一律価格ではありません。これらは、類似案件に基づく推定レンジとして扱います。
フェーズごとの契約の分け方
作業の性質に合わせて、調査、構築、利用・監視の契約を分けます。
- 準委任:要件整理や現状調査に用いる契約です。
- 請負:成果物と受入条件が明確な、設定や連携の作業に用います。
- 利用・サービス契約:ライセンスや監視が対象です。
たとえば、POCは準委任で行い、評価のあとに本番構築を請負にする進め方があります。これなら、最初から大きな固定範囲を約束するリスクを抑えられます。
準委任では、作業時間や体制、会議、報告を定めます。
前提条件と未達時の扱いも決めておきます。
請負では、成果物や検収、瑕疵対応、変更管理を定めます。
MDRでは、サービスレベルや通知時間、対応操作を明記します。
休日連絡、月次報告、再委託先についても取り決めます。
XDRの委託先選定と見積比較の確認事項
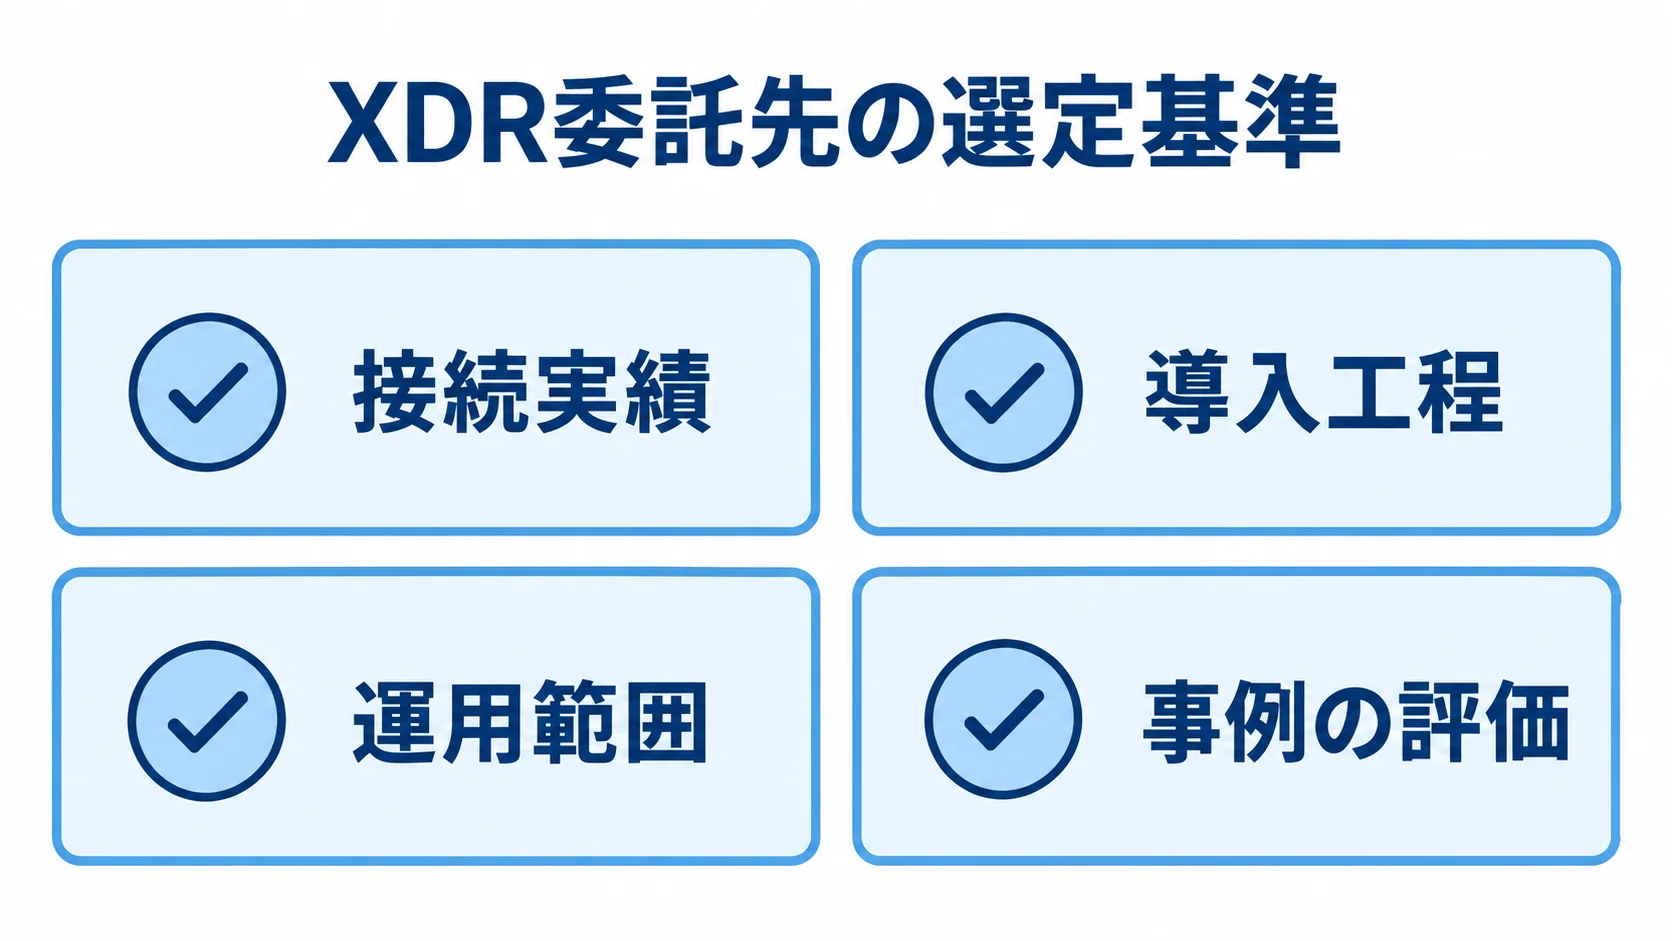
委託先は、接続実績と検知後の運用体制を基準に評価します。
ベンダー、導入SIer、監視MSSPは、別々の会社になることもあります。そのため、工程ごとの担当と、障害やインシデント時の責任者を体制図で確かめます。
候補選定の基準となる接続実績と対応範囲
候補を比べるときは、自社環境への接続経験と、委託先が担える工程を見ます。
- 接続実績:Microsoft 365やEntra ID、AWS、Google Workspaceなどへの接続経験です。
- 導入工程:設計、配布、API連携、検知ルールの作成・調整のうち、担える工程です。
- 運用範囲:教育、SOC監視、インシデント対応、フォレンジックを、どこまで担うかです。
- 事例の評価:測定条件を確かめたうえで、自社のPOC指標に置き換えます。
接続対象には、オンプレミスAD、ファイアウォール、VPN、メールゲートウェイがあります。
既存のEDRやSIEMへの接続経験も尋ねます。
公式事例の数字は、そのまま自社の成果として当てにしないようにします。たとえば、Palo Alto NetworksのSabre事例では、Cortex XDRなどによるインシデント削減や対応速度向上が紹介されています。
また、NECの12万5千台規模の事例も、組織や基盤、体制が自社と異なります。そのため、自社に近い実績を提案会社に求める材料として使います。
初期費用と継続費用を同じ粒度で比べる見積書
見積もりは、費目や契約期間、追加料金、作業条件を、共通の基準で比べます。
- 費目:ライセンス、導入、連携、移行、POCを分けて書きます。教育、保守、ログ、MDRも分けます。
- 期間:初年度の総額と、2年目以降の年間費用を並べます。
- 追加料金:増加単価、ログ超過、最低契約期間、更新時の値上げを確かめます。
- 作業条件:同じRFPに基づき、作業項目と除外項目を出してもらいます。
設計やチューニングが別料金の場合、追加費用が生じます。休日対応や封じ込め、レポート、教育の費用も確かめます。また、高額な一括見積には、不要な監視や重複ライセンスが含まれる場合もあります。
各社に同じ攻撃シナリオを渡すと、作業範囲を比べやすくなります。条件をそろえることが、公平な比較につながります。
データ・自動化・契約終了時のリスク管理
情報の扱いや自動操作、契約終了時の手続きは、関係部門で確認します。
- データ管理:保管地域、海外移転、再委託先、権限を確認します。保存期間、削除方法、監査ログも見ておきます。
- 継続性:復旧目標、代替手段、脆弱性の開示と修正期限を定めます。
- 自動化:最初は承認付きで始め、条件を確かめてから適用範囲を広げます。
- 操作管理:権限、承認者、ロールバック、証跡の保存期間を決めます。
XDRは、メール本文やユーザーID、端末情報を扱う場合があります。通信先やファイルハッシュも対象になることがあります。
法務と情報システム、現場部門で確認し、契約終了時の返却方法も決めておきます。
自動対応は便利です。一方で、誤検知による端末隔離やアカウント停止が業務を止める恐れもあります。そのため、自動化の範囲は、重大度、対象資産、時間帯、例外条件ごとに決めます。
よくある質問(FAQ)
発注の場面では、既存製品との重複、費用の範囲、社内外の役割が問題になりやすいです。
XDRは自社でスクラッチ開発するべきですか?
開発範囲は、共通機能と自社固有の要件を分けて考えます。
- 既製品の活用:検知エンジンと脅威情報を使います。
- 個別開発:独自連携や承認フローに絞ります。
コアまで自社で開発する場合は、検知精度や脅威情報を継続して更新する必要があります。さらに、24時間対応や誤検知の調整も担うことになります。
EDRを導入済みでもXDRを発注する必要がありますか?
端末だけで足りるか、複数領域の相関が必要かで判断します。
- 慎重に判断:EDRだけで端末の検知と対応が足りているなら、すぐに置き換えません。
- XDRを検討する:攻撃経路を横断して把握したい場合や、少人数でアラートを相関・優先順位付けしたい場合です。
既存のEDRをデータソースとして連携できるかを確認します。あわせて、既存ライセンスを継続できるか、エージェントの追加が必要かも先に調べます。
XDRの発注費用を抑えるにはどうすればよいですか?
対象範囲は、優先度と社内の対応力に合わせて、段階的に決めます。
- 段階導入:攻撃シナリオと代表端末でPOCを行います。
- 既存資産の活用:既存ライセンスを生かし、重複する製品を整理します。
- 委託範囲:MDRの監視時間と対応を、社内体制に合わせて決めます。
初めから全社、全データソース、24時間監視をまとめて契約する必要はありません。そのうえで、POCの効果を確かめながら、対象を段階的に広げます。
安さだけを基準に監視や対応を削ると、導入後に運用できなくなる恐れがあります。そのため、KPIと責任分界を保ったまま比較します。
まとめ
XDRの発注では、検知から対応まで続く体制づくりを目指します。対象になるのは、端末、ID、メール、クラウド、ネットワークを横断する運用です。
既製のXDRを中心に、必要な連携や承認フロー、ダッシュボード、チケット連携だけを追加で開発します。その結果、スクラッチ開発の負担を抑えつつ、自社業務に合わせられます。
発注前に決めること
発注後の手戻りを抑えるために、社内で決める事項と、委託先に確かめる事項を分けて整理します。
- 社内条件:資産、攻撃シナリオ、KPI、担当者、監視時間を決めます。
- RFP:データ、接続、保管、MDR、再委託を示します。返却・削除と責任分界も含めます。
- 比較と検証:同じ条件で見積を取り、POCで調査時間や誤作動も測ります。
総額と運用継続性で見る費用
費用は、導入規模と継続費用、運用条件をあわせて見ます。
- 初年度費用:ライセンスや導入、連携、教育を合算します。保守、ログ、MDRも含めます。
- 継続費用:2年目以降も比べます。
- 小規模POC:初期100万〜300万円程度の推定レンジです。
- 中規模導入:初期500万〜1,500万円程度の推定レンジです。
- 大規模:初期1,500万〜5,000万円以上の推定レンジです。
推定レンジは、対象範囲と運用条件で変わります。
RFPで条件をそろえ、社内外の責任を明確にしておくと、継続運用につながります。
▼全体ガイドの記事
・XDR開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。