
XDR開発は、6つのフェーズで進めます。前半は要件を固めて製品と開発会社を選び、後半は設計から運用の定着までを担います。
この順に進めると、検知から対応までを自社の運用に定着させられます。全体像、フェーズごとの進め方、費用相場と見積もりの確認点の順に説明します。
▼全体ガイドの記事
・XDR開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
XDR開発の全体像
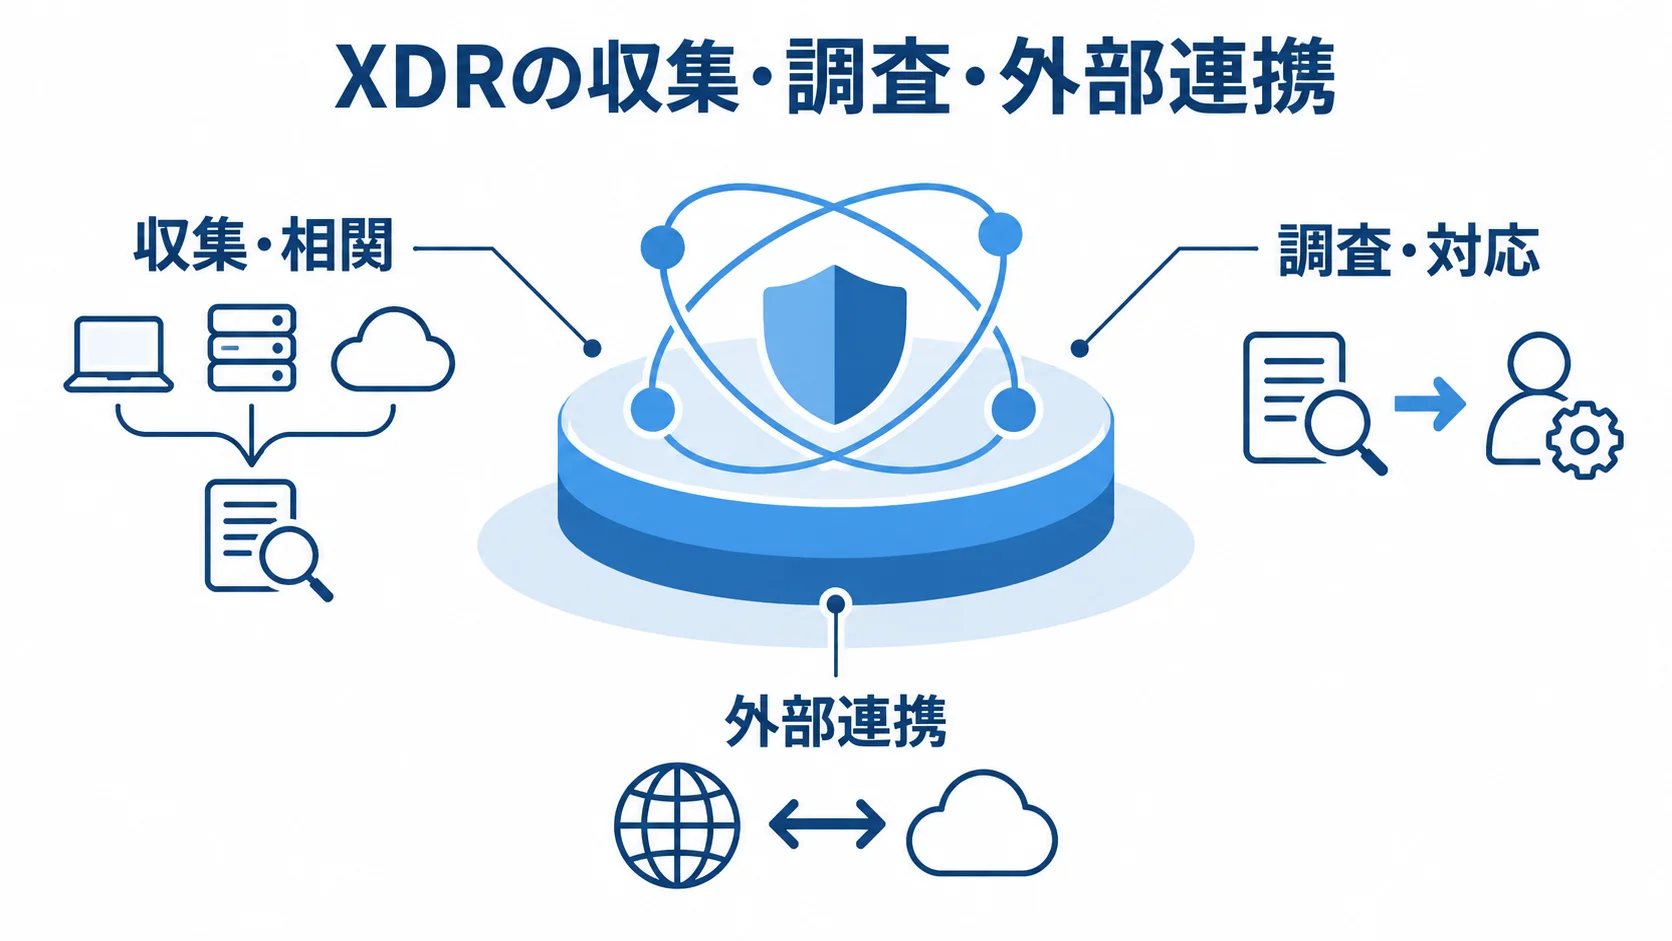
XDRは、複数の領域のテレメトリを集約し、関連するアラートを一つのインシデントとして分析・対応する仕組みです。
開発の対象には、既存環境との接続に加えて、権限、対応手順、通知、監査証跡も含まれます。
XDRの定義
XDR(Extended Detection and Response)は、複数の領域の検知情報を横断して見ることで、攻撃の全体像をつかむための基盤です。
対象には、エンドポイント、メール、ID、SaaS、クラウド、ネットワークが含まれます。さらに、ログを保管するだけでなく、製品間の相関分析や自動調査も行います。
封じ込めは、自動で実行するか、承認を経て実行します。たとえば、フィッシングURL、サインインユーザー、端末のプロセス、外部通信先が同じ攻撃に紐づきます。
担当者は、複数の画面を往復せずに、攻撃の優先順位を判断できます。
XDRは、収集から調査、対応までを連携させる仕組みで、主な機能は3つです。
- 収集・相関:複数のソースからテレメトリを集め、アラートをインシデントにまとめます。
- 調査・対応:自動調査、対応、脅威ハンティングを担います。
- 外部連携:チケットやSOARとの連携です。
EDR・SIEM・SOC・MDRとの違い
EDR・SIEM・SOC・MDR・XDRは、それぞれ役割が異なります。
選定の際は、次の違いと比較軸を押さえます。
- EDR・SIEM:端末の監視と、広範囲のログの収集・検索・相関分析です。
- SOC・MDR:監視・分析を行う組織や機能と、外部チームによる監視・初動対応です。
- XDR:複数製品を横断して検知・調査・対応します。製品に含まれる範囲は、製品によって異なります。
- 比較軸:連携元、外部データ、保持期間、対応、API、MDRと既存環境の重なり。
Microsoft 365を中心に使うなら、Microsoft Defender XDRが候補になります。
ネットワークやクラウドも同じ基盤で運用するなら、Cortex XDRなどを検討します。
既存環境との重なりを軸に候補を絞れば、二重投資を避けられます。
XDR開発の進め方(6フェーズ)
製品を先に契約すると、既存ライセンスとの重複やログ連携の制約が後から見つかりやすくなります。そこで、攻撃シナリオと運用責任を先に決め、6フェーズの完了条件を合意しておきます。
フェーズ1:要件整理・企画
導入目的を「アラートを減らす」で終えず、攻撃シナリオとKPIに落とし込みます。
ランサムウェア対策を優先するか、ID侵害やメール起点の不正アクセスを優先するかによって、必要なデータソースと自動対応が変わります。
要件整理では、対象の資産や環境、情報の扱いを、4つの側面から洗い出します。
- 資産・ID:端末・サーバー数とOS、Entra ID、オンプレミスAD。
- クラウド・通信:Microsoft 365、Google Workspace、AWS・Azure・GCP、ファイアウォール・VPN・プロキシ。
- 既存環境:EDR・SIEM・チケット、ログの保存場所と保持期間。
- 情報管理:個人情報や通信内容の扱い。
目標は、平均検知時間(MTTD)、平均対応時間(MTTR)、重大アラートの初動時間、誤検知率、封じ込めの誤作動件数などで定めます。
担当部署と24時間対応の要否、重大度ごとの連絡先も決めます。完了の条件は、対象資産と優先する攻撃シナリオの一覧ができていることです。
KPIの測定方法と責任分界は、関係者で承認します。対象が「全社のセキュリティ強化」のように曖昧なままでは、製品比較へ進めません。その場合は、重要資産と許容できる停止時間を整理します。
フェーズ2:製品・開発会社の選定
製品ベンダーと、設計・連携・運用を支援するSIerやMSSPは、分けて評価します。
Microsoft 365を中心に使う企業は、既存契約の機能を確かめます。
マルチクラウドや複数メーカーのネットワークを使う企業は、外部製品の取り込み実績を見ます。
製品名の知名度よりも、実データを接続して、検知後の対応まで担えるかを見ることが大切です。
候補を同じ条件で比べるため、RFPに次の項目を記載します。
- 接続・検知:接続対象と、最低限必要な検知ユースケース。
- 運用・監査:ログ保持期間、RBAC、監査ログ、API、チケット連携。
- 対応・契約:承認付き自動対応、データ保管地域、障害時の責任分界。
候補会社には、同じ攻撃シナリオでPOCを依頼します。
POCでは、検知率や相関までの時間を確かめます。加えて、調査画面の操作数、封じ込めの精度、担当者の作業時間も測定します。
比較表では、標準機能と追加開発、運用代行を分けて並べます。
顧客側の作業も書き出し、費用と責任の境界を明確にします。
既存EDRを廃止するか併用するか、SIEMを残すか、MDRを付けるかは、契約前に判断理由を文書に残します。
フェーズ3:設計・連携開発
設計では、データを集めた後に誰が何を判断するかを先に決めておきます。さらに、データの扱いと検知後の対応も設計します。
設計と開発では、データソースごとの設定、対応範囲、開発内容を次のように整理します。作業は、データの扱いから検証までの5つの範囲に分けて進めます。
- データ設計:収集項目、正規化、保持期間、欠損時の扱いを決めて、重大度と通知先を対応付けます。
- 対応アクション:端末隔離、アカウント停止、メール削除、URLブロックについて、自動化する範囲と承認が必要な範囲を分けます。
- 連携・設定:コネクタ・API、エージェント配布、ネットワーク許可、RBAC、チケット、画面、通知、SOARの設計です。
- 追加開発:申請・承認画面やCMDB連携が候補です。
- シナリオ検証:認証情報の窃取、端末の横展開、メール経由の侵入など、3つ以上のシナリオを追います。
検知エンジンを自社で開発すると、脅威情報や検知の更新、24時間対応まで自社で担うことになり、負担が生じます。
各シナリオで、検知から封じ込めまでが一続きに動くかを確かめます。アラートの相関や通知、復旧、証跡の保存も対象になります。
フェーズ4:テストによる検知と対応の検証
画面の表示だけでなく、重大な攻撃を見逃さず、安全に止められるかを検証します。そこで、許可を得たシミュレーションを用意します。
- 攻撃シナリオ:フィッシングメール、認証情報の不正利用。
- 端末上の動き:疑わしいPowerShell実行、ランサムウェアを模したファイル操作。
検知から対応の完了までを計測します。次に、正常な業務を誤検知していないか、同じ攻撃のアラートが一つにまとまるかを見ます。
重大度ごとに、規定の時間内に担当者へ通知されるかも見ます。
端末隔離やアカウント停止が想定どおりに実行されるかも試します。誤作動に備えて、承認を戻す手順と解除の手順も必要です。
受入基準は、業務シナリオごとに作成します。「重大アラートを発報する」だけでなく、通知や一次判断の期限も定めておきます。
たとえば、検知から5分以内に当番へ通知し、30分以内に一次判断を記録して、必要であれば端末を隔離します。
テスト結果、未解決事項、再テストの期限を台帳に残しておくと、稼働の判断が属人的になりにくくなります。
フェーズ5:段階的な稼働
まずは少数の端末や一部門から稼働させます。協力を得やすく、重要な攻撃を観測できる部門を選びます。
50〜150端末程度のPoCから始め、問題を解消してから部門や拠点を増やします。そうすると、設定変更の影響を抑えられます。
切り替え前に決める内容をそろえます。特に、停止と連絡の条件は明確にしておきます。
- 切り替え準備:ロールバック条件、連絡網、変更凍結期間。
- 利用者対応:ユーザー向け案内、エージェント配布方法。
- 旧環境の停止:稼働とログ欠損を確かめてから、EDR・SIEMを段階的に停止します。
監視を始めた直後は、アラートが増えることを見込みます。そのため、当番の増員やベンダー支援の時間を確保します。
稼働を判定する際は、接続率とログ欠損をまず見ます。重大アラートの通知、対応手順、監査証跡も確かめます。
通知先が退職者のままになっている、解除の権限がないといった欠陥は、技術テストだけでは見つかりにくいものです。そのため、実際の当番体制で確かめます。
フェーズ6:運用の定着と改善
XDRを定着させるには、指標の確認、役割分担、契約や連携先の見直しを、続けて行う必要があります。
改善、体制、契約の確認事項は、定期的な運用の中に組み込みます。
- 月次改善:重大アラート数、MTTD・MTTR、誤検知率、未対応数、自動化率をもとに改善を進めます。
- 四半期検証:脅威ハンティングや攻撃シミュレーションで、設定が形骸化していないかを見ます。
- 運用体制:一次・二次監視、システム管理者、CSIRT、経営層の役割分担です。
- MDR契約:端末隔離の実施者、顧客の承認、重大時の連絡時間を契約に明記します。
- 委託先管理:委託・再委託先、脆弱性連絡、変更、障害時の責任分界が対象です。
社内に24時間の対応者がいない場合は、夜間の判断者を決めます。フォレンジックや現地対応の追加費用は、契約で取り決めておきます。
個人情報や通信内容の扱い、海外移転は、法務・情報システム・現場で確かめます。証跡の保存と、契約終了時のデータ返却・削除も、同じ体制で見ます。
月次改善会議、ルール変更の承認、脅威ハンティングが契約に含まれるかを確かめます。訓練、脆弱性共有、手順書の更新も含まれるかを見ます。
2026年3月、経済産業省と内閣官房国家サイバー統括室がガイドラインを策定しました。
このガイドラインは役割の指針で、関係者の役割認識と、サプライチェーン全体のレジリエンス向上を示しています(出典:経済産業省・内閣官房国家サイバー統括室「サイバーインフラ事業者に求められる役割等に関するガイドライン」、2026年)。
XDR開発の費用相場とコストの内訳
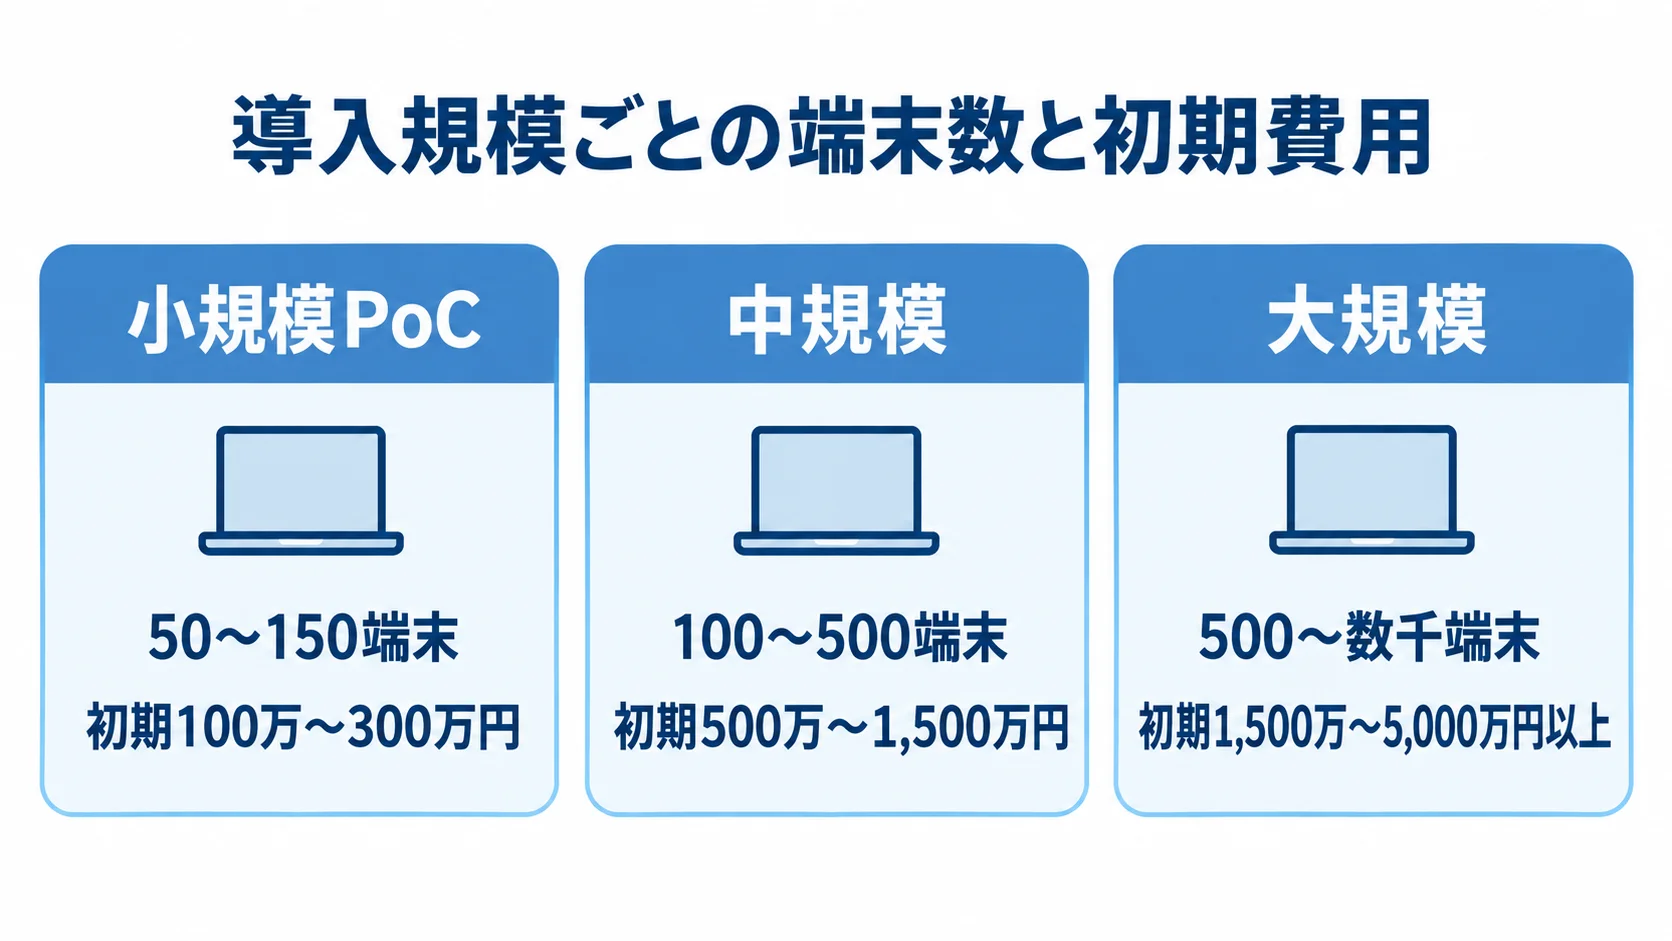
XDRの費用は、ライセンス費、導入・連携のSI費、稼働後のMDR・SOC運用費を合わせたものです。
課金単位や標準機能はベンダーごとに異なるため、国内で一律の公開相場は確認できません。
次に示すのは、公開価格や類似するEDR・SIEM・MDR導入案件をもとにした推定です。既製のXDRを安全に統合する費用が対象で、エンジンのスクラッチ開発費は対象外です。
ライセンス費用(ユーザー数・端末数・ログ量)
Defender SuiteやE5の公開価格と、他社製品の課金要因を把握したうえで、見積もりを比べます。
- Defender Suite:年契約で1ユーザー月額12米ドル。Microsoft 365 E3などが別途必要です。
- 利用人数の例:100ユーザーなら年額14,400米ドルです。
- Microsoft 365 E5:Teams付きは1ユーザー月額57米ドル、なしは1ユーザー月額48.45米ドルです。
- 契約額:販売形態、契約条件、為替、値引きで変動します。
- 他社製品の価格:端末、ユーザー、保護モジュール、ログ量・保持期間、契約期間、MDRの有無で左右されます。
E5には、XDR以外の生産性やコンプライアンスの機能も含まれます(出典:Microsoft「Microsoft Defender pricing」、2026年確認)。
公開価格は、そのまま円の請求額として扱えません。見積もりでは、端末・ユーザー・1GBのログあたりの単価、最低契約数、追加モジュールを確かめます。
既存EDRの契約が残る場合は、重複する期間と解約の条件も、年間の総額に含めます。
導入・連携・運用費用の推定レンジ
端末数と連携範囲ごとの初期費用と期間は、次の推定レンジです。
- 小規模PoC:50〜150端末、1〜2データソース、基本設定・教育を含み、初期100万〜300万円、1〜3か月。
- 中規模:100〜500端末、メール・ID・クラウド・ネットワーク、SIEM・チケット連携やルール調整を含み、初期500万〜1,500万円、3〜6か月。
- 大規模:500〜数千端末、複数拠点・オンプレミス・マルチクラウド・複数テナント・監査保持要件を含み、初期1,500万〜5,000万円以上、6〜12か月。
ネットワーク変更やデータ移行の規模が大きい場合は、大規模導入の費用や期間がこの範囲を超える可能性があります。
平日日中の小規模な監視であれば、MDR・SOCは月額20万〜100万円程度が目安です。
24時間365日の監視、複数製品、インシデント対応の代行を含む中〜大規模では、類似サービスをもとに、月額100万〜500万円以上と推定します。
監視対象と月次レポートは、別々に見積もります。緊急時対応、フォレンジック、現地対応費も、別の項目として扱います。そうすると、初年度と2年目以降の差額を把握できます。
運用サービスでは、NTTデータのUnifiedMDRのように、ポリシー策定と構築から運用、改善までを一体で支援するか、24時間365日の監視があるかを確かめます。
サービス名や対応人数だけでなく、自社製品の一次分析から封じ込め、訓練、レポートまでの範囲を、費用比較の基準にします。
XDRの見積もりを取る際のポイント
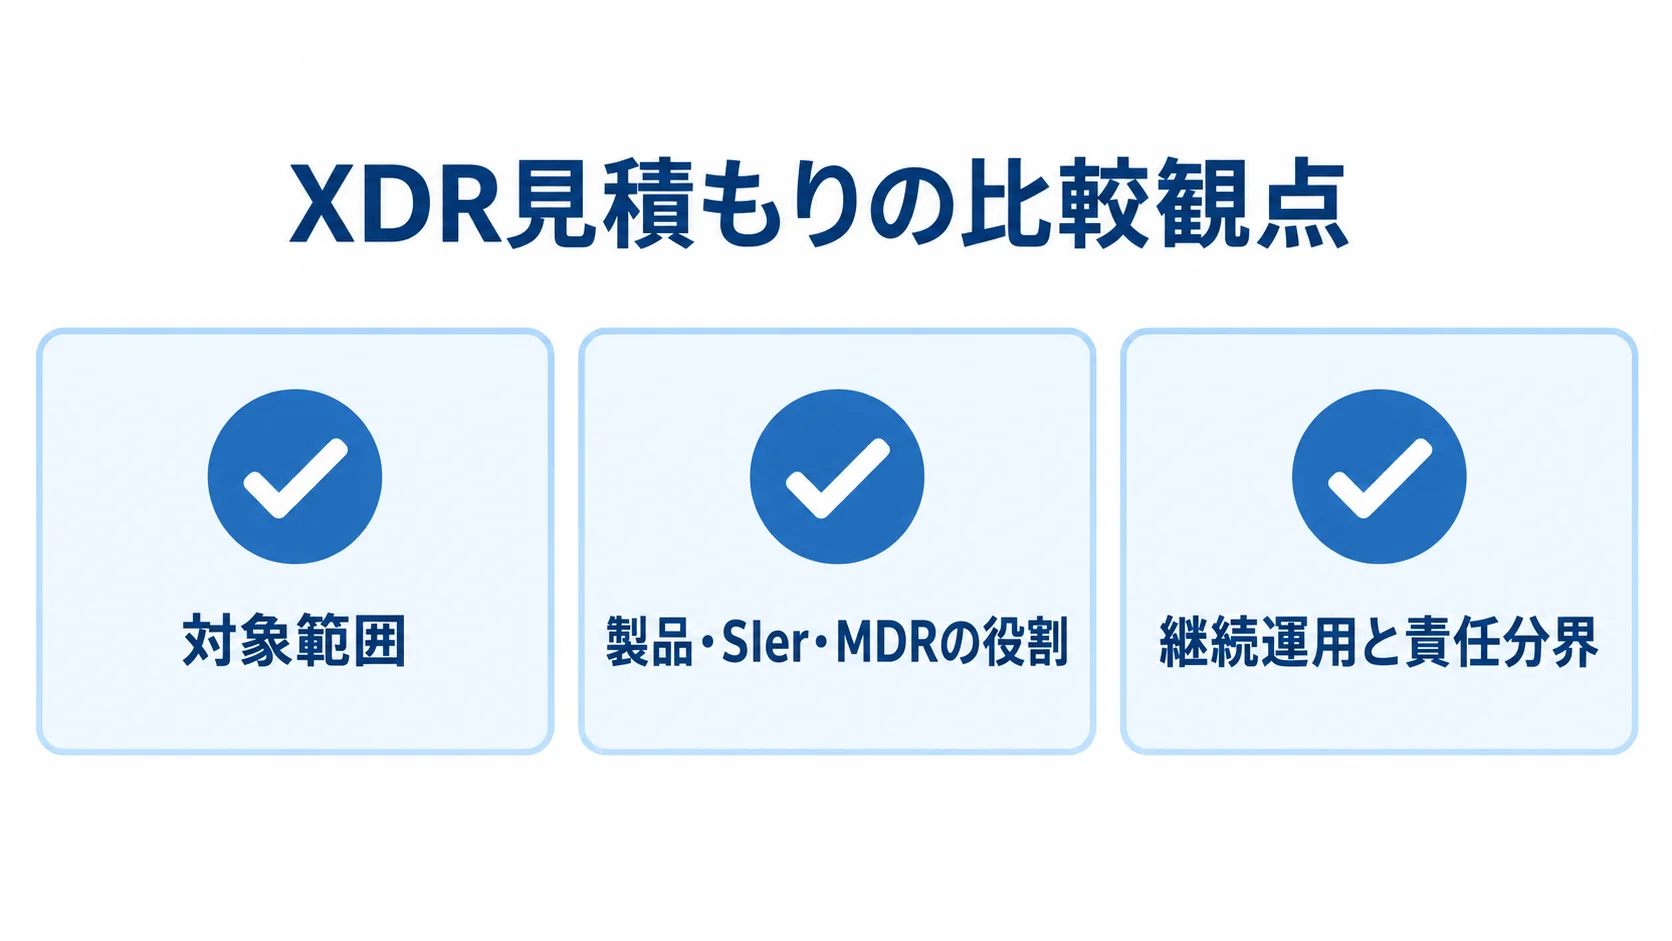
複数社を比べるときは、同じ要件と攻撃シナリオを使います。安さだけで判断しません。
初期費用と年間ライセンス、追加開発、運用代行、教育、サポートを同じ区分にそろえます。契約終了時の作業も、同じ区分に入れます。
要件と仕様書での対象範囲の明記
見積依頼書には、対象の規模と環境を記載します。規模は、ユーザーと端末数、拠点です。環境は、OS、主要なクラウドやメール、ID、ネットワーク製品、既存のセキュリティ製品です。
優先する攻撃シナリオと検知ルールも明示します。ログの保持期間、データ保管地域、監査要件、対応時間、チケット連携も示します。
対象を示さない「全環境対応」は、後から追加費用が生じやすい表現です。仕様書では、次の点を確かめます。
- 資産・接続:重要資産の台帳、接続方式、API権限。
- データ・連携:ログ量と保持期間、標準コネクタで不足する連携。
- 対応・終了条件:自動対応の承認者、障害・侵害時の連絡先と初動時間、契約終了時の返却・削除。
製品・SIer・MDRの役割の比較
提案会社が再販だけを行うのか、要件定義から運用改善まで担うのかによって、同じXDRでも価値が変わります。
- 製品ベンダー:標準機能、ロードマップ、脅威インテリジェンス、障害時のサポート。
- SIer:連携実績、移行方法、プロジェクト管理、運用設計。
- MDR事業者:監視時間、一次分析、封じ込め、エスカレーション、訓練の範囲。
実績は、導入社数だけでなく、自社に似た環境での接続対象と運用範囲から評価します。
Palo Alto Networksの2025年のSabre事例では、Cortex XDRが侵入を数分以内に識別し、自動でブロックしたと紹介されています。ただし、これはベンダーによる特定の顧客事例です。
同じ条件で自社でも再現できるかを、POCの評価項目にします(出典:Palo Alto Networks「Sabre’s cybersecurity defenses take off, fueled by Unit 42」、2025年)。
安さだけでなく継続運用と責任分界
低価格の提案には、ログ保持や夜間対応などの前提に差がある場合があります。契約後の分担も確かめます。
- 費用の前提:ログ保持、対象外データ、夜間料金、検知調整の保守範囲、更新時の値上げ条件。
- 見積書:前提・除外項目、追加作業の単価と時間、納品物、保守の応答時間を記載してもらいます。
- MDRの責任:検知・通知までか、封じ込め・復旧支援までかを確かめ、必要な社内人員を見積もります。
- 情報管理:再委託・海外移転、個人情報・通信内容、証跡保存、契約後の削除の扱いです。
- 継続改善:月次会議、ルール承認、脅威ハンティング、訓練、脆弱性共有、手順書更新が、契約に含まれるかどうか。
情報管理の確認には、法務・情報システム・現場の三者が関わります。
手順書の更新を続けておけば、担当者の異動や組織変更のあとも、XDRの運用を続けられます。
XDR開発でよくある質問(FAQ)
EDRを導入済みでもXDRは必要ですか?
メール、ID、クラウド、ネットワークを横断した調査や対応が必要なら、XDRを検討できます。
また、EDR機能を重ねて購入する必要はありません。既存契約の範囲、外部データ連携、SIEMやMDRとの役割を整理して判断します。
小規模企業でもXDRを導入できますか?
導入はできます。ただし、全社や全データを一度に対象にせず、50〜150端末程度のPoCや重要な攻撃シナリオから始めるのが現実的です。
24時間監視の人材がいない場合は、平日日中のMDRと24時間365日のMDRを含めて、対応時間と月額費用を比べます。
XDRは自社でスクラッチ開発すべきですか?
検知エンジンや脅威インテリジェンスをゼロから自社で開発すると、更新、精度の検証、24時間対応の負担が大きくなります。そのため、一般には既製のXDRやクラウドサービスを第一候補にします。
自社で開発するなら、CMDB連携、申請・承認、業務固有のSOARプレイブック、社内向け画面など、補完機能に絞ると投資範囲と責任を管理しやすくなります。
XDR開発の進め方まとめ
XDR開発は6段階で進み、要件を固めて製品と開発会社を選んだあと、設計からテスト、稼働、定着へと移ります。
製品の導入をゴールにせず、まず検知する攻撃と検知時間を決めます。そのうえで、対応者と範囲、保存する証跡を決めます。
まず確認する3つの判断基準
比較を始める前に、次の3点を見ておきます。
- 守る対象:重要資産と優先する攻撃シナリオが明確か。
- 既存環境:EDR、SIEM、クラウド、ID、メールとの重複・接続条件が分かるか。
- 運用責任:検知後の判断者、対応時間、MDR・SOCの責任分界が決まっているか。
この3点が決まれば、製品や会社を費用と効果の両面で比較しやすくなります。
小規模な検証から全社への展開
最初から大規模な構成を契約せず、フィッシングや認証情報の侵害を想定したPOCから始めます。
- 相関までの時間、調査にかかる作業量、封じ込めの安全性を測定します。
- 結果を受けて対象範囲と自動化を広げます。
- 月次のルール改善と訓練を組み込み、XDRを継続的な防御基盤に育てます。
▼全体ガイドの記事
・XDR開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。