
ゼロトラストのシステム開発費は、50万円から1億円超まで幅があります。金額を左右するのは、対象ユーザー数、端末・アプリの状態、監視範囲です。
規模別の費用相場、費用の内訳、費用が変わる要因、見積もりの取り方を順に見ていきます。
▼全体ガイドの記事
・ゼロトラストのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
ゼロトラストのシステム開発の費用相場
ゼロトラストの開発費は、対象範囲と規模によって変わります。たとえば、20〜100ユーザーの認証PoCと数千ユーザーの全社基盤では、設計・移行・運用の内容が異なります。そのため、規模別の目安を把握したうえで、ライセンス費と導入作業費を分けて検討します。
小規模PoCの費用は50万〜300万円、期間は1〜2か月の目安
小規模PoCの費用と期間は、対象のSaaSやユーザー数を絞れるかどうかで見通しが立ちます。
- 対象:SSOやMFA、1〜3個のSaaSを20〜100ユーザーで検証
- 初期費用:50万〜300万円程度
- 期間:登録、認証ポリシー、条件付きアクセス、ログ、手順書に絞れば1〜2か月程度
金額はリサーチノートに基づく編集部推定で、製品の公式な受託価格表ではありません。
PoCでは、ログイン確認に加えて、未管理端末、MFA端末の紛失、古い認証方式の業務アプリ、通信断を試験します。業務を止めない対応まで確認することが大切です。
代替認証やブレークグラス手順を含めると工数は増えますが、本番移行後の手戻りを抑えやすくなります。
100〜500ユーザーのID・端末導入の費用は300万〜1,000万円の目安
この価格帯では、ID・端末管理に加えて、導入後の運用設計まで見積もります。
- 対象:100〜500ユーザーのID管理、MFA、MDMやUEM、EDR、複数SaaS
- 初期費用:端末棚卸しと運用設計を含め300万〜1,000万円程度
端末数がユーザー数を超える場合や、個人所有端末、スマートフォン、拠点端末も管理する場合は、登録や例外処理が増えます。そのため、同じ人数でも費用が高くなります。
アカウントの発行・異動・退職時の無効化や、紛失端末の遠隔消去も設計します。さらに、ヘルプデスク手順と管理者権限の棚卸しも含めます。
導入支援や利用者教育を見積もりから外すと、稼働後に情シスの負担が増えます。こうした作業が見積もりに漏れないよう、初期費用と月額運用に含む作業を分けて記載します。
ZTNA・SASEを含む導入の費用は1,000万〜3,000万円の目安
ZTNAやSASEを含む導入では、接続先や移行対象の範囲が費用と期間を左右します。
- 対象:拠点やリモートワーク環境から、オンプレミス基幹システムやファイルサーバーへ接続するZTNA、SWG、CASB、DLPなど
- 初期費用:1,000万〜3,000万円程度の推定レンジ
- 期間:VPN移行、経路変更、古いアプリの試験、段階展開を含め4〜12か月程度
数千ユーザーや複数のクラウド・拠点を含む全社基盤もあります。マイクロセグメンテーション、SIEMやSOC、委託先・海外拠点まで含めると、範囲はさらに広がります。こうした案件では、初期3,000万円〜1億円超、期間12〜24か月以上になる場合があります。
規制業種や重要インフラでは、監査証跡や冗長化などの非機能要件が費用を押し上げます。障害復旧や長期ログ保管も、非機能要件に含まれます。大規模案件では、複数年度のロードマップで分割する方法が現実的です。
ゼロトラストのシステムの考え方
ゼロトラストは、社内ネットワークにいることや一度ログインしたことを理由に、利用者を信頼しない考え方です。アクセスのたびに利用者と端末の状態を確認し、許可の判断をします。アプリやデータ、通信の状態も対象です。
NIST SP 800-207に基づく基本は、明示的な検証、最小権限の付与、侵害を前提にした監視です。
ゼロトラストの構成は単一製品ではなく複数機能の組み合わせ
ゼロトラストを実現するには、本人確認から監視までの機能を、既存の環境につなぎ合わせます。
- ID:SSOやMFAを担うIDaaS・IAM
- 端末・接続:MDMやUEM、EDR、ZTNA
- 通信・データ・監視:SWG、CASB、DLP、SIEMやSOC
接続先は、Microsoft 365やGoogle Workspaceのほか、業務システム、クラウド、オンプレミス環境です。
MFAは本人確認を強化する要素です。ただし、端末の状態やアプリ、最小権限、異常検知まで設計して、初めて機能します。
VPNとの違いは、アプリ単位で許可する点
VPNとZTNAでは、認証後に利用者へ許可する接続範囲が異なります。
- VPN:認証後、社内ネットワーク内の複数システムへ接続できる構成になりやすい
- ZTNA:利用者・端末・場所・時間・リスクを確認し、許可したアプリだけに接続
ZTNAはネットワークに入った後の横展開を抑えやすく、リモートワークや外部パートナーの接続にも適しています。
古い業務アプリや工場設備、特殊通信、障害時の代替経路が残る場合は、既存VPNを初日から廃止する必要はありません。VPNを例外経路として管理し、利用頻度やリスクの高いアプリから順に移行します。
VPNの廃止時期と残す条件を先に決めると、移行費用を管理しやすくなります。
ゼロトラストのシステム開発の進め方
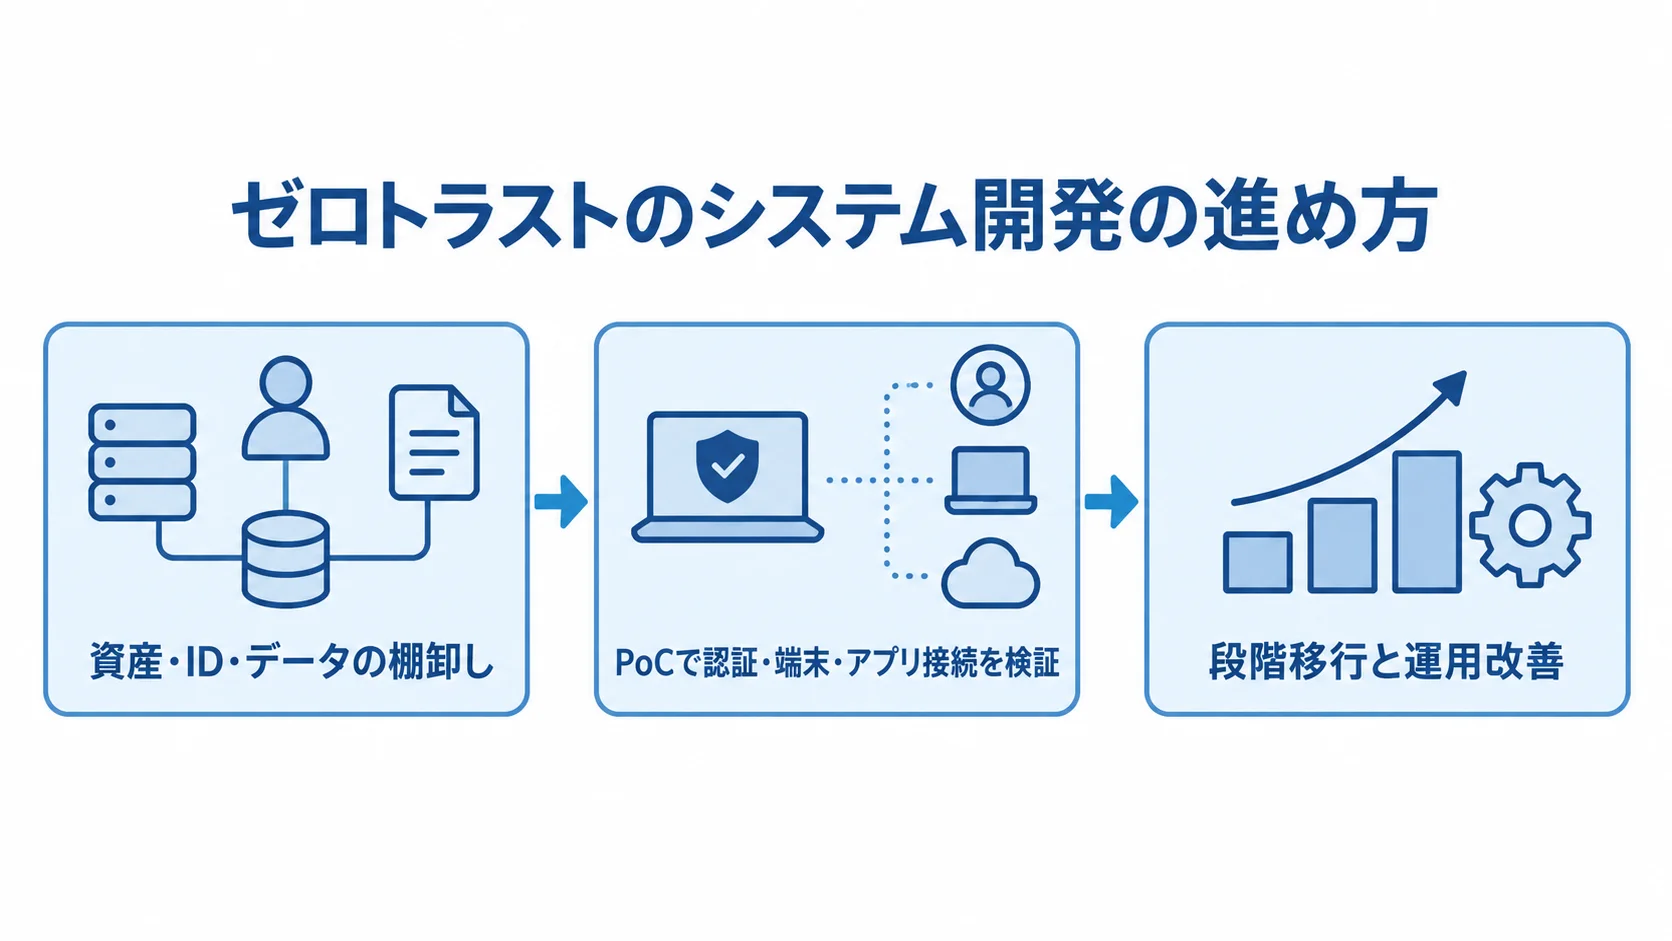
全社ネットワークや全アプリを一度に置き換えると、費用も障害リスクも膨らみます。そのため、まず資産とIDを洗い出し、小さなPoCで利用者体験と技術制約を確かめてから、段階的に広げます。
資産・ID・データの棚卸しと対象範囲の決定
見積もりを同じ前提で比べるには、資産と対象範囲を先に一覧にして明確にします。
- 資産:ユーザー・管理者・端末、SaaS・クラウド、オンプレミス業務アプリ、ファイルサーバー・API
- 接続とデータ:拠点、委託先、重要データ、現在のVPN経路
- 優先確認:退職者・共有アカウント、管理者権限、期限切れ端末、外部公開の管理画面
対象が曖昧なままだと、「全社対応」に含まれる作業が会社ごとに異なり、価格を比べられません。そこで、RFPにはユーザー・端末・アプリ・拠点・委託先の数と、ログ保存期間、対象外システムを記載します。
PoCでの認証・端末・アプリ接続と業務影響の検証
PoCは評価しやすい範囲に限定し、技術面と利用者への影響を確認します。
- 対象単位:1部門、1拠点、1〜3個のアプリなど
- 認証・端末:SSOやMFAの成功率、端末準拠判定、認証失敗時の復旧
- 運用・体験:アプリ接続、ログの見やすさ、管理者操作、問い合わせ、現場の操作時間や認証回数
古いアプリがSAMLやOIDCに対応していない場合は、代理認証やコネクタ、リバースプロキシを検討します。こうした課題が本番直前で分かると、追加開発やネットワーク変更、データ移行が必要になります。そのため、技術的な不確実性は早い段階で費用に組み込み、確認しておきます。
段階移行と運用改善を前提とした本番展開
PoCの結果をもとに対象を広げ、各段階でポリシーを見直します。
- 移行順:SaaSと管理部門、営業・現場、古い基幹システムや例外の多い拠点
- 確認項目:認証失敗、未管理端末、過剰権限、誤検知、問い合わせ件数
稼働後は、月次のアカウント・権限レビューや端末準拠状況の確認を運用に組み込みます。ログ分析や脆弱性対応、インシデント訓練も、あわせて定期的に行う前提にします。
設定変更、チケット対応、SOC、教育、年次のアーキテクチャ見直しは、ランニングコストとして計画します。
ゼロトラストのシステム費用とコストの内訳
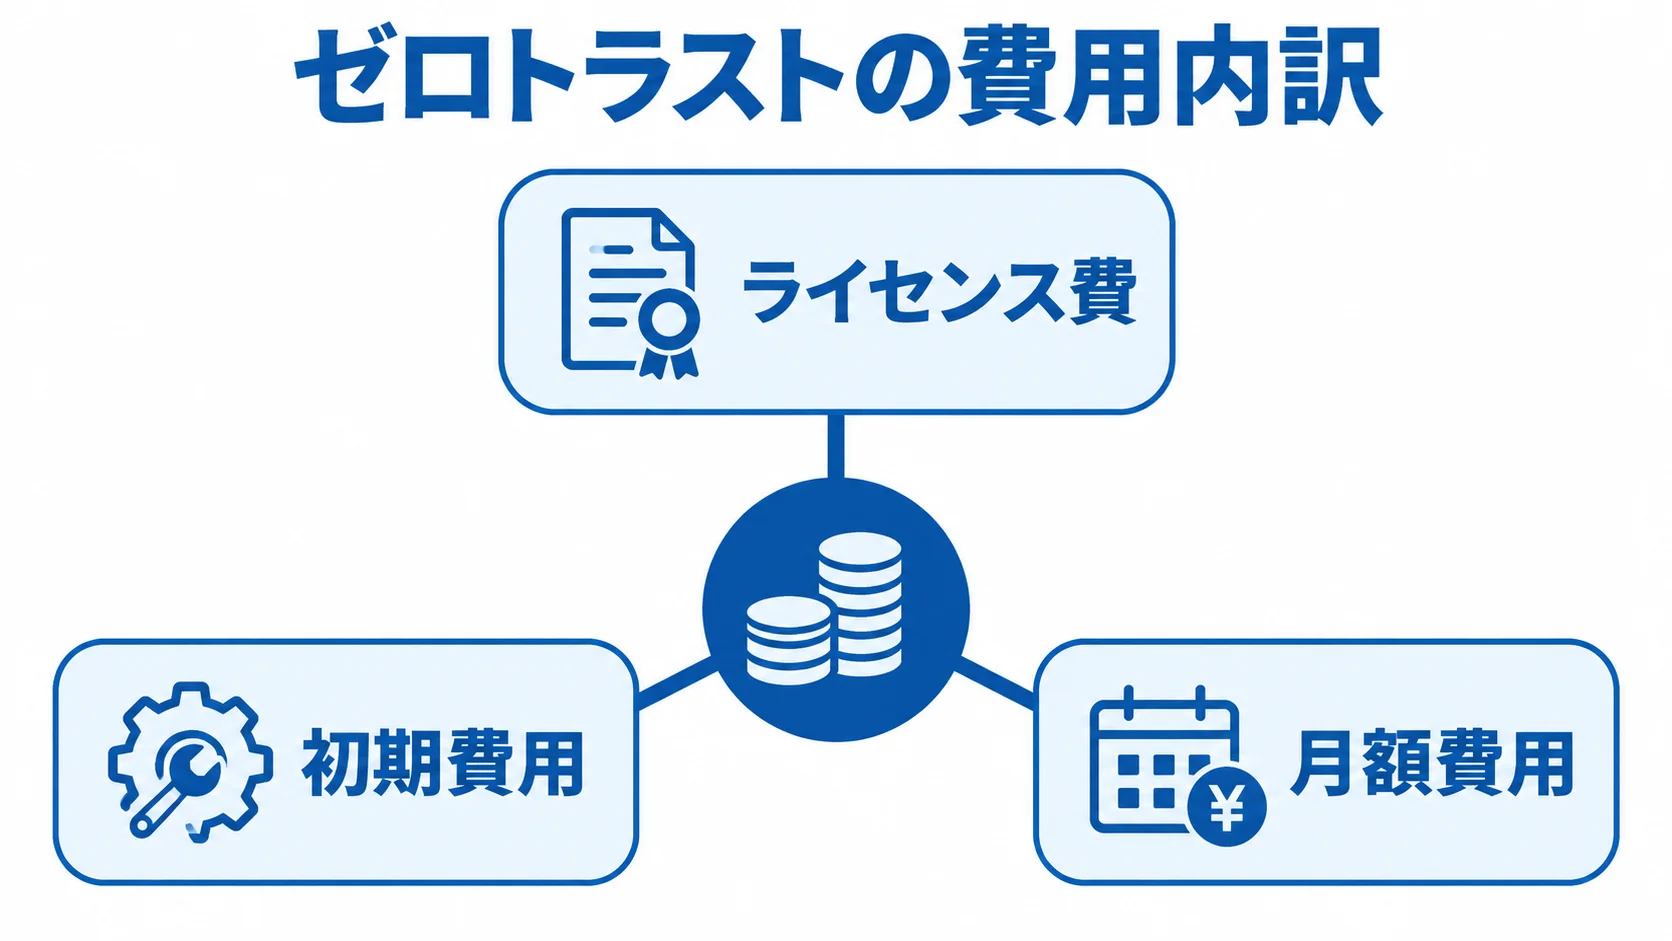
見積もりは、費目ごとに分けて確認します。たとえば初期費用が安く見えても、月額の監視やログ保管、チケット対応を含めると、3年総額が膨らむことがあります。
ライセンス費の変動要因:ユーザー数・機能・契約期間
ライセンス費は、料金体系と公開価格を照合したうえで、既存契約との差額から判断します。
- 課金方式:ユーザー・端末単位の月額、通信量・ログ量の従量課金、年間契約の個別見積もり
- Microsoft:日本向け公開価格はEntra ID P1が899円、P2が1,349円、Entra Suiteが1,799円のユーザー・月額相当。年払い価格
- Cloudflare:Freeは50ユーザー未満または企業PoC向け。Pay-as-you-goは7米ドル/ユーザー/月
Microsoft 365 E3やBusiness Premiumに機能が含まれる場合があります(出典: Microsoft「Microsoft Entraのプランと価格」、2026年確認)。
CloudflareのContract Planは年間個別見積もりで、SASEや手厚いサポートを含みます(出典: Cloudflare「Zero Trust & SASE Plans & Pricing」、2026年確認)。
円換算や税、契約期間によって、実際の請求額は変わります。そのため、この記事の価格をそのまま予算に入れず、見積もり時点の為替と条件を確認します。
初期設計・設定・連携の導入支援費
初期費用は設定作業に加え、現行環境を止めずに移行する設計にも発生します。
- 設計:現状調査・要件定義・製品選定、認証方式、ロール・権限、条件付きアクセス
- 構築:端末ポリシー、アプリ接続、ログ設定、管理者教育
- 移行準備:切り戻し設計、例外ポリシーのレビュー
NTTドコモソリューションズの2026年資料は、CiscoとMicrosoftを組み合わせた構成です。同資料では、インターネットや社内システムへのアクセス、端末セキュリティ、SOC、問い合わせ対応を、分けて提供しています。
同資料の価格は、導入範囲や要件による個別見積もりです。費用はライセンス単価だけでなく、委託する設定・運用で決まります(出典: NTTドコモソリューションズ「ゼロトラスト型セキュリティサービス」、2026年)。
SOC・ログ保管・問い合わせ対応の月額費用
月額費用は監視時間や対応範囲によって変わるため、初期費用と分けて確認します。
- 利用料:サブスクリプション、ログ保管
- 監視・対応:SOCやMDR、アラート一次対応、設定変更、問い合わせ
- 継続運用:権限レビュー、端末交換、バックアップ、脆弱性対応、利用者教育
24時間365日の監視か、平日日中の通知か、一次切り分けを自社で行うかによって、月額の幅は大きく変わります。
業務システム開発では、初期開発費の年15〜25%程度を保守費の仮置きにする考え方があります。一方で、ゼロトラストではユーザー課金や通信量の影響に加えて、ログ量と監視時間の影響も大きくなります。
初期導入費1,000万円に年150万〜250万円を置いても、ライセンスやSOCが別なら総額はそれ以上です。そのため、1年・3年・5年の総保有コストで比較します。
ゼロトラストのシステム費用が変動する要因
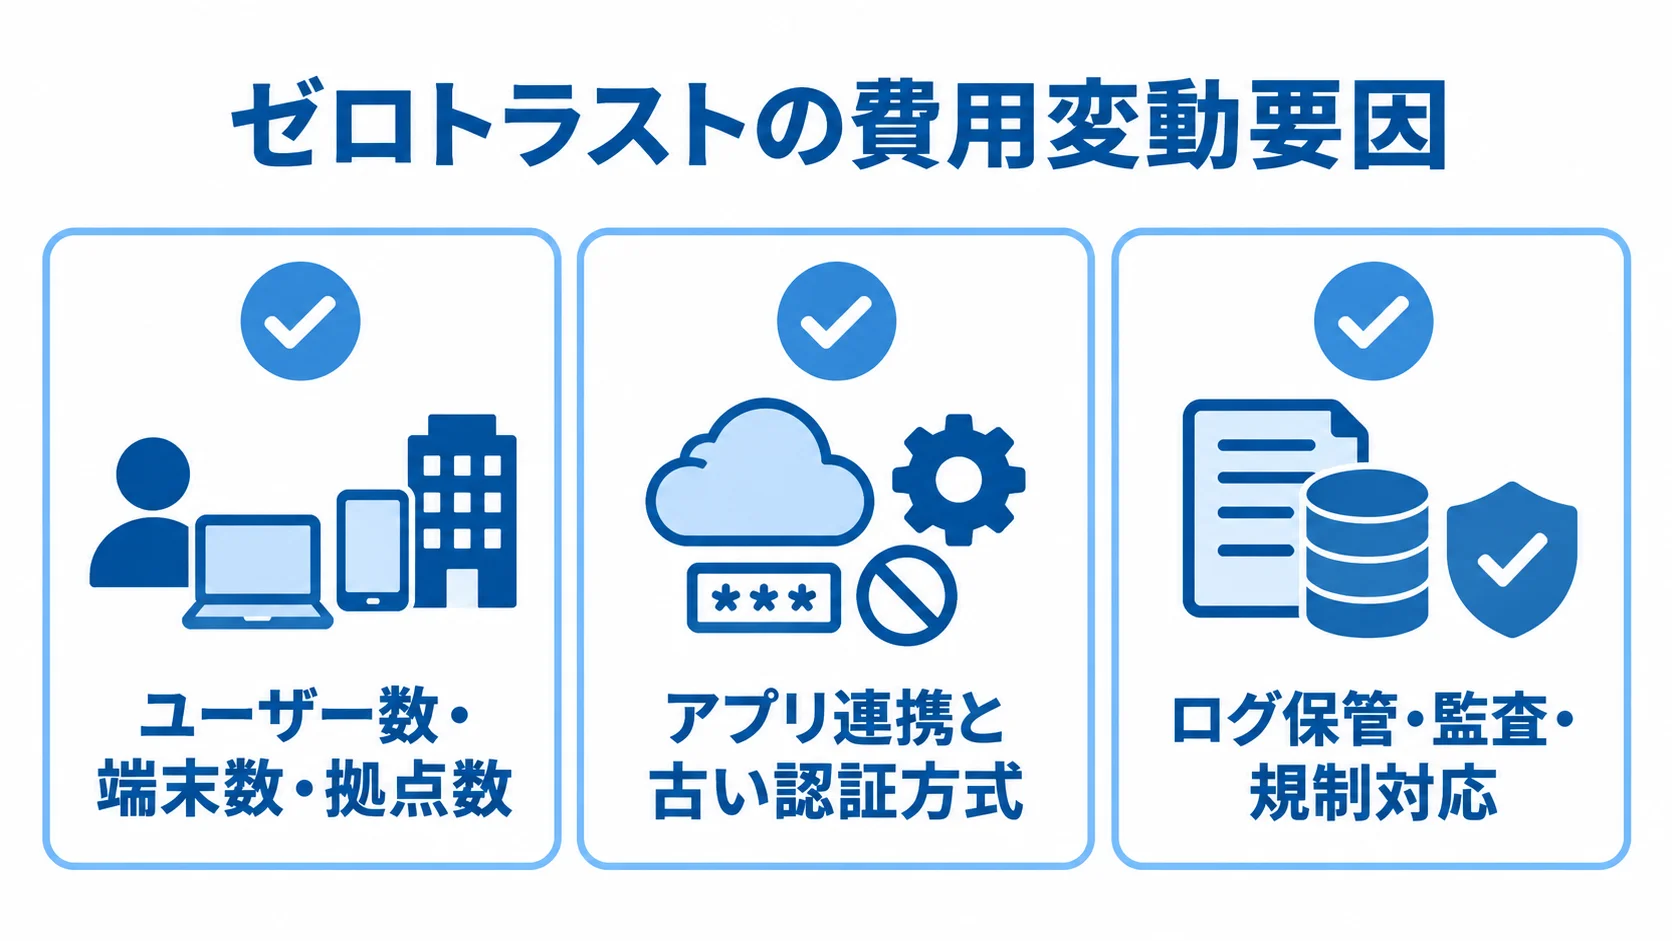
費用の差は、製品の値引き率に加えて、見積もりの条件の違いで決まります。対象人数やアプリの接続方式、端末の状態を、比べる前提としてそろえます。拠点・委託先、ログ要件、運用体制、導入期間も前提に含めます。
ユーザー数・端末数・拠点数の増加と費用
利用者・端末の数え方と既存端末の状態が、ライセンスや更新費用に影響します。
- 利用者:従業員、派遣社員、委託先、取引先、共有端末の利用者
- 課金単位:1人がPC、スマートフォン、タブレットを使う場合、ユーザー課金か端末課金かを確認
- 拠点:ネットワーク機器・回線・無線LAN、現地試験、障害時の保守体制
古い端末がOS更新や暗号化に対応しない場合は、製品導入の前に交換が必要です。購入やキッティング、データ移行のほか、配布や廃棄、予備機も費用に含まれます。そのため、端末の準拠率を事前に測って、更新対象の台数を絞ります。
アプリ連携と古い認証方式による追加工数
連携方式と個別開発の有無を確認し、アプリ数だけでは分からない工数を見積もります。
- 標準連携:SAMLやOIDC対応のSaaSはIDaaSとつなぎやすい
- 追加設計:オンプレミス基幹、古いWebアプリ、専用クライアント、工場設備、ファイルサーバー
- 追加方式:コネクタ、リバースプロキシ、証明書、ネットワーク経路、認証アダプター
アプリごとに、認証方式やロール、データ分類を確認します。アクセス元や可用性、ログ、障害時の代替手段も、あわせて見ておきます。
たとえば、標準連携で10個のアプリを接続する案件より、3個のうち1個が特殊な案件の方が、費用が高くなる場合があります。
ログ保管・監査・規制対応の要件と費用
保存期間やレビュー体制を定めると、SIEMの容量、監視、レポート、監査対応の範囲が明確になります。
- 対象ログ:認証、管理者操作、データアクセス、設定変更、インシデント対応の証跡
- 保存・管理:保存日数・年数、改ざん防止、レビュー担当
- 対象データ:個人情報、金融情報、医療情報、教育データ
個人情報保護委員会の通則編ガイドラインは、アクセス制御、識別・認証、不正アクセス防止などの技術的安全管理措置を示しています。
法令に適合させるには、ゼロトラストの導入とは別に、データ分類や委託先管理、国外クラウドの利用、保存期間を整理する必要があります。法務・監査部門の確認を後工程に回さないことが大切です。
ゼロトラストのシステム導入事例から費用を考える方法
公開事例は、費用が示されていなくても、機能の組み合わせや移行順を知る手がかりになります。事例の課題・対象ユーザー・既存ネットワーク・時期・導入後の効果を、自社の見積もり項目に置き換えて考えます。
NISTの19実装例:構成要素と統合工数の確認材料
NISTのSP 1800-35は、ゼロトラストの構成と統合範囲を考える材料になります。
- 公開時期:2025年6月
- 想定環境:オンプレミス、複数クラウド、ハイブリッド勤務、外部パートナー
- 実装例:24の協力組織と検証した商用技術による19例。ID、端末、マイクロセグメンテーション、SASEなどを統合
この実装ガイドはNISTが公開しました(出典: NIST「SP 1800-35 Implementing a Zero Trust Architecture」、2025年)。
標準とされる構成は一つに決まっていません。そのため、製品を選ぶ前に、ID管理や端末の健全性判定、アプリ単位の接続、ログ監視の担当を決めておきます。
製品間のAPI連携や設定の差が、導入支援費用の重要な部分になります。
朝霞市の事例:利便性と移行範囲の見積もりの参考
朝霞市の事例では、学校現場の利便性と移行対象を合わせて考えられます。
- 運用開始:2024年9月、市内の小中学校
- 構成:SASE、リモートアクセス、MFA、Webフィルタリング、EDR、クラウド型校務支援
- 目的:学校と教職員が場所を問わず安全に使える環境
この事例はユニアデックスが2025年に公開しました(出典: ユニアデックス「校務ネットワークのゼロトラストモデル化事例」、2025年公開)。
見積もりでは、SASEだけでなく、閉域網やオンプレミスサーバー、学校ごとの利用差まで確認します。さらに、端末や無線LAN、クラウド校務、教職員への説明、運用サポートも見ておきます。
現場の利便性を守るための試験と教育も、セキュリティ製品と並べて予算に入れます。
ゼロトラストの見積もりを取る際のポイント
見積もりは、同じ条件で比べられる状態を作ってから、金額を見るのが基本です。範囲や前提、納品する内容、分担を明確にし、月額の対象や追加料金、障害時の責任もそろえます。そのうえで、2〜3社程度に相談します。
RFPに書く人数・端末・アプリ・運用条件
RFPに数量と運用条件を記載すると、各社の見積もりを同じ基準で比べられます。
- 環境:ユーザー・管理者・端末数、OS、拠点、クラウドとオンプレミスの比率、アプリ数
- 要件:認証方式、データ分類、ログ保存期間、目標稼働率、サポート時間、移行希望時期
- 運用条件:MFA方式、未準拠端末の動作、退職者の無効化、権限レビュー頻度、障害時のブレークグラス手順
費用は、初期費用、ライセンス、ネットワーク、端末、移行を分けて提示してもらいます。試験、教育、SOC、ログ保管も、それぞれ別に書いてもらいます。問い合わせや設定変更、保守も、項目を分けて示してもらいます。
各項目に数量、単価、期間、作業時間、対象外作業を付けてもらうと、会社ごとの提案の違いが分かります。
発注先の選び方:製品名より設計・移行・運用の実績
発注先には、製品販売会社やマルチベンダーのSIer、業務システム開発会社、SOC事業者などが関わる場合があります。選定では、設計から契約終了までの対応力を確認します。
- 実績:同規模・同業種、古いアプリの接続、MFAや端末管理の展開
- 運用範囲:ログ・監視、教育、認証障害、誤検知調整、月次レポート、緊急連絡
- 引き継ぎ:設定情報の引き渡し、契約終了時のデータ返却、チーム体制
「対応できます」という説明では、どこまでを誰が受け持つかは分かりません。そこで、PoCの対象ユーザーやアプリ、利用者教育についても質問し、回答を提案書と契約書に反映します。担当者個人の経験だけでなく、引き継ぎ可能な体制も評価します。
追加費用につながるリスクと契約前の対策
契約前にリスクと対応条件を決めると、未確定要件による追加費用を把握しやすくなります。
- 費用増の要因:範囲の後出し、例外ポリシーの増加、古い認証方式、端末未整備
- 移行・運用の要因:データ移行の品質、教育不足、想定外のログ量
- リスク管理:発生確率や影響、回避策、予備費、判断期限を一覧にする
全社で一斉に切り替えず、部門ごとに分けて移行します。各段階の完了条件と切り戻し条件も設けておきます。
アプリ連携が遅れた場合の暫定経路や、MFA端末を紛失したときの本人確認、SOCが受け取るアラート基準も決めておきます。予備費は一律に決めず、未確定要件ごとに工数と上限を置きます。
ゼロトラストのシステム費用を最適化するポイント
コストを抑える際の前提は、防御を弱めないことです。既存ライセンスを活用し、対象を絞って効果を測り、標準機能を優先します。運用の負荷も数値で把握し、必要な防御を保ったまま、重複契約や無駄な初期費用を減らします。
既存ライセンスと標準機能の確認
既存の契約機能を確認してから、製品を追加します。確認の対象は、Microsoft 365やGoogle Workspace、既存IDaaS、MDM、EDRなどです。
- 契約確認:プラン、対象ユーザー、機能の有効化条件
- 重複回避:Microsoft Entra ID P1がMicrosoft 365 E3やBusiness Premiumに含まれる場合もある
- 標準機能を優先:独自開発は固有業務フローや統合処理に限定
独自の認証基盤やポリシーエンジンは、初期開発費に加えて、脆弱性対応や暗号更新、監査、障害対応の費用が継続してかかります。そのため、標準機能とAPI連携で実現できる部分は、標準に寄せます。
リスクの高いID・端末・アプリからの段階的な着手
全システムを一律に保護するより、被害と移行の難易度を基準に対象を選ぶ方が現実的です。
- 優先対象:特権ID、退職者アカウント、個人情報アプリ、外部公開サービス
- 接続対象:リモートアクセス、管理者端末
- 評価軸:資産価値、攻撃可能性、既存対策、業務停止の影響、移行難易度
対象を絞ると、PoCの期間と費用を抑えながら効果を測れます。たとえば、外部委託先が使う顧客情報システムを先行させ、工場の古い設備は別の隔離ポリシーで守る方法もあります。そのうえで、リスクと移行難易度の両方を見てロードマップを作ります。
効果指標の設定と過剰な機能追加の防止
KPIを定めると、追加機能がリスク低減につながっているかを判断できます。
- アクセス管理:MFA適用率、未管理端末数、過剰権限数、退職者アカウント無効化時間
- 検知と利用:異常検知から遮断までの時間、認証失敗率、問い合わせ件数、VPN経由アクセス数
KPIが改善しないまま製品を足すと、費用は増えてもリスクは下がらない可能性があります。そこで、毎月または四半期に指標を確認します。
利用されないライセンスや重複ログ保管、過剰な監視ルール、不要な例外を見直します。さらに、追加機能は、解決するリスクや導入・月額費、運用工数、代替策を比べたうえで、業務部門とも合意します。
よくある質問
製品の価格だけでなく、自社の利用者や端末、アプリ、監視体制に置き換えて費用を考えます。
中小企業でもゼロトラストのシステムを導入できますか?
導入できます。既存のID基盤を活用し、20〜100ユーザー程度のPoCから始めれば、対象を段階的に広げられます。
MFAや端末条件、SaaSアクセス、ログ確認を検証する場合、初期費用は50万〜300万円程度が目安です。まずは、全社ネットワークを一度に変えず、重要アプリや管理者IDから始めます。
MFAだけ導入すればゼロトラストと言えますか?
MFAだけではゼロトラスト全体を実現したとは言えず、端末の健全性や最小権限、アプリ単位の制御、ログ監視、異常時の遮断・復旧も必要です。
一方で、MFAは本人確認を強化する要素で、優先度の高い最初の施策として取り組みやすい方法です。
ゼロトラストを導入すればVPNはすぐに廃止できますか?
VPNは、古い業務アプリや工場設備、特殊通信、障害時の代替経路が残る間は、例外経路として管理するのが現実的です。
対応できるアプリからZTNAへ移し、利用状況を把握して、経路ごとのリスクと移行費用を比べます。廃止を急ぐより、安全に進められます。
ゼロトラストの運用費は毎月いくらかかりますか?
運用費は、ユーザー数・製品・ログ量・監視時間・問い合わせの範囲によって異なるため、一律には決められません。ライセンスだけであれば、ユーザー単位の月額課金で計算できます。
SOCやログ保管、設定変更、教育、端末更新を含めると、初期費用の年15〜25%程度という一般的な保守目安を超える場合もあります。そのため、1年・3年・5年の総額で確認します。
まとめ
費用の目安は、PoCで50万〜300万円、ID・端末中心の導入で300万〜1,000万円です。ZTNAやオンプレミス連携を含む場合は、1,000万〜3,000万円が目安になります。大企業や規制業種の全社基盤は、3,000万円〜1億円超になる場合もあります。
これらは対象範囲や運用条件から整理した推定レンジで、特定の金額を保証するものではありません。
費用の区分:ライセンス・導入・移行・運用
見積もりでは、人数や端末数に加えて、連携・監視・復旧までの総額を確認します。
- 確認範囲:アプリ連携・ログ保存、SOC・ヘルプデスク、教育・端末交換、障害復旧
- 費用管理:ライセンス、導入、移行、運用を分けて比較
既存ライセンスと標準機能を活用し、リスクの高いID・端末・アプリから段階移行すると、初期費用と手戻りを抑えやすくなります。
最初にすべき現状棚卸しと小さなPoCの見積もり依頼
最初に決める作業と、見積もりに記載する条件を整理します。
- 現状整理:ユーザー、端末、アプリ、データ、既存VPN、管理者権限を棚卸しし、保護対象と移行対象外を決める
- PoCの提案依頼:1部門・1拠点・1〜3アプリ程度を対象に、初期・月額費用、期間、成果物、評価指標、切り戻し条件を明記してもらう
ゼロトラストは、製品を入れるだけで終わらず、安全なアクセスと継続運用を設計するシステム開発として進めます。
▼全体ガイドの記事
・ゼロトラストのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。