
ゼロトラストのシステムは、利用者・端末・アプリ・データの状態を継続して確かめ、必要な範囲でだけアクセスを許可する基盤です。
構成要素、導入の進め方、費用とベンダー選び、運用上の注意点の順に見ていきます。詳しくは関連記事もご覧ください。
▼関連記事一覧
・ゼロトラストのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・ゼロトラストのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・ゼロトラストのシステム開発の見積相場や費用/コスト/値段について
・ゼロトラストのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
ゼロトラストのシステムの概要
ゼロトラストのシステムは、単一の製品ではありません。認証、端末管理、アプリ接続、データ保護、ログ監視を組み合わせるアーキテクチャです。
社内ネットワークの内側も安全とは見なさず、すべてのアクセス要求を検証し続けます。また、利用者や端末の状態を都度確かめ、必要な範囲だけを許可します。
3つの基本原則による全体像
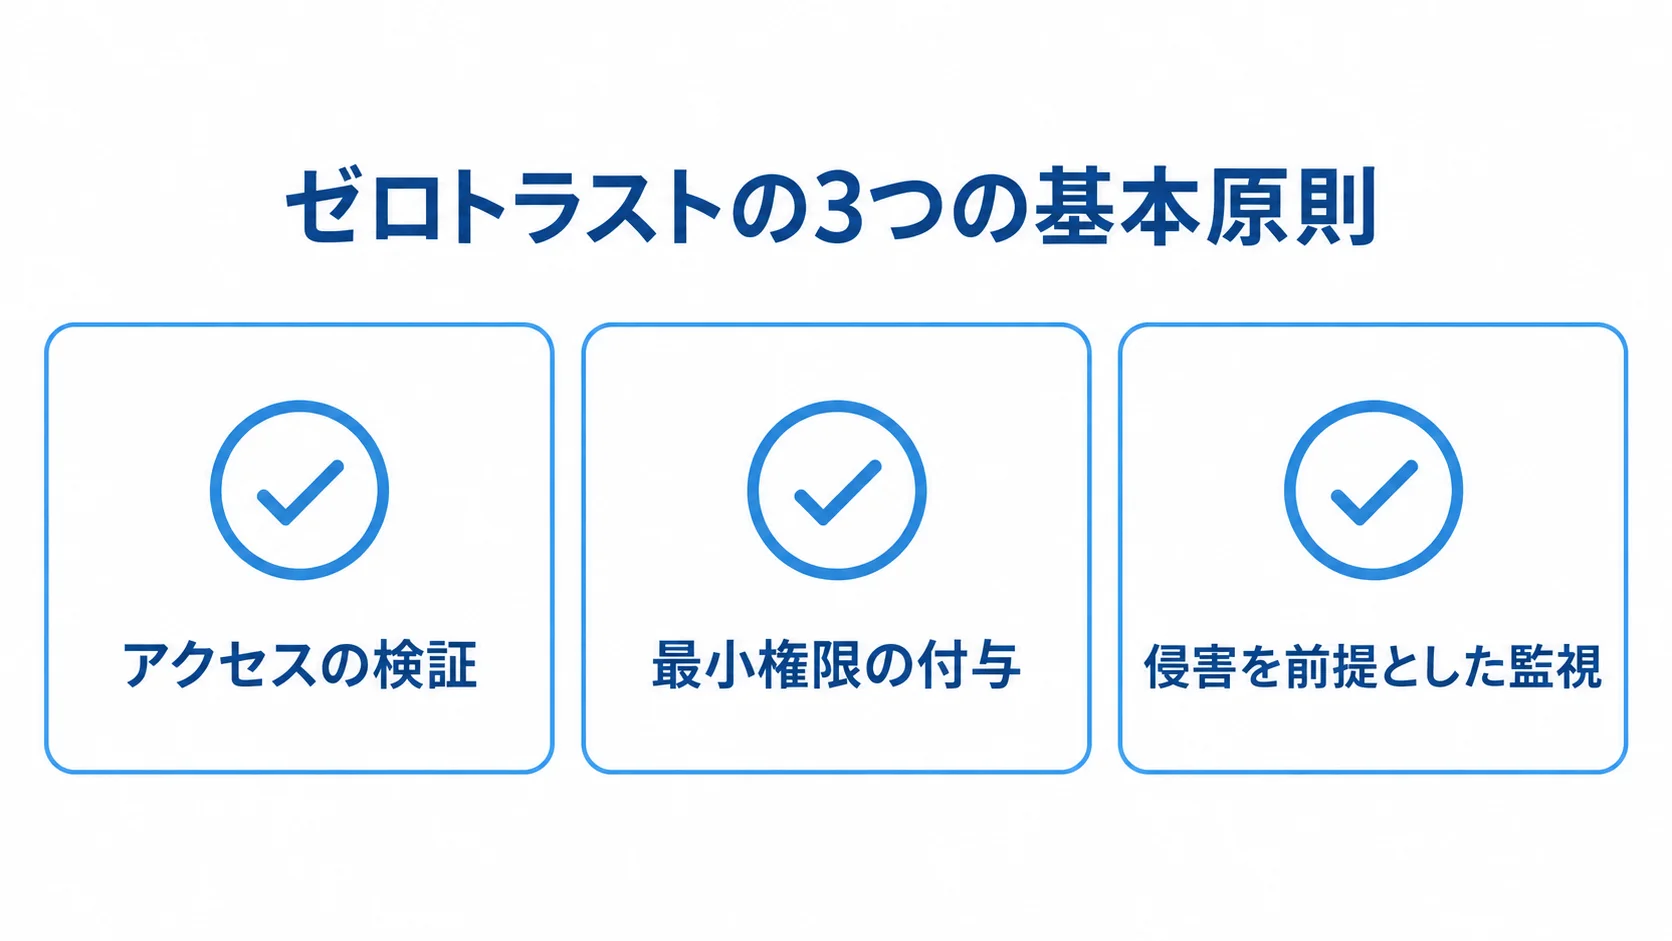
ゼロトラストの基本原則は、アクセスの検証、最小権限の付与、侵害を前提とした監視の3つです。3つは組み合わせて使い、アクセスの可否を判断します。
- 明示的な検証:利用者と端末の状態を、その都度確認する
- 最小権限:業務に必要な範囲のアクセスだけを許可する
- 侵害前提の監視:アクセス中の状態も継続して見る
正しいIDとパスワードがあっても、未管理の端末や普段と異なる接続場所、過剰な権限が見つかれば、追加認証やアクセス制限をかけます。
ログイン後も、端末の状態や利用時間を確認し続けます。さらに、アプリのリスクやデータの重要度も見ます。条件が変われば、セッションを再評価します。
セキュリティを強めるほど、利用者の操作は増えます。一方で、業務を止めない代替認証と復旧手順も設計します。
VPNやファイアウォールとの違い
VPNとの違いと移行時の考え方は、次の観点で比べられます。
- VPN:離れた場所から社内ネットワークへ安全に接続する手段
- ゼロトラスト:アクセスの可否を、利用者や端末の状態などを基に制御する
- 段階移行:まず重要アプリを個別接続へ移し、利用実績と障害対応を見ながらVPN対象を縮小する
- MFAの位置づけ:認証は強化できますが、端末管理、権限の棚卸し、ログ監視も欠かせません
ゼロトラストのシステムを構成する種類と機能
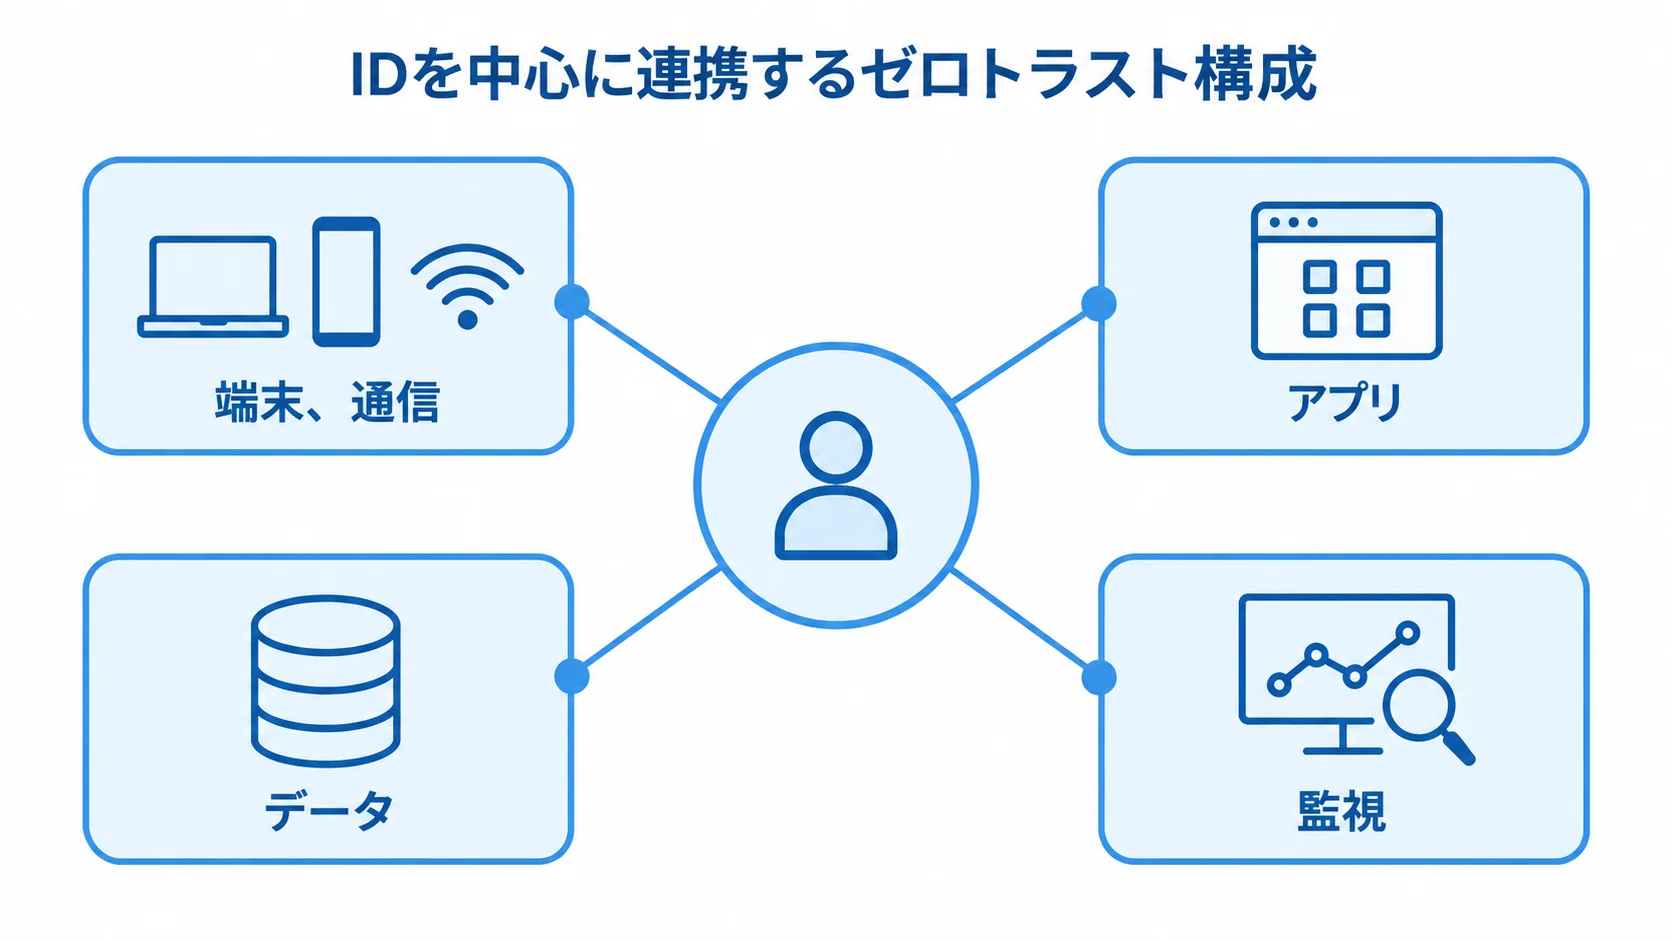
ゼロトラストでは、IDを中心に、端末や通信、アプリを連携させます。データと監視を含む各機能は、次の見出しで説明します。導入時は、同じ製品群にそろえる必要はなく、現状の業務システムと不足機能を照合したうえで、効果の大きい機能から組み合わせます。
IDaaS・IAMによる認証と権限管理
IDaaS・IAMでは、認証と権限管理に加えて、アカウントの変更や共有IDの扱いも整理します。
- 認証・権限:利用者ID・SSO・MFA・パスワードレス認証・ロール別権限の管理
- アカウント変更:入社・異動・退職・委託終了時に自動で変更し、放置IDや過剰権限を減らす
- 業務単位の権限:役職名だけでなく実際の業務単位で分け、受注担当者の閲覧範囲と管理者設定を分離する
- 特権操作:再認証と監査ログを求める
- 共有アカウント:利用者を特定できないため、原則として個人IDへ置き換える
MDM・UEM・EDRによる端末の健全性確認
アクセスを許可する前に、端末が管理下にあるかを確かめる必要があります。そのため、管理対象、健全性の確認、未準拠時の扱いをあらかじめ決めておきます。
- 管理対象:会社支給、在宅勤務、モバイル、拠点共有、協力会社の各端末
- MDM・UEM:暗号化、画面ロック、OS更新、証明書、アプリ配布の管理
- EDR:端末の不審な挙動を検知する
- アクセス判断:端末が管理下にあり、更新済みで、セキュリティ機能が動いているかを確認
- 未準拠端末:即時の全遮断は現場を混乱させるため、警告や追加認証から始めます。改善期限、例外承認者、緊急時の代替端末も決めておきます
ZTNA・SASEによるアプリ単位の接続
ZTNA・SASEの適用範囲は、接続方式と既存環境との適合を確かめてから決めます。
- ZTNA:利用者をネットワーク全体へ入れず、許可したアプリに必要な接続だけを提供する
- SASE:ネットワーク接続とクラウド型セキュリティ機能をまとめた仕組み
- 一貫した制御:リモートアクセスやWeb、クラウド、拠点間通信を同じ方針で扱う
- オンプレミス連携:基幹システムやファイルサーバーでは、古い認証方式、固定IP前提アプリ、工場・店舗の特殊端末が障壁になる
- 導入前の整理:対象アプリ、接続方式、通信経路、認証方式、障害時の継続策の確認
DLP・ログ監視・SIEM/SOARによる継続運用
認証後の操作を記録し、認証・端末・アプリのログを集約します。さらに、API、ファイル、管理者操作のログも同じ基盤へ集めます。そのうえで、通常と異なる時間帯や大量ダウンロードを検知し、SIEMで関連イベントを分析します。
- SOARによる初動:運用手順と合わせ、隔離、追加認証、アカウント停止へつなげる
- DLP:重要データの持ち出しや誤送信を抑止する
- データ保護:保存時と通信時の暗号化や鍵管理、バックアップ、監査証跡を含む
- 継続運用:ログをもとにポリシーを更新し続ける仕組みで、導入日に完成するものではない
ゼロトラストのシステム導入・開発の進め方
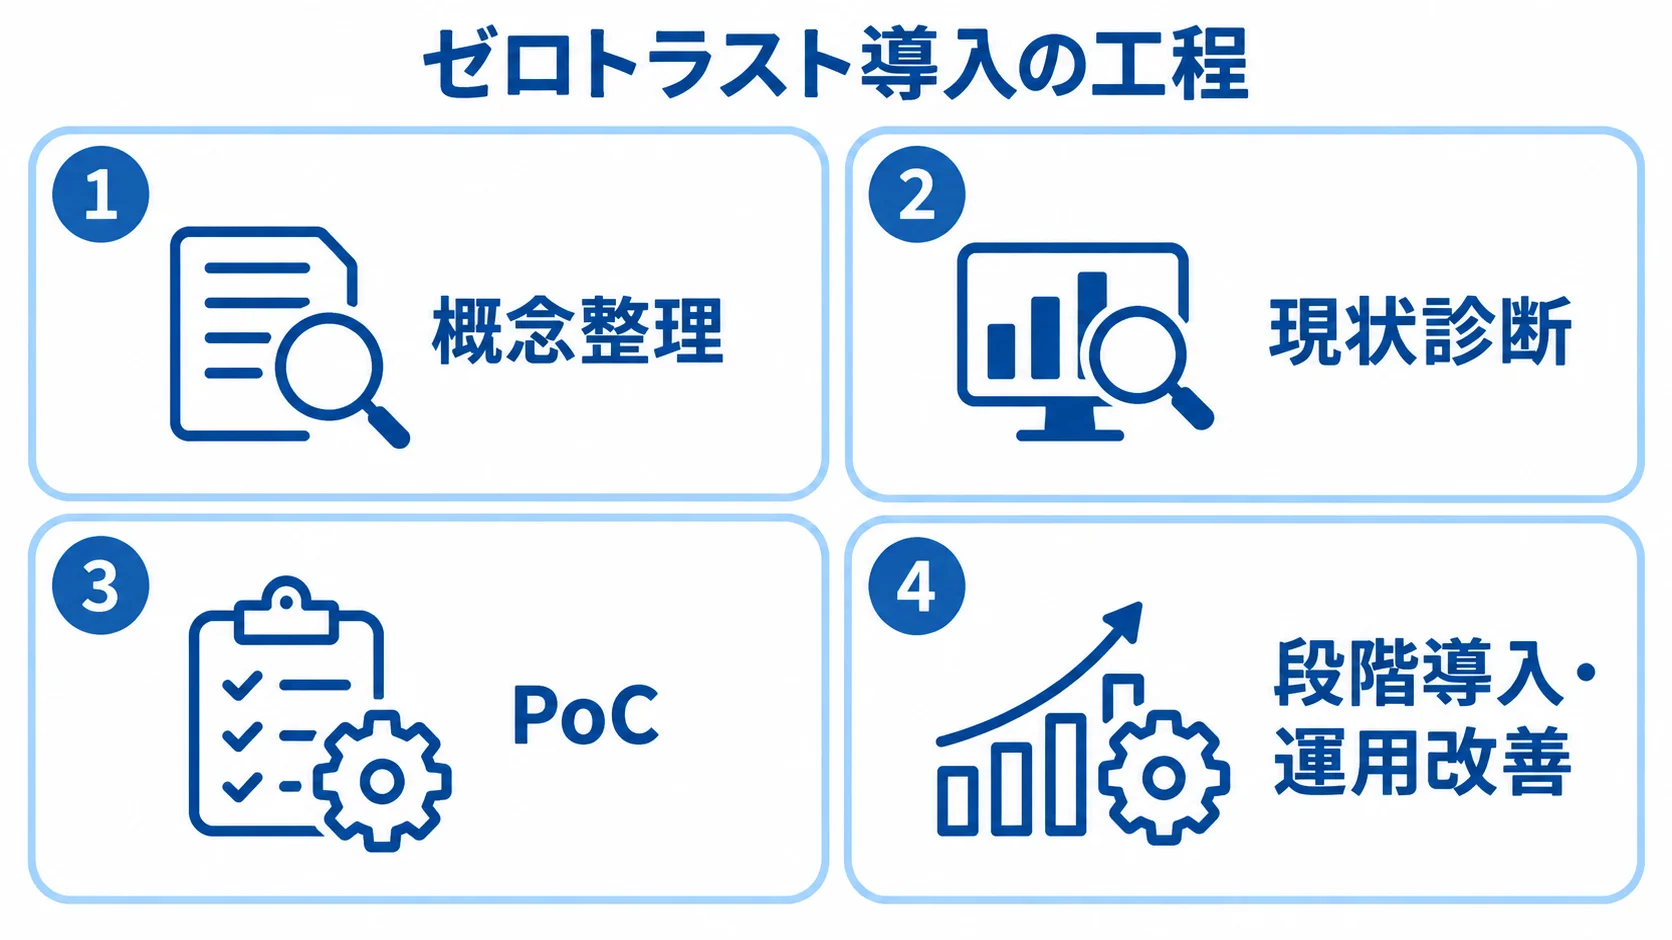
製品選定より先に資産とリスクを把握し、小さく試す進め方が成功しやすいです。
概念整理から運用改善まで、一つのプロジェクトとして扱い、その間は現状診断、PoC、段階導入の順に進みます。
セキュリティ部門に加えて、業務部門と情シスも参加します。法務や現場管理者も、このプロジェクトに加わります。各工程の詳細は、関連記事で確認できます。
▶ 詳細はこちら:ゼロトラストのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
1. 資産・ID・データの洗い出し
洗い出しでは、資産とIDとデータを、管理の観点ごとに整理します。
- 対象の一覧:利用者、端末、SaaS、業務アプリ、サーバー、API、管理者権限、委託先、重要データ
- 台帳の記録:所有者と利用者、認証方式、データ分類、接続元、契約期限
- 代替手段:障害時に使う代わりの手段
- 見直す経路:未使用IDや退職者アカウント、共有ID、公開管理画面、委託先の接続経路、VPN経路
- 優先して見える化する対象:特権ID、個人情報、外部公開資産、リモートアクセス
2. リスクと優先順位の決定
優先順位と例外ポリシーは、次の評価軸と扱いに沿って決めます。
- 評価軸:情報の重要度、侵害時の影響、利用者数、外部接続、復旧の難しさ
- 優先対象:顧客情報の管理画面、特権操作、異動の多い部署、協力会社のアプリ
- ポリシー区分:許可、拒否、追加認証、期限付き例外
- 例外の記録:承認者、理由、期限、再評価日
例外を無期限にすると、境界型の暗黙の信頼へ戻ってしまうため、期限を設けて再評価します。
3. 1部門・1拠点・1〜3アプリでのPoC
PoCでは、検証対象と評価指標を定めたうえで、セキュリティ強化と業務継続のバランスを確かめます。
- 検証内容:SSO・MFA、未準拠端末、追加認証頻度、通信遅延、ログ確認、代替認証
- 対象アプリ:重要度が高く、利用者を集めやすく、失敗時も業務全体が止まらないもの
- 評価指標:MFA適用率、未管理端末数、過剰権限数、認証失敗率、問い合わせ件数
- 運用評価:異常検知から遮断までの時間、利用者満足度
4. 段階移行と運用改善の繰り返し
PoCのあとは、次の順に対象を広げます。その際、各段階で次へ進む条件を決めておきます。
- 部門ごとの展開
- 拠点ごとの展開
- アプリごとの展開
各段階では、誤検知と認証手段の不足を見直します。端末交換の手順や問い合わせの傾向も、同じ段階で確認します。
設定ミスは全業務へ波及しやすいため、一括切替は原則として避けます。
運用では、権限レビューと端末準拠を月次で定例化します。ログ容量、訓練、脆弱性対応も、定例の対象にします。
SaaSや委託先を追加するときは、接続条件を更新します。
構成図と責任分界表も改訂します。
ゼロトラストのシステムの費用相場とコスト内訳
ゼロトラストのシステムには、一律の公定価格がありません。費用は、ユーザー数、端末数、拠点数によって変わります。さらに、対象アプリとオンプレミス連携の有無でも差が出ます。
ログ保管期間やSOCの有無も、費用に影響します。見積もりは、初期費用と月額費用を分け、3年程度の総保有コストで比較します。
次の数字は、公開料金と業務システム開発の一般的な工数を基にした編集上の目安です。契約前には、個別の見積もりが必要です。
▶ 詳細はこちら:ゼロトラストのシステム開発の見積相場や費用/コスト/値段について
規模別の初期費用と導入期間の目安
初期費用と期間は、対象ユーザーや連携範囲に応じて次のように変わります。
- 小規模PoC:SSO・MFA、SaaS1〜3個、20〜100ユーザー。初期50万〜300万円、1〜2か月
- 100〜500ユーザー:ID・端末管理、EDR、複数アプリ、運用設計。初期300万〜1,000万円、2〜6か月
- 拠点・オンプレミスを含むZTNA・SASE:初期1,000万〜3,000万円、4〜12か月
小規模PoCは、既存ID基盤を使い、条件付きアクセスとログ確認までに絞ると、短期間で効果を検証できます。一方、100〜500ユーザーでは、端末棚卸しやアカウント整理が増えるほど費用が上振れします。さらに、教育やヘルプデスク設計を加えると、上振れ幅は広がります。
大企業や規制業種では、複数クラウドやマイクロセグメンテーション、SIEM・SOCを含む場合があります。また、数千ユーザーやサプライチェーン連携が加わることもあります。この場合、初期費用は3,000万円〜1億円超、期間は12〜24か月以上になることがあります。
見落としやすいライセンス・運用・移行コスト
見積もりでは、費目と課金単位を分け、導入後に発生する費用も含めて比べます。
- 見積もりの費目:ID・認証、端末管理、EDR、アプリ接続、通信制御、ログ保管、データ保護、監視、導入支援
- 課金単位:ユーザー・端末・通信量・ログ容量が混在する。対象数と増加時の単価を見積書に明記する
- 導入・運用費:端末の買い替え・ネットワーク改修・認証デバイス・移行試験・教育・ヘルプデスク・SOC・設定変更・脆弱性・監査対応
- 公開料金の例:無料枠や1ユーザー月額数米ドル程度の例がある
安全な業務システムとして成り立たせるには、ライセンス以外の費用も見込む必要があります。
公開料金は、2026年8月時点でも契約条件で変わります。そのため、為替、税、最低契約数を確認します。
運用費には、月額ライセンスや監視費に加えて、権限レビューと問い合わせ対応の社内工数も含めます。また、ログ保存不可、設定変更の高額な作業費、夜間対応の別契約は、3年総額を膨らませます。
ゼロトラストの開発会社・ベンダーの選び方
ベンダーは、知名度よりも、自社のID・端末・ネットワーク・業務アプリ・監視を一つの計画にまとめる力で選びます。
ゼロトラストは、単体の製品というより、既存環境を安全なアクセス基盤へつなぐSI・運用案件です。
同規模・同業種の導入実績
実績と提案内容は、導入規模だけでなく運用設計まで確認して比較します。
- 導入実績:ユーザー・端末・拠点・アプリ数、オンプレミス連携、移行期間、運用支援
- 同規模の設計:50〜300人規模では、少人数の情シスで権限レビューや問い合わせを回せるか
- PoCと接続:対象ユーザー・アプリ数、MFA失敗時の代替手段、古い業務アプリの接続可否
- 運用と契約終了:ログ保存期間と、設定情報・ログの返却方法
- 提案の確認:回答が製品機能の説明だけなら、運用設計の深さを追加で確認する
見積書での対応範囲と責任分界
見積書と責任分界表は、役割や作業項目ごとに分けて確認します。
- ベンダーの役割:診断・設計・調達・設定・連携・移行・試験・教育・ヘルプデスク・SOC・事故対応
- 見積もり比較:「セキュリティ対策一式」の記載では、内容を比較できない
- 内訳項目:ユーザー・端末・アプリ数、作業時間、移行対象、試験項目、教育回数の単位で分ける
- 責任分界:ID停止・端末隔離・ログの一次監視・重大アラートの連絡・復旧判断・設定変更・月次報告を、誰が担うかを決める
- 契約前の確認:夜間・休日の対応時間、チケット単価、追加設定料金、障害時の目標復旧時間
中立性と将来の拡張性
製品構成と個別開発の範囲は、運用負荷や将来の変更も踏まえて判断します。
- 一社の製品群:運用を簡素化しやすい一方、契約変更や機能不足の影響を受けやすい
- 複数製品の連携:選択肢は広がる一方、障害切り分けと責任分界が複雑になる
- 構成判断:既存契約や社内スキル、データ保管場所、API、拠点・委託先の増加を考慮する
- 個別開発:標準機能を優先し、業務固有の承認や既存アプリ連携だけをAPI・疎結合開発で補う
- 契約終了:設定、ポリシー、ログを取り出せるかを確かめ、ロックインを抑える
認証、暗号、監査ログを独自に実装すると、脆弱性と保守負担が大きくなります。
▶ 詳細はこちら:ゼロトラストのシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:ゼロトラストのシステム開発の発注/外注/依頼/委託方法について
ゼロトラストのシステムで失敗しない設計・運用
ゼロトラストの成否は、厳しいセキュリティ設定の強さだけで決まるわけではありません。利用者が業務を止めずに認証でき、管理者が異常を検知・復旧し、例外を期限付きで管理できることが重要です。
要件定義の不足と一括切替
要件を確認し、段階的に移行することで、想定外の個別開発や現場の混乱を抑えます。
- 製品購入前の確認:購入後に対象アプリや例外を調べると、想定外の個別開発が増える
- 後から見つかる条件:古い認証、現場端末、委託先接続、緊急時の代替認証
- RFPに明記:移行対象外、例外ポリシー、障害時の業務継続、受け入れ基準
- 一括切替を避ける:先行部門、並行稼働期間、切り戻し条件、告知、問い合わせ窓口を決める
- 現場の運用:認証強化で共有IDや非公式ファイル共有へ移るとリスクが高まる
法令対応とゼロトラストの区別
ゼロトラストの導入状況と法令・業界基準への適合は、分けて確認し、管理措置に反映します。
- 適合の確認:導入しただけでは、法令や業界基準への適合は自動的に証明されない
- 個人データ管理:権限の最小化・識別と認証・定期見直し・無権限アクセスの防止・ログ確認
- ガイドライン例:識別に基づく制御、必要なアプリだけの利用、定期的な権限管理
- 社内への反映:ポリシーを社内規程や委託先管理、監査証跡と対応付ける
個人情報保護委員会は、識別に基づくアクセス制御や権限の最小化を例示しています。必要なアプリだけの利用と定期的な権限管理も挙げています(出典:同委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」・Q&A、2026年8月確認)。
2026年時点の最新動向
公的な実装資料や標準ガイドラインは、要件定義やRFPの検討材料になります。
- NIST SP 1800-35:2025年6月公開のゼロトラスト実装例
- 実装範囲:リモートアクセスに限らず、ID・端末・マイクロセグメンテーション・SASE・監視を統合する
- デジタル庁:標準ガイドラインにDS-210の適用方針を掲載
整理されている19の実装例は、オンプレミス・複数クラウド・ハイブリッド勤務・外部パートナーを想定しています(出典:NIST SP 1800-35、2025年)。
デジタル庁の標準ガイドラインは、クラウド利用やリモートワークの拡大を前提に、境界型だけでは防御が難しいと整理しています(出典:デジタル庁「デジタル社会推進標準ガイドライン」、2025年更新)。
これらは、民間企業に一律で適用される法律ではありません。ただし、要件定義やRFPの参考になります。
ゼロトラストのシステムに関するよくある質問
導入前の疑問は、利用者数・業務アプリ・端末・拠点・委託先に当てはめて考えると、範囲と見積もり条件を具体化できます。
MFAだけ導入すればゼロトラストになりますか?
MFAで認証を強めても、ゼロトラスト全体にはなりません。ゼロトラストには、端末の健全性や最小権限、アプリ単位の接続を組み合わせます。さらに、ログ監視や侵害時対応も加えます。
小規模企業でもゼロトラストを導入できますか?
導入できます。20〜100ユーザー程度のPoCで、ID、MFA、端末条件、主要な業務SaaSのアクセス制御を試す方法が現実的です。
情シスが少ない場合は、設定だけでなく、権限レビューや問い合わせ、障害時の代替手段も外部支援に含めます。
既存VPNはすぐに廃止する必要がありますか?
すぐに廃止する必要はありません。古いアプリや特殊端末を一括で移行すると、業務停止のリスクが高まります。
アプリ単位の接続へ移行できた範囲から、VPNを縮小します。そのうえで、接続ログ、問い合わせ、障害時の切り戻し条件を確認し、段階的に廃止します。
ゼロトラストのシステム費用を抑える方法はありますか?
既存のID基盤や端末管理機能を使い、対象ユーザーとアプリを絞ってPoCを行うと、初期費用を抑えられます。
ただし、ログ監視や教育を省くと、導入後の事故対応や再設定の費用が増えます。そのため、必要な運用機能を含めた3年総額で比べます。
まとめ:ゼロトラストのシステムは段階導入が成功の近道
ゼロトラストは、境界型の考え方から、利用者・端末・アプリ・データを都度検証するアクセス基盤へ移る取り組みです。
MFAやVPNの置き換え、単一製品だけでは、ゼロトラストは完成しません。ID管理や端末確認、最小権限を組み合わせます。さらに、アプリ接続やログ監視、データ保護も一体で扱います。
資産と権限の可視化による小規模な開始
利用者、端末、IDを一覧にします。さらに、業務アプリや重要データ、委託先接続も対象にします。そのうえで、特権IDや個人情報を扱う経路から優先順位を決めます。
1部門・1拠点・1〜3アプリのPoCで、認証と利便性を確かめます。
障害時の代替手段やログ監視、問い合わせ体制も確認します。
初期費用と3年総額を分けた見積もり比較
見積もりとパートナーは、初期費用だけでなく運用や契約終了まで含めて比較します。
- 規模別の費用:PoC、ID・端末中心、ZTNA・SASE、全社基盤の順に大きくなる
- 見積もり範囲:ライセンス・移行・教育・ログ保管・監視・ヘルプデスク・設定変更・端末更新
- 会社選び:責任分界、データ返却、同規模・同業種の実績、PoC、既存アプリ連携、監視運用を確認する
▼関連記事一覧
・ゼロトラストのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・ゼロトラストのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・ゼロトラストのシステム開発の見積相場や費用/コスト/値段について
・ゼロトラストのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。