
ゼロトラストのシステム開発の発注は、対象と要件を整理し、PoCで確かめてから段階的に本番へ広げると、自社の業務に合うアクセス制御につながります。
発注形態から運用まで、各段階で決めておくことを順に説明します。全体像はゼロトラストのシステム開発の完全ガイドもご覧ください。
▼全体ガイドの記事
・ゼロトラストのシステム開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
ゼロトラストのシステム発注前の全体像
ゼロトラストは製品名ではなく、アクセスのたびに利用者と端末の状態を確かめる考え方です。接続元やアプリ、データの状態も、同じように見ます。
そのうえで、必要な範囲だけを許可し、監視と復旧まで設計します。また、社内ネットワークにいることや一度ログインしたことを安全の根拠にせず、侵害されることを前提に組みます。
ゼロトラストのシステムの構成
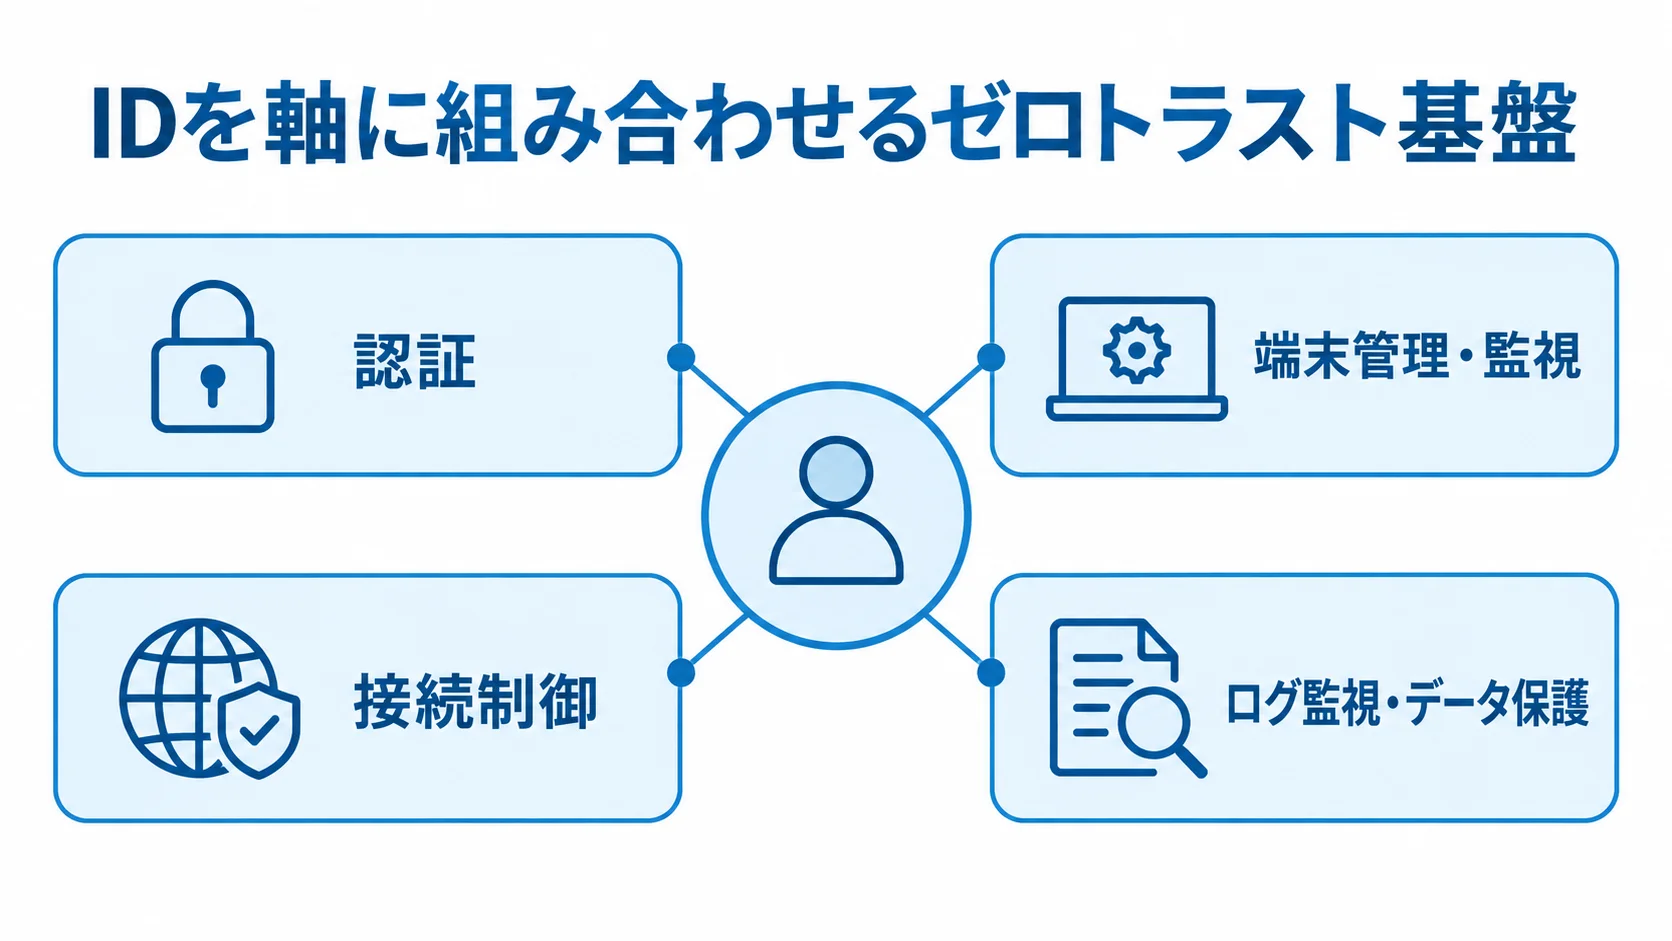
MFAだけでは、未管理端末や退職者アカウント、過剰なアプリ権限の問題は解決できません。そのため、ゼロトラストの基盤は、次のような機能を組み合わせて作ります。
- 認証:IDaaS・IAMで利用者を認証します。
- 端末管理・監視:MDMやUEMで端末を管理し、EDRで監視します。
- 接続制御:ZTNAやSASEでアプリ単位に制御します。
- ログ監視・データ保護:SIEMやSOCで監視し、DLPや暗号化で保護します。
米国国立標準技術研究所(NIST)のSP 1800-35は、2025年6月に公開された実装ガイドです。オンプレミスと複数クラウド、ハイブリッド勤務、外部パートナーを対象に、24の協力組織と19の実装例を示しています(出典:NIST SP 1800-35、2025年)。
そのため、発注の対象は製品1つではなく、複数の既存システムをID中心のポリシーでつなぐプロジェクトとして捉えます。
最初に決める発注範囲
発注範囲の検討では、まず発注対象となる利用者、環境、情報を洗い出します。
- 利用者:対象ユーザーと委託先
- 環境:端末、拠点、SaaS、オンプレミスの業務アプリ
- 情報:重要データ
利用者の規模が50〜300人なら、管理者アカウントとMicrosoft 365などから着手し、端末、社内アプリ、協力会社へ広げる方法が現実的です。
発注に含める作業は、製品ライセンスのほか、現状診断、設計、初期設定です。さらに、ID連携と端末登録、アプリ接続、ログ設計も含みます。
試験や教育、ヘルプデスクも対象です。代替認証と運用引き継ぎも、発注に含めます。
端末の買い替えや回線変更を別契約にする場合は、RFPに「別途」と記します。そのうえで、対象外の作業を曖昧にせず、どこまでを誰が受け持つかを明確にします。
ゼロトラストのシステム開発で選べる発注形態
発注形態は、完成まで任せるか、設計や進行を自社で担うか、運用も委託するかで選びます。製品ベンダー、SIer、開発会社の役割をそれぞれ整理します。SOCの役割も含めて、1社にまとめる案と専門会社を組み合わせる案を比べます。
一括請負でSIerに外注する方法
要件定義から運用設計までを1社に委託する方法です。製品選定や連携、移行も含めて任せます。専門人材が少なく、複数ベンダーの調整が難しい企業に向いています。
窓口が1つにまとまるため、障害の切り分けや工程管理を進めやすくなります。一方で、特定製品に偏った提案になるおそれや、再委託先が見えにくくなる可能性があります。
RFPには、他社製品との比較と、設定値・ポリシー・ログ・構成図の納品を指定します。契約終了時に渡す情報も、あわせて明記しておきます。また、将来別会社へ運用を移せる状態を整えておくと、ロックインを抑えられます。
製品ベンダー・SIer・SOCを分けて委託する方法
IDaaSやSASEは製品ベンダー、アプリ改修は開発会社、24時間監視はSOCというように、役割を分けて委託します。専門性や価格を比べやすい一方で、製品をまたぐ障害では誰が一次対応するかを、あらかじめ決めておく必要があります。
複数社体制では、発注者側か独立したPMOが、全体構成図とポリシーの優先順位、試験計画、インシデント連絡網を取りまとめます。さらに、連携部分の責任者も決めておきます。
現状診断・PoCだけを先に外注する方法
本格導入の前に小さく試し、現状の課題と採用条件を確かめます。事前調査で資産の洗い出しと候補製品を比べたうえで、1部門・1〜3アプリの範囲でPoCを行い、未準拠端末の挙動や障害時の復旧まで確認します。
- 事前調査:資産の洗い出し、リスク評価、候補製品の比較
- PoC範囲:1部門・1〜3アプリを対象にする
- 確認項目:ログイン可否に加え、未準拠端末の挙動、認証アプリ紛失時の復旧、古いオンプレミスアプリとの接続、問い合わせ件数
- 終了条件:MFA適用率、未管理端末の遮断、特権IDの洗い出し、アプリ別ログ、障害時の復旧時間
PoCの終了条件は、事前に決めた採用条件を満たすことです。「動作した」というだけでは、採用の判断材料として足りません。本番契約へ移る場合に備えて、成果物と再見積もりの方法も最初の契約に含めておきます。
RFPと要件整理で発注前に決める項目
RFPは、ベンダーに提案と見積もりを依頼するための文書です。製品名より先に、誰が、どのデータへ、どの端末から、どの条件でアクセスするかを示すことが大切です。そのため、各社が同じ前提で提案でき、見積もりを比べやすくなります。
ユーザー・端末・アプリ・データの洗い出し
洗い出しでは、ユーザー、端末、アプリを次のように分類します。
- ユーザー:正社員、派遣社員、退職予定者、委託先、共有アカウント、特権管理者
- 端末:会社貸与、BYOD、工場・店舗の専用端末、OS更新が止まった機器
- アプリ:SaaS、クラウド業務システム、オンプレミス基幹システム、API、ファイルサーバー
データは、個人情報や財務情報、営業秘密、公開情報などに分けます。そのうえで、アクセスできる職務や保存場所、国外移転の有無を整理します。ログ保存期間も、あわせて決めておきます。
個人情報保護委員会のガイドラインは、個人データの技術的安全管理措置として、アクセス制御、アクセス者の識別・認証、外部からの不正アクセス防止などを示しています(出典:個人情報保護委員会「通則編」)。ゼロトラストを導入しただけでは法令対応は完了しないため、対象データごとに管理策を定めます。
機能要件と非機能要件の書き分け
機能要件と非機能要件は分けて書き、必要な項目を整理します。
- 認証・アカウント:SSO、MFA、パスワードレス、発行・停止
- 端末・アクセス:端末登録、条件付きアクセス、アプリ単位の接続
- 管理・記録:ログ検索、通知、管理者権限の分離
- サービス要件:可用性、認証応答時間、ログ保存期間、暗号化、バックアップ
- 継続・監査要件:RPO・RTO、ブレークグラス手順、SLA、サポート時間、監査証跡、データ保管場所
「MFAを導入する」と書くだけでは、要件として足りません。退職処理を人事連携から何分以内に反映するか、未準拠端末を遮断するか読み取り専用にするかまで決めておきます。認証障害が業務停止につながる可能性もあるため、代替認証や緊急時の手動手順を要件に入れます。
RFPに明記する成果物・移行範囲・対象外
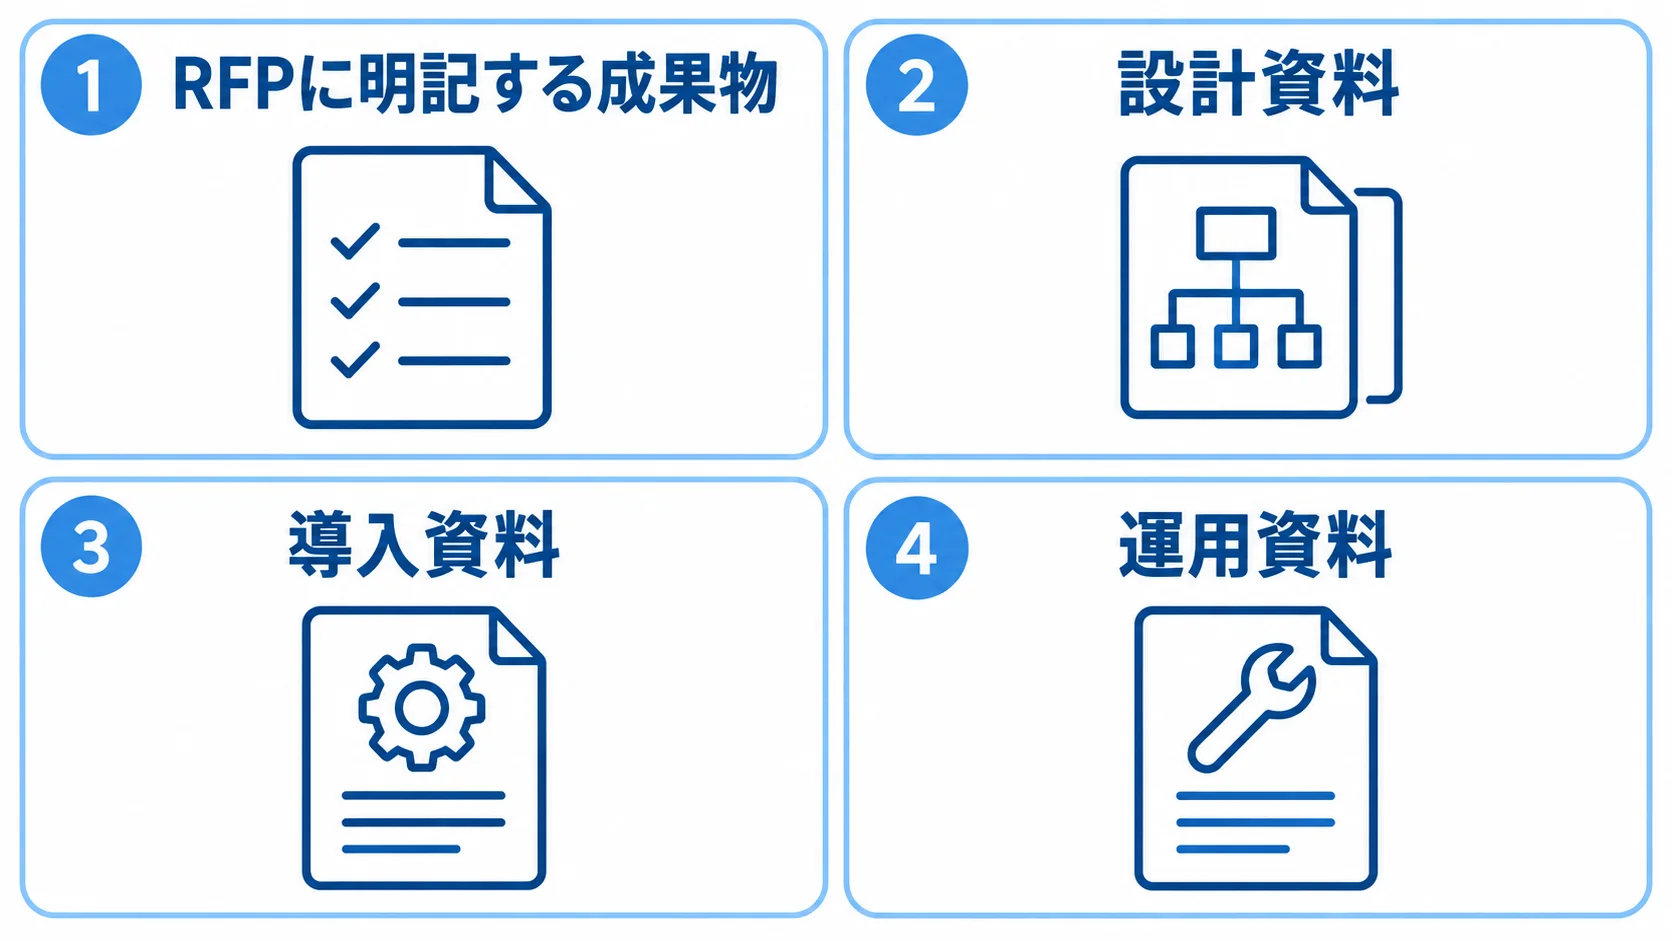
成果物には、設計、導入、運用の各段階で必要になる資料を含めます。
- 設計資料:要件定義書、構成図、ポリシー一覧、アカウント設計
- 導入資料:端末登録手順、アプリ接続一覧、試験仕様書
- 運用資料:操作マニュアル、障害対応手順、運用レポートのサンプル
- 引き渡し情報:設定値とログの引き渡し形式
納品物を「導入完了資料」とだけ書くと、運用担当者に必要な情報が足りなくなりがちです。
移行対象は優先順位と時期を分けて、次の順で段階的にリリースします。
- 第一段階は管理者とSaaSを対象にする。
- 第二段階は一般社員と端末を対象にする。
- 第三段階はオンプレミスアプリや委託先を対象にする。
対象外の古いアプリや未対応端末、回線に加えて、既存ライセンスの更新費も明記します。そのため、提案会社の想定で範囲が広がるのを防げます。
ゼロトラストのシステム開発に適した契約形態
案件には、要件が決まっている設定作業と、PoCで検証しながら決める設計作業が混在します。そのため、工程ごとに契約を分ける方法が適しています。
現状診断・要件定義は準委任、確定した設定・移行・テストは請負、導入後の監視は運用保守契約とする構成が考えられます。
準委任契約が向いている工程
準委任契約は、専門家の作業や支援に対して時間と役割を定める契約です。現状診断や資産の洗い出し、製品比較、要件定義に向いています。PoCやPMO、運用設計も、この契約になじみます。
契約書には、稼働時間や担当者、会議体を記します。作成資料や、自社が判断する範囲も記します。作業時間に対して支払う形では、特定のセキュリティ状態が実現するとは限りません。
MFA適用率やログ取得率を成果指標にする場合は、作業内容とは別に検収条件と未達時の対応を合意します。発注者側の情報提供や意思決定、利用部門への協力依頼も明確にします。
請負契約が向いている工程
請負契約は、合意した成果物や仕事の完成を前提にし、確定した構成の作り込みなどを対象にするときに使います。契約では、対象工程と検収の基準、要件が変わったときの費用と納期の扱いを、事前に取り決めます。
- 対象工程:確定済み構成のテナント設定、コネクタ開発、端末登録の仕組み、アプリ接続、移行、試験、マニュアル作成
- 検収基準:テストケースで定義し、指定ユーザーのアクセス、未準拠端末の制御、必要なログを確認する
- 要件変更時:追加費用、納期への影響、再試験の扱いを決める
PoCでは例外ポリシーが増えたり、古いアプリの仕様が判明したりします。そのため、変更の手順を決めておかないと、発注者と受託者の双方が不満を抱えやすくなります。
運用保守契約の確認事項
運用保守契約では、日常運用と監視対応の範囲を定めます。
- 日常運用:ライセンス更新、アカウント棚卸し、ポリシー変更
- 監視・対応:アラート分析、脆弱性対応、ログ保管、インシデント対応
- 報告・窓口:月次報告、問い合わせチケットへの対応
- 緊急時:論理的なネットワーク切断と遮断権限
- 契約条件:平日・24時間の対応時間帯、設定変更の料金
SOCを委託する場合は、監視製品とアラートの重大度を確認します。また、通知先や誤検知時の連絡も見ておきます。
NTTドコモソリューションズの公開資料では、アラート分析、論理的なネットワーク切断、月1回のレポートを分けています。設定変更や問い合わせは、チケット対応として説明されています。「SOC付き」と一括で書かれていても、中身は公開資料の内訳で確かめ、自社の契約範囲と照らし合わせます。
ゼロトラストのシステム開発・発注費用の相場
費用は、ユーザー数や端末数、拠点数によって変わります。さらに、対象アプリとオンプレミス連携、ログ量、SOCの有無も関わります。一律の公定価格はありません。
次に示すのは、公開価格と類似案件をもとにした編集上の目安です。個別見積もりの上限や下限ではないため、予算計画では自社の範囲に置き換えて考えます。
小規模PoCの費用目安
SSO・MFAと1〜3個のSaaSを対象にした、20〜100ユーザー程度のPoCは、初期50万〜300万円、期間1〜2か月程度が目安です。
このPoCは既存ID基盤を使い、条件付きアクセス、ログ確認、復旧手順までに範囲を絞ります。ライセンスや設定、試験、利用者案内を含むかどうかで金額が変わるため、見積書ではその内訳を分けて確かめます。
安価な提案では、要件整理や本番移行が除外される場合があります。そのため、試験結果や設定値を納品してもらい、本番設計に再利用できるかを確認します。あわせて、PoC後の概算を出す条件があるかも確かめます。
ID・端末中心の導入費用目安
100〜500ユーザーを対象に、MDMまたはUEM、EDR、複数SaaSを導入し、アカウントを整理する場合の目安です。
- 導入範囲:運用設計と利用者教育も含む
- 初期費用:300万〜1,000万円
- 期間:2〜6か月程度
- 価格確認:公開ライセンス価格と導入費を分ける
端末を把握しきれていない場合や、部署ごとにアカウントの差がある場合、BYODが混在する場合は、移行や問い合わせ対応の工数が増えやすくなります。
公開料金では、Freeは50ユーザーまで、Pay-as-you-goは7米ドル・ユーザー・月です。フル機能のSASEやワークスペース保護は個別見積もりです(出典:Cloudflare Pricing、2026年確認)。
7米ドルを1ドル=150円と仮置きすると、約1,050円・ユーザー・月になります。ただし、この試算には為替や税が入っておらず、契約条件や追加機能も含みません。
拠点・オンプレミスを含む全社導入費用目安
拠点やリモートアクセス、オンプレミスアプリ、既存VPNからの移行を含む、ZTNAやSASEの導入が対象です。
- 全社導入:初期1,000万〜3,000万円、期間4〜12か月程度
- 大企業・規制業種:初期3,000万円〜1億円超、12〜24か月以上の場合もある
大企業・規制業種では、複数クラウドやマイクロセグメンテーション、SIEM・SOCを含む構成になる場合があります。また、数千ユーザーや海外拠点、委託先が対象に入ることもあります。
NTTドコモソリューションズの資料では、初期費用は範囲と要件に応じた個別見積もりです。ライセンスと導入支援、SOC、問い合わせチケットを分けて扱っています。
同社のサービス例では、インターネットアクセスや社内システムアクセス、MDEを別項目で示しています。Intuneや運用支援も、個別の項目として扱われます。
3年の総保有コストには、ライセンスや通信量、ログ保管、SOCを含めます。端末交換やネットワーク改修、教育も見込みます。加えて、問い合わせや権限レビュー、契約更新も含めて考えます。
自社の見積もりも、初期費用と月額ライセンス、運用費、追加作業費に分けて考えます。初期費用が安くても、設定変更やチケットが別料金になれば、総額が逆転する可能性があります。
ゼロトラストの委託先選定と見積比較のポイント
委託先は、知名度や取扱製品数だけでなく、自社と同じ規模・業種・アプリ構成での経験で選びます。現場展開や例外管理、障害復旧、運用引き継ぎまで担えるかを確かめます。
実績・体制・中立性の確認
実績を確認するときは、次の情報を聞き取ります。
- 導入規模と対象:ユーザー数、端末数、拠点数、対象アプリ
- 導入後の体制:担当者の経験、再委託の有無、障害時の一次窓口
- 運用条件:移行期間、SOCの対応時間帯、休日対応の費用
「導入実績あり」と聞くだけでは足りず、古いオンプレミスアプリや委託先アクセスをどう扱ったかまで確かめます。特定製品を扱う会社でも、別製品を含む比較理由を説明できるか確認します。
候補には、Microsoft Entra ID、Intune、Defender、Oktaがあります。加えて、Cloudflare、Zscaler、Cisco Duoも挙がります。
自社の契約や管理スキル、データの所在を踏まえて選べる会社は、全体設計を担える可能性があります。将来の移行性も、あわせて確かめておきます。
見積書の作業単位と数量による比較
「ゼロトラスト対応一式」のような一括表記では、作業の抜けを見つけにくくなります。そのため、見積もりは次の数量と条件をそろえて、作業単位で比べます。
- 作業量:ユーザー・端末・アプリ・拠点・ポリシー数、ログ保存期間、設定・試験・教育の時間、移行対象
- ライセンス:ユーザー課金か端末課金か、最低契約数、年額前払い、為替変動、値上げ条件
- 比較する総額:初期費用、月額費用、年額ライセンス、SOC、ヘルプデスク、追加チケット、端末・回線、移行、教育、3年総額
- 含有範囲:要件定義、試験、切り戻し、設定変更、休日対応、契約終了時のデータ返却
導入事例で見るセキュリティと利便性
事例では、攻撃を防げたかだけでなく、利用者が業務を続けられたかも確かめます。比較やヒアリングでは、主に次の点を見ます。
- ネットワーク:埼玉県朝霞市教育委員会では校務系・学習系を統合(出典:ユニアデックス導入事例、2025年公開)
- 利用環境:リモートアクセスとクラウド型校務支援を組み合わせ
- 背景と目的:クラウド活用や働き方の変化を背景に、場所にとらわれない働き方と保護者連絡の効率化を目指す
- 導入時:課題、対象人数、移行期間、問い合わせ件数、端末故障時の代替手段
- 運用後:変更ポリシー、半年後・1年後に権限とログを見直す担当者
発注後の導入・移行・運用引き継ぎの進め方
ゼロトラストは導入日に完成するものではありません。人事異動や端末交換、SaaS追加、委託先変更があると、ポリシーの見直しが必要になります。脅威が変わったときにも、見直しが要ります。
発注の段階から切り替えの順序を計画し、ログと問い合わせを見ながら改善する運用を整えておきます。
PoCから本番への段階移行
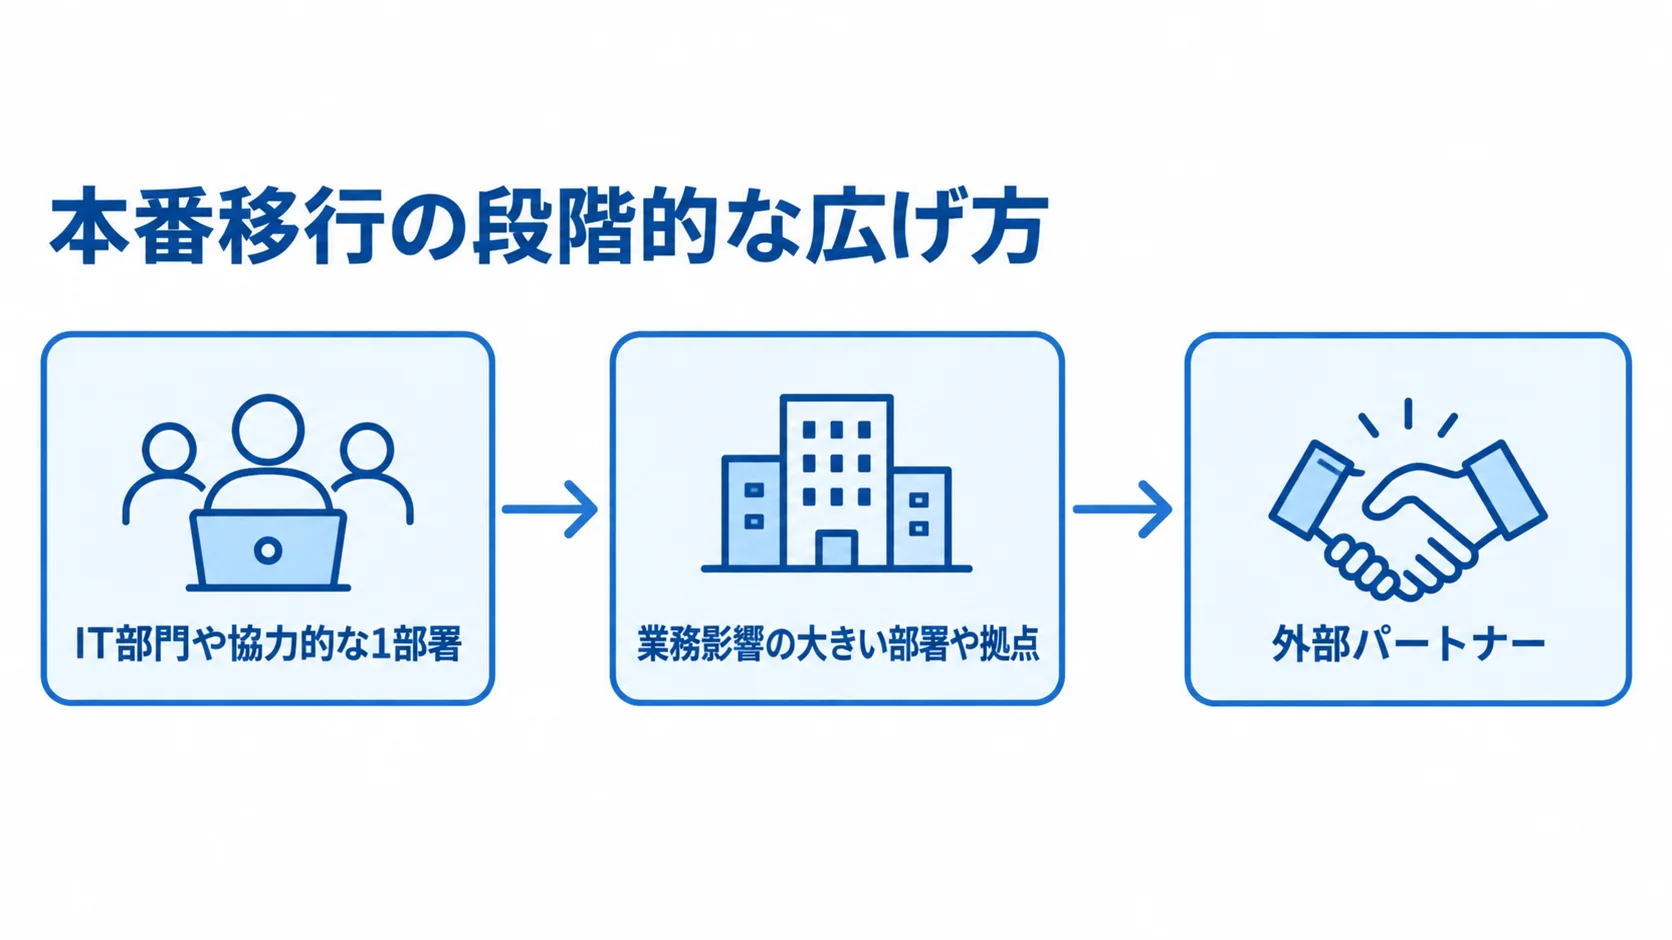
本番移行は、業務への影響を確かめながら、次の順で広げていきます。
- IT部門や協力的な1部署で、認証、端末状態、アプリ接続、ログ、問い合わせの流れを確認する。
- 業務影響の大きい部署や拠点へ対象を広げる。
- 外部パートナーへ広げ、古いアプリや工場専用端末には期限付きの例外ポリシーを設ける。
切り替えの前には、認証サービスの停止や端末紛失、MFA端末の変更などを想定して、リハーサルします。回線障害や誤遮断、退職者アカウントの残存も、あわせて確かめておきます。切り戻しの条件と承認者を先に決めておくと、セキュリティ強化による業務停止への不安を減らせます。
運用担当者が自走できる成果物の受け取り
担当者が変わっても実行できるよう、引き継ぎでは操作方法とポリシーの理由、承認済みの例外や見直し時期を記録し、手順と指標も含めます。アカウントの運用から対応時間の管理までを、そのまま引き継げる形にします。
- アカウント・端末:発行・停止、端末登録、MFA再登録
- アクセス・対応:アクセス申請、権限レビュー、アラート対応、ログ調査、障害復旧
- 利用状況のKPI:MFA適用率、未管理端末数、過剰権限数、問い合わせ件数、期限切れの例外数
- 対応時間のKPI:退職者アカウント停止までの時間、異常検知から遮断までの時間
月次で数値を確かめれば、製品を導入したことだけでなく、リスクが減っているかを判断できます。
発注で起きやすい失敗の回避
発注後に避けたい失敗は、次のようなものです。
- MFAだけで完了とする:ほかの対策が残る
- 全社を一括で切り替える:業務影響を確かめる段階がない
- ログを分析しない:記録を監視に活用できない
- 期限のない例外を残す:端末故障時の代替認証も不足する
- 価格だけで選ぶ:設定変更、SOC、教育が別料金の場合を見落とす
RFPには、移行対象と対象外、例外を明記します。ログ保存や復旧、教育、運用責任者も含めたうえで、複数社に同じ条件で提案を求めます。
発注後は週次で課題と変更を管理します。要件が増えた場合は、費用と納期への影響を合意してから進めます。
よくある質問
ゼロトラストの発注では、製品や費用、VPN、外注範囲についての疑問が寄せられます。発注前の判断に役立つ回答を紹介します。
MFAを導入すればゼロトラストのシステムは完成しますか?
MFAは認証対策の一つで、導入しただけでは完成とはいえません。端末の健全性や最小権限、アプリ単位の接続と組み合わせる必要があります。さらに、ログ監視やデータ保護、退職・異動時のアカウント停止も要素に入ります。
ゼロトラストを導入したらVPNはすぐ廃止できますか?
VPNは、すぐに廃止しなければならないとは限りません。オンプレミスアプリや工場設備、古い端末は、ZTNAとの接続試験や例外処理を確認しながら段階的に移します。そのうえでVPNを縮小・廃止すると、業務停止のリスクを抑えられます。
情シスが少ない中小企業でも外注できますか?
外注できます。たとえば、20〜100ユーザー程度のPoCや、既存Microsoft 365でのID・端末管理から始める方法があります。
導入支援と運用監視を分けて委託すると、社内負担を抑えながら進められます。そのうえで、問い合わせ窓口、端末紛失時の復旧、退職者処理などの運用範囲を契約で細かく定めます。
ゼロトラストの見積もりは何社から取ればよいですか?
要件と範囲をそろえ、少なくとも2〜3社から取ると比べやすくなります。製品ベンダー系、マルチベンダーSIer、運用会社など異なる得意領域を含めます。
価格に加えて、体制や、どこまでを誰が受け持つかの違いも確認できます。
ゼロトラストを導入すれば法令対応も完了しますか?
ゼロトラストは法令対応を支える技術的な考え方で、導入しただけで法令上の義務が完了するわけではありません。
対象データ(個人情報、金融情報、医療情報など)や委託先、国外クラウドを確認します。さらに、ログ保存や社内規程も確かめ、必要なアクセス制御や監査を要件に入れます。
まとめ
発注前に、利用者・端末・アプリ・データ・委託先を洗い出し、減らすリスクと時期を決めます。現状診断・PoC、確定した設定と移行、運用監視を工程別に整理すると、契約と見積もりを比べやすくなります。
発注前に確認するポイント
RFPには、対象ユーザー・端末・アプリ・データと段階移行を記します。MFAや端末の条件、ログ保存、障害復旧も書きます。そのほか、成果物や運用範囲、契約終了時のデータ返却も含めます。
見積書は、初期費用とライセンス、運用費に分けます。さらに、追加作業費や教育費、3年総額も分けて示してもらいます。そのうえで、数量と作業範囲が見える形で比べます。
小さな対象からの相談
情シスの人数や既存環境に不安がある場合は、全社導入の見積もりより先に、資産の洗い出しと小規模PoCから相談するのが適しています。
この進め方なら、業務を止めずに段階導入でき、委託先の技術力や説明力、運用支援の品質も確かめられます。
▼全体ガイドの記事
・ゼロトラストのシステム開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。