
ゼロトラストセキュリティの開発会社は、現状診断、既存環境との連携、導入後の運用の3点を比べると、自社の業務に合う支援先を選びやすくなります。
取り上げるのは6社で、各社の特徴と、パートナーを選ぶ観点、導入費用の目安を載せています。全体像は、次の完全ガイドもご覧ください。
▼全体ガイドの記事
・ゼロトラストセキュリティ開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
ゼロトラストセキュリティのパートナー選びが重要な理由
ゼロトラストは、IDや端末、ネットワークを組み合わせて成り立ちます。アプリやデータ、ログ、運用まで含めて考える必要があり、MFAやVPNなど一つの製品だけでは完成しません。
NIST SP 800-207は、アクセスの前に認証と認可を行い、ネットワークの場所や所有だけでは信頼しない考え方を示しています。
適切なパートナー選定が成否を分ける理由
パートナーを比べるときは、移行時の既存環境、実装課題、導入後の運用の3点を確かめておくと、提案の違いが見えてきます。
- 既存環境:社内ADや人事マスタ、共有アカウントやVPNを残す場合があります。オンプレミスの基幹システムでは、制御を段階的に変えることもあります。
- 実装課題:既存連携や利用者への影響、障害時のロールバック、退職者の権限剥奪を確かめます。
- 運用範囲:異動や委託先契約の終了、端末紛失、例外アクセスの期限切れに対応できるかどうかです。
特に、アクセスレビューやログ監視を続けないと、導入時のポリシーは形だけのものになる可能性があります。
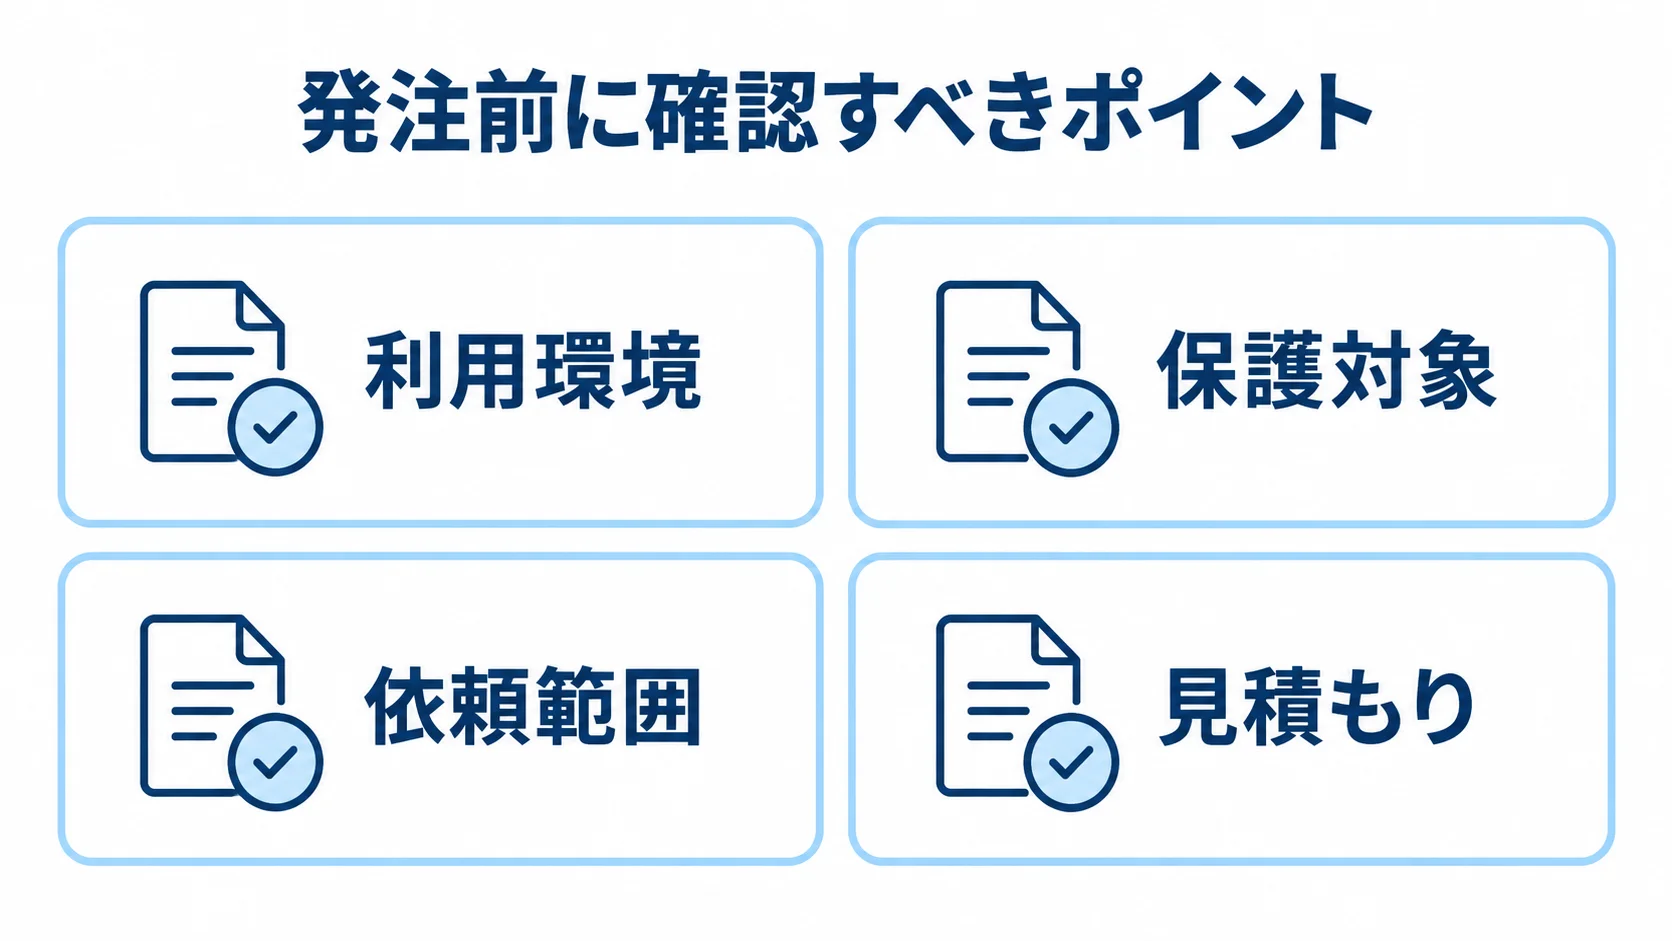
発注前に確認すべきポイント
提案を比べる前に、利用者や端末、既存環境、依頼範囲を一覧にして、条件をそろえておきます。その一覧は、見積もりや責任分界の確認にも役立ちます。
- 利用環境:ユーザー数、拠点数、端末台数、既存ID基盤
- 保護対象:守りたい業務システムと利用中のクラウド
- 依頼範囲:診断、設計、設定、連携、展開、運用、事故対応
- 見積もり:初期費用と月額費用、項目ごとの単価
会社支給端末と私物端末の台数、希望時期も書き出しておきます。
依頼範囲は、ヘルプデスクやSOC監視まで分けて書き出し、どこまでを相手が受け持つかを明らかにしておきます。
見積もりは、ライセンスや設定・移行、ログ保管の単価を分けて確かめます。監視や教育、追加変更も、項目ごとに単価を見ておく必要があります。
公式価格のあるサービスでも、導入支援や既存システム連携は別料金になる場合があります。さらに、障害時の責任分界や、将来の製品移行の条件も比べておくと安心です。
株式会社ripla|コンサルから開発までを一気通貫で支援
riplaは、コンサルティングから開発までを一気通貫で支援する企業です。IT事業会社として社内DXを進めた経験を活かしています。
ビジネスの成果を生み出す支援と、システムの定着支援に強みがあります。特に、営業・顧客・生産・販売管理など、幅広い基幹システムの構築・導入実績があります。さらに、企業の業務要件に合わせて柔軟に対応できる体制も整えています。
特徴と強み
riplaは、業務要件と利用者への影響を踏まえて、導入内容を設計します。
- 業務起点の設計:業務の流れを確かめたうえで、認証や権限、端末、ログを決めます。
- 導入順序:多要素認証でログインが複雑になる場合でも、役割や端末を踏まえ、業務を止めない順序を検討できます。
- 既存システム連携:データ連携や権限の粒度、例外処理、管理者の操作履歴を扱います。
経営課題から運用までを一つのプロジェクトとして整理したい企業に適しています。
得意領域・相談に向く企業
業務側とIT側をつなぐ支援を求める企業は、相談内容と監視範囲を具体化しておきます。
- 相談先の適性:専任担当者が少なく、業務整理からシステム化、定着まで希望する企業に合います。
- 業務の見直し:販売・顧客管理のクラウド化と、部署別の権限や取引先アカウントの整理を支援します。
- 問い合わせ内容:対象システムや利用者、認証方式を伝えたうえで、端末管理や将来の監視体制も相談します。
- SOCの確認:24時間365日の監視が必要な場合、riplaと外部監視サービスのどちらが何を受け持つかを確かめます。
NTT DATA|大規模組織・グローバル環境での強み
NTT DATAは、認証や端末、ネットワークを含むゼロトラストサービスを展開している大手SI企業です。
導入支援からセキュリティ運用まで、幅広く対応しています。
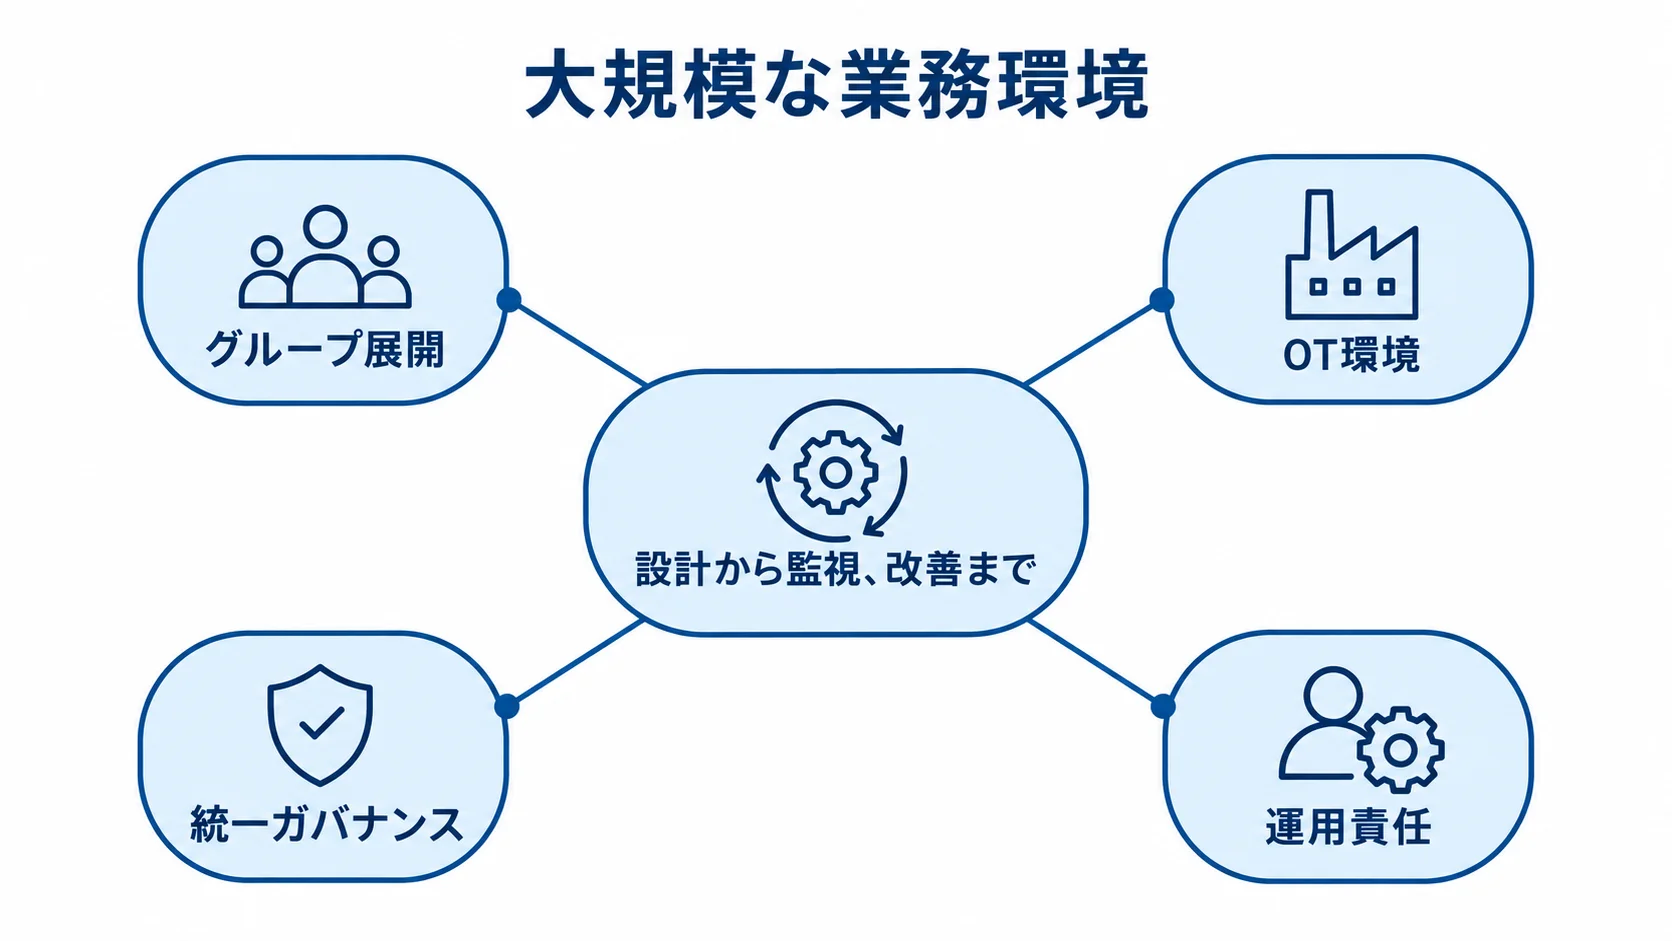
公式情報では、ゼロトラスト環境構築サービスやUnifiedMDRなどが案内されています。大規模な業務環境について、設計から監視、改善までを相談できます。
特徴と強み
NTT DATAは、グループ展開やOT環境を含む全体設計の経験を活用できます。
- グループ展開:公式情報では、国内グループ会社82社への導入を進めた事例が紹介されています。
- OT環境:重要インフラや工場向けに、コンサルティングから運用・改善まで支援するサービスも公式に案内されています。
- 統一ガバナンス:製造現場や海外拠点、子会社を含む全体設計と運用体制を相談できます。
得意領域・実績を確認する方法
大規模・複雑な環境での経験と、導入後の責任体制を確かめます。
- 企業規模:1,000ユーザー超、複数国・地域、複雑な認証基盤や業務システムが対象候補です。
- 類似案件:ユーザー規模やオンプレミス比率、利用クラウドが近い経験があるかを確かめます。
- 運用責任:ポリシー変更の担当、海外ログの保管場所、MDRやインシデント対応の時間体制を確認。
- 責任分界:大規模案件では、全体責任者と製品ごとの分担を文書で残してもらいます。
NECセキュリティ|戦略策定から監視・インシデント対応まで支援
NECセキュリティ株式会社は、NECグループのサイバーセキュリティ専門企業です。公式情報によると、戦略策定から対策導入、運用・監視、事故対応までをEnd to Endで提供するとしています。
仕組みを入れるだけでなく、継続的なリスク管理を重視する企業に適しています。
特徴と強み
NECセキュリティは、データにもとづくリスク対処と、導入後の支援を行います。
- リスクの把握:運用・監視データや脅威情報、IT資産とリスクを集め、データレイクやダッシュボードで一覧にします。
- 優先順位付け:アクセスログや端末情報をもとに、リスクへ順番を付けて対処します。
- 継続支援:計画から運用・監視までを扱い、教育や診断、事故対応も行います。
得意領域・実績を確認する方法
説明責任を重視する組織は、計画の統合と監視・事故対応の範囲を確かめる必要があります。
- 相談に向く組織:官公庁や重要インフラ、大手企業などが候補です。
- 計画の統合:NECのSIやDXと組む場合、システムとセキュリティの要件を一つの計画にまとめられるかどうかです。
- 監視・事故対応:SOCの対象や24時間365日の範囲、脅威情報の頻度、フォレンジックや復旧支援を確かめます。
- 新しいリスク:2026年の提案に、AIやサプライチェーンの評価方法が含まれているかを見ます。
富士通|既存ネットワークやOA環境から段階的に移行
富士通は、ゼロトラスト移行に「課題解決型」と「全体最適型」のアプローチを紹介しています。前者は個別課題を解決する方法で、後者はネットワークや認証を含めて全体を見直す方法です。
既存ネットワークやOA環境、クラウドを一度に刷新せず、優先課題に合わせて移行したい企業にとって、検討しやすい候補です。
特徴と強み
富士通は、優先課題や全体構成に応じた段階移行を支援します。
- 見直す対象:認証や端末、拠点間通信を扱います。インターネット接続やクラウド利用、データ保護も含みます。
- 移行アプローチ:個別課題を解く方法と、ネットワークや認証を含めて全体を見直す方法があります。
- 全体更改:認証や端末、SASE、SOCを組み合わせて、残す仕組みと更新する仕組みを提案します。
公開記事は、移行の難しさを踏まえた内容です。また、段階導入時のロードマップ作りにも役立ちます。
得意領域・実績を確認する方法
既存環境を活かしたい企業は、展開計画と費用の内訳を並べて比べる必要があります。
- 相談に向く企業:社内ネットワークやOAを使いながら、基盤更改とセキュリティ強化を進めたい企業です。
- 展開計画:社員や拠点、業務システムが多い場合は、部門の順番と一時的な併用期間を具体的に決めます。
- 費用内訳:ネットワーク更改と機能費を分けて、端末交換や回線、監視、教育の別契約も確かめます。
費用は、導入後3年間の総保有コストで比べることが大切です。
IIJ|国内クラウド・ネットワーク・IDの組み合わせやすさ
IIJは、ユーザー、デバイス、接続元を都度確認したうえで、情報資産へのアクセスを制御する考え方を説明しています。
公式情報では、IIJフレックスモビリティサービス/ZTNA、IIJ IDサービス、IIJセキュアエンドポイントサービスが案内されています。ネットワークや認証、端末を国内の事業者に相談したい企業に適しています。
特徴と強み
IIJは、既存環境を活かした段階導入や開発環境の保護を相談できます。
- サービス構成:リモートアクセス、ID管理、エンドポイント保護を分けて検討できます。
- 対応状況:IIJの調査では、企業のゼロトラストの一部対応は約5割、MFAは約6割、セッション単位の検証・認可は約4割でした。
- 開発環境:MFAの後のアプリ制御や端末確認に加えて、操作性や認証ログ、権限の洗い出しを相談できます。
調査結果(出典:IIJゼロトラスト実態調査、2024年)からは、MFAを導入したあとに、アプリ単位の制御や端末の健全性確認へ進む企業が多いことが分かります。
得意領域・実績を確認する方法
国内運用や開発環境の保護を重視する企業は、移行と見積もりの条件を確かめておく必要があります。
- 相談に向く企業:国内データセンターや窓口を重視する企業や、自治体、研究開発部門です。
- 開発環境:マルチクラウドで、操作端末から認証、ネットワークまで支援するサービスがあります。
- 移行と見積もり:ZTNA対象アプリや古い認証との連携、切り戻し経路を決めたうえで、支援や監視、ログ保存も含めて評価します。
クラウド上の開発環境を保護したい企業も候補です。VPNの扱いは、段階的な移行を前提に検討します。
NRIセキュアテクノロジーズ|ガバナンスとSOC運用の重視
NRIセキュアテクノロジーズは、現状評価や全体設計から導入、運用までを支援する、ゼロトラスト・コンサルティングを提供しています。
ID管理や端末、Webアクセスの対策を、クラウドやデータ、監視と組み合わせます。セキュリティを経営やIT変革のロードマップに含めたい企業に向いています。
特徴と強み
NRIセキュアは、複数製品の統合やSOC運用、監査対応を支援します。
- 対応領域:エンドポイントやネットワーク、クラウド、セキュリティ運用・監視を整理します。
- 製品・運用:ZscalerやNetskope、CATO、Oktaのマネージドサービスを案内します。EDRやSIEM監視、事故対応も扱います。
- SOC・監査:権限の根拠やログ保管期間、監査用のレポート、事故時の連絡を整理します。
国内外の拠点で、24時間365日のセキュリティ監視やログ解析を行うSOCサービスも案内されています。
複数製品の統合を望む企業や、金融・大企業、監査・委託先管理を重視する企業に適しています。
得意領域・実績を確認する方法
運用の継続性と、契約終了時の条件を合わせて確かめておく必要があります。
- 適する企業:ガバナンス強化や24時間365日の監視、複数クラウド・海外拠点の一元管理が必要な企業です。
- 運用提案:定期的なポリシーレビューや脅威情報の反映、事故訓練を含めて、負担を見積もります。
- 契約条件:ログの返却やデータ移行、監視追加の単価、一次対応と復旧対応の境界を確かめます。
ゼロトラストセキュリティのパートナー選びのポイント
6社は、得意領域がそれぞれ異なります。知名度や製品数だけでなく、自社の課題と支援範囲を照らし合わせて比べることが大切です。
診断から事故対応まで、どの範囲を一社に任せるかを決めておくと、提案の違いが見えやすくなります。
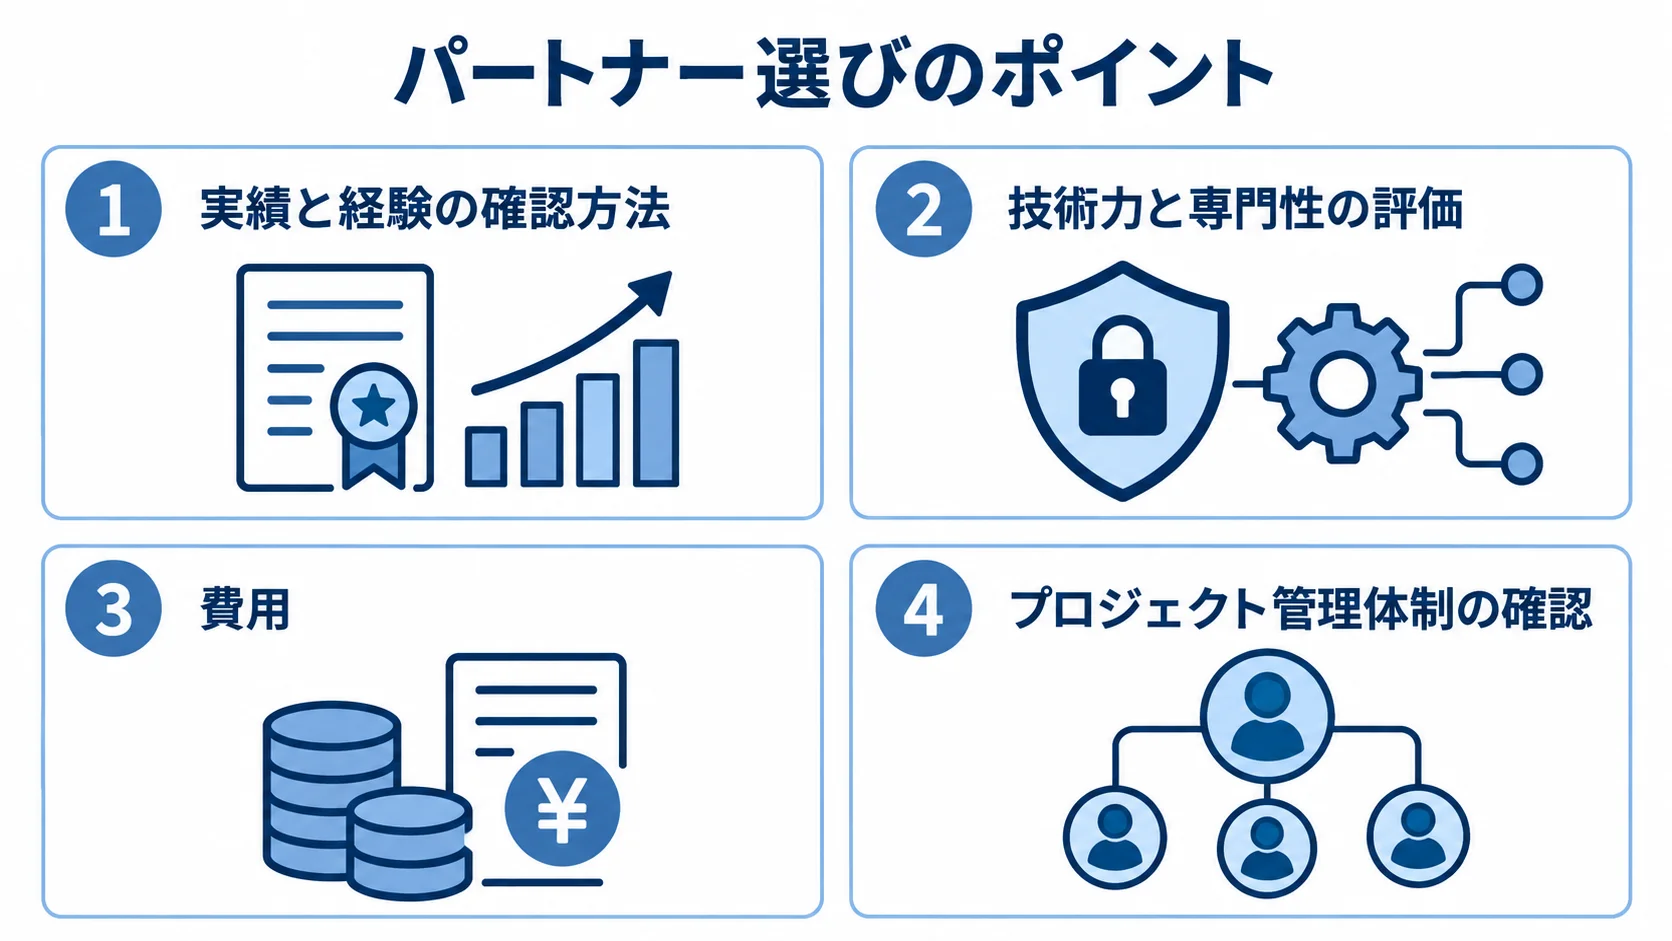
実績と経験の確認方法
実績は、自社に近い条件の案件かどうかで確かめます。「ゼロトラスト対応」という言葉だけで判断すると、経験の差を見落としかねません。比べる条件をそろえれば、違いを見極められます。
- 組織規模:ユーザー数と拠点数
- 既存環境:業界、既存AD、オンプレミス比率
- 接続条件:海外拠点と委託先アカウント
公開事例がない場合は、匿名の案件でも、課題や導入範囲、期間を説明してもらいます。運用体制や効果測定も、あわせて聞いておくとよいでしょう。
効果指標は、MFA導入率だけでは不十分です。そこで、業務と安全性の両方を測れるKPIを設定します。
たとえば、未管理端末の検知数や過剰権限の削減数、退職者アカウントの無効化時間を見ます。ログイン時間やヘルプデスク件数、事故検知時間も指標になります。
技術力と専門性の評価
製品間の連携に加えて、既存契約や古い認証方式との接続を説明できるかを確かめます。
IDaaSやMDM・UEM、EDR、ZTNAとの連携を見ます。SASE・SSEやCASBのほか、DLPやSIEMとの連携も確かめます。
Microsoft 365やGoogle Workspaceの活用に加えて、API・ログの制約も見ておきます。
費用は、規模と対象範囲によって変わります。たとえば、NTTPC Secure Access Gatewayには初期料金0円の構成があります。
- DNSセキュリティ:月額500円です。
- セキュアWebゲートウェイ:月額800円、設定代行付きは1,100円です。
- シングルサインオン・セキュアエンドポイント:各月額500円です。
- SD-WAN:月額17,000円です(出典:NTTPC公式料金、2026年確認)。
導入支援や既存システム連携は、別費用になる場合があります。
プロジェクト管理体制の確認
概算や移行判定の体制は、規模に合わせて整理しておきます。
- 小規模PoC:30〜100ユーザー、1〜3アプリ、1〜3か月程度で進めます。確認するのは、SSO・MFAや端末条件、アプリ別アクセス、ログ監視です。
- 中規模導入:100〜300ユーザーで、複数SaaSやオンプレミス業務システムを扱う場合は、初期500万〜1,500万円、3〜9か月程度が目安です。
- 概算の前提:いずれも要件が未確定の時点で推定したレンジです。公式価格ではなく、導入範囲から整理した金額と期間です。
- 責任体制:責任者や製品担当、業務窓口、障害時の決定者を定めたうえで、PoC合格基準と本番移行条件を文書にします。
- 事前訓練:例外申請や端末紛失、認証障害の対応と、通信切断やロールバックを練習し、現場の混乱を抑えます。
よくある質問(FAQ)
ゼロトラストは、製品を入れるだけで終わらず、既存システムや利用者、端末、運用ルールを合わせて見直す取り組みです。
会社選びの前によく尋ねられる点を、次の質問に沿って見ていきます。
ゼロトラストセキュリティはMFAを導入すれば完成しますか?
いいえ、MFAだけでは完成しません。本人確認に加えて、端末の健全性やアプリごとの権限も確かめる必要があります。
データ持ち出し、ログ監視、アクセス後の継続評価も組み合わせます。また、NIST SP 1800-35は、商用技術を使う19種類の実装例を示しています。その前提は、企業ごとに方式を選ぶことです(出典:NIST SP 1800-35、2025年)。
ゼロトラストを導入するとVPNはすぐに廃止できますか?
VPNは、すぐに廃止しなくても構いません。まずは対象のユーザーとアプリを絞り、ZTNAを試すところから始めます。
VPN対象を段階的に減らすのが一般的です。減らす前に、次の4点を押さえておきます。
- 認証と端末条件:利用者の認証方式と、端末の条件を確かめます。
- 通信経路:通信がどの経路を通るかを確かめます。
- 業務影響:業務にどの程度の影響が出るかを確かめます。
- 障害時の切り戻し:障害が起きたときに元の経路へ戻す手順を決めておきます。
古い業務システムや特殊端末がある企業では、並行稼働期間と例外アクセスの期限を設けます。
ゼロトラストセキュリティの開発費用はいくらですか?
費用は、対象範囲によって異なります。たとえば、30〜100ユーザーの小規模PoCは、初期50万〜200万円が目安です。
一方で、100〜300ユーザーで複数SaaSやオンプレミスを連携する中規模導入は、初期500万〜1,500万円程度です。どちらも、個別要件から算出した概算です。
見積もりは、次の3つを項目ごとに分けて確かめます。
- ライセンス・端末展開:利用料と、端末を配るための費用
- 既存連携:既存のシステムとつなぐための費用
- 運用面:SOC監視や教育、運用改善にかかる費用
中小企業でもゼロトラストセキュリティを導入できますか?
導入できます。全社のネットワークとデータを一度に変えず、重要な1〜3アプリから始める形が取れます。
既存のMicrosoft 365やGoogle Workspaceの認証機能、端末台帳を活用します。そのうえでSSO・MFA・端末条件から始めると、負担を抑えやすくなります。
あわせて、次の2点を押さえておきます。
- 運用範囲:自社で運用できる範囲と、外部監視に任せる範囲を分けます。
- 優先順位の決め方:従業員数ではなく、守る資産とリスクから決めることが大切です。
まとめ
ゼロトラストは、社内の人を信頼する仕組みから、継続して確認する仕組みへの移行です。確認の対象は、ユーザーや端末、アプリ、データ、接続状況です。
成果につながるのは、MFAやEDRの導入に加えて、業務を止めずにアクセス制御と運用を定着させることです。
紹介した6社は、相談できる領域がそれぞれ異なります。riplaは業務要件に合わせた一気通貫の支援、NTT DATAは大規模・グローバル対応が特徴です。
NECセキュリティはデータにもとづく監視と対処、富士通は段階的な移行、IIJは国内のネットワークやID連携に強みがあります。
NRIセキュアはガバナンスとSOCを重視する企業の相談先です。
自社に合う会社の選び方
ユーザー数や拠点数、既存ID基盤、守る業務システムを整理し、希望時期とSOCの要否も書き出します。
2〜3社に同じ条件で相談し、実績や製品名だけでなく、支援範囲を比べます。支援範囲は、診断や設計・構築、移行、運用、事故対応のどこまでを受けてもらえるかで見ます。
守る資産を絞った始め方
デジタル庁は、ゼロトラスト適用方針や属性ベースアクセス制御、常時リスク診断・対処(CRSA)の資料を公開しています(出典:デジタル庁デジタル社会推進標準ガイドライン、2026年確認)。
これらを参照しながら、自社のセキュリティ要件や委託先管理、個人情報の安全管理を整理します。
取引先が求める証跡も洗い出しておくと、ベンダー提案を評価しやすくなります。
▼全体ガイドの記事
・ゼロトラストセキュリティ開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。