
ゼロトラストセキュリティは、ID・端末・接続・データを継続して確認し、必要最小限のアクセスを運用する考え方です。
発注前に確認しておきたい構成要素、導入の進め方、費用の目安、支援先の選び方を、この記事で一通り見渡せます。各テーマの詳細は、下の関連記事をご覧ください。
▼関連記事一覧
・ゼロトラストセキュリティ開発の進め方/やり方/流れや方法/手法/工程/手順
・ゼロトラストセキュリティ開発でおすすめの開発会社/ベンダー6選と選び方
・ゼロトラストセキュリティ開発の見積相場や費用/コスト/値段について
・ゼロトラストセキュリティ開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
ゼロトラストセキュリティの全体像
ゼロトラストは、誰がどの端末から、どのアプリやデータへ、どの状況でアクセスするかを評価し続けるセキュリティアーキテクチャです。特定の製品を導入すれば完了する仕組みではなく、認証・認可・監視・改善を継続して回すことが前提になります。
「信頼しない」の意味と確認項目
「信頼しない」は、利用者を無条件に疑い続けるという意味ではありません。アクセスを許可するかの判断では、本人・端末・権限・リスクの変化を毎回確かめます。
- アクセスする本人であるかの確認
- 端末の管理状態と、利用する場所や時間
- 対象データに必要な権限だけの付与
- 認証後にリスクが変化した場合の、再認証またはアクセス遮断
この考え方は、NIST SP 800-207でも整理されています(出典: NIST SP 800-207、2020年)。ネットワークの場所や資産の所有だけで暗黙の信頼を与えず、セッションを確立する前に認証と認可を行う設計です。
たとえば、社内LANであっても、個人端末や共有アカウントを無条件に許可する設計は、ゼロトラストの考え方に沿いません。
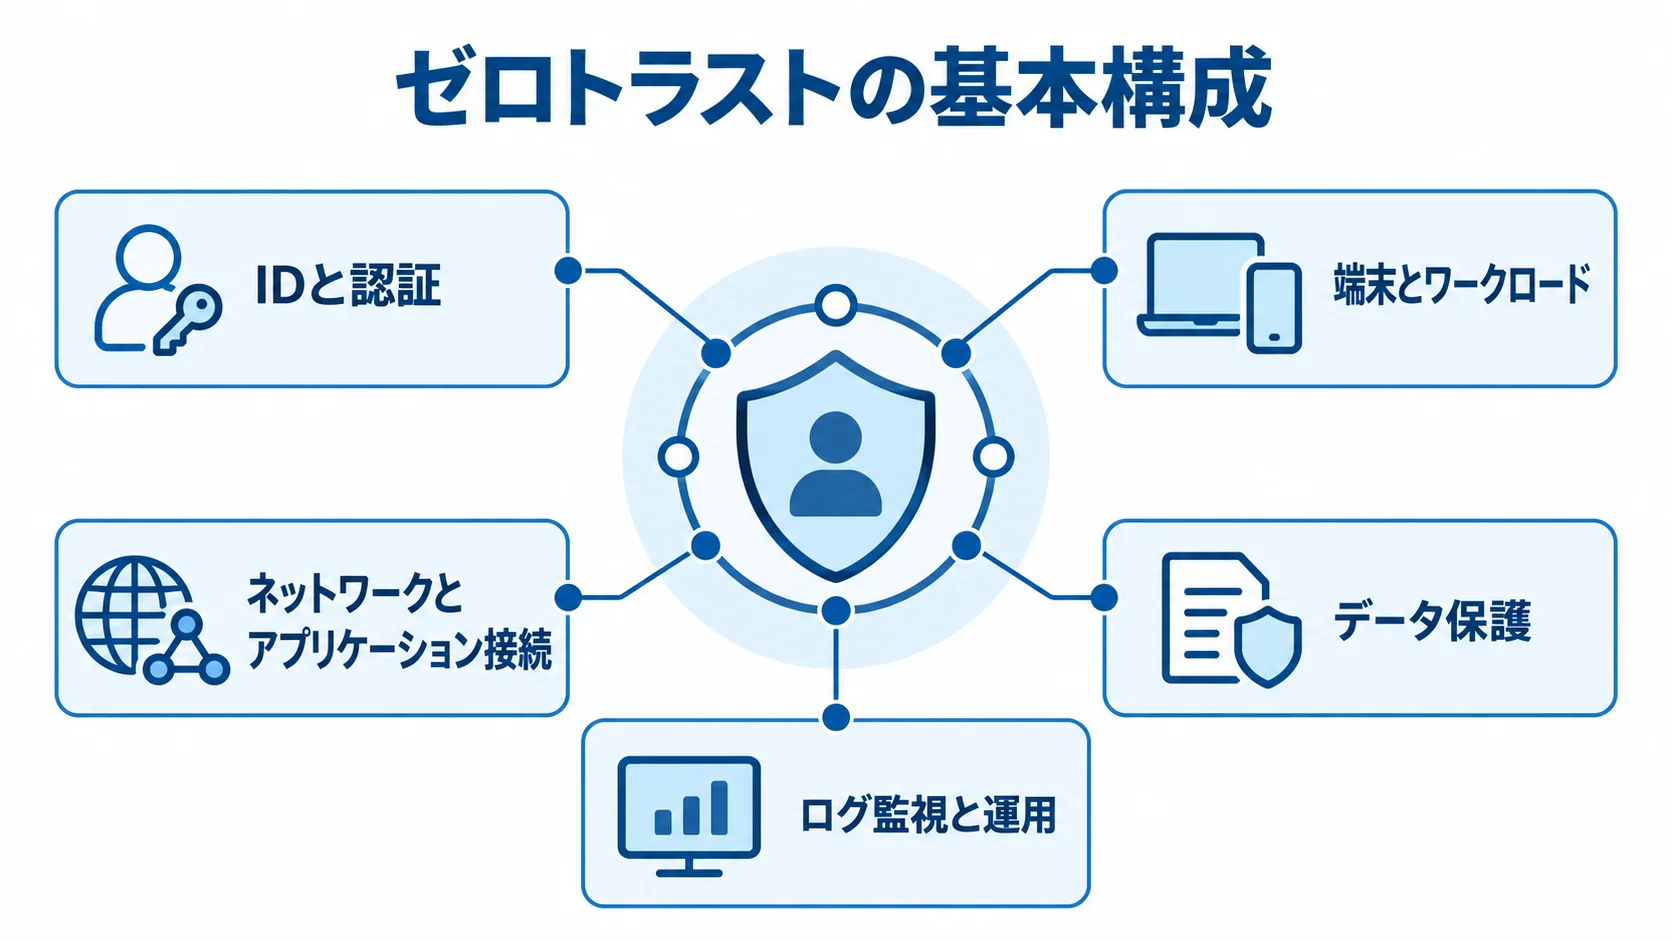
ゼロトラストの基本構成(ID・端末・接続・データ・運用)
実装時は、ゼロトラストを五つの層に分けて考えます。層ごとに何を守るかを分けておくと、発注側と開発会社の間で担当範囲を話し合う土台になります。
- IDと認証
- 端末とワークロード
- ネットワークとアプリケーション接続
- データ保護
- ログ監視と運用
MFAを入れただけでは、全体の防御として不十分です。たとえば、退職者のIDが残る場合や、未管理端末から業務データを持ち出せる場合があります。
2025年6月に公開されたNIST SP 1800-35には、商用技術を組み合わせた19種類の実装例があります。企業は、オンプレミス、複数クラウド、ハイブリッド勤務、取引先アクセスなどに応じて、段階的に設計できます(出典: NIST SP 1800-35、2025年)。
ゼロトラストセキュリティの種類と構成要素
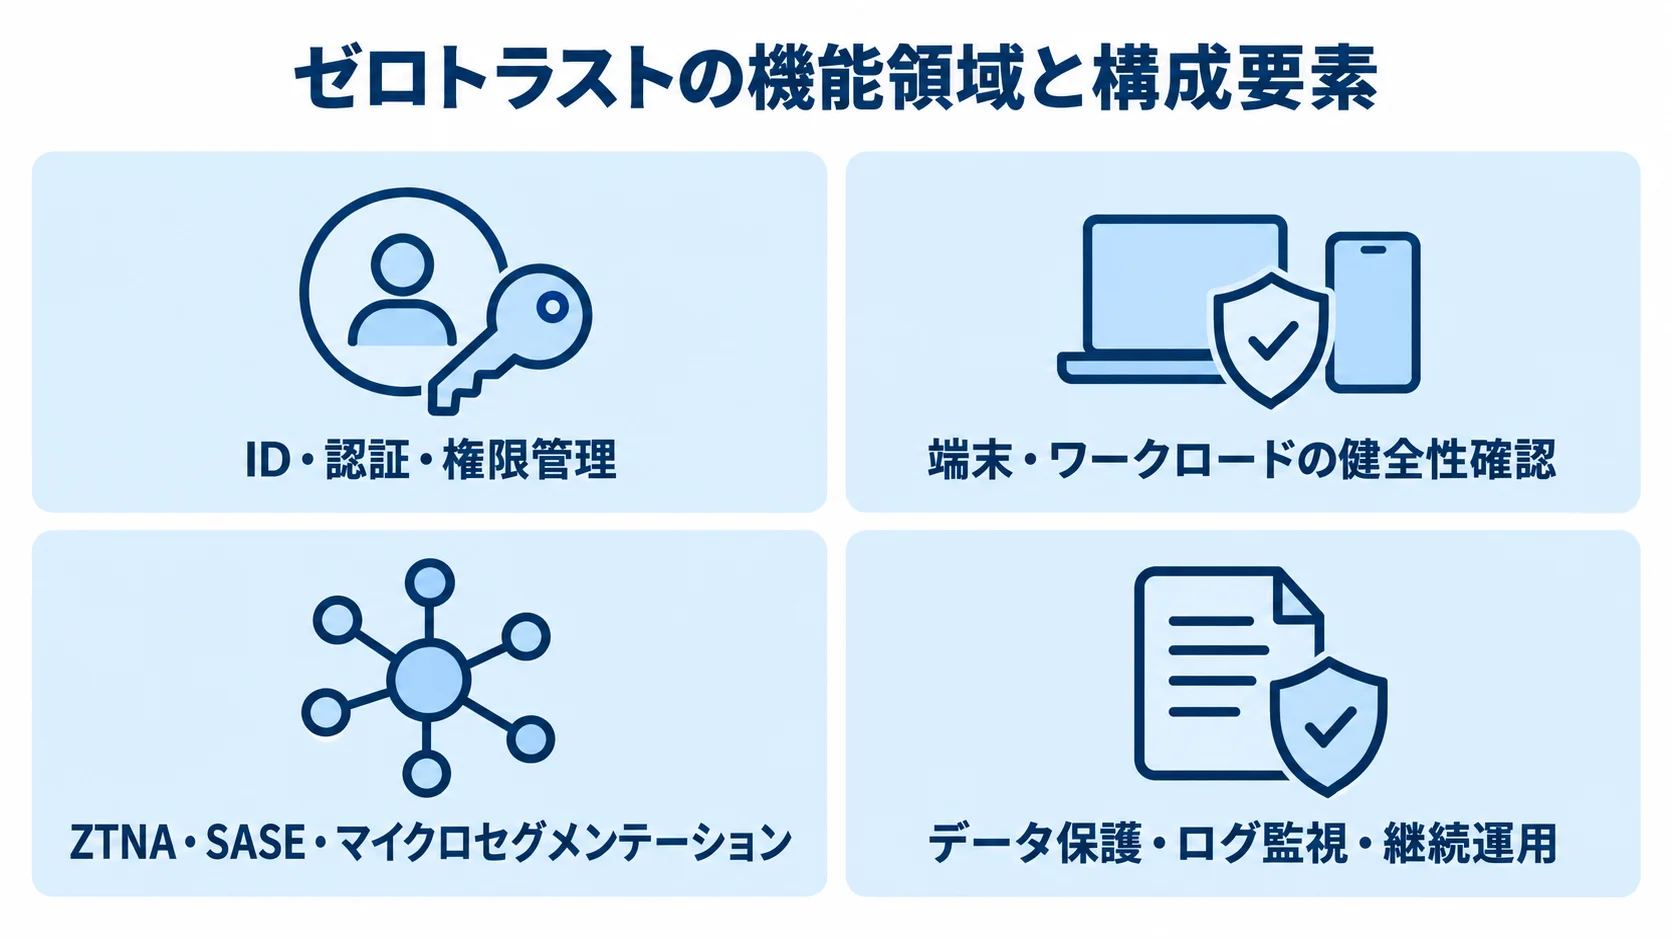
ゼロトラストの種類は、検証する対象や制御する経路で分けて考えます。ID管理、端末の安全性、クラウド利用、データ持ち出しのうち、どこに課題があるかを見極めると、機能の優先順位を付けられます。
ID・認証・権限管理
ID基盤では、アカウント運用、本人確認、権限設定を、ひとまとまりの仕組みとして組み立てます。
- アカウント運用:ディレクトリと人事マスタを連携し、入社・異動・退職に合わせて、作成、変更、停止を行います。
- 認証強化:SSOに多要素認証やFIDO2を組み合わせ、パスワードの共有や使い回しを減らします。
- 権限設定:職務、所属、契約状況、データの機密度に応じた、必要な操作だけの許可。
- 管理者権限:通常業務からの分離。
- 監査記録:利用期限や承認者を記録し、監査やインシデント調査に備えます。
端末・ワークロードの健全性確認
端末とワークロードの状態を確かめ、条件に応じて接続範囲を調整します。
- 端末の状態:会社管理下の端末かどうか、OS・アプリの更新、暗号化、ウイルス対策の有効化。
- 端末管理と検知:MDM・UEMで設定を統一し、EDRや脆弱性管理で不審な挙動や弱点を検知します。
- 接続範囲:条件を満たさない端末は全社網に接続させず、必要なアプリだけに限ります。
- アプリとシステム:アプリ側の認証を点検し、システム間の信頼関係を洗い出します。
- ワークロード:サーバー、コンテナ、クラウドも対象です。通信には証明書や短期トークンを使い、不要なポートを閉じて、管理経路を分けます。
ZTNA・SASE・マイクロセグメンテーション
接続制御の方式には、アプリ単位で許可するZTNAと、ネットワーク・セキュリティ機能をクラウドで統合するSASEがあります。利用者やシステムを細かく分けて制御する方式は、マイクロセグメンテーションと呼ばれます。
VPNは、認証後に社内の広い範囲へ到達しやすい一方、ZTNAは認証済みの利用者に必要なアプリだけを提示します。
SWG、CASB、SD-WANもSASEの構成要素です。機能を一度に導入するとポリシーが複雑になるため、まずリモートアクセスを一つか二つに絞り、品質と問い合わせ負荷を確かめてから広げます。
データ保護・ログ監視・継続運用
データ保護、異常時の判断、継続運用のルールは、まとめて設計します。
- データ保護:機密度に応じて分類し、保存先の制限、暗号化、DLPでの持ち出し検知を行います。
- 生成AIの利用:入力できる範囲、承認が必要な処理、ログの保存先を定めます。
- ログと初動:認証・端末検知・アプリ操作のログをSIEMなどへ集約し、異常時に誰が何分以内に判断するかを決めます。
- 継続運用:例外の期限、権限レビュー、ログ確認、脅威情報の反映を続けます。
従来の境界型セキュリティとの違いと必要性
守るべき情報と利用者は、もはや社内ネットワークの中だけに存在しなくなりました。クラウドや在宅勤務、委託先などが業務に入り、社内か社外かの区別だけでは安全性を判断できなくなっています。スマートフォンや海外拠点、生成AIの利用も、同じ課題を含みます。
VPN置き換えの限界
VPNは、通信を暗号化し、許可された利用者を社内ネットワークへつなぐ手段です。ただし、認証後に多くのサーバーへ到達できる設計で端末の状態を見なければ、認証情報が盗まれた際に被害が広がるおそれがあります。
VPNをすぐに廃止せず、アプリ単位の制御、端末の健全性、最小権限を組み合わせて、リスクを段階的に下げます。たとえば、一部のリモートアクセスはZTNAへ移し、基幹系や特殊なプロトコルはVPNに残す構成も可能です。
管理者が利用者ごとに必要なアプリを明確にしておくと、不要な横移動を防ぎやすくなります。
ランサムウェア・委託先・AI利用のリスクへの対応
IPA「情報セキュリティ10大脅威 2026」では、組織向けの1位がランサム攻撃で、11年連続の選定です。2025年の事故や攻撃をもとに、研究者や実務担当者など約250名の審議と投票で選ばれました(出典: IPA「情報セキュリティ10大脅威 2026」、2026年)。
委託先アカウントの常時有効化や、生成AIへの社内情報の入力は、自社の境界だけでは制御しきれないリスクです。そのため、リスクごとに対応を分けて考えます。
- ランサムウェア対策:バックアップに加えて、侵入後の権限昇格や横展開を抑えます。
- 委託先の管理:期限付きアカウントの発行と、操作範囲・ログの管理。
- 生成AIの利用管理:入力禁止・承認が必要なデータと利用環境を分け、利便性と情報管理を両立します。
業務継続と監査への効果
攻撃を防ぐこと以外にも、効果があります。権限を整理すると異動・退職時の停止漏れが減り、アプリ単位で接続すると、障害や侵害時の影響範囲を絞れます。
ログと承認記録は、個人情報の安全管理措置や委託先管理、取引先のセキュリティ確認への説明に役立ちます。一方で、認証の回数や例外申請、端末更新の手間も生じます。
制限を強めるだけでは、共有アカウントや非公式な回避策が増えます。そのため、安全性、利用者の生産性、管理者の運用負荷を同時にKPIへ置くことが、長期定着の条件になります。
ゼロトラストセキュリティの進め方
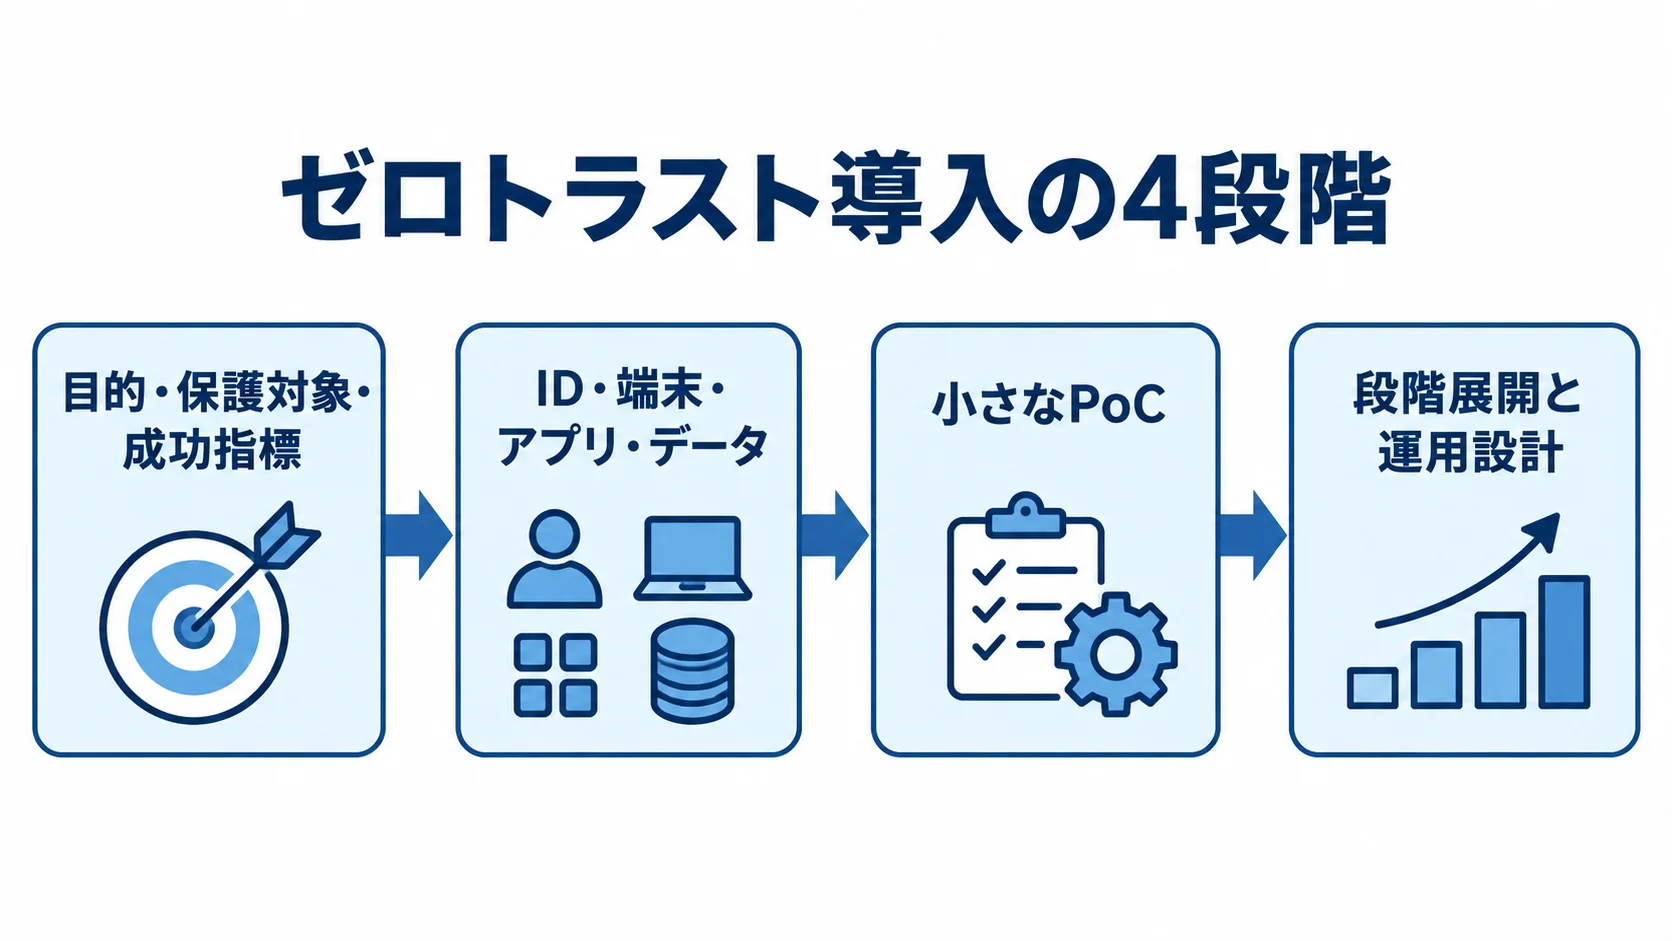
導入では、製品を選ぶ前に、守る対象と業務目的を決めます。全社を一度に切り替えると、業務停止のリスクが高まります。そのため、現状を一覧にしたうえで、小さなPoCで効果と負荷を測り、段階的に展開します。
▶ 詳細はこちら:ゼロトラストセキュリティ開発の進め方/やり方/流れや方法/手法/工程/手順
1. 目的・保護対象・成功指標の設定
守る対象と許容できる停止時間を整理します。対象には、データや業務システムのほか、利用者や委託先、端末などが含まれます。
成功指標は、アクセス管理で実現したい業務の変化として決めます。
- 未管理端末から機密アプリへの接続の削減。
- 退職者のアカウント停止を当日中に完了します。
- リモートアクセスの認証ログを一か所にまとめます。
要件は、必須のMUSTと将来のWANTに分けて整理します。たとえば、MFAや人事マスタ連携は必須でも、全端末の同時入れ替えは不要かもしれません。
経営層や情報システム部門、現場責任者、監査担当者が優先順位をそろえておくと、費用や運用負荷の議論がぶれにくくなります。
2. ID・端末・アプリ・データの洗い出し
資産の情報と利用者のアクセス状況を照らし合わせながら、洗い出します。
- ID・端末・接続:ディレクトリ、人事マスタ、共有アカウント、端末台帳、VPN経路、公開資産。
- システム・データ:クラウド、オンプレミスの業務システム、個人情報の保存場所。
- 利用実態:利用者とアプリの関係、誰が何のためにどの頻度でデータへアクセスするか。
まず、未登録の端末や、退職者・委託先のアカウントから是正します。把握した利用状況をもとに、アプリ単位のポリシーを作ります。
利用実態が分からないまま細かく分けると、業務を止めてしまうおそれがあります。そのため、ログと現場ヒアリングを使って実態を確かめます。
3. 小さなPoCによる認証・端末・接続の検証
PoCは、利用者30〜100人、業務アプリ1〜3個、代表的な端末から始めます。そのうえで、SSO・MFAと端末条件、アプリ単位のアクセス、基本ログを試します。
測るのは、ログイン時間や認証失敗、問い合わせ件数です。加えて、未管理端末の遮断と業務完了率も見ます。設定が通るかだけでなく、業務を続けられるか、例外申請を処理できるか、ログをたどれるかも確かめます。
想定外の業務フローが見つかった場合は、リスク評価をしたうえで、代替手段と期限付きの例外を用意します。
4. 段階展開と運用設計の同時進行
展開は、IDと端末管理から始め、ZTNAやWeb制御、データ保護とSOC・MDRへと進めると扱いやすいです。基幹系や特殊端末は並行稼働とし、ロールバック、緊急時の代替経路、利用者への周知を用意します。
拠点、部門、業務ごとに展開の波を分けると、問題の切り分けがしやすくなります。その際は、異動・退職時の権限剥奪と委託先アカウントの期限を定めます。例外期限やログ保存期間、一次対応者、アクセスレビューも決めておきます。
KPIには、過剰権限や未管理端末の数、検知から判断までの時間、認証の問い合わせ、期限超過の例外を置きます。これらを追うと、改善箇所が見えてきます。
ゼロトラストセキュリティの費用相場と期間
費用は、初期支援やライセンス、既存連携の費用に分けて考えます。ほかに、端末展開、ログ保管、監視、教育、運用改善の費用も見ておく必要があります。
以下の金額は、2025〜2026年の公開料金や支援メニュー、統合案件の工数から見た目安です。契約条件や対象範囲、為替によって変わります。
▶ 詳細はこちら:ゼロトラストセキュリティ開発の見積相場や費用/コスト/値段について
公開料金から見るランニング費用の目安
国内通信事業者の公開料金例では、初期費用0円の構成で、次の月額料金が示されています(出典: 国内通信事業者の公開料金表、2026年確認)。
- DNS:月額500円。
- Webゲートウェイ:1ユーザー月額800円、設定代行付きは1,100円。
- SSO・エンドポイント:SSOは1ユーザー月額500円、エンドポイントは1端末月額500円。
- SD-WAN:1拠点月額17,000円。
100ユーザー、100端末、1拠点で単純に合算すると、Webゲートウェイを自社で設定する場合は月約24万7,000円、設定代行を付ける場合は約27万7,000円です。
この試算には、設計やAD連携、端末展開などが含まれない場合があります。SIEM転送、24時間監視、教育、窓口も含まれないことがあるため、見積書では別項目を確認します。
企業規模別の初期費用と導入期間
ユーザー数が増えるほど、初期費用も導入期間も大きくなります。規模ごとの幅を、3つの区分で並べます。
- 30〜100ユーザー:初期50万〜200万円、期間1〜3か月。
- 100〜300ユーザー:初期500万〜1,500万円、月額20万〜80万円、期間3〜9か月。
- 1,000ユーザー超:初期1,500万〜5,000万円以上、月額100万〜500万円以上、期間6〜18か月以上の場合があります。
小規模なPoCは、SSO・MFA・端末管理と1〜3アプリが対象です。無料サービスでも、設計や設定、テスト、マニュアル、教育の工数がかかります。
中規模では、ZTNAやWeb制御、端末管理、EDRに加えて、複数クラウドやオンプレミスを連携する構成があります。
大規模案件は、多拠点や複数クラウドの構成になることがあります。海外拠点やレガシー業務システム、SIEM・SOCを含む場合もあります。
金額の幅は、端末数や拠点数、ログ保管、24時間監視、移行の波数によって変わります。そのため、利用者数だけで相場を判断しないことが大切です。
公開されているメニューでは、中規模構成の個別導入作業が数十万円から数百万円になる例もあります。統合設計の有無によって、総額も変わります。
ライセンス価格と為替変動の予算計上
課金の単位は、ユーザー、端末、通信量、拠点などです。海外SASEには、1ユーザー月7米ドルの従量プランや、50ユーザー未満またはPoC向けの無料枠があります(出典: 海外SASEサービスの公式料金表、2026年確認)。
無料枠や従量料金だけでなく、継続費用と契約変更の条件も予算に影響します。
- 年間費用の変動:初年度と2年目以降を分けて、ログ保存、端末追加、監視延長、サポート、ポリシー変更費を比べます。
- 契約変更時の条件:ユーザー増減時の単価、ログの返却、他サービスへの移行作業を確認します。
無料枠は、ログ保存期間やサポート、DLP、監査機能などが有料版と異なります。そのため、運用要件を先に確かめます。
2026年7月に大手クラウドスイートの公式価格表が改定され、代表的なエンタープライズプランは1ユーザー月39米ドルと60米ドルです。1米ドル150円で換算すると、1ユーザー約5,850〜9,000円になります。
ID管理単体は1.75米ドルと4米ドルです(出典: クラウドスイートの公式価格表、2026年7月改定)。
日本向けの価格は、契約期間や為替、既存契約との重複によって変わります。
ゼロトラストセキュリティ開発会社・ベンダーの選び方
支援先は、現状診断、要件定義、設計、構築のうち、どこまでを担うかで比べます。移行、教育、監視、事故対応まで含むかも、あわせて確かめます。既存のID基盤やオンプレミスの業務システムと接続できることも必要です。
診断から運用までの支援範囲
診断だけか設計まで含むのかを明記してもらいます。あわせて、ID・端末・ネットワーク・データの設定担当や、教育、切り替え後の問い合わせ期間も確かめます。
24時間365日の監視では、検知後の一次判断、封じ込め、通知、復旧支援の分担を確かめます。導入作業と稼働後の変更作業も、分けて見ます。
部門の追加、ポリシー変更、端末故障、委託先の登録、監査ログの抽出は、稼働後に発生します。追加変更の単価と標準納期が曖昧だと、改善費用の増加や、安全な変更の遅れにつながります。
自社と近い規模・業界の事例
導入社数だけでなく、自社に近い事例かを確かめます。見るのは、ユーザー数や拠点数、オンプレミスの比率です。認証基盤や業務アプリ、委託先や海外拠点の条件も、照らし合わせます。
同じ制約の案件で、何を残し、何を変えたかを聞いてみます。公開事例が少ない場合でも、匿名の構成図や移行期間、障害とロールバックの事例を示せるかが、判断の材料になります。
提案が特定の製品ありきになっていないかも見ます。保護対象と要件から方式を比べ、既存契約で使える機能と追加購入、自社開発との連携を分けて示せる提案であれば、重複購入を避けやすくなります。
見積書・契約書でのロックインと責任分界
見積と契約では、費用の前提条件と稼働後の責任範囲を、見積書や契約書で明確にします。
- 見積の前提:ユーザー・端末・拠点数、対象アプリ、移行波数、ログ期間、監視時間、教育回数。
- 費用の内訳:初期、月額、追加作業、緊急対応、更新時の単価。
- 対象外作業:範囲外の作業が多い提案では、総額が上がる場合があります。
- 契約と移行:ログ・設定の所有権、解約時の返却、移行協力、障害時の責任、秘密情報の扱い。
- 監視後の対応:検知だけでなく、封じ込め・復旧の担当と夜間の通知後の体制。
▶ 詳細はこちら:ゼロトラストセキュリティ開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:ゼロトラストセキュリティ開発の発注/外注/依頼/委託方法について
ゼロトラストセキュリティに関するよくある質問
既存の環境をすべて捨てて作り直すものではなく、段階的に移していくプロジェクトです。移行と運用で寄せられやすい疑問を、順に取り上げます。
ゼロトラストを導入するとVPNは不要になりますか?
必ずしも不要にはなりません。WebアプリはZTNAへ移し、特殊なプロトコルや古い業務システムではVPNを残すなど、リスクと互換性に応じて併用できます。
VPNを続ける場合も、MFA、端末の健全性、接続先の限定、ログ監視を組み合わせます。
小規模企業でもゼロトラストセキュリティは必要ですか?
必要です。ただし、最初からSIEMやSOC、全端末の高度な制御まで入れる必要はありません。
人事情報とIDの連携、共有アカウントの整理、MFA、端末の基本管理、重要アプリの制御から始めれば、限られた予算でも効果を出しやすくなります。
オンプレミスや古い業務システムがあっても移行できますか?
移行できます。既存のADや業務システムは残したまま、ID連携、リバースプロキシ、コネクター、端末証明書などを使い、段階的に保護します。
最新の認証に対応していない場合は、対象業務を絞った中継方式や並行稼働を検討します。そのうえで、停止時間とロールバック手順を先に決めておきます。
MFAを導入すればゼロトラストは完成しますか?
完成しません。MFAに加えて、端末の安全性、アプリ単位の接続、最小権限、データ持ち出し、ログ監視、事故対応まで設計が必要です。
MFAの例外が恒久化していないか、認証後の利用範囲が広すぎないかも、定期的に確かめます。
まとめ
ゼロトラストでは、社内にいること自体を安全の根拠にしません。利用者、端末、アプリ、データ、接続状況を評価し、必要最小限のアクセスだけを許可します。MFAやVPNを入れるだけでなく、ID、端末、接続、データ、ログ、例外管理を一つの運用として設計します。
始めの一歩:SSO・MFAと端末台帳
まずは人事マスタとIDを連携し、共有アカウントを減らしたうえで、SSO・MFAと端末台帳を用意します。次に、重要アプリへの接続制御とEDRを適用します。
その後は、DLP、SIEM、SOC・MDR、定期的な権限レビューへと広げていきます。そうすると、費用と業務への影響を管理しやすくなります。
費用だけでなく運用と改善まで比べる視点
支援先やサービスは、既存連携、ロールバック、追加変更の単価、ログの返却、監視後の事故対応まで比べます。導入後も、過剰権限や未管理端末、検知時間、問い合わせ負荷を測り、ポリシーを更新します。
守る情報と働き方から、MUSTとWANTを分けます。そのうえで小さなPoCで始め、範囲を明確にして方式と支援先を比べれば、過剰投資やロックインを避けられ、業務を止めない導入につながります。
▼関連記事一覧
・ゼロトラストセキュリティ開発の進め方/やり方/流れや方法/手法/工程/手順
・ゼロトラストセキュリティ開発でおすすめの開発会社/ベンダー6選と選び方
・ゼロトラストセキュリティ開発の見積相場や費用/コスト/値段について
・ゼロトラストセキュリティ開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。