
ゼロトラストセキュリティ開発の費用は規模によって変わり、初期費用はPoCが50万〜200万円、中規模が500万〜1,500万円、大規模が1,500万〜5,000万円以上です。
費用を左右するのは、ユーザー数、守るアプリ数、端末状態の判定などです。オンプレミス接続やSIEM・SOCの有無も費用に影響します。
▼全体ガイドの記事
・ゼロトラストセキュリティ開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
ゼロトラストセキュリティの費用の分け方
ゼロトラストセキュリティの費用は、毎月かかる利用料と、導入時だけ発生するプロジェクト費用に分かれます。さらに、導入後の監視やポリシー変更を自社で行うか、マネージドサービスに委託するかによっても、年間の費用は変わります。
ライセンス・サービス利用料
ライセンスは、ユーザー、端末、拠点、通信量のいずれかを基準に課金されます。製品ごとに見ると、IDaaSやSSOはユーザー数、MDM・EDRは端末数、SD-WANは拠点数が基準になります。SIEMは、ログ量や保管期間が基準になることが多いです。
同じ100人の会社でも、1人1台の端末を使うか、共有端末が多いかで、必要なライセンス数は変わります。また、海外拠点や委託先のアカウントを含める場合も、必要な数に影響します。
現状診断・設計・初期構築費
初期費用は、資産とアカウントを洗い出して現状を診断し、認証や端末を設計したうえで、テナントやコネクターを構築して移行するまでの作業で積み上がります。
- 現状把握:資産・アカウントの洗い出し、現状診断
- 設計:認証・端末の要件定義、ポリシー設計
- 構築と移行:テナント・コネクター構築、移行テスト、利用案内
初期料金が0円のサービスでも、既存のActive Directoryや人事マスタ、オンプレミス業務システムとの連携作業は残ります。また、共有アカウントや古い認証方式が残る場合は、例外の設計と段階移行に工数がかかります。
SOC・ログ保管・教育などの運用費
導入後も、人事異動や端末交換、SaaSの追加が続くほか、脅威情報の更新も必要になります。ログ確認やアラートの一次切り分けに加えて、インシデント時の連絡体制や定期的なアクセスレビューも、運用の予算に含めておきます。
24時間365日のSOCやMDRを付けると、月額は上がります。ただし、専門人材が少ない企業は、内製監視の採用・教育費と比べて判断します。
ゼロトラストセキュリティ開発の費用相場
費用相場は、対象ユーザー数と、守るアプリ数や端末状態の判定によって変わります。さらに、オンプレミス接続やSIEM・SOCの有無も、初期費用と月額費用に響きます。
ここで示す金額は、リサーチノートの2025〜2026年の公開料金・導入支援メニューと、類似する統合案件から整理した概算です。ただし、確約価格ではありません。
30〜100ユーザーのPoCは初期50万〜200万円程度
30〜100ユーザーで、SSO・MFA、端末管理、1〜3個のSaaSやリモートアクセスを試すPoCは、初期50万〜200万円程度です。期間は1〜3か月が目安です。
費用には、テナントの基本設定、認証ポリシー、端末登録が含まれます。テストユーザーの切り替えや操作説明も、この費用に入ります。一方で、無償トライアルを使う場合でも、既存アカウントの整理や業務影響の確認は別途必要です。
PoCでは、ログインできたかどうかで成否を決めず、次の観点で効果を測ります。
- 端末の検知・遮断:未管理端末をどの程度見つけ、遮断できたか
- 問い合わせ件数:ヘルプデスクへの問い合わせが何件増えたか
- 権限停止時間:退職者の権限を何分以内に停止できたか
その結果をもとに、本番移行後の効果と追加費用を判断します。ただし、対象を広げすぎると本番と同じ複雑さになるため、最初は影響範囲を限定します。
100〜300ユーザーの中規模導入は初期500万〜1,500万円程度
100〜300ユーザーで、ZTNA、セキュアWebゲートウェイ、MDM・EDRを組み合わせる場合は、初期500万〜1,500万円程度です。これは、複数SaaSやオンプレミス業務システムも対象にする場合の目安です。
期間は3〜9か月が目安です。月額は、ライセンスと運用支援を合わせて20万〜80万円程度になりやすいものの、監視時間や端末数によって上下します。ログ量や拠点数も、金額を動かす要因です。
公開されている導入支援メニューの例には、次の設定・構築項目があります。
- Cisco Umbrella導入支援:150万円
- Microsoft Defender for Endpoint初期設定:25万円
- Duo Network Gateway構築:500万円
- Intuneポリシー設定:500万円
4項目の合計は1,175万円です。これは公式メニューの一例で、すべての企業に同じ金額が適用されるわけではありません。さらに、既存のID基盤を使えるか、ポリシーを標準化できるかによって、実際の費用は大きく変わります。
1,000ユーザー超の大規模導入は初期1,500万〜5,000万円以上
1,000ユーザーを超え、複数拠点や複数クラウド、海外利用を含める場合は、レガシー業務システムやSIEM・SOCまで対象になることがあります。
- 初期費用:1,500万〜5,000万円以上になることがあります
- 期間:6〜18か月以上が目安です
- 月額費用:100万〜500万円以上の幅があります
月額は、24時間365日の監視やログの長期保管によって増減します。海外拠点の通信や端末キッティング、段階移行の有無も関わります。
NTTドコモビジネスの公開事例には、2,000IDのモバイル端末を対象に、Zscaler、Intune、ZPAを組み合わせ、端末キッティングも含めた構成があります。
さらに、10,000ID規模では、ZIA、ZPA、Entra IDに加えて、Intune、Defender、SIEM・SOCを組み合わせた構成も紹介されています。ただし、費用そのものは事例ページに掲載されていません。
これらの事例は、ID数が増えるほど、ライセンス以外にも端末展開や統合運用、ログ管理の設計が費用に影響することを示しています(出典:NTTドコモビジネス「SASEソリューション」)。
ゼロトラストセキュリティの費用内訳
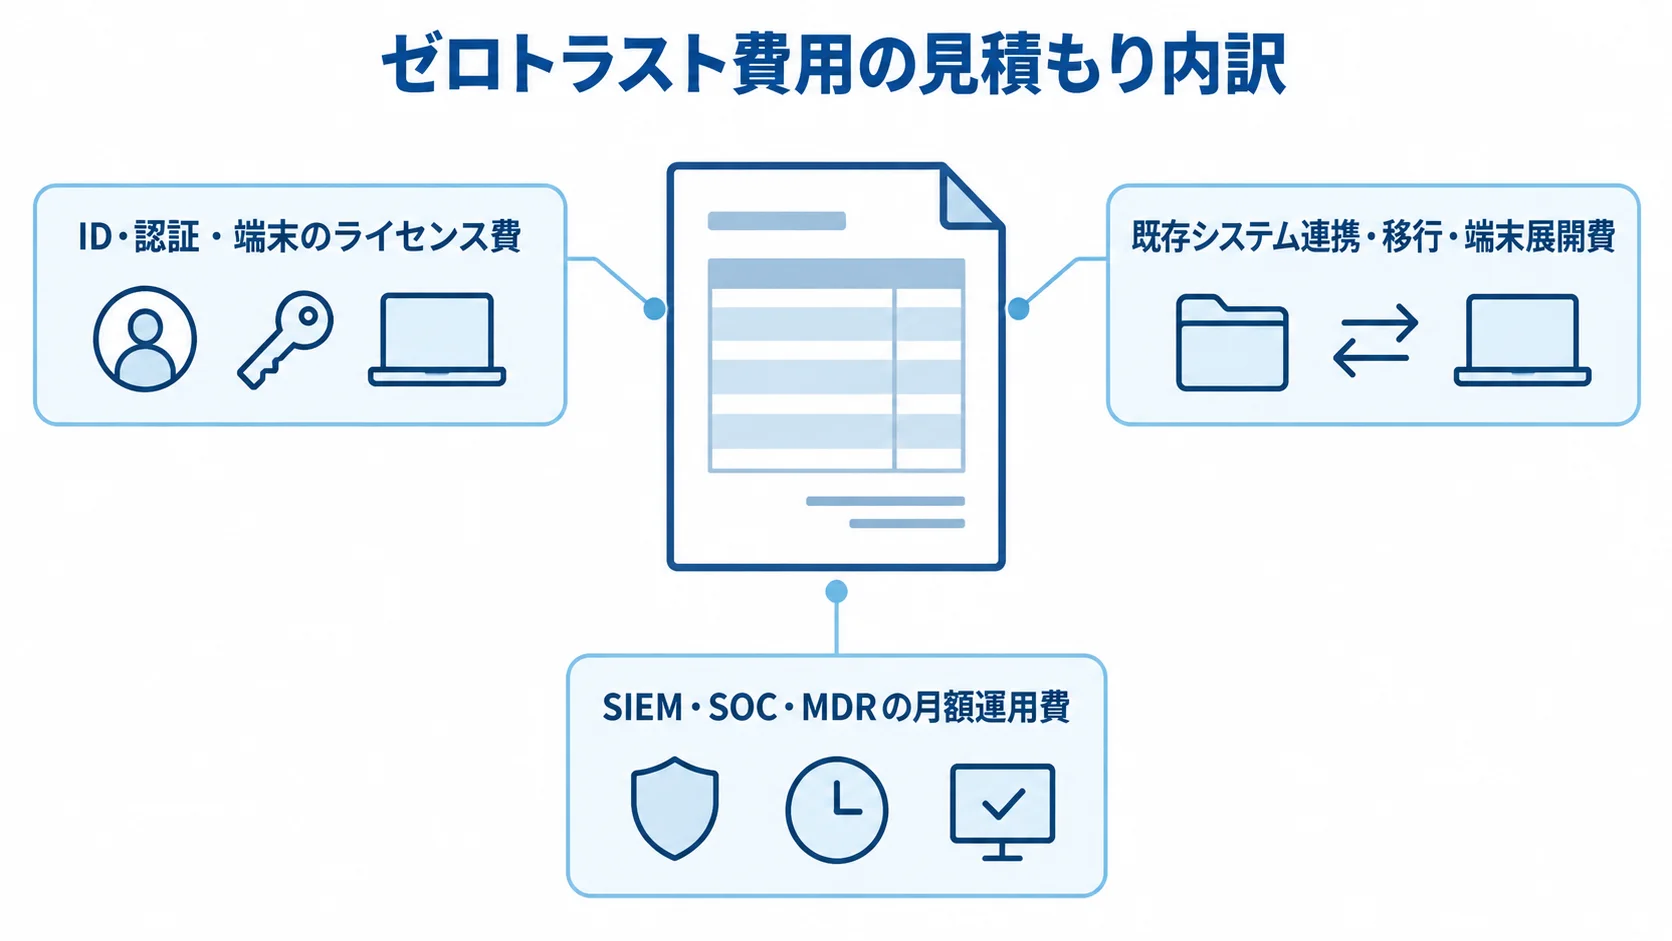
見積もりでは、総額だけでなく、何が含まれるかを確認します。「初期費用0円」「月額数百円」といった表示は、標準サービスの利用料であり、個別設計や既存環境との接続を含まない場合があります。そのため、費用項目を分けておくと、安い見積もりに不足している作業や、後から追加される費用を見つけやすくなります。
ID・認証・端末のライセンス費
まず、既存契約に含まれる機能を確認します。例えば、Microsoft Entra IDのP1はMicrosoft 365 E3などに、P2はMicrosoft 365 E5などに含まれます。そのため、保有プランの機能を有効化する方が、別途ライセンスを買うより合理的な場合があります(出典:Microsoft Learn「Microsoft Entra licensing」)。
ただし、対象ユーザーを限定できない契約や、管理対象外の協力会社アカウントがある場合は、追加費用が発生します。たとえば、別途購入する場合の例として、Secure Access Gatewayの月額料金は機能ごとに異なり、公開例では次のように設定されています。
- DNSセキュリティ・SSO:それぞれ月額500円
- セキュアWebゲートウェイ:月額800円
- 設定代行付き:月額1,100円
- セキュアエンドポイント:月額500円
- SD-WAN:月額17,000円
これらの料金を税別で100ユーザー・100端末・1拠点に単純に当てはめると、月額約24.7万〜27.7万円です。なお、導入支援やSOC、SIEMは別費用です。既存業務システムとの連携も別費用となります(出典:NTTPC「Secure Access Gateway 料金体系」)。
既存システム連携・移行・端末展開費
製品の契約後に発生する連携作業は、人事情報や認証基盤、業務システム、端末にまたがるため、費用が膨らみやすい項目です。
- 人事情報の連携:入社・異動・退職の情報を取り込む
- 認証基盤との同期:Active Directoryとデータを揃える
- 業務システム改修:SAMLやOIDCに未対応のシステムを作り替える
- アクセス方式の変更:VPNからZTNAへ切り替える
- 端末への配布:各端末にエージェントを入れる
古い基幹システムを止められない場合は、並行稼働やロールバック、部門ごとの切り替えが必要になります。その分、一括設定に比べて工数が増えます。
端末展開の作業量は、PC・スマートフォンの台数、OS、社外端末の有無で変わります。また、利用者による登録か、キッティング委託かによっても影響します。
端末証明書や暗号化、EDRに加えて、パッチ適用やデータ持ち出し制御まで同時に設定する場合は、端末交換の時期に合わせて段階に分けて展開します。こうした進め方により、休日の一斉作業やサポート窓口の急増を避けられます。
SIEM・SOC・MDRの月額運用費
月額の安さだけでなく、SIEMのログ管理とSOC・MDRの対応範囲を確認します。
- SIEM費用:収集ログ、1日あたりの量、保存期間、検索頻度で変わる
- ログ保管:端末・SaaS・ネットワーク機器の長期保存は保管費と分析費が高くなる
- 優先するログ:認証、特権操作、重要データ、端末検知、管理者操作を選ぶ
- SOC・MDR:監視時間、対象製品、一次対応、端末隔離、ユーザー無効化の範囲
- 契約条件:夜間休日の対応、重大アラートだけか全検知を分析するか、報告書、誰の判断で何分以内に操作するか
ゼロトラストセキュリティの導入の進め方
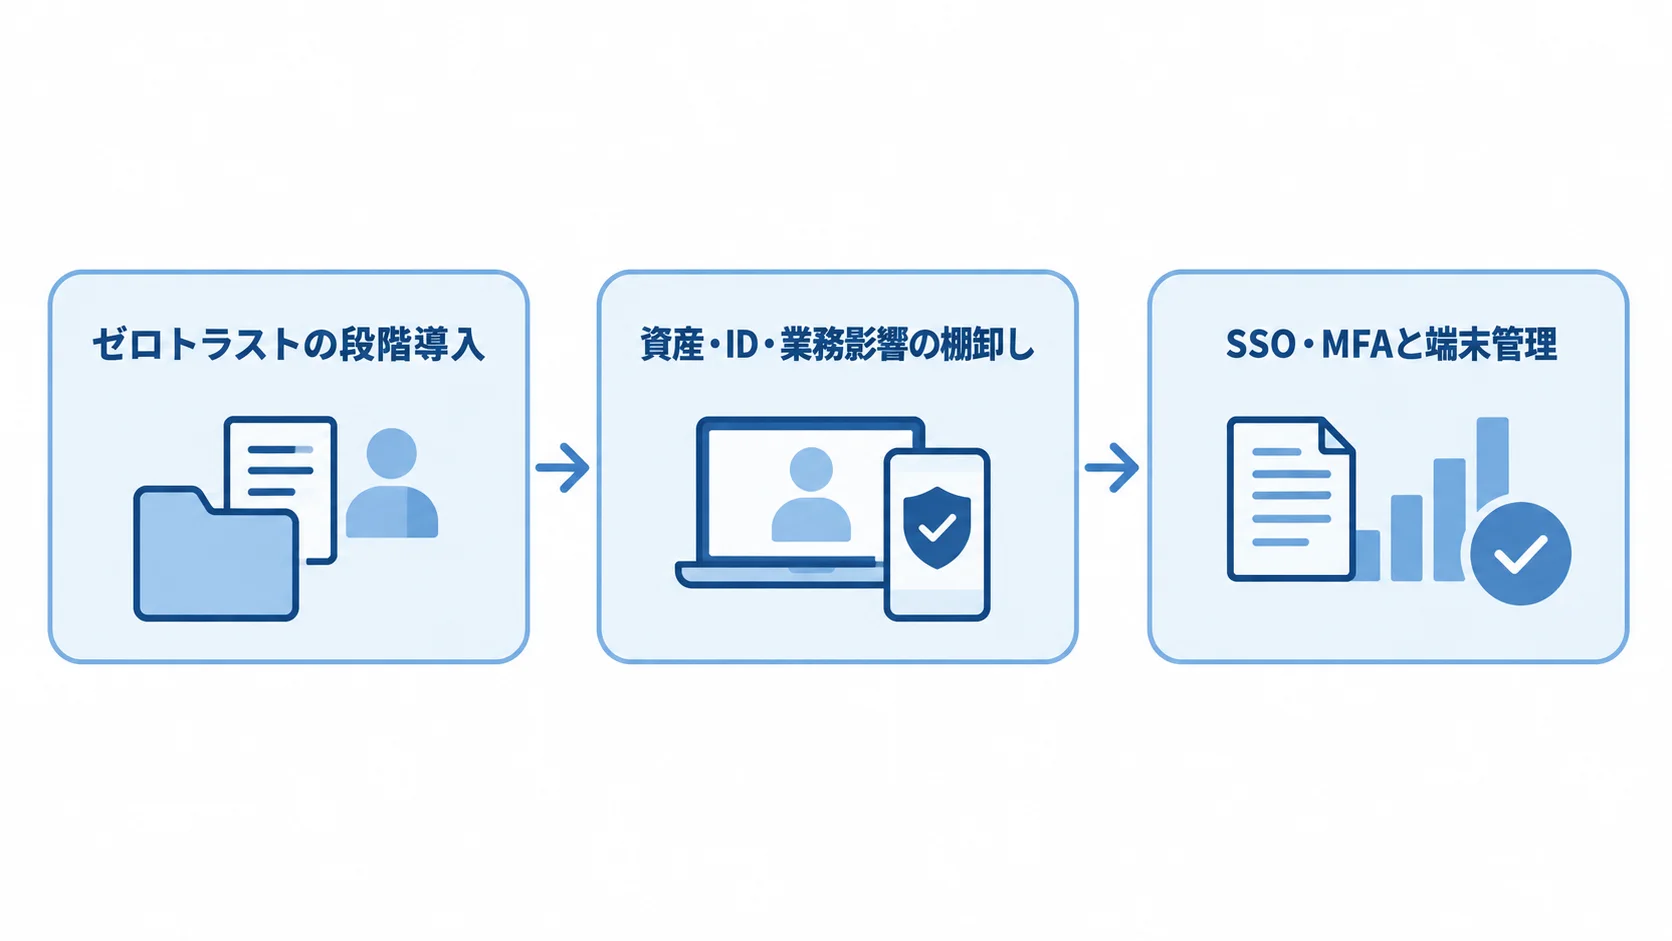
全社の通信を一度に切り替えるより、保護対象と効果を確かめながら段階的に広げる方が安全です。
NIST SP 1800-35には、商用技術を組み合わせた19種類の実装例があります。そのため、特定の製品や単一の導入順が正解ではないことが分かります(出典:NIST SP 1800-35、2025年)。
資産・ID・業務影響の洗い出し
最初の洗い出しでは、守る資産と業務の優先度を整理します。
- 資産と認証:ユーザー、端末、アプリ、データ、拠点、委託先、認証方式
- アクセス状況:業務システム、扱うデータ、退職・異動時の権限解除時期
- 優先要件:MUST・WANTを分け、守る業務と後回しの機能を決め、不要購入や過剰なカスタマイズを抑える
現状診断、資産の洗い出し、ロードマップ策定は、対象範囲により100万〜300万円程度が目安です。
拠点やアカウント、端末が少ない企業は、費用を抑えやすい傾向があります。SaaSやオンプレミスシステムが少ない場合も、同じ傾向が見られます。一方で、グループ会社や海外拠点を含む場合は、データの所在や契約、規制に加えて運用体制まで調べるため、費用は高くなります。
SSO・MFAと端末管理による小規模な試行
PoCでは、対象を絞って、アクセス制御や実業務への影響を確かめます。
- 影響を測りやすいSaaSとリモートアクセス対象を1〜3個選び、SSO・MFA、端末健全性、アプリ単位の制御を試す。
- 代表ユーザー、情シス、監査、現場管理者を含め、実業務で支障がないか確認する。
最初から全社の基幹システムやすべての例外まで扱うと、利用部門の反発やログイン障害が起きやすくなります。
導入期間は、PoCが1〜3か月、中規模の本番展開が3〜9か月です。大規模な多拠点展開は、6〜18か月以上が目安です。
標準ポリシーを先に決め、例外は期限を付けて扱い、対象部門を順に広げると、期間を短くしやすくなります。ただし、短納期を優先してテストやロールバック手順を省くと、障害対応費や再設定費が発生し、総額が増えることがあります。
運用と効果測定の本番前の設計
本番展開の前に、入社・異動・退職や紛失端末への対応を手順にしておきます。ほかにも、委託先アカウントや緊急アクセス、例外申請を手順に含め、事故時の連絡も決めておきます。
ゼロトラストの狙いは、リスクに応じて必要な確認と権限を適用する点にあります。つまり、認証を増やすこと自体が目的ではありません。
例外が無期限に続くと、共有アカウントや過剰権限が形を変えて残ります。そのため、例外には所有者と期限を設定しておきます。
効果測定では、次の指標を追跡します。
- MFAと端末:有効化率、未管理端末数
- 権限管理:過剰権限の件数、退職者アカウント停止までの時間
- 検知と現場負担:重大アラートの検知時間、ヘルプデスク件数
製品の導入数だけをKPIにすると、現場の負担や運用上の抜け漏れを見逃すおそれがあります。また、費用対効果を説明するには、導入前後の指標と、どのリスクをどの程度下げるかを経営層と共有します。
見積もり比較で費用を抑えるポイント
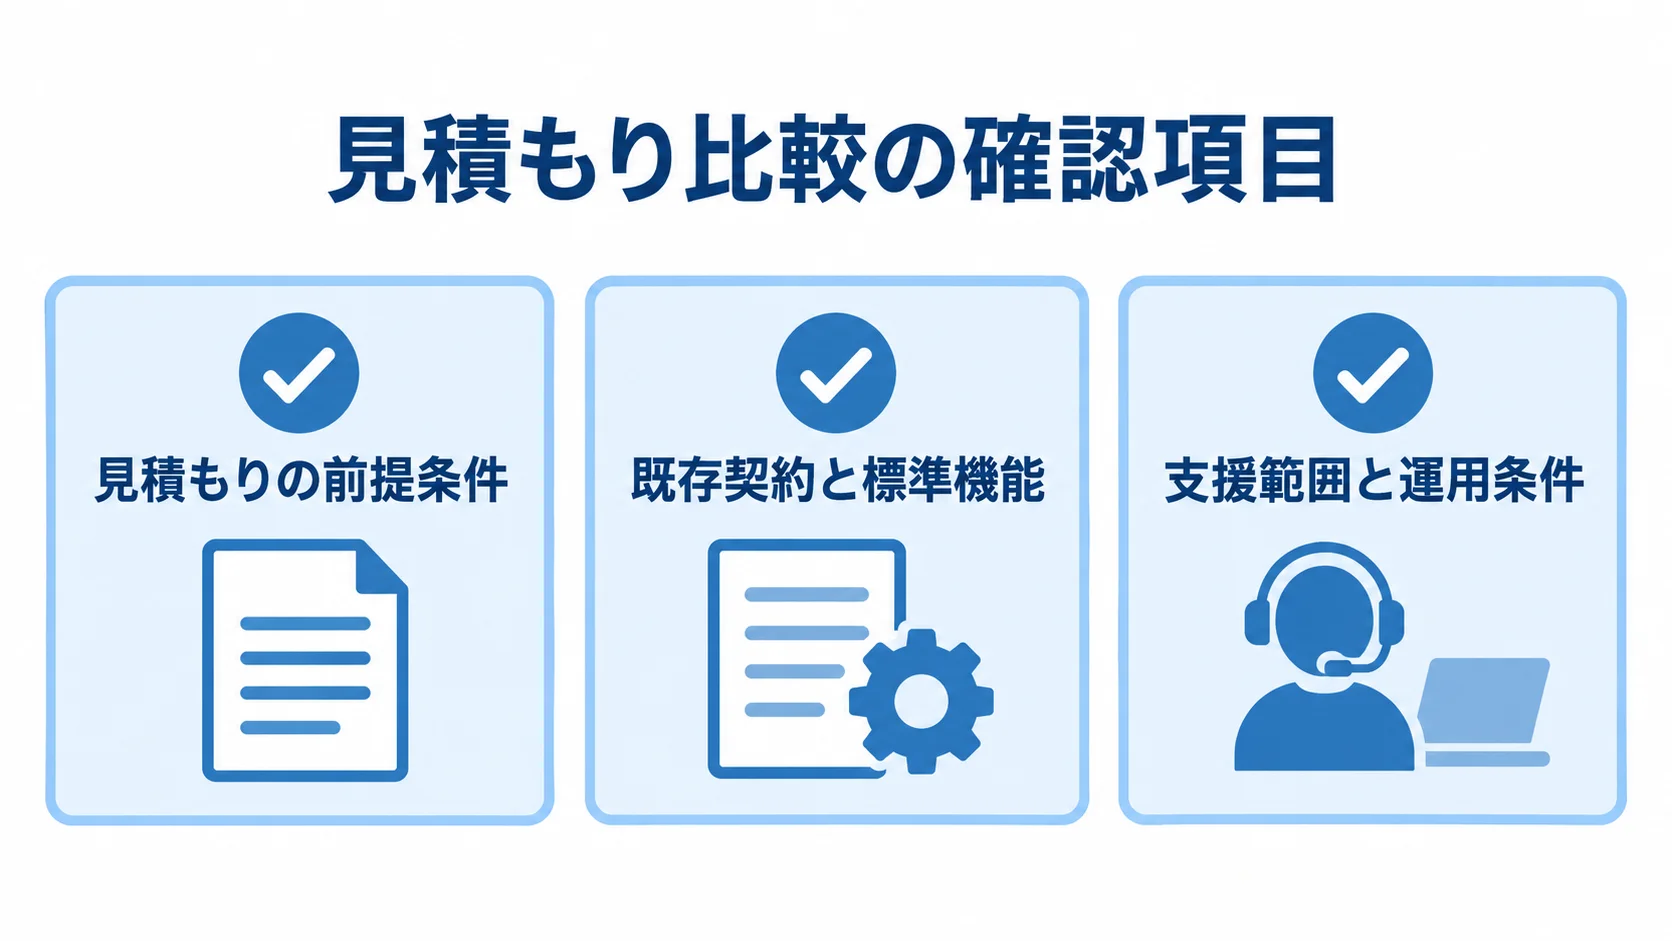
複数社へ見積もりを依頼するときは、同じ要件を伝えます。ユーザー数や端末数、拠点数をそろえ、対象アプリとログ保存期間も伝えます。監視時間や移行期限も、同じ前提で比べられるようにします。
「ゼロトラストを導入したい」という伝え方だと、各社が想定する製品範囲がばらばらになります。その結果、金額差が要件の違いによるのか、価格の違いによるのかが分からなくなります。
見積もりの前提条件の整理
見積もり依頼書には、従業員・外部ユーザーの人数、端末のOSと台数、拠点と働き方を記載します。あわせて、既存のMicrosoft 365やGoogle Workspaceの契約、Active Directoryの有無、VPNの利用状況も書き添えます。
保護する業務システムとデータの種類も明記します。特に、個人情報・機密情報を扱うシステムや、停止できない時間帯も伝えます。さらに、認証方式を変えられないシステムも共有しておくと、後からの追加見積もりを減らせます。
見積もりは、次の費用項目に分けて提示してもらいます。
- 導入と利用:初期費用、月額ライセンス
- 展開と教育:設定変更単価、端末展開費、教育費
- 運用と契約:SOC・MDR、ログ保管、更新時の価格改定
Cloudflare Oneには、50ユーザー未満またはPoC向けの無料枠があります。一方で、50ユーザー超の限定的なSSE用途向けPay-as-you-goは月額7ドルです。フル機能のSASEは個別見積もりです。
このため、無料枠から本番契約へ移る条件を確認すると、予算の見誤りを防げます(出典:Cloudflare「Zero Trust & SASE Plans & Pricing」)。
既存契約と標準機能の活用
費用を抑える第一歩は、契約済みクラウドのセキュリティ機能を洗い出すことです。そのうえで、標準機能と個別開発の範囲を分けます。
- 既存機能を活用:Microsoft 365・Google Workspaceの認証、端末管理、監査ログから不足分だけ追加
- 支援費の見積もり:ライセンスの重複を減らし、支援費(設定・移行・分析・運用設計)は別枠で見積もる
- 標準機能を使う:SSO・MFA、端末基本ポリシー、標準SaaS連携はクラウドやパッケージで揃える
- 個別対応を限定:固有業務ルールや古いシステム連携に絞る
- スクラッチ開発の責任:脅威情報、更新、脆弱性対応、24時間監視も自社が担う
特別な要件がなければ、基盤をスクラッチで開発する方法は、費用もリスクも高くなります。
製品価格より支援範囲と運用条件の比較
ベンダー比較では、支援内容、契約条件、長期費用を同じ前提で確かめます。
- 支援範囲:診断、設計、構築、移行、教育、運用、事故対応
- 監視対応:24時間365日監視の連絡・隔離・停止、復旧支援、原因分析
- データ条件:ログ所有権、保管場所、解約時の返却、他社移行形式
- 費用比較:同じユーザー・端末・アプリ数で初期費用と3年間の総保有コスト
- 長期負担:初期費用が安くても、設定変更ごとの高額な作業費やログ超過料金がかかる場合がある
初期設計で標準化しておけば、部門追加や端末交換のたびに個別開発が不要になり、中長期の費用を抑えやすくなります。
ゼロトラストセキュリティの費用に関するよくある質問
見積もりでは費用だけでなく、どの範囲をいつまでに守るかも確認します。導入前によくある質問を、金額の考え方と合わせて紹介します。
ゼロトラストを導入すればVPNはすぐ廃止できますか?
VPNを廃止できるかは、まずオンプレミス業務システムと端末の接続方式を確認して判断します。
ZTNAでアプリ単位のアクセスへ移行できるかを検証し、例外時の代替経路も確かめたうえで、段階的に縮小します。
また、VPNの廃止費用が別途発生する場合もあります。見積もりには、契約解除の時期やネットワーク変更、利用者教育に加えて、ロールバックも含めます。
Microsoft 365を契約中ならゼロトラスト費用は安くなりますか?
既存契約の認証・端末管理・ログ機能を使える場合、追加ライセンスの重複を減らせます。
ただし、同じプランに全機能が含まれるかは、確かめる必要があります。対象ユーザーや端末の数、管理範囲に加えて、ログ保管や設定支援の費用は残ります。契約プランの機能表を確認し、既存機能で足りない部分だけを追加すれば、費用を抑えられます。
小規模企業でもSOCやMDRは必要ですか?
自社に24時間監視できる人員がいない場合、SOCやMDRを検討する価値があります。全ログを外部へ送らず、重要な認証・端末・クラウドの検知から始める方法もあります。
監視時間や対応対象、一次対応の範囲を確認し、緊急連絡や報告書、追加対応単価も見ておきます。そのうえで、自社の夜間対応体制と合わせて選びます。
予算は初期費用と月額費用をいつ分けて計上しますか?
企画段階から、初期費用と年間ライセンスを分けて計上します。運用監視や教育、端末更新、追加連携も、別に見ておきます。
PoCだけなら初期50万〜200万円程度ですが、本番で端末台数や監視範囲を広げると、金額は変わります。
少なくとも3年間の総保有コストを作り、そのなかで契約更新や為替、ユーザー増加の影響を加味します。ログ量超過や設定変更単価も、合わせて見込みます。
まとめ
費用相場は、PoCで初期50万〜200万円、中規模導入で初期500万〜1,500万円、大規模導入で初期1,500万〜5,000万円以上です。
月額費用は、ユーザーや端末、拠点の数によって変わります。さらに、ログ量や監視時間でも変わります。公開料金を単純に合算した金額を、そのまま開発費とみなすのは危険です。
ライセンス・連携・運用に分けた費用の考え方
見積もりでは、ライセンス・サービス利用料、現状診断・初期設計、既存システム連携を分けます。端末展開やログ保管、SOC・MDRは、それぞれ見ておきます。加えて、教育や運用改善も個別に確かめます。
標準機能や既存のMicrosoft 365などを活用し、個別開発を必要な連携に絞ると、導入効果を保ちながら総額を抑えやすくなります。
対象範囲を決めてPoCから始める進め方
導入は、対象を決めて検証し、効果を確かめてから広げる順で進めます。
- 守るデータと業務を洗い出し、SSO・MFA、端末管理、1〜3個のアプリで検証する。
- 効果指標と運用ルールを確かめ、ZTNA、EDR、DLP、SIEM、SOCへ段階的に広げる。
- ユーザー数、端末数、既存ID基盤、対象業務システムを整理し、複数社へ同じ条件で見積もりを依頼する。
▼全体ガイドの記事
・ゼロトラストセキュリティ開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。