
ゼロトラストセキュリティの発注は、現状診断、限定したPoC、段階展開、運用引き継ぎの順に進めます。対象を少しずつ広げていくため、業務への影響を抑えながら安全性を高められます。
▼全体ガイドの記事
・ゼロトラストセキュリティ開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
ゼロトラストセキュリティの発注・外注の範囲
ゼロトラストの発注は、製品を買うことだけではなく、保護対象や認証・認可を業務に合わせて設計する作業を含みます。端末管理、アプリ接続、ログ監視、インシデント対応まで、必要な範囲をSIerや専門会社へ委託します。
ゼロトラストの基本的な見方は、NIST SP 800-207でも示されています。ネットワーク上の場所だけで信頼せず、リソースへのアクセス前に認証・認可するという考え方です(出典: NIST「SP 800-207」、2020年)。
単体製品ではなく統合設計
製品を一つ導入しても、古いID情報や退職者アカウントが残っていれば、アクセス制御の精度は上がりません。また、端末の健全性を判定できない場合も、アクセス制御の精度は上がりません。IDや端末の状態を整えたうえで、ほかの仕組みと合わせて設計する必要があります。
守る業務と利用者のリスクに合わせて、製品を組み合わせます。認証ではIDaaS、SSO、MFAを、端末ではMDM・UEM、EDRを使います。接続にはZTNAとSASE、データと監視にはDLP、SIEM、SOCを使います。
発注前の5層の切り分け
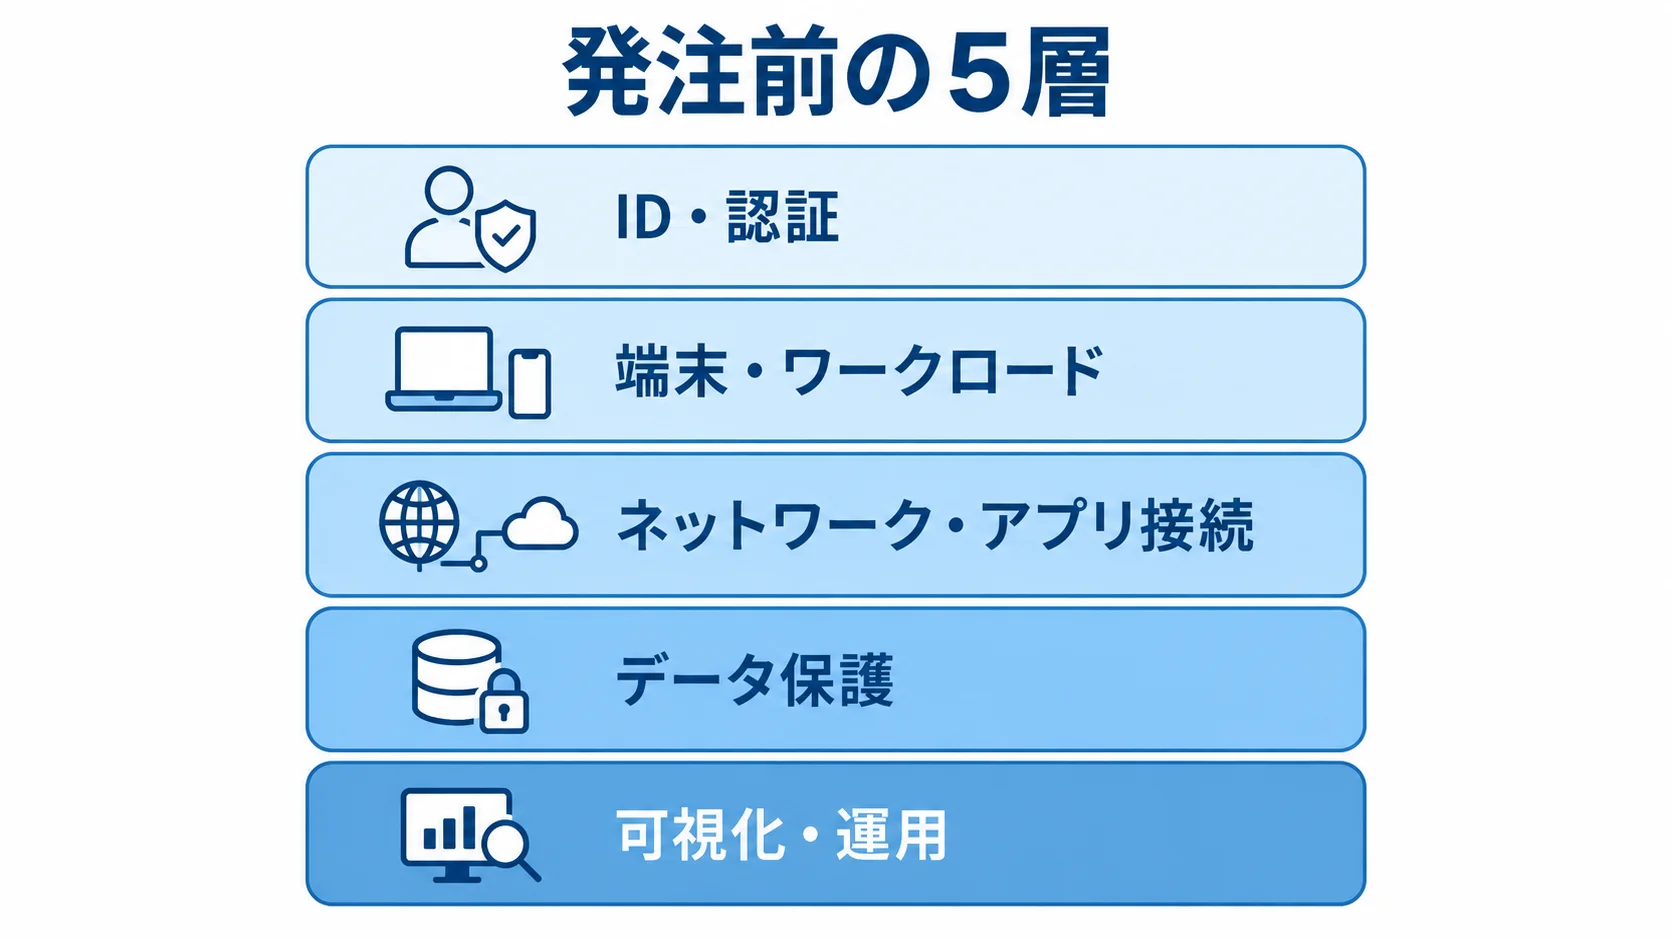
発注前には、現状を5つの層に分けて整理します。最初に見るのはID・認証、続いて端末・ワークロードです。その後は、ネットワーク・アプリ接続、データ保護、可視化・運用の順に進みます。
出発点は会社によって異なります。たとえば、MFAを先に整える会社や、リモートアクセス対象の業務アプリをZTNAへ移す会社があります。一方で、端末台帳とEDRから着手する会社もあり、同じゼロトラストでも優先順位は変わります。
認証強化ではなく事業リスクの低減
発注の目的を「ゼロトラスト導入」とだけ置くと、製品機能が優先され、現場のログイン時間や運用負荷が見えにくくなります。
組織向けの脅威として、ランサム攻撃、委託先・サプライチェーン、AI利用が挙げられています(出典: IPA「情報セキュリティ10大脅威 2026」、2026年)。
- 攻撃・脆弱性:弱点を突く手口や、リモートワーク環境を狙う手口も含まれます。
発注の目的は、顧客情報や基幹業務を特定し、侵害時の影響と復旧時間を下げることに置きます。
発注形態の選び方
発注形態は、SaaSの標準機能を自社で設定する形と、独自要件を個別に開発する形に分かれます。その中間には、製品導入の支援と、複数製品のSIer統合があります。
標準機能で満たせる領域はクラウド型で進め、連携や運用設計に専門性が要る領域は、導入支援やマネージド型に委託します。
クラウド・SaaS型の向いている場面
Microsoft 365やGoogle Workspaceを使う企業は、契約済みのID、端末管理、条件付きアクセス、監査ログを活用できる場合があります。
追加契約では、機能に加えて課金の単位も確認します。ユーザーと端末、ゲストと管理者の単位に加え、ログ保管、API、サポートの扱いも対象です。
自社で設定すれば初期費用を抑えやすい一方で、設計ミスや例外ポリシーの放置が起きやすくなります。そのため、設計レビューだけを外注する方法も有効です。
設計から運用まで任せたい場合の統合SI・マネージド型
IDaaS、MDM、EDRに加えて、ZTNA、SASE、SIEMを使う場合や、既存のADやオンプレの業務システムにつなぐ場合は、統合設計が要ります。
現状診断、ロードマップ、設計を一社に任せると、設定や移行、教育、SOC・MDRまで続けて頼めます。範囲をまとめるほど、どこまでを誰が受け持つかがはっきりします。
契約前には、24時間監視の一次対応と事故時の連絡を確かめておきます。加えて、ログの所有権や、他社へ移行できるデータ形式も見ておきます。
独自要件が明確な場合のスクラッチ開発
標準機能で対応できない属性ベースの制御、社内固有の認証基盤、特殊な業務アプリ連携は、個別開発の候補になります。
認証基盤、暗号、ログ収集を一から作ると、自社の責任が広がります。脆弱性対応や更新、監視、障害対応まで、自社で持つことになるためです。
発注側は、標準機能との境界をRFPに明記し、個別開発は業務上の差別化に必要な部分に絞ります。
RFPと要件整理で決める項目
RFPは、ベンダーに何を、なぜ、どの条件で提案してほしいかを伝える文書です。製品名だけでなく、対象や課題を書きます。あわせて、希望時期や評価方法、納品物、運用範囲も記します。
対象には、ユーザーや端末、拠点を含め、業務システムやデータも入れます。そのうえで、現状の課題と予算の考え方も書いておきます。
RFPの書き方は、デジタル庁の標準ガイドラインも参考になります。調達仕様書や要件定義書の標準テンプレートが掲載されています(出典: デジタル庁「デジタル社会推進標準ガイドライン」、2026年7月更新)。
資産・ID・リスクの一覧
資産・ID・リスクの洗い出しは、利用者、端末、情報資産、業務影響の順に進めます。
- 利用者とID:従業員、派遣社員、取引先、退職者、共有・特権アカウントが対象です。
- 端末:PCやスマートフォン、サーバー、クラウド、開発用の機器、IoT機器について、所有者、OS、暗号化、EDR、パッチ状況を押さえます。
- 情報資産:基幹システム、ファイルサーバー、SaaS、開発環境にある個人情報・機密情報の保管場所を特定します。
- 業務影響:侵害時の影響、許容停止時間、復旧優先度を評価します。
業務シナリオ単位の機能要件
「MFAを導入する」とだけ書くと、発注先によって提案される機能が異なる可能性があります。そのため、業務シナリオごとに条件を具体化します。
- アクセス条件:社外から販売管理へ接続する際、在籍者かつ最新パッチ適用済みの管理端末に限り許可します。
- 追加認証:異常な国や時間帯からの接続では、追加認証を求めます。
- 記録と例外:利用者や端末、接続元、対象アプリ、許可・拒否、ログ、例外期限を記します。
- アカウント管理:退職者の権限を何分以内に止めるか、委託先アカウントを有効にする期間を定めます。
非機能要件とKPIの事前固定
非機能要件では、可用性や認証の応答時間、復旧目標を最初に定めます。ログの保存期間や個人情報の保管場所、暗号化も決めておきます。監査証跡や拡張性、サポート時間まで含めて、発注の前に固めます。
セキュリティを強めると、ログインや問い合わせが増える場合もあります。そこで、KPIには、未管理端末の検知数、過剰権限の削減数、退職者アカウントの停止時間を置きます。認証エラー率やヘルプデスク件数、インシデント検知時間も併せて見ます。
ゼロトラスト開発を外注する進め方
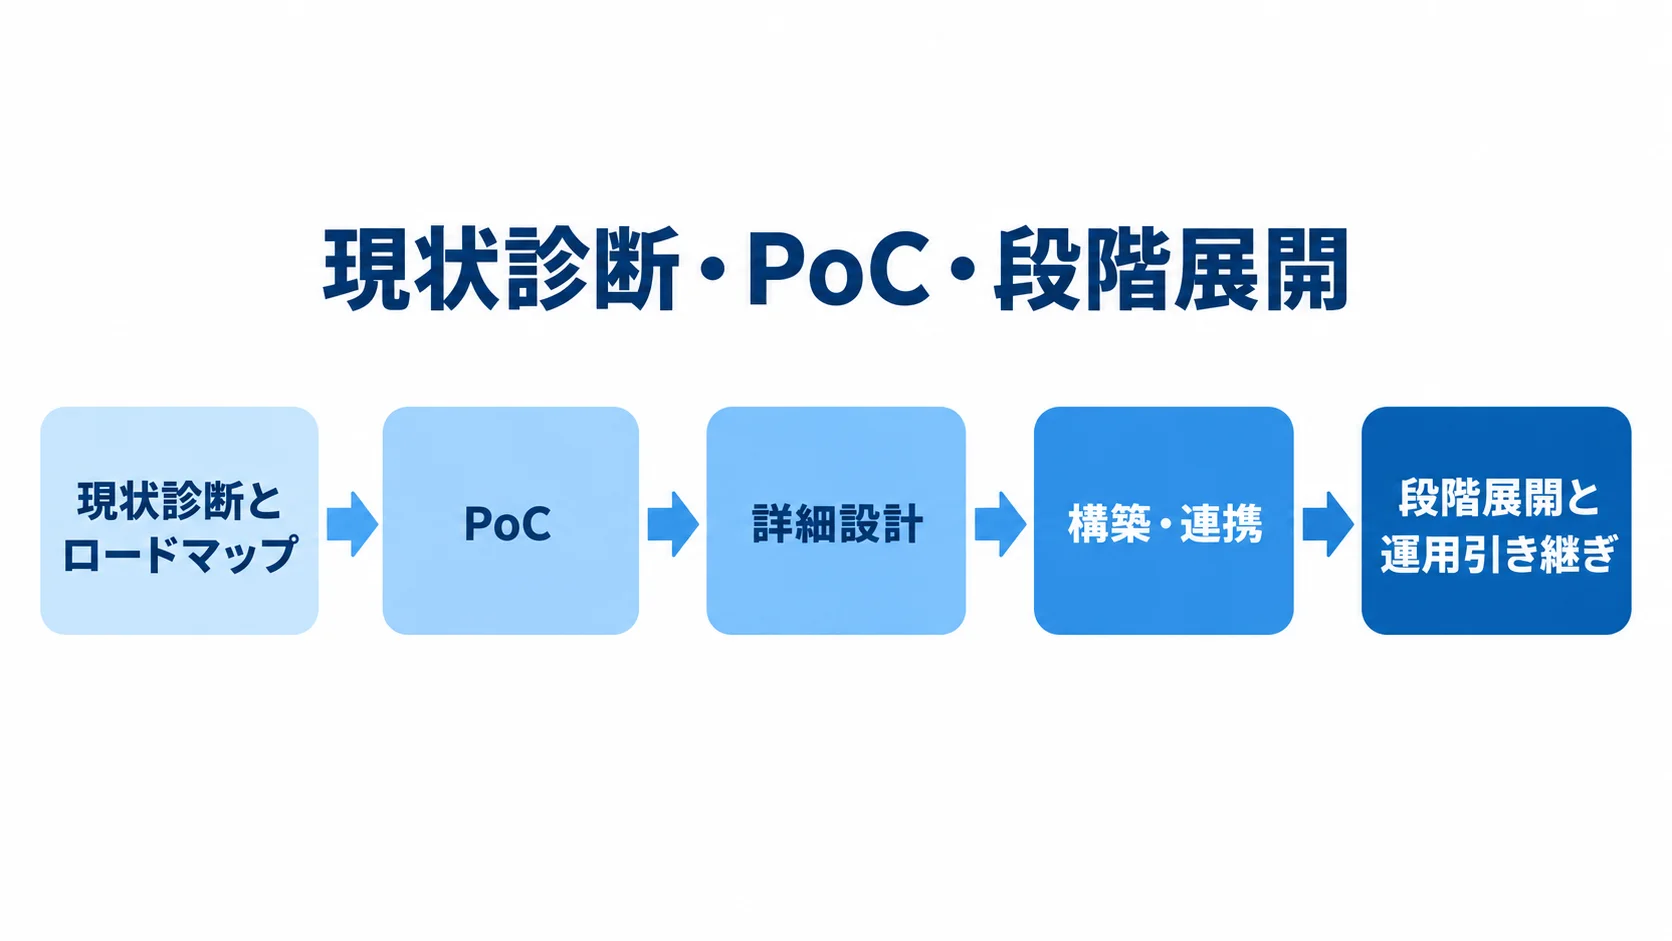
進め方は、現状診断と基本方針から始め、PoC、詳細設計、構築・連携の順に進みます。そのあと段階展開を経て、運用引き継ぎで締めくくります。
段階展開の前には、限定した利用者とアプリで検証し、そこから対象を広げます。参考例として、NIST SP 1800-35は、商用技術を組み合わせた19種類のZTA実装例を示しています(出典: NIST「SP 1800-35」、2025年)。
現状診断とロードマップによる対象範囲の絞り込み
現状診断では、IDがどこで発生し、人事マスタと連携しているかを確かめます。共有アカウントやVPN経路、端末台帳の状態、ログ収集、委託先からの接続も見ます。クラウドの利用状況と公開資産も確認します。
短期はSSO・MFAと端末台帳、中期はEDR・ZTNAとアプリ単位の接続が候補です。長期にはDLP・SIEM・SOCやアクセスレビューを検討します。
事業への影響と実装の難しさを踏まえて、ロードマップを作ります。期限のない例外ポリシーを残さないよう、例外には期限を決めておきます。
PoCで測る技術と業務影響
PoCの対象は、30〜100ユーザー、1〜3個のSaaSや業務アプリ、代表的な端末と利用場面に絞ると、評価しやすくなります。
- 認証と操作:成功率とログイン時間を測ります。
- 端末と接続:未管理端末の遮断、紛失時の無効化、アプリの接続経路を確かめます。
- 運用と記録:ログ検索性と問い合わせ件数を見ます。
共有アカウントや古いOSが見つかった場合は、製品側の問題か、業務や資産管理の問題かを切り分けます。そのうえで、改善策と費用を整理します。
段階展開と運用引き継ぎの納品物
展開は、部門、拠点、端末、アプリの順に進めます。切り戻しの条件を決めてから、本番へ移します。
納品物には、構成図やポリシー一覧、管理者権限を含めます。端末登録や例外申請、アクセスレビューの記録も入れます。ログ確認、障害・事故対応、教育資料まで揃えます。
検収では、作業が終わったかどうかに加えて、自社担当者が日常運用と緊急対応を実行できるかを確かめます。
契約形態の使い分け
診断や企画、範囲が決まったあとの構築、稼働後の監視や保守は、それぞれ契約を分けます。準委任、請負、ライセンス・サービス契約ごとに、変更の扱いと責任の範囲をはっきりさせると、追加費用や検収時の争いを抑えられます。
準委任に向く診断・設計・伴走支援
準委任は、専門家の知見を得る場面に向きます。たとえば、現状診断やロードマップ、RFP作成があります。さらに、製品選定や設計レビュー、PoC支援、運用改善も含まれます。
環境の差や社内での判断で作業量は変わるため、契約では月次の稼働時間、担当者、会議、成果物、報告方法、上限工数を定めます。さらに、毎月何を判断できる状態にするかも合意します。
請負に向く確定した構築・設定と成果物
請負は、成果物を定めやすい作業を任せる契約です。テナント設定やポリシー作成、コネクター構築、データ移行、テスト、手順書などが該当します。
認証方式や業務アプリの仕様が決まっていないと、変更が追加開発になりやすくなります。そのため、請負の前段で要件と前提を固めておきます。
検収では、代表的なシナリオやログ、切り戻しを確かめます。運用担当者が手順を実行できるかも、あわせて見ます。
ライセンス・監視契約のSLAと責任の範囲
IDaaSやSASE、EDR、SIEM、SOCは、ライセンスやサービス利用契約として、月額または年額で続きます。
SLAでは、可用性や受付時間、障害通知の方法を確かめます。ログの保存期間と保管場所、解約時の返却、再委託も見ておきます。事故時の通知時間も確認します。
SOCは、通知だけを担うのか、封じ込めや端末隔離、フォレンジック、警察・保険会社との連携まで担うのかで、契約と費用が変わります。
ゼロトラストセキュリティの費用相場
費用は、ユーザー・端末・拠点の数と既存連携で変わります。さらに、対象アプリやログ保管、SOC監視時間、移行・教育の範囲でも変わります。
ここで示すのは、公開料金や導入支援メニュー、類似案件から整理した金額の幅です。全社に共通する定価ではないため、初期費用、ライセンス、連携、監視、運用改善を分けて見積もります。
公開料金から見る月額費用の下限目安
NTTPC Secure Access Gatewayには、初期料金0円の構成があります。DNSセキュリティは月額500円です。
- Webゲートウェイ:1ユーザーあたり800円
- 設定代行付きWeb:1ユーザーあたり1,100円
- SSO・エンドポイント:SSOは500円、端末は1台500円
- SD-WAN:1拠点あたり17,000円
これらは、税別で示された一部機能の料金です(出典: NTTPC「Secure Access Gateway 料金体系」、2026年確認)。
100ユーザー、100端末、1拠点という条件で5機能を単純に足し合わせると、月額約24万7,000〜27万7,000円が下限の目安になります。
この計算には、診断や設計、既存連携は含みません。端末展開やログ分析、SOC、教育、運用改善も入っていません。
Microsoft 365の米国価格は、2026年7月の改定後、E3が39ドル、E5が60ドルです。また、Entra Plan 1は7ドル、Plan 2は10ドルです(出典: Microsoft「Microsoft 365 Pricing and Packaging Updates」、2026年7月)。
価格は国や通貨、契約期間で変わります。そのため、既存契約で使える機能を確かめてから、追加ライセンスを見積もります。
PoC・中規模導入・大規模導入の初期費用
初期費用は、利用者数や連携範囲、監視体制に応じて、規模別に見積もります。
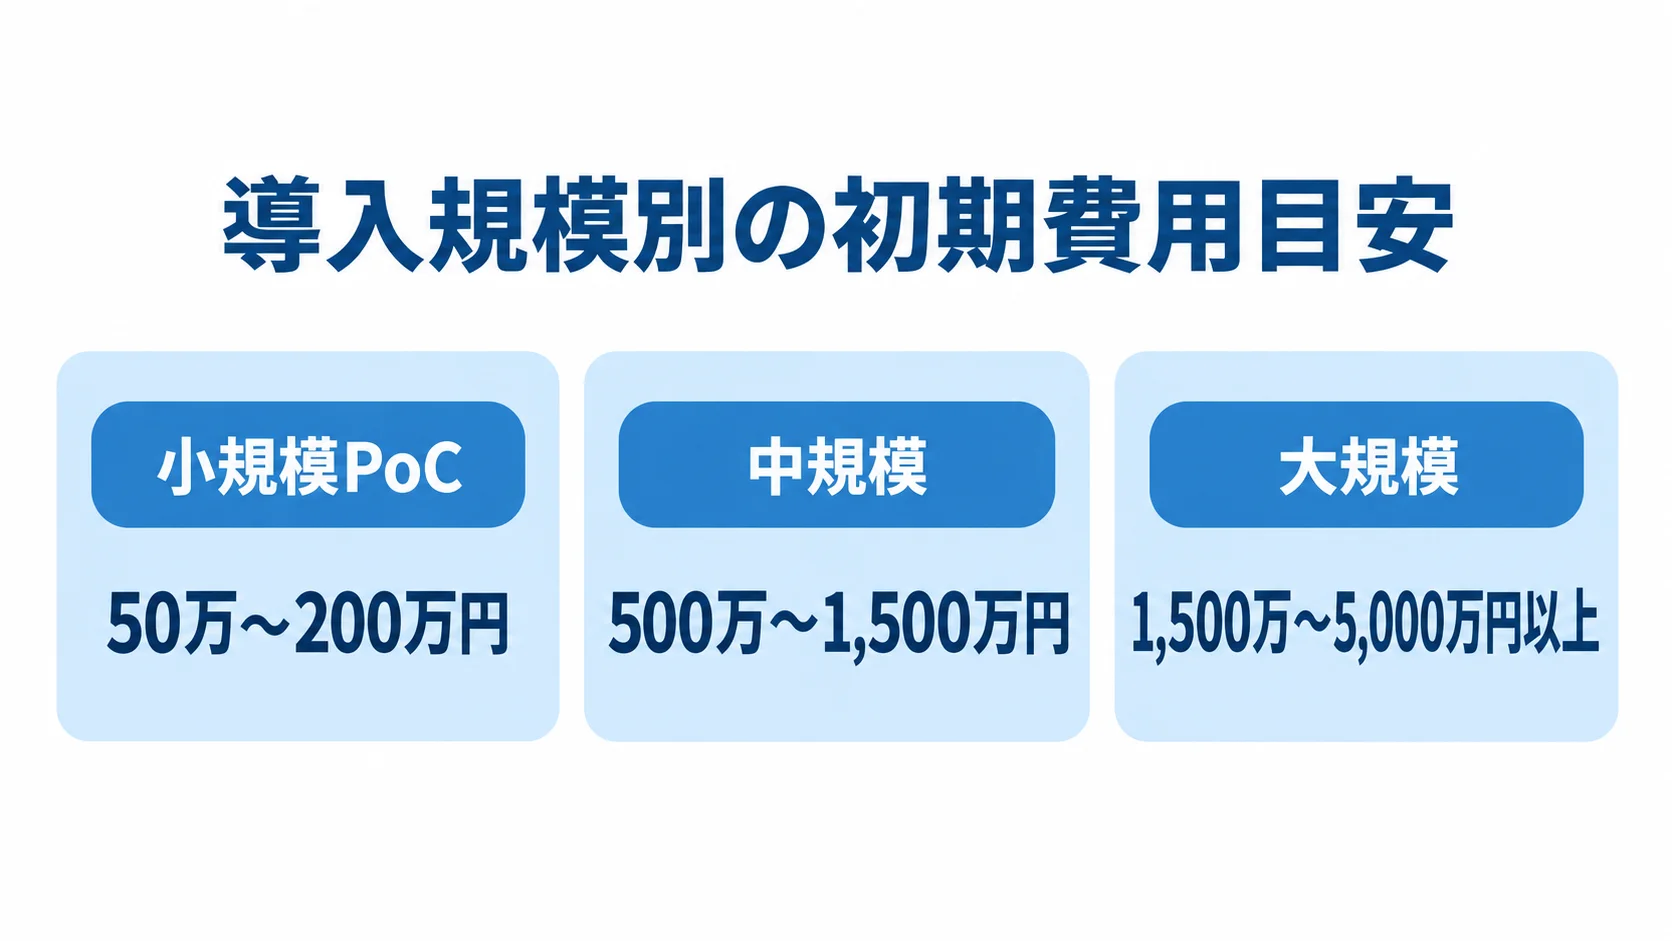
- 小規模PoC:30〜100ユーザー、SSO・MFA、端末管理と1〜3アプリが対象。初期は50万〜200万円程度
- 中規模:100〜300ユーザー、ZTNA・SWG、MDM・EDR、複数SaaSとオンプレ1〜3連携が対象。初期は500万〜1,500万円程度
- 大規模:1,000ユーザー超、多拠点、複数クラウドなどを含む。初期は1,500万〜5,000万円以上
期間は、小規模PoCで1〜3か月、中規模で3〜9か月程度です。中規模では、月額費用が20万〜80万円程度になるケースもあります。
大規模案件では、レガシー業務システムやSIEM・SOC、海外拠点を含む場合があります。その場合、月額100万〜500万円以上、期間6〜18か月以上となる可能性があります。
端末展開やネットワーク経路、ログ保存、24時間監視も費用に影響します。加えて、段階移行や冗長化、教育も費用に響きます。要件が固まるほど、金額の幅は狭まります。
費用項目の分け方
見積もりの内訳を分けると、初期費用と継続費用の抜けを見つけやすくなります。ライセンス費が安く見えても、コネクターや追加ユーザー、ログ容量が別料金のことがあります。さらに、API、サポート、端末交換、現地作業も、別に請求される場合があります。
- 診断・計画:現状診断とロードマップ
- 設計:基本設計とRFP支援
- ライセンス:月額・年額で続く利用料
- 構築・展開:設定、既存システム連携、端末展開、教育
- 監視・保守:ログ確認、SOC、保守
Cloudflareは、無料プランからPoCを始める案内を掲載しています。一方で、Cloudflare OneのSASEパッケージは営業への問い合わせを案内しており、企業価格は契約条件で変わります(出典: Cloudflare「Zero Trust & SASE Plans & Pricing」、2026年確認)。
委託先の選定と見積比較で確認すべきポイント
委託先は、販売実績に加えて、担当する範囲で比べます。担当範囲には、診断、設計、構築、移行があります。さらに、運用、監視、事故対応も含まれます。
自社に近い規模や業界、オンプレ比率の経験、PoC後の体制、要件から製品を選ぶ進め方も確認します。順位は、会社の知名度や製品名だけで決めるのではなく、条件の近さで見ます。
実績は企業名ではなく条件の近さ
事例を聞くときは、ユーザー数や端末数、拠点数を尋ねます。さらに、既存のADやVPN、対象アプリ、クラウドとオンプレの比率を確かめます。移行期間と運用体制も、あわせて聞きます。
導入実績の記載では、認証製品の納品、アプリ接続の設計、24時間監視のどこまでを担ったかを読み取れません。そのため、提案担当者のほか、設計者や移行責任者、SOC責任者にも説明を求めます。
同じ前提条件と成果物で揃えた見積比較
複数社に見積を頼むときは、同じ条件を示します。ユーザー・端末・拠点・アプリ数や対象ログ、PoC期間を揃えます。さらに、移行対象、教育回数、サポート・監視時間も共通の条件にします。
見積書では、作業項目と工数、単価、ライセンス数、契約期間を確かめます。加えて、前提と除外、追加変更の単価、納期、検収条件も見ます。運用・設計・教育の範囲も踏まえて、初期費用だけでなく総保有コストで比べます。
運用とベンダーロックインの条件
権限申請、異動・退職、端末紛失、例外期限、脆弱性対応の担当を決めます。加えて、ログレビュー、事故訓練、定例報告の担当も決めます。
管理者アカウント、ポリシー、ログ、設定、手順の所有者を確かめます。契約を終えるときのデータ形式や、他社への移管の可否も確認します。代替製品や移行条件を説明できる委託先なら、将来の選択肢を残せます。
よくある質問(FAQ)
委託前によくある質問を、既存環境、費用、自社の担当範囲ごとに取り上げます。
ゼロトラストを導入するとVPNはすぐに廃止できますか?
VPNは、すぐに廃止しなくても進められます。一部アプリでZTNAを試し、接続品質や認証、ログ、切り戻しを確かめながら、段階的に縮小します。
古い業務システムや特殊な通信が残る場合には、VPNを限定的に残します。そのうえで、期限と代替の計画を決めて運用します。
中小企業でもゼロトラストを外注できますか?
外注はできます。最初から高度なSOCを全社で契約するのではなく、診断、SSO・MFA、端末台帳、条件付きアクセス、重要アプリの接続制御から始める進め方があります。
30〜100ユーザー程度のPoCで要件を検証し、運用担当者の時間と問い合わせ件数を把握してから、EDR、ZTNA、ログ監視へ広げると、予算を管理しやすくなります。
SOCや24時間監視は必ず契約すべきですか?
全社が同じ監視時間で契約するとは限りません。停止許容時間や夜間・休日の担当者で判断します。
封じ込め対応や、法令・取引先から求められる証跡も判断の材料になります。SOCの範囲は、通知だけか、一次切り分けや端末隔離、封じ込め、復旧支援、月次報告まで含むかで確かめます。
RFPがない状態でもベンダーへ相談できますか?
相談はできます。ただし、同じ条件で提案を求めるなら、最低限の要件メモを用意することをおすすめします。
メモには、ユーザー・端末数や拠点、既存のID基盤、VPNを書きます。守る業務システムや課題、希望時期も加えます。さらに、運用体制、予算上限、PoC対象まで整理します。
RFP作成は、準委任で支援してもらい、その後に構築会社を公募する方法もあります。
まとめ
発注では、製品や初期費用に加えて、保護対象、段階移行、運用責任、ログとデータの所有、事故対応を一つの計画にまとめます。
発注形態は、クラウド・SaaS型、統合SI・マネージド型、スクラッチ型から要件に応じて選びます。そのうえで、RFPに業務シナリオや非機能要件、KPI、納品物、検収条件を具体的に書きます。
最初の一歩は診断と小さなPoC
ID、端末、アプリ、データ、ログを洗い出して一覧にし、30〜100ユーザー程度のPoCで認証の強さと業務への影響を測ります。
見積もりは、設計、ライセンス、連携と、端末展開、教育、SOC・保守に分けます。そのうえで複数社を同じ条件で比べ、金額だけでなく、既存環境を理解し、運用と移行まで担える委託先を選ぶと、長く使える基盤につながります。
運用開始後の改善までの合意
ゼロトラストは、稼働日を過ぎても権限レビューや端末更新、例外の削減、脅威情報の反映を続けていくものです。
そのため、月次レビューの指標や、ポリシー変更、追加作業の単価、障害・事故時の連絡先を契約時に決めておきます。導入後も、安全性と使いやすさを改善していけます。
▼全体ガイドの記事
・ゼロトラストセキュリティ開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。