
ゼロトラストセキュリティ開発は、要件整理、PoC、設計・開発を経て、テストと段階稼働へ進みます。運用の定着まで行うと、業務への影響を抑えてアクセス管理を強化できます。
導入後の運用や費用まで含めて判断できるよう、開発の全体像から見積もりの確認点までを順に扱います。
▼全体ガイドの記事
・ゼロトラストセキュリティ開発の完全ガイド
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
ゼロトラストセキュリティ開発の全体像
ゼロトラストは、アクセス判断をネットワークの場所から切り離す設計思想です。
保護対象と利用者を整理したうえで、複数の状態を見て必要最小限の権限を付与します。
判断に使う状態は、認証、端末、アクセス先、データの機密度、直近のリスクです。
権限は必要な時間だけ付与し、業務要件をポリシーに反映して例外も運用できるかどうかが成否を左右します。
ゼロトラストセキュリティの定義
ゼロトラストは、社内外の境界だけで信頼を判断せず、保護対象へ接続するたびに認証と認可を行う考え方です。
NIST SP 800-207でも、場所や資産の所有を理由に暗黙の信頼を与えないとされています。具体的には、リソースへのセッションを確立する前に認証・認可を行います。
2025年6月公開のNIST SP 1800-35は、24の協力組織と商用技術を組み合わせた19種類の実装例を示しています。つまり、ゼロトラストは複数の技術を統合する考え方です(出典:NIST SP 1800-35、2025年)。
実装では次の5層を組み合わせ、SSOと多要素認証に加えて、端末状態やデータ持ち出しも確認します。
- ID・認証:SSOと多要素認証による本人確認
- 端末・ワークロード:暗号化やパッチ適用の状態
- ネットワーク・アプリ接続:接続先が許可された業務アプリかどうか
- データ保護:機密データの持ち出し監視
- 可視化・運用:アクセス状況の記録と継続的な確認
最初に決める5つの保護レイヤー
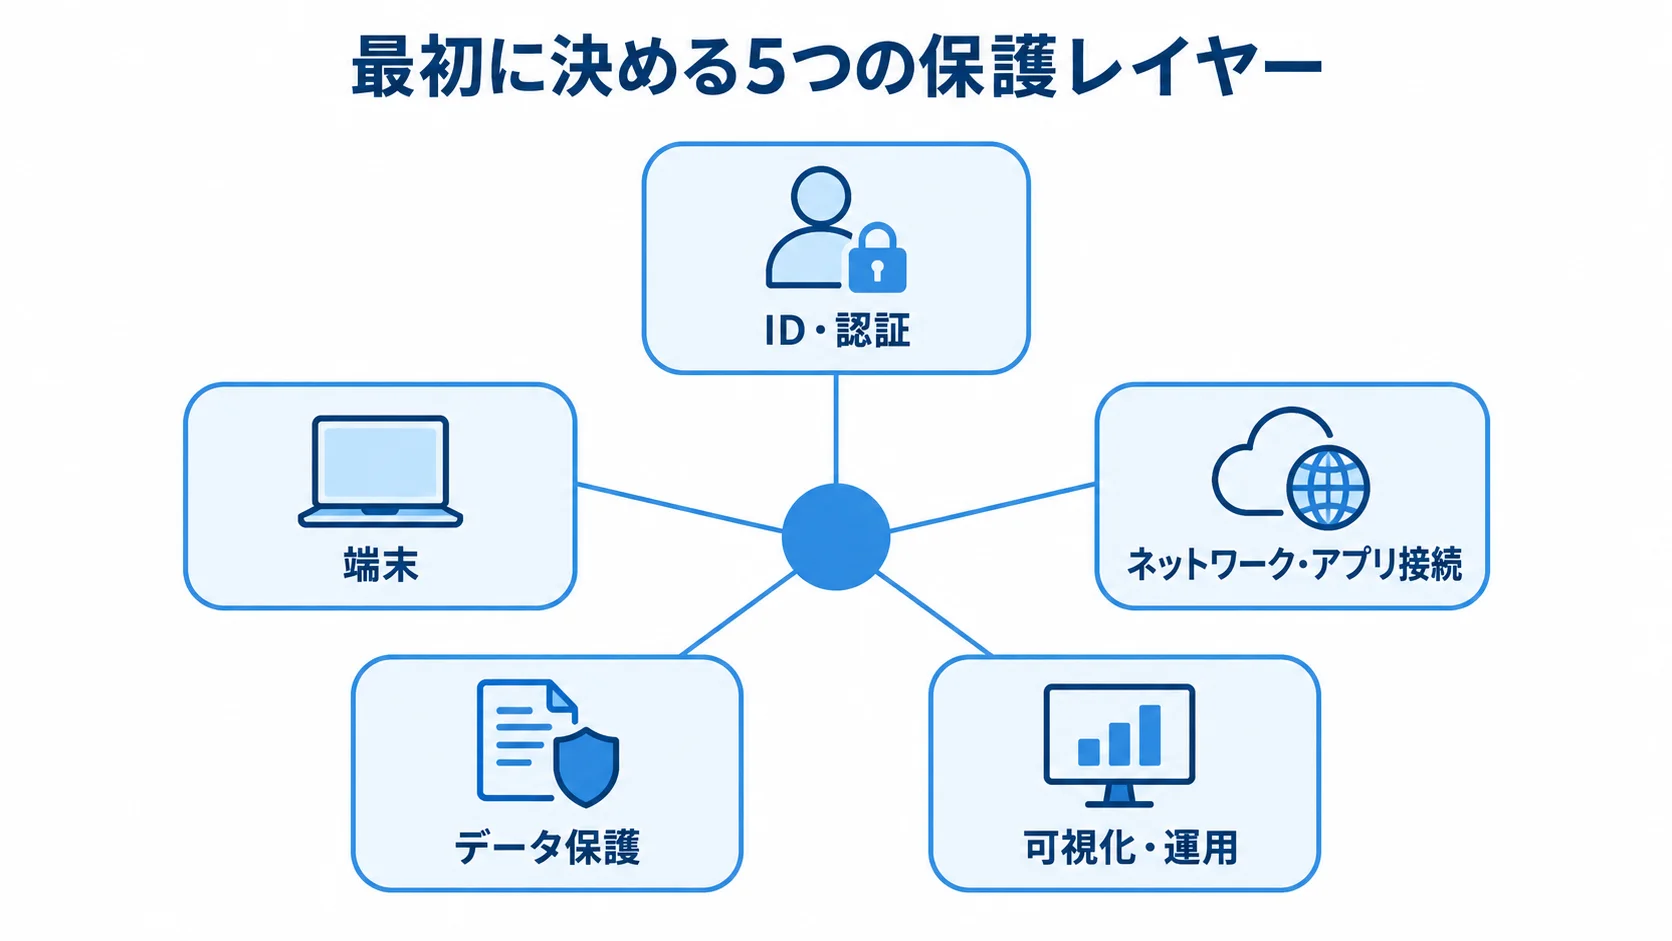
最初の会議では、製品名より先に守る対象を整理します。次の5層を確認し、現状のリスクが大きく、短期間で効果を測れる層を初期対象に選びます。
- ID・認証:人事マスタ、SSO、MFA、FIDO2、アカウント無効化の状況
- 端末:PCやスマートフォンの台帳、MDM・UEM、EDR、暗号化、パッチの状況
- ネットワーク・アプリ接続:VPN経路をアプリ単位のZTNAへ移せるかの調査
- データ保護:個人情報・財務情報・ソースコードの分類と、暗号化やDLPの方式の決定
- 可視化・運用:認証・端末・アプリのログの収集と、保管期間・一次対応者の決定
データ保護では、クラウドストレージや生成AIへのアップロード制御も扱います。
ゼロトラストセキュリティ開発の進め方
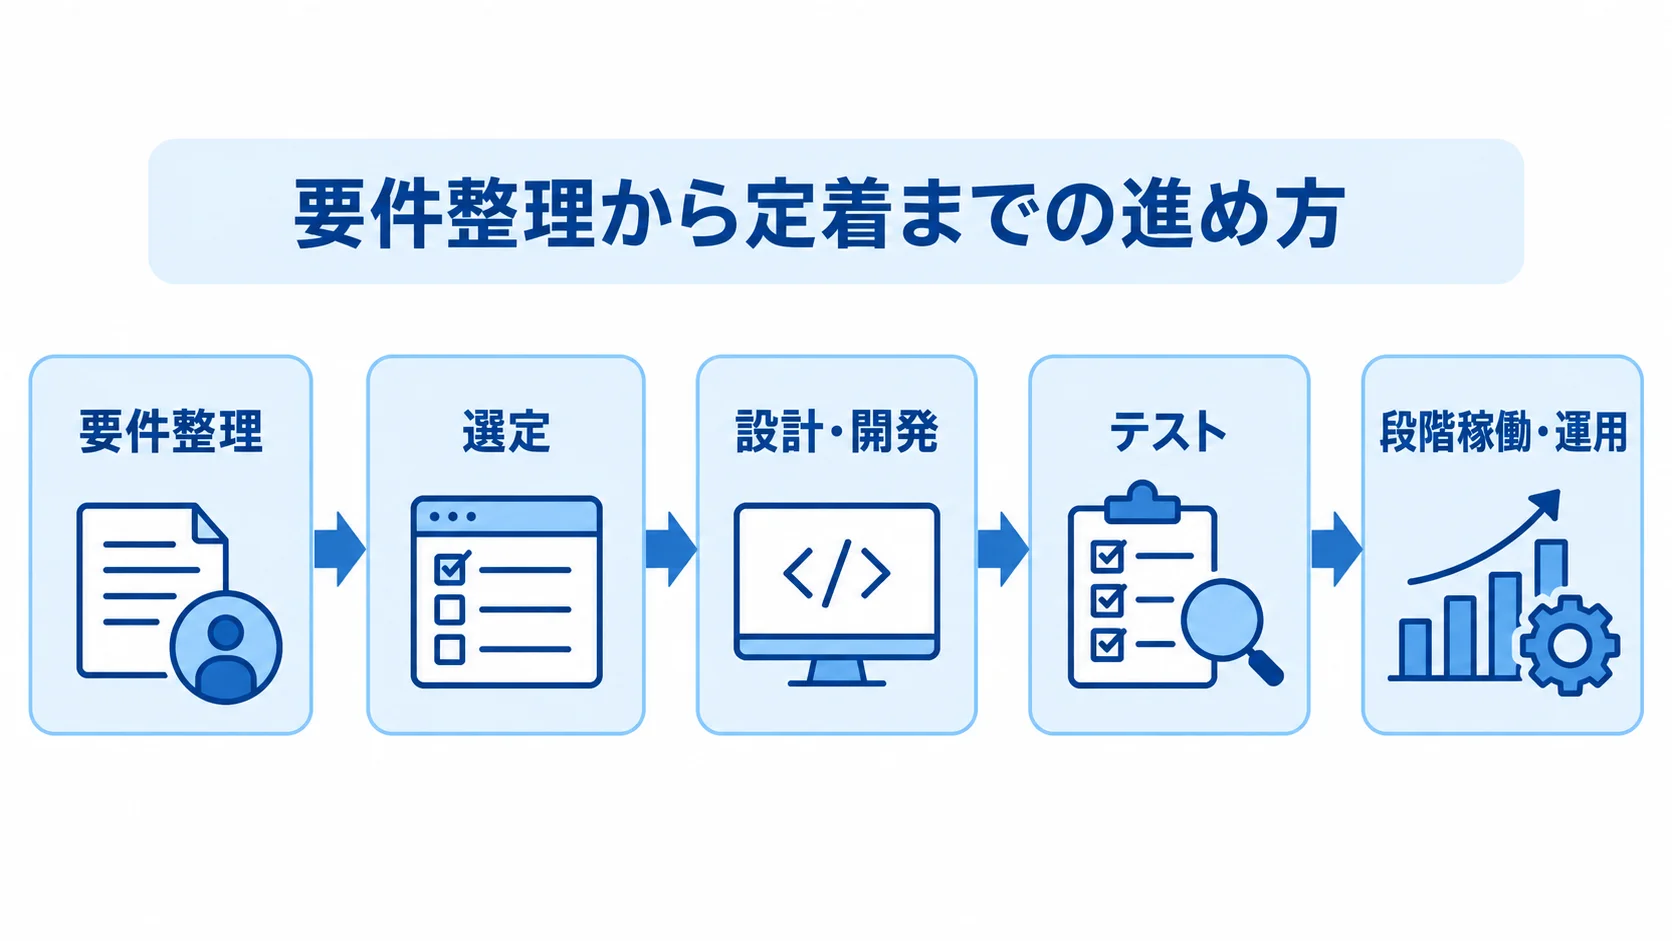
基本は6フェーズで進めます。
まず要件整理と選定を行い、続けて設計・開発に進みます。その後はテストを経て、稼働と定着へ移ります。
全社への一度の展開は避け、まずはユーザー・端末・アプリを限ったPoCから始めます。
結果を反映しながら、段階的に広げます。
NISTの実装例やNTTドコモビジネスの導入手順も、現状分析から全体設計とロードマップ作成へ進む考え方を示しています。
以降は、ID統制、端末統制、データ保護・ログ分析へ移ります。
フェーズ1:要件整理で守る対象と成功条件
「ゼロトラストを導入する」という目的は、業務上の要求に置き換えます。そのうえで、守るデータ、対象アプリ、利用者・端末の種類を洗い出し、拠点と委託先も範囲に含めます。加えて、海外アクセス、許容停止時間、法令・取引先要件も一覧にします。
たとえば、退職者のアカウントを当日中に無効化することや、管理外端末から顧客データへアクセスさせないことを定めます。また、在宅勤務でも基幹システムの操作ログを追跡できるといった成功条件も決めます。要件整理では、次の5点を確認します。
- ユーザーと人事マスタが一致し、共有アカウントが残っていないか。
- 端末台帳と実際の端末が一致しているか。
- VPN経由で接続するアプリを把握しているか。
- 重要データの保管場所と管理者を特定できるか。
- 障害時に業務を継続する代替手順があるか。
MUSTとWANTを分け、初回PoCではMUSTに絞るのは、過剰な製品導入を防ぐためです。
フェーズ2:要件による製品と支援会社の選定
製品は、IDaaS、MDM・UEM、EDR、ZTNAから必要な範囲を選んで組み合わせます。ほかにSASE・SSE、CASB、DLPも候補になります。さらに、SIEMやSOC・MDRも、組み合わせの候補です。
Microsoft 365やGoogle Workspaceの契約があれば、条件付きアクセス、端末管理、監査ログを先に確認します。既存の契約を使えば、ライセンスの重複を抑えられます。
機能の有効化、ポリシー設計、既存AD連携は、別作業として見積もります。ベンダーを比べるときは、製品機能に加えて支援範囲も確認します。
- 導入支援:現状診断、設計、移行、利用者教育の範囲
- 運用支援:24時間監視と事故時の一次対応の範囲
- 契約終了時:ログ返却や終了後の移行支援の内容
- 提案条件:同規模・同業界・同じオンプレ比率の実績の有無
- PoC・変更:合格条件、追加変更の単価、ロールバック方法の取り決め
提案書にこれらが見当たらない場合は、契約前に問い合わせます。
フェーズ3:ポリシーと連携の設計・開発
誰が、どの端末から、どのアプリへ、どの条件で何ができるかを定めます。設計・構築では、次の点を整理します。
- アクセス条件:職種や役職、データ分類、端末状態、場所や時間、リスクの組み合わせで制御します。
- 利用者別の権限:営業は管理端末からSaaSへ接続し、私物端末は閲覧のみに限ります。
- 特権管理者:FIDO2と専用端末が必須です。
- 連携・構築:人事マスタとの接続、SSO・MFA、条件付きアクセス、端末登録、EDRの設定
- 既存環境:基幹システムの認証方式、古いプロトコル、固定IP、バッチ、共有アカウントの確認
このほか、アプリ単位の接続設定、ログ転送、アラート通知、権限レビューの自動化も行います。
標準機能で足りる部分は、設定と連携で実現します。
独自開発は、固有業務に欠かせない認可やデータ連携に限ります。
フェーズ4:業務影響を含めたテスト
テストでは、ログイン可否だけでなく、業務への影響と導入目的への適合を確かめます。次の観点を受入条件にします。
- 正常系:許可ユーザーと準拠端末が対象アプリへ接続できるかどうか
- 異常系:退職者、未管理端末、古いOS、期限切れ端末証明書、国外アクセスの各ケース
- 攻撃・業務影響:短時間の大量ダウンロードや権限外の管理操作を試したときの遮断・通知・記録
- 受入テスト:ログイン時間、認証失敗、問い合わせ、応答、印刷、バッチの計測
- 合格条件:遮断率、権限削減、一次対応時間、問い合わせ、業務停止ゼロを指標にします。
- 切り戻し:旧経路へ戻す条件を、テスト前に決めておきます。
フェーズ5:段階的な稼働
本番稼働は、部門・アプリ・端末ごとに段階を分けて進めます。影響の小さい範囲から始め、基幹システムや現場端末へ広げていきます。
- 先行展開:IT・セキュリティ部門など、問い合わせ対応と設定変更がしやすい利用者から始めます。
- 対象拡大:対象者、変更日時、利用者案内、切り戻し担当を定めます。
- 体制:切り戻し担当、窓口、判断会議の設置
- 稼働監視:認証の成功率と拒否理由、アプリ利用、端末状態、ログ欠損、誤検知、問い合わせの状況
- 例外と旧環境:例外の理由、対象、承認者、期限、代替策の記録
共有アカウントや古い端末を急に止めると業務が止まるため、個人アカウント化や端末更新と合わせて進めます。
フェーズ6:運用と教育による定着
ゼロトラストは、稼働後も見直しが必要です。異動や退職、委託先契約の終了が起きたときは、運用に反映していきます。端末紛失や脆弱性、業務やクラウドの追加も、見直しの対象になります。
- 定期レビュー:月次では例外と過剰権限、四半期ごとには重要アプリの権限、端末台帳、ログ保管、対応訓練の確認
- 利用者教育:MFA、不審な本人確認依頼、未承認のクラウドや生成AI、端末紛失時の連絡先の周知
- 運用手順:アラートの優先順位、誤検知の調整、例外期限、委託先へのエスカレーション、証跡保存の取り決め
IPAの「情報セキュリティ10大脅威 2026」では、組織向けの1位がランサム攻撃による被害です。委託先・サプライチェーンや脆弱性なども選定されています(出典:IPA「情報セキュリティ10大脅威 2026」、2026年)。
ゼロトラストの運用は、自社だけでなく委託先や外部利用者まで含めて続けます。
ゼロトラストセキュリティの費用相場とコストの内訳
費用は、製品ライセンスだけでなく、診断、設計、端末展開、既存連携、テストに分けて考えます。このほか、教育、監視、SOC・MDR、運用改善の費用も分けます。
金額は、ユーザー・端末・拠点・アプリ数によって変わります。さらに、オンプレミス資産、監視時間、ログ保管期間も金額に影響します。ここで挙げる金額は要件を限定した目安なので、そのまま予算にせず、自社の対象範囲を掛け合わせてください。
規模別の初期費用・期間の目安
規模別の費用と期間の目安は、次のとおりです。いずれも公式の一律価格ではなく、公開料金と統合案件の規模感から整理した概算です。
- 診断:資産の洗い出しとロードマップ策定だけなら、100万〜300万円程度です。
- 小規模PoC:初期50万〜200万円、期間1〜3か月程度です。
- 中規模:初期500万〜1,500万円、月額20万〜80万円、期間3〜9か月程度です。
- 大規模:初期1,500万〜5,000万円以上、月額100万〜500万円以上、期間6〜18か月以上の例があります。
小規模PoCの対象は、30〜100ユーザー、SSO・MFA、端末チェック、1〜3アプリです。
既存ADの整理、端末の現地展開、利用者教育を含める場合は増額します。
中規模は100〜300ユーザーの規模で、ZTNAまたはSWG、MDM・EDR、複数のSaaSを連携します。オンプレミスの1〜3システムも連携します。
一方で大規模では、1,000ユーザー超、多拠点、複数クラウドを含むことがあります。さらに、レガシー業務システム、SIEM・SOC、海外拠点が加わる例もあります。
ライセンス費と運用費の別建て計上
公開価格はサービスごとに異なります。NTTPCのSecure Access Gatewayの例は次のとおりです(出典:NTTPC「Secure Access Gateway 料金体系」、2026年確認)。
- 初期・DNS:初期料金0円の構成があり、DNSセキュリティは月額500円です。
- Webゲートウェイ:1ユーザー月額800円、設定代行付きは月額1,100円です。
- SSO・エンドポイント:SSOは1ユーザー月額500円、エンドポイントは1端末月額500円です。
- SD-WAN:1拠点の月額は17,000円です。
- Microsoft 365・Entra:米国向け価格にはE3・E5とEntra Plan 1・2があります。
100ユーザー・100端末・1拠点で機能を組み合わせると、月額約24.7万〜27.7万円が下限目安です。
設計、既存連携、SOC、SIEM、教育は含みません。
Microsoft 365を利用している企業は、既存ライセンスと追加分を分けて確認します。
Microsoft 365の米国価格は、E3が1ユーザー月額39ドル、E5が60ドルです(出典:Microsoft「Microsoft 365 Pricing and Packaging Updates」、2026年7月)。
Entra Plan 1は月額7ドル、Plan 2は10ドルです(出典:Microsoft「Microsoft 365 Pricing and Packaging Updates」、2026年7月)。
価格は、2026年7月1日から適用されます。
日本の販売価格は、契約形態、為替、既存契約によって変わります。そのため、1ドル150円などで換算した額を確定価格とはせず、見積時点で再確認してください。
ゼロトラストセキュリティの見積もりを取る際のポイント
安い順で並べる前に、対象範囲、移行方式、運用時間を揃え、初期費用と月額費用の境界を明確にします。
「設定一式」「導入支援一式」「運用保守一式」は、作業の内容と回数を確認します。
要件書での対象範囲と前提条件の明記
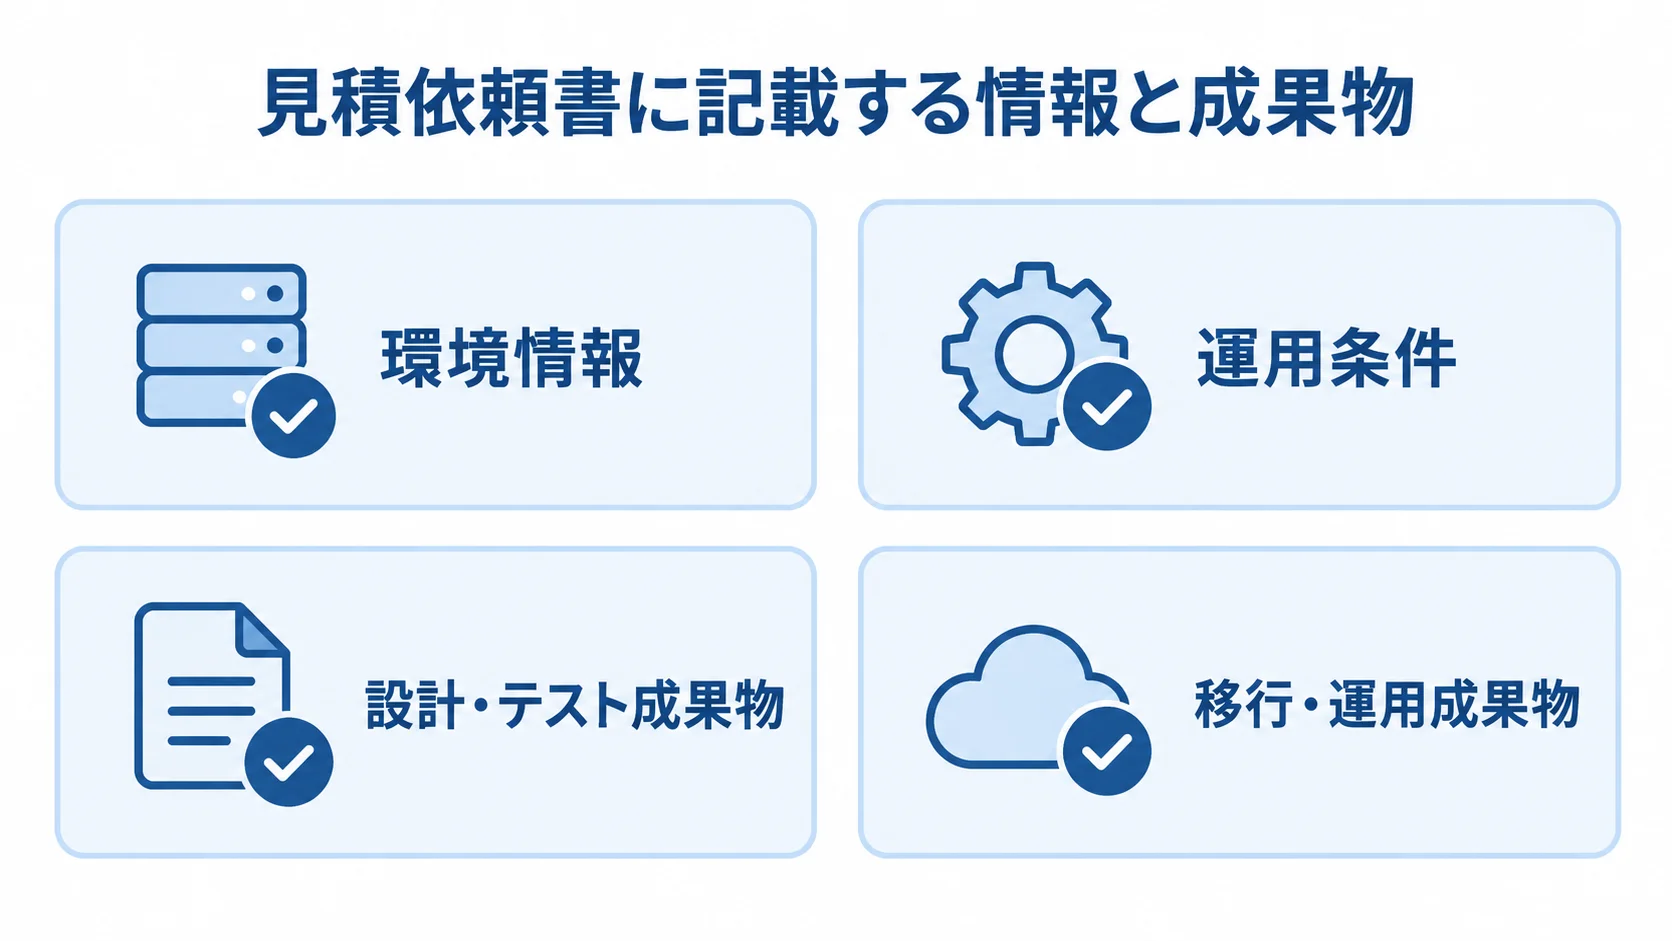
見積依頼書には、環境情報と運用条件を記載します。あわせて、納品物の内容も確認しておきます。
- 環境情報:ユーザー数、端末数、拠点数、OS、既存ID基盤を記載します。AD構成、対象アプリと認証方式、VPN、保護データも記載します。
- 運用条件:希望稼働時期、対応時間、ログ保管期間と、対象外にする委託先・私物端末・海外拠点・工場・店舗の明記
- 設計・テスト成果物:分析書、構成図、アプリ一覧、アクセス制御表、ポリシー一覧、テスト計画・結果の内容
- 移行・運用成果物:移行計画、運用手順書、教育資料、ログ設計、切り戻し手順、後任者向け文書の有無
次の担当者が設定を変更できるドキュメントが残っているかどうかが、長期運用の費用と品質を左右します。
複数社の同条件での比較
比較先には、製品メーカー、クラウド・ネットワーク事業者、セキュリティ専門会社、独立系SIerを含めると、違いが見えてきます。同じRFPを各社に渡し、比べる条件をそろえます。
- 範囲と実績:診断から運用までの対応範囲と類似事例
- 製品と変更費用:ID・端末・ZTNA・EDRの対応製品と、導入後の変更費用
- 監視と責任:SOCの監視時間と一次対応、事故時の責任の分け方
- 返却条件:ログや設定を返す際の条件
あわせて、特定の製品ありきになっていないかも判断します。
既存契約の活用、複数製品の統合、運用委託の各案で、費用・期間・将来の移行しやすさを比べます。
端末展開、アプリ改修、利用者支援、ログ保管や監視が別料金の場合、見積額が低くても総額が高くなることがあります。
利用負担・例外・ベンダーロックインの管理
MFAや端末チェックで認証の回数や端末登録が増えると、現場の負担が高まることがあります。そこで、PoCでログイン時間、問い合わせ件数、アプリ応答を測ります。
業務負担を放置すると共有アカウントや無断クラウド利用を招くため、必要に応じてSSO、パスキー、条件付きアクセス、段階適用を組み合わせます。
- 例外管理:理由、リスク、承認者、対象、期限、代替策を記録し、期限前に再審査します。
- 契約とデータ:ログの所有権・保管場所、設定情報の返却、APIや標準形式での出力、製品変更時の通知、解約時の支援を確認します。
- 変更のしやすさ:追加ポリシーやアプリ連携を変更できる単位
ゼロトラストセキュリティ開発でよくある質問
導入前によくある疑問を取り上げます。答えは、自社環境に応じて対象範囲と業務影響を確認したうえで判断してください。
MFAだけ導入すればゼロトラストになりますか?
MFAは本人確認を強化する要素ですが、ゼロトラストとして求められるのは、本人確認に加えて端末の健全性やアクセス先のアプリも確認する取り組みです。
ゼロトラストには、権限の最小化、データ保護、ログ監視、異動・退職時の権限削除も必要です。
MFAから始める場合は、次の段階として端末管理とアクセスレビューを計画します。
既存のVPNやオンプレミスシステムは廃止する必要がありますか?
まずは既存VPNを残したまま、SaaSやリモートアクセス対象の一部をZTNAへ移し、認証・端末条件・ログを比べる段階移行が現実的です。一度に廃止する必要はありません。
古いプロトコルや固定IPを前提にしたオンプレミス業務システムは、アプリ改修や中継方式を検討します。
なお、並行稼働と切り戻し手順を準備して移行します。
小規模企業は何から始めるとよいですか?
小規模企業は、基本環境の整備、PoC、対策の拡張の順に進めます。
- 基本整備:人事マスタとアカウント、SSO・MFA、端末台帳を整えます。暗号化、パッチ、重要SaaSのログも整えます。
- PoC:30〜100ユーザー程度で、1〜3個のアプリと代表的な端末を対象にします。
- 効果測定:認証の利便性、未管理端末の遮断、問い合わせ、退職者アカウントの無効化を測ります。
- 対策拡張:結果を見てEDR、ZTNA、DLP、監視サービスへ広げ、投資の優先順位を説明します。
まとめ
ゼロトラストセキュリティ開発は、保護対象とアクセス条件を整理し、運用しながら改善していく取り組みです。運用まで続けて初めて完結します。
要件整理では守る対象とMUST・WANTを分け、選定では製品だけでなく設計、移行、監視、事故対応まで比べます。設計・開発ではID、端末、アプリ、データ、ログのポリシーを連携させ、テストでは認証だけでなく業務影響と切り戻しも確認します。
費用は、項目ごとに分けて見積もります。まず、診断、設計、端末展開、既存連携の作業費を分けます。そのうえで、ライセンス、監視、教育、運用改善の費用も別に挙げます。
まずはSSO・MFA、端末台帳、重要アプリの制御から始めます。
PoCのKPIを確認して、ZTNA、EDR、DLP、SIEM・SOCへ段階的に広げると、セキュリティと利便性を両立しやすくなります。
6フェーズによる段階的な進め方
各フェーズで成果物と判断基準を残しながら、次の順に進めます。
- 要件整理:守る対象と成功条件の決定
- 選定:既存契約と支援範囲の比較
- 設計・開発:アクセス条件と連携の実装
- テスト:業務影響を含めた確認
- 段階稼働:展開の進行と例外の管理
- 定着:教育の実施と運用の改善
残しておく理由は、担当者が替わっても改善を続けやすくするためです。
費用と見積もりの対象範囲の分解
ゼロトラストの総額は、初期作業や運用費に加えて、ユーザー数や連携範囲によっても変わります。そのため、各社の見積もりは次の条件を揃えて比べます。
- 費用項目:初期費用、ライセンス、端末展開、既存連携を分けます。監視、教育、運用改善も別に挙げます。
- 比較条件:ユーザー数、端末数、拠点数、アプリ数、監視時間を揃えます。
- 総額確認:公開価格は参考とし、設計・運用込みの額は自社要件を示したRFPで確認します。
▼全体ガイドの記事
・ゼロトラストセキュリティ開発の完全ガイド
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。