
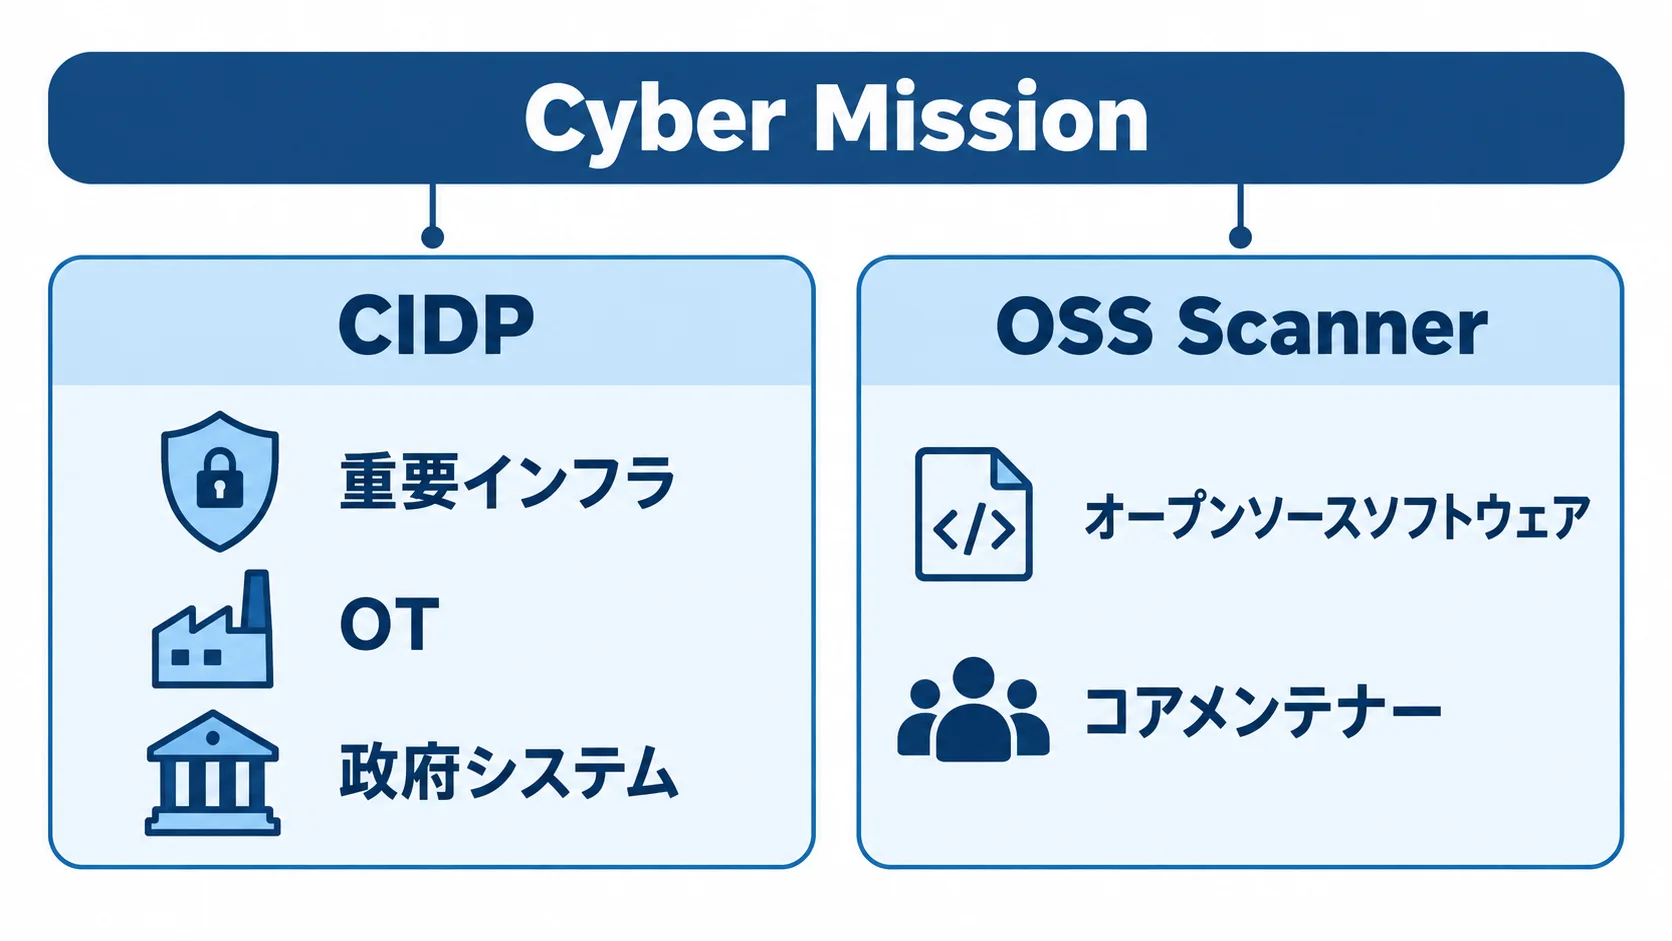
Anthropicは2026年10月8日、重要インフラとオープンソースソフトウェアの防御を支援する長期施策「Anthropic Cyber Mission」を発表しました。重要インフラ向けにはCritical Infrastructure Defense Program(CIDP)を、OSS向けには無料のOSS Scannerを開始しています。
企業のIT・事業責任者にとっての焦点は、AIが脆弱性を何件見つけるかだけではありません。停止しにくい運用技術(OT)の変更管理や、OSSの依存関係・修正フローに、検出結果を安全につなげられるかが導入判断を左右します。
CIDPは一般企業がURLを入力して使う診断サービスではなく、重要インフラを守るセキュリティ製品・サービスプロバイダーを通じた枠組みです。OSS Scannerも、人手レビュー済みの保証ではありません。レポートの検証、パッチのテスト、機密情報の管理まで含めて運用する必要があります。
※本記事は2026年10月14日時点の情報です。
AIシステム開発の種類・工程・費用・会社選定までの全体像については、無料ホワイトペーパー「AIシステム開発の完全ガイドブック」で詳しく解説しています。
Cyber Missionとは|重要インフラとOSSを防御側から支援
Cyber Missionは、AIモデル単体の新機能ではありません。Anthropicはツール、研究、リソースを防御者へ届け、ソフトウェアとシステムの安全性を高めます。開始時点の対象は、重要インフラとオープンソースソフトウェアの2領域です。
重要インフラの領域は、電力網、水道システム、交通網の背後にあるOTと政府システムです。OSSの領域では、共有コードに潜む脆弱性を見つけ、可能な場合は修正案を提示します。防御者向けのAIモデルをめぐる動きは、Gemini 3.8 Flash・Flash Cyberのような専用モデルの登場とも接続します。
ポイント
Cyber Missionは、AIの検出機能を売る発表ではなく、重要インフラの運用者とOSSメンテナーが防御を進めるための支援策です。自社が直接の利用者か、プロバイダーや上流OSSを通じて影響を受けるかを切り分けると、検討すべき範囲が見えます。
CIDPの仕組み|11社のプロバイダーにClaude・エンジニア・脅威研究
CIDPは、重要インフラを守る「信頼されるプロバイダー」に、フロンティアモデル、オンサイトエンジニア、脅威研究を提供します。対象は電力、水道、工場、交通などのOTと政府システムです。開始時点の創設パートナーは11社です。
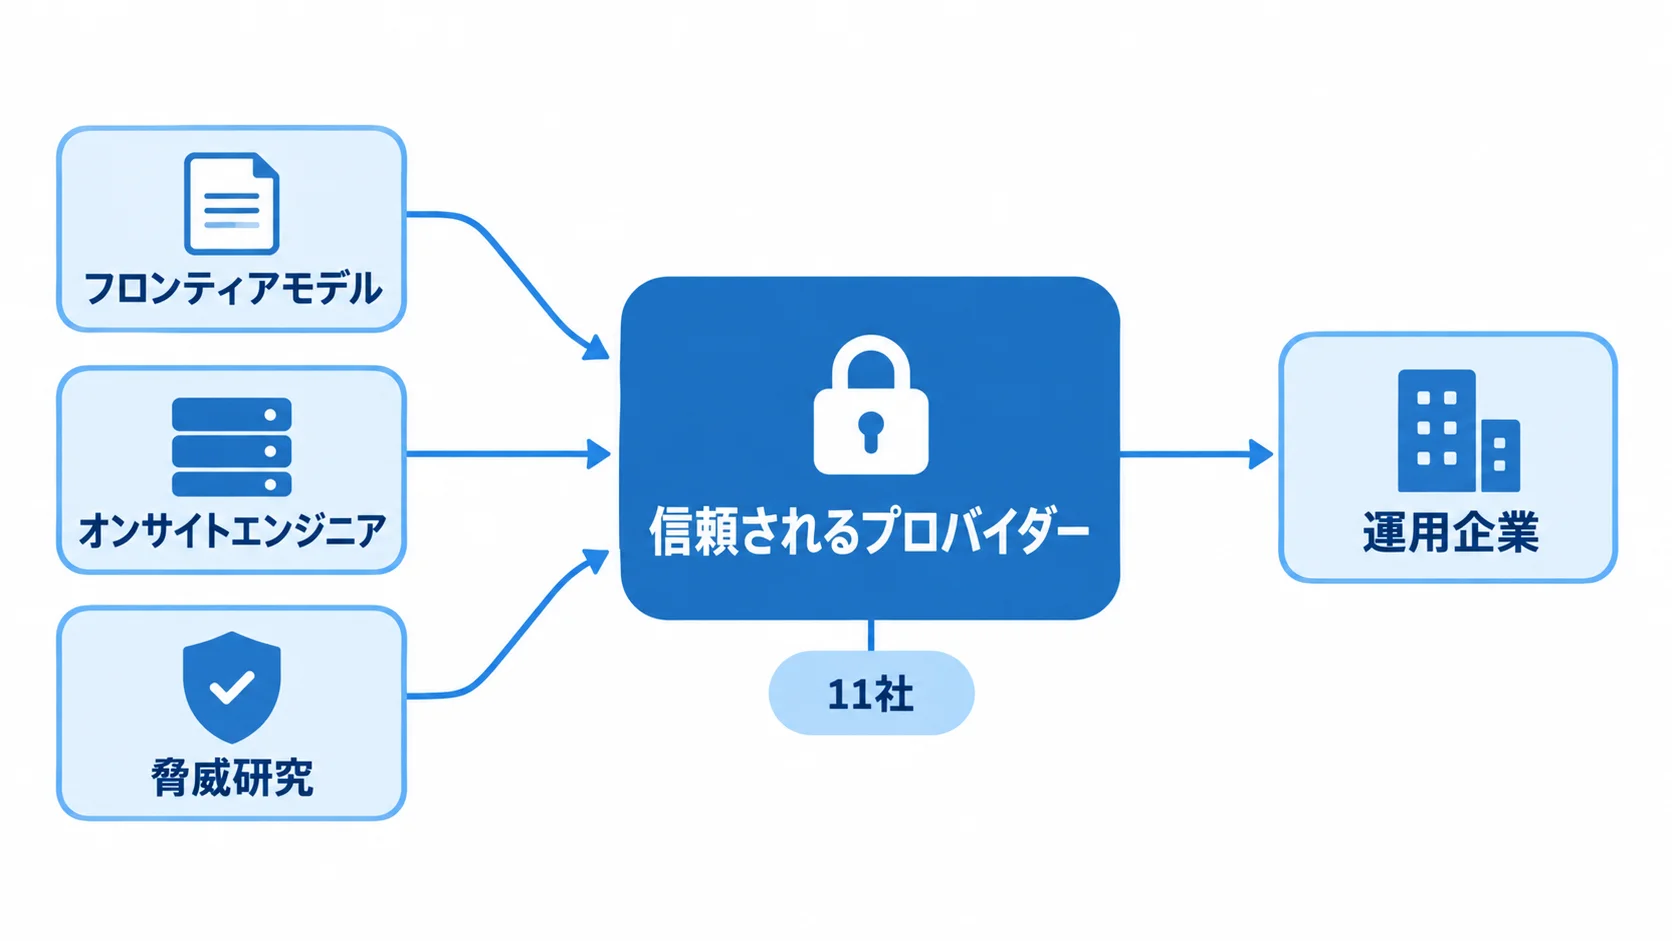
プロバイダーには、セキュリティプログラムを運用するコンサルティング企業、ネットワークを守るセキュリティ企業、機器を製造・修正するメーカーなどが含まれます。複数のパートナーはすでにClaudeを脆弱性修正と顧客支援に使っています。
運用企業が、Anthropicへ直接資産を登録して無料診断を受ける形ではありません。CIDPの関心登録は、重要インフラ向けのセキュリティ製品やサービスをつくる企業を主な窓口としています。運用企業は、既存のベンダー、SIer、機器メーカーが参加プロバイダーかを確かめ、その先で導入条件を詰める流れです。
検討時には、モデルの性能より先に責任分界を文書化します。対象資産をどこまで含めるか、Claudeに与える権限は何か、オンサイト作業に人の承認をどう置くか、検出データをどこへ保存するかを決めておくと、現場の安全審査につなげやすくなります。
ポイント
CIDPの導入判断は、モデルの利用可否だけで決まりません。プロバイダーの参加状況、対象資産、AIの権限、人間の承認、データの保管場所を一つの運用設計として確認します。
なぜOTの防御が難しいか|検出より安全な変更・復旧がボトルネック
OTの制約が、CIDPをプロバイダー経由にした背景です。電力網や工場の制御システムには、数十年使われるコントローラー、制御ソフト、産業ネットワークが含まれます。設備を停止してパッチを当てられないことも多く、既知の脆弱性が何年も残る場合があります。
専有機器が多く、変更のリスクも高い領域です。脆弱性を検出しても、稼働中の設備への影響を評価し、適用の時間帯を決め、変更後に復旧できる状態を用意しなければなりません。検出件数を増やすだけでは、停止や誤操作のリスクは下がりません。
AnthropicはProject Glasswingの経験として、見つけることよりも、検証、優先順位付け、修正が難しいと説明しています。AIを防御側へ組み込むときは、権限を分離し、監査ログを残し、承認前に設備へ変更を加えない設計が前提です。AIエージェントの隔離や権限設計を考えるときは、AIエージェントの「封じ込め失敗」に関する論点も参考になります。
- 影響評価:検出された脆弱性が制御系のどの機能に触れるかを切り分ける。
- 変更承認:パッチ適用の時期と実施者を設備の責任者が決める。
- 復旧手順:適用後に異常が出た場合の切り戻しと連絡先を用意する。
ポイント
OTでは、脆弱性の発見から安全な修正・復旧までが一続きです。CIDPや同種のAI支援を評価するときは、検出率だけでなく、変更承認と復旧手順まで含む時間を指標にします。
OSS Scannerの中身|無料・定期・隔離スキャンだがレポートは未検証
OSS Scannerは、重要なOSSのコアメンテナーが任意で登録するオプトインサービスです。参加プロジェクトは、最も強力なモデルによる定期的なセキュリティスキャンを無料で受けます。対象は、インフラと利用者の安全に重大な影響を持つ確立されたプロジェクトで、リモート攻撃への露出や利用者・依存プロジェクトの数を踏まえて案件ごとに判断されます。
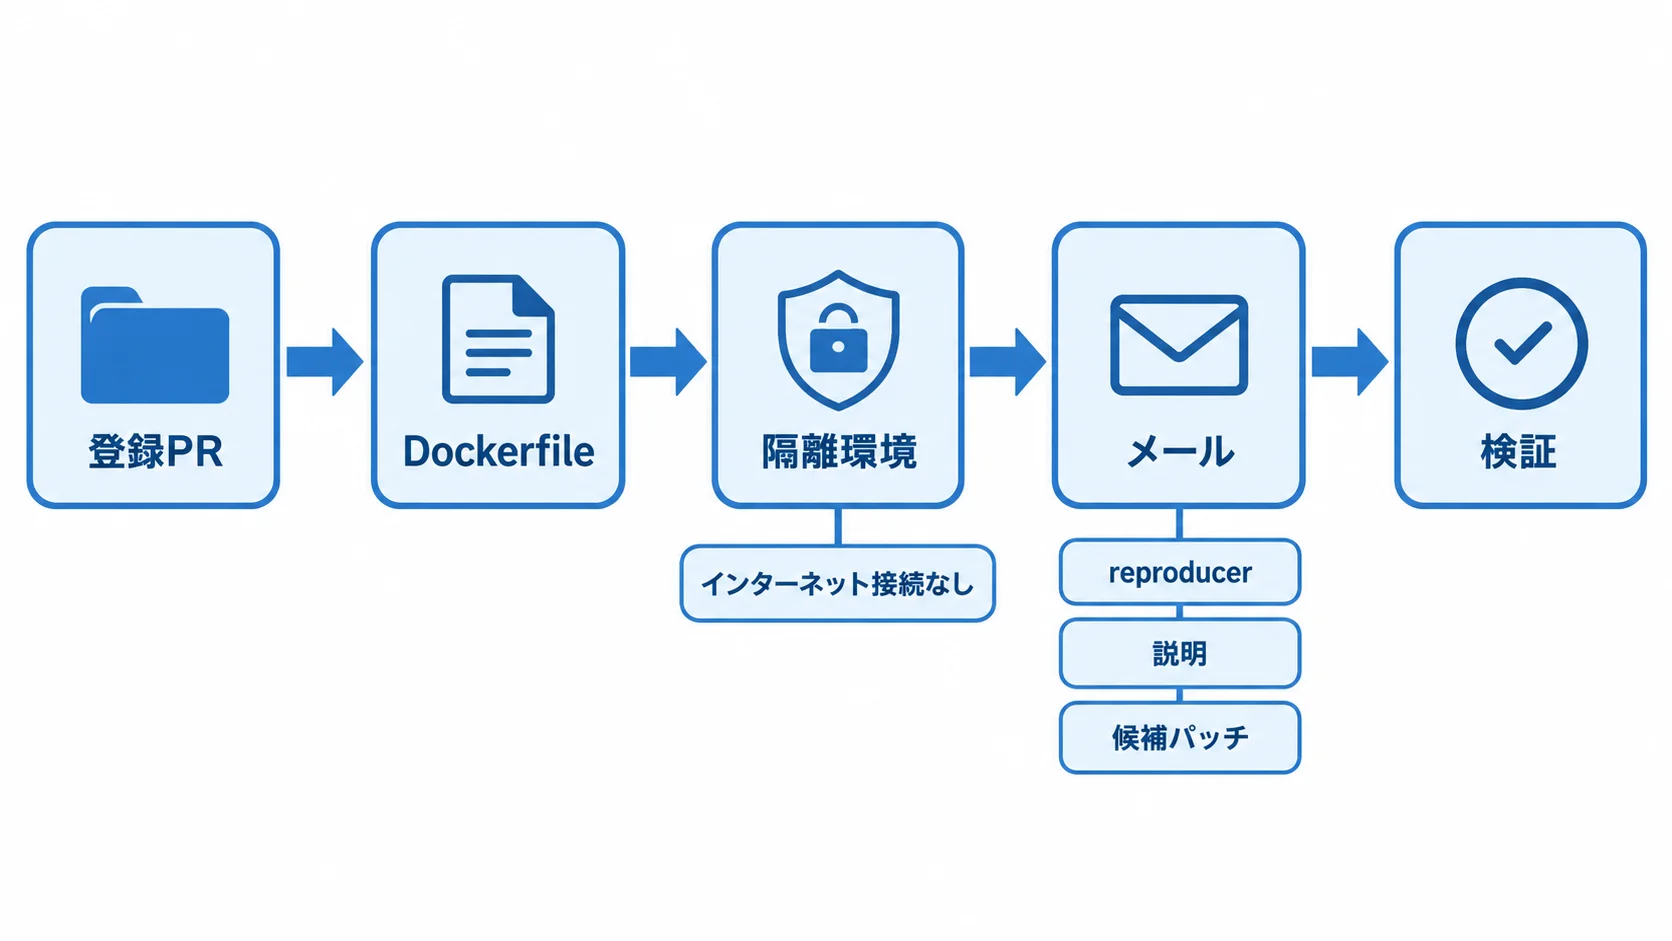
登録は、Anthropicの anthropics/oss-scanner リポジトリへプルリクエストを送る方式です。必須項目として、スキャン対象の repo、連絡先の primary_contact、依存関係の準備とビルドを定義する Dockerfile を指定します。コアメンテナーであることもAnthropicの審査対象です。
初期セットアップとビルドではネットワークを使えますが、依存関係を準備した後の監査はインターネット接続なしの隔離環境で行われます。レポートには脆弱性の候補、自己完結したreproducer、説明、可能な場合の候補パッチが含まれ、メールで送られます。
注意すべき点は、レポートがモデル生成で、人間のレビューやトリアージを経ずに送られることです。Anthropicは真陽性率が90%を超えると期待していますが、誤った報告や過大な深刻度評価を含む可能性があります。初期検証では48プロジェクトのcritical・high 97件のうち85件(88%)が協調的脆弱性開示(CVD)の基準を満たしましたが、これは全スキャンの精度を保証する数字ではありません。
無料の価値は、脆弱性対応を自動完了することではなく、メンテナーが優先順位付けと修正を始めるまでの時間を短くすることです。OSSの公開範囲や供給網を点検する視点は、MCPサーバーのセキュリティ実態を扱った記事とも共通します。
| 施策 | 主な対象 | 提供されるもの | 参加・利用の入口 | 人間の判断 |
|---|---|---|---|---|
| CIDP | 重要インフラを守るプロバイダーと顧客。 | フロンティアモデル、オンサイトエンジニア、脅威研究。 | 対象企業が関心登録。運用者は参加プロバイダー経由で検討。 | OTの影響評価、変更承認、修正・復旧。 |
| OSS Scanner | 重要なOSSのコアメンテナー。 | 無料の定期スキャン、reproducer、説明、可能な場合の候補パッチ。 | anthropics/oss-scannerへの登録PR。案件ごとに審査。 | 未検証レポートとパッチを検証。利用企業も影響を評価。 |
どちらも防御側へAIの検出能力を提供しますが、入口と責任分界は異なります。CIDPはプロバイダーと運用現場の協業、OSS Scannerはメンテナーのトリアージと利用企業の変更管理が中心です。
ポイント
OSS Scannerのレポートは、再現手順と説明、利用可能な場合の候補パッチを含む検証前の材料です。ただし、再現、影響評価、テスト、リリース判断はメンテナーと利用企業が担います。
導入前に確認すること|メンテナーとOSS利用企業のチェック項目
OSS Scannerの導入判断は、届いたレポートを処理できる体制の有無が基準です。Anthropicも、問題に対応できる体制を持つプロジェクトを対象にします。
- メンテナーの体制:コアメンテナーの連絡先、脅威モデル、トリアージ担当を登録前に決める。
- パッチの扱い:reproducerで再現し、候補パッチをレビュー・テストしてからリリースする。
- 機密情報:未修正の脆弱性を含むレポートへアクセスできる担当者を限定する。
- 利用企業の接続:SBOM、依存関係、CVE・GHSA、上流の修正版を既存の対応フローへつなぐ。
利用規約は、レポートの不完全さや誤り、脆弱性の見逃し、機能を壊す候補パッチの可能性を明記しています。利用目的も脆弱性・バグの特定、評価、修正に限られます。受け取った内容を第三者システムへの攻撃に使う仕組みではありません。
参加後は、設定に disabled: true を追加するか、登録ディレクトリを削除するプルリクエストで停止・脱退できます。脱退後に受け取るのは、通常のCVD手続きによる人手検証済みレポートだけです。
OSS利用企業にも上流の修正が影響する構図です。上流プロジェクトから修正版が出たとき、自社のSBOMと依存関係を照合し、適用、緩和策、例外の期限を記録できる状態にしておくと、AIスキャンの効果をサプライチェーン全体へ広げられます。
ポイント
メンテナーはレポートを処理する体制を、利用企業は上流の修正を自社へ反映する体制を先に整えます。AIスキャンを単独の診断として導入せず、既存のCVD、SBOM、変更管理に接続することが実務上の条件です。
よくある質問
Q. OSS Scannerは誰でも使えますか?
いいえ。インフラと利用者の安全に重大な影響を持つ確立されたプロジェクトが対象で、コアメンテナーの確認と案件ごとの判断があります。登録にはリポジトリ、連絡先、Dockerfileなどの設定が必要です。
Q. OSS Scannerのレポートは人が確認していますか?
いいえ。OSS Scannerのレポートはモデル生成で、人間のレビュー・トリアージなしに送られます。再現手順や、利用可能な場合の候補パッチが含まれますが、誤りや誤った深刻度評価の可能性があるため、メンテナーが検証してから修正します。
Q. 重要インフラを運営する企業は直接CIDPに申し込めますか?
CIDPの関心登録の窓口は、重要インフラ向けのセキュリティ製品・サービスをつくる企業です。運用企業は、参加するセキュリティベンダー、SIer、機器メーカーを通じて、対象範囲とデータ・権限の扱いを確認する構成になります。
Q. OSS Scannerのレポートを受け取れば脆弱性対応は完了しますか?
いいえ。候補パッチのテスト、影響範囲の確認、リリースや利用企業への通知はメンテナーの責任です。OSS利用企業も自社の依存関係とSBOMを確認し、修正版の採用や緩和策を既存の変更管理に組み込む必要があります。
まとめ
Anthropic Cyber Missionは、重要インフラ向けCIDPとOSS向けOSS Scannerを通じて、防御側の脆弱性対応を支援する取り組みです。CIDPは信頼されるプロバイダーを介し、OSS Scannerはコアメンテナーの登録を入口にします。
AIが作る検出結果は、修正の出発点です。OTでは影響評価・変更承認・復旧を、OSSでは再現・パッチテスト・CVD・SBOM連携を人の責任として残します。導入の効果は検出数ではなく、検証済みの修正を安全に完了するまでの時間で測るのが現実的です。
ポイント
まず自社の立場を、重要インフラの運用者、プロバイダー、OSSメンテナー、OSS利用企業のどこに置くか整理します。そのうえで、AIに任せる検出と、人が担う検証・承認・修正・復旧の境界を決めてください。
関連記事
- 評価用AIの自律侵入事例を解説|AIエージェント運用で見直すべき権限管理
- AIエージェントの「封じ込め失敗」が相次ぐ理由を解説|Anthropic・Googleの公表事案に学ぶ隔離設計
- MCPサーバーのセキュリティ実態を解説|21000台超が露出・92%認証なしの点検ポイント
- AWS Bedrockのセキュリティ特化モデルDaybreakを解説|攻守それぞれのAI活用ポイント
- Claudeのサンドボックス脱出事例を解説|AIエージェントの封じ込めと供給網リスク
▼開発を相談する前に読みたい無料ホワイトペーパー
・AIシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。