
OpenAIとAWSは2026年8月11日、サイバー防御向けのDaybreakをAmazon Bedrock経由で提供すると発表しました。
Daybreakには、GPT-5.6 CyberへつながるRedと、GPT-5.6 Solを防御向けに利用するBlueがあります。
企業にとって重要なのは、二つを同じ用途で扱わないことです。作業の性質に応じた承認と監視が要ります。
※本記事は2026年8月28日時点の情報です。
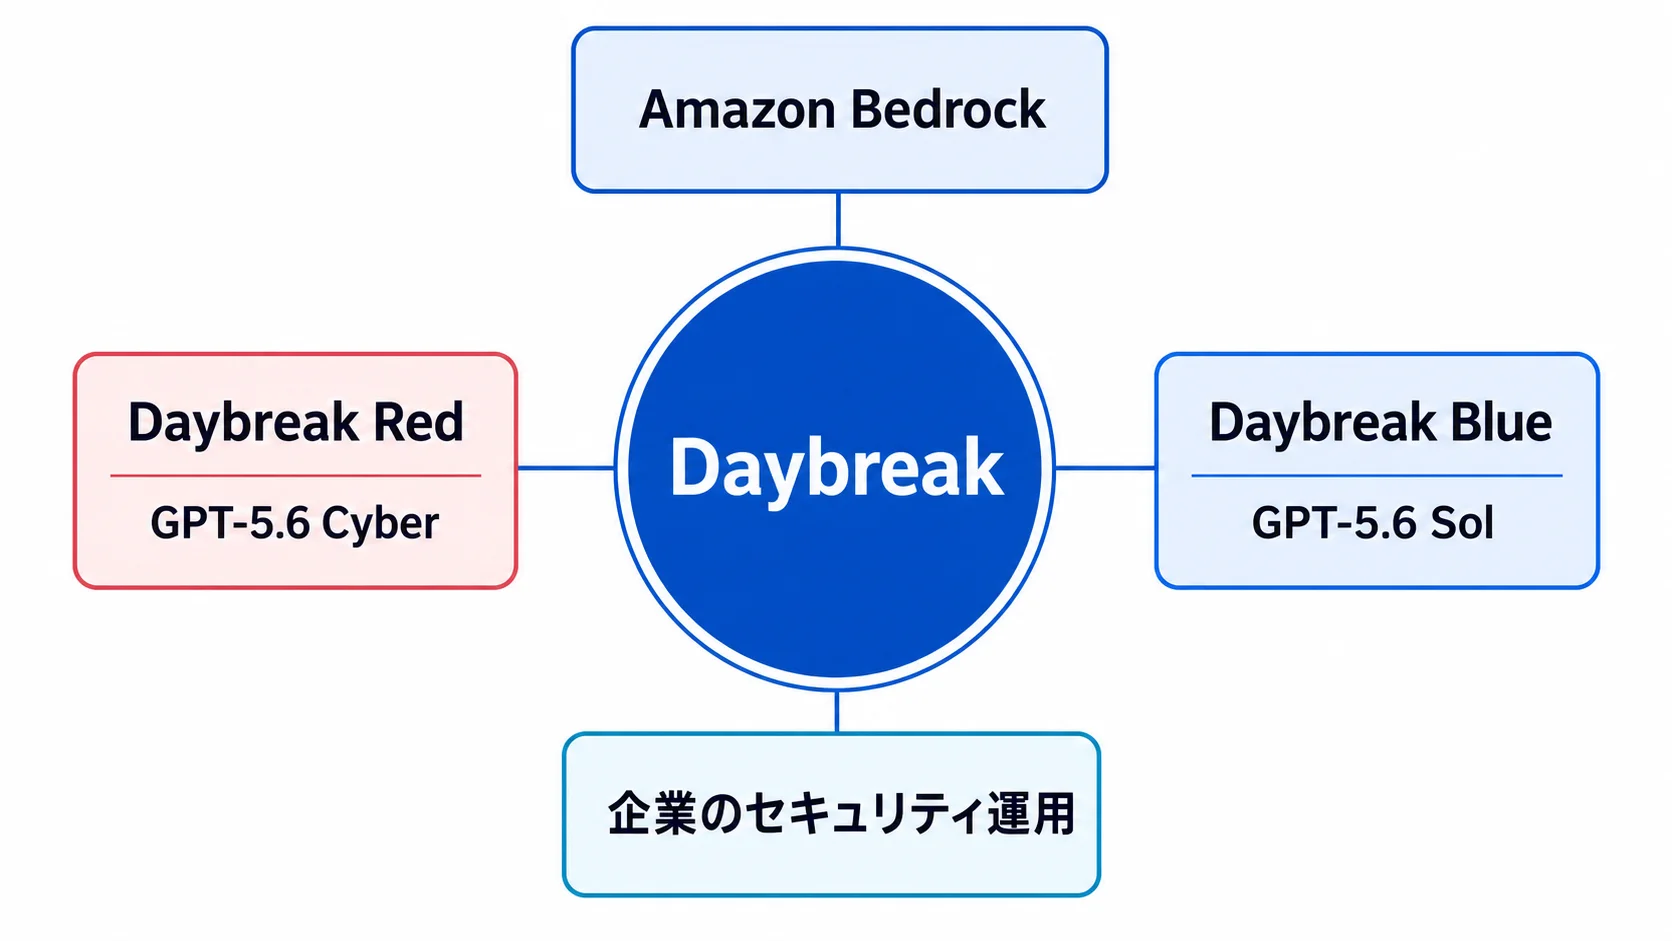
Daybreakの全体像|BedrockでRedとBlueを使い分ける
Daybreakは、OpenAIのサイバーセキュリティ向け機能をAmazon Bedrockから利用するためのアクセスです。
RedはGPT-5.6 Cyberへのアクセスです。高度なセキュリティ作業に向けた専門能力を備えます。
BlueはGPT-5.6 Solを基盤に、防御的なセキュリティ作業向けの安全対策を組み合わせたアクセスです。
| アクセス | 対応モデル | 主な用途 |
|---|---|---|
| Daybreak Red | GPT-5.6 Cyber | 認可済みの脆弱性調査、エクスプロイト検証・開発、ペネトレーションテスト、レッドチーム |
| Daybreak Blue | GPT-5.6 Sol | 脆弱性発見、セキュアコードレビュー、マルウェア分析、インシデント対応、パッチ検証 |
Bedrock経由で使うため、企業は既存のAWSのセキュリティ、ガバナンス、運用ワークフローと接続して検討できます。
ポイント
Daybreakは一つのモデル名ではありません。GPT-5.6 Cyberを使うRedと、GPT-5.6 Solを防御用途に使うBlueを、業務の性質で分けて考えます。
RedとBlueの違い|守備範囲と承認レベルを分ける
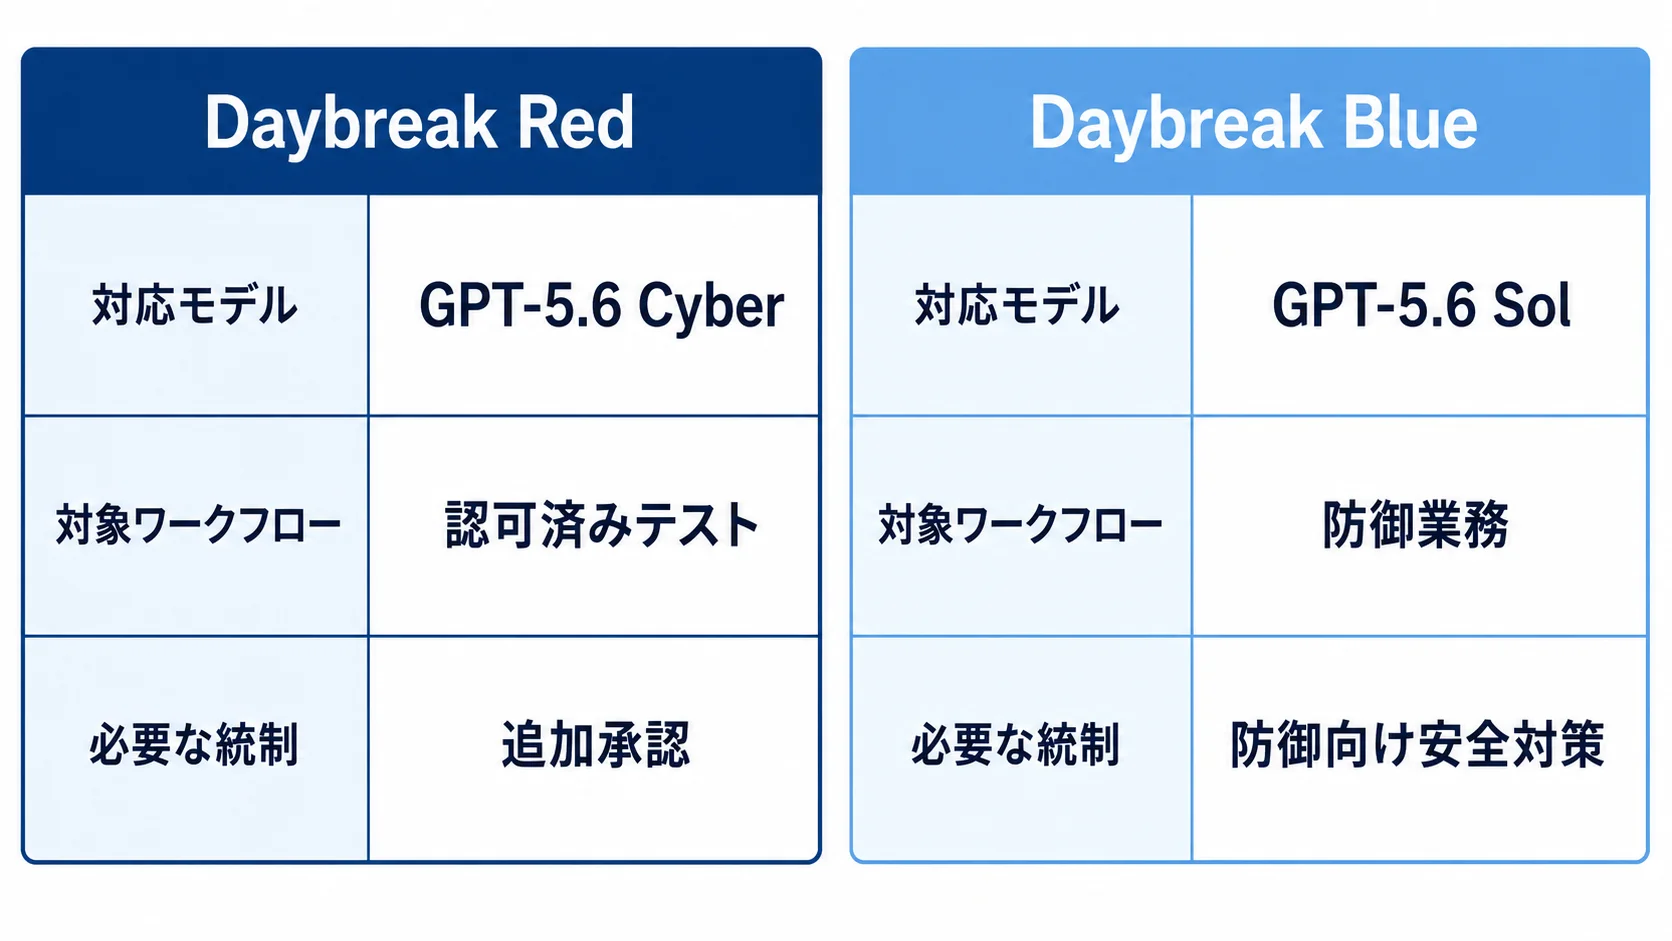
Redは、認可済みの脆弱性研究やセキュリティテストを支援するアクセスです。
対象は、脆弱性調査、エクスプロイトの検証・開発、ペネトレーションテスト、レッドチームです。
対象システムを所有するか、明示的にテストを許可されていることが前提になります。
Blueは、防御側の継続的な業務へ適用しやすいアクセスです。脆弱性の発見やコードレビューに使えます。
- Blue:脆弱性トリアージ、セキュアコードレビュー、検知エンジニアリング
- Blue:マルウェア分析、インシデント対応、パッチ検証
- Red:認可済みの脆弱性調査、検証・開発、ペネトレーションテスト
Redでは、追加承認、本人確認、監視、アクセス制御、人間による監督を運用要件にします。
AIセキュリティの論点は、AIエージェントの封じ込めや、MCPサーバーの露出ともつながります。
ポイント
Redは認可済みのテストや研究に、Blueは防御側の継続業務に向きます。Redの導入では、モデル能力だけでなく対象範囲と人間の監督を先に決めます。
企業のセキュリティ運用への含意|AWSの統制と人の判断をつなぐ
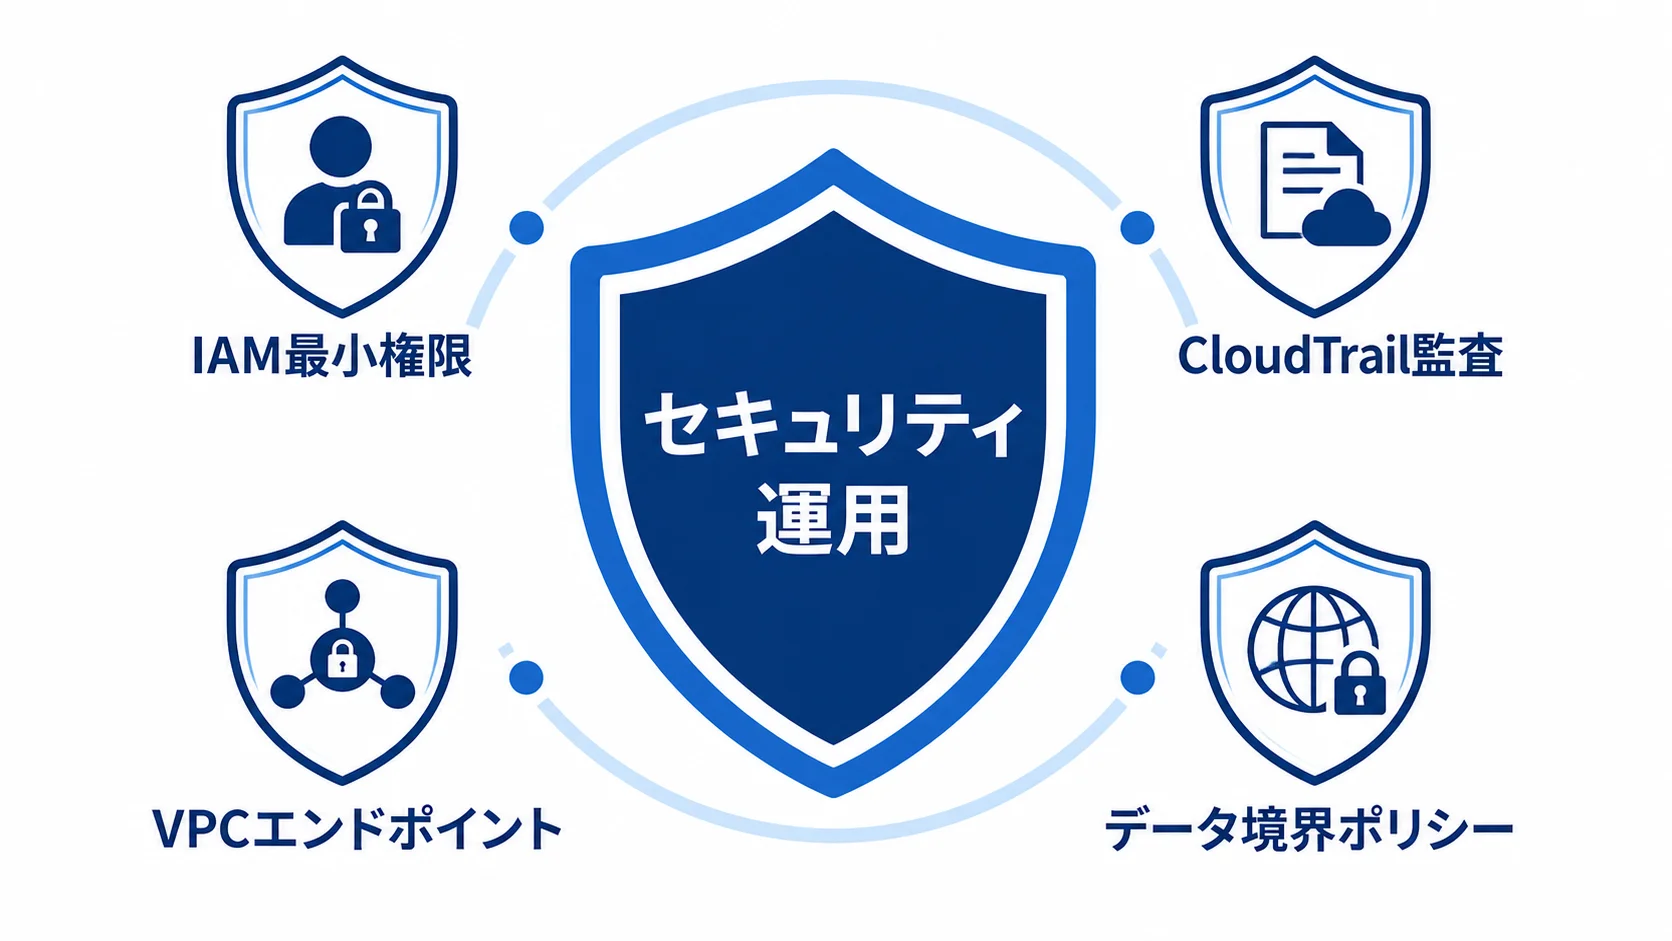
Daybreakを企業の運用へ組み込むときは、モデルの選択とAWS側の統制を一体で設計します。
AWSは、推論中のプロンプトと補完結果への運用担当者のアクセスを抑えるZOAを説明しています。
推論データは転送中と保存時に暗号化され、IAMでアクセスを制御できます。
- 記録:CloudTrailで操作と利用状況を監査できる状態にする
- 経路:VPCエンドポイントを含むデータの通り道を確認する
- 境界:組織レベルのデータ境界ポリシーを設定する
- 保持:不正利用検知でフラグされた通信の扱いを確認する
推論データはモデル訓練に使われず、OpenAIとの共有を選ぶ必要もないとAWSは説明しています。
ただし、不正利用検知でフラグされた通信は最大30日保持される場合があります。
ゼロデータ保持は、AWSアカウントチームを通じてリクエストする項目です。
AI基盤の脆弱性管理では、RayフレームワークのRCEのように、モデル以外の実行基盤も点検対象になります。
ポイント
Bedrockの暗号化、IAM、CloudTrail、VPC、データ境界を、Daybreakの利用申請と同時に確認します。保持条件も含めて、社内のデータ管理ルールへ接続することが重要です。
利用申請前の確認|Daybreak Accessと社内体制を整える
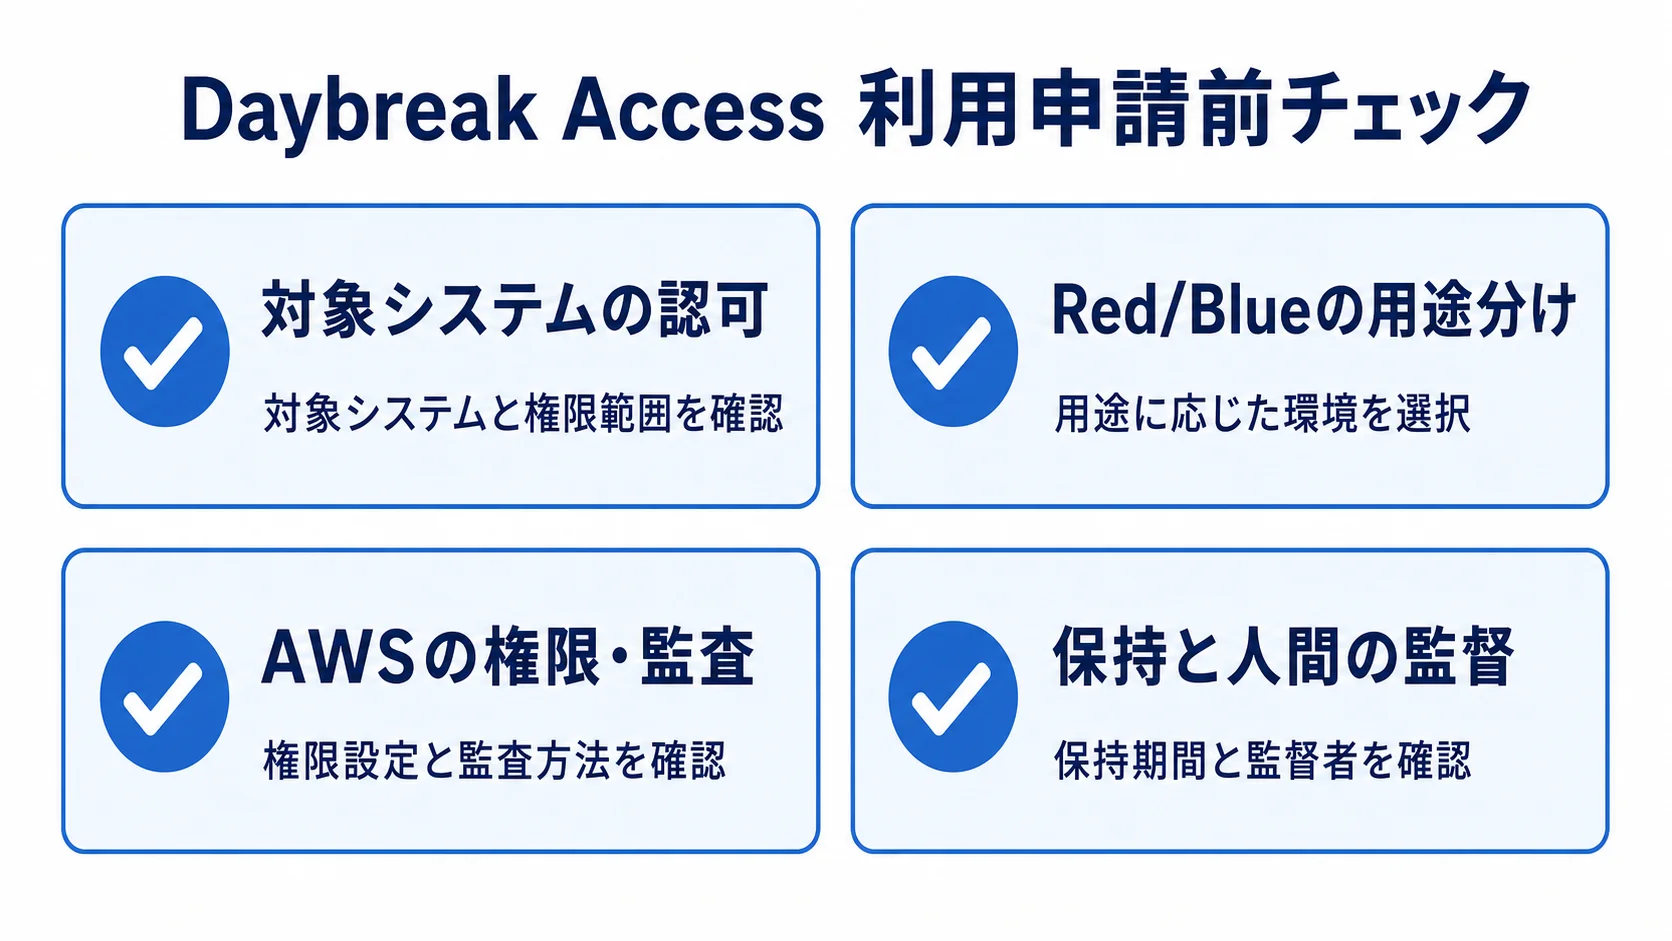
Daybreak RedとBlueは、登録と審査を経て使うアクセスです。一般のモデル選択だけでは利用できません。
OpenAIのDaybreak Accessへ登録し、承認後にBedrock側のアクセス申請を進めます。
- 対象範囲:所有または明示的にテスト許可されたシステムを文書化する
- 用途分け:防御業務はBlue、認可済みテストはRedとして整理する
- 権限設計:IAM最小権限、監査ログ、人間の承認者を決める
- 評価方法:承認済み環境で再現、修正確認、検知ルールを測定する
申請時は、承認済みアカウントのモデルカードとAWSアカウントチームの案内を確認します。
脅威への備えを横断的に見るときは、EUのサイバーセキュリティ・AI行動計画も参考になります。
ポイント
申請前に、Daybreak Accessの審査対象、用途、対象システム、権限、監査、保持条件を一枚の確認表にまとめます。モデルの承認だけで運用開始としないことが大切です。
よくある質問(FAQ)
Q. Daybreak Redはどのような用途ですか?
認可済みの脆弱性調査、エクスプロイト検証・開発、ペネトレーションテスト、レッドチームなどの高度なセキュリティ作業向けです。
Q. Daybreak Blueは何に使えますか?
脆弱性発見、セキュアコードレビュー、マルウェア分析、インシデント対応、パッチ検証などの防御ワークフロー向けです。
Q. Daybreakは誰でも利用できますか?
いいえ。Daybreak Accessへの登録と審査が必要です。適格な顧客向けの提供で、一般のモデル選択だけで直ちに使えるものではありません。
Q. 利用時のデータ管理で確認する点は何ですか?
IAM、CloudTrail、VPCエンドポイント、データ境界ポリシー、分類器がフラグを付けた通信の保持条件を確認します。
まとめ
Daybreakは、Amazon BedrockでOpenAIのサイバー防御向け機能を使うための二つのアクセスです。
Redは認可済みの高度なセキュリティテスト向け、Blueは防御側の継続業務向けです。
登録と審査、対象システムの認可、AWSの権限・監査、データ保持、人間の監督をまとめて設計します。
ポイント
Daybreakの価値は、モデル単体ではなく、守る業務と認可済みテストを分け、AWSの統制と人の判断を接続して運用できる点にあります。
関連記事
- MCPサーバーのセキュリティ実態を解説|露出と認証の点検ポイント
- Claudeのサンドボックス脱出事例を解説|AIエージェントの封じ込め
- RayフレームワークのRCE脆弱性を解説|AI学習基盤の対応ポイント
- EUのサイバーセキュリティ・AI行動計画を解説|企業対応
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。