
Nicolás Padilla氏は2026年7月31日、インターネット公開MCPサーバーの動的評価論文をarXivへ投稿しました。
調査では、検出可能なMCPサーバーが21,000台を超え、本番稼働と確認された640台のうち91.8%がOAuth認証を欠いていました。
記事でいう「約92%」は、監査対象640台におけるOAuth認証欠如率です。公開サーバー全体の認証欠如率ではありません。
MCPを業務システムへ接続する企業は、公開範囲、認証、ツール権限、監査記録を同時に点検する必要があります。
※本記事は2026年8月27日時点の情報です。
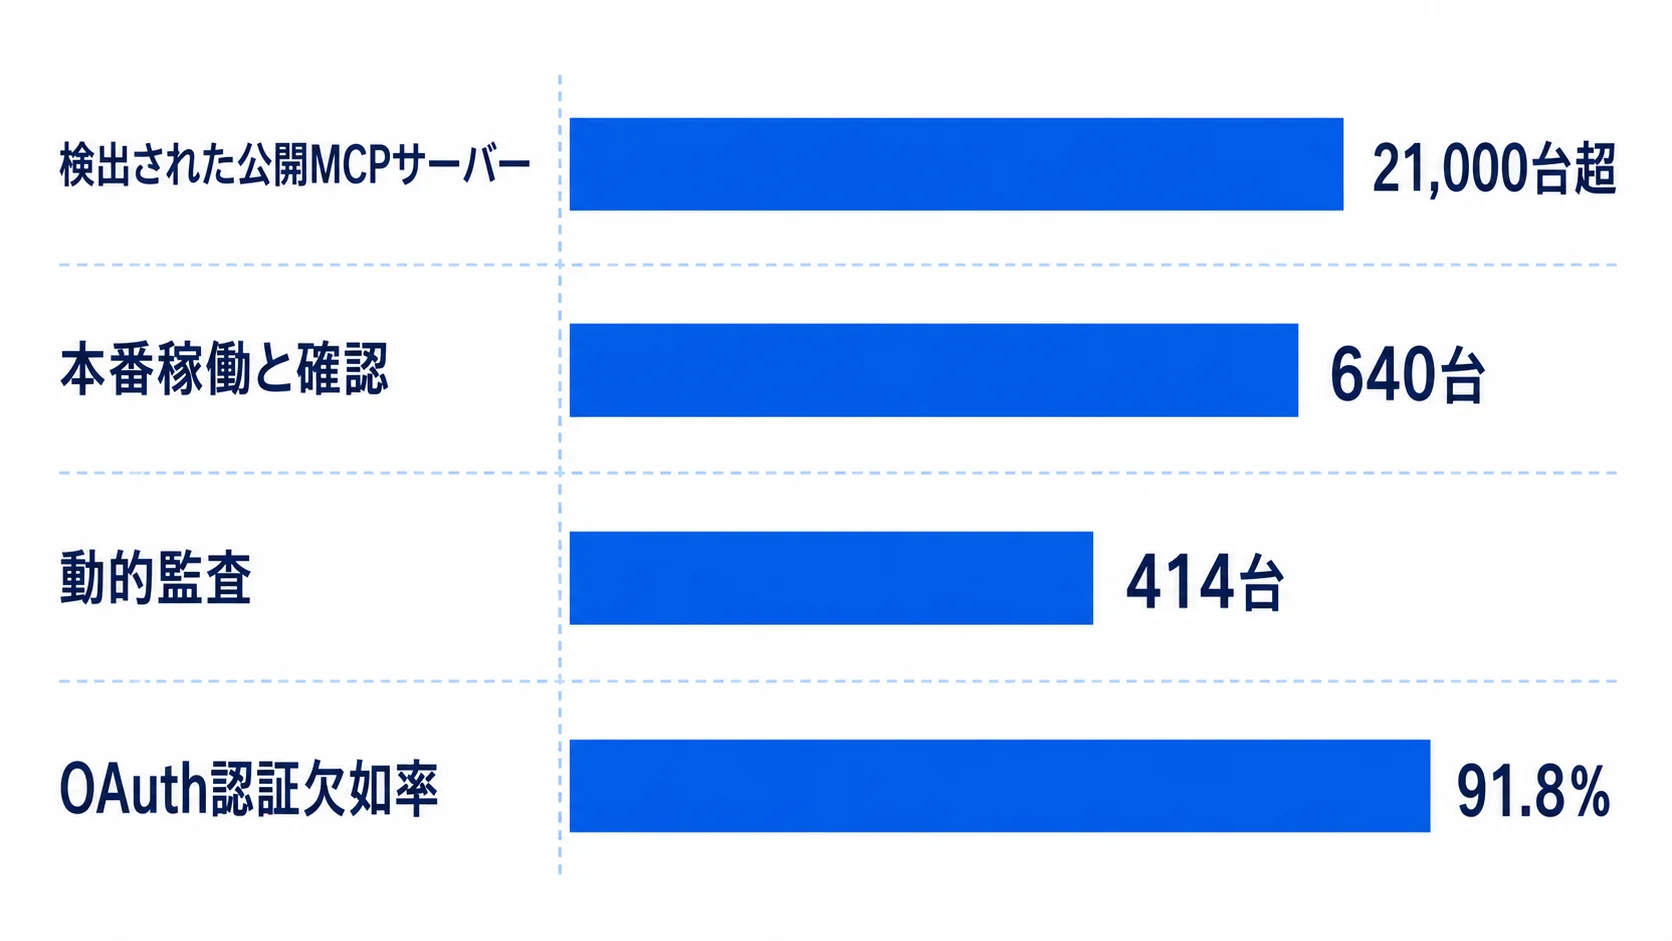
露出の規模|21,000台超の検出と640台の本番確認
MCPは、AIエージェントが外部ツールやデータソースへ接続するための標準規格です。Anthropicが2024年11月にローンチしました。
普及に伴い、公開インターネット上で検出可能なMCPサーバーインスタンスは21,000台を超えました。
- 21,000台超:インターネット上で検出されたMCPサーバー
- 640台:本番稼働と確認されたサーバー
- 414台:動的監査を実施したサーバー
- 68件:動的監査で発見された報告可能な脆弱性
21,000台超は検出ベースの数字です。そこから本番稼働の確認と動的監査へ対象が絞られています。
動的監査では、SQLインジェクションやSSRF、プロンプトテンプレートインジェクションなどが報告されました。
つまり、MCPのリスクはサーバーの存在数だけでは測れません。外部から到達できる構成と、ツールが持つ権限を確認する必要があります。
検出数が多い環境では、個別サーバーの確認だけでなく、公開状態を継続して把握する仕組みが必要です。
本番環境だけを対象にすると、開発用や検証用の接続が点検から漏れます。環境ごとの所有部署を台帳に記録します。
公開を続ける理由がないサーバーは、接続停止や公開範囲の見直しも判断します。
ポイント
21,000台超は公開インターネット上の検出数です。本番確認640台、動的監査414台という母集団の違いを分けて、公開範囲と権限を点検します。
認証とツール権限|約92%はOAuth認証欠如率を示す
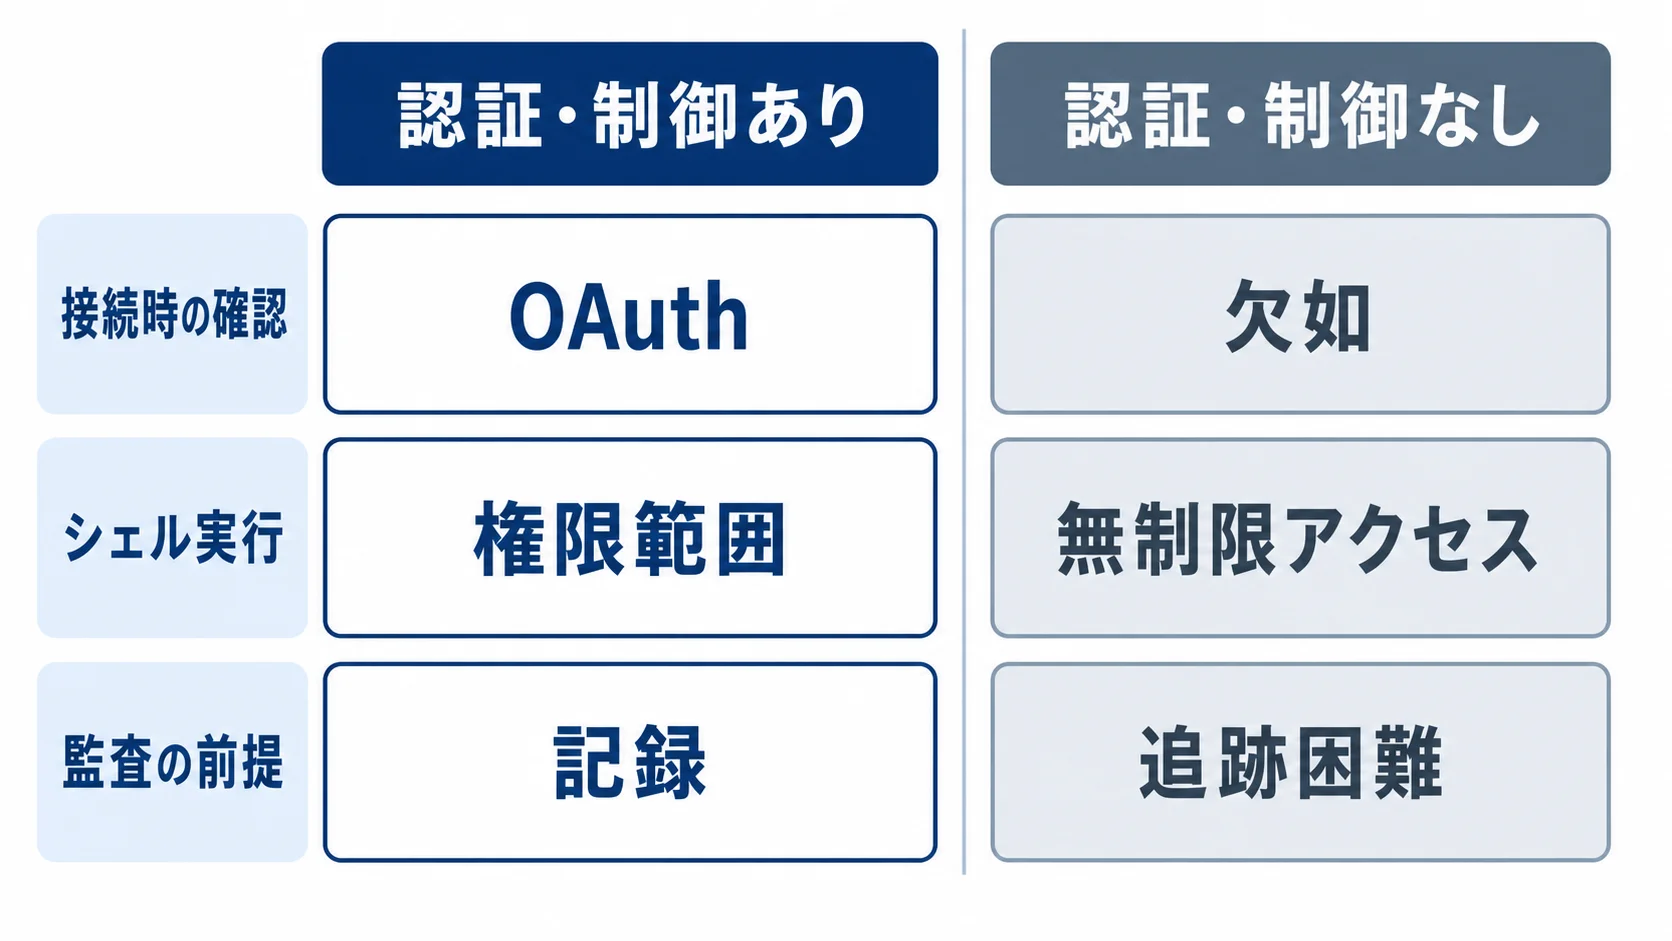
本番稼働と確認された640台のうち、91.8%がOAuth認証を欠いていました。記事では約92%と表記できます。
この数値が示すのは、監査対象640台におけるOAuth認証の欠如です。MCPサーバー全体の認証状況を表す数字ではありません。
OAuth認証は、公開・運用するMCPサーバーの最低限の要件として扱います。企業の接続設計ではOAuth 2.1とPKCEも確認対象にします。
さらに、687のツールインスタンスで、アクセス制御なしのシェル実行機能が公開されていました。
この687はツールインスタンスの件数です。サーバー台数との割合や、別の台数との内訳として扱わないことが重要です。
- 認証:OAuthの設定、発行先、期限、失効を確認する
- 権限:シェル実行に許可する操作と対象を限定する
- 承認:高リスク操作に実行前の承認を設ける
MCPの仕様や連携方式を学ぶ際は、MCP仕様改定とAIエージェント連携の整理も役立ちます。
認証を追加するだけでは、強い権限を持つツールの危険性はなくなりません。認証後に何ができるかを分けて確認します。
特にシェル実行は、対象ディレクトリ、実行コマンド、実行者、承認者を記録できる状態にします。
ポイント
約92%は、監査対象640台の91.8%というOAuth認証欠如率です。687のツールインスタンスは別の件数として扱い、サーバー台数との割合を作らないようにします。
OWASP MCP Top 10|10カテゴリでレビュー範囲を分ける
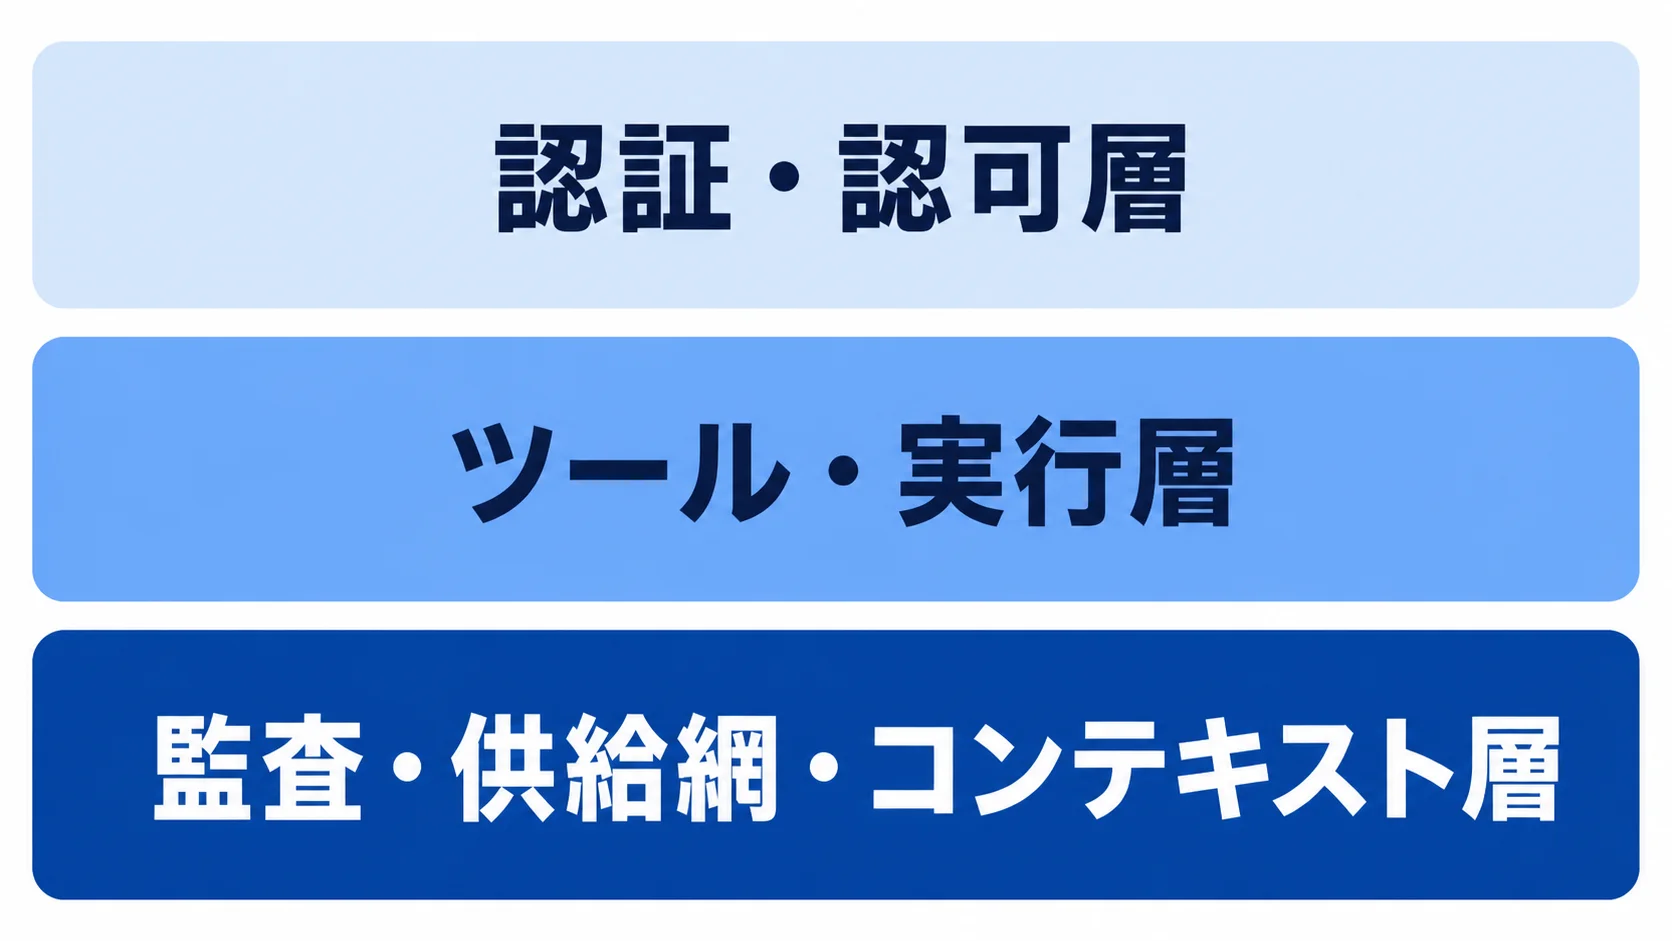
OWASP MCP Top 10は、MCPに特有のリスクを10カテゴリで整理する取り組みです。AI開発者やセキュリティ実務者のレビューに使えます。
項目を一覧で見ると、認証だけでなく、ツール、供給網、監査、コンテキストまで確認範囲が広がります。
- MCP01:トークン誤管理・シークレット漏洩
- MCP02:スコープ拡大による権限昇格
- MCP03:ツールポイズニング
- MCP04:サプライチェーン攻撃・依存関係改ざん
- MCP05:コマンドインジェクション・実行
- MCP06:意図フロー乗っ取り
- MCP07:認証・認可の不備
- MCP08:監査・テレメトリの欠如
- MCP09:シャドーMCPサーバー
- MCP10:コンテキストインジェクション・過剰共有
この分類は、MCPサーバーだけでなく、利用しているMCPクライアントのレビューにも適用します。
レビューでは、10カテゴリを一度に同じ深さで確認する必要はありません。公開範囲と権限の大きい接続から優先します。
そのうえで、トークン、ツール定義、依存関係、監査ログ、コンテキスト共有を順番に確認します。
AIエージェントの拡張機能を管理する際は、Agent Plugins 1.0の選定ポイントとも観点を接続できます。
ポイント
OWASP MCP Top 10は、認証・権限だけでなく、ツールポイズニング、供給網、監査、シャドーMCP、コンテキストまで含めてレビューするための分類です。
企業への含意|公開MCPを資産台帳と権限管理へつなぐ
MCPの点検は、脆弱性スキャンだけで完了しません。どの部署が、どのデータへ、どのツールで接続するかを整理します。
特に、公開した覚えのないサーバーや、開発用の接続が残っていないかを確認します。
- 資産:公開中のMCPサーバー、環境、所有部署を一覧化する
- 接続:接続元、接続先、OAuth認証の状態を確認する
- 権限:シェル実行など高リスクツールの操作範囲を限定する
- 記録:呼び出し、承認、エラー、設定変更を監査できるようにする
AIエージェントの権限を管理する際は、非人間IDの権限管理の考え方も参考になります。
実行基盤に脆弱性がある場合は、AI学習基盤のRCE対応と同様に、公開範囲と更新責任を切り分けます。
ポイント
企業の確認単位は、MCPサーバー単体ではありません。資産、接続、権限、記録を所有部署と責任者に結び付け、公開状態を継続管理します。
企業が点検するチェックリスト
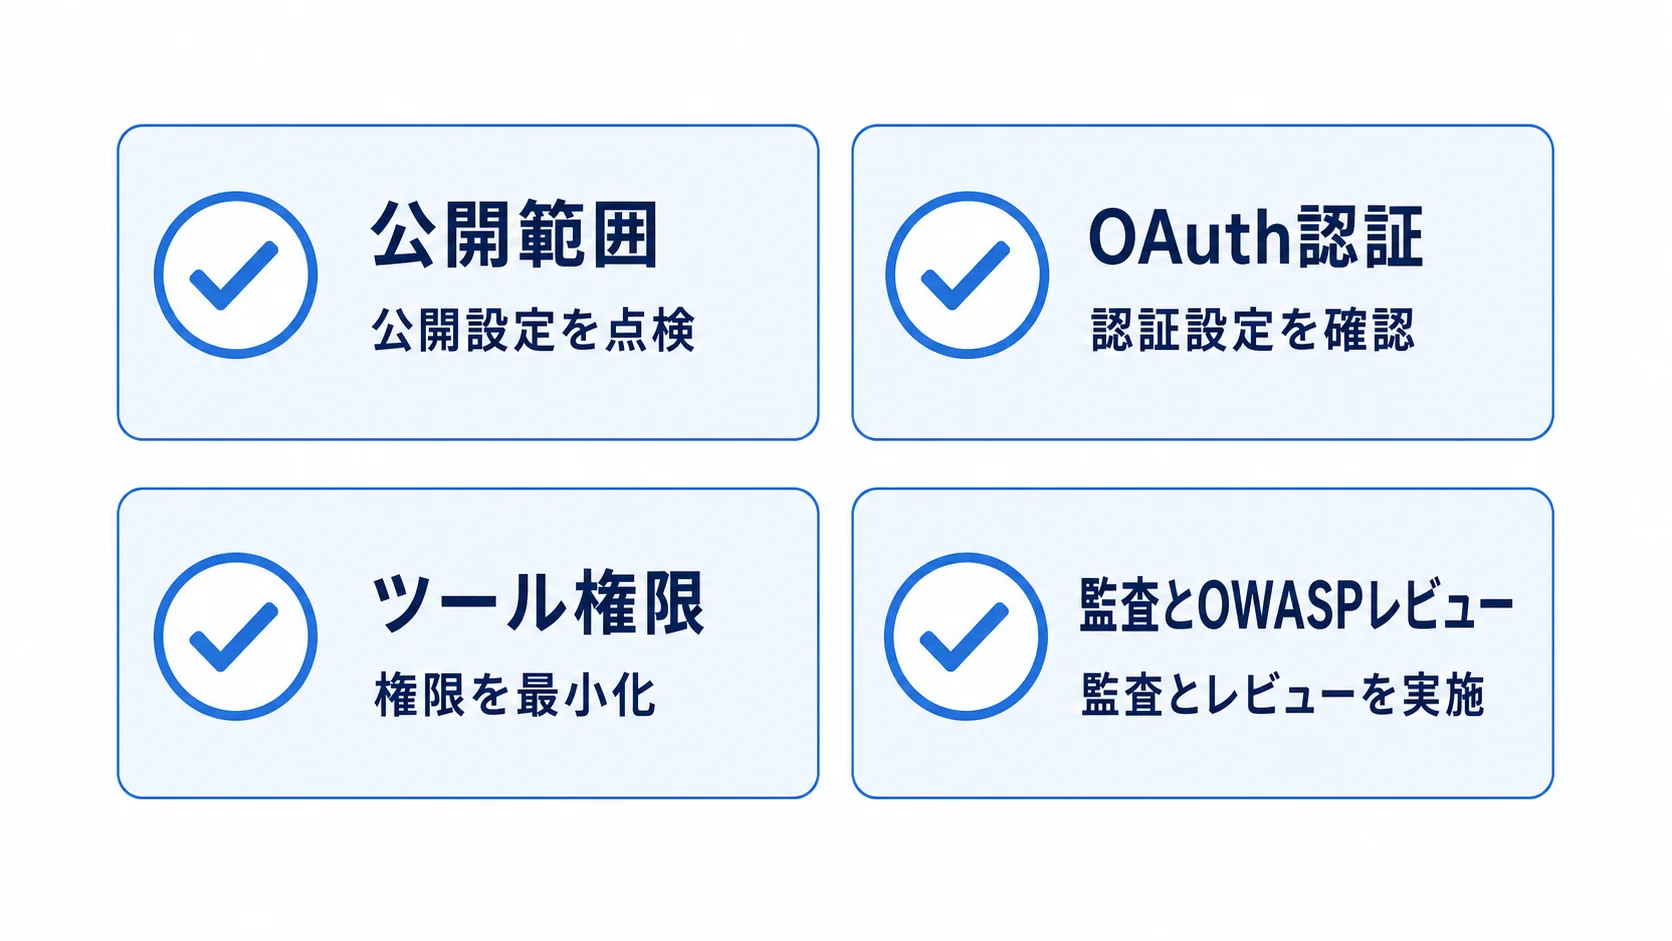
最初の点検は、公開されているMCPを把握することです。次に、認証と高リスク操作を確認します。
- 公開範囲:インターネットから到達できるサーバーを洗い出す
- OAuth認証:OAuth 2.1とPKCEを含む認証状態を確認する
- ツール権限:シェル実行の権限範囲と承認フローを点検する
- 監査レビュー:OWASP MCP Top 10の10カテゴリで記録を確認する
対応の優先順位は、外部到達性、認証、シェル実行権限の順で確認すると整理しやすくなります。
社内で利用するだけの構成でも、接続先のデータとツール権限を確認します。
利用部門とセキュリティ部門で記録を共有し、確認日、対象環境、設定の状態、残る課題、次回確認日を記録します。
認証や権限を変更したときは、変更前後の状態と承認者を残します。設定変更を監査できるようにするためです。
セキュリティレビューを導入審査だけで終わらせず、公開後の定期点検へつなげることが重要です。
海外拠点や特定地域のAIエージェント運用を整理する場合は、中国のAIエージェント実施意見のような地域別論点と分けて管理します。
点検の結果は、公開継続、制限付き運用、接続停止の判断に使える形でまとめます。
判断の根拠として、認証状態、ツール権限、データ接続、監査記録を同じ管理表に残します。
公開設定を変更したときは、変更理由と再点検の担当者も記録します。次のレビューで同じ確認を繰り返せるためです。
点検結果は関係部署へ共有します。
ポイント
公開範囲、OAuth認証、ツール権限、監査レビューの4項目を最低限の点検単位にします。サーバーを見つけるだけでなく、誰が責任を持つかまで記録します。
よくある質問(FAQ)
Q. 21,000台超、640台、414台は何を示しますか?
21,000台超は検出された公開MCPサーバー、640台は本番稼働と確認されたサーバー、414台は動的監査を実施したサーバーです。
Q. 約92%は何の割合ですか?
本記事の約92%は、監査対象640台のうち91.8%がOAuth認証を欠いていた割合です。公開サーバー全体の認証欠如率ではありません。
Q. 687という数字は何を示しますか?
アクセス制御なしでシェル実行機能を公開していたツールインスタンスの件数です。サーバー台数との割合としては扱いません。
Q. OWASP MCP Top 10は何に使えますか?
MCPの認証・認可、ツール、供給網、監査、シャドーサーバー、コンテキストなどを10カテゴリでレビューするチェックリストとして使えます。
まとめ
Padilla氏の論文は、21,000台超の公開MCPサーバーと、本番確認640台の監査結果を示しました。
91.8%は、監査対象640台におけるOAuth認証欠如率です。687は無制限シェルアクセスを公開したツールインスタンスの件数です。
企業は、公開範囲、OAuth認証、ツール権限、監査記録を資産台帳とつなぎます。OWASP MCP Top 10でレビュー範囲をそろえることも有効です。
参考情報:
arXiv:2608.00150「Exposed by Design」
OWASP Foundation「OWASP MCP Top 10」
ポイント
MCPのセキュリティ点検は、認証だけで終わりません。公開範囲、ツールの実行権限、監査記録、責任部署まで一体で確認します。
関連記事
- MCP仕様改定を解説|ステートレス化とAIエージェント連携のポイント
- Agent Plugins 1.0を解説|主要ベンダー横断のAIエージェント拡張規格と選定ポイント
- 非人間IDを解説|AIエージェントの権限管理と監視のポイント
- RayフレームワークのRCE脆弱性を解説|AI学習基盤を狙う攻撃への対応ポイント
- 中国のAIエージェント規制を解説|智能体実施意見と中国事業での確認ポイント
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。