
米CISAは2026年8月17日、AI/ML分散コンピューティングフレームワーク「Ray」の脆弱性CVE-2025-62593をKEVカタログに追加しました。
FCEBの対応期限は2026年8月20日でした。
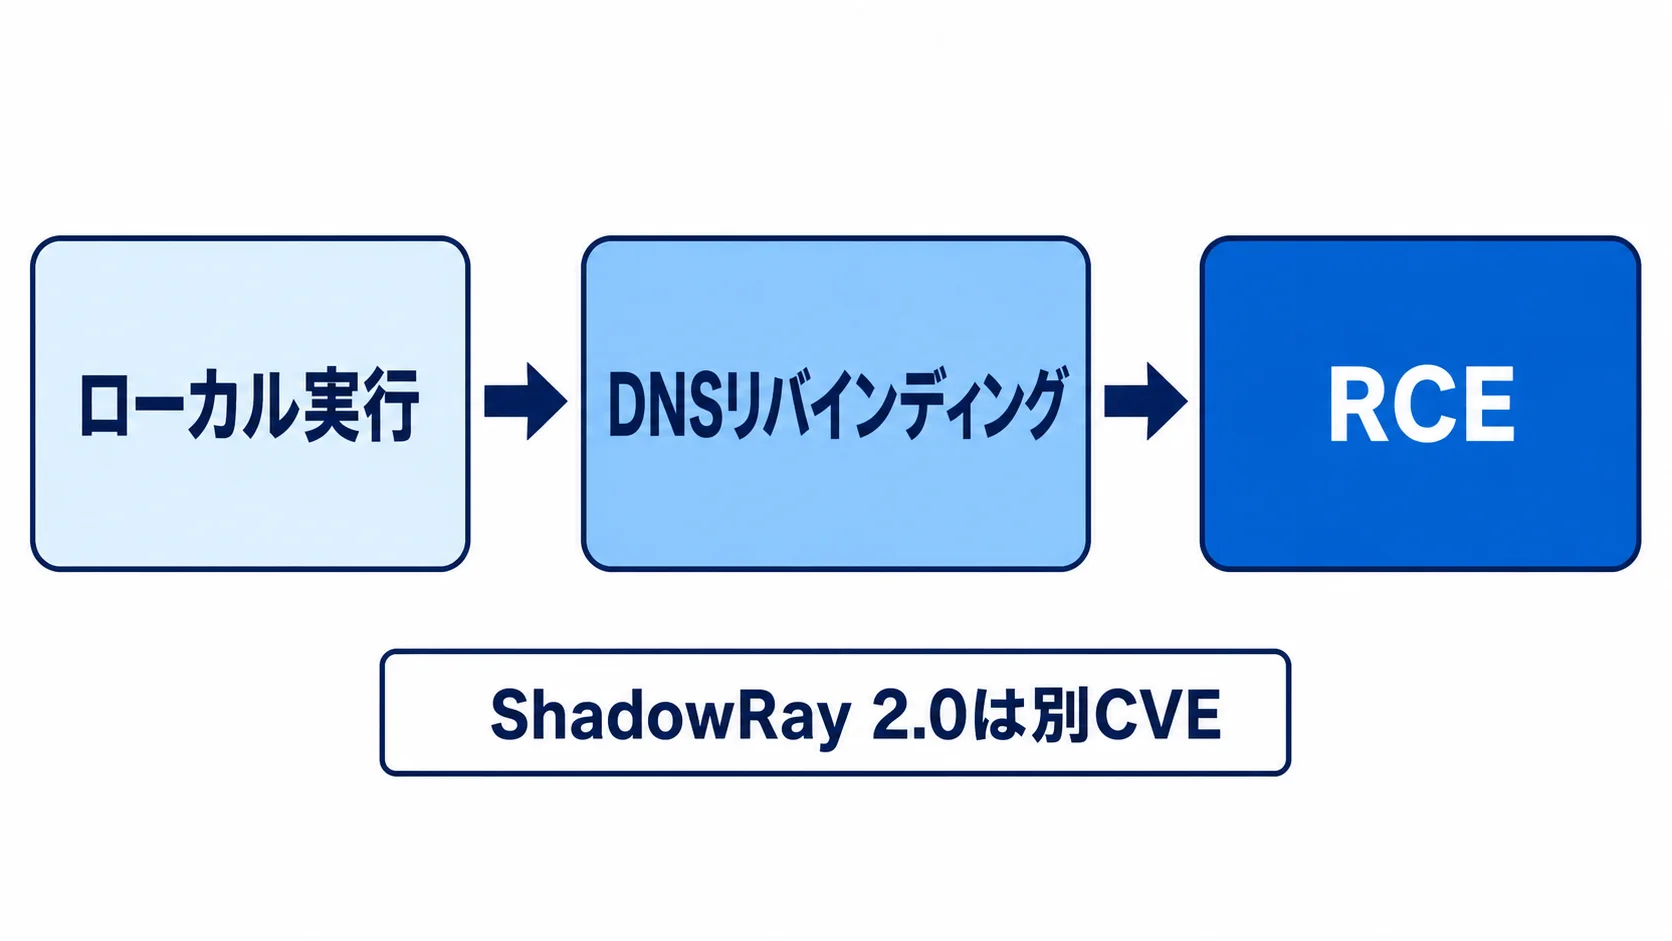
この脆弱性は、DNSリバインディングとブラウザのUser-Agentチェック回避を組み合わせます。ローカルで動くRayにリモートコード実行を許すものです。
Rayを使うAI学習基盤では、クラスタだけでなく開発端末も確認対象になります。
なお、GPUクラスタの暗号通貨採掘で知られるShadowRay 2.0は、別のCVE-2023-48022を使った別キャンペーンです。
今回のCVE-2025-62593と混同しないことが、最初の対応ポイントです。
※本記事は2026年8月24日時点の情報です。
CVE-2025-62593の概要|CVSS 9.4、CISA KEVに登録
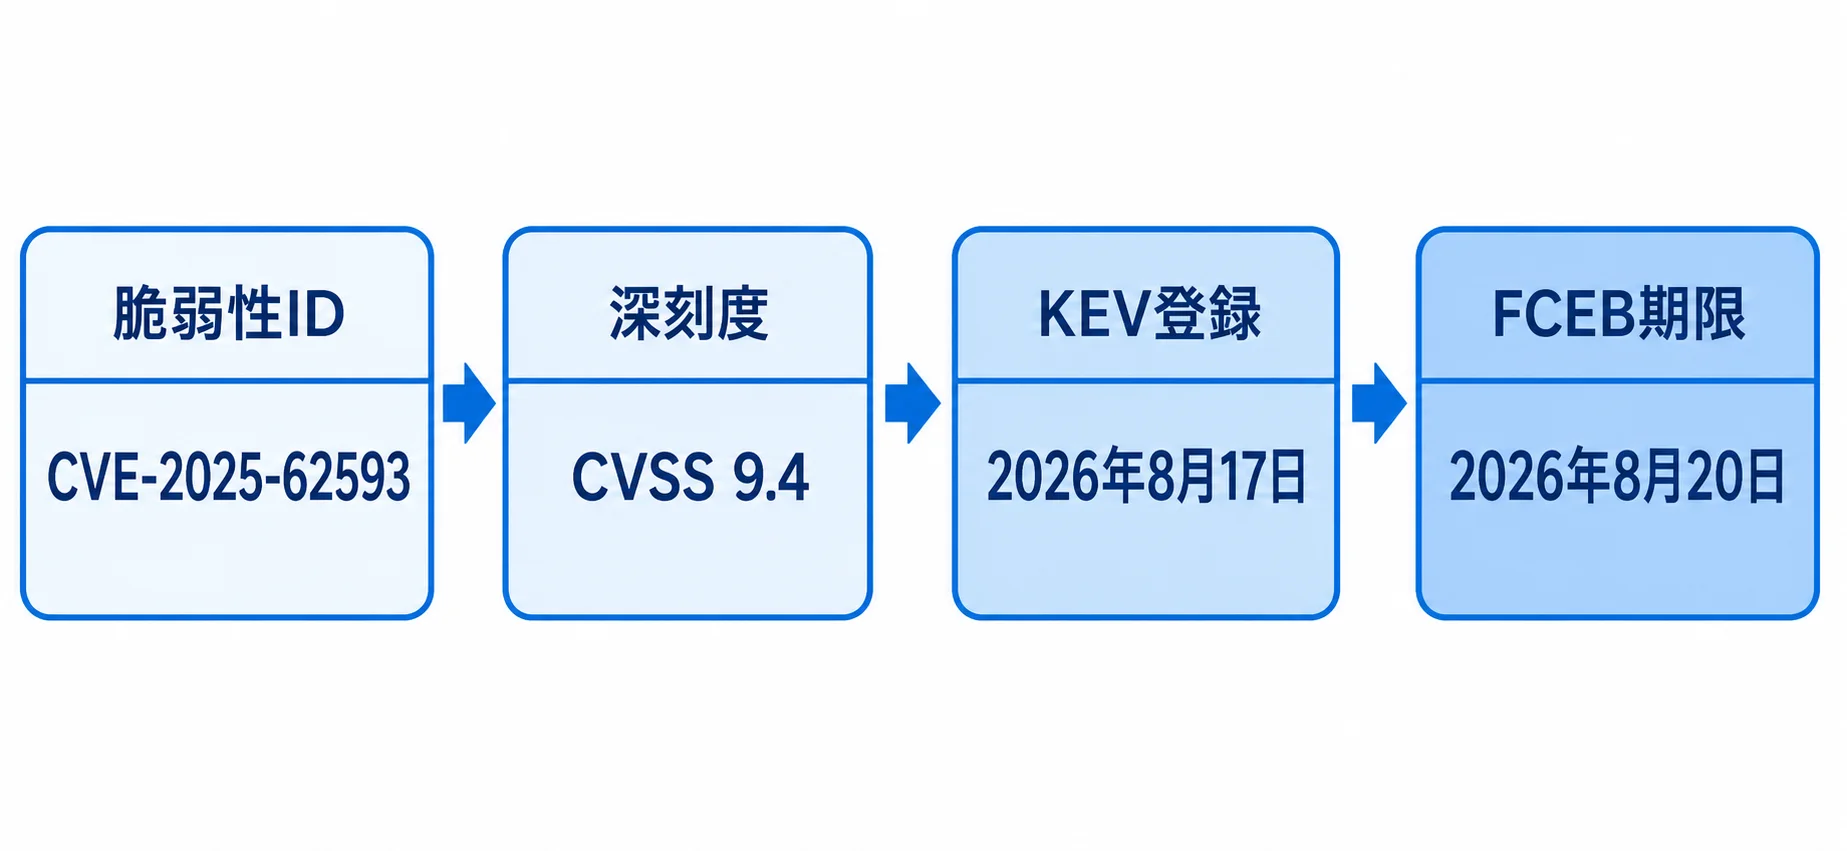
Rayは、Anyscaleが開発するAI/ML向けの分散コンピューティングフレームワークです。今回の対象は、Ray 2.52.0未満の全バージョンです。
| 項目 | 内容 |
|---|---|
| CVE | CVE-2025-62593 |
| CVSS v4.0 | 9.4(Critical) |
| CVSS v3.1 | 8.8(High) |
| CISA KEV登録 | 2026年8月17日 |
| FCEB対応期限 | 2026年8月20日 |
| 影響範囲 | Ray 2.52.0未満 |
CISAがKEVに追加したことは、実際に悪用が確認された脆弱性として扱われていることを示します。FCEBには、登録から3日後の2026年8月20日までの対応期限が設定されました。
脆弱性の公開日は2025年11月26日です。NVDの最終更新日は2026年8月18日です。
AI基盤の脆弱性は、学習ジョブや推論サービスだけに影響するとは限りません。Rayが開発者の端末、CI/CD、コンテナ、Kubernetes、クラウド上のクラスタで動いていないかを確認します。
ポイント
CVE-2025-62593はCVSS v4.0で9.4のCriticalです。CISA KEVへの登録日は2026年8月17日、FCEBの対応期限は2026年8月20日でした。
攻撃の前提|DNSリバインディングとUser-Agent回避
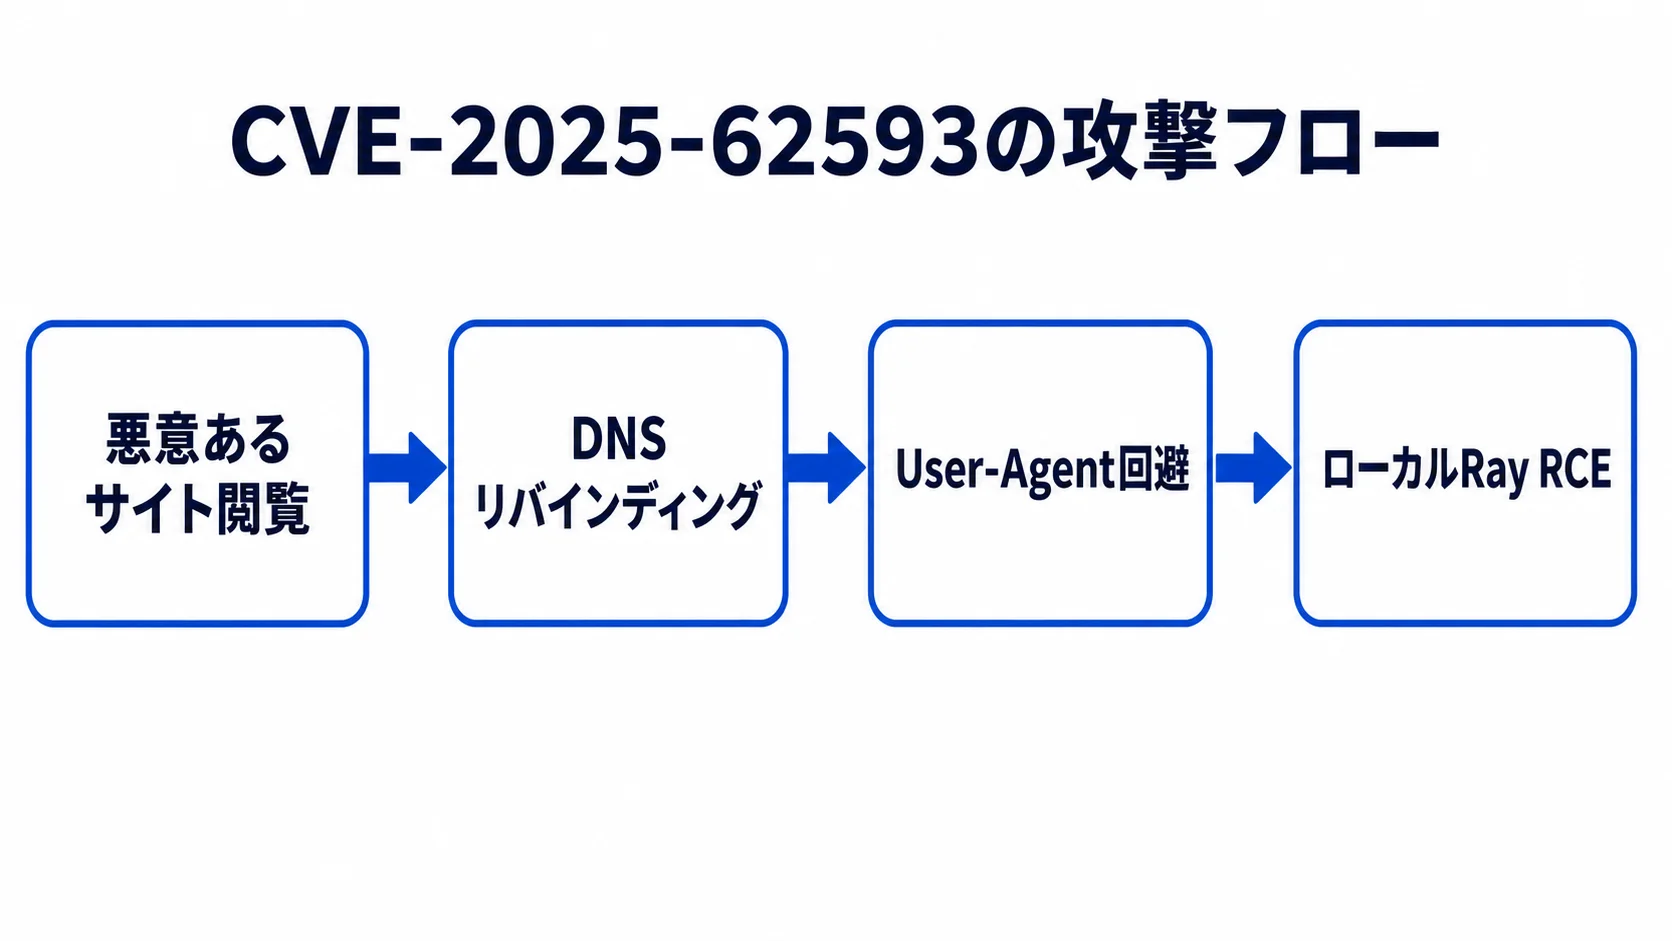
RayのAPIエンドポイントには、リクエストのUser-Agentが「Mozilla」で始まるかを確認する設計がありました。ブラウザからの不正リクエストではないことを判定するための防御です。
しかしFirefoxとSafariのfetch APIは、User-Agentヘッダーの改変を許します。そのため、ブラウザからの通信に見せるチェックを回避できました。
- 攻撃者が悪意あるWebサイトや広告を用意する
- 被害者が開発端末のブラウザで閲覧する
- DNSリバインディングで通信先を切り替える
- User-Agentチェックを回避してRay APIへ到達する
- ローカルで動くRayインスタンス上で任意コードを実行する
この攻撃には、事前の認証情報が必要ありません。一方で、利用者が悪意あるサイトや広告を閲覧するという、一定のユーザー操作や誘導が前提になります。
根本原因は、認証機構が本質的に欠如していたことです。ローカルで動かしているから安全とは限らず、開発者の閲覧環境とAI基盤が同じ端末にある場合も点検が必要です。
AIエージェントの封じ込めを扱ったサンドボックス脱出事例と同じく、実行権限と接続範囲を分けて管理する視点が重要になります。
ポイント
攻撃はDNSリバインディングとUser-Agentチェック回避を組み合わせます。悪意あるサイトの閲覧をきっかけに、認証情報なしでローカルRayの任意コード実行につながります。
過去のShadowRayとの違い|CVE番号・時系列・手口を分ける
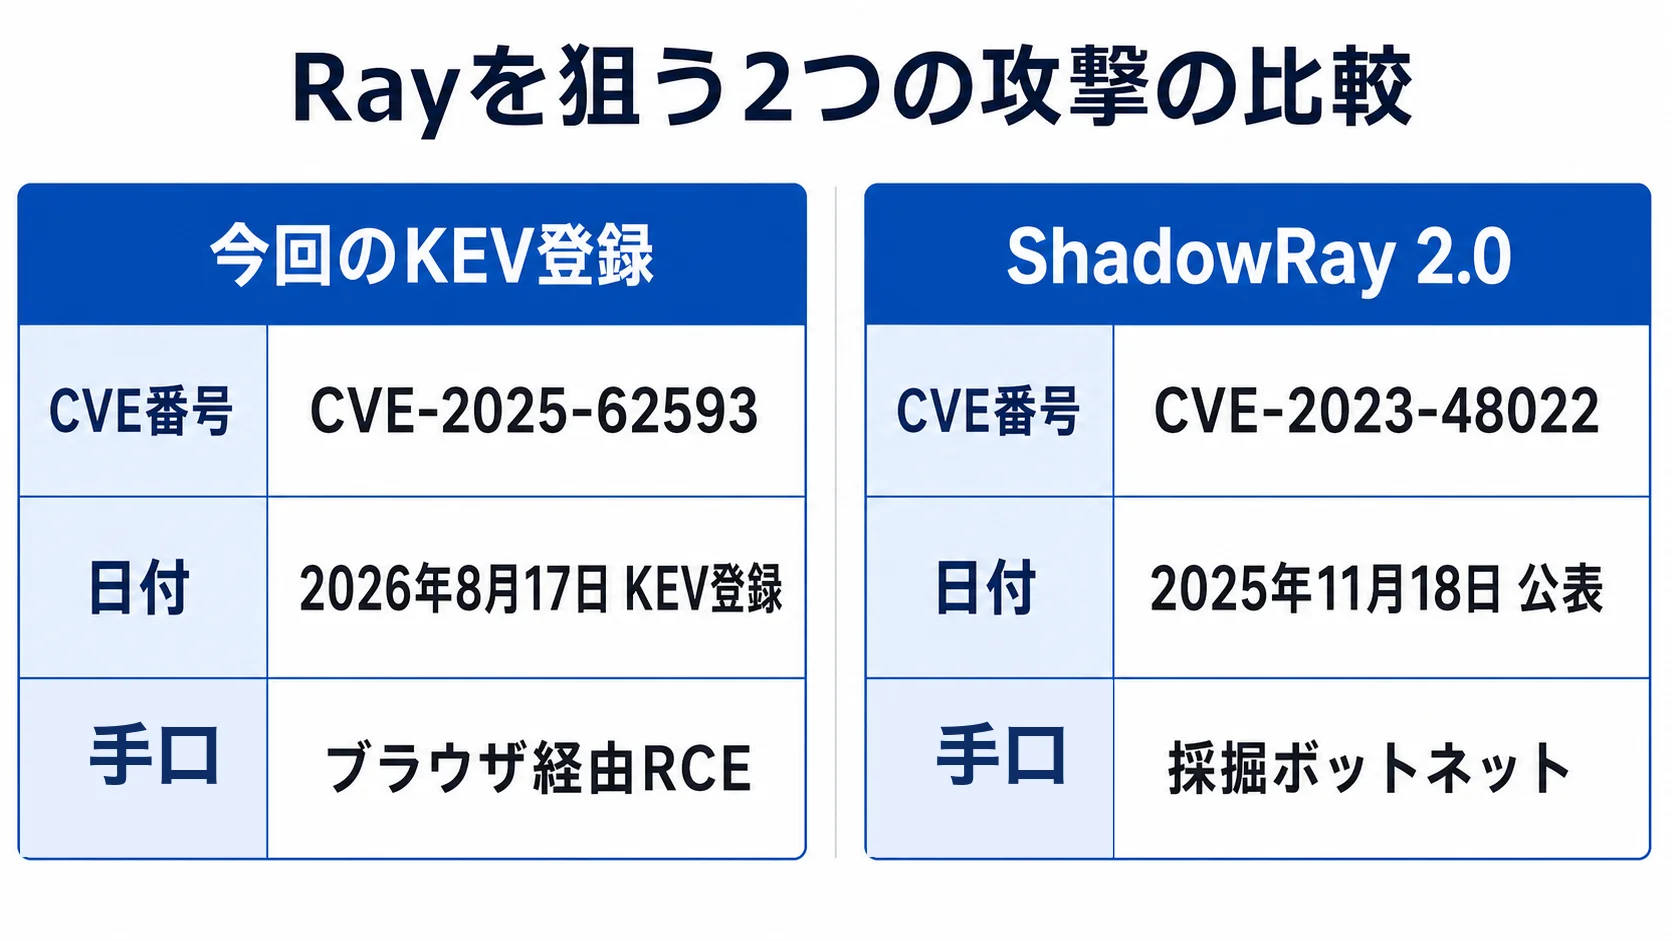
Rayを狙う攻撃の全体像を見るには、今回のCVE-2025-62593とShadowRay 2.0を分けて整理します。両者はCVE番号、攻撃手口、公開時期が異なります。
| 比較軸 | 今回のKEV登録 | ShadowRay 2.0 |
|---|---|---|
| CVE | CVE-2025-62593 | CVE-2023-48022 |
| 時期 | 2025年11月26日公開、2026年8月17日KEV登録 | Oligo Securityが2025年11月18日に公表 |
| 手口 | DNSリバインディングとブラウザ経由のRCE | 認証欠如を突く自己増殖型の採掘ボットネット |
| 主な影響 | ローカルRayインスタンスでの任意コード実行 | 未パッチのRayクラスタを暗号通貨採掘に利用 |
ShadowRay 2.0は、CVE-2023-48022を使い、インターネットに露出したRayダッシュボードを狙いました。
NVIDIA GPUを搭載したクラスタを、自己増殖型のMonero採掘ボットネットへ変換した事例です。
Oligo Securityの報告では、2025年11月時点でインターネットに露出したRayサーバーは20万台超でした。
1クラスタで1TBのメモリ規模、第二段階で1,000以上のアクティブノードも確認されています。
ShadowRay 2.0では、CPU使用率を約60%に制限して検出を避ける動きも報告されました。使用ソフトにはXMRigとRigelが含まれ、脅威アクターはIronErn440とされています。
この採掘キャンペーンを、CVE-2025-62593の直接の被害として扱ってはいけません。今回のKEV登録対象は、ブラウザ経由でローカルRayに到達するRCEです。
AI基盤を狙う侵入と権限管理の関係は、評価用AIの自律侵入事例でも確認したい論点です。
ポイント
CVE-2025-62593はブラウザ経由のRCE、CVE-2023-48022はShadowRay 2.0の採掘ボットネットに使われた別の脆弱性です。CVE番号と時系列を分けて記録します。
企業の対応|Ray 2.52.0以降とトークン認証を確認
最優先の対応は、Rayを2.52.0以降へアップグレードすることです。Ray 2.52.0未満の全バージョンが影響範囲に含まれます。
Ray 2.52.0では、デフォルト無効のトークン認証機能が追加されました。利用環境に合わせて、有効化を検討します。
- 開発者のワークステーションにRayが入っていないか確認する
- CI/CDランナーとコンテナイメージのRayバージョンを確認する
- Kubernetesワークロードとクラウドのデータ処理クラスタを確認する
- Ray 2.52.0以降への更新状況を記録する
- トークン認証の有効化と運用責任者を決める
点検では、実行環境ごとにRayのバージョン、公開範囲、認証設定、更新担当を紐づけます。学習基盤の台帳だけでなく、開発端末や一時的な検証環境も対象にします。
Rayは信頼されたネットワーク内での実行を前提とした設計です。インターネットへの直接露出を避け、Rayの実行環境とブラウザ利用環境の接点を小さくします。
AIエージェントの非人間IDを扱う権限管理と監視も、Rayの実行権限を整理する際の参考になります。
ShadowRay 2.0の再発防止まで含める場合は、Ray Open Ports Checkerで設定を検証します。Rayダッシュボードの8265番ポートへのアクセス制限も確認します。
さらに認証層の追加、0.0.0.0バインディングの回避、ランタイムセキュリティによる異常検知を組み合わせます。これらはShadowRay系の防御として整理します。
ポイント
Ray 2.52.0以降への更新とトークン認証の検討を軸に、ワークステーション、CI/CD、コンテナ、Kubernetes、クラウドクラスタを棚卸しします。ShadowRay対策は別CVEの防御として記録します。
よくある質問
Q. 今回CISA KEVに登録されたCVEは何ですか?
CVE-2025-62593です。CVSS v4.0は9.4(Critical)、CVSS v3.1は8.8(High)で、2026年8月17日にCISA KEVへ登録されました。
Q. CVE-2025-62593の攻撃手口は?
DNSリバインディングとUser-Agentチェック回避を組み合わせます。悪意あるサイトや広告を閲覧した開発者の端末で、ローカルRayインスタンスに任意コードを実行します。
Q. 企業はどのバージョンへ更新しますか?
修正版のRay 2.52.0以降へ更新します。Ray 2.52.0にはデフォルト無効のトークン認証機能が追加されたため、有効化も検討します。
Q. ShadowRay 2.0は今回の脆弱性ですか?
いいえ。ShadowRay 2.0はCVE-2023-48022を悪用した別キャンペーンです。今回のKEV登録対象CVE-2025-62593は、DNSリバインディングとブラウザ経由のRCEです。
まとめ
CVE-2025-62593は、Ray 2.52.0未満に影響するRCE脆弱性です。CVSS v4.0は9.4です。
CISA KEV登録は2026年8月17日、FCEBの対応期限は2026年8月20日でした。
攻撃は、DNSリバインディングとFirefox・SafariのUser-Agentチェック回避を組み合わせます。ローカルで動くRayを、開発者のブラウザ閲覧から狙える点に注意が必要です。
Ray 2.52.0以降への更新とトークン認証を検討し、端末、CI/CD、コンテナ、Kubernetes、クラウドクラスタを一つの台帳で点検します。
ShadowRay 2.0はCVE-2023-48022を使った別キャンペーンです。採掘ボットネットの事例と今回のブラウザ経由RCEを、CVE番号と時系列で分けて管理します。
ポイント
対応の起点はRay 2.52.0以降への更新です。CVE-2025-62593とCVE-2023-48022を混同せず、実行環境と公開範囲を確認します。
関連記事
- Claudeのサンドボックス脱出事例を解説|AIエージェントの封じ込めと供給網リスク
- 評価用AIの自律侵入事例を解説|AIエージェント運用で見直すべき権限管理
- 非人間IDを解説|AIエージェントの権限管理と監視のポイント
- EUのサイバーセキュリティ・AI行動計画を解説|モデル評価体制と企業対応
- AWS「Kiro Crew」を解説|マルチエージェントOSSの設計と活用ポイント
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。