
進め方は、要件と規制の確認から始め、PoCで効果と安全性を確かめてから段階的に本番へ広げ、稼働後も監視を続ける流れです。
ただし、一般的なDXとは異なる規制対応やセキュリティ要件が課せられ、金融庁のAIディスカッションペーパーやFISC安全対策基準への準拠も求められます。
▼開発を相談する前に読みたい無料ホワイトペーパー
・AIシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
全体像を把握するには、次のガイドが参考になります。
AIシステム開発の工程ごとの進め方と注意点については、無料ホワイトペーパー「AIシステム開発の完全ガイドブック」で詳しく解説しています。
金融・銀行・保険業界におけるAIエージェントの全体像
金融・銀行・保険業界でAIエージェントの開発を進めるには、まず業界固有の特性と、AIエージェントが担える業務領域を把握しておく必要があります。
一般的なシステム開発に比べて、金融機関では厳格なリスク管理と規制対応が求められます。そのため、全体像をつかんでからプロジェクトを設計することが、成功の鍵になります。
AIエージェントが変革する主な業務領域
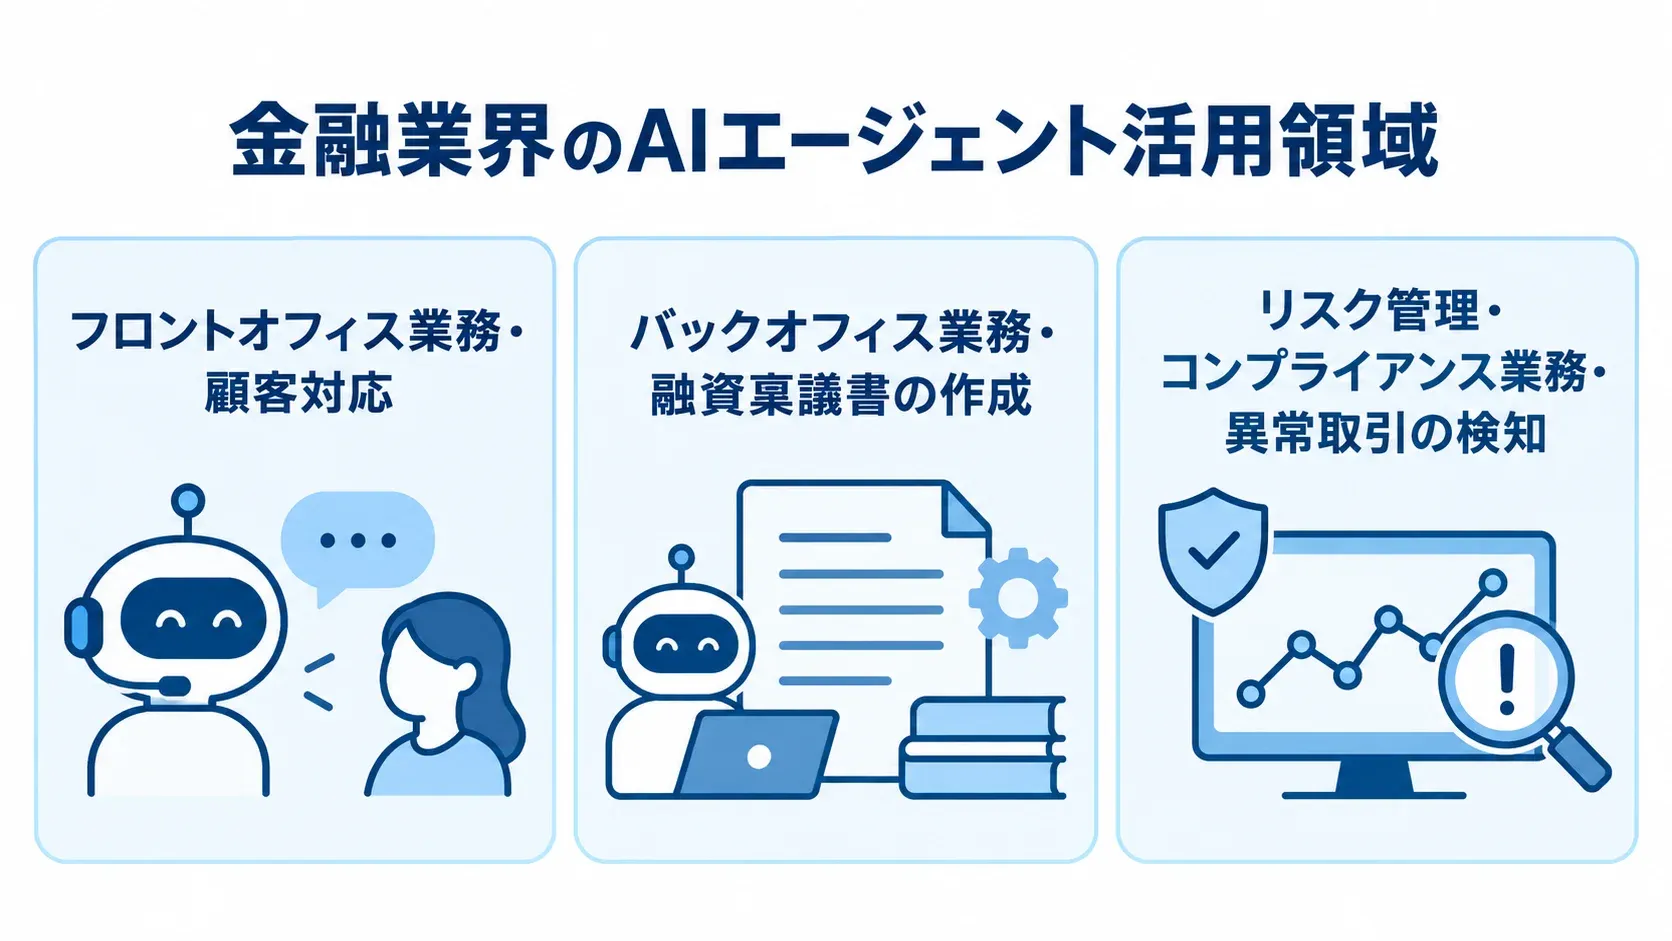
AIエージェントが担える業務は、顧客に近い前線の業務、社内の事務を支える後方の業務、規制と不正に備える管理の業務の三つに分かれます。
- フロントオフィス業務:コールセンターでの顧客対応、ローン審査の初期スクリーニング、保険商品の提案・見積もり生成など
- バックオフィス業務:融資稟議書の作成、契約書レビュー、規制報告書の自動生成など
- リスク管理・コンプライアンス業務:異常取引の検知、マネーロンダリング対策(AML)の自動化、規制変更への対応支援など
たとえば、三菱UFJ銀行では2025年12月からコールセンターにAIエージェントを稼働させ、発話をリアルタイムで解析して最適なオペレーターへ自動転送する仕組みを構築しています。
実際にある金融機関では、マルチAIエージェントの導入によって融資稟議書の作成時間を従来の2時間から数分に短縮し、業務時間を95%削減した実績があります。リスク管理・コンプライアンス業務でも、大きな効果が期待されています。
金融業界固有の規制・リスク環境
金融・銀行・保険業界でAIエージェントを構築するには、一般産業とは異なる規制環境を前提にする必要があります。
金融庁は2026年3月に「金融分野におけるAIの健全な利活用の促進に向けた初期的な論点整理(AIディスカッションペーパー第1.1版)」を公表しました。個人情報保護・ITガバナンス・モデルリスク管理・サイバーセキュリティの4領域を優先的に整備すべきと明示しています。
規制環境の中でも、設計の段階から組み込む必要がある要件は、大きく二つあります。
- FISC(金融情報システムセンター)安全対策基準:金融機関のシステム開発・運用で事実上の標準として機能しており、AIエージェント開発でも準拠が求められる
- AIの判断に対する説明責任:融資や保険料の判定にAIが関与する場合は、顧客への説明が必要になるため、モデルの透明性と解釈可能性を設計段階から組み込む
金融・銀行・保険業界AIエージェントの進め方
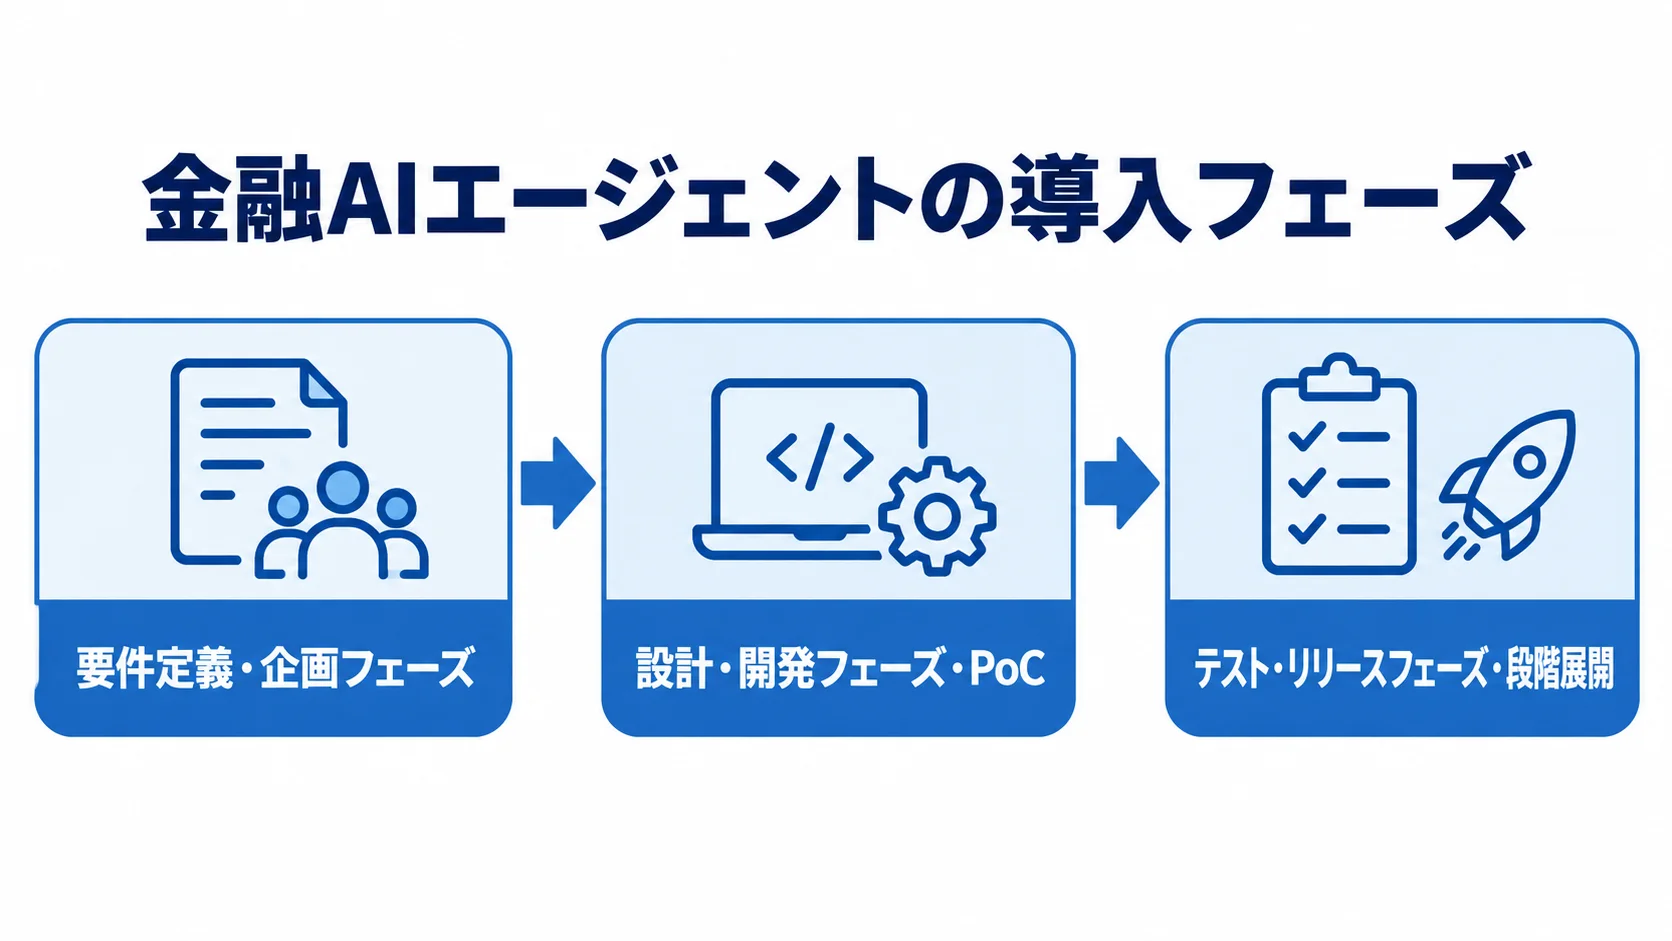
金融・銀行・保険業界でAIエージェントを導入するには、段階的に進めることが欠かせません。いきなり大規模な本番導入を試みると、規制対応の不備やシステム障害のリスクが高まります。
実績のある金融機関では、PoC(概念実証)から段階的にスコープを広げ、確実性を積み上げながら展開する方法が採られています。
要件定義・企画フェーズ:ユースケースの選定と規制確認
要件定義・企画フェーズでは、AIエージェントに解決させる業務課題を具体的に定めます。あわせて、規制上の問題がないかを事前に確認しておくことが、最初のステップです。
ユースケースは、定型的で判断基準が明確な業務、データが豊富に存在する業務、現状の業務フローが文書化されている業務を優先して選ぶことが推奨されます。たとえば、コールセンターへの問い合わせ分類や口座開設申請の初期審査は、効果が出やすい領域です。一方で、最終的な融資判断や保険支払い可否の決定など、法的責任を伴う意思決定をAIに委ねることは、現時点では慎重な設計が必要です。
規制確認は、法務・コンプライアンス部門を早い段階から巻き込むと、後工程での手戻りを防げます。
- 個人情報保護法:データの学習利用に関する同意取得の要否
- モデルリスク管理:金融庁AIディスカッションペーパーで指摘された、モデルリスク管理方針の策定
- 外部クラウドサービス:FISC安全対策基準に基づく、利用時の要件確認
設計・開発フェーズ:PoC実施とシステム構築
設計・開発フェーズでは、まずPoC(概念実証)を実施して、技術的な実現可能性と業務効果を検証します。PoCの期間は案件規模によって異なりますが、金融機関の成功事例では、2〜3か月のPoCを経て3〜6か月で本番導入に進むパターンが多く見られます。
検証と設計では、業務の再現性、現場での使いやすさ、安全面の設計、判断の追跡という四つの点を確かめておく必要があります。
- PoC:本番データと同等のダミーデータや匿名化データで、実際の業務フローを忠実に再現した検証
- ユーザビリティ:テスト環境での動作確認だけでなく、現場の担当者が実際に使い続けられるかの検証
- セキュリティ・バイ・デザイン:設計の起点にセキュリティ要件を置き、SSOによるアクセス管理、ログの完全記録、入力データを外部モデルの学習に使わない設定
- トレーサビリティ:生成コンテンツの保存範囲と保持期間の制御、AIが判断した根拠の追跡(説明責任対応)
NTTデータが推進する「Smart AI Agent」アーキテクチャのように、「パーソナルエージェント」と特定業務に特化した「特化エージェント」を組み合わせるマルチエージェント設計も有効です。この設計では、業務プロセス全体を自律的に実行しながら、人間が重要な判断ポイントで介在できる構造を実現できます。
テスト・リリースフェーズ:段階展開と継続的モニタリング
テスト・リリースフェーズでは、パイロット部署での限定リリースから始め、そのあと段階的に広げることが鉄則です。
- 出力の検証:AIエージェントの出力精度に加えて、「ハルシネーション(事実誤認)」の発生頻度と対応策
- 異常系の検証:システム障害時や想定外の入力時の挙動、現場担当者が適切に監督できるインターフェース設計の妥当性
- 継続的なモニタリング:AIモデルの性能が時間とともに劣化する「モデルドリフト」を前提に、定期的な再学習・再評価のサイクルを設計段階から組み込むこと
- コンプライアンスチェック:金融庁のガイドラインや法規制が更新された際に、すぐ対応できる体制の維持
横浜銀行や静岡銀行を含む20金融機関による共同検証の事例のように、まず小規模な実証で実効性と安全性を確かめてから本格展開を決めるアプローチが成功につながっています。
東京海上日動火災保険が2026年3月から導入したコンタクトセンターAIシステムのように、入電から通話中・終話後の管理業務まで一貫してAIが支援する体制を築くには、段階的な展開と継続的な改善サイクルが欠かせません。
費用相場とコストの内訳
金融・銀行・保険業界のAIエージェント開発は、一般業種に比べて規制対応や高度なセキュリティ要件が加わります。そのため、費用が割高になる傾向があります。開発規模や対象業務によって幅はありますが、おおよその費用感をつかんでおくと、予算計画や発注判断を進めやすくなります。
人件費と工数:規制対応・セキュリティ要件が費用を押し上げる要因
金融・銀行・保険業界向けAIエージェントの開発費用は、PoC段階で300万〜1,000万円、本格開発で1,000万〜5,000万円以上が目安です。費用を大きく左右するのは、規制対応・セキュリティ設計に要する工数です。一般的なAIエージェント開発と比べると、金融業界では法務・コンプライアンス対応の工数が全体の20〜30%を占めることもあります。
具体的には、金融庁AIディスカッションペーパーへの対応設計や、FISC安全対策基準に基づくセキュリティアーキテクチャの構築が、追加の工数になります。さらに、個人情報保護法・金融商品取引法等への適合性確認や、モデルリスク管理プロセスの文書化も発生します。
また、AIエージェントが扱うデータの品質管理(データクレンジング・ラベリング)コストも見落とされがちです。特にAML(マネーロンダリング防止)や不正検知に用いるモデルでは、高品質な訓練データの整備に数百万円規模の費用がかかることもあります。
初期費用以外のランニングコスト:AIモデルの維持管理費
AIエージェントを本格運用するには、初期開発費用に加えてランニングコストを適切に見積もることが大切です。主なランニングコストは4つあり、まずAIモデルのAPIライセンス費(月額数十万〜数百万円規模)とクラウドインフラ費(処理量に応じた従量課金)があります。残りは、モデルの再学習・評価費用(半期〜年次で実施)と、セキュリティ監査・コンプライアンスチェック費用です。
高性能なAIモデルの導入には多額のライセンス費用が発生するため、投資対効果(ROI)の試算が欠かせません。法人営業領域の先行実証では、AIエージェントの導入によって業務時間が平均41.8%短縮し、若手層では平均52.2%短縮したというデータがあります。週あたり4〜8時間発生していた業務の効率化で、1年以内に投資回収できる見込みとなるケースも報告されています。
ランニングコストを抑える方法としては、API呼び出し回数の最適化(キャッシュ活用・モデルの軽量化)と、利用量ベースの従量課金プランの活用が有効です。また、オンプレミスとクラウドのハイブリッド構成にすると、機密データの外部流出リスクを低減できます。
見積もりを取る際のポイント
AIエージェント開発を発注する際は、見積もりの精度を高めることが、予算超過やプロジェクトの頓挫を防ぐうえで欠かせません。金融・銀行・保険業界に特有の点を踏まえると、見積もりの取り方も変わってきます。
要件明確化と仕様書の準備:金融特有の要件の明文化
見積もりの精度は、要件定義書の質に大きく左右されます。金融・銀行・保険業界向けの見積もり依頼では、一般的な機能要件・非機能要件に加えて、金融特有の要件を明文化した仕様書を用意することが大切です。
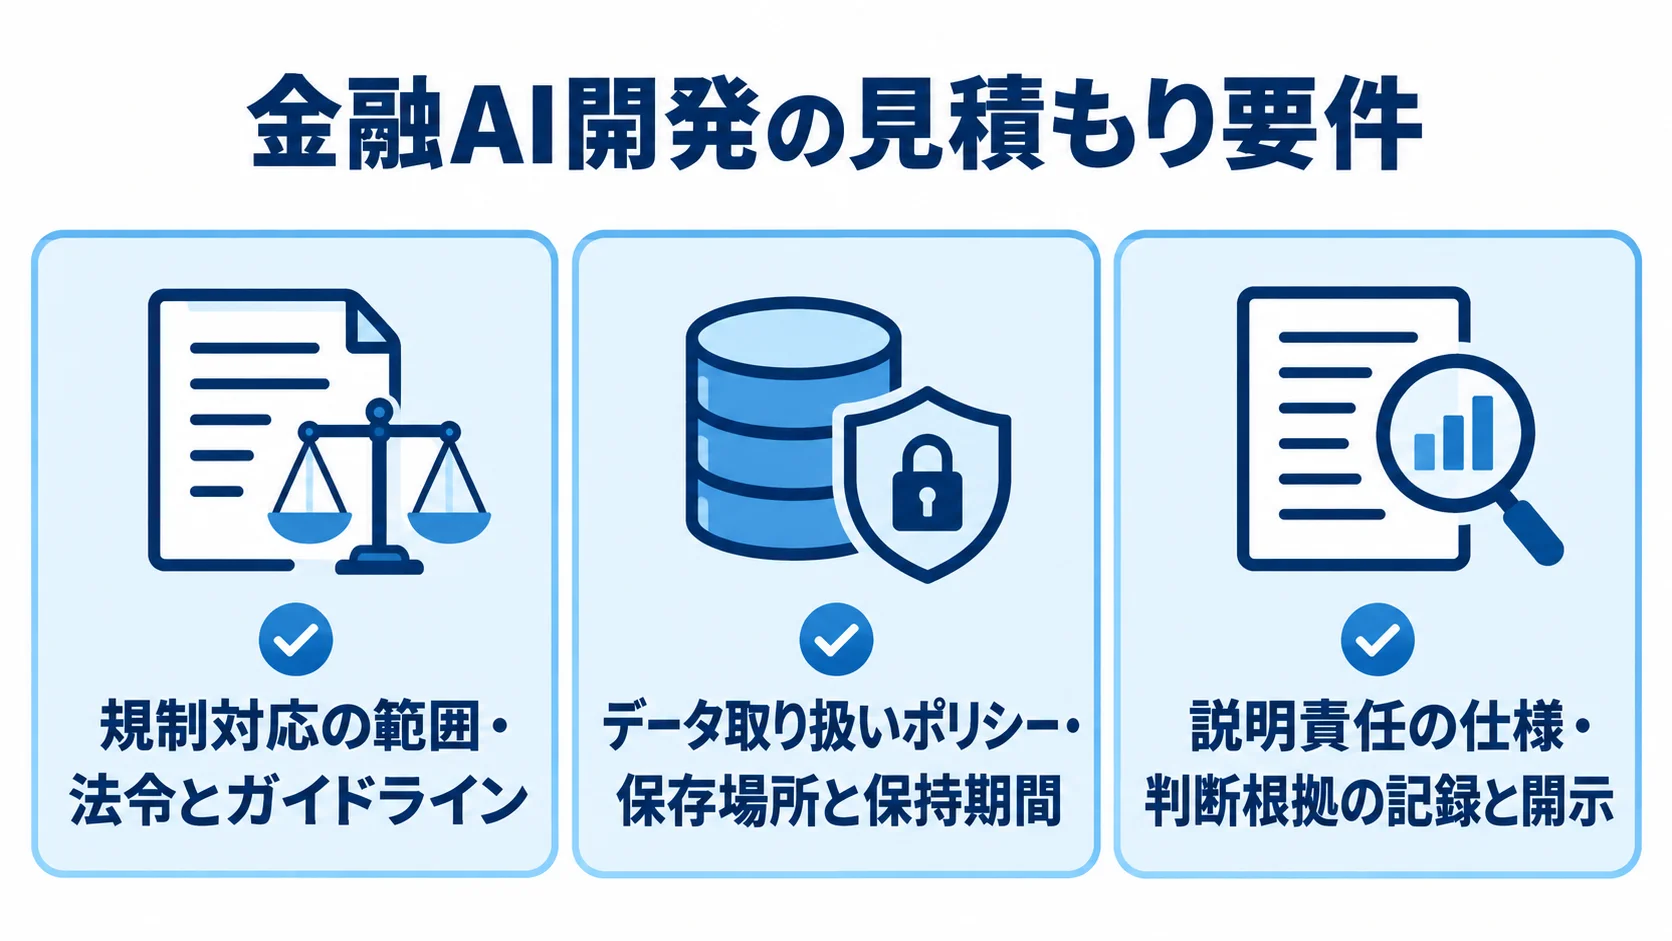
金融特有の要件は、規制対応、データの扱い、説明責任の三つに分けて仕様書に書いておくと、開発会社が前提をそろえて見積もれます。
- 規制対応の範囲:適用される法令と対応方針、準拠すべきガイドラインへの対応
- データ取り扱いポリシー:顧客データの保存場所(国内限定かどうか)、学習データへの顧客情報使用の可否、データの保持期間と削除ポリシー
- 説明責任の仕様:AIの判断に対して、どのレベルまで判断根拠を記録・開示するか
具体的には、個人情報保護法・金融商品取引法・保険業法等を対象に挙げ、金融庁AIディスカッションペーパーとFISC安全対策基準を明記します。
これらを仕様書に盛り込むことで、開発会社からより正確な見積もりを取得でき、後から追加費用が発生するリスクを低減できます。
複数社比較と発注先の選び方:金融業界実績の重視
AIエージェントの開発会社を選ぶ際は、必ず複数社から見積もりを取って比較することが基本です。金融・銀行・保険業界では特に、金融機関向けシステム開発の実績と、金融規制への対応経験が豊富なベンダーを優先すべきです。比較の際に確認すべきポイントは四つあります。
- 金融機関向け実績:銀行・証券・保険会社への納品実績と、規制対応が必要なAI/MLシステムの開発経験
- セキュリティ認証:ISO27001・SOC2等の認証取得状況と、金融機関向けセキュリティ要件への対応体制
- 技術スタック:採用するLLM(大規模言語モデル)の種類・バージョンと、ファインチューニングやRAG(検索拡張生成)の実装能力
- 保守・運用体制:本番稼働後のモデル監視・再学習サポートと、インシデント対応のSLA(サービスレベル合意)
見積もりを比べる際は、金額の安さだけでなく、金融業界固有のリスクに対応できる技術力と体制を重視することが、プロジェクトを成功に導く近道になります。
注意すべきリスクと対策:金融機関特有の落とし穴
一般的なシステム開発のリスクに加えて、金融機関ではAIの判断が融資や保険料に直接及ぶため、業界特有のリスクも洗い出しておく必要があります。
- モデルリスク:AIの誤った判断が融資判断や保険料算定に及ぶと、顧客への深刻な影響や法的問題につながる
- データプライバシーリスク:顧客情報が個人情報保護法上の要配慮情報を含む場合があり、学習データとして使う際は匿名化処理と同意取得が必要
- サイバーセキュリティリスク:「プロンプトインジェクション攻撃」やモデルへの不正アクセスによる情報漏洩
- 規制変更リスク:AIに関する規制の整備が急速に進むこと
モデルリスクへの対策として、重要な意思決定には必ず人間によるレビューを挟む「Human-in-the-Loop」設計を徹底します。
「プロンプトインジェクション攻撃」は、悪意のある入力によってAIを誤動作させる攻撃です。こうした攻撃に備えて、金融庁のサイバーセキュリティガイドラインに準拠したセキュリティアーキテクチャの構築が必須です。
規制変更への備えとして、金融庁のガイドライン更新や新法施行に柔軟に対応できる設計と、継続的なコンプライアンス監視体制を整えておくことが大切です。
まとめ
金融・銀行・保険業界でAIエージェントを開発・構築するには、要件定義の段階から規制対応を織り込み、PoC、段階展開、継続的モニタリングの順で確実に進めることが成功の鍵です。
三菱UFJ銀行のコールセンターAI、東京海上日動のコンタクトセンター自動化、アグレックスの保険契約サポートPoCの実施など、国内金融機関の先行事例があります。業務時間の大幅削減や顧客体験の向上も、適切な計画と規制への備えがあれば十分に実現できるといえます。
開発会社の選定では、金融業界での実績、セキュリティ認証、モデルリスク管理への対応能力を重視し、複数社から見積もりを取って比べることをおすすめします。
riplaは、コンサルティングから開発まで一気通貫で支援する企業です。IT事業会社として社内DXを推進してきた経験を活かし、ビジネスへの成果創出とシステムの定着支援に強みがあります。金融・銀行・保険業界でAIエージェントの導入を検討される際は、お気軽にご相談ください。
関連知識を補うには、次の全体ガイドが役立ちます。
業界全体の流れを改めて確かめたいときにも、次の一覧が役立ちます。
関連記事は次の3件です。
- ・金融・銀行・保険業界のAIエージェント活用事例|審査・コンプラ・顧客対応の実例
- ・金融・銀行・保険業界AIエージェント開発に強い開発会社・ベンダー6選|選び方も解説
- ・金融・銀行・保険業界AIエージェント開発の費用相場|見積もり内訳とコストを抑えるコツ
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。