
金融・銀行・保険業界でAIエージェントを外注する進め方は、発注前の準備、委託先の選定、フェーズごとの契約と発注、段階的な本番移行の順に進めるのが基本です。
金融業界はセキュリティとコンプライアンスの要件が厳しく、一般的な開発とは配慮が異なります。
AIシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「AIシステム開発の完全ガイドブック」で詳しく解説しています。
内製と外注の比較——判断の基準
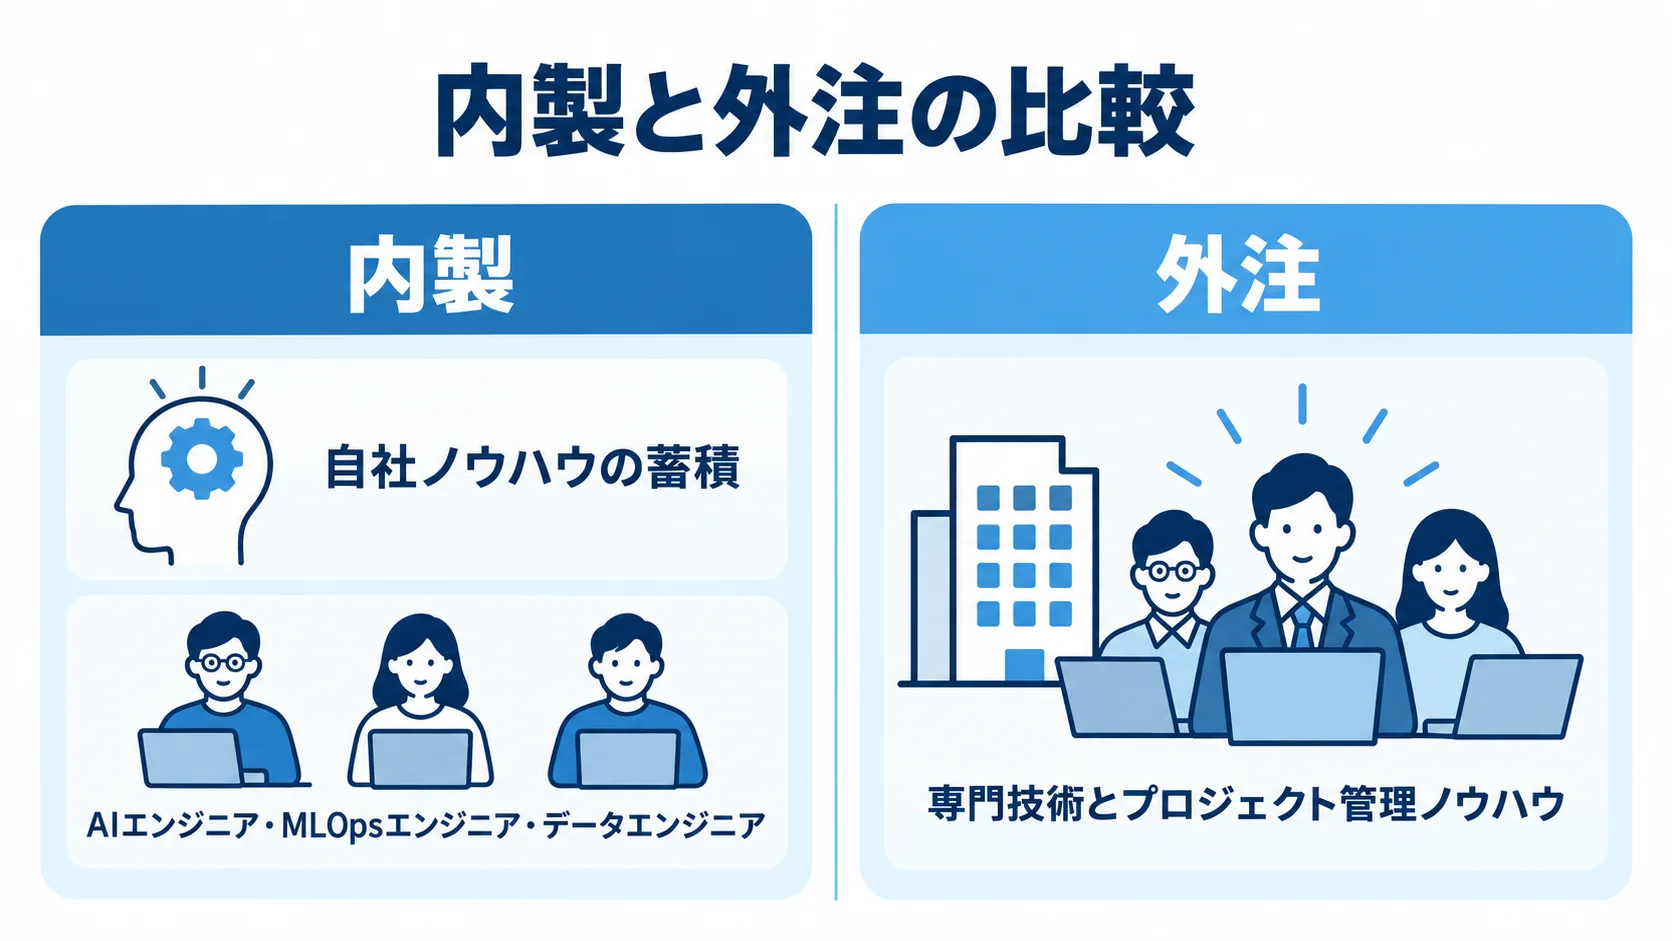
AIエージェントの開発を自社で行う「内製」にするか、専門ベンダーに委託する「外注」にするかは、プロジェクトの規模、自社のIT人材、スケジュールによって大きく変わります。金融業界には特有の事情があり、多くの金融機関が外注を選んでいます。それぞれのメリットと課題を、金融機関にとっての現実的な選び方と合わせて見ていきます。
内製のメリットと金融機関での現実的な課題
内製の最大のメリットは、自社にノウハウが蓄積されることと、長い目で見てコストを抑えやすい点です。自社のコンプライアンスポリシーや審査ロジックをエンジニアが直接理解したうえで開発できるため、機密情報が社外に出るリスクも最小限に抑えられます。また、中長期的には、外部への委託費用を減らせる可能性もあります。
ただし、金融機関が内製を選ぶ場合は、現実的な障壁が多くあります。LLM(大規模言語モデル)を使ったAIエージェントを作るには、AIエンジニア、MLOpsエンジニア、データエンジニアなど、複数の高度な専門人材が必要です。
これらの人材の採用・育成には、初期費用が500万〜1,000万円程度かかり、継続費用は年間800万〜1,200万円/人が必要とされています。さらに、勘定系システムや契約管理システムとの連携では、オンプレミスやプライベートクラウドへの配備など高度なセキュリティ要件が求められ、汎用的なAI開発のスキルだけでは対応が難しいケースも多くあります。
外注のメリットと適切な委託範囲の考え方
外注の最大の強みは、専門的な技術とプロジェクト管理のノウハウを、すぐに調達できる点です。金融業界の審査ロジック、コンプライアンス対応、AML(マネーロンダリング防止)といった特化した領域に実績のあるベンダーなら、要件定義の段階から業界固有のリスクを踏まえて開発を進められます。
プロジェクトの完了後は人件費が発生しないため、小〜中規模のプロジェクトではトータルコストを抑えやすいという利点もあります。
外注で守りたい原則は、「全部まとめて委託しない」ことです。要件定義、PoC(実証実験)、本番開発、運用保守を一括で任せると、依存度が高まりすぎてベンダーロックインのリスクが生じます。フェーズごとに委託範囲を区切り、各フェーズで納めるものと評価の基準を決めて契約する方式が、コストと品質、自社への知識移転の面で最も適しています。
発注前の準備——要件・予算・社内体制の整え方
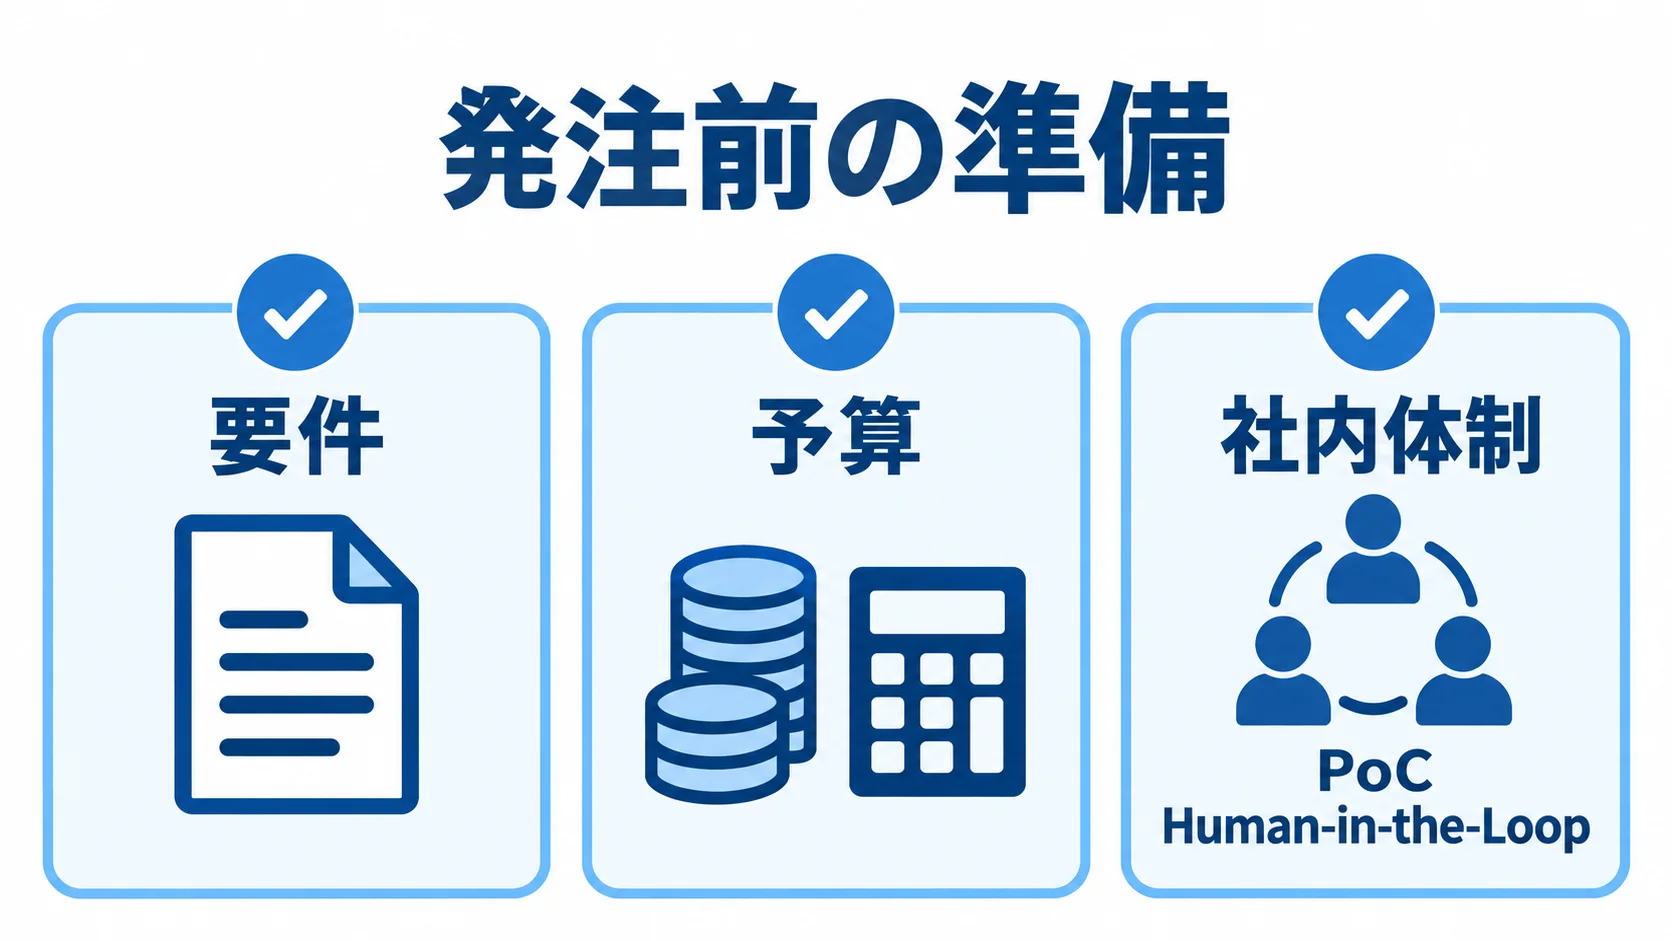
ベンダーに問い合わせる前に自社の準備が足りないと、要件が曖昧なまま発注が進み、手戻りや費用超過の原因になります。金融業界ならではの準備事項を踏まえて、発注前に明確にしておきたい要件・予算・体制を順に見ていきます。
要件整理——「何をAIに任せるか」の範囲確定
金融業界でAIエージェントに任せられる業務は、審査前の処理(書類確認・情報整理)、AML・KYCのスクリーニング支援、顧客問い合わせへの回答案の作成、保険金請求の初期受付処理など多岐にわたります。ただし、最初から全業務を対象にすると、要件が膨らみすぎてプロジェクトが迷走しがちです。
発注前の要件整理では、まず「最も手間がかかっている定型作業」と「ミスが多く起きているプロセス」を特定し、そこを最初の対象に絞ります。たとえば、住宅ローン審査の書類チェック、コールセンターの回答案生成、保険金請求の初期ヒアリングのいずれか1業務からPoC(実証実験)を始めれば、目標が明確になり、ベンダーへの説明もしやすくなります。
AIエージェントの出力を人が最終確認する「Human-in-the-Loop」の設計を必ず組み込み、要件として明示しておくことは、金融規制への対応の面でも大切です。
予算・体制——現実的な投資規模と社内プロジェクト体制
AIエージェント開発の予算規模は、対象業務の複雑さとシステム連携の範囲によって大きく変わります。研究レポートで示されている目安では、社内FAQ検索や議事録の自動生成ツールなど特定ドメインの小規模開発は1,000万〜5,000万円程度とされています。融資判断の補助や複雑な対話型AIなどの中規模開発は、1億〜3億円程度が目安とされています。
費用対効果の面からは、まずPoC(100万〜500万円程度)から始め、効果を検証してから本番開発へ移るやり方が勧められます。
社内では、業務部門の責任者(プロジェクトオーナー)、ITシステム担当、コンプライアンス担当、情報セキュリティ担当の4者が連携できる体制を、発注前に整えておきます。金融業界では、システム開発の承認に情報セキュリティ部門やコンプライアンス部門の関与が必要になる場合が多く、体制が整わないまま発注するとベンダーとのやり取りが滞りやすくなります。要件定義の段階から、関係部署を巻き込んでおきましょう。
委託先の選び方——金融AIエージェント開発会社を見極める観点
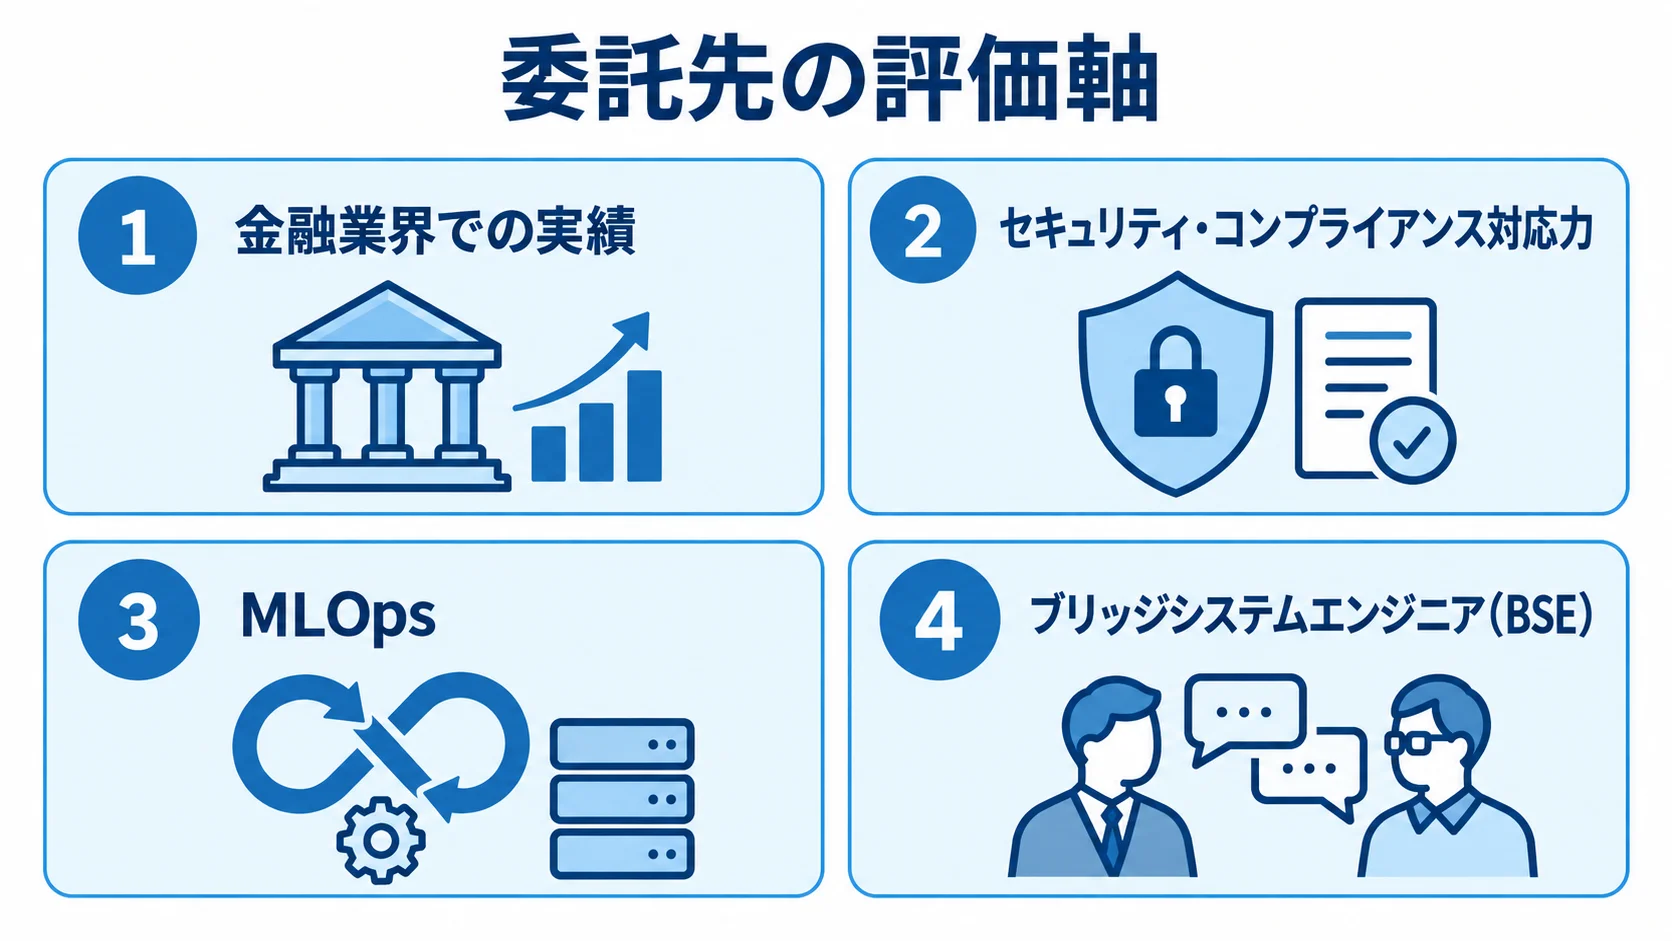
AIエージェント開発会社の選定は、プロジェクトの成否を左右する判断のひとつです。金融業界向けの開発では、「AIが得意」というだけでは足りず、業界固有の業務・規制・セキュリティ要件を理解しているかどうかが選定の核心になります。委託先を評価するうえで確認したい観点を、順に見ていきます。
金融業界での実績と「再現性ある成功パターン」の確認
委託先の選定で大切なのは、過去の導入実績の総量よりも、再現性のある成功パターンの有無です。具体的には、「自社と同規模・同業界で、類似するデータを扱った経験があるか」を確かめます。銀行での融資審査支援と保険会社での保険金請求対応では、必要な業務理解も技術的なアプローチも大きく異なります。
また、AIモデルを作る力だけでなく、本番移行後の安定稼働を支えるMLOps(機械学習オペレーション)の知見も、大事な確認事項です。優れたベンダーは、提案の段階で技術的な仮説に加え、モデル精度のリスクと、それを下回った場合の代替策(フォールバック案)もあらかじめ提示します。提案書にこの視点が欠けている場合は、運用フェーズでトラブルのリスクが高いと判断すべきでしょう。
セキュリティ・コンプライアンス対応力の評価
金融機関向けのAIエージェント開発では、金融庁のAIディスカッションペーパー(2025年3月公表)と、金融データ活用推進協会(FDUA)の「金融生成AIガイドライン」への準拠が求められます。加えて、金融庁の「金融分野におけるサイバーセキュリティに関するガイドライン」(2024年10月改定)にも準拠が必要です。
これらのガイドラインを理解したうえで設計や提案ができるかを、選定の段階で確かめることが大切です。具体的には、顧客の個人情報や機密データをパブリッククラウドに送信しないRAG(検索拡張生成)アーキテクチャの採用実績を見ておく必要があります。
オンプレミスやプライベートクラウドでの構築経験、DLP(データ損失防止)との連携設計の経験も確認しましょう。また、仕様変更が発生したときのコスト算定ルールが明確で透明なベンダーを選ぶことは、プロジェクト後半での費用高騰を防ぐ判断の基準になります。
コミュニケーション体制とブリッジSE(BSE)の有無
開発の人手の確保や費用の抑制を目的にオフショア(海外)開発を活用するベンダーや、大規模SIerが主契約者となる場合があります。そうした体制では、言語・時差・業務仕様の解釈の違いによるコミュニケーションコストの増大が最大のリスクになります。
このリスクを減らすには、日本語・金融ドメイン知識・AIスタックの3つを理解する「ブリッジシステムエンジニア(BSE)」を常駐・専任で配備できるかを確認しましょう。
また、週次での合意プロセスが設けられているか、会議に意思決定者が出席する体制が保証されているか、議事録の粒度はどの程度かも、確認しておきたい点です。こうしたコミュニケーション品質が低いベンダーは、要件定義の手戻りが多発し、期間と費用が当初見積もりを大幅に超過しやすいため、選定の段階で見極める必要があります。
契約形態と発注の流れ——準委任契約・請負契約の使い分け
AIエージェント開発では、プロジェクトの性質上、仕様が確定しているフェーズと試行錯誤が必要なフェーズが混在します。そのため、フェーズに応じて適切な契約形態を使い分けることが、発注側と受注側の双方にとって合理的です。
金融機関が実務で用いる契約形態と、典型的な発注の流れを順に見ていきます。
準委任契約と請負契約——フェーズ別の使い分けポイント
AIエージェント開発は、確率的な挙動を伴うLLMを扱う性質上、従来のウォーターフォール型開発の「完成責任」をそのまま当てはめると、ベンダーのリスク警戒による見積もりの高騰や訴訟リスクにつながりかねません。そこで、準委任契約は「業務遂行そのもの」を目的とし、完成させて納める責任は負わず、専門家として通常期待される水準の「善管注意義務」を負います。
この契約は、要件が確定しておらず、AIモデルの精度向上を繰り返すPoC(検証)や初期モデリングに適しています。一方で、請負契約は「完成して納品すること」を目的とし、不具合があれば無償修補や損害賠償の責任を負います。UI開発、セキュリティフィルタの設定、既存インフラへの繋ぎ込みなどは、仕様が確定した量産フェーズの作業であり、請負契約が適しています。
準委任契約では、発注側から見て開発費の対価が不透明に感じられやすいため、契約書に「定期的な業務報告書の提出義務」と「設計書・精度計測ログ・テスト結果の提示条項」を明記します。そのうえで、マイルストーンごとに作業成果を確認できる仕組みを設けます。また、発注者がベンダーのエンジニアに直接指示を出すと「偽装請負」と判断されるリスクがあるため、指揮命令系統の分離も徹底する必要があります。
発注の流れ——問い合わせから本番稼働までのステップ
金融機関がAIエージェントを外注する際の標準的な発注フローは、次のとおりです。
(1) 初期相談・RFI(情報提供依頼): 複数のベンダーに対象業務の概要と自社の課題を共有し、各社の対応可能範囲・実績・アプローチを集めます。
(2) RFP(提案依頼)・提案評価: 絞り込んだベンダーにRFPを送付し、提案書・費用見積もり・スケジュールを比較評価します。
(3) PoC契約(準委任): 選んだベンダーとPoC契約を結び、対象業務に絞った検証を2〜4週間で実施します。精度評価の基準(例:正答率85%以上)は、事前に書面で合意しておくことが大切です。
(4) 本番開発契約(請負/準委任の組み合わせ): PoCの評価結果を踏まえて本番開発の仕様を確定し、フェーズごとに適切な契約形態で発注します。
(5) システム統合・受入テスト: 既存の勘定系・契約管理システムとの連携テストを実施します。重点を置くのは、金融機関特有のデータ形式やセキュリティ要件に適合しているかの確認です。
(6) 本番移行・運用保守: 対象業務を段階的に広げながら本番稼働へ移します。安定運用のためには、モデル精度を定期的にモニタリングし、再学習のサイクルを確立しておくことが鍵になります。
失敗しないポイント——金融AIエージェント発注で起きがちなトラブルと対策
AIエージェントの外注プロジェクトは、適切に進めれば大きな効果をもたらします。ただし、金融業界特有の事情から陥りやすいトラブルのパターンがあり、実務でよく見られる失敗事例と、その対策を順に見ていきます。
要件の曖昧さによる手戻りと費用超過
最も多いトラブルのひとつは、要件定義の段階での曖昧さに起因する手戻りです。「審査を効率化したい」といった漠然とした要件は、「住宅ローン事前審査の書類チェックで、担当者が30分かけている確認作業を5分以内に短縮する」のように、業務プロセス・現状の作業時間・目標値まで具体的に書くことが大切です。
特に金融業界では、審査ルールやコンプライアンス要件が業態・商品種別・規模によって大きく異なるため、発注側がこれらの業務ロジックをドキュメント化してベンダーに提供することが不可欠です。ベンダーに業務を理解したうえで提案してもらうだけでなく、発注側も積極的に情報を出す姿勢が、要件の認識ズレを防ぎます。
発注側は、3年間のライフサイクル総額(初期費用・従量課金・保守・教育サポート等)でROIを算定し、将来的な内製化を視野に入れた契約形態を選ぶことで、ベンダーへの過度な依存も防げます。
セキュリティ要件の後付け問題と社内承認の遅延
金融機関でよくあるトラブルは、開発が進んだ後でセキュリティ部門やコンプライアンス部門から「このシステムは承認できない」と指摘され、大幅な設計変更を余儀なくされることです。このトラブルを防ぐには、発注前の段階で、セキュリティ部門とコンプライアンス部門のレビューを経た「AI利用可能システム要件」を書面にしておくことが大切です。
特に、RAGアーキテクチャの採用可否、顧客データのマスク処理方針、AIモデルの稼働環境(クラウド/オンプレミス)、学習データの保管場所と削除ルールは、設計を始める前に決めておく項目です。そのため、これらは関係部署が合意したうえで、ベンダーに伝える必要があります。
金融庁の2024年10月改定のサイバーセキュリティガイドラインでは、評価項目が175項目に拡充されています。AIエージェントを含むデジタル技術の導入に伴い、サイバーサプライチェーンの安全確保が明示的に求められています。これらの要件は、ベンダーの選定と契約の段階から織り込んでおく必要があります。
ベンダーロックインと「チャレンジしないリスク」のバランス
外注リスクを過度に警戒するあまり、導入の判断が後回しになり続けることも、別の意味での失敗です。金融庁のAIディスカッションペーパーでは、「チャレンジしないリスク」が明確に警告されています。AIエージェントの活用を躊躇し続けると、中長期的に金融機関のイノベーション力を喪失させる最大のリスクになり得ると示されています。
まずはリスクが最も限定的な領域(社内規定の検索や定型メールの下書き作成など)を対象に、2週間程度のPoCを始めることが推奨されています。さらに、PoC契約では準委任契約を選んで柔軟性を確保します。
そのうえで、開始前に「評価すべきモデル精度と本番化の合格判定基準(例:正答率85%以上)」を書面でベンダーと合意しておくと、品質担保とプロジェクト管理の両立につながります。そして、小さく始めて成果を確かめながら段階的に適用範囲を広げていくアプローチが、ベンダーロックインを防ぎつつスピード感のある導入を実現する最善策です。
まとめ——金融・銀行・保険業界AIエージェントを発注する際の要点
金融・銀行・保険業界でAIエージェントを外注・発注する場合は、一般的なシステム開発と比べて、セキュリティとコンプライアンスの要件が複雑です。そのため、失敗しないための準備が特に大切になります。ここまでの要点を改めて整理します。
内製か外注かは、専門人材の確保コスト、スピード、セキュリティ要件を総合して判断します。多くの金融機関にとっては、まずPoC段階を外注で進めることが現実的な選択肢です。
発注前には、「何をAIに任せるか」の業務の範囲を明確にしておくことが欠かせません。予算規模(小規模1,000万〜5,000万円・中規模1億〜3億円の目安)と社内体制(業務部門・IT・コンプライアンス・情報セキュリティの4者連携)も、あらかじめ固めておきます。
委託先の選定では、金融業界での再現性ある実績、セキュリティ・コンプライアンス対応力、BSE(ブリッジSE)体制、コミュニケーション品質の4つの観点で評価することが大切です。契約形態は、PoC段階を準委任契約、仕様が確定した後の本番開発を請負契約とするフェーズ分離が基本です。
そして、セキュリティ要件は発注前から関係部署で合意しておき、小規模なPoCから始めて段階的に拡大するアプローチが、失敗のリスクとチャレンジしないリスクの両方を抑えます。
関連知識を補う全体ガイドはこちらです。
関連記事は、以下から確認できます。
- ・金融・銀行・保険業界のAIエージェント活用事例|審査・コンプラ・顧客対応の実例
- ・金融・銀行・保険業界AIエージェントの開発・構築の進め方|導入プロセスと成功のポイント
- ・金融・銀行・保険業界AIエージェント開発に強い開発会社・ベンダー6選|選び方も解説
▼RFP作成前に読みたい無料ホワイトペーパー
・AIシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。