
クラウド開発で大切なのは、必要な性能やセキュリティ、運用体制を先に整理し、その要件に合う構成と開発方法を選ぶことです。基礎知識から進め方、費用、外注先の選び方、よくある失敗と対策まで、順に見ていきます。
関連するテーマは、次の記事で詳しく解説しています。
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
クラウド開発/構築とは?基礎知識
クラウド開発の定義と種類
クラウド開発とは、インターネット経由で提供されるクラウドコンピューティング基盤を活用して、システムやアプリケーションを開発・構築する手法です。従来のオンプレミス型では自社でサーバーを購入・設置・管理する必要がありましたが、クラウド開発では基盤をクラウドサービスプロバイダーが提供するため、開発者はロジックや機能開発に集中できます。
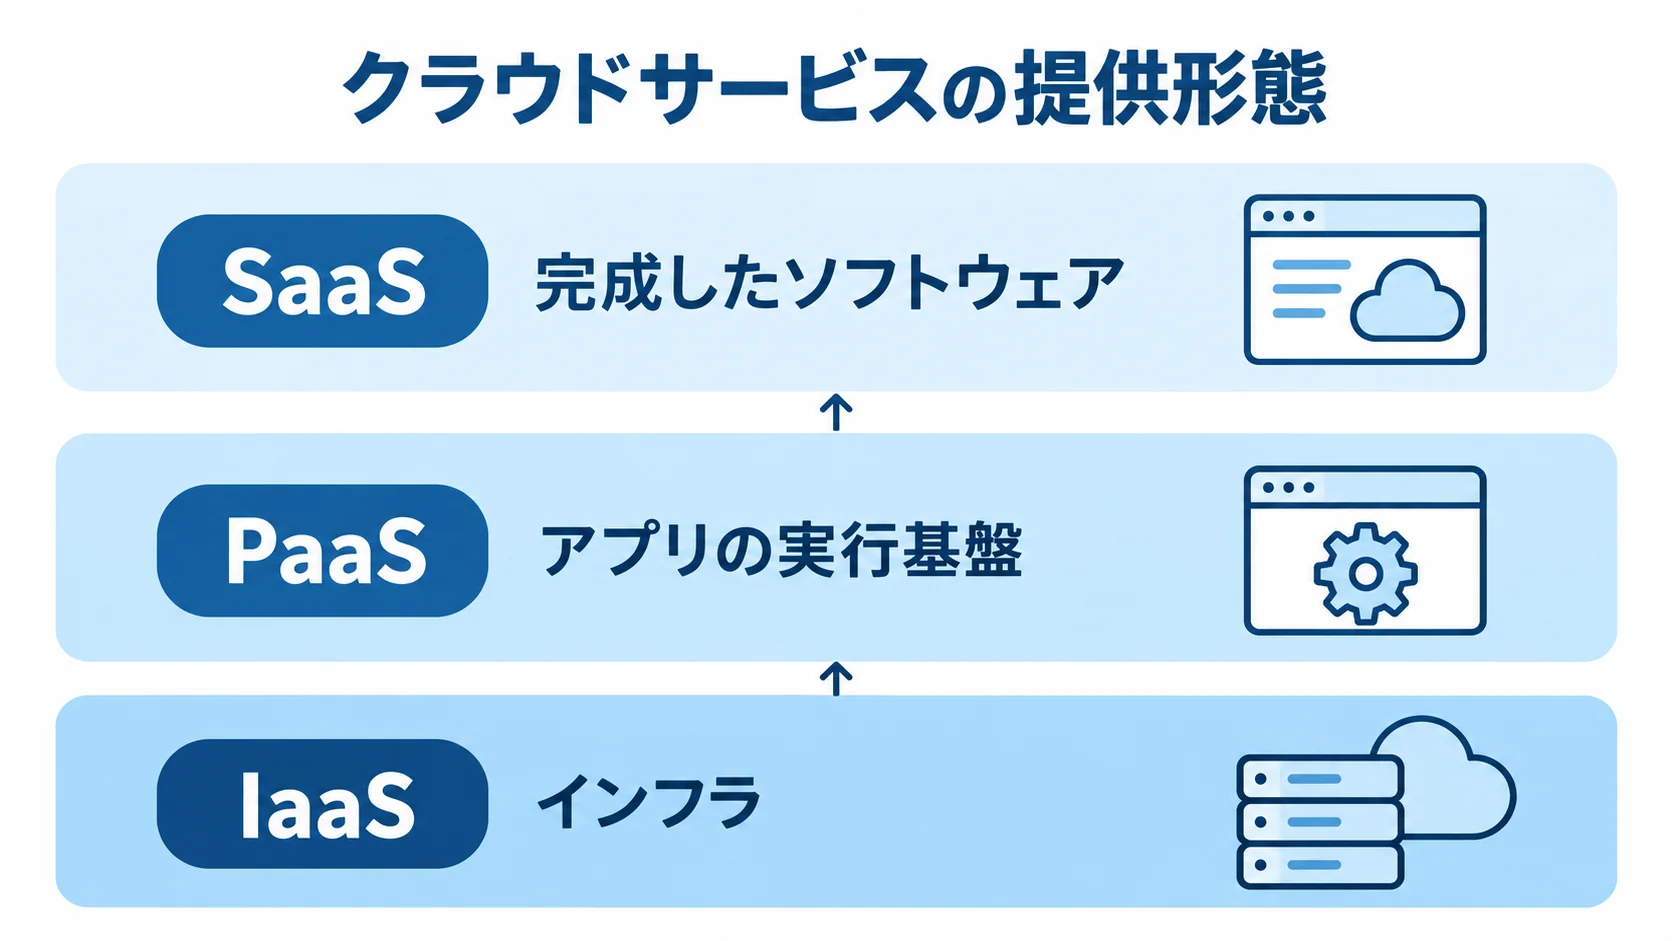
クラウドサービスは、提供形態によって次の3種類に分かれます。
- IaaS:サーバーやネットワークなどのインフラを提供する形態
- PaaS:アプリの実行基盤全体を提供する形態
- SaaS(Software as a Service):完成したソフトウェアを提供する形態
いずれもインターネット経由で提供されるサービスです。IaaSの例はAWSのEC2、Microsoft AzureのVirtual Machinesなどです。PaaSの例はGoogle App Engine、Herokuなど、SaaSの例はSalesforce、Microsoft 365などです。
展開モデルは、3つの形態に分かれます。
- パブリック:AWSやAzureのような共有型で、コストが低い
- プライベート:特定の組織専用で、セキュリティと制御性が高い。高いセキュリティ要件を持つ金融機関や医療機関が採用する傾向があります
- ハイブリッド:両者を組み合わせた形で、機密データは専用環境に置きつつ、変動する処理は共有型の環境でスケールアウトできる
これらの違いを理解したうえで、自社の開発目的や運用体制に合う形態を選ぶことが大切です。
クラウド開発が注目される背景
クラウド開発が普及した背景には、重要な要因がいくつかあります。
- DXの加速:企業のDXが喫緊の課題となり、既存の重厚なオンプレミスシステムを維持しながら新しいサービスを迅速に提供する必要性が高まった
- 働き方改革とリモートワーク:開発スタイルを変えた
- 国内市場の拡大:IDC Japanの調査では、国内パブリッククラウドサービス市場は2025年に4兆円規模に達すると予測されている
DXへの対応では、クラウド環境であれば新しい開発環境を数時間以内に立ち上げられるため、市場投入スピード(Time to Market)を大幅に短縮できます。
クラウドベースの開発環境なら、地理的に分散したチームでも同一の環境で開発・テスト・デプロイを行えます。GitHubやAWS CodePipelineなどを組み合わせ、CI/CD(継続的インテグレーション・継続的デリバリー)パイプラインを構築すれば、品質を保ちながら高速な開発サイクルを実現できます。また、技術者・経営者のどちらにとっても、クラウド開発への関心と投資は高まり続けています。
クラウド開発/構築の進め方
要件定義・設計フェーズ
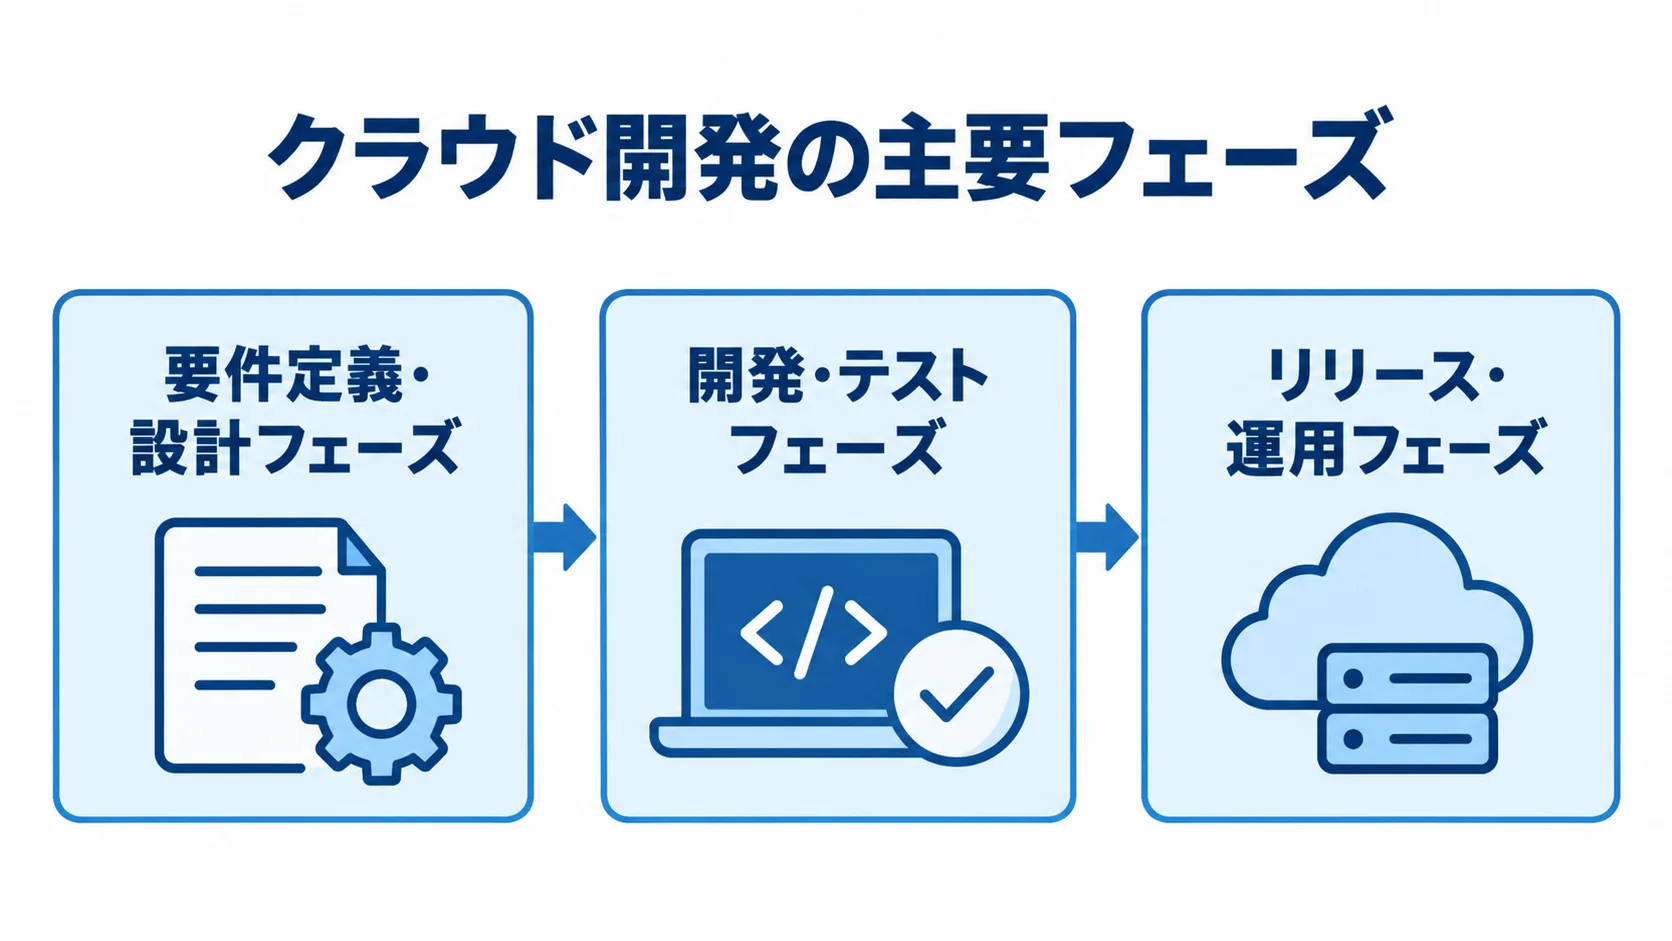
クラウド開発の成否は、要件定義・設計フェーズの質で決まります。このフェーズでは、システムが解決すべきビジネス課題を明確にしたうえで、機能要件(何ができるか)と非機能要件(どのくらいのパフォーマンス・可用性・セキュリティが必要か)を具体的に定義します。クラウド開発では、利用するアーキテクチャパターンとクラウドサービスを選び、それらが自社の要件を満たすかを検証する必要があります。
設計では「クラウドネイティブアーキテクチャ」の考え方を取り入れることが、現代のベストプラクティスとされています。代表的なアプローチは、システムを小さな独立サービスに分けるマイクロサービスアーキテクチャ、Dockerなどのコンテナ技術による環境の再現性の確保、Kubernetesなどによる大規模運用の自動化です。
また、AWSが提供するクラウド設計のベストプラクティス集「Well-Architectedフレームワーク」を参照できます。同フレームワークは、運用上の優秀性、セキュリティ、信頼性、パフォーマンス効率、コスト最適化の5つの柱で整理されており、その柱に沿えば設計品質を確保できます。
開発・テストフェーズ
開発フェーズでは、マネージドサービスを積極的に活用することが、効率的な開発の鍵になります。たとえば、データベースにAmazon RDSやGoogle Cloud SQLなどのマネージドRDBMSを使えば、インフラの管理負担を大幅に削減できます。認証基盤にAmazon CognitoやAuth0を使えば、セキュアな認証機能を数日で実装することも可能です。
サーバーレスアーキテクチャ(AWS LambdaやGoogle Cloud Functions)を使うと、インフラ管理を一切行わずにバックエンドを動かせ、開発者の生産性が上がります。テストフェーズでは、クラウドの特性を生かした自動化テストの整備が欠かせません。本番同等のステージング環境は短時間で複製でき、リグレッションテストや負荷テストを本番相当の環境で実施しやすくなります。
CI/CDパイプラインにユニットテスト、統合テスト、E2Eテストを組み込むと、コードのプッシュからテスト・デプロイまでを自動で進められ、人的ミスを排除しながら開発速度を保てます。また、AWS Fargateを使った分散テストなど、クラウドプロバイダーのロードテストサービスを使えば、大規模な負荷テストも低コストで実施できます。
リリース・運用フェーズ
リリースフェーズでは、ブルー・グリーンデプロイメントやカナリアリリースで、リリースリスクを最小化できます。ブルー・グリーンデプロイメントは、本番環境を2セット用意して設定変更だけで切り替え、問題時は数秒で旧バージョンに戻せる手法です。AWSの「AWS CodeDeploy」とGoogle Cloudの「Cloud Deploy」が、これらを標準でサポートしています。
運用フェーズでは、モニタリングサービスを徹底活用することが、安定運用の要になります。Amazon CloudWatchやGoogle Cloud Monitoringを使えば、CPU使用率、メモリ使用量、レスポンスタイムをリアルタイムに確認でき、異常値を検知すると自動でアラートを出せます。
TerraformやAWS CloudFormationでインフラ構成をコードとして管理する「Infrastructure as Code(IaC)」を使うと、環境の再現性が高まります。そのため、障害時の復旧時間(RTO)を大幅に短縮できます。さらに、SRE(サイト信頼性エンジニアリング)を導入し、SLO(サービスレベル目標)でシステムの安定性を定量的に管理することが、長期の品質維持に不可欠です。
クラウド開発/構築の費用相場
規模別の費用目安
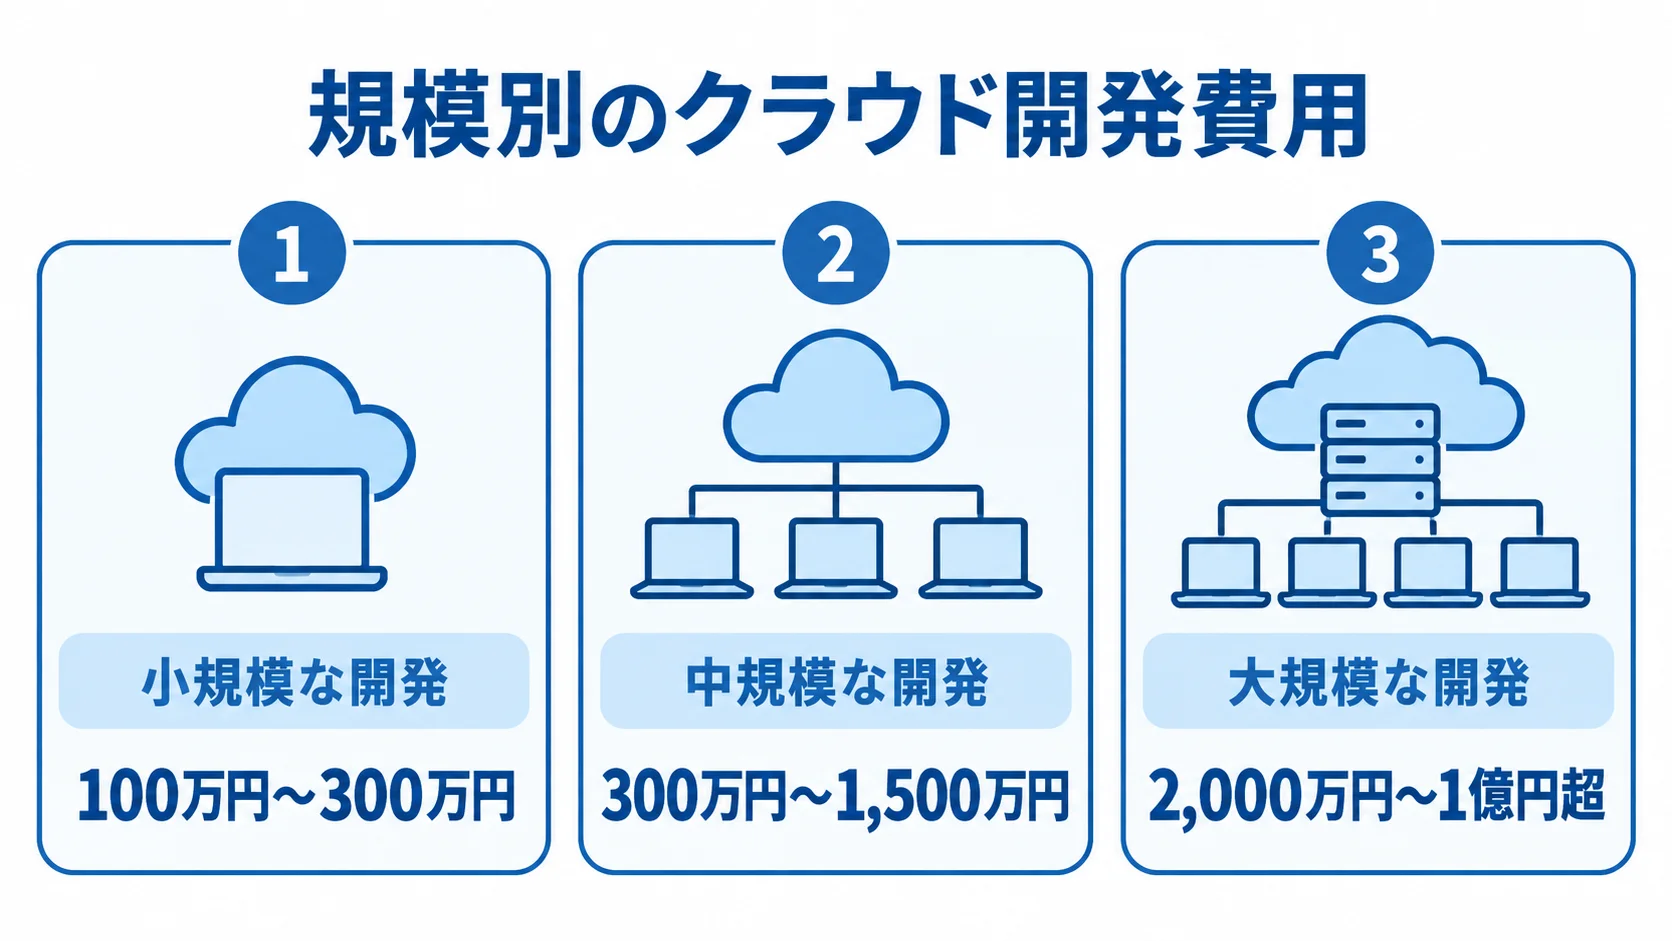
クラウド開発の費用は、規模・複雑度・利用するサービスによって大きく幅があります。小規模な開発(社内業務効率化ツール・小規模なWebアプリケーションなど)では、開発費用が100万円〜300万円程度が目安です。この規模ではマネージドサービスを多用して工数を最小化し、エンジニア2〜3名で3〜6ヶ月程度の開発期間が一般的です。
小規模では利用料も月額で数千円〜数万円に収まることが多く、公開後の固定費を低く抑えられるのも特徴です。中規模な開発(ECサイトや業務基幹システム、モバイルアプリのバックエンドなど)では、300万円〜1,500万円程度が相場となり、プロジェクト期間は6ヶ月〜1年程度になります。この規模では、要件定義からリリースまでの各フェーズに専門担当者を配置します。
中規模の利用料は月額10万円〜50万円程度が目安で、アクセス数や処理量で変わります。大規模な開発(大規模ECプラットフォーム・金融系システム・エンタープライズ基幹システムなど)は2,000万円〜1億円超に及ぶこともあり、利用料も月額100万円を超えることがあります。なお、オンプレミス比で初期投資を50〜70%削減できたケースも報告されており、TCO(総所有コスト)での比較が重要です。
コスト削減のポイント
コストを適切に管理・削減するには、いくつかの施策が有効です。まず、AWSのリザーブドインスタンス(予約購入)やAzureの予約割引を使えば、オンデマンド料金と比べて最大72%のコスト削減が可能です。長期的に稼働するサーバーは、予約購入を積極的に検討すべきです。
また、Google Cloudが提供する「確約利用割引」を使うと、コミットメントに応じた大幅な割引を受けられます。次に、「オートスケーリング」と「サーバーレス」を組み合わせるのが、コストを抑えるうえで有効です。アクセスが集中する時間帯だけサーバーを自動で増やし、閑散時は減らすことで、常時フル稼働のオンプレミスと比べて運用コストを大幅に削減できます。
さらに、未使用や過剰なリソースを洗い出すレビューを月次で行うと効果的です。AWSの「Cost Explorer」やGoogleの「Cloud Cost Management」で、費用の生じているサービスを把握しやすくなります。開発環境と本番環境でインスタンスサイズを分け、開発環境を夜間・休日に自動停止させるだけで、月間のクラウド利用料を20〜40%減らせた事例も多くあります。
外注先・開発会社の選び方
選定基準と確認すべきポイント
外注先選びで最も重視すべきは、「クラウドプラットフォームの認定資格と実績」です。AWSなら「AWSパートナーネットワーク(APN)」のティア(セレクト・アドバンスド・プレミア)、Azureなら「Azureエキスパートマネージドサービスプロバイダー(MSP)」の認定を取得しているかを確認します。これらの認定は、プロバイダーが技術力と実績を公式に認めた証しで、一定の品質保証になります。
開発会社を選ぶ際の重視点は、調査で「技術力」(85.8%)と「コスト」(73.8%)が二大要素として挙げられ、技術力は他の要素を大きく引き離しています。次に、自社と近い業種・規模での開発実績を確認します。金融系・医療系・EC系など業種で法規制やセキュリティ要件が異なるため、同種の実績がある会社を選ぶとリスクを減らせます。
提案段階では、営業担当と開発担当が大きく異なることもあるため、アーキテクチャや障害対応フロー、セキュリティ設計方針などの技術的な質問に具体的に答えられるエンジニアが商談に参加しているかを確認します。コミュニケーション体制として、週次の進捗報告、課題管理ツール(JiraやBacklogなど)での共有、Slackやチャットによる日常的なやり取りも確認します。
発注時の注意点
発注時の最大の注意点は契約形態で、外注には主に「請負契約」と「準委任契約(SES)」の2種類があります。請負契約は仕事の完成を約束する形態で、仕様変更が少なければ費用を固定しやすい一方、変更のたびに追加費用が生じやすくなります。準委任契約は人月単価で費用が発生し、流動的なアジャイル開発に向きますが、コントロールしないと費用が膨らむおそれがあります。
契約形態は、開発の進め方やプロジェクトの性質に合わせて選ぶことが大切です。また、ソースコードや設計書の著作権(知的財産権)の帰属は、発注前に契約書で明記しておかないと、後々のトラブルの原因になります。開発後の保守・運用サポート体制も、事前に確認しておく必要があります。
クラウド環境は、セキュリティパッチの適用やサービスのバージョンアップへの継続的な対応が必要なため、リリース後も安心して任せられる体制かを事前に確認します。見積もりが著しく安い会社には注意が必要で、その理由を具体的に説明できない場合は、後から追加費用が発生するリスクや、品質面の問題が生じる可能性があります。
クラウド開発/構築でよくある失敗と対策
要件定義の不備
クラウド開発で最も多い失敗の原因は、要件定義の不備です。「とりあえず開発を始めてから考える」進め方では、仕様変更や追加要件が積み重なり、当初見積もりの2〜3倍の費用と工数がかかることも少なくありません。特にクラウド開発では、サービスや構成を後から変えにくいため、設計段階の判断ミスが後工程に響きます。
対策として最も効果的なのは、要件定義に十分な時間と費用をかけることです。プロジェクト全体の予算の10〜15%を要件定義フェーズに投資することが推奨されています。業務フローを書き出し、関係者にヒアリングして、プロトタイプで早期に検証すれば、後工程の手戻りを大幅に減らせます。
要件定義書を作成したら、開発会社と発注者の双方でレビューを行い、認識のズレがないことを確かめてから次のフェーズに進む承認プロセスを設けることが大切です。アジャイル開発を採用する場合も、スプリントごとの目標とデリバリー基準を明確にしておけば、進捗を追いやすくなり、品質も担保できます。
セキュリティリスクへの対応
クラウド環境のセキュリティインシデントで最も多いのは、アカウント情報の漏洩による不正アクセスです。IAM(Identity and Access Management)の設定ミスによる権限の過剰付与や、S3バケット・データベースのアクセス制御の不備が多く報告されています。開発者がAPIキーやパスワードをソースコードに直接書き込み、GitHubなどで誤って公開するケースも目立ちます。
AWS利用企業の約40%が過去に、セキュリティ設定のミスによるデータ公開リスクを経験したという調査結果もあります。こうした事故を防ぐには、権限と認証、接続情報の扱い、脆弱性の検出、設計段階での組み込みを、それぞれ押さえておく必要があります。
- 最小権限の原則:対策の第一歩として、IAMの権限を必要最低限に絞り、管理者権限の利用を厳しく制限する
- 多要素認証(MFA):全アカウントで必須とし、rootアカウントは日常業務で使わないルールを設ける
- APIキーや接続情報:AWS Secrets ManagerやHashiCorp Vaultで管理し、ソースコードへの直接記述は禁じる
- 診断とスキャン:定期的な診断とスキャンを組み合わせる
- 設計段階からの組み込み:「セキュリティ・バイ・デザイン」で設計段階から組み込み、長期的な安全性を確保する
スキャンには、AWS Security HubやGoogle Security Command Centerを使えます。これらを常時有効にしてアラートを監視する体制を整えると、ペネトレーションテストとあわせて、インシデントの早期発見と対応につながります。
まとめ
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。