
containerdを使うシステムは、実行基盤の役割、周辺サービスとの構成、運用範囲を整理すると、業務アプリを安定して動かす設計につながります。
役割と種類、開発の進め方、費用、運用対策の順に、発注前の確認点をまとめました。各テーマの詳細は、関連記事もご覧ください。
▼関連記事一覧
・containerdのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・containerdのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・containerdのシステム開発の見積相場や費用/コスト/値段について
・containerdのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
containerdのシステムの概要
containerdを使ったシステムは、コンテナの実行環境と周辺サービスを組み合わせて、アプリを安定して稼働させる仕組みです。また、containerdはLinuxなどのホストOS上でデーモンとして動き、コンテナのライフサイクルを管理します。
containerdの担当範囲
containerdの機能は、イメージ管理、実行制御、外部連携の3つに分けられます。
- イメージ管理:OCI形式のイメージを取得・検証して保存し、展開までを受け持ちます。
- 実行制御:runcなどに実行を委ねながら、プロセスの開始、停止、削除、状態監視を行います。
- 外部連携:snapshotterがrootfsの差分を管理し、CRIプラグインがKubernetesとの接続を担います。
containerdはgRPC APIとプラグイン機構を備えています。さらに、Kubernetes 1.24ではDocker Engineとの直接統合に使われていたdockershimが削除されました。
1.26以降はCRI v1への対応が必要です(出典:Kubernetes公式「Container Runtimes」、2026年8月確認)。このため、本番クラスタの実行環境としてcontainerdを検討することが一般的です。
Docker・Kubernetes・runcの役割の違い
Docker、Kubernetes、runcは、開発、オーケストレーション、実行という異なる層をそれぞれ担います。
- Docker:イメージのビルド、レジストリ連携、開発者向けのCLIを提供します。
- Kubernetes:複数ノードへの配置、自己修復、ローリング更新、サービス公開を管理します。
- runc:OCI仕様に沿い、Linuxのnamespaceやcgroupでコンテナプロセスを起動します。
containerdはDocker Engine内部でも使われますが、Dockerと同じコマンドやビルド機能をすべては提供しません。
利用者やKubernetesからの要求は、kubelet、CRI、containerd、shim、runcの順に伝わります。
この責任分界を押さえないまま「containerdを入れれば自動でスケールする」と考えると、設計範囲と費用を見誤るおそれがあります。
containerdでできることと導入メリット
containerdは低レイヤーを標準的な構成にそろえ、アプリの実行環境を再現しやすくします。効果は、イメージ管理、デプロイ自動化、監視を一体で設計したときに生まれ、権限管理もその設計に含めることが前提です。
イメージとコンテナのライフサイクル管理
containerdは、イメージの取得からコンテナ終了後の整理までを管理します。確認ツールは、運用上の役割ごとに使い分けます。
- 取得と保存:レジストリから必要なノードへイメージをpullし、コンテンツストアで内容を管理します。
- 実行と終了:レイヤーを再利用して転送量を抑え、タスクを監視します。止まったコンテナとスナップショットは整理します。
- 確認ツール:低レイヤーならctr、CRI経由のPodならcrictl、Docker風の操作ならnerdctlが候補です。
管理者向けのコマンドは利用者に公開せず、権限と操作目的を分けて扱います。
業務システムの開発や移行で得られる改善
コンテナ化で期待できる改善と、移行前に判断しておきたい点を並べます。
- 環境の再現性:開発・検証・本番をそろえてライブラリ差を減らし、本番固有の問題を早期に見つけます。
- リリース再現性:同じ成果物を検証から本番へ昇格させ、手順を毎回同じ形で繰り返せるようにします。
- 負荷への対応:時間帯でアクセスが変わる業務は、Kubernetesなどでレプリカ数を調整できます。
データベースやファイルサーバーまで、無条件にコンテナ化する必要はありません。状態を持つ処理では、永続ボリュームやバックアップ、障害復旧の方法を先に決め、移行リスクを比べます。
containerdを使ったシステムの種類
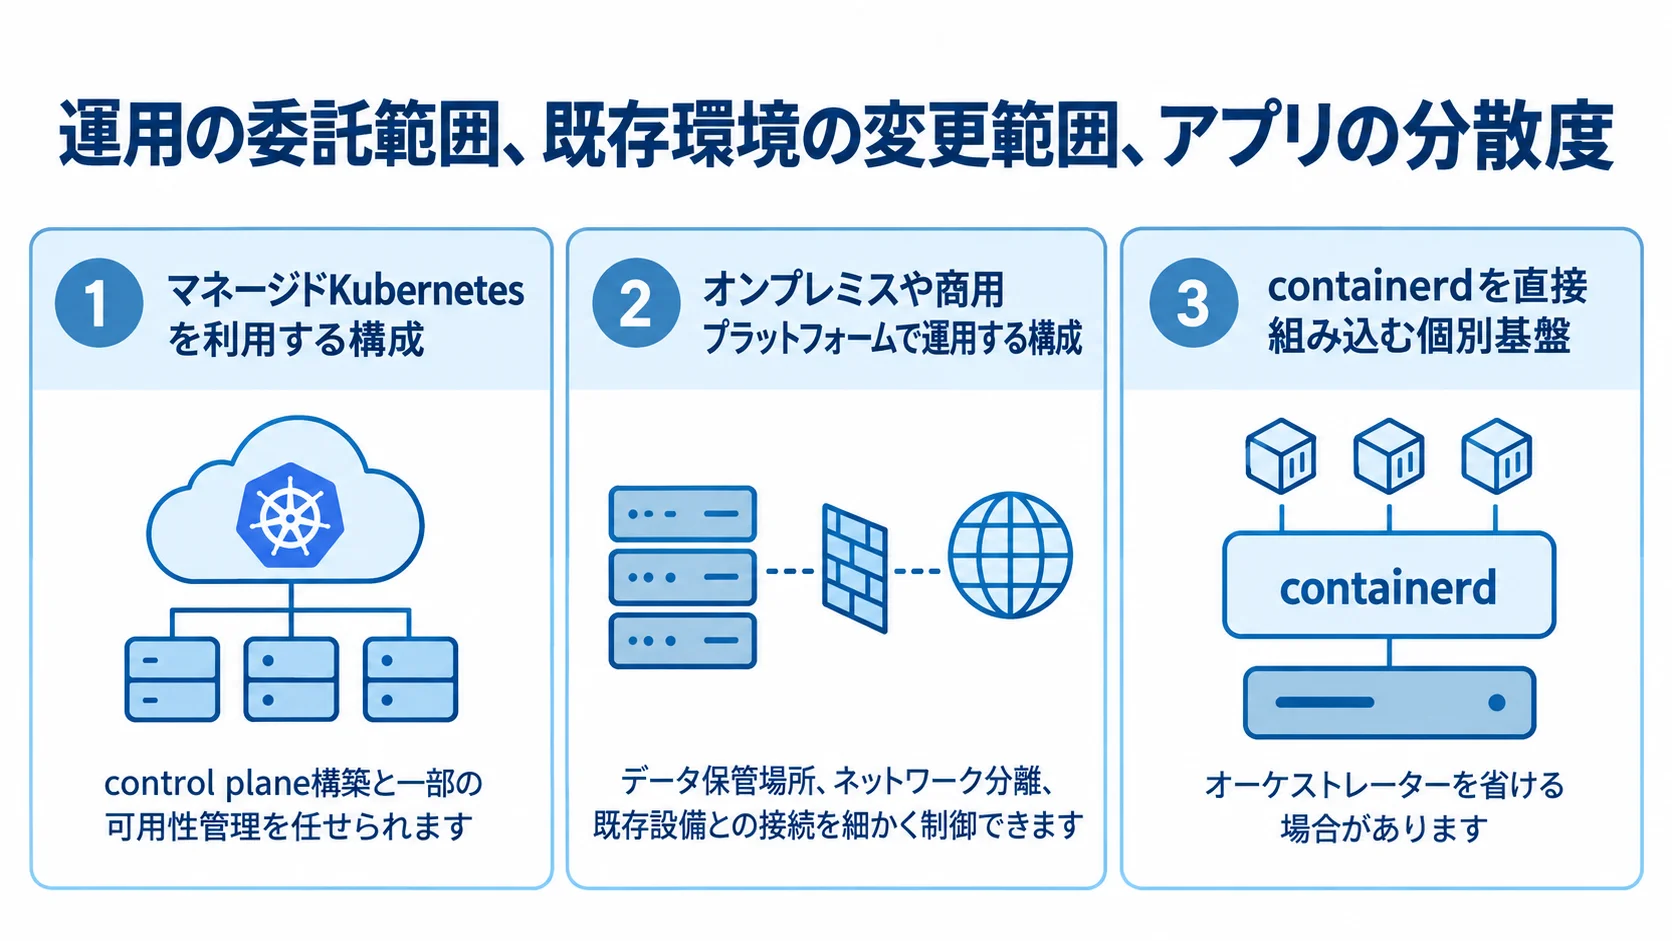
構成は、運用をどこまで委託するか、既存環境をどこまで変えるか、アプリをどれだけ分散させるかで分かれます。最初から全機能を自社で運用するとは決めず、必要な自由度と社内の運用人材を照らして選びます。
マネージドKubernetesを利用する構成
マネージドKubernetesでは、control planeの構築と一部の可用性管理を任せられます。利用者はノードやアプリ、ネットワークなどに集中でき、委託範囲と移行性を比べて選ぶことになります。
containerdは標準のランタイムであり、短期の移行や、Kubernetesの専門人材が不足している場合に向いています。管理料のほかに、ノードやディスク、ロードバランサーなどの利用料が別料金になることが多いです。さらに、ログや通信、バックアップ費も、同じく別料金になることが多いです。
クラウド固有の認証やネットワークへの依存が強いほど、移行作業は増えます。マルチクラウド化やオンプレミスへの回帰も想定します。
オンプレミスや商用プラットフォームで運用する構成
オンプレミスでcontainerdとKubernetesを構築すると、データ保管場所、ネットワーク分離、既存設備との接続を細かく制御できます。制御性と運用責任を踏まえて選びます。
製造現場や閉域網など、外部サービスを使いにくい環境で有力です。また、サポートや管理画面、認証・監査をまとめた商用基盤は、OSSを個別に組む負担を減らす場合があります。
自社で担う範囲は広く、ハードウェアの冗長化やOSパッチ、証明書、バックアップなどが含まれます。さらに、etcdやCNI、CSIの扱い、障害時の交換部品の確保まで自社の担当になり、ノード交換とクラスタ復旧を試せる手順も整える必要があります。
containerdを直接組み込む個別基盤
組み込み機器やエッジ拠点、専用ジョブ基盤では、Kubernetesを使わず、containerdのAPIやnamespaceを直接使う構成もあります。
必要なコンテナだけを起動し、拠点ごとのイメージキャッシュや資源制限を設ければ、オーケストレーターを省ける場合があります。
複数ノードへの配置や自己修復、サービスディスカバリなどは、別途実装します。起動や通信に独自の要件があり、標準のKubernetesが過剰または合わない場合は、保守範囲を抑えられます。
containerdのシステム開発の進め方
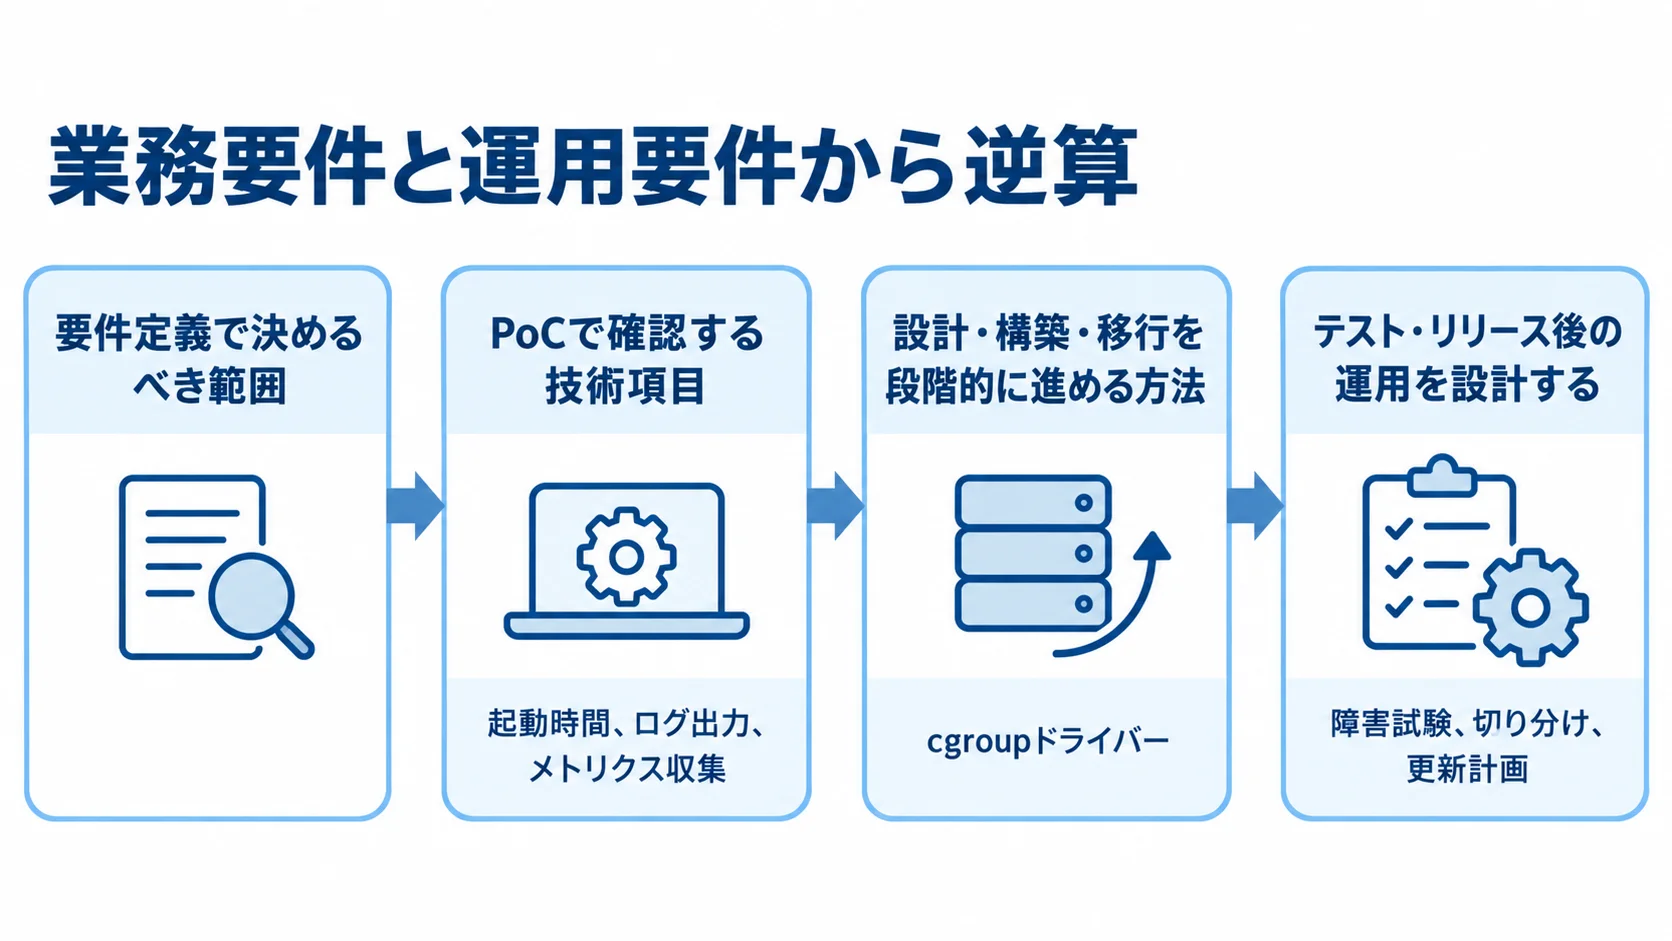
開発は、業務要件と運用要件から逆算して進めます。PoCで不確実性を減らし、アプリからクラスタ、運用体制までを段階的に本番へ移します。
▶ 詳細はこちら:containerdのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
まず、対象範囲、非機能条件、担当分界の順に要件を整理します。
要件定義で決めるべき範囲
業務要件、非機能条件、基盤の担当範囲を明確にします。
- 業務要件:アプリケーション、利用者数、ピーク時同時実行数、許容停止時間、RTO・RPO、データ保管場所。
- 非機能条件:可用性、性能、ログ保管期間、監査証跡。
- 運用条件:個人情報、ネットワーク経路、バックアップ、障害通知、夜間対応。
- 担当分界:containerd、Kubernetes、ホストOS、レジストリ、CNI、CSIの担当範囲。
業務の優先順位が決まらないまま全システムを移行すると、効果を測りにくく、期間も費用も膨らみがちです。
優先順位を決めたうえで、PoCでは構築、更新、復旧、性能の技術項目を検証し、技術面の不安を減らします。
PoCで確認する技術項目
PoCでは、ビルドから障害復旧までの動作を本番設計の前に確かめます。
- イメージ:ビルドと署名、プライベートレジストリからの取得の可否。
- 実行:起動時間、ログ出力、メトリクス収集を見ます。
- 更新:ローリング更新とロールバックを検証します。
- 状態復旧:永続ボリュームの再マウントやノード障害からの回復、バックアップ復元、DB接続の切り替えを試します。
- CI/CD:業務アプリ1つで同じイメージを開発から検証へ昇格させ、連携を評価します。
設計・構築・移行の段階的な進め方
cgroupの設定と障害時の運用は、下の順に整えます。
- kubeletとランタイムのcgroupドライバーを一致させます。
- cgroup v2ではsystemdドライバーが推奨です。
- 障害試験、切り分け、更新計画を運用手順に含めます。
Kubernetes公式は、kubeletとランタイムのcgroupドライバーを一致させるよう求めています(出典:Kubernetes公式「Container Runtimes」、2026年8月確認)。
設定の差はコンテナの再作成やリソース制御の障害につながるため、IaCで管理します。
テスト・リリース後の運用設計
機能確認に加えて、ノード停止、containerdの再起動、レジストリ障害を再現します。さらに、ディスク枯渇や証明書期限切れ、DNS障害などのほか、監視遅延も再現します。
アプリやPod、CRI、ノードのどこに問題があるかを切り分けられるよう、メトリクスとログの場所を運用手順に記します。
なお、containerd公式資料は2026年8月時点で2.2.6を掲載し、1.7系のサポートは2026年3月10日までです(出典:「Releases」「Downloads」)。
containerdのシステム開発にかかる費用相場
containerd単体の受託開発には統一された公開価格がなく、構築範囲と運用要件から見積もることになります。
下の金額は、一般的な業務システム開発費の相場と、基盤の設計・移行・監視作業を踏まえた編集推定です。
実額は、ノード数や環境数、アプリ改修量などで変わります。データ移行や24時間対応の有無でも差が出ます。
▶ 詳細はこちら:containerdのシステム開発の見積相場や費用/コスト/値段について
規模別の初期費用と開発期間の目安
規模ごとに、初期費用と期間の目安を並べて比べます。
- 学習環境・PoC:1環境なら100万〜300万円程度、2〜6週間が目安です。
- 小規模本番:1クラスタ・数ノードなら500万〜1,500万円程度、2〜4か月が目安です。
- 既存システム移行:1,500万〜5,000万円程度、6〜12か月の案件があります。
- 大規模・高可用性:複数クラスタや災害対策も必要な構成です。
複数クラスタや災害対策を含む大規模・高可用性の構成では、5,000万円超、1〜2年以上の案件もあります(出典:一般的な業務システム開発相場・基盤構築作業の編集推定、2026年)。
PoCの対象は、containerdやレジストリ、簡易CIなどです。基本監視とサンプルアプリも含みますが、本番相当の冗長化や大規模移行は含みません。
小規模本番には、要件定義やネットワーク、Kubernetes、containerdの設定などを含みます。さらに、CI/CDやログ監視、バックアップ、運用手順も対象になります。
既存移行では、複数環境の用意とデータ移行が加わります。また、性能試験や段階リリース、利用者教育、運用引き継ぎも必要になります。
費用の内訳
初期構築とクラウド利用料は、分けて確認します。
- 初期構築:要件定義、設計、アプリ改修、イメージ・レジストリ、クラスタ、ネットワーク、ストレージ。
- 運用準備:CI/CD、監視・ログ、セキュリティ、テスト、移行、ドキュメント。
- クラウド利用:管理料、計算資源、ディスク、LB、IPv4、通信、レジストリ、監視、バックアップ。
料金例では、マネージドKubernetesの管理料は1クラスタ・1時間あたり0.10米ドルです。たとえば、730時間稼働させると約73米ドルになります。
見積もりが「環境構築一式」となっている場合は、含まれる作業と別料金の作業を確認します。管理料にはノードやストレージが含まれません(出典:マネージドKubernetes各公式料金ページ、2026年8月確認)。
円換算や割引は、リージョンと契約条件に応じて見積もりに反映します。
ランニングコストと保守費用
運用費と保守予算は、比較期間をそろえて検討します。
運用費には、OS・Kubernetes・containerd・runcの更新と脆弱性スキャンが含まれます。さらに、イメージ保管やログ保持、監視も含まれます。バックアップや障害対応、月次報告も対象になります。
- 保守予算:初期費用の年15〜20%が目安ですが、24時間365日対応や厳格な監査では超える場合があります。
- TCO:OSSの人件費も含め、3〜5年でマネージド、自社運用、商用サポートを比べます。
OSSはライセンス費が原則不要ですが、設計や検証、監視、教育などには費用がかかります。
一般的な業務システムの予算枠としては、この水準が参考になります(出典:業務システム保守費用の一般的な予算目安、2026年)。
containerdの開発会社/ベンダーの選び方
開発会社は、containerdの設定やKubernetes、クラウド・オンプレミスの基盤を一体で設計できるかで見ます。アプリ改修や監視、セキュリティ、障害対応まで同じ設計で扱えるかも、あわせて確かめます。件数よりも、自社に近い移行や運用の経験を重視します。
技術力と実績の確認項目
開発会社に、技術構成、移行実績、担当範囲を質問します。
- 技術構成:バージョン、CRI、runc、snapshotter、cgroupドライバーの内容。
- 移行実績:既存VM、アプリ改修、永続データ、ピーク負荷、障害復旧の経験を聞きます。
- 責任分界:標準設定からの変更理由や将来の更新方法を確かめます。
説明が明確であれば、個別調整の影響を把握しやすくなります。containerd単体の実績が少なくても、Kubernetes基盤の運用経験とruntimeの担当範囲を確かめます。
提案書と見積書の比較ポイント
提案範囲と見積条件、月額の保守は、分けて比べます。
- 提案書:構成、責任分界、環境、非機能要件、移行、テスト、運用体制。
- 見積書:工程ごとの前提と除外事項、認証、秘密情報、脆弱性、バックアップ、ログ、監査の扱い。
- 保守契約:問い合わせ・対応時間、緊急連絡、更新、脆弱性修正、追加改修単価。
見積書は、要件定義やPoC、設計、構築、アプリ改修などを分けて見ます。さらに、障害時の一次切り分けに漏れがないかを確認します。
契約に入れる納品物と引き継ぎ条件
再構築に必要な納品物と、運用引き継ぎの完了条件は、契約で決めておきます。
- 構成資料:設計書、構成管理、CI/CD定義、containerd設定、監視画面、アラート一覧。
- 運用資料:バックアップ・復旧手順、runbook、脆弱性対応方針、教育資料。
- 引き継ぎ:担当者がログ確認と切り戻しを実行できること。
可能な範囲でIaCと自動テストを使えば、手作業だけに頼る再構築を避けられます。正常系に加えて、ノード障害、containerd停止、ディスク不足のほか、イメージ取得失敗と証明書更新失敗も演習します。
▶ 詳細はこちら:containerdのシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:containerdのシステム開発の発注/外注/依頼/委託方法について
導入で失敗しないためのセキュリティと運用対策
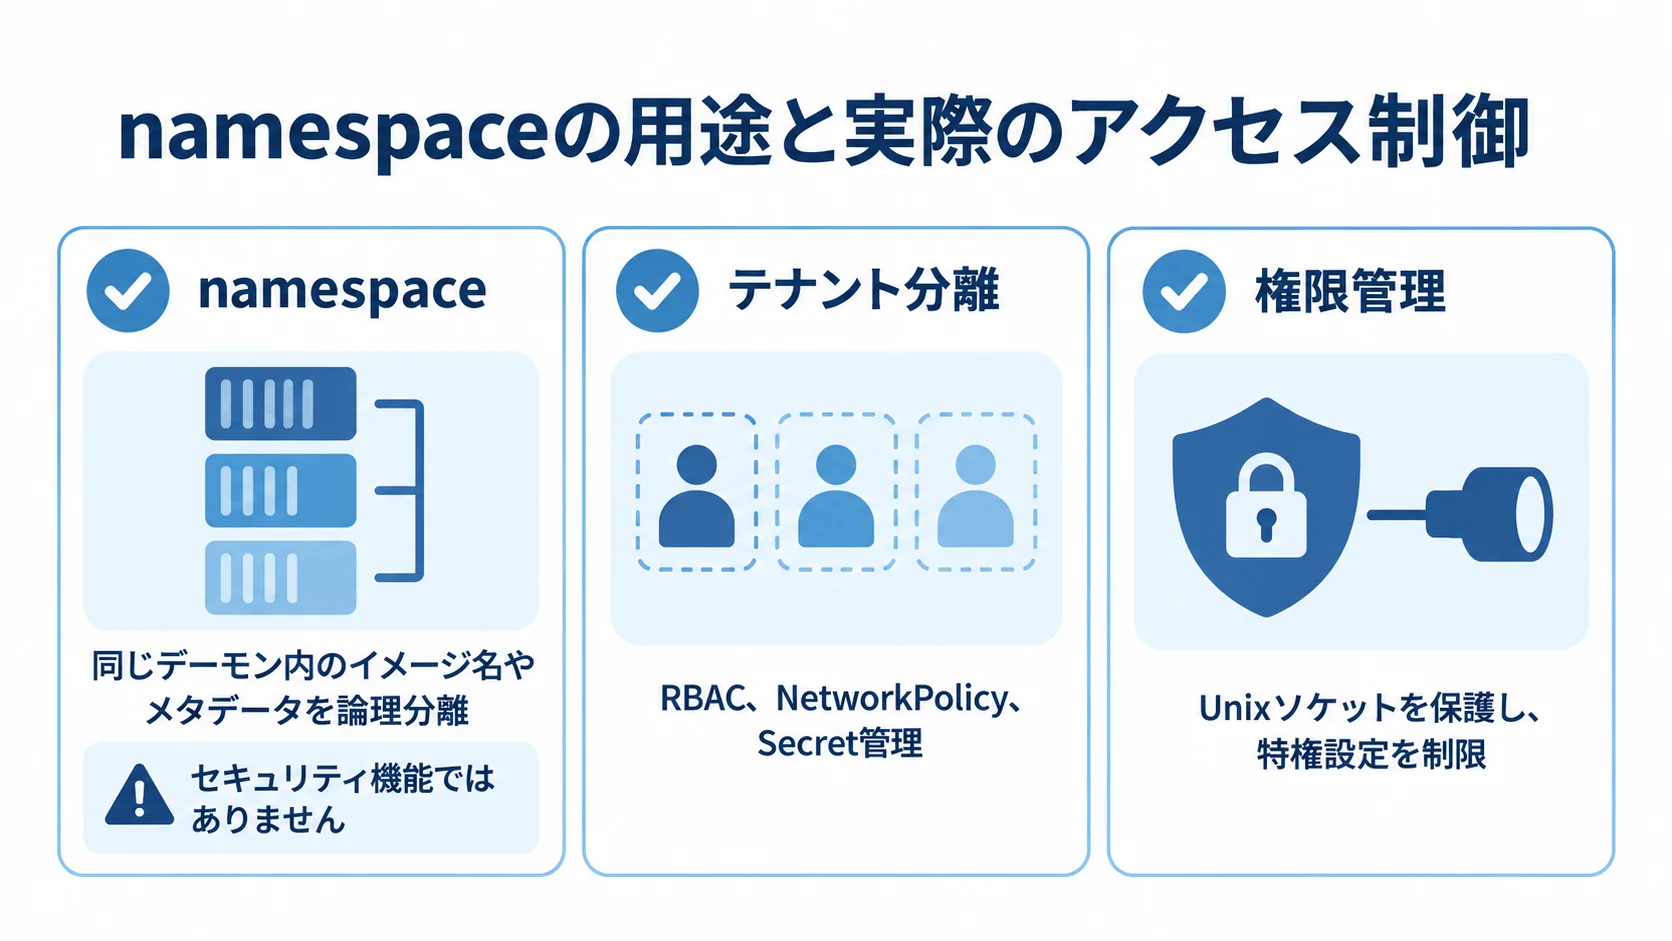
containerdを導入しただけで、安全になるわけではありません。ホストOSやカーネル、runcに加えて、プラグインやレジストリ、Kubernetesの権限まで含めて対策します。
namespaceによる分離の限界
namespaceの用途と、実際のアクセス制御は分けて設計します。
- namespace:同じデーモン内のイメージ名やメタデータを論理的に分けるための仕組みです。
- テナント分離:RBAC、NetworkPolicy、Secret管理、ノード・クラスタ分離、rootlessやuser namespaceを検討します。
- 権限管理:特権設定を制限して、最小権限を適用します。
containerd公式も、namespaceをセキュリティ機能として使わないよう説明しています(出典:containerd公式「Namespaces」、2026年8月確認)。
Unixソケットはホスト上で強い権限を持つため、アクセス権と公開範囲を厳格に管理します。
hostNetworkやhostPID、特権コンテナ、広すぎるhostPathなどは、安易に許可しません。そのうえで、最小権限のサービスアカウントとPod Security方針を適用します。
イメージとソフトウェア部品の継続管理
レジストリとイメージ検査、部品情報を継続して管理します。
- 取得元:信頼できるレジストリに限定し、digestや署名で本番成果物を固定します。
- CI検査:脆弱性、不要な権限、root以外の実行、ベース更新、秘密情報の混入を確認します。
- SBOM:ソフトウェア部品表で脆弱性発見時の影響範囲を追跡します。
経済産業省などは2025年、SBOM共有ビジョンに関する国際ガイダンスを示しました。部品情報は、作成だけでなく、更新、共有、廃棄、脆弱性対応まで運用に組み込みます(出典:経済産業省「SBOMの共有ビジョンに関する国際ガイダンス」、2025年)。
障害時の確認手順
障害時は、影響の範囲を段階的に絞り込み、各要素の状態を順に確かめます。
- 利用者への影響と発生時刻を確定する。
- クラスタ、ノード、containerd、Pod、アプリ、外部サービスの順に範囲を絞る。
- 状態、イベント、ログ、資源、レジストリ、ネットワーク、ストレージを同時刻で照合する。
また、containerdの状態、CRIイベント、kubeletログも確認対象です。さらに、ノードのCPU・メモリ・ディスクと、レジストリ応答も見ます。
イメージレイヤーやログ、スナップショットによるディスク枯渇に備えて、容量監視と不要イメージの整理を定期的に行います。復旧は経験に頼らず検証し、runbookを更新して安定運用します。
containerdのシステムに関するよくある質問
containerdの導入でよく質問される論点を、設計と発注の場面に分けて説明します。
containerdを使うならDockerは不要ですか?
Dockerは開発用、containerdとKubernetesは実行用という役割分担になります。Engine APIやComposeに依存している場合は、BuildKit、nerdctl、マニフェストへの移行を検証します。
containerdのライセンス費用は無料ですか?
containerdはオープンソースで、通常のライセンス費は不要です。ただし、設計や構築、更新、脆弱性対応、障害対応などの費用や、基盤利用料は必要になります。そのため、初期費用と運用費を合わせたTCOで判断します。
containerdは安全ですか?
containerdだけで安全性が決まるわけではありません。containerdやrunc、カーネル、Kubernetesなどを継続的に更新する必要があります。
最小権限、イメージ検証、SBOM、監視、脆弱性対応を組み合わせて備えます。
公式の脅威モデルは、ホストOSやruncを含む信頼境界と、クライアントが特権設定を求めた場合の責任分界を示しています(出典:containerd公式「Threat Model」、2026年8月確認)。
containerdのシステム開発を外注するタイミングはいつですか?
本番を止められない場合や、既存VMのデータ連携を伴う移行、24時間監視・監査が必要な場合は、専門会社へ早めに相談します。
社内のKubernetes運用経験が少ない場合も相談し、まず現状調査や小さなPoCを依頼できます。その過程で、設計書や構成管理、運用手順を自社に残せるかを確かめます。
まとめ
containerdは、イメージの取得と展開、snapshot、コンテナ管理を担います。そのうえで、Kubernetesやrunc、レジストリと組み合わせて、業務を安定して稼働させます。さらに、通信や保存、監視、安全対策も合わせて整えます。
containerd導入を成功させる要点
業務目的と非機能要件を決めたうえで、PoCでイメージやCRI、ストレージなどを検証します。
費用は、ライセンスだけでなく、アプリ改修やクラスタ、運用人材、保守などを含むTCOで見積もります。
namespaceをセキュリティ境界とは見なさず、最小権限やイメージ検証、SBOMなどを本番条件に含めます。
最初に確認する順番
社内の検討や初回相談では、前提条件を順番に整理します。
- 対象業務と移行範囲
- 停止時間・性能・データ保護の要件
- マネージドKubernetesか自社構築か
- PoCの検証項目
- 本番後の保守体制
前提をこの順にそろえると、containerdの設定だけに議論が偏らず、目的に合う構成と見積もりを比べられます。
開発会社は、バージョンや設定、移行経験で比べます。さらに、Kubernetesやクラウド・オンプレミスの運用力、障害対応、納品・保守も見ます。また、設計と文書を自社に残すことで、長期のコストとリスクを抑えます。
▼関連記事一覧
・containerdのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・containerdのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・containerdのシステム開発の見積相場や費用/コスト/値段について
・containerdのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。