
クレジットカード・決済開発は、決済方式や業務範囲、運用体制を選び分け、決済から入金消込までを一貫して管理する開発です。
決済は複数の事業者をまたいで進むため、どこまでを自社で持ち、どこを外部に任せるかを先に決めておく必要があります。
▼関連記事一覧
・クレジットカード・決済開発の進め方
・クレジットカード・決済開発でおすすめの開発会社6選と選び方
・クレジットカード・決済開発の見積相場・費用
・クレジットカード・決済開発の発注・外注・委託方法
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
クレジットカード・決済開発の概要
支払い情報を受け取ったら、決済事業者、カード会社、加盟店システムを連携させ、取引の結果を正確に記録します。ただし、決済が成功しても、売上の確定や返金、入金、会計処理まで終わらなければ、業務は完了しません。
複数の事業者をまたぐ決済処理の流れ
一般的なオンライン決済では、利用者のブラウザやアプリが注文・決済APIへ支払いの要求を送ります。その要求は決済サービスを経由して、カードネットワークやカード会社に認証を依頼します。
認証の結果を受けた注文システムは、成功・失敗・保留などの状態を保存します。そのうえで、売上確定、出荷、請求、入金消込へ処理をつなげていきます。
店舗であればPOSや端末が入口になります。一方で、カード会員向けサービスでは、利用明細や利用可能額、カード停止などの基幹処理が加わります。
最低限必要な機能の範囲
必要な機能には、カード情報を自社環境に持たないトークン決済やホスト型決済画面があります。取引処理では、オーソリと売上確定、取消、全額・一部返金が必要です。さらに、本人確認や不正対策として、3Dセキュアやセキュリティコード確認、リスク判定が含まれます。
課金方式には、一括や分割のほか、継続課金と従量課金があります。さらに、カード期限の更新や決済失敗時の再試行、チャージバック管理も必要になります。
業務面では、加盟店や店舗の管理と売上集計を扱い、入金予定や会計連携も必要になります。そのほか、運用面では監査ログや監視、障害通知も検討します。
決済状態の一貫管理
決済の状態は「未処理」「認証済み」「売上確定」などに分けます。失敗や取消、返金、チャージバックも含めて、状態がどう移るかを明確にします。
通信がタイムアウトした後に再送すると、二重請求が起こるおそれがあります。そのため、取引ごとの冪等キーを使い、同じ要求を一度だけ処理する設計が必要です。
非同期のWebhookで順序が入れ替わったときや、注文側と入金側の金額が合わないときに備えて、後から追える取引IDと監査ログを残しておきます。
クレジットカード・決済システムの種類と選択肢
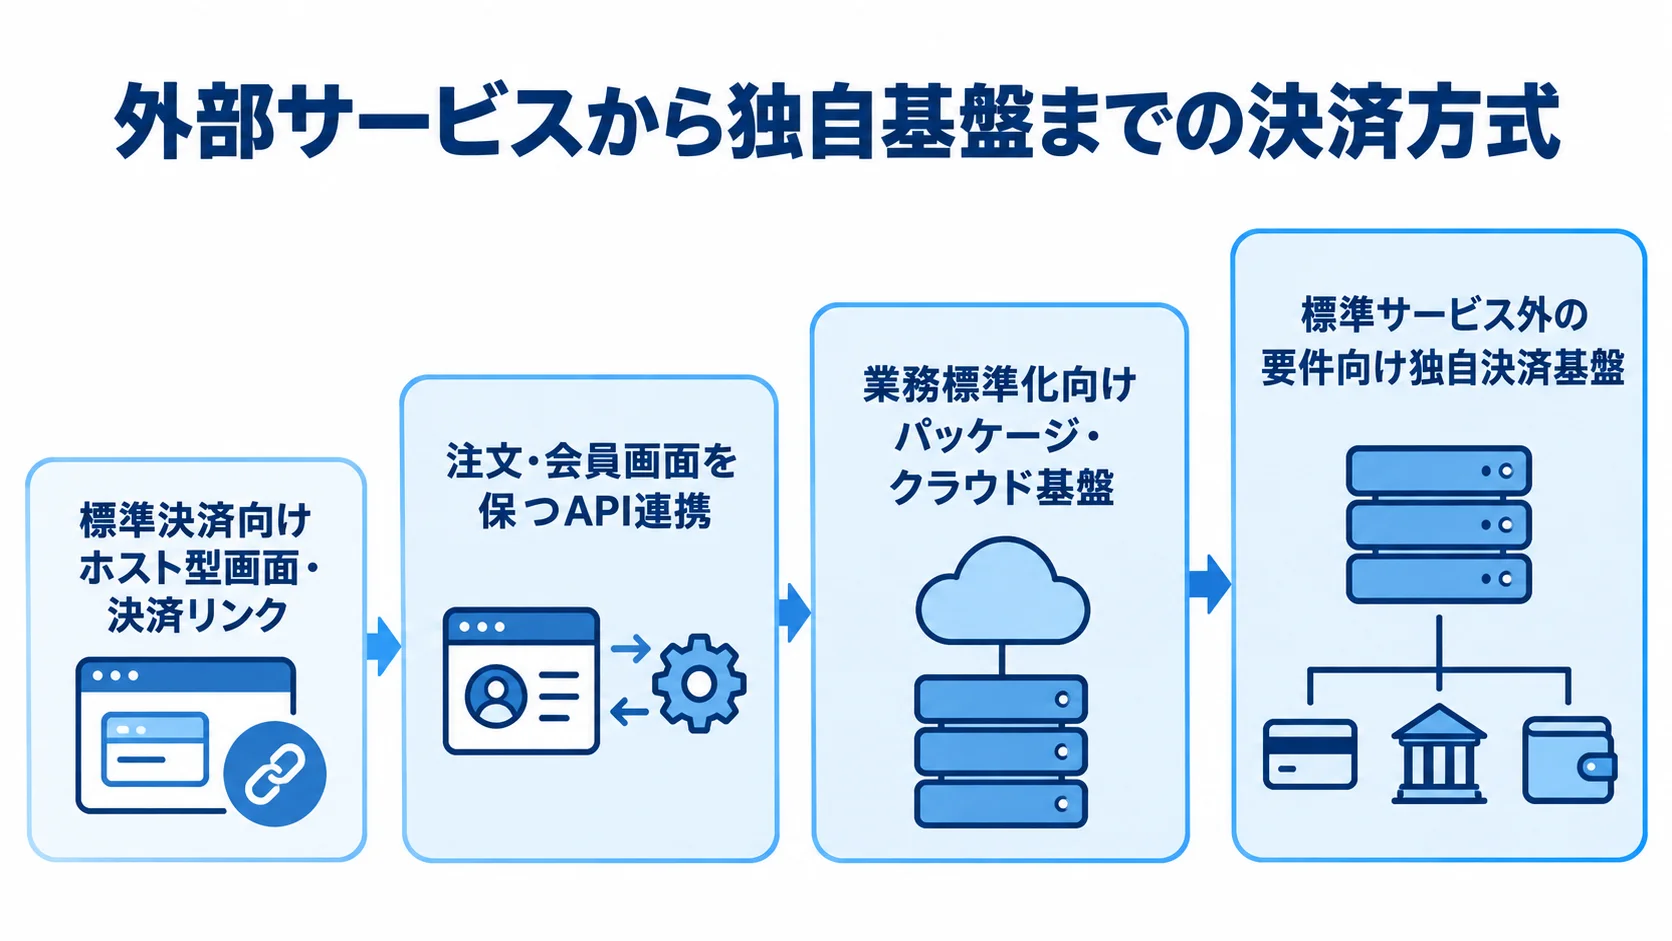
決済方式は、決済画面の持ち方、処理を外部に任せる範囲、事業規模によって変わります。独自基盤に着手する前に、標準機能と自社固有の業務を分けておくと、納期とセキュリティ対応の負担を抑えやすくなります。
ホスト型決済画面・決済リンク
ホスト型画面やリンクは、カード処理を外部に任せて保持する情報を減らせるため、標準的な決済を早く始めやすい方式です。一方で、画面の変更や特殊な課金、複数の注文をまとめた返金には制約があります。そのため、業務で必要な処理のうち、どこまでがWebhookや管理画面だけで完結するかを確認しておきます。
決済代行サービスのAPI連携
API連携方式では、自社の注文画面や会員画面はそのまま保ちつつ、カード情報のトークン化や認証、売上確定、返金などを決済代行サービスに依頼します。
API連携なら、サブスクリプションやポイント、クーポンに加え、在庫や会計との連携も組み込めます。一方で、APIのバージョンやWebhookの再送も設計しておく必要があります。
発注側は、トークンを移行できるかどうかと、サービスが止まったときの代替手段を、事前に決めておきます。
パッケージ・クラウド基盤と決済オーケストレーター
複数の決済手段や加盟店を一元管理できるパッケージ・クラウド基盤は、業務の標準化を早く進めたい場合に有効です。
決済オーケストレーターは、複数の決済ルートを束ねて、障害時の切り替えや決済成功率の改善を狙うものです。
取引台帳やトークン、手数料は、責任の所在が複雑になりやすいものです。そのため、返金や入金消込まで含めて、ルーティング機能だけでなく、データの正本をどこに置くかも決めます。
独自決済基盤・カード基幹システム
独自基盤を選ぶのは、標準サービスでは競争上の要件を満たせない場合です。たとえば、加盟店精算や独自の与信、手数料計算のほか、カード発行や会員向け明細などが該当します。
自由度は高い一方で、PCI DSSへの対応や脆弱性対応、24時間365日の監視を、継続して担う必要があります。さらに、障害復旧や災害対策、法令やガイドラインの更新も求められます。
ECのAPI連携とカード会社の基幹刷新では、費用も期間も大きく異なります。そのため、どちらも同じ「決済開発」として見積もらないことが大切です。
クレジットカード・決済開発の進め方
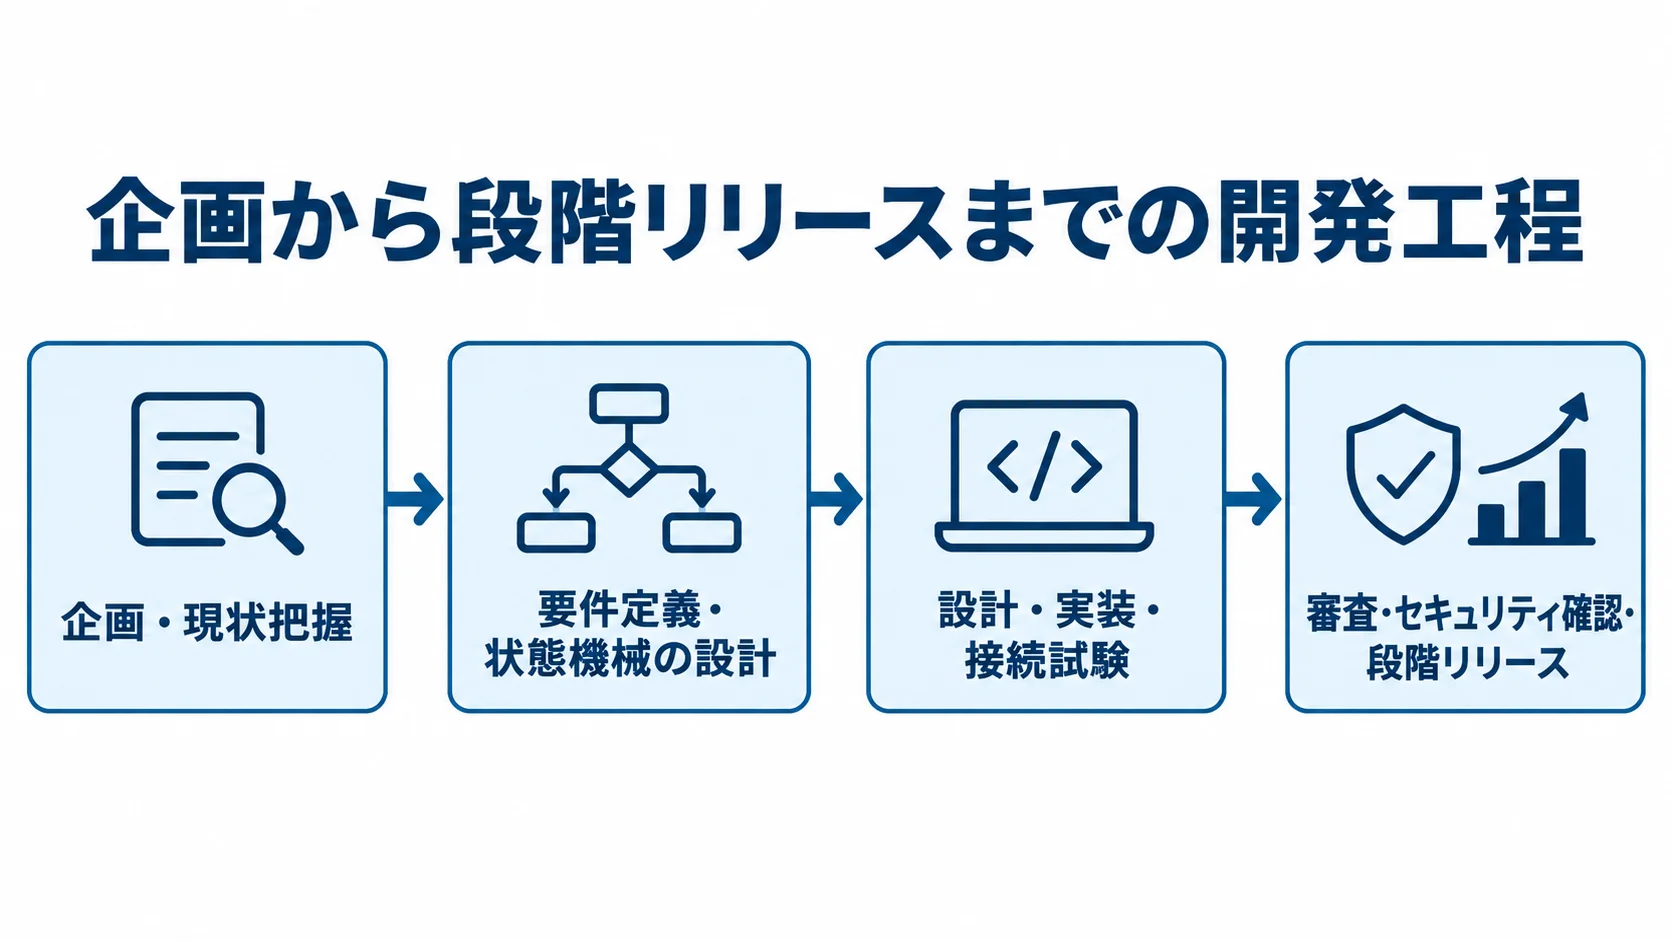
決済開発では、画面の制作とAPI接続のほかに、業務の前提を先にそろえる必要があります。まず、販売チャネル、課金方式、取扱高を整理します。加えて、返金条件や入金サイクル、セキュリティ、運用時間も押さえ、正常系と例外系を同じ重さで設計します。
目安として、標準的なAPI連携なら1〜3か月、独自課金や複数システム連携なら3〜6か月、独自基盤や大規模基幹なら6か月以上を見込みます。
企画・現状把握で決める項目
最初に、EC、店舗、アプリなどのうち、自社の取引がどれに当たるかを切り分けます。SaaSやマーケットプレイス、カード基幹も、同じ観点で見ます。
続いて、月間取扱高やピーク時の取引件数、平均単価を整理します。そのうえで、対応ブランドや対象国、決済手段、分割や継続課金の有無も確認します。さらに、返金・チャージバックの件数や入金サイクルも、あわせて把握しておきます。
会計や在庫、CRMと接続する場合は、既存システムのデータ項目と更新頻度を確認します。POSや請求管理との接続でも、同じ項目を押さえる必要があります。
要件定義・状態機械の設計
要件定義では、決済状態と業務状態を分けて定義します。たとえば、「認証済み」でも在庫切れなら売上を確定しないことがあり、「返金受付済み」でも外部処理が終わっていない場合があります。
取引IDや注文ID、顧客ID、外部決済IDの対応関係を決めておきます。あわせて、冪等キーやWebhookの再送条件、処理のタイムアウト、手動再処理の権限も定める必要があります。
決めた内容は、状態遷移図とエラーコード一覧にまとめます。
設計・実装・接続試験
基本設計から接続試験までに確認する内容を、工程の流れに沿って整理します。
- 基本設計で決める内容は、カード番号を扱わない構成、API認証と暗号化、アクセス権限、ログのマスキング、バックアップ、リージョンや可用性ゾーンです。
- 接続試験では、正常系と例外系の両方の試験を行います。
- 本番環境では、テストデータと本番データを混在させない運用を決めます。
試験では、決済の成功と認証の失敗、通信タイムアウト、同一要求の再送を確認します。さらに、Webhookの遅延や順不同、部分返金、カード期限切れも対象になります。
試験の対象には、注文のキャンセルやPSP障害、入金額の差異も含めます。
審査・セキュリティ確認・段階リリース
本番開始までの準備、展開の順序、判定条件は、段階を追って確かめていきます。
- 加盟店審査、3Dセキュア設定、脆弱性診断、ログ監視、障害連絡網、返金と手動再処理の手順
- 社内テスト、限定顧客、少量トラフィック、全体展開の順に切り替えることによる、障害の影響の抑制
- 決済成功率に加え、重複請求がないこと、返金の会計反映、入金消込の一致の判定
▶ 詳細はこちら:クレジットカード・決済開発の進め方
クレジットカード・決済開発の費用相場とコストの内訳
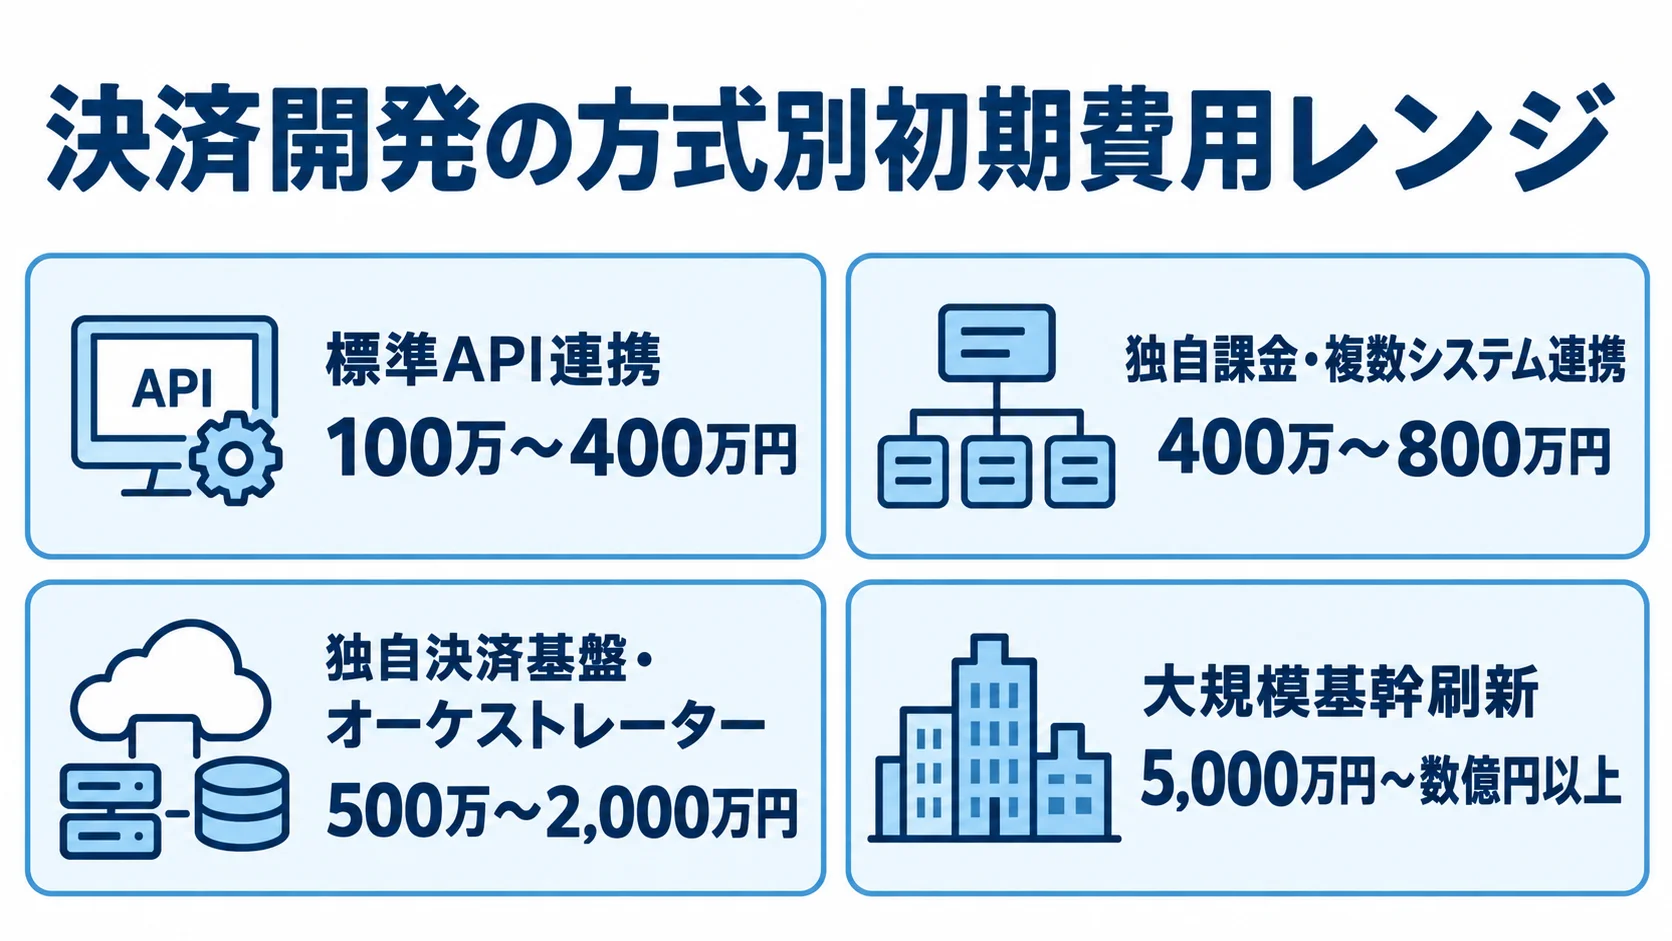
標準API連携の初期費用は100万〜400万円が目安で、独自課金や複数システム連携は400万〜800万円です。さらに、独自決済基盤やオーケストレーターは、初期検討で500万〜2,000万円が目安です。
カード会員向けアプリは500万〜5,000万円、大規模なイシュア・アクワイアラ基幹の刷新は5,000万円〜数億円以上になることがあります。
いずれも企画段階のレンジで、公開された定価として扱うものではありません。要件や取扱高、既存資産、セキュリティ要件によって変わります。
開発規模ごとの初期費用
初期費用の幅が生まれるのは、方式ごとの機能範囲と運用要件の違いによります。
- 100万〜400万円:カード決済、注文更新、返金、Webhook、最小限の管理画面
- 400万〜800万円:複数決済、継続課金、会計・在庫・CRM連携、独自請求ロジック
- 500万〜2,000万円:複数ルート切替、台帳、加盟店・店舗管理、手数料、不正判定、運用監視
- 費用を左右する要素:画面数より取引状態、外部連携、例外処理、可用性、監査要件
決済代行の利用料とランニングコスト
決済代行サービスの公開相場では、初期費用は無料〜数十万円、月額費用は数千円〜数万円です。カード手数料は決済額の2〜10%、サービス利用料は0.3〜1%です。さらに、取引費用は1件数円〜数十円です(出典: 決済代行事業者の料金解説、2026年)。
契約条件や業種、商材によって変わり、取扱高でも動きます。そのため、レンジをそのまま使わず、自社の月間件数と平均単価で試算します。
月商と3年TCOによる比較
3年TCOは、公開料金の例と自社の契約条件を分けて見積もります。
- 料金例:月商1,000万円、手数料3.6%なら月36万円、年間432万円です。
- 比較費用:初期開発費、月額、取引、振込、返金・取消やチャージバック、監視・保守まで
料金例は国内カードの公開標準料金で、契約により変わります(出典: 決済プラットフォームの国内向け公開料金、2026年)。
手数料率が高いと、取扱高が増えるにつれて、開発費の安い案よりも総額が高くなることがあります。
見落としやすい追加費用
課金方式やセキュリティ要件によっては、追加費用が発生する場合があります。
- サブスクリプション:日割り、失敗時の再試行、カード更新、解約・再開、請求書発行に50万〜150万円程度
- 従量課金:利用量計測、締め処理、上限通知、明細再計算に80万〜200万円程度
- 別途見積もる項目:脆弱性診断や監視、バックアップ、障害訓練、PCI DSS、トークン移行、決済手段の追加
▶ 詳細はこちら:クレジットカード・決済開発の見積相場・費用
クレジットカード・決済の開発会社・サービスの選び方
開発会社や決済サービスは、知名度や手数料だけで決めると、後から返金や会計、障害対応で行き詰まることがあります。
受託開発会社や決済代行サービス、クラウド基盤、決済オーケストレーターは、それぞれ得意な領域が異なります。そのうえで、自社に必要な業務範囲と、相手に任せたい責任範囲を分けて比較します。
自社に合うパートナーのタイプ
パートナー候補は、任せたい業務と必要な体制に合わせて、次のとおりに分けます。
- 標準的なEC決済:早期導入なら、ホスト型画面またはAPIの決済代行サービス
- 複数決済・業務連携:複数店舗と会計・在庫・CRM連携が中心なら、SI・業務システム設計経験のある会社とクラウド基盤
- 複数ルート・障害切替:共通トークンを扱う決済オーケストレーター
- カード・加盟店基幹:カード発行や加盟店精算、与信、明細が中心なら、金融基幹の設計・運用経験と24時間365日体制
機能・実績・運用の評価項目
機能、運用、支援範囲は、同じ質問票を使って確認します。
- 機能:ブランドや決済手段、継続課金・分割・従量課金、トークン移行、3Dセキュアや不正検知、チャージバック、複数PSP
- 連携と運用:POS・会計連携、SLA、監視、障害連絡
- 導入支援:PCI DSS支援、加盟店審査支援
実績は、導入社数の多さよりも、自社に近い取引量やピーク負荷、返金条件、業界規制、運用時間を満たした事例で評価します。そのうえで、標準外の要件について、追加開発で対応するか運用で避けるかを説明できるかも確認します。
障害時とデータ移行の責任分界
障害が起きたときに、誰が担当するかを契約前に決めておく必要があります。対象は、利用者への表示や再試行、二重請求の確認です。さらに、返金や入金差異の調査も含まれます。
決済サービスが止まったときに備えて、代替ルートや手動処理の可否を確かめます。復旧目標時間や障害報告書の提供範囲も、あわせて確認します。
将来の乗り換えに備えて、データをどの形式で取り出せるかを質問します。対象は、顧客や注文のデータに加えて、取引や返金、入金のデータです。あわせて、カードトークンを移行できるかも聞いておきます。
初期見積と3年TCOの切り分け
初期見積と継続費用を分け、前提条件をそろえて比較します。
- 費用項目:開発・導入・月額費、決済手数料、取引費、返金・取消費、保守・監視・診断費
- 3年TCO:取扱高や件数の増減、決済手段、税率、請求ルールの変更を想定
- 一式見積:機能、除外項目、前提条件、追加変更の単価を見たうえで比べる
▶ 詳細はこちら:クレジットカード・決済開発でおすすめの開発会社6選と選び方
セキュリティと2026年時点の最新動向
決済開発でカード情報の非保持化を選んでも、Webサイトや管理画面の安全管理は引き続き必要です。認証やログ、委託先、端末の安全管理も、欠かせない要素です。
経済産業省は2025年3月に改訂内容を発表しました(出典: 経済産業省「クレジットカード・セキュリティガイドライン」改訂発表、2025年)。改訂の内容には、EC加盟店の脆弱性対策やEMV 3-Dセキュア、不正ログイン対策が含まれます。加えて、2026年時点では、導入後の運用も確認しておきます。
カード情報を保持しない設計と責任範囲
カード情報を自社サーバーに保存せず、処理も通過もさせないホスト型画面やトークン方式を採用すると、PCI DSSの対象範囲を小さくしやすくなります。
対象範囲が小さくなっても、管理画面の多要素認証や権限の分離は必要です。そのうえで、脆弱性修正やログ監視、外部スクリプトの管理を続けます。バックアップや委託先の管理も必要になります。
契約書には、カード情報を保持する主体と、インシデント時の通知や調査用ログを明記します。再発防止や費用負担も、あわせて定めておきます。
3Dセキュアと不正利用対策
3Dセキュアは、カード決済時に本人認証を行う仕組みです。全取引で固定のパスワードを求める方式ではなく、取引情報や端末情報などからリスクを判定し、必要な場合だけ追加認証を求める方式が一般的です。
導入時には、認証失敗時の代替フローやアプリ内ブラウザの挙動、ゲスト購入、継続課金、返金、認証結果の保存を確認します。
3Dセキュアに加えて、不正ログイン、ボット、脆弱性、チャージバックを組み合わせて監視します。
PCI DSS v4.xと継続的な対応
PCI DSS v4.xでは、2025年3月31日以降に一部の将来日付要件が有効になりました。該当する旧要件の扱いは、自己評価質問書や準拠報告書で変わっています(出典: PCI Security Standards Council FAQ、2025年)。
自社が直接カードデータを扱う場合も、決済サービスを使う場合も、契約先の準拠範囲や責任分界、証跡の保存期間を確認します。
RFPでは、PCI DSSといった基準名を書くにとどめず、誰が実施するかまで具体化します。対象は、脆弱性診断やアクセスレビュー、ログ監視、変更管理、インシデント訓練です。
クレジットカード・決済開発の発注・外注・委託方法
まず、外注する範囲を明確にします。画面やAPIの制作だけを頼むのか、要件定義や決済事業者との調整まで委託するのかを決めます。審査やセキュリティ、テスト、運用設計まで含めるかも、あわせて判断します。
発注後に「返金は手動でよい」「入金消込は対象外」と分かると、追加費用と納期の延長が起こりやすくなります。そのため、発注側に決済業務の知識が少ない場合ほど、要件定義を省略せず、RFPに取引量と例外処理を含めることが大切です。
RFPに必ず書く項目
提案の条件をそろえるために、RFPには次の情報を記載します。
- 事業と取引規模:対象チャネル、利用者数、月間取扱高、ピーク時の件数、平均単価、対応ブランド
- 決済と連携:決済手段、課金モデル、返金・取消ルール、対象国、会計・在庫・CRM連携、既存システム
- 納期と運用:希望納期、稼働時間、目標復旧時間
- 安全対策:カード情報の保持有無、3Dセキュアや不正検知、トークン移行、監査ログ、脆弱性診断、PCI DSSの対応範囲
契約・成果物・検収条件の定め方
契約では、どこを準委任にし、どこを請負にするかを決めます。対象は、要件定義から保守までの各工程です。
成果物は、画面だけでなく、状態遷移図やAPI仕様、エラーコード一覧、テスト仕様書を含めます。加えて、運用手順書や障害対応フロー、セキュリティ診断結果、データ移行手順まで求めます。
検収条件には、成功率や重複請求がないこと、返金と入金消込の一致を入れます。ピーク負荷に耐えることも条件に加えます。逆に言えば、「正常に動くこと」のような曖昧な条件で検収を終えないことが大切です。
発注先へ確認する質問
機能だけでなく、障害対応やセキュリティの責任分担まで判断できるように、発注先へ質問しておきます。
- カード情報:保持する主体と、決済サービス変更時のトークン移行可否
- 決済処理:Webhookの遅延・順不同と二重請求への対処方法
- 障害と精算:返金・入金消込の不整合を調査する担当、障害時の連絡先と代替ルート
- セキュリティ:3Dセキュアや脆弱性診断の設定・証跡を管理する担当
回答が機能の説明にとどまらず、運用手順やSLA、責任分界、追加費用まで示されているかを比べます。
運用引き継ぎと改善計画
リリース後の運用では、確認を続けたい項目を目的ごとに分けて見ていきます。
- 指標確認:決済成功率や認証失敗率、返金率、チャージバック率、Webhook再送数、入金差異、障害復旧時間
- 権限管理:外部サービスの管理画面における権限の分離と、操作ログの保存
- 定期見直し:四半期ごとの設定と契約の見直し。改善要望を次期開発に反映
決済手段、認証方式、料金、法令、セキュリティ基準は変化するため、継続的な確認が必要です。
▶ 詳細はこちら:クレジットカード・決済開発の発注・外注・委託方法
クレジットカード・決済開発のよくある質問(FAQ)
クレジットカード・決済開発では、費用や納期のほかに、カード情報の扱い、運用体制、障害時の責任分界が問題になりやすいものです。企画段階で特に質問の多い内容に、直接答えます。
クレジットカード決済の開発費用はいくらですか?
標準的な決済代行のAPI連携なら100万〜400万円程度が目安です。独自課金や会計・在庫連携を含めると、400万〜800万円程度になります。
独自基盤やカード基幹は、500万〜数億円以上まで広がります。必要な決済機能と取引量を示して、見積もりを取得します。
決済手数料や月額費用、保守、セキュリティ、返金費用まで含めた3年TCOで比べることが重要です。
カード情報を自社で保存しない方がよいですか?
カード情報を自社環境に保存も処理も通過もさせない方式は、PCI DSSの対象範囲を抑えやすくなります。また、初期設計の負担を軽くでき、多くの事業者にとって有力な選択肢です。
ただし、非保持化でも、Web改ざん対策や認証は必要です。脆弱性管理やログ監視、委託先管理も、引き続き求められます。特殊な与信やカード基幹など、外部サービスで実現できない要件がある場合だけ、保持範囲と準拠体制を慎重に設計します。
開発期間はどのくらいかかりますか?
標準的なカード決済のAPI連携なら1〜3か月が目安です。継続課金や複数システム連携は3〜6か月、独自決済基盤は6〜12か月、大規模基幹は12か月以上を見込みます。
加盟店審査やセキュリティ診断、データ移行、運用訓練を後回しにすると、本番開始が延びます。そのため、期間は開発だけでなく、要件定義から審査、接続試験、段階リリースまでを含めて計画します。
3Dセキュアを導入すれば不正利用を防げますか?
3Dセキュアは本人認証を強化しますが、不正利用をすべて防げるわけではありません。不正ログインやボット、脆弱性を監視するほか、漏えいした認証情報やチャージバックも対象にして、取引のリスクに応じて対策します。
認証失敗時の購入継続、認証結果の記録、問い合わせ対応まで含めて設計することが大切です。
開発会社や決済サービスは何社比較すべきですか?
少なくとも3社程度に同じRFPを渡し、機能や初期費用、手数料、運用、セキュリティを比べます。データ移行や責任分界まで確かめておくと、判断がしやすくなります。
候補数を増やすより、自社と似た取扱高や業務要件を持つ候補を選びます。
一式見積だけでは例外処理や障害時の対応が分からない場合は、追加で質問してから評価します。
まとめ
決済開発では、画面やAPIに加えて、認証や売上確定、返金、チャージバック、入金消込を設計します。会計連携や監視、セキュリティも、そのなかで扱います。
EC・店舗・SaaS・マーケットプレイス・カード基幹は規模が異なるため、対象を分けて考えます。
開発前に押さえる三つの判断
第一に、カード情報を保持しない方式や標準APIで満たせる範囲を確かめ、独自に開発する部分を絞ります。
第二に、開発費だけでなく、決済手数料や月額費用、保守、セキュリティ、返金・チャージバックまで含めた3年TCOで比較します。
第三に、タイムアウトや二重送信、Webhookの順不同を要件とテストに含めます。PSP障害や入金差異も含め、発注先との責任分界を文書にしておきます。
次に作成する資料
次の工程では、販売チャネルや月間取扱高、決済手段、課金モデルを一枚に整理します。さらに、返金条件や既存システム、カード情報の扱い、必要なSLAも書き加えます。
担当者は、状態遷移図やRFP、費用シミュレーションを作成します。加えて、テスト観点と責任分界表を用意しておくと、開発会社や決済サービスから比較しやすい提案を受けられます。
▼関連記事一覧
・クレジットカード・決済開発の進め方
・クレジットカード・決済開発でおすすめの開発会社6選と選び方
・クレジットカード・決済開発の見積相場・費用
・クレジットカード・決済開発の発注・外注・委託方法
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。