
GitHub Actionsのシステムは、GitHubの契約・設定、自動化基盤、アプリ開発の3層で捉えると、全体像がつかみやすくなります。
構成の種類、導入の進め方、費用、セキュリティ、開発会社の選び方を、発注側の視点で見ていきます。各テーマの詳細は関連記事もご覧ください。
▼関連記事一覧
・GitHub Actionsのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・GitHub Actionsのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・GitHub Actionsのシステム開発の見積相場や費用/コスト/値段について
・GitHub Actionsのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
GitHub Actionsのシステムの全体像
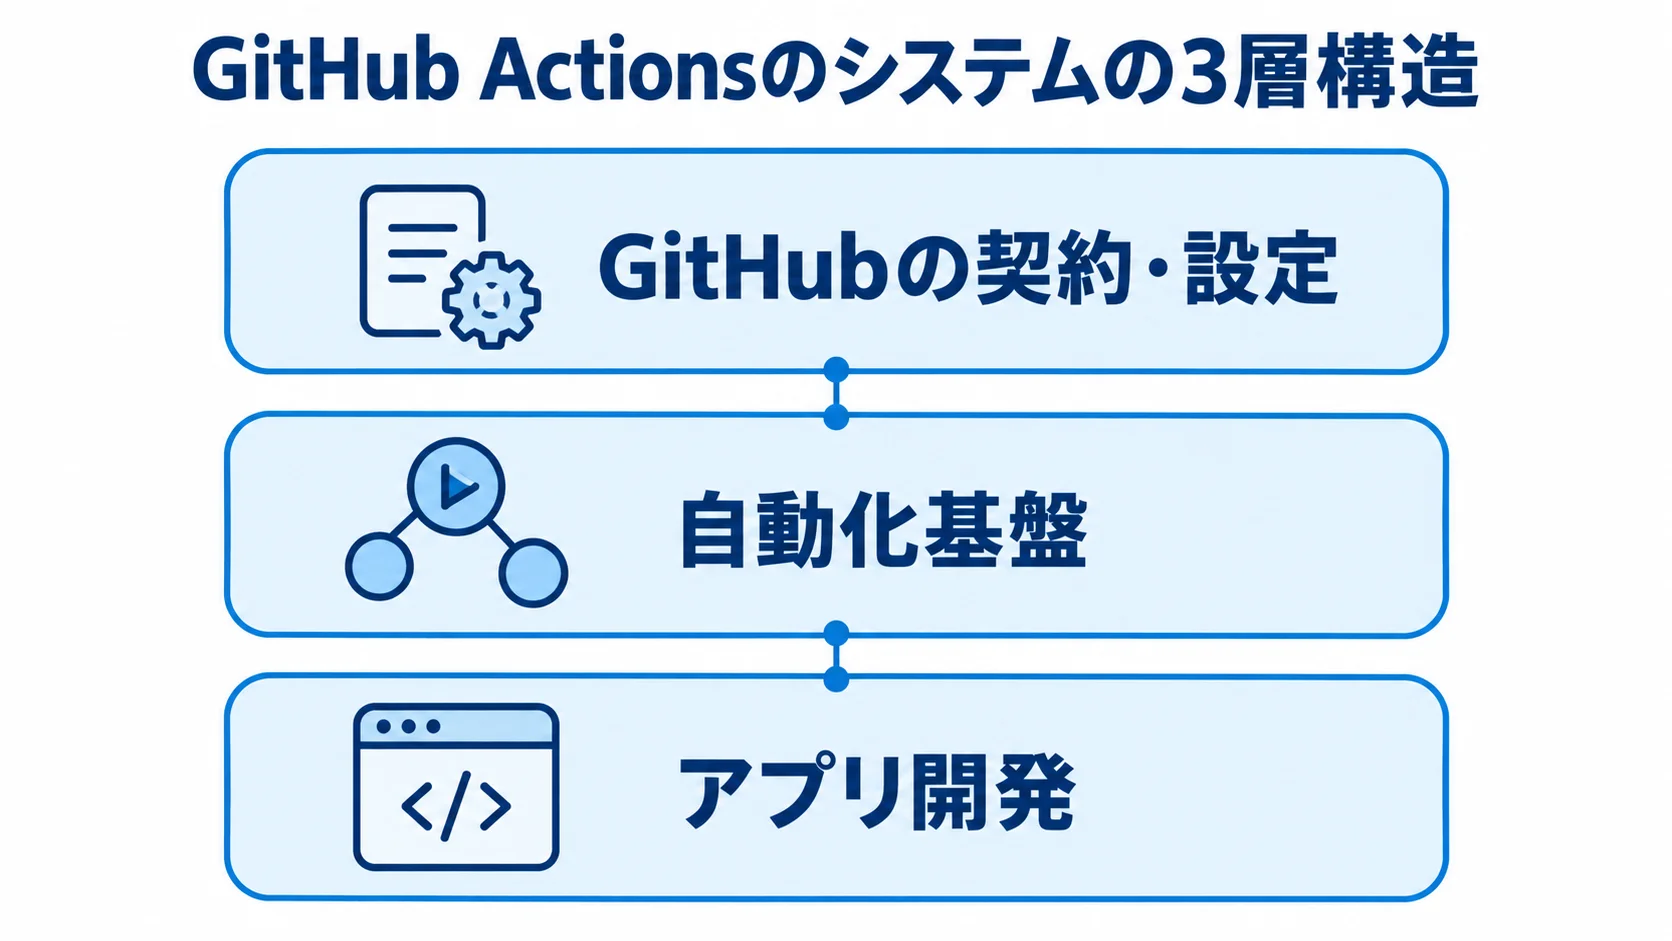
GitHub Actionsは、push、Pull Request、release、スケジュール、手動操作を起点に処理を動かすCI/CD基盤です。
ビルド、テスト、デプロイに加えて、課題へのラベル付与なども自動化できます。公式ドキュメントでも、そのように説明されています(出典: GitHub Docs、2026年)。
製品・自動化基盤・アプリ開発の3層構成
GitHub Actionsのシステムは、次の3層に分けて考えます。
- GitHubの契約・設定:プランと組織設定で、リポジトリとPull Requestを管理します。
- 自動化基盤:Workflow、Action、Runner、Artifacts、Secrets、Environmentで構成します。
- アプリ開発:アプリ本体、テストコード、コンテナ、デプロイ先、データベースが対象です。
GitHubのライセンスを契約しても、アプリは自動では完成しません。そこで、権限、本番承認、失敗時のロールバック、監査ログを要件定義の段階で設計しておくと、見積もりの抜け漏れを防げます。
Workflow・Job・Step・Action・Runnerの役割
Workflowが起動イベントとJobの順序を定め、各JobはRunner上で複数のStepを実行します。この流れに出てくる部品を、ひとつずつ整理します。
- Workflow:起動イベントやJobの順序を定めるYAMLで、通常は
.github/workflowsに保存します。 - Job・Step:Jobは同じRunnerで動くテスト、ビルド、デプロイなどのまとまりで、Stepはその中の個別処理です。
- Action:チェックアウトや言語環境の設定などを再利用する部品です。
- Runner:Jobを実行するサーバーで、Jobは仮想マシンやコンテナ上で動きます。
- Artifacts・Packages・Secrets:成果物の受け渡し、パッケージ保管、環境別の秘密情報管理に使います。
依存関係を設定しないJobは並列に実行でき、matrixテストでは、OSや言語の複数の条件を検証できます(出典: GitHub Actions公式ドキュメント、2026年)。
GitHub Actionsのシステムの種類
GitHub Actionsの構成は、実行環境がGitHub-hostedかself-hostedかだけでなく、自動化する工程、Jobのネットワーク、共通化の範囲によっても変わります。
選ぶときは、機密性とビルド環境を見たうえで、対象リポジトリ数と運用担当者も加えて判断します。
GitHub-hosted Runnerとself-hosted Runner
Runnerは方式によって、実行環境と運用の負担が変わります。
- GitHub-hosted:Linux、Windows、macOSなどの仮想マシンを使い、Jobごとに新しい環境が用意されます。
- self-hosted:自社データセンターやクラウドのサーバーを登録して使います。閉域網や特殊機器、社内レジストリ、長時間ビルドに対応しやすい方式です。
GitHub-hostedは、OSのパッチ適用や故障サーバーの交換の負担が小さいため、最初のPoCや一般的なWebアプリのCI/CDに向いています。
self-hostedでは、OS更新、ネットワーク分離、容量監視を自社で担います。さらに、マルウェア対策や故障時の交換も自社で行います。ただし、個人情報を扱う場合も、Runnerの使い回しや権限を設計しなければ安全とは限りません。
CI・CD・運用自動化の3パターン
自動化する工程に応じて、主に次の3パターンを使い分けます。
- CI:Pull Requestやpushで、静的解析、単体・結合テスト、ビルドを実行します。
- CD:検証済みの成果物をステージングや本番へ配布し、環境ごとに承認や自動化の度合いを変えます。
- 運用自動化:定期バックアップ、依存パッケージ更新、Issue整理、監視通知などを扱います。
CIは、レビュー前後で問題を見つけやすく、最初に自動化する工程として適しています。また、長いテストは、キャッシュやJobの並列化で短縮できます。
CDでは、ステージングを自動化し、本番にはEnvironment承認を設ける構成も可能です。一方で、運用自動化は、失敗しても復旧しやすい工程から始めます。
単一リポジトリ型・共通基盤型・エンタープライズ型
基盤の構成は、チームの規模と利用範囲に応じて選びます。
- 単一リポジトリ型:小規模チームが、1つのリポジトリにWorkflowを置いて運用します。
- 共通基盤型:対象が増えたら、共通のテストやデプロイをReusable Workflowや社内Actionにまとめます。
- エンタープライズ型:組織ルール、Branch Ruleset、承認者、監査ログ、SSO、Runnerグループを含めます。
コピー&ペーストを減らして共通化すると、権限変更やAction更新の漏れを防ぎやすくなります。
GitHub Enterprise Cloudとself-hosted Runnerを併用する構成や、クラウドと組み合わせるハイブリッド構成も選べます。必要な統制と運用責任は、先に決めておきます。
GitHub Actionsのシステム開発の進め方
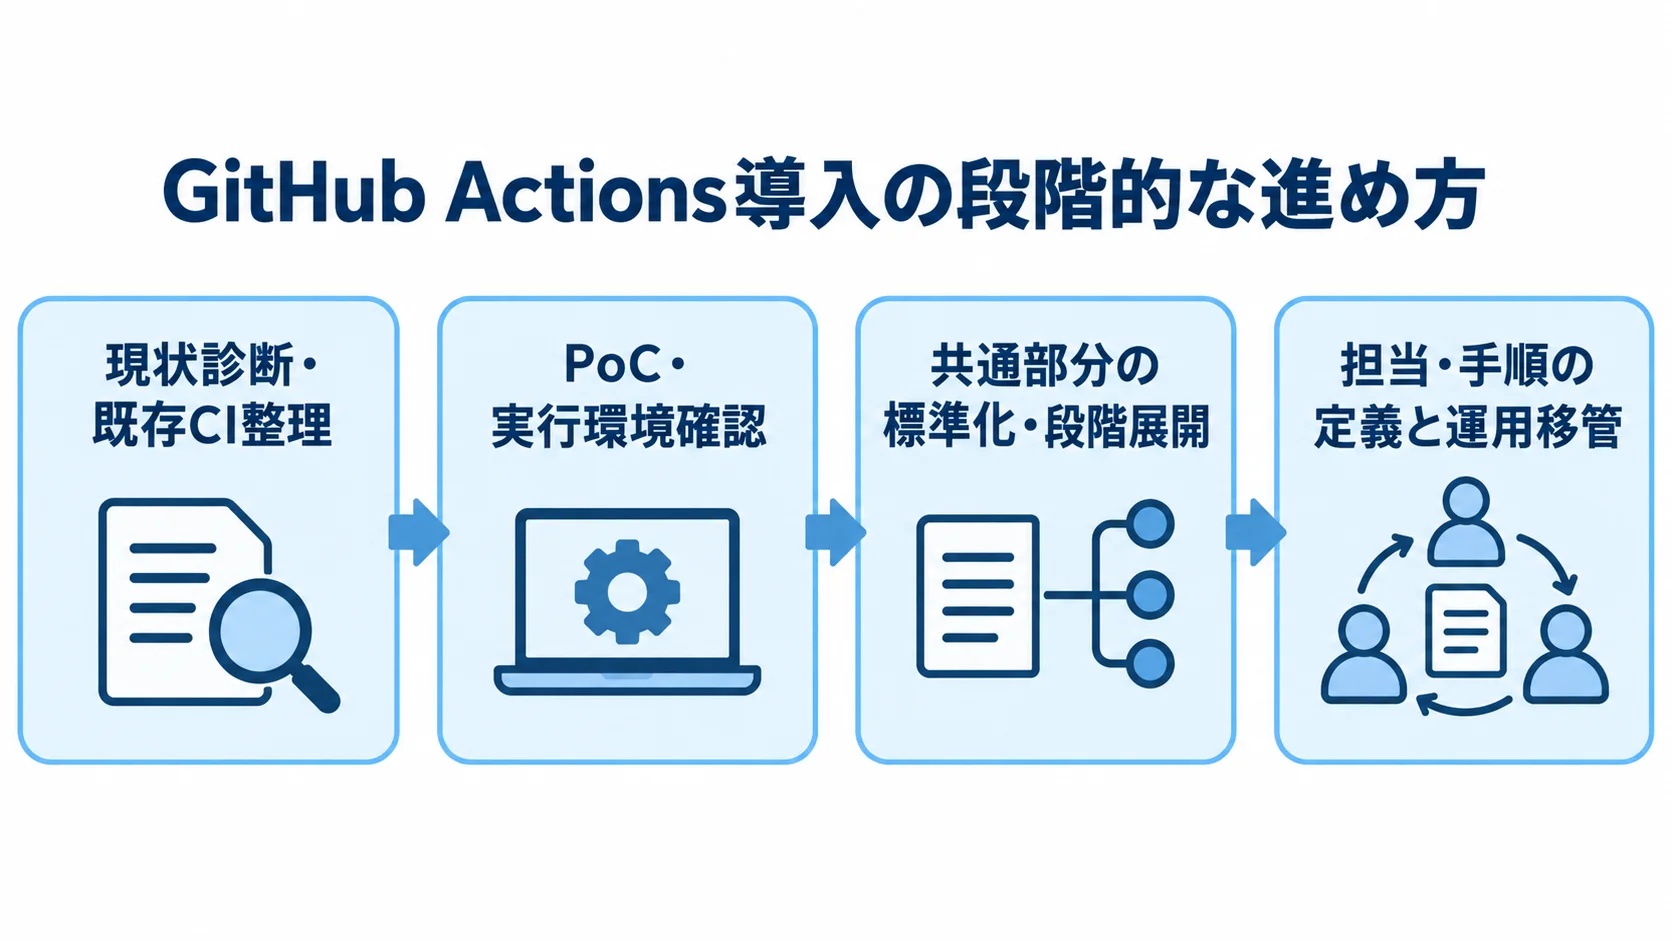
全リポジトリを一度に切り替えず、診断から運用移管まで段階を追って進めると、導入効果を判断しやすくなります。
- 現状を診断して、対象と既存CIを洗い出す
- PoCでWorkflowと実行環境を確認する
- 共通部分を標準化し、段階的に展開する
- 担当と手順を定め、社内運用へ移管する
目標は、Workflowの完成だけでなく、成果で定めます。たとえば、リードタイムやデプロイ頻度、復旧時間などです。テスト失敗率や削減できた手作業も、指標に含められます。
要件定義で決める対象範囲と成功指標
要件定義では、対象範囲と成功指標を分けて確かめます。
- 対象範囲:リポジトリ、言語、ブランチ戦略、既存CI、デプロイ先、実行時間、OS、機密データを洗い出します。
- 移行範囲:新規Workflowと、再利用するスクリプト・テストを分けて、全工程かPull Requestのテストだけかを決めます。
- 成功指標:マージ可能になるまでの時間、月間デプロイ回数、手動リリース時間、復旧時間を設定します。
全工程を移すか、Pull Requestのテストだけを先に移すかで、期間と費用は大きく変わります。
導入前の数値を測っておかないと、導入後の評価が「便利になった気がする」という感想だけで終わるおそれがあります。そこで、1〜3リポジトリで基準値を取っておきます。
1〜3リポジトリでのPoC
PoCでは、機能と運用の判断材料を確かめ、その結果を成果物として残します。
- 最小構成:Pull Request時の静的解析、単体テスト、ビルド、ステージングデプロイ、失敗通知を試します。
- 実行と本番条件:結果の見やすさ、キャッシュ、並列実行の費用、失敗時の担当を見ます。本番を含める場合は、承認やブランチ制限、同時実行、ロールバックも確かめます。
- 失敗対応と記録:再実行で直る失敗と、二重登録やデータ破損につながる失敗を分けて、設定一覧、権限表、手順書を残します。
標準化・段階展開・内製化
標準化から社内運用への移管まで、次の点を決めておきます。
- 標準化:Reusable Workflow、社内Action、命名規則、Runnerラベル、Secretsの管理単位、ログ保存期間を定めます。
- 共通化:共通部分と個別部分を分け、アプリ固有の設定は入力値にして複製を抑えます。
- 展開順:失敗時の影響が小さいリポジトリから始め、重要な開発環境、本番系へ広げます。
- 効果確認:各段階で、成功率、平均実行時間、費用、問い合わせ件数を確認します。
- 運用移管:Workflowの変更、第三者Actionの更新、Runnerのパッチ、クラウド権限の担当を決めます。
入力値で個別設定を渡す構成なら、例外的なビルド要件にも対応できます。
GitHub Actionsのシステム開発にかかる費用相場
費用は、Workflow作成費だけでは判断できません。初期構築費、GitHubプラン費、Runnerの実行費のほか、保守や教育などの費用も見ておく必要があります。
初期費用は、一般的な業務システムの人件費や工数と、CI/CD基盤の設計範囲をもとにした目安です。
Runnerの実行費とは別に、ArtifactsやPackagesの保管費、クラウド利用費、監視費も生じます。
▶ 詳細はこちら:GitHub Actionsのシステム開発の見積相場や費用/コスト/値段について
規模別の初期費用と開発期間
対象規模ごとの初期費用と開発期間は、次の範囲が目安です。
- 小規模:1〜3リポジトリで、テストと基本的なステージングデプロイを行う。50万〜150万円、2〜6週間。
- 中規模:10〜50リポジトリで、共通化・移行・OIDC・承認・監視・教育まで行う。150万〜500万円、1.5〜4か月程度。
- 大規模:SSO・SCIM、組織ルール、self-hosted Runner、監査、複数部署への展開を含む。500万〜1,500万円以上、3〜9か月以上。
小規模でも、Secretsの設定やBranch Ruleset、操作説明を含めると、YAML作成だけの場合より工数は増えます。既存パイプラインの仕様がリポジトリごとに異なると、移行前に仕様を洗い出すだけで数週間かかることもあります。
大規模では、ネットワークの設計に加えて、承認フローや責任分界、セキュリティ審査、教育の調整も必要になります。
2026年のRunner料金の試算
Runnerの実行費は、マシンごとの分単価と月間の利用分数を使って試算します。
- Linux 2-core:1分0.006米ドルです。
- Windows 2-core:1分0.010米ドルです。
- macOS 3〜4-core:1分0.062米ドルです。
- 換算例:1米ドル150円の場合、Linux月1万分は約9,000円、5万分は約45,000円、macOS月1,000分は約9,300円です。
上記は、GitHub Actions Runner pricing 2026の換算例です。ただし、GitHubプランや無料枠、Artifacts・Packagesの保存量は含まれていません。加えて、クラウド費用や監視、保守の費用は対象外です。導入支援も含みません。
Jobの時間は分単位で切り上げられるため、短い処理を大量に起動すると、合計時間と課金単位に差が出ます。また、matrixでOSやバージョンを増やすと、Pull Requestごとに複数のJob分を消費します。
2026年には、GitHub-hosted Runnerの料金が最大39%引き下げられました。一方、self-hosted Runnerへの新しいプラットフォーム課金は、再評価のため延期されています(出典: GitHub Changelog、2025年12月・2026年1月)。
料金は変わることもあるため、契約時は公式料金表と利用量レポートを確かめます。そのうえで、月間の分数、同時実行数、保存量を実測し、予算に組み込みます。
保守・運用費と見積もりで分ける項目
見積もりを読むときは、金額の目安と作業範囲を分けて確かめます。
- 保守費:初期構築費の年15〜25%程度を目安にし、小規模では月5万〜30万円程度から検討します。
- 見積項目:調査、要件定義、設計、Action選定、Runner構築、クラウド権限、移行、テスト、文書、教育、保守を分けて示してもらいます。
- 比較条件:対象数、環境、サポート時間、追加費用、PoC成果物の流用可否をそろえて比べます。
Workflowの修正と問い合わせだけなら費用を抑えやすい一方、Runnerの更新や脆弱性対応まで含めると、監査ログや障害対応、24時間監視も加わり、必要な体制が変わります。
比較条件には、リポジトリ数や環境数、デプロイ先、既存CIを明記します。テスト時間や承認者数、サポート時間も、同じ条件でそろえます。PoC後に全社へ展開する場合は、納品物の流用可否と、設計変更の追加費用も確かめます。
GitHub Actionsのシステムにおけるセキュリティと運用
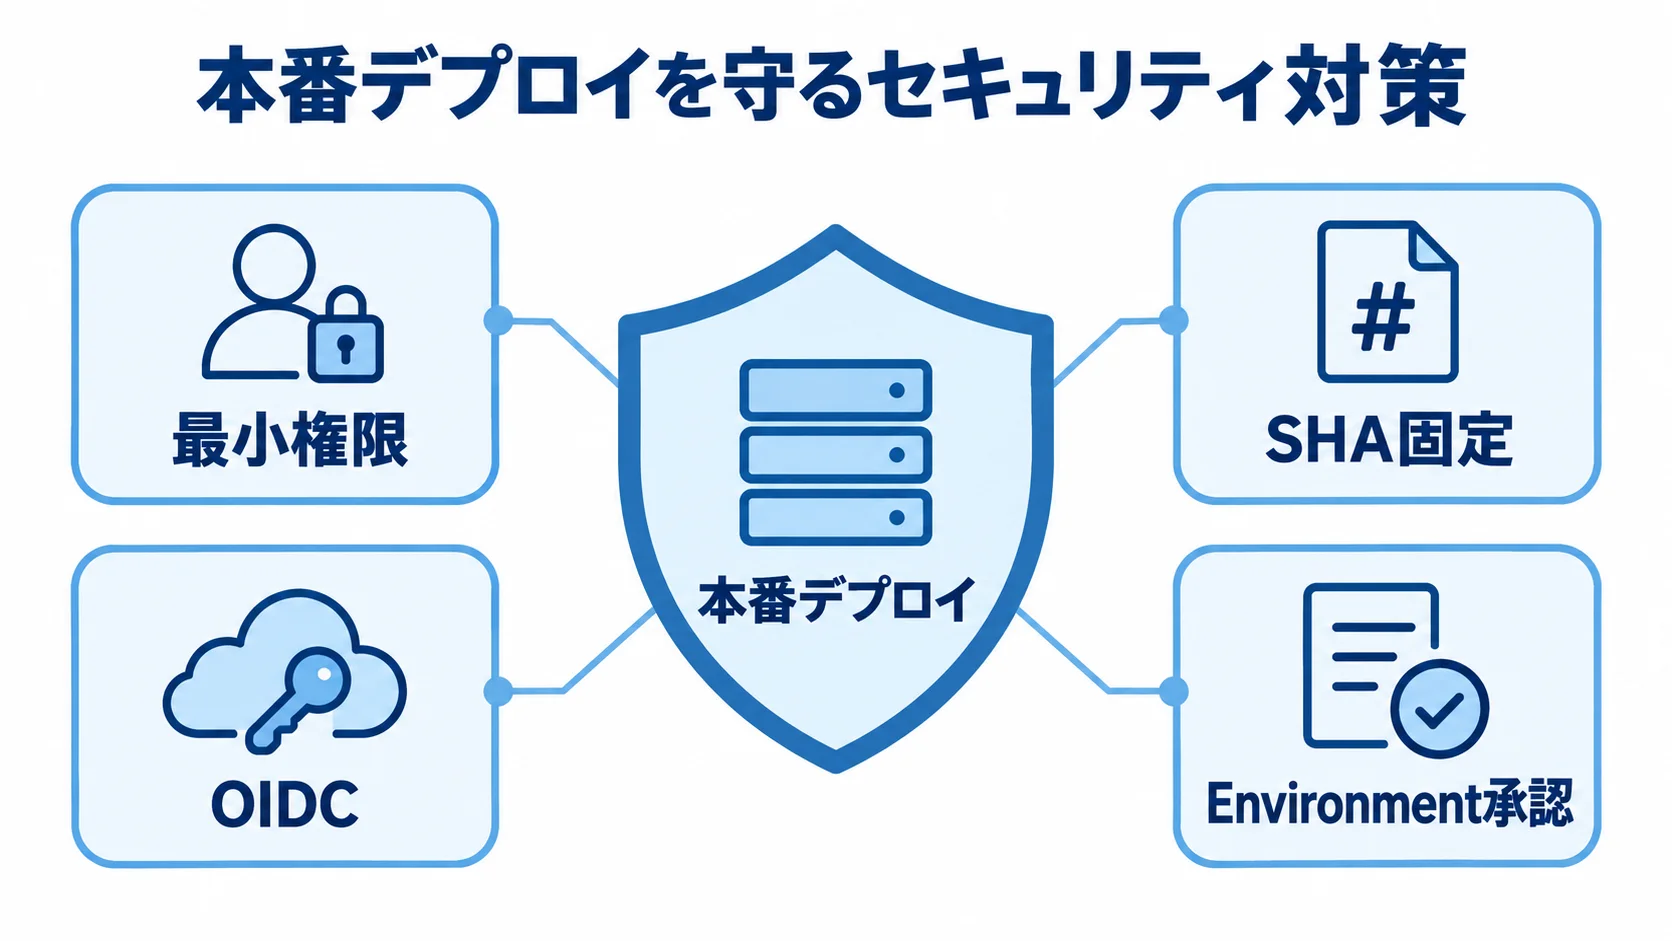
GitHub Actionsは、開発者向けの便利な自動化機能です。ただし、リポジトリのコードを実行し、Secretsやクラウド権限に触れるため、重要な実行基盤でもあります。
第三者Actionや、Pull Requestの入力、Runnerの使い回しを、秘密情報がログに出ないかも含めて、設計、レビュー、運用の各段階で確かめます。
最小権限・ActionのSHA固定・入力値の検証
権限、第三者Action、外部入力は、それぞれ別に対策します。
- 権限:読み取りだけで足りるJobに書き込み権限を与えず、
GITHUB_TOKENをJobごとに最小化します。 - 第三者Action:タグ名ではなく完全なコミットSHAに固定したうえで、ソースを確認し、Dependabotなどで更新候補を検知します。
- 外部入力:未検証コードでSecretsを使わず、forkの権限やログ出力を制限します。
- Runner隔離:信頼できないコードは一時環境で実行し、社内ネットワークや他Jobへの横展開を防ぎます。
Pull Requestのタイトルやブランチ名、Issue本文などの外部入力を、Shellへ直接渡すとスクリプトインジェクションの原因になります。
GitHub公式の指針でも、SHA固定は、変更されない実体を参照する方法として推奨されています(出典: GitHub Docs「Secure use reference」、2026年)。
OIDC・Environment承認・本番デプロイの保護
クラウド接続、本番承認、復旧手順は、一続きで保護します。
- クラウド認証:リポジトリ、ブランチ、Environmentに応じた信頼条件を設定します。
- 本番保護:Environmentの承認者を置き、productionへデプロイできるブランチやReusable Workflowを限定します。
- デプロイ確認:スモークテストを実行し、失敗時は前の成果物へ戻せるようにします。
- DB復旧:変更がアプリのロールバックだけでは戻せない場合に備えます。
クラウドへデプロイする場合は、Secretsに長期のアクセスキーを保存する方法を見直し、OIDCの短期トークンへ移行することを検討します。
データベースを変更するときは、後方互換性のある変更、バックアップ、手動復旧の判断基準を、Runbookに記載しておきます。
GitHub公式文書も、信頼条件を1つ以上定義し、許可外のリポジトリからトークンを取得できないようにすることを求めています(出典: GitHub Docs「OpenID Connect reference」、2026年)。
self-hosted RunnerとActionの更新体制
self-hosted RunnerとActionの更新、定期的な確認は、運用の作業として組み込んでおきます。
- Runner更新:最低バージョン要件は2026年に段階的に強化されます。
- 更新方法:Jobを受け付けなくなる可能性に備え、自動更新か、更新用イメージと交換手順を用意します。
- 定期確認:運用状況や設定の変化を定期的に把握します。
- 例外管理:更新できないActionやOSには、期限と代替案を記録します。
GitHub Enterprise Cloudでは、2026年9月25日から完全適用される予定です(出典: GitHub Changelog、2026年6月)。
定期確認では、Runnerの稼働状態やディスク容量、Jobの待ち時間と失敗率を見ます。あわせて、Actionの参照SHAやSecretsの最終更新日も確かめます。利用量と費用は月次で、権限とネットワークは四半期ごとに見直します。
GitHub Actionsのシステム開発会社/ベンダーの選び方
支援先が設定だけを担うのか、それとも設計・実装からクラウド権限、セキュリティ、教育、保守まで担うのかを確かめます。知名度や「導入実績多数」といった言葉だけで決めるのは避け、自社のリポジトリと運用条件に近い提案を比べます。
GitHub Actionsと既存CI/CDの実装経験
実装経験と納品物は、次の観点で見ます。
- 移行経験:GitHub Actionsの実装と既存CI/CDの移行経験を聞き、テストやコンテナを再利用できるかも確かめます。
- 実装判断:環境変数、キャッシュ、並列実行、失敗通知への対応と、Workflow例やRunnerの選定理由を見ます。
- 実績範囲:リポジトリ数、言語、デプロイ先、GitHub-hosted/self-hosted、OIDC、運用体制を確認します。
- 内製化支援:設計書、権限表、テスト仕様、Runbook、教育資料を提示できるかを聞きます。
実績の数字を開示できない場合でも、担当範囲と納品物を説明してもらいます。
セキュリティ・クラウド・ネットワークの対応範囲
契約の前に、担当範囲と、実際の設定に反映できる内容を確かめます。
- 責任分界:GitHub Actions、クラウドIAM、ネットワーク、レジストリ、監視のそれぞれの担当と、チーム間の調整役を明確にします。
- 情報保護:個人情報や機密情報を扱う場合、Runnerの配置、ログ保存、アクセス経路、監査証跡、インシデント連絡体制を確認します。
- 実装内容:セキュリティ設定の実装範囲と、その方法を見ます。
SHA固定とOIDC、Environment承認を評価します。GITHUB_TOKENの最小権限も対象です。さらに、フォークからのPull Requestの扱いや、Runner隔離、依存関係の更新と脆弱性の検査も対象になります。
提案書のチェックリストだけでなく、Workflowや権限設定へどう反映するかを説明できるかを見ます。
RFPと相見積もりで比較する項目
提案依頼書、見積もり、PoC後の展開条件をそろえて比べます。
- 依頼条件:対象数、言語、既存CI、ブランチ戦略、環境、デプロイ先、Runner、SSO、監査、更新、通知、障害対応時間、内製化の希望を記します。
- 成果物:Workflow、社内Action、Infrastructure as Code、設計書、テスト結果、Runbook、教育資料の有無を指定します。
- 費用と展開:初期費用に加え、追加リポジトリや環境、Runner増設、休日対応、レビュー、ライセンス、クラウド費用を確認します。
- 変更条件:全社展開を前提に、PoC成果物を本番で流用できるかと、設計変更時にかかる追加費用を見ます。
▶ 詳細はこちら:GitHub Actionsのシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:GitHub Actionsのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
▶ 詳細はこちら:GitHub Actionsのシステム開発の発注/外注/依頼/委託方法について
GitHub Actionsのシステムに関するよくある質問
導入前によく質問される内容に答えます。環境や契約条件によって結論が変わる場合は、確認すべき項目も示します。
GitHub Actionsのシステムは無料で利用できますか?
無料枠があっても、システム全体が無料になるわけではありません。GitHubプランやRunnerの分数、Artifacts・Packagesの保存に加えて、クラウドや監視、導入支援、保守にも費用がかかります。
月間のJob数、1Jobあたりの平均時間、OS、保存量を測ったうえで、公式料金表をもとに試算します。
self-hosted Runnerを選ぶべきなのはどのような企業ですか?
社内接続、特殊なOSやハードウェア、データの持ち出し制限がある場合は、候補になります。選ぶ場合は、OSパッチ、Runner更新、監視、隔離、容量、障害対応を自社で担うことになります。
担当者が足りない場合は、GitHub-hostedを基本にして、特殊なJobだけをself-hostedへ分ける方法もあります。
既存のCI/CDからGitHub Actionsへ移行するメリットは何ですか?
移行すると、コードからデプロイ履歴まで、Pull Requestやレビュー、テスト結果を近くにまとめて管理できるため、開発工程を追いやすくなります。
- 既存資産を活用:スクリプトをすべて捨てず、テストやビルド処理を再利用できます。
- 段階的に移行:認証、キャッシュ、通知、権限、失敗時の復旧を順に移すと、リスクを抑えられます。
開発会社やベンダーには何を依頼できますか?
開発会社に依頼できる工程は、次のように整理できます。
- 構築支援:現状調査、要件定義、Runner選定、Workflow実装、既存CI移行、クラウド権限、セキュリティレビューを、依頼の対象にできます。
- 運用支援:テスト、ドキュメント、教育、保守も、依頼の範囲に含められます。
- 契約・引き継ぎ:YAMLや社内Actionの所有権、更新手順、引き継ぎ方法を確認します。
支援範囲は会社によって異なるため、RFPには対象リポジトリ数や環境数を記載します。あわせて、成果物と運用開始後の対応時間も書いておきます。
まとめ:段階的な設計によるGitHub Actionsのシステム
GitHub Actionsの導入は、Workflowを作る作業にとどまらず、GitHubの契約や組織設定、自動化基盤、アプリやクラウドの実行環境を3層で捉えることが出発点です。そのうえで、対象リポジトリやRunner、権限を一つの設計として扱い、承認や監査、運用体制も同じ設計に含めます。
1〜3リポジトリのPoCから始め、テストやステージング、本番承認を経て、複数リポジトリの共通化へ広げます。また、費用は、初期構築とGitHubプラン、Runnerの分数に分けて見直し、保存やクラウド、保守、教育の費用も加えます。
支援先は、対応範囲で比べます。既存CIの移行やSHA固定、OIDCを担えるかに加えて、Runner隔離、障害復旧、内製化まで含めて見ます。最後に、導入後の更新、本番承認、障害復旧の担当を決めておくと、継続して使える開発基盤にしやすくなります。
▼関連記事一覧
・GitHub Actionsのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・GitHub Actionsのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・GitHub Actionsのシステム開発の見積相場や費用/コスト/値段について
・GitHub Actionsのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。