
ITシステムログ監視は、障害の予兆検知やセキュリティインシデントの早期発見に欠かせません。ただし、24時間365日の体制を自社だけで保つのは難しく、外注が現実的な選択肢になります。外注を進める流れは、契約の形と費用を押さえたうえで、委託先を選び、委託後の運用を決める順になります。
外注を判断するときは、まず委託範囲と発注側が持つ役割を整理します。
- 委託範囲:収集から解析、アラート対応までのどこまでを任せるかの線引き
- 契約形態:請負・準委任・派遣のうち、どれが業務に合うかの見極め
- 運用設計:SLAと監視方針を発注側が握り続ける形
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
ITシステムログ監視を外注すべきケースと委託範囲の考え方
ログ監視は、ログを集めて眺めるだけの作業ではありません。収集、集約、解析、相関分析、アラート対応という一連のプロセスを、止めずに回し続ける必要があります。このため、継続性と専門性を両立できるかどうかが、外注を検討する最大の理由になります。
外注を検討すべき典型的なケース
外注すべきかどうかは、自社の人員体制とシステムの重要度から判断します。社内の人員だけでは監視を続けにくいとき、外注が候補になります。
- 夜間・休日も続く有人監視:24時間365日の体制を自社だけで保つのが難しい
- 少人数の情シス体制:日常業務と監視の両立が難しくなる
- エラーログの見分けを担うノウハウ:対応が要るものを選り分けられる人材がいない
情シスが少人数だと、日中の通常業務に加えて深夜のアラート対応まで担うことになり、現実的ではありません。次に多いのは、ログの量が膨大で、エラーログの中から本当に対応が必要なものを見分ける社内のノウハウがないケースです。
ログ監視の出来は、監視ツールを入れた後のアラート設計で大きく変わります。その設計では、「どのログを、どの閾値で、どこに通知するか」を決める必要があります。そこで、この設計ノウハウを持つ専門ベンダーに委託すると、過検知や見落としのリスクを下げられます。
セキュリティ要件が高く、SIEM(Security Information and Event Management)による相関分析や不正アクセスの検知まで求められる場合も、外注の対象になります。複数のログソースを横断して攻撃の兆候を読み解く作業は高度な専門性が要るため、自社採用だけで体制を組むと、費用対効果が合わないことが多くなります。
委託範囲の線引き
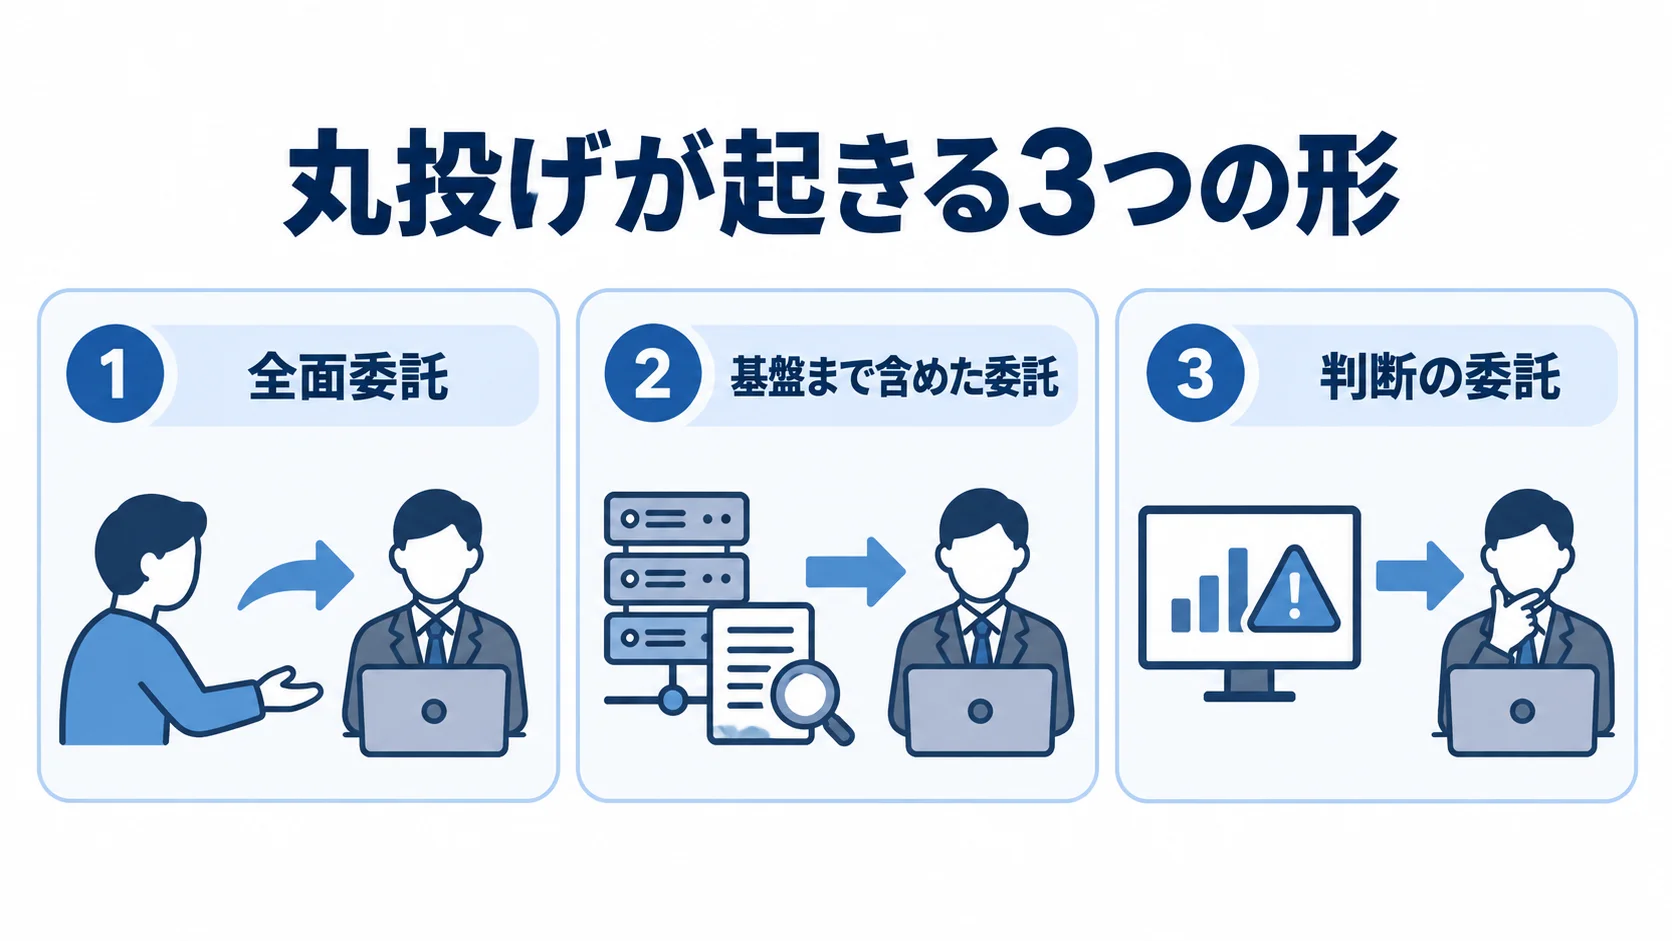
委託でつまずきやすいのは、全体を一括で任せてしまう設計です。丸投げは、全面委託、基盤まで含めた委託、判断の委託の3つの形で起きます。
- 24時間監視からアラート対応までの全面委託:監視と一次対応を一括で任せる形
- ログ基盤の運用まで含めた丸投げ:基盤の中身を発注側が把握しない形
- 設計判断をすべて委託先に任せること:閾値や監視方針まで預けてしまう形
「全部おまかせ」という委託は、一見ラクです。その一方で、自社のシステムを理解できる社員がゼロになるリスクがあり、ベンダーへの依存度も極端に高まります。
実際に、MSP(マネージドサービスプロバイダ)へ丸投げした例では、自社システムの全体像を把握する人材がいなくなり、ベンダーを変更することすらできなくなりました。
発注側には、一次対応のログ監視・アラート受信は外注し、二次対応の判断と監視設計の方針決定は内製で保つハイブリッド設計をおすすめします。
具体的には、ログ集約基盤の運用とアラートの一次切り分けを外注します。ただし、どのログを重要視するかという閾値やルールの方針決定は、発注側が握り続けます。また、SLA(サービス品質保証)の定義と、システムアーキテクチャ全体の把握も発注側が担います。
この線引きは、後述するブラックボックス化や偽装請負のリスクを下げる鍵になります。
発注時の契約形態と偽装請負を避ける運用
ログ監視を外注する際、契約形態の選択は費用や品質だけでなく、法的なリスク管理の観点でも極めて重要です。
ここを曖昧にしたまま発注すると、知らないうちに偽装請負と判断され、労働者派遣法違反のリスクを負うことになります。ログ監視は常駐や常時接続のやり取りが生じやすいため、特に注意が必要な領域です。
請負契約・準委任契約・派遣契約の違い
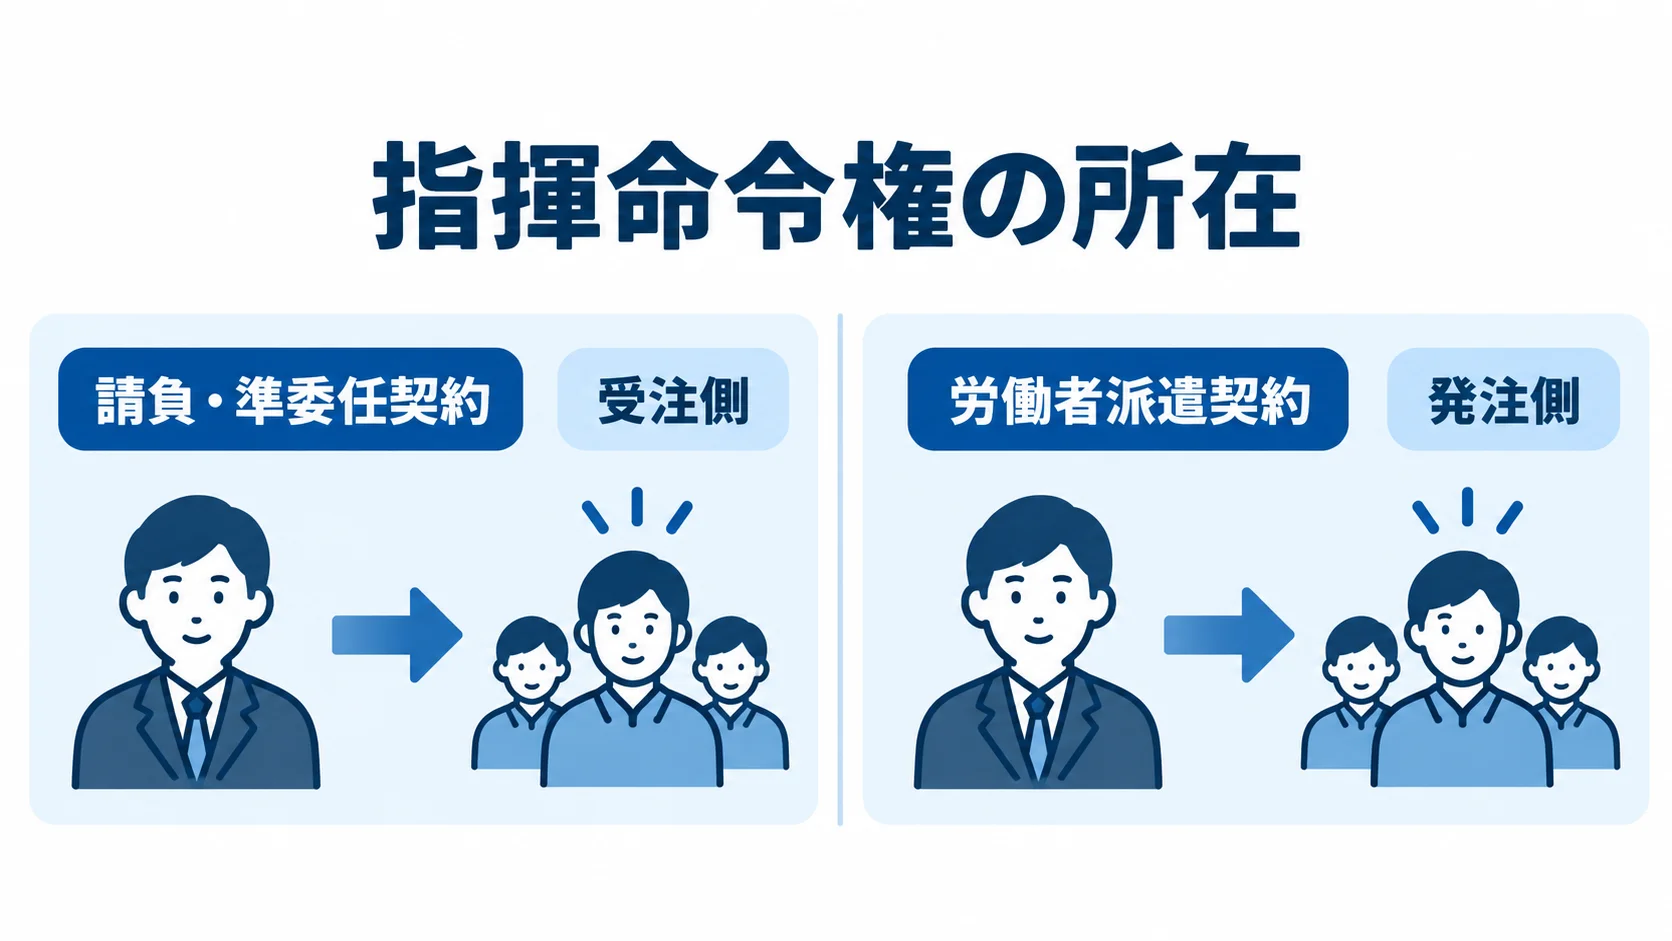
ログ監視の外注で用いられる契約は、主に請負契約・準委任契約・労働者派遣契約の3つです。その違いは、契約の目的と指揮命令の所在で比べると分かりやすくなります。
- 契約の目的:成果物を納めるのか、業務を遂行するのか
- 指揮命令の所在:受注側か、発注側か
- 発注側からの直接の指示の可否:請負・準委任では認められず、派遣では可能
請負契約は「成果物の完成」に責任を負う契約で、たとえば監視基盤の構築や、特定のレポート納品を依頼する場合に適しています。
準委任契約は「業務の遂行」そのものを委託する契約で、24時間365日の監視代行のような継続的な役務に最もよく使われます。
請負・準委任と派遣契約の決定的な違いは、指揮命令権の所在です。請負・準委任では、作業者への指揮命令は受注側(ベンダー)が行い、発注側は直接指示を出せません。これに対して派遣契約では、発注側が派遣社員へ直接指揮命令できます。
ログ監視では、自社の担当者がベンダーの監視オペレーターに細かく作業指示を出したい、というニーズが生じることがあります。その場合は、本来派遣契約で対応すべき内容です。請負・準委任の体裁で直接指示すると、偽装請負になります。
現代の実務で起きやすい偽装請負のグレーゾーン
偽装請負のルールは、メインフレーム時代の常駐開発を前提に整理されてきました。そのため、今の実務では、グレーゾーンになりやすい場面がいくつかあります。
- チャットでの常時やり取り:指揮命令の境界があいまいになりやすい
- 管理責任者へのメールのCC:依頼がベンダー担当者へ直接届く形になる
- 一人作業と管理責任者の兼任:偽装請負と判断されやすくなる
現代のログ監視は、Slackやチャットツールと常時つながった形で進みます。
たとえばよくあるのが、発注側の管理責任者宛に送ったアラート対応依頼のメールを、ベンダーの作業担当者にCCで送るケースです。
CC送付そのものは違法ではありません。ただし、メールに実質的な作業手順の指示が含まれていたり、担当者に直接返信を求めたりすると、指揮命令とみなされます。偽装請負と判断されるリスクも高まります。
もう一つ注意したいのが、一人作業のリスクです。発注者の事業所内で請負労働者が1人だけで監視業務を行う場合、その作業者が現場の管理責任者を兼任することはできません。
兼任させてしまうと、発注者からの注文が事実上その作業者への直接の指揮命令とみなされます。
ログ監視を常駐や半常駐で委託する場合は、必ず受注側に複数名の体制と独立した管理責任者を置いてもらいます。これが、適正な運用の前提になります。
こうしたリスクを避けるには、発注側と受注側で、アラート発生時の対応手順を手順書(ランブック)として合意しておきます。個別の作業指示は、その手順書の範囲内で、受注側の管理責任者を通じて出します。
発注時の契約書だけでなく、日々のコミュニケーションの設計まで含めて、偽装請負を避ける仕組みを作る必要があります。
ログ監視の外注費用相場と料金体系
ログ監視を外注する際の費用は、監視代行サービス(MSP)の料金と、ログを取り込む監視ツール自体の利用料という2つの軸で考える必要があります。
ログ監視は性能監視や死活監視と違い、扱うログのデータ量が直接コストに跳ね返るため、料金体系の理解が予算管理の精度を左右します。
監視代行(MSP)の料金相場
24時間365日の監視パッケージで一次対応まで含む場合、相場は1台あたり月額10,000円〜30,000円が目安です。金額を動かす要素は、監視項目の数、対応スピード、レポートの頻度の3つです。
- 監視項目の数:監視する項目の多さ
- 対応スピード:一次対応の速さ
- レポートの頻度:報告を受ける回数
プランはシルバー・ゴールドといった段階で分かれていることが多く、これらの要素によって料金が変わります。
個別のサービス監視を追加すると月額200円程度から、Apacheなどの自動復旧監視を付けると月額3,000円程度と、オプション料金が積み上がる構造になっています。
夜間・休日のみの監視を委託したい場合は、時間帯指定オプションを使うことで、コストを抑えられます。
日中は自社で対応し、夜間と休日だけを外注する方法もあります。これはハイブリッド運用の典型的なパターンで、費用と内製ノウハウを両立しやすい選択肢です。
ログ取込課金という落とし穴
ログ監視特有の注意点が、監視ツールのログ取込課金です。
- 取込量に応じた従量課金:ログ量に比例して費用が増える
- ホストごとの課金:監視対象のサーバー台数で費用が決まる
- ログ管理の別料金:監視ツールの基本料金とは別に加算される
たとえばCloudWatch Logsは、約$0.76/GBの従量課金が発生します。Datadogは、ホスト課金(月額$15〜/ホスト)に加えて、ログ管理が別料金になります。
死活監視や性能監視であればホスト数で費用が概ね読めますが、ログ監視はアプリのログ出力量が増えると、想定外に料金が膨らむことがあります。
外注時には、この料金を誰が負担するのかを契約段階で明確にしておく必要があります。明確にしないまま進めると、後から「監視ツールの利用料が予算を圧迫している」という事態になりがちです。
MSPへ委託する場合でも、ツール利用料を含む一括料金なのか、ツール料金は発注側の実費負担なのかを必ず確認してください。
あわせて、デバッグログを常時取り込まない、保存期間を適切に設定するといったログ量の最適化を、発注時の要件に盛り込みます。これでコストを抑えられます。
ROIで経営層を説得する考え方
ログ監視の外注費用は決して安くないため、決裁を取るには投資対効果の説明が欠かせません。考え方はシンプルで、ダウンタイムによる機会損失をどれだけ防げるかを数値化します。
- 1時間あたりの売上損失:停止1時間で失われる売上の額
- 復旧時間の短縮幅:早期検知による復旧時間の差
- 夜間要員の人件費:自社で夜間対応を担う場合の費用
たとえばECサイトで1時間の停止が、平均100万円の売上損失につながるとします。ログ監視による早期検知で、復旧時間を平均3時間から1時間へ短縮できる場合があります。この場合、1回の重大障害で200万円の損失を回避できる計算になります。
さらに、自社で夜間対応要員を雇用する人件費と比べると、説得力が増します。24時間体制を内製で組むには複数名の交代要員が必要ですが、外注なら月額数万円から委託できます。
回避できる損失額と削減できる人件費を合算し、外注費用と並べて提示すると、経営層にとって判断しやすい材料になります。発注を社内で通すためにも、この計算ロジックを準備しておくことをおすすめします。
委託先ベンダーの選び方とロックイン回避
ログ監視の委託先を選ぶ際は、対応スピードや料金だけでなく、自社の監視環境への適合性と、将来の乗り換えやすさまで見据えて評価することが大切です。
ログ監視は一度ベンダーへ作り込ませると移行コストが高くなりやすいため、入口の選定で慎重さが求められます。
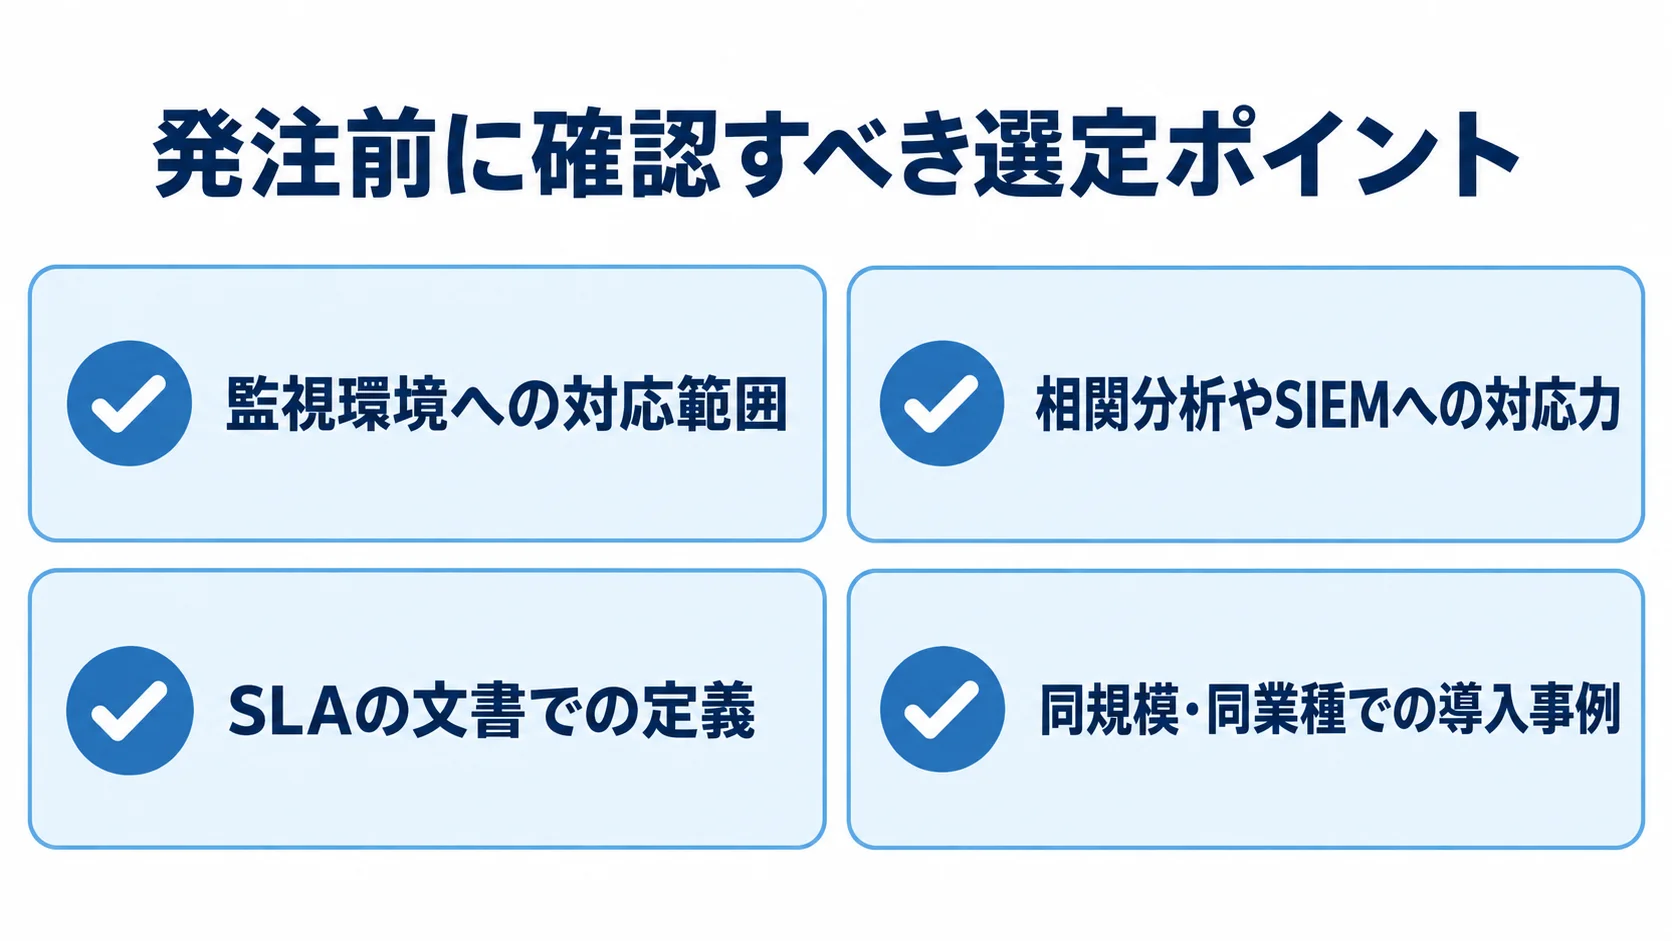
発注前に確認すべき選定ポイント
まず確認すべきは、自社の監視環境(オンプレミス・AWSのみ・マルチクラウドなど)に対応できるかどうかです。
- 監視環境への対応範囲:自社の環境構成を扱えるか
- 相関分析やSIEMへの対応力:セキュリティ監視まで担える技術力があるか
- SLAの文書での定義:対応範囲や通知時間が書面で明確か
クラウドネイティブな環境とオンプレミスが混在するハイブリッド環境では、両方を横断して一元的にログを集約できる実績があるベンダーを選ぶ必要があります。
単純なエラーログの転送だけなら多くの業者が対応できますが、複数ログを横断した異常検知まで担えるかどうかで、業者ごとに差が出ます。
SLAでは、アラート検知から通知までの時間、一次対応の範囲、報告のタイミングなどが具体的に定義されているかが、運用品質を左右します。
SLAが曖昧なまま発注すると、障害時に「それは対応範囲外」と言われるトラブルになりかねません。判断材料としては、同規模・同業種での導入事例や、無料トライアル・デモ環境の有無も確認しておくとよいでしょう。
ベンダーロックインを避ける設計
ログ監視の外注で軽視されがちなのが、ベンダーロックインのリスクです。特定SaaSのログ監視に深く作り込むほど、別のツールやベンダーへ乗り換える際の負担が膨らみます。
- 作り込みの深さ:独自仕様への依存度
- 乗り換え時の移行コスト:ルールや設定を作り直す負担
- ログの送り先:送り先を切り替えられる構成かどうか
監視ルールやダッシュボードがベンダー独自の仕様で構築されていると、移行時にすべてを作り直すことになります。その結果、実質的に乗り換えが不可能になってしまうケースもあります。
これを避けるには、ログの収集部分にOpenTelemetryのような標準規格を採用し、ログデータの送り先を柔軟に切り替えられる構成を求めることが有効です。
発注時には、「監視ルールや設定の定義をドキュメントとして納品してもらう」という条件を盛り込みます。さらに、「ログの生データへ発注側もアクセスできるようにする」という条件も有効です。これにより、いざというときにベンダーを変更する自由度を確保できます。
委託しても、自社のログという資産へのコントロールは手放さない姿勢が大切です。
ログ監視の進め方そのものを理解しておきたい方は、ITシステムログ監視の進め方もあわせてご覧ください。委託先候補を具体的に比較したい場合はITシステムログ監視でおすすめの開発会社6選が参考になります。
丸投げを防ぐ運用設計と発注後の付き合い方
発注は運用の出発点です。委託後も監視品質を維持し、自社にノウハウを残し続けるための関わり方を設計しておくことが、外注を成功させる最後の鍵になります。
ここを怠ると、高い費用を払っているのに誰もログ監視の実態を把握していない、という事態に陥りかねません。
発注側が手放してはいけないスキル
外注しても、発注側が保持し続けるべきスキルがあります。
- SLAを定義し評価する能力:契約後の品質を判断する力
- システムアーキテクチャ全体を把握する能力:自社のシステム全体を理解しておく力
- どのログを重要視するかを決める監視方針の能力:閾値やルールを決める力
これらを委託先に任せきりにすると、ベンダーの提案を評価できなくなり、言い値での契約継続やブラックボックス化を招きます。
アラート対応の作業は外注しても、「何を監視すべきか」を決める役割は社内に残します。この役割分担が、健全な委託関係を保ちます。
実際にありがちな失敗として、高機能なログ監視SaaSを導入したケースがあります。社内の誰もダッシュボードを見ず、ベンダーからの月次レポートを眺めるだけになりました。
こうなると、異常の予兆を自社で察知する力が育たず、外注の効果も半減します。委託後も定期的にベンダーと監視内容をレビューし、自社のメンバーがログの意味を理解できる場を設けておく必要があります。
ポストモーテムによる監視の継続改善
委託後の運用品質を高めるうえで効果的なのが、障害後の振り返り(ポストモーテム)を発注側とベンダーで共同実施することです。振り返りでは、次の問いを押さえます。
- なぜ起きたのか:原因を特定する
- アラートは適切だったか:通知の内容と条件の振り返り
- 見落としはなかったか:検知されなかった事象の確認
障害が起きたとき、検知・通知・原因特定までは多くのベンダーが対応します。一方で、振り返りの工程は抜け落ちがちです。また、監視ルール自体を見直すプロセスも必要です。
たとえば、特定キーワードを含むログだけをSlack通知する複雑な条件分岐を設定した例があります。重要なエラーログが通知されず、障害発見が3時間遅れました。この失敗は、設計の見直しがあれば防げたものです。
発注契約の中に、四半期ごとの監視ルール見直しやポストモーテムの実施を含めておくと、アラート疲れや見落としを減らしながら監視精度を継続的に高められます。
委託を、ベンダーとともに育てていく関係として設計することが、ログ監視外注の最大の成功要因です。
費用感をより詳しく把握したい方はITシステムログ監視の費用相場を、全体像を体系的に押さえたい方はITシステムログ監視の完全ガイドをご覧ください。
まとめ
ITシステムログ監視の外注は、24時間365日の体制と専門的なアラート設計を自社だけで抱え込む負担を減らす有効な手段です。
ただし丸投げしてしまうと、ブラックボックス化やベンダーロックイン、さらには偽装請負といったリスクを招きます。
成功の鍵は、一次対応は外注しつつ、SLAの定義、アーキテクチャの把握、監視方針の決定は社内に残すハイブリッド設計です。
発注時には、請負・準委任・派遣の契約形態を正しく選びます。そのうえで、CCメールでの指示や一人作業など、偽装請負のグレーゾーンを避ける運用も整えます。さらに、ログ取込課金を契約で明確にし、移行の自由度を確保するロックイン回避策も盛り込むことが重要です。
委託後もポストモーテムを通じて監視を継続改善し、ベンダーとともに育てる関係を築くことで、ログ監視の外注は確かな投資対効果を生み出します。
本記事を、自社に合った発注設計を組み立てる手がかりとしてご活用ください。
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。