
ITシステムのアップデート対応は、適用前のリスク評価と検証、計画的な本番反映、変更記録、ロールバックを一続きの運用として進めます。
保守範囲や費用の線引きも契約で明確にしておくと、安全性とコストの両方を管理できます。ベンダーとの役割分担や契約内容を見直す際の指針としても活用できます。
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
ITシステムアップデート対応の全体像
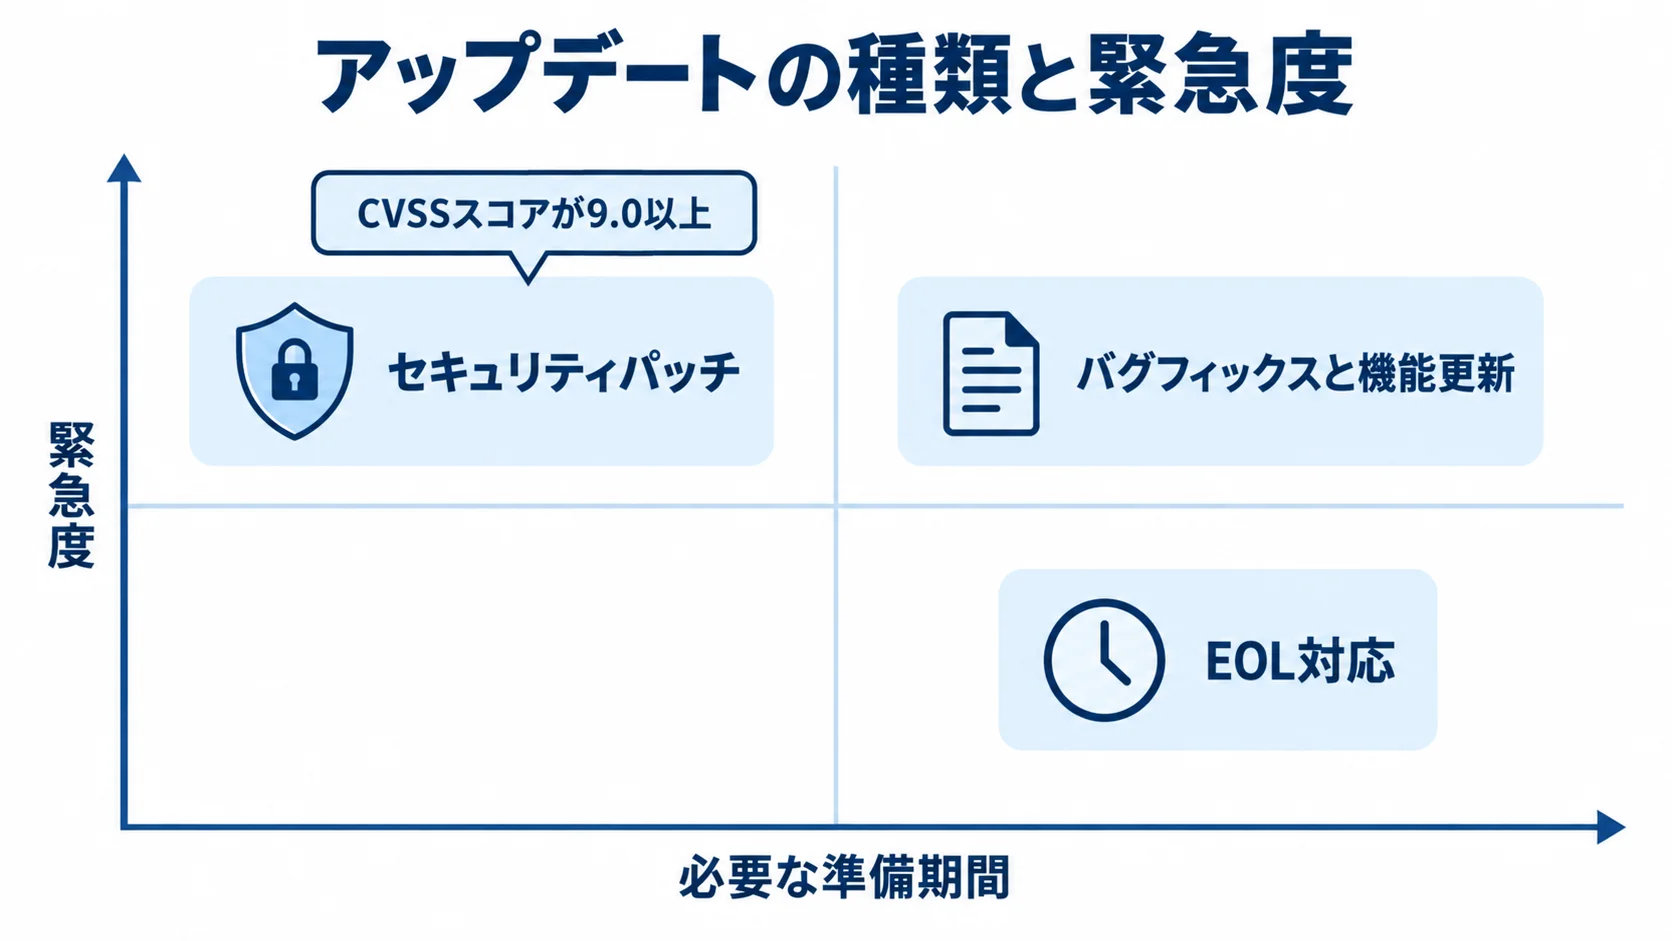
ITシステムの更新対応は、稼働中のOS・ミドルウェア・ライブラリ・アプリケーションに、提供元が出すパッチを計画的に当てていく運用です。こうした管理によって、システムの安定性とセキュリティを保ちます。
一口にアップデートといっても、緊急度や影響範囲は対象によって大きく異なります。そのため、まずは対応の種類を理解し、どのアップデートにどれだけのリソースを割くかを整理することが出発点になります。
アップデートの種類と緊急度
アップデートは、緊急度と必要な準備期間を基準にすると、主に次の種類に分けられます。
- セキュリティパッチ:脆弱性を修正する更新で、種類のなかでも緊急度がもっとも高いものです。
- バグフィックスと機能更新:前者は既知の不具合を直し、後者は機能を追加・改善します。マイナー/メジャー更新では、互換性への影響がないかを見極めます。
- EOL対応:OS・ミドルウェアのサポート終了に伴う移行で、中長期の計画を立てて進めます。
緊急度の判断には、CVSS(共通脆弱性評価システム)のスコアが一つの目安になります。たとえば、CVSSスコアが9.0以上で攻撃コード(PoC)が公開された脆弱性は、緊急対応を検討します。こうした脆弱性は、通常の定期メンテナンスを待たずに適用する判断が必要です。
一方で、スコアが低く、外部から到達できないネットワーク内部のシステムであれば、次回の定期保守までまとめて適用する判断も合理的です。このように、すべてのパッチを即座に当てるよりも、リスクに応じて優先順位を付けるほうが現実的です。
保守範囲内か別途費用かの線引き
アップデート対応で誤解やトラブルが最も生じやすいのは、「月額保守費用の範囲内か、追加費用が発生するか」という境界線です。
- 保守内:軽微なパッチや現状維持の修正が中心。
- 別途見積もり:大規模改修や新機能追加は契約外になりやすい。
一般論として、OSやミドルウェアの軽微なパッチ適用、セキュリティ更新、障害を伴うバグ修正は、定期保守費用の範囲内に収まるのが業界の標準的な切り分けです。
保守内とされるのは、プログラムの根本修正を伴わず、現状維持を目的とした作業だからです。反対に、OSのメジャーアップデートでアプリが動かず、ソースコードの大規模改修が必要なら、保守範囲外になるのが一般的です。
判断の基準は、「現状を維持するか、新たな価値を加えるか」という点にあります。下記の早見表を目安に、契約時にどこまでが保守範囲かを明記しておくと、後々のトラブル防止につながります。
作業の目的と規模で分けると、次のように整理できます。
- 保守内の更新:OSの軽微なセキュリティパッチや、ミドルウェアのマイナーバージョンアップ。
- 別途見積もりの改修:OSのメジャー更新で必要になる大規模改修、法改正による新機能の追加。
- 規模で変わる作業:ブラウザ仕様変更への画面対応や、WordPress等のOSS更新後のプラグイン不具合修正。
規模で変わる作業は、契約時に扱いを決めておきます。
ITシステムアップデート対応の進め方
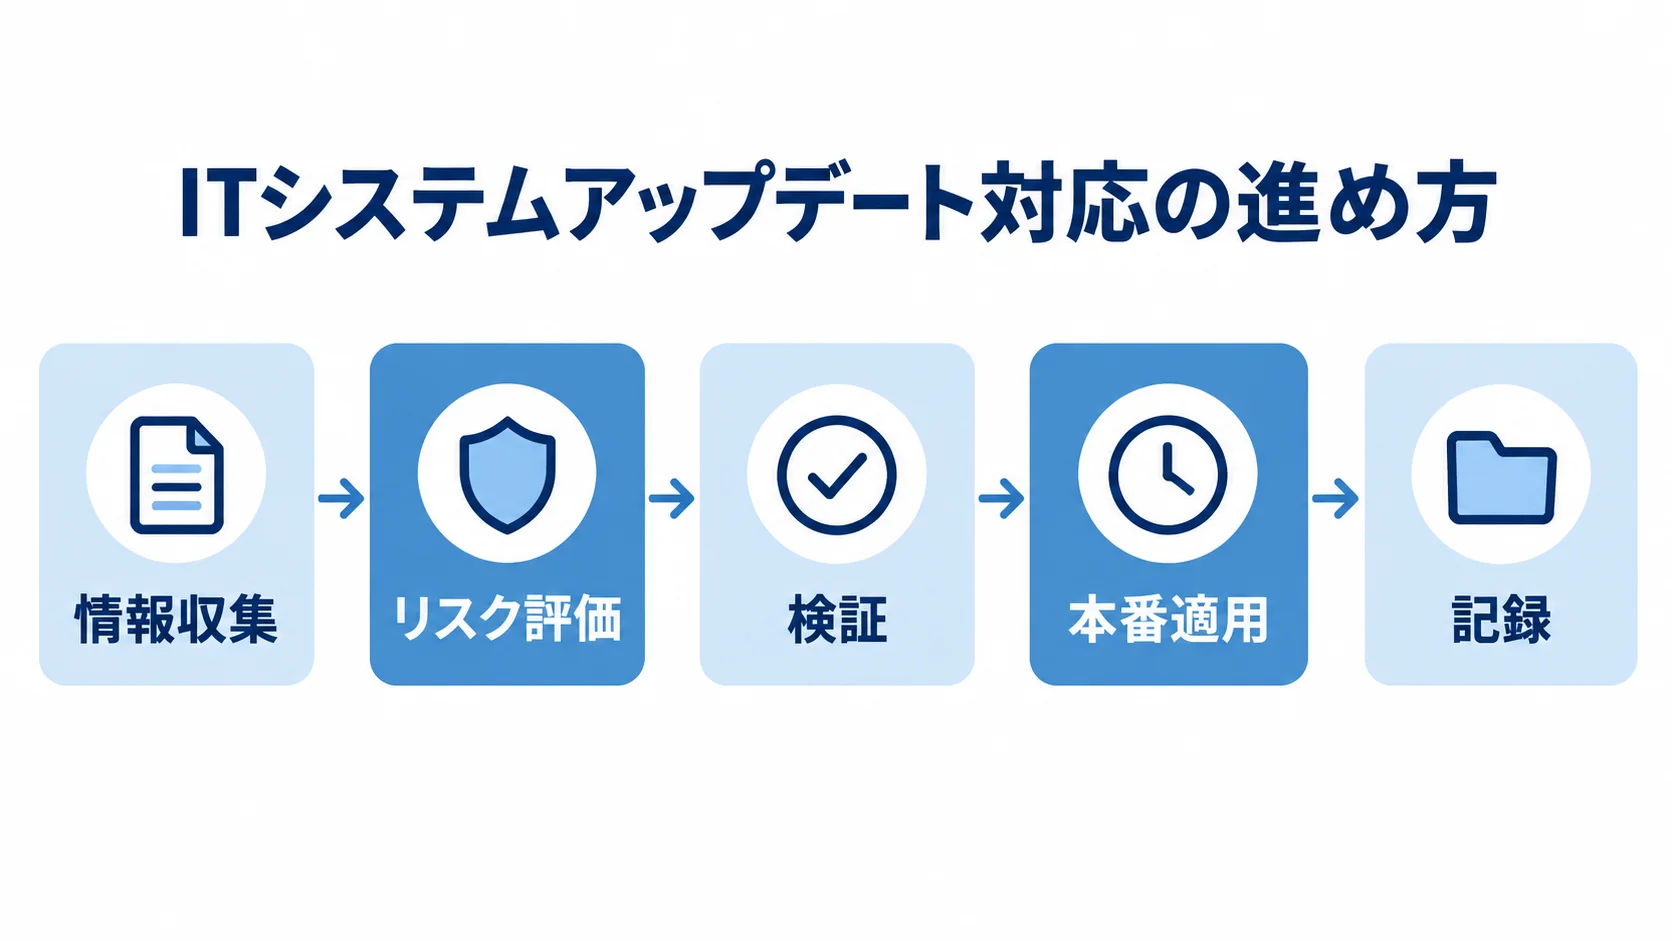
安全なアップデートは、場当たり的に本番へ適用せず、情報収集から記録まで一連の手順で進めます。適用前の評価と検証を経て、計画的に反映することが基本です。
特に大切なのは、すぐに本番へ適用しないことです。適用しなかった場合のリスクと、適用した場合の業務影響を比べてから、是非を判断します。標準的な進め方は、5つのステップに分けられます。
ステップ1:情報収集と適用前リスク評価
まず、どのようなアップデートが提供されているかを、継続的に把握します。
- 情報収集:ベンダー、JPCERT/CC、IPA、OSSの情報を継続して追う。
- 影響評価:適用時の停止と、未適用時の脆弱性リスクを比べる。
こうした情報を定期的に確認すると、自社に関係する更新を見落としにくくなります。そのうえで、利用中のOSSはリリースノートも調べ、対象となる更新を抽出します。
情報収集を属人化させないため、OS・ミドルウェア・ライブラリのバージョンを一覧にまとめ、構成管理データベースとして維持します。
次に、抽出したアップデートごとにリスク評価を行います。見るべき点は、適用した場合の業務影響と、適用しなかった場合のリスクの両面です。
適用する場合は、再起動の要否、互換性が崩れる可能性、想定停止時間などを洗い出します。一方で、適用しない場合は、脆弱性の深刻度、攻撃を受けた場合の被害想定、外部からの到達可能性を評価します。
両者を比べて、適用しないことのリスクが上回る場合に、適用計画へ進みます。この評価結果を書式にまとめて残しておくと、なぜ適用したのか、なぜ見送ったのかを後から追えます。
ステップ2:予備機・検証環境でのテスト
リスク評価で適用を決めたら、いきなり本番環境に当てず、本番と同じ構成の予備機または検証環境でテストします。
- 検証環境:本番と同じ構成で、動作と性能を見ておく。
- 復旧準備:バックアップから元に戻せるかを試す。
テストでは、まずパッチが正常に適用できるかを確かめます。そのうえで、適用後のアプリの動作や性能、再起動後の復旧も確認します。
本番と検証環境の構成が食い違っていると、検証で問題がなくても本番で障害が起きるため、環境の同一性を保つことが欠かせません。
このとき、適用前の状態に戻すための「ロールバック手順」を、必ずセットで用意しておきます。事前にスナップショットやバックアップを取得し、検証の段階で元の状態へ戻せることまで確かめれば、本番適用の安全性が高まります。
テスト結果は、合格基準(チェック項目)を事前に定めておき、すべて満たした場合にだけ本番適用へ進みます。基準を先に決めておけば、その場の判断がぶれるのを防げます。
ステップ3:定期保守としての計画適用と記録
テストを通過したアップデートは、業務への影響を最小限にできるメンテナンスウィンドウ(保守時間帯)を設定し、計画的に本番へ適用します。
- 計画適用:決めた時間帯に、事前に用意した手順どおりに実施する。
- 変更記録:適用後に、作業の内容と結果を残しておく。
安全に作業するには、利用者への事前告知と適用手順書が欠かせません。作業前後のバックアップ、適用後の確認表、ロールバック手順は、当日までに揃えておきます。
緊急度の高いセキュリティパッチを除き、原則として定期保守のサイクルにまとめて適用します。そうすることで、作業の効率化とリスクの平準化が図れます。
適用が完了したら、必ず記録を残します。残すのは、いつ、誰が、どのバージョンへ、なぜ適用したのかという情報と、テスト結果や適用後の確認結果です。
設計書やソースコードのバージョンをまとめて管理し、変更の理由と履歴をたどれるようにする「変更管理」は、安定運用の土台になります。
この記録があると、後から不具合が見つかったときに原因を切り分けやすく、監査対応や次回のアップデート判断にも役立ちます。
記録を残さない運用は、担当者が替わった時点で何が適用済みか分からなくなる「ブラックボックス化」を招くため、避けなければなりません。
変更管理とロールバック設計のポイント
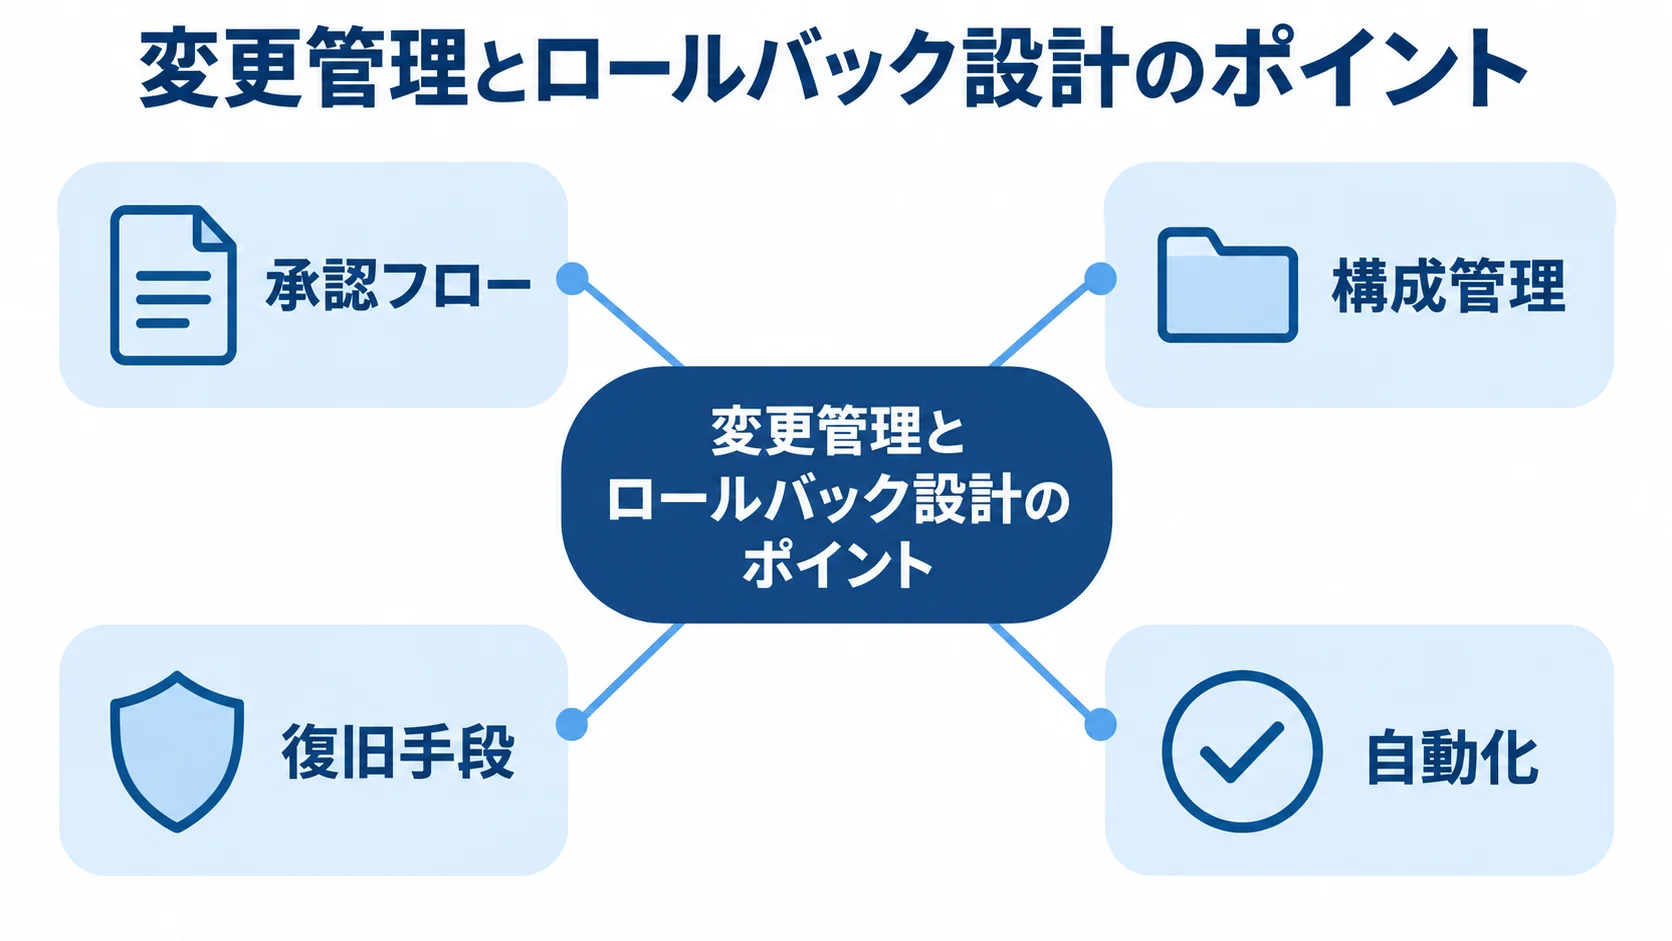
アップデート対応を一過性の作業で終わらせず、安定運用を続けるには、変更管理とロールバック設計を仕組みとして組み込むことが欠かせません。
手作業が多いことや、システムの中身が見えない状態は、運用コストの高止まりと障害リスクの主な原因です。ここでは、その両方を抑えるための実務上の勘所を見ていきます。
変更管理プロセスの定式化
変更管理とは、システムへのあらゆる変更を、「起票→影響評価→承認→実施→記録」という決まった流れに乗せて管理する仕組みです。
- 承認フロー:変更の是非を、実施前に責任者が決める。
- 構成管理:設計書と本番のバージョンを、まとめて管理する。
誰かが思い付きで設定を変えたり、承認を得ずにパッチを当てたりすると、障害の原因を追えなくなります。
変更要求には、目的、対象、影響範囲、想定リスク、ロールバック方針を記載します。責任者の承認を得てから実施する流れを徹底すれば、変更事故を減らせます。
この仕組みを支えるのが、設計書、ソースコード、構成情報のバージョンをまとめて管理することです。
どのバージョンが本番に適用されているかを常に把握していれば、不具合発生時の切り分けを速く行え、複数人で運用しても認識のズレが生じにくくなります。
変更管理は一見すると手間が増えるように見えますが、属人化を防ぎ、長期的には運用負荷とリスクの両方を下げる投資だと考えるべきです。
ロールバックと自動化による効率化
ロールバック設計とは、アップデート適用後に問題が見つかったときに、すばやく元の正常な状態へ戻すための備えです。
- 復旧手段:スナップショット、バックアップ、設定の世代を用意する。
- 自動化:定型作業をスクリプト化し、手作業の誤りを減らす。
たとえば、適用前にスナップショットを取り、バックアップからの復旧手順を用意し、設定ファイルは世代ごとに管理します。
問題時に戻せる計画があれば、本番適用の判断に迷いが減ります。その備えは、パッチの適用遅延や脆弱性の放置を防ぐことにもつながります。
戻せる前提があるからこそ、攻めの運用ができるのです。
バックアップ取得、ログ削除、再起動、パッチ適用はスクリプトで自動化できます。手作業によるミスを減らせ、運用コストも抑えられます。
クラウドやマネージドサービスを使い、OS・ミドルウェアの保守を事業者側に任せるのも、自社の運用負荷を下げる有効な手段です。
ただし、自動化の仕組みにも保守コストが発生する点は見落とせません。スクリプトの保守や、自動化を前提にした構成変更の工数まで含めて、手作業より総コストが下がるかを冷静に評価することが大切です。
費用相場と経理処理の考え方
アップデート対応は保守費用に含まれることが多い一方で、金額の妥当性や、追加費用の会計処理も確認が必要です。発注側が費用の構造を把握しておくと、交渉や適正化に役立ちます。
保守費用の相場と内訳
アップデート対応を含むシステム保守費用は、相場と算定方法の2点から押さえておきます。
- 相場:初期開発費の年間5〜20%、標準は15〜20%程度。
- 算定方法:開発費ベース、工数積算、機能ポイント法を比べる。
たとえば、1,000万円で開発したシステムであれば、年間150万円から200万円程度の保守費用が一つの基準になります。
保守費の標準的な内訳は、定期保守・メンテナンスが20〜30%、障害対応が25〜35%、軽微な改修・改善が10〜15%です。内訳の偏りを見れば、過剰請求の有無を考える手がかりになります。
算出方法は3種類あります。開発費に割合を掛ける「開発費ベース」、作業量を積み上げる「工数積算」、機能の複雑さを数値化する「機能ポイント法」です。
保守費用が高止まりしている場合、内訳を精査すると、削減の余地が見つかることが少なくありません。
民間事例では、未利用サービスを見直し、月額28万円から20万円へ削減しました。削減率は約28.6%で、年間96万円に相当します。
別の事例では、故障率の低さを踏まえて定期保守からスポット保守へ切り替え、費用を抑えました。
内訳のブラックボックス化を解消することが、適正化の第一歩です。
修繕費と資本的支出の経理処理
アップデートや改修にかかった費用を、どのように会計処理するかは、税務上も重要な論点です。
- 修繕費:障害除去や現状維持の費用を、その期に計上する。
- 資本的支出:新機能や性能向上の費用を資産計上し、旧資産も整理する。
バグ修正やセキュリティパッチ適用の費用は、原則として「修繕費」に当たります。
一方で、資本的支出は減価償却していく扱いになります。この区分を誤ると、税務調査で指摘を受けるおそれがあります。
実務で迷いやすいのは、メジャーアップデートのように既存部分を作り替えるケースです。
既存部分の扱いは、改修で建物の一部を取り壊すのと同じように、「既存の資産計上部分は除却された」と捉えることで、その分を費用として処理できるという考え方があります。
新しい部分は資本的支出として資産計上し、置き換えられて使われなくなった旧バージョンの資産計上分は、除却損として処理するという整理です。
経理面の判断は、情報システム部門だけで完結させず、経理・財務部門と早い段階で連携しておくことが、適切な処理につながります。
外注・委託する際のポイント
アップデート対応を外部のベンダーに委託する場合、契約形態の選び方とセキュリティ面の担保が、後々のトラブルを左右します。ここでは、発注時に確認しておきたい点を取り上げます。
自社で対応する範囲と委託する範囲を先に分けておくことが、保守体制を組み立てる出発点になります。
契約形態とパッチ適用範囲の明記
継続的にアップデート対応を委託する場合は、契約形態として「請負契約」と「準委任契約」のどちらが適しているかを検討します。
- 契約形態:継続運用は準委任、完成の範囲を決めやすい開発は請負を検討する。
- 契約範囲:対象・頻度・緊急対応時間(SLA)を記載する。
請負契約は完成義務と契約不適合責任(瑕疵担保)を伴います。これに対して準委任契約は善管注意義務に基づき、柔軟な仕様変更に対応しやすいのが特徴です。
アップデート対応は、作業内容が状況によって変わる運用保守の典型例です。
契約時には、どのアップデートが月額保守の範囲に含まれ、どこからが別途見積もりになるのかを、具体的に明記しておくことが重要です。
早見表を参考に、OSのメジャーアップデートや法改正対応の扱いを契約前に決めておけば、作業後に想定外の追加請求を受けにくくなります。
パッチ適用の頻度、対象範囲、緊急時の対応時間(SLA)も、契約書に書き込んでおくべき項目です。
EOSL対応とセキュリティの担保
OSやハードウェアがメーカーの保守期限(EOSL)を迎えると、メーカー製のセキュリティパッチが提供されなくなります。
- 第三者保守:メーカー保守の終了後も、費用を抑えられる場合がある。
- 代替防御:ネットワーク分離、WAF/IPS、監視でリスクを補う。
コスト対策として第三者保守を選ぶ方法もあります。たとえば、政府情報システムでは、約50台の物理サーバをメーカー直接保守から第三者保守へ切り替え、費用を下げた事例があります。
ただし、第三者保守ではメーカー製のセキュリティパッチが提供されないため、脆弱性が放置されるリスクをどう担保するかを、セットで考える必要があります。
補完策としては、ネットワーク分離による外部からの遮断が挙げられます。WAFやIPSの仮想パッチ、移行までの監視強化も有効です。
委託先を選ぶ際は、EOSL機器のセキュリティ対策を提案できるかを確認します。
ランサムウェアなどの事故が起きた場合は、フォレンジック調査費と復旧費の扱いを、契約で決めておきます。
保守契約で賄えない範囲は、サイバー保険で補えるかも確認しましょう。アップデート対応は、リスク管理の一環として設計します。
関連する委託先選定については、ITシステムアップデート対応の発注・外注方法の解説記事もご覧ください。
まとめ
アップデート対応は、情報収集から適用前の評価、予備機でのテスト、計画適用、変更記録までを一続きで管理します。この流れが、安全性とコストの両立を支えます。
すべてのパッチを即座に適用するよりも、適用するリスクと適用しないリスクを比べ、リスクに応じて優先順位を付けるのが現実的です。
そして、ロールバックという戻せる備えを持つことが、結果として脆弱性の放置を防ぎ、攻めの運用を可能にします。
費用面では、保守内と別途見積もりの境界を契約に明記します。修繕費と資本的支出の扱いは、経理部門と整理しましょう。
外注時は準委任契約を基本に、EOSL対応のセキュリティと、インシデント時の責任の分け方も決めます。
費用はITシステムアップデート対応の費用相場の記事、委託先はおすすめ会社の比較記事をご覧ください。全体像はITシステムアップデート対応の完全ガイドで確認できます。
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。