
マルチテナントは、複数の顧客企業が共通のソフトウェアや基盤を使いながら、契約やデータ、権限をテナント単位で分けて運用する仕組みです。
共有プール型、ブリッジ型、サイロ型などから顧客要件に合う構成を選び、効率とテナント分離を両立させます。
▼関連記事一覧
・マルチテナントのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・マルチテナントのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・マルチテナントのシステム開発の見積相場や費用/コスト/値段について
・マルチテナントのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
マルチテナントの定義
マルチテナントは、複数の利用企業が同じソフトウェアや運用基盤を使う方式です。ここでいうテナントは、ログインユーザーではなく、契約や請求、設定、データ保持の単位となる企業・部署・店舗などを指します。
利用者には自社専用の環境に見えても、裏側では共通のコードやインフラを使っています。SaaSとして提供する場合には、有力な選択肢になります。たとえば、販売管理やCRM、勤怠・人事のほか、予約やECなどが該当します。
テナントが契約・データ・権限をまとめて扱う単位
企業向けの販売管理では、同じ画面を使っても、会社ごとに扱う情報を分ける必要があります。たとえば、会社Aの管理者に会社Bの受注を見せない設計が求められます。
- データと権限:商品、取引先、受注、帳票、利用者権限を会社間で混在させないこと。
- 契約単位の管理:会社別の設定と、契約終了後のデータ削除・返却。
境界を守るには、テナントIDをDBの列だけでなく、認証トークンやAPIの実行コンテキストにも引き継ぎます。さらに、キャッシュキーやファイルパスも同じ扱いが必要です。非同期ジョブや監査ログも、対象に含めます。
リクエストに含まれるIDをそのまま使わず、認証済みユーザーと契約情報から、サーバー側で対象を確定させます。
テナント管理:オンボーディングから解約後の削除までの主な機能
テナント管理は、契約の開始から利用中の監視、解約後の処理までを支えます。
- 契約管理:テナント登録、管理者招待、トライアル、料金プランの扱い。
- 利用管理:利用停止、ユーザー追加、機能制限の設定。
- 登録の自動化:導入企業が増えたときの、環境作成から初期設定まで。
- 利用状況の監視:テナント別の利用量、エラー率、応答時間、容量の計測。
- 解約後の処理:データ出力、保持期間、削除証跡、バックアップ消去方針の決定。
共通基盤を使うほど、1社の問題を全体へ波及させない運用設計が欠かせません。
シングルテナントとの違い
シングルテナントは、顧客ごとにアプリケーションやDBなどの環境を分けます。一方で、マルチテナントは共通のアプリケーションや基盤を使い、論理的または物理的な仕組みで顧客を分離します。
どちらを選ぶかは、顧客数、データの機密性、カスタマイズの多さで判断します。そのうえで、許容できる運用費と見合うかを確かめます。
共通基盤による顧客追加と更新の効率化
顧客を追加するたびに、サーバーやアプリケーションを個別に構築する必要がありません。また、共通のコードへ機能改善や脆弱性対応を適用しやすく、利用企業が増えても運用手順を標準化できます。
クラウドの自動スケールやマネージドDBを組み合わせると、初期の設備投資を抑えながら段階的に成長できます。さらに、顧客別の利用量とコストを測れば、料金プランや高負荷顧客への追加料金を検討する材料になります。
たとえば、標準プランには共有基盤を使い、厳格な要件を持つプランには専用環境を用意する階層も作れます。
一社の障害や設定ミスが他社へ波及するリスク
共通基盤では、顧客間の障害波及と分離漏れを想定して検証します。
- 大量アクセス:1社の負荷が、他社の応答を遅くすることがあります。
- キャッシュ混線:キーに情報が欠けると、会社Aのデータを会社Bへ返す恐れ。
- 認可漏れ:管理者APIから他テナントへアクセスされる恐れ。
検証はアプリだけでなく、データアクセス層、非同期処理、運用者の操作にも及びます。
シングルテナントは環境を分離しやすい反面、顧客数に比例して、構築や監視の対象が増えます。バックアップや更新の対象も増えます。さらに、個別カスタマイズが重なると、バージョン管理や障害対応も複雑になります。
比較するときは、マルチテナントのコスト削減だけでなく、分離強化の費用と個別環境の維持費も同じ条件で並べます。
マルチテナントの構成方式の種類
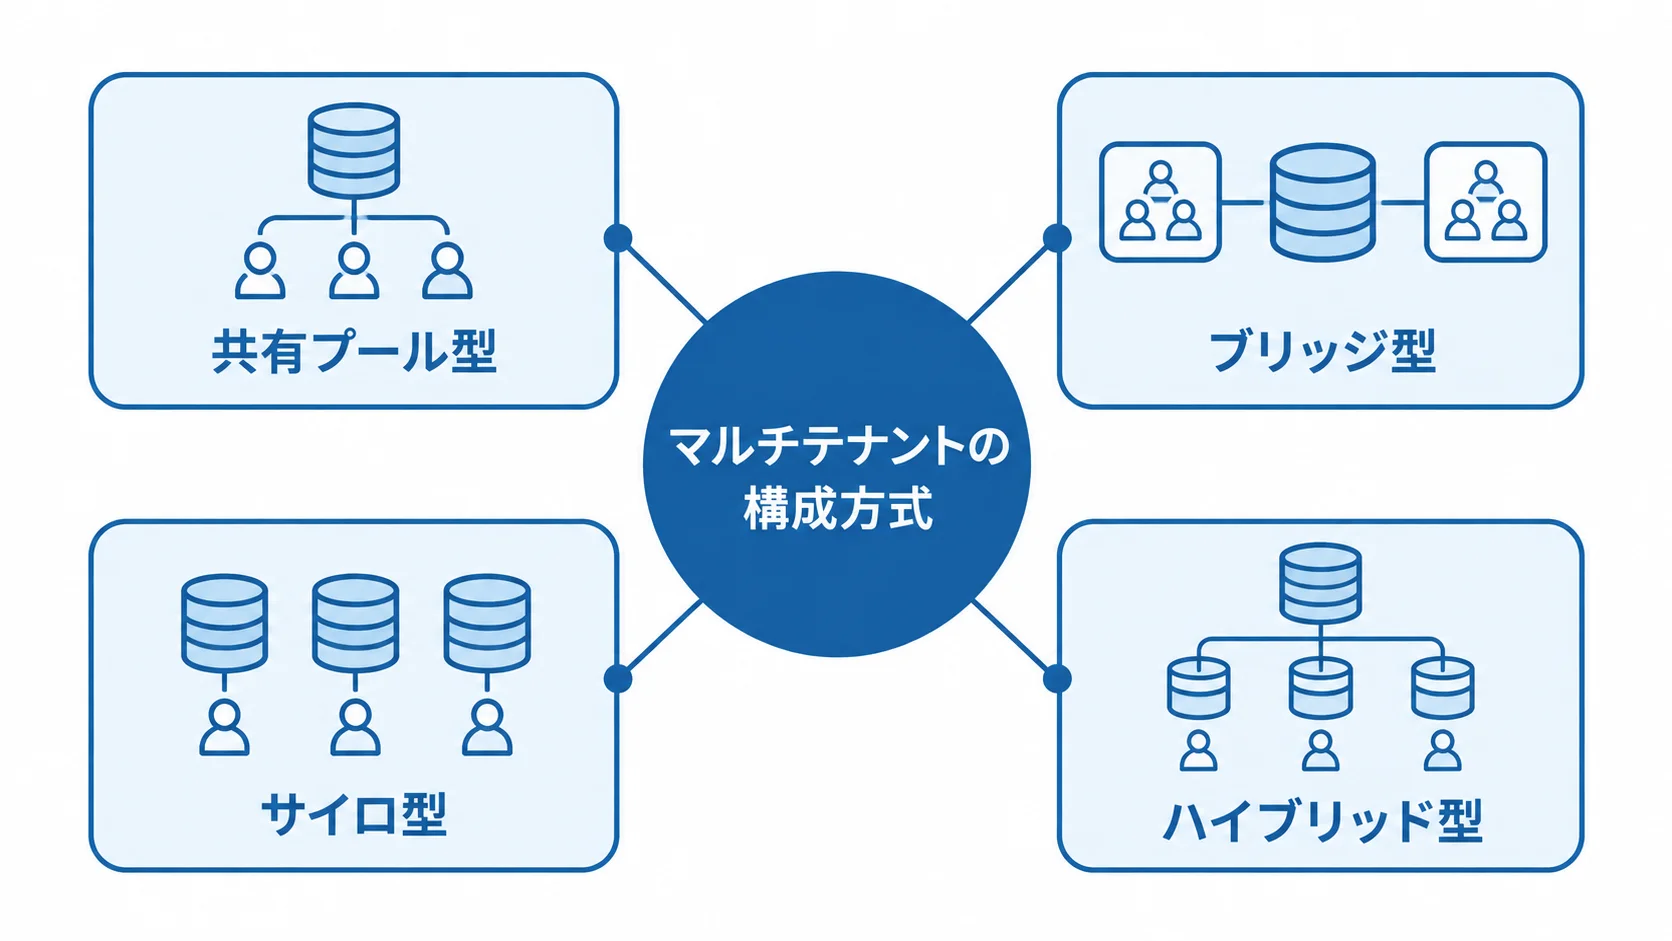
代表的な構成は共有プール型、ブリッジ型、サイロ型、ハイブリッド型です。
クラウド事業者のSaaS設計資料でも、分離の強さやコスト、運用効率が比較の軸として整理されています(出典: クラウド事業者のSaaS設計資料、2026年確認)。顧客ごとの要件も、比較の対象として扱われています。
最初から一つに固定せず、顧客の階層や将来の移行先まで考えて選びます。
共有プール型の特徴:コスト効率が高い標準方式
共有プール型が適しているかは、共有範囲や効率、分離リスクに加えて、運用条件から判断します。
- 共有範囲:複数テナントが同じアプリ、DB、インフラを使い、tenant_id等で区別します。
- 効率:顧客追加が速く、共通アップデートを適用しやすい方式です。
- 分離リスク:SQLの条件漏れやキャッシュ混線に備え、アプリの外側でも防御します。
PoCや標準化された業務、テナント数の多いサービスに適しています。
採用するときは、1テナントあたりのユーザー数と同時接続数を決めておきます。クエリ上限やレート制限、バックアップ復元の単位も、同じ時点で定めます。
安価に始められます。ただし、機密性の高い顧客だけを後から分離できる設計も用意しておきます。
テナント別スキーマやデータベースを使うブリッジ型
ブリッジ型は、アプリや一部のインフラを共有し、テナントごとにDBスキーマまたはDB自体を分けます。共有プール型より境界を強くしやすく、サイロ型より共通運用を保ちやすい方式です。
顧客ごとにバックアップや復元、データ搬出をしやすくしたい場合に適しています。顧客数が増えると、接続管理やマイグレーション、監視対象も増えます。そのため、自動化が必要です。
スキーマを分けただけで分離が完了するわけではなく、境界は周辺の仕組みへ広げる必要があります。検索インデックスやファイルストレージ、キューにも境界を反映します。ログや分析データも同じ境界で扱い、管理者の誤操作を防ぎます。
顧客ごとに環境を分けるサイロ型
サイロ型は、テナントごとにアプリやDBを専用化し、ネットワークやアカウントも分けます。規制や契約で厳格な分離が必要な顧客に向きます。大量利用で他社への影響を抑えたい顧客や、専用のデータ所在地が必要な顧客にも適しています。
その分、インフラ利用料が増えるほか、監視やデプロイ、障害対応の対象も増えます。オンボーディングや利用量計測、リリースを個別作業にすると、SaaSの効率が失われます。バックアップや契約管理まで個別に扱えば、手間は環境ごとに積み上がります。
そのため、共通の管理基盤から専用環境を自動で作成し、同じバージョンを適用できる仕組みまで設計します。専用化は安全性を高めます。ただし、それは手作業の運用に戻すこととは別の話です。
顧客の要件に応じて分離レベルを変えるハイブリッド型
ハイブリッド型では、標準顧客に共有プール型を使い、特定の顧客だけブリッジ型やサイロ型へ配置します。また、共有型から始めて、顧客の成長後に専用DBへ移す設計も可能です。
顧客の料金プランと分離モデルを対応させると、必要な安全性をサービス価値として説明しやすくなります。方式を変えるには、データの移行と接続先の切り替えが要ります。停止時間や整合性の確認、ロールバックも、事前に見込んでおく必要があります。
将来の専用化を見込むなら、テナント識別のデータモデルや移行ツールを、初期から共通化します。設定や監視、課金も同じ仕組みに乗せておくと、後から切り替える際の手戻りを減らせます。後から作り直す手間を避けるため、移行可能性そのものを要件に含めます。
テナント分離が必要な範囲
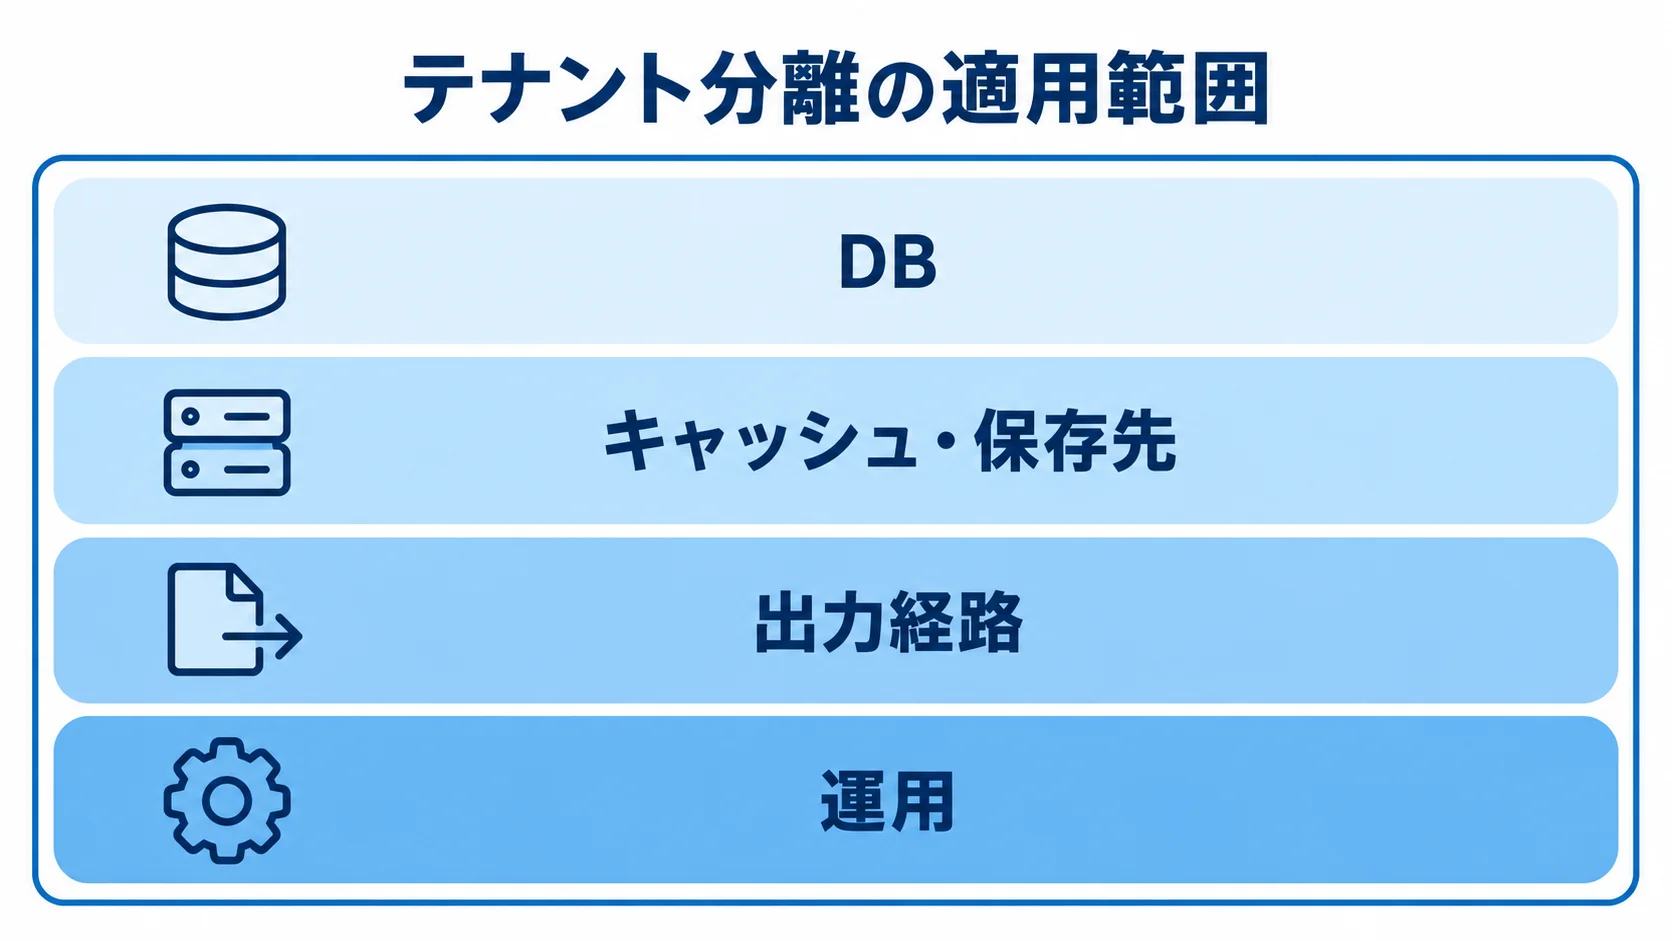
テナント分離は、認証や認可の段階に加えて、データの保存、転送、処理の全層で必要です。出力も同じ境界で扱います。
クラウドのSaaS設計資料でも、認証や承認は分離の一部だとされています。ただし、ログイン後のデータアクセスを自動的に安全にするものではない点に注意が要ります(出典: SaaS設計資料「分離の考え方」、2026年確認)。
設計書に境界を明記しておくと、各層でテストを行えるようになります。
DB・キャッシュ・ファイルの境界
DBやキャッシュ、ファイルの境界は、次の4つの層で確かめます(出典: OWASP Multi Tenant Security Cheat Sheet、2026年確認)。
- DB:全クエリへの条件適用と、方式ごとの分離設定の検証。
- キャッシュ・保存先:テナントIDを含めた名前空間の分割。
- 出力経路:CSVや帳票の出力、添付、画像URLの境界。
- 運用:レート制限や監査ログ、オン・オフボーディングの扱い。
全ての検索・更新の経路で漏れを検知する仕組みを置きます。共有テーブルでは、tenant_idの必須化や行レベル制御が要ります。
スキーマ分離では接続先を検証し、DB分離では接続情報の払い出しと切り替えを管理します。また、ORMを使う場合も、管理用クエリや集計SQLに漏れがないかを確かめます。
画面の権限チェックを通らない経路もあるため、出力先まで同じ境界で守ります。
認証・権限・管理者操作とテナント境界の結び付け
運用者向けの管理画面は、通常の顧客画面より強い権限を持つため、操作をテナント境界に結び付けます。
- テナント切り替え:対象を明示し、再認証や権限の再評価を行う。
- 権限の分割:役割ごとに必要最小限の権限を付与。
- 運用者の操作:操作の対象と理由、承認、監査ログの記録。
URLやリクエストのテナントIDは使わず、検証済みトークンと契約情報から操作対象を確定します。また、役割には、サービス全体の運用者やテナント管理者があります。部門管理者や一般ユーザーも含まれます。
管理者が全テナントの個人データを無条件に閲覧できると、内部不正や誤操作の影響が広がります。
クラウドや保守事業者が個人データを扱うかどうかで、委託や第三者提供の整理が変わります。そのため、契約と運用の実態も確かめます(出典: 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン」に関するQ&A、2026年確認)。
クロステナント試験とノイジーネイバー試験
分離と性能の両面から、顧客をまたぐ操作や負荷を試します。
- データ分離:会社Aのユーザーが会社BのIDを指定しても、取得・更新・削除ができないこと。
- 性能分離:1社の大量検索やファイル送信の最中でも、他社の応答と可用性を測る。
- 機能の適用範囲:サーバーレス機能が代わりに担う分離層の範囲。
試験は、APIや画面からCSV、帳票、ファイルまでを横断して行います。バッチや通知の経路も対象に含め、検索や集計、バックアップ復元まで試します。
ID改ざんや期限切れセッションも、試験の対象です。さらに、削除後に古いURLやキャッシュから見られないかを確かめます。
テナント単位で、レート制限やキューの上限を設けます。同時実行数やストレージ容量も区切っておき、異常時には対象を抑えます。
新しいサーバーレスの分離機能が、DBやキャッシュの分離を自動で代替するとは限りません。
マルチテナントのシステム開発の進め方
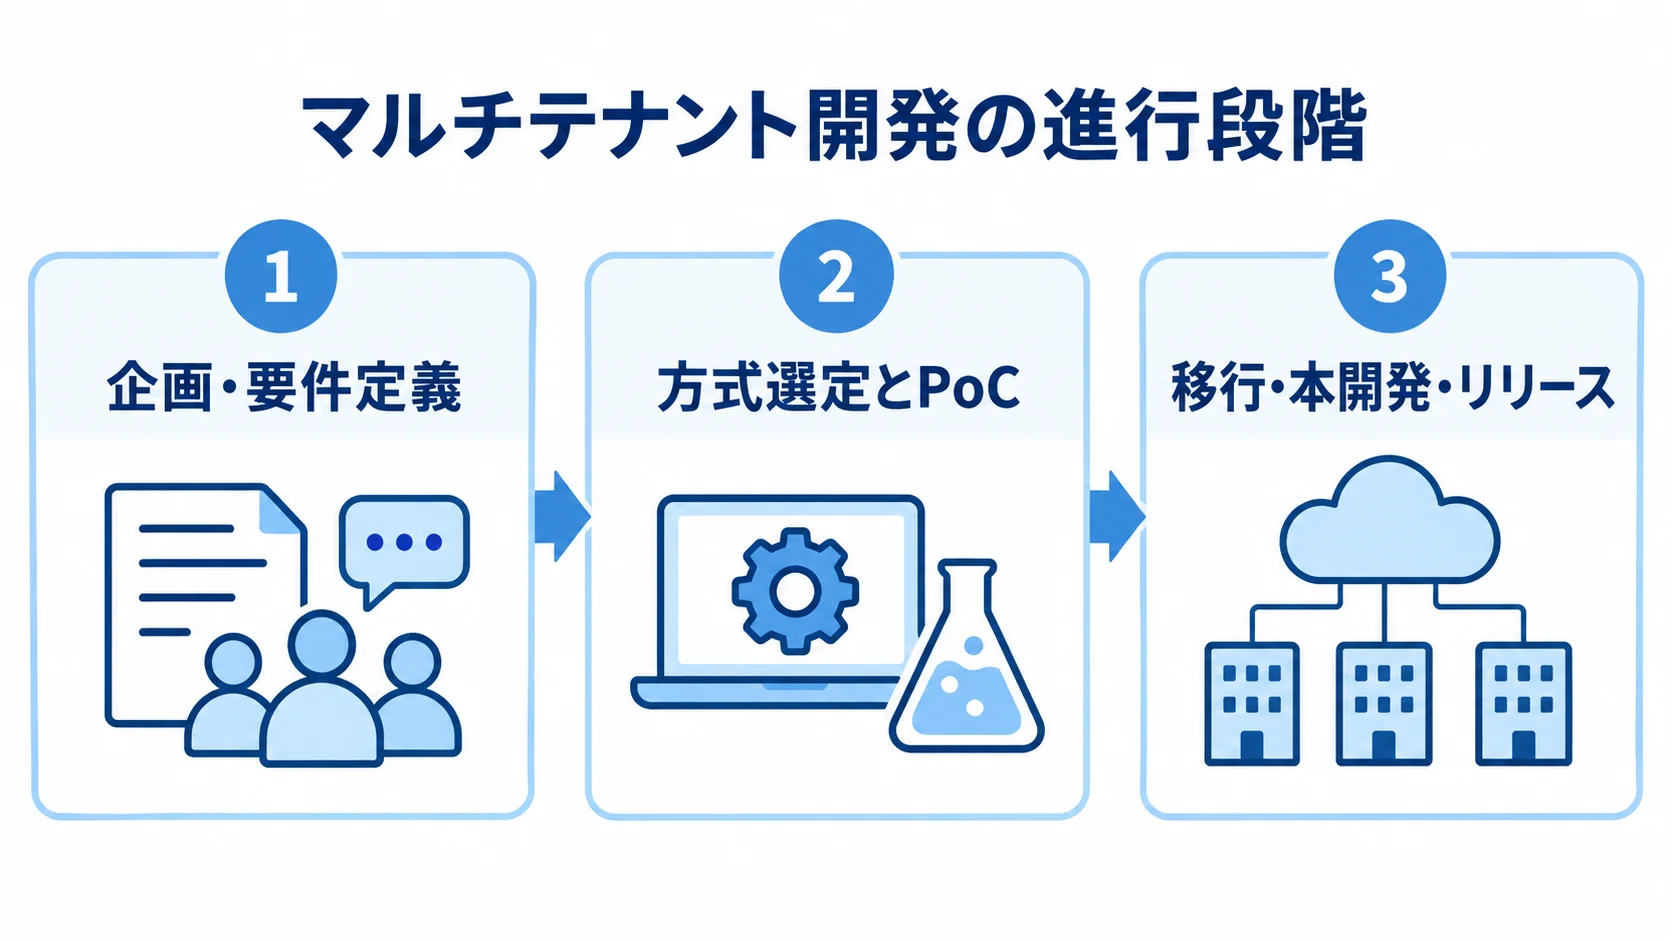
画面や機能の一覧だけで始めると、分離の条件が後回しになりがちです。そこで、テナントの定義や契約プラン、利用量を先に決めます。データ境界と障害時の影響範囲も、同じ段階で決めておきます。
新規サービスなら、小さなMVPで分離の基本を確かめます。既存のシングルテナント製品では、データモデルと移行の難所を先に洗い出します。
段階を分けておくと、技術と事業の判断を個別に検証できます。
企画・要件定義での顧客数と分離要件の数値化
見積もりできる要件にするには、事業規模やデータ、受入条件を数字で書き出します。
- 規模と利用:顧客数、ユーザー数、同時接続数、容量、ピーク、料金。
- 情報と運用:情報種別、保持期間、委託先、監査証跡、停止・復旧時間。
- 受入条件:分離、応答時間、障害時の切り分け、解約後の対応を数値で定める。
顧客数は、初期値と3年後の想定を分けて置きます。国外のクラウドや委託先を使うかどうかも、要件の段階で確かめておく必要があります。必要な監査証跡と目標復旧時間も、このとき定めます。
「安全に分離する」や「将来拡張できる」といった表現は、そのままでは比べられません。そこで、別テナントのデータ取得はゼロ、通常時の応答は2秒以内などと数字で定めます。
障害時は30分以内に対象を切り分け、解約後は30日以内にエクスポートと削除証跡を提示する、といった条件も定めます。こうした条件は、RFPの非機能要件にも記載します。
方式選定とPoCでの実現性の確認
方式と開発範囲を選んだうえで、PoCにより分離、性能、運用を検証します。
- 方式と開発範囲:パッケージや既存SaaSで足りる業務は、独自開発を絞って費用と期間を抑える。
- PoCの実装:代表業務とテナント間の主要経路を、実際に動かす。
- 異常系の確認:改ざん、高負荷、解約なども試し、成功条件を合意する。
候補は、共有プールとブリッジ、サイロ、ハイブリッドの4つです。独自ルールや複雑な基幹連携、顧客別の専用要件が競争力になるなら、新規開発やハイブリッドを検討します。
PoCでは、ログインやテナント登録、招待から始めます。代表業務を実装し、ファイルや検索、CSVにも広げます。さらに、監査ログと復元も実装し、会社AとBを同時に操作します。
tenant_idの改ざんやキャッシュの再利用、キューの取り違えを試します。1社の高負荷や解約処理も、同じ試験に含めます。本開発へ渡す設計成果物と成功条件は、事前に合意しておきます。
移行・本開発・リリースの段階化
移行から公開後の運用までを段階に分け、各段階で確認事項をそろえておきます。
- 全テーブルへのテナント情報の追加、マスタと顧客設定の分離、クエリの改修。
- 過去データへのテナント割り当てと重複の整理、検証環境での件数・金額・権限・添付・ログの照合。
- 共通機能と固有機能を分けた開発、試験後の公開、テナント別の状況の把握。
本番切り替えでは、停止時間とロールバックの条件を決めておきます。顧客ごとの差異は、設定や機能フラグで管理します。
リリース前には、単体試験に加えて、クロステナントや権限、負荷の試験を行います。移行リハーサルは、検証環境のコピーで実施します。
障害復旧やバックアップ復元を確かめます。脆弱性診断と受入テストも実施します。
公開後は、テナントごとの応答時間やエラーを継続して見ます。利用量と費用も、同じ単位で追います。
こうして蓄積した情報は、共有型から専用型へ移す判断の材料になります。
費用相場と開発期間の目安
費用は、業務機能とテナント数、分離方式で変わります。外部連携やデータ移行で差が出て、セキュリティ要件や運用自動化の度合いも金額を左右します。2026年の国内相場では、人月単価はおおむね60万〜200万円です。
一般的な業務システムは数百万円から数千万円、複雑な基幹システムはさらに高額とされています(出典: 2026年公開の国内システム開発費用情報、2026年確認)。
以下の金額は、マルチテナント固有の設計や試験を加味した推定です。
▶ 詳細はこちら:マルチテナントのシステム開発の見積相場や費用/コスト/値段について
PoCから本格サービスまでの費用の目安
費用と期間は、対象範囲や監査・連携の要件によって、段階的に広がります。
- PoC・MVP:数テナント・1業務で300万〜800万円、2〜4か月。
- 標準BtoB SaaS:800万〜2,000万円、4〜8か月。
- 複数業務など:2,000万〜5,000万円、8〜15か月。
- 厳格な要件:5,000万〜1億円以上、12〜24か月以上の場合があります。
PoC・MVPには、テナント登録や基本ロール、共有DBが含まれます。代表業務と監査ログ、最低限の負荷試験も入ります。分離テストと運用管理画面も必要になるため、小規模な単一企業向けツールより高くなりやすいです。
複数業務にデータ移行、SSO、顧客別設定まで含む場合は、中規模の範囲になります。
厳格な監査や専用環境が必要な場合の目安です。災害対策や既存基幹とのリアルタイム連携が求められるケースも、このレンジに入ります。この金額は相場ではなく、要件を具体化するための概算です。
機能開発・分離・移行・運用に分かれる費用の内訳
初期開発と継続運用を分け、テナント固有の追加作業は見積もりで個別に確かめます。
- 初期構築:要件・方式・UI設計、アプリ、インフラ、テナント管理。
- 分離・移行:データ改修、移行、セキュリティ・負荷試験。
- 運用機能:課金・利用量計測、復元、監査ログ、自動化、専用化。
- 継続費:クラウド利用料、監視、WAF、バックアップ、ログ保管。
- 運用費:外部認証、メール配信、脆弱性対応、問い合わせ対応。
顧客追加の自動化やバックアップ復元は、マルチテナント化で費用が増えやすい項目です。監査ログや専用環境への移行機能も、費用が増えやすい項目として見ておきます。
保守運用費は初期開発費の年15〜25%程度が目安です。24時間監視や専用環境が必要なら、さらに高くなります。
顧客別の利用量と原価を測らないと、売上の増加に伴って利益が減る場合があります。
共有型で始める場合の予算の考え方
共有型から始める場合も、将来の専用化と5年間の総保有コストを、初期見積もりに含めておきます。
- 初期構成:標準機能は共有型、個別要望は設定や機能フラグで対応。
- 専用化への備え:専用DB・環境への移行を想定し、ツール、出力、接続先、監視単位を設計。
- 5年間の費用:初期開発、顧客追加、クラウド利用と監視、障害対応や更新、専用化、解約時の搬出。
移行可能性を残す設計費は、無計画な作り直しを避けるための投資です。また、安価な共有方式でも、手作業が多ければ追加顧客ごとに人件費が増えるため、自動化範囲を確認します。
共有プール型なら、標準機能を共通化でき、顧客固有の要望は設定や機能フラグで管理できます。
マルチテナントの開発会社・ベンダーの選び方
選定では、Webシステムの開発件数だけでなく、複数顧客を同じ基盤で安全に運用した経験を確かめます。共有DB、スキーマ分離、専用DBのどれを選び、なぜ採用したかを質問します。
顧客追加や解約をどこまで自動化したか、障害時に他テナントへの影響をどう抑えたかも、具体的に確かめます。
テナント境界と運用範囲で見る実績
実績は、顧客数だけでなく、テナント境界と運用範囲を確かめます。
- 運用実績:規模と分離方式、認証と監査、バックアップ、課金、解約。
- 証跡と改善:「SaaS開発経験」だけでなく、運用後の測定項目と改善内容を確かめる。
- 開発体制:設計からQA・運用移管までの担当と業務理解。
確認する規模には、テナントあたりのユーザー数とピーク時の同時接続を含めます。運用機能には、SSOや監査ログ、バックアップと復元があります。加えて、課金や顧客設定、解約処理も見ておきます。
可能なら、匿名化した構成図やテスト観点、障害時の連絡・復旧手順を求めます。運用後の測定や改善についても聞きます。
要件定義や設計、実装の担当を明確にします。インフラやセキュリティ、QA、運用移管の担当も、事前に決めておきます。業務理解が足りないと、締め日や帳票、承認、契約状態に対応できません。
業務担当者と仕様を詰め、変更を管理する力も評価します。
見積もりと契約で確認する分離試験・成果物・責任分界
見積もりと契約では、工程別の範囲や分離・運用の追加費用、責任や成果物を確かめます。
- 見積もり範囲:要件・方式・管理、分離・連携、試験・移行・運用で分ける。
- 追加費用:自動化、専用化、監査ログ、削除証跡の別料金。
- 契約・成果物:責任や保管、搬出、ソースコード等。
価格差は、機能数だけでなく、試験と運用自動化の範囲でも生まれます。さらに、SLAと障害時の責任分界も、契約で明確にします。
再委託先と国外でのデータ処理は、契約に明記します。脆弱性対応やバックアップも、条件として書いておきます。ログ保管期間とデータ搬出の条件も、明記しておきます。
ソースコードやIaC、設計書の引き渡しと改修権を定めておきます。そのうえで、自社で顧客追加や解約を判断できるよう、管理画面と手順も残します。
3社以上から同じ要件で提案を受けると、方式と費用の妥当性を比べやすくなります。
▶ 詳細はこちら:マルチテナントのシステム開発でおすすめの開発会社/ベンダー6選と選び方
▶ 詳細はこちら:マルチテナントのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
▶ 詳細はこちら:マルチテナントのシステム開発の発注/外注/依頼/委託方法について
マルチテナント開発で失敗しやすいポイント
失敗の多くは、マルチテナントをDB設計だけの問題として扱うことから始まります。本番でキャッシュやファイル、バッチの経路を見落とすと、事故につながります。管理者画面やバックアップ復元の経路も、見落とすと事故につながります。
技術に加えて、契約や料金まで含めて考えます。さらに、サポートや解約後の処理も、一つのサービス設計として扱います。
分離試験と運用自動化の後回し
機能開発と並行して、分離試験と運用自動化の最低限の範囲を決めておきます。
- MVPの最低範囲:識別、認可、データ取得、ファイル、ログ、削除を実装。
- 運用の自動化:登録、招待、設定、停止、バックアップ、エクスポートを再現可能に。
- 着手順:回数、失敗時の影響、復旧にかかる時間で決める。
分離テストや負荷試験が後回しになりがちです。監査ログや解約処理も、後に残りやすい部分です。
後から困るのは、テナントが増えた後に境界を作り直す場合です。既存データの移行と、全機能の再テストが発生します。さらに、手作業の顧客登録やプラン変更は、入力ミスと対応時間を増やします。
顧客別カスタマイズのコピーによる増加
顧客ごとにコードをコピーすると、修正のたびに複数の版を保守する状態になります。そこで、標準機能とテナント設定、料金プランを分け、共通コードを維持します。機能フラグや拡張ポイントも、同じ考え方で切り分けます。
固有要件が必要な場合は、専用モジュールや環境を料金と運用条件に反映します。受付時には、他社にも共通する要求か、特定顧客だけの差異か、標準化できる設定かを分類します。
標準化できない機能を共通基盤へ入れると、テストケースやサポート手順が複雑になります。また、顧客別の機能利用率と保守工数を測り、採算と製品ロードマップを定期的に見直します。
テナント別の採算の把握
請求額からは見えない顧客別の負荷を測り、採算と改善策の判断に使います。
- 測定項目:API、データ、転送、バッチ、問い合わせ、専用環境を記録。
- 料金設計:利用量と原価から、上限、追加料金、制限、専用化を判断。
- 負荷改善:高負荷処理の非同期化、検索分離、保持期間の変更を検討。
顧客別のコストを正確に配分できなくても、まずは相対的な負荷をつかむことから始めます。
共通基盤の利点は、利用者が増えるほど生きます。ただし、測定しなければ、値下げ競争で利益を失いやすくなります。
マルチテナントのシステムに関するよくある質問
導入や発注の前によく寄せられる疑問に答えます。適切な答えは業務や顧客数によって変わり、データの機密性や必要な運用体制も影響するため、要件と検証結果をもとに判断します。
マルチテナントはシングルテナントより安全ですか?
安全性は、方式の名前ではなく、設計と検証で決まります。マルチテナントだからといって、自動的に安全になるわけではありません。共通基盤は更新や監視を標準化しやすい一方で、認可やデータ分離の不備が複数の顧客に影響するリスクもあります。
データやキャッシュ、ファイルに加えて、ログやバックアップまで境界を設計します。そのうえで、クロステナント試験を続けることが、安全性の条件です。
既存のシングルテナントシステムを移行できますか?
移行は可能ですが、DBへテナント情報を加えるだけでは完了せず、作業の範囲はそれより広くなります。まず、全クエリと権限、顧客別設定を見直します。
ファイルや検索も対象で、さらにバッチや通知の経路、監査ログ、バックアップも確かめます。
移行リハーサルと照合を行い、停止時間とリスクを抑える計画を立てます。顧客が少ない段階で共通化する方法や、新規顧客から新方式へ切り替える方法もあります。
パッケージや既存SaaSで対応するか開発するか迷っています
業務が標準化されていて、独自の競争力が画面や業務フローにない場合は、パッケージや既存SaaSの設定で短期間に始めやすいです。
独自ルールや顧客向けサービスそのもの、既存基幹との複雑な連携が価値になる場合は、API拡張やクラウド上の新規開発を検討します。
差別化する範囲だけ開発し、標準機能まで作り直さないことが判断のポイントです。
費用を抑えながら安全性を確保するにはどうすればよいですか?
対象業務と顧客数を絞ったMVPを作り、テナント識別と認可、代表データを先に完成させます。ファイルや監査ログ、分離試験も、同じMVPで確かめます。標準顧客は共有型で提供し、厳格な要件を持つ顧客だけ専用化する方法もあります。
後から専用化できるよう、初期設計に設定とデータ移行の仕組みを含めておきます。接続先の切り替えと顧客別メトリクスの計測も、設計に入れます。
まとめ
マルチテナントは、複数の顧客が共通基盤を使いながら、テナント単位で管理する仕組みです。データや権限、設定に加えて、利用量と契約もテナントごとに管理します。
共有プール型は効率に優れ、ブリッジ型は分離と運用の中間を取り、サイロ型は高い分離を実現します。
ハイブリッド型なら、顧客要件や料金プランに合わせて方式を組み合わせられます。
テナント境界の全レイヤー設計
成功の鍵は、tenant_idの付与にとどまらず、テナント境界を全レイヤーで守ることです。認証・認可やDB、キャッシュ、ファイルはもちろん、検索やキューに加えて、ログやバックアップ、管理者操作まで含めます。
MVPの段階からクロステナント試験やノイジーネイバー試験を行い、解約後の削除も確かめます。顧客別の利用量やコストを計測し、共通基盤の利点とリスクを数字で把握します。
自社の成長計画から逆算した費用と発注先の決定
成長に備えた設計と、発注先の検証内容・成果物をあわせて判断します。
- 拡張計画:顧客数や専用化の条件、データ搬出、運用体制を先に決めておく。
- 設計の確認:分離方式の理由と、試験証跡の提示を求める。
- 発注先の評価:安全な追加や移行、解約、費用範囲の確認。
費用は、業務機能とテナント管理、分離方式で変わります。移行やセキュリティ、負荷試験に加えて、監視や専用化の選択肢も影響します。
機能数だけでなく、追加・移行・解約を安全に進める設計かを確認します。そのうえで、発注時は障害時の責任分界や、設計書やIaCの引き渡しも確かめ、事業計画に合う構成を選びます。
▼関連記事一覧
・マルチテナントのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・マルチテナントのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・マルチテナントのシステム開発の見積相場や費用/コスト/値段について
・マルチテナントのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。