
リスク分析システムは、市場・信用・流動性などを対象に、データ連携から計算・監視、承認・取引制御まで段階的に整えて、意思決定に役立てる業務システムです。発注前に対象リスクとデータ、費用の幅を確かめておくと、打ち合わせが進みやすくなります。
▼関連記事一覧
・リスク分析システム開発の進め方
・リスク分析システム開発でおすすめの開発会社6選と選び方
・リスク分析システム開発の見積相場・費用
・リスク分析システム開発の発注・外注・委託方法
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
リスク分析システムの全体像と必要性
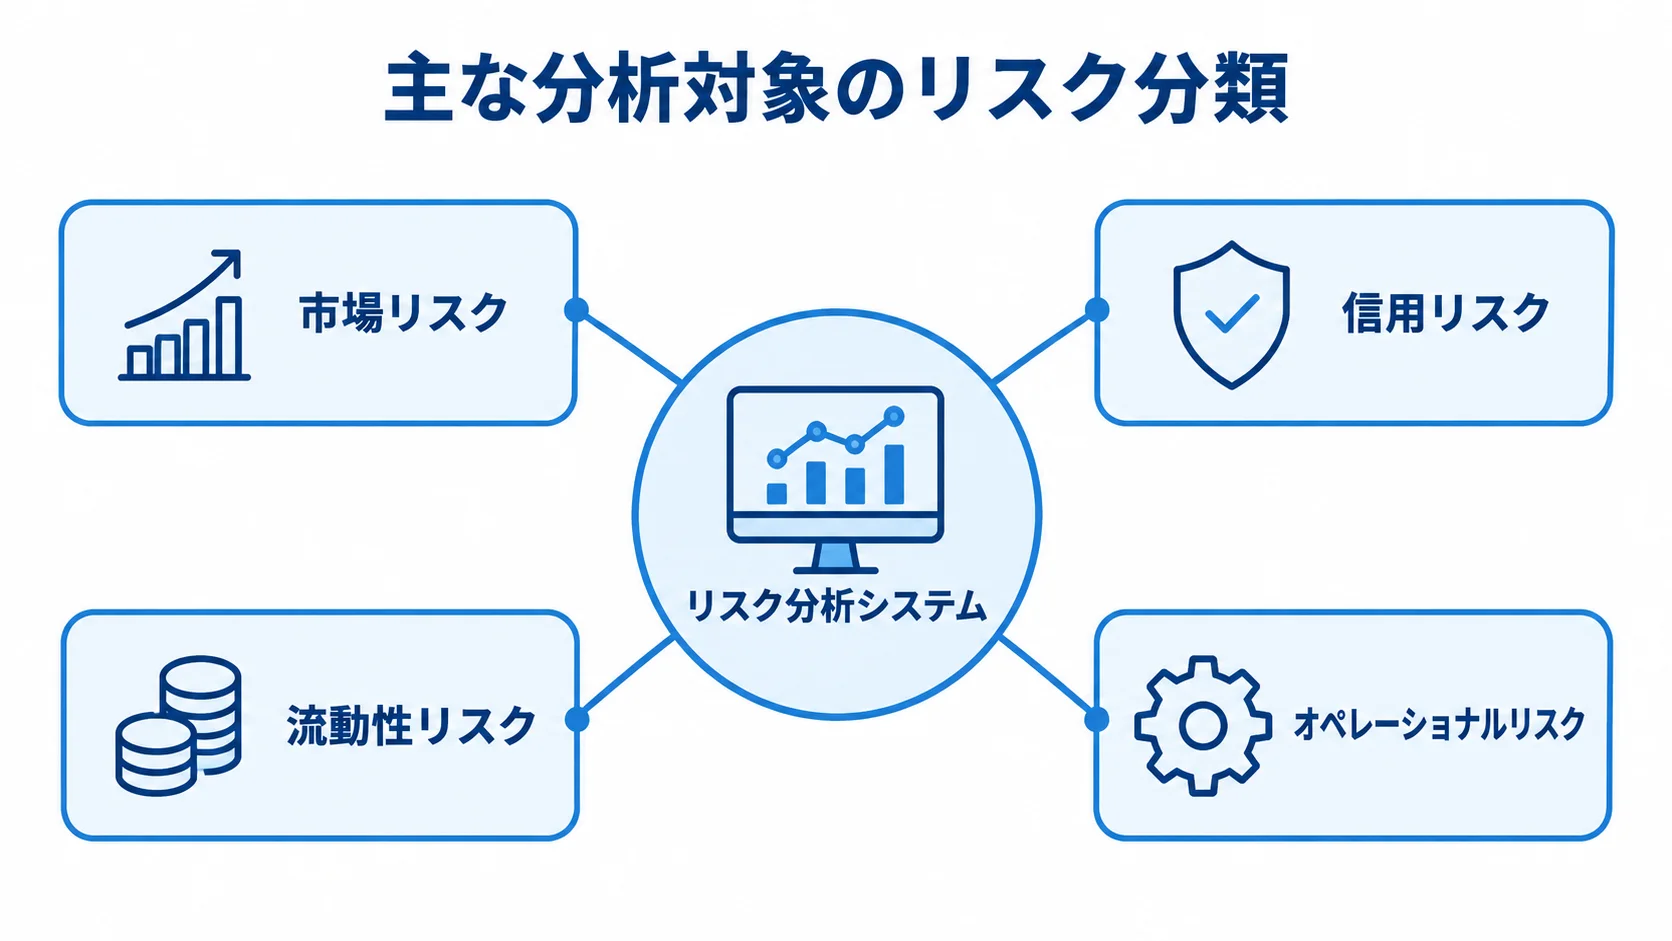
リスク分析システムは、取引・財務・顧客・外部市場のデータを集めて、市場・信用・流動性などを数値で捉え、監視する業務システムです。データは適切な時点で取り込み、計算を後から再現できる状態に保ちます。
異常を見つけた担当者が、そのまま承認や取引制御に移れることも役割のひとつです。まず、製品名や機能一覧を調べる前に、自社の意思決定に必要な範囲を決めておきます。
分析対象の分類(市場・信用・流動性など)
分析の対象となる主なリスクは、損益の変動、支払不能、資金調達や資産売却の難しさです。このほか、入力ミスや処理停止、権限逸脱などのオペレーショナルリスクや、規制・コンプライアンス上のリスクも対象に含まれます。
- 市場リスク:為替、金利、株価、商品価格、信用スプレッドの変動で損益が変わるリスクです。
- 信用リスク:取引先や債務者が約束どおりに支払わない可能性を対象にします。
- 流動性リスク:必要な資金を調達できないことや、資産を不利な価格で急いで売る事態を評価します。
AMLやサイバーリスクの専用システムは、検知対象や判定モデル、担当部門が異なります。そのため、共通データは連携しつつ、専門機能は分ける設計が現実的です。
可視化だけでなく行動につなげる価値
システムの価値は、数値を見て終わらず、担当者の対応につなげられる点にあります。
- 限度超過への対応:取引先ごとのエクスポージャーが限度を超えたとき通知し、承認者を割り当てます。
- 運用目的:日次の経営報告か日中の取引制御かで、更新頻度や性能を決めます。
対応の結果と判断理由を残せば、Excelで集計して会議で報告するだけの運用から変えられます。分析式だけでなく、アクセス制御や暗号化、監査ログも検討の対象になります。
金融分野では、2026年3月に公表されたFISCの安全対策基準・解説書第14版で、開発・導入・運用を通じた安全対策が整理されています(出典: 金融情報システムセンター「金融機関等コンピュータシステムの安全対策基準・解説書(第14版)」、2026年)。障害時に業務を続けられるかも、あわせて考えておきます。
リスク分析システムの種類と主要機能
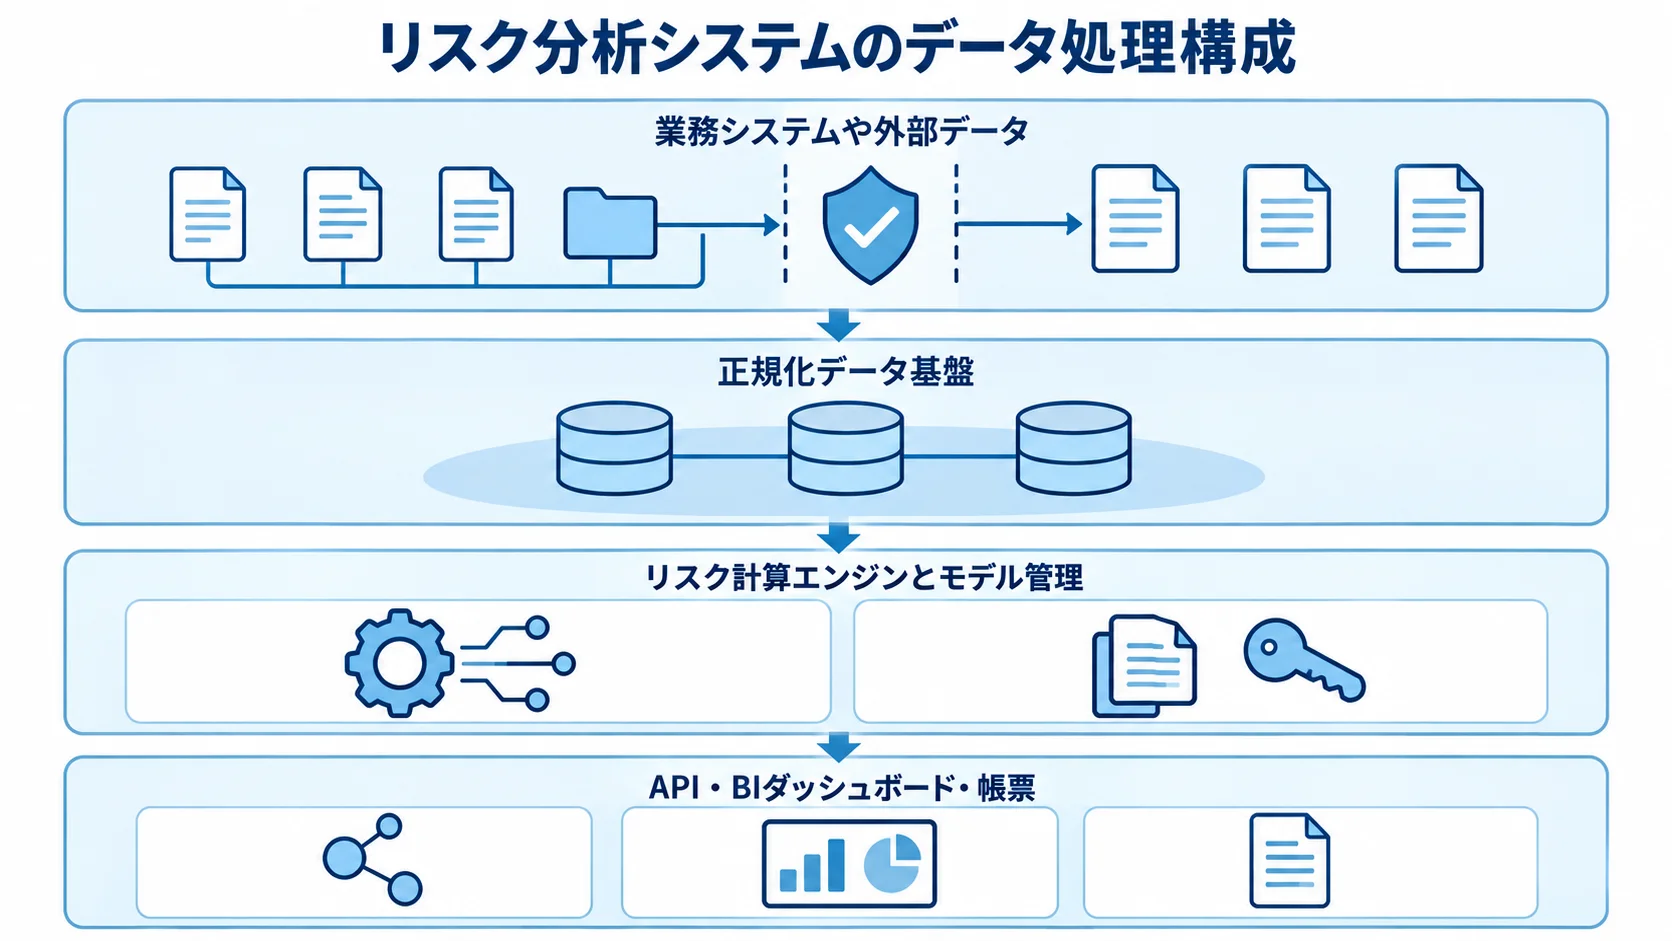
必要な機能は、対象リスクと意思決定の時間軸から逆算して決めます。日次の把握と取引中の限度超過防止では、システム構成も変わります。また、全社統合を最初から目指すより、重要なデータと指標から段階的に広げるほうが、計算結果を検証しやすくなります。
データ連携と品質管理
連携先は、業務システムと外部データに分けられます。業務システムには取引管理、ポートフォリオ、勘定系、会計、顧客・担保があり、外部データにはマーケットデータと外部格付けがあります。取り込みは、API、ファイル、ストリーミングで行います。
- 識別情報:取引ID、商品コード、通貨の表記がそろっているかを見ます。
- 評価データ:評価日時点、時価、数量、換算レートの組み合わせを点検します。
- 品質と対応:欠損や重複を見つけたら、エラーを切り離して担当者へ通知します。
連携を増やす前に、データの所有者と修正の責任者を決めておきます。決めないまま連携を増やすと、結果が合わない原因を追えなくなります。
典型的な流れは、業務システムや外部データから取り込み、品質チェックを経て、正規化データ基盤に集めることです。次に、リスク計算エンジンとモデル管理へ渡します。その後、API、BIダッシュボード、帳票へつなぎます。さらに、アラート、ワークフロー、監査ログにもつなぎます。
各処理の入力と出力を保存しておくと、同じ条件で再計算できます。
計測・シナリオ・アラートの組み合わせ
計測した指標は、シナリオ分析で想定した変動を当てはめて影響を見たり、アラートで閾値超過を知らせたりすることで、担当者の対応に結びつきます。
- 市場指標:エクスポージャー、感応度、Greeks、VaR、Expected Shortfallを計算します。
- 信用・流動性指標:信用限度や資金の余力、損益要因を扱います。
- ストレステスト:過去の急変や、為替・金利の仮想ショックを当てはめます。
- 影響試算:シナリオごとの損失、資本、流動性への影響を算出します。
- 閾値の設定:部門・取引簿・商品・取引先・地域の単位で設定し、超過時は通知や承認、取引制御につなげます。
現物だけを扱うか、デリバティブや複雑な商品も含むかで、モデルとテストの難易度が変わります。そのため、計算式や入力データ、評価時点はサンプルデータで合意しておきます。丸め方や例外処理、許容誤差も、同じサンプルデータで合意します。
経営会議向けの集計と現場向けの明細を同じデータから出すと、報告値の根拠を説明しやすくなります。
モデル管理と監査証跡の初期設計
モデル管理やAI利用では、検証記録と判断根拠を残しておくと、監査や差分の調査に備えられます。
- モデル管理:版、パラメータ変更、バックテスト、モデル検証を管理します。
- データの把握と権限:品質と流れを押さえ、操作できる人を分けます。
- 職務分掌:重要な判断を一人や一つの処理に集めず、作成・検証・承認を別々に行います。
- AIの活用:ニュース分類や異常検知、予測補助、問い合わせ要約に使えます。
- AIの統制:利用データや根拠、人の承認、ドリフト監視、誤判定時の代替手順を定めます。
誰がいつ、どのデータとモデルで計算し、誰が承認したかを記録すれば、監査や差分調査に対応できます。規制報告や重要な取引判断は、中身の見えない仕組みに任せず、人が説明できる状態にしておきます。
金融庁は、2026年3月のAIディスカッションペーパー第1.1版で、設計と事前検証、提供時の説明を整理しています。提供後の検証やモニタリング、ガバナンスも観点に含まれます(出典: 金融庁「AIディスカッションペーパー(第1.1版)」、2026年)。
リスク分析システム開発の進め方(7段階)
進め方は、対象リスクやデータ、計算結果を順番に定めていく流れです。見た目より先に、計算の再現性とデータ品質を確かめ、締め時刻と障害時の復旧性も早い段階で確認します。
1. 対象リスクと意思決定の定義
「何のリスクを、誰が、いつ、どの判断に使うか」を最初に決めます。たとえば、市場リスクの経営報告を日次で行う場合と、信用限度超過を取引前に止める場合、資金繰りのストレスを月次で確認する場合とでは、必要な機能も費用も変わります。
KPIは導入前後で測れる指標にそろえ、報告作成時間、データ欠損率、計算完了時刻、アラート対応時間、差分説明に要する時間などで設定します。
2. データの一覧化と品質確認
各システムのデータ項目を、所有者や更新頻度、保存期間とともに一覧にします。欠損や重複、識別子、権限、連携方式も書き込みます。取引IDや商品コードが異なる場合は、名寄せのルールを先に決めます。
実データか匿名化したデータでプロファイリングを行い、想定した計算が成り立つかを、PoCの早い段階で確かめます。
3. 指標・モデル・シナリオ・承認フローの要件定義
指標名に加えて、計算式、入力値、評価時点を記述します。さらに、シナリオや閾値、除外条件、異常時の扱いも書きます。
業務、リスク管理、データ、モデル検証の各担当者が、同じサンプルで期待値をつくり、合意します。正しさの判断基準がないと、受入テストが画面の確認だけで終わってしまいます。
4. 非機能要件の決め方
締め時刻や許容計算時間、同時利用者数、データ量など、処理の時間と規模に関わる項目は、RFPに数値で記載します。RTO・RPO、可用性、バックアップも、障害時の備えとして書きます。
セキュリティでは暗号化と認証、監査ログを、運用では職務分掌と委託先管理を記載します。
日次バッチでよいのに過剰なリアルタイム性を求めると、費用が増えます。一方で、取引前の限度判定に数時間かかると業務が止まるため、利用場面に合わせて性能を数値で定めます。
5. 小規模PoCによるデータと計算の検証
機能を増やす前に、代表的な商品や取引、シナリオを選び、既存の計算結果との差分を説明できるかを確かめます。始めるときは、CSVまたは少数のAPI連携から進めます。
データの欠損や処理時間を確かめ、異常時の再計算とモデルの版管理も検証します。その結果をもとに、パッケージ、クラウド、スクラッチの採用範囲を判断します。
6. 開発・検証・並行稼働の段階的な進め方
試験は、単体試験と連携試験から始め、計算結果、性能、セキュリティの試験へ広げます。障害訓練も合わせて行います。
本番前には、旧来のExcelや既存システムと一定期間並行して計算し、差分を要因別に説明します。数値が合わない原因は、データや換算レート、モデル、丸め、処理時刻のいずれかにあり得ます。そのため、どこに原因があるかを追跡できる状態を、受入条件にします。
7. 運用・規制改訂対応までの引き渡し
本番稼働後は、運用で起きる事態ごとに対応の手順を定めておきます。金融庁が2025年に公表したITレジリエンス分析では、サイバーリスクとオペレーショナル・レジリエンスの強化が重視されています(出典: 金融庁「金融分野におけるITレジリエンスに関する分析レポート」、2025年)。
- 障害・変更手順:データ障害、手動補正、モデル変更、規制改訂の扱いを定めます。
- 緊急対応:インシデントや監査依頼の際に、再計算と承認を担う人を決めておきます。
- 縮退・復旧:業務を絞る条件と停止する条件、復旧の時期を決めます。
- 運用KPI:計算成功率、欠損率、誤検知率、復旧時間、検証完了率、監査指摘の解消日数を継続して追います。
設計書のほか、再計算の手順や障害時の連絡網を、運用担当へ引き渡します。データ辞書やモデル変更の履歴、教育記録も含みます。
▶ 詳細はこちら:リスク分析システム開発の進め方
開発方式の比較(パッケージ・クラウド・スクラッチ)
標準化できる領域にはサービスやパッケージを使い、独自の商品や指標、社内業務との接続といった差別化の部分だけを個別開発する進め方が、現実的な出発点です。そのうえで、データの所在や計算の検証、障害時の責任の分け方も確認します。
パッケージの特徴(実績を活用しやすい方式)
パッケージでは、金融商品やリスク指標、ストレステスト、規制計算、モデル管理などの標準機能を使えます。その分、計算エンジンをゼロから作る範囲を減らせます。
一方で、業務を標準機能に合わせる必要も出てきます。そのため、拡張費用や更新頻度、データ連携の方式、計算ロジックを自社で検証できる範囲を確かめます。
クラウドの特徴(段階導入と拡張性)
クラウドは環境構築を速め、利用量に応じて計算資源を調整しやすい方式です。部門単位のPoCから始め、連携先や利用者を段階的に増やす場合にも取り入れやすいです。
データの保管場所や暗号鍵、ネットワーク接続を、契約と設計の両面で確認します。外部サービスが止まった場合の代替、委託先の監査、終了時のデータ移行も、同じ観点で見ます。
スクラッチの使いどころ(独自性が高い領域)
スクラッチ開発は、独自の商品や評価ロジックに合わせやすい方式です。複雑な既存業務や特別な性能要件にも対応しやすいのが特徴です。
モデル検証と長期保守は、自社か委託先が担い続けます。規制改訂や計算エンジンの性能改善も、続けて必要になります。標準機能との差分が経営上の価値になるかで判断します。
比較するときは、初期費用だけでなく、3〜5年の利用料やデータ料、保守費を合算します。そのほか、モデル再検証、規制対応、教育、移行、終了時の切り替えも費用に含めます。PoCの結果を見て、適用範囲を調整します。
リスク分析システムの費用相場と内訳
定価や国内平均は、対象商品や計算モデル、データライセンスで変わります。接続先や可用性、規制報告の範囲によっても変わるため、一つの金額にはまとめられません。次の数字は、企画やRFPの前に予算を立てるための推定レンジです。
推定は、2026年時点の公開業務システム開発相場と、リスク計算や金融データ連携の難易度をもとにしています。正式な見積もりでは、前提条件をそろえて計算し直します。
規模別の初期費用と期間の目安
規模に応じた初期費用と期間の目安は、次のとおりです。
これらは、リスク分析システム固有の公開価格ではなく、機能と非機能の前提を置いた推定です(出典: 2026年時点の公開業務システム開発費用情報および本テーマの機能難易度をもとにした編集部推定、2026年)。
- PoC・可視化MVP:300万〜1,000万円、2〜4か月。
- 部門向けクラウド:1,000万〜3,000万円、4〜9か月。
- 複数部門・複数リスク:3,000万〜1.5億円、9〜18か月。
- 大規模案件:1億〜5億円以上、18〜36か月以上になる可能性があります。
PoCは、CSVまたは少数のAPIで連携し、1〜2種類の指標とダッシュボードを検証する範囲です。本番で規制報告や取引制御に使う場合は、別途、設計と検証が必要です。
部門向けクラウドの想定には、取引・会計データの連携や権限、日次計算を含みます。さらに、シナリオや帳票、監査ログも対象に入ります。複数部門の想定は、複数のシステムで市場・信用・流動性の複数リスクを扱う規模です。
大規模案件は、多数の商品や拠点を扱い、短時間で計算し、高い可用性を求める場合です。さらに、災害対策や規制報告、モデル検証、24時間運用を含みます。
見積の内訳と人件費以外のコスト
初期費用の主な区分と概算の配分は、次のとおりです。ただし、各区分には案件ごとに重なる部分があるため、配分を単純に足し上げることはできません。
- 要件定義・モデル設計:10〜20%。
- データ連携・移行:15〜30%。
- 計算・画面・帳票:25〜40%。
- セキュリティ・非機能・テスト:15〜25%。
- PM・教育・導入:10〜20%。
パッケージでは、ライセンスやサブスクリプション、導入設定、連携、カスタマイズが中心になります。一方、クラウドは初期設定のあとも、利用料やデータ料、監視、保守が続きます。
スクラッチでは、初期開発費のほかに、年15〜20%程度を仮置きする保守費を計上します。モデル再検証や規制改訂、教育、障害訓練は、別枠で見込みます。市場データの利用料や外部格付けデータの契約費も、漏れやすい項目です。
見積の前に、商品数や指標数、シナリオ数、データソース数を数えておきます。計算SLAや同時利用者数、保存年数、障害復旧目標、帳票数、検証責任者も、数字で示します。データ移行や受入テスト、運用設計を別々に発注すると、総額は上がります。
▶ 詳細はこちら:リスク分析システム開発の見積相場・費用
リスク分析システムの開発会社・サービスの選び方
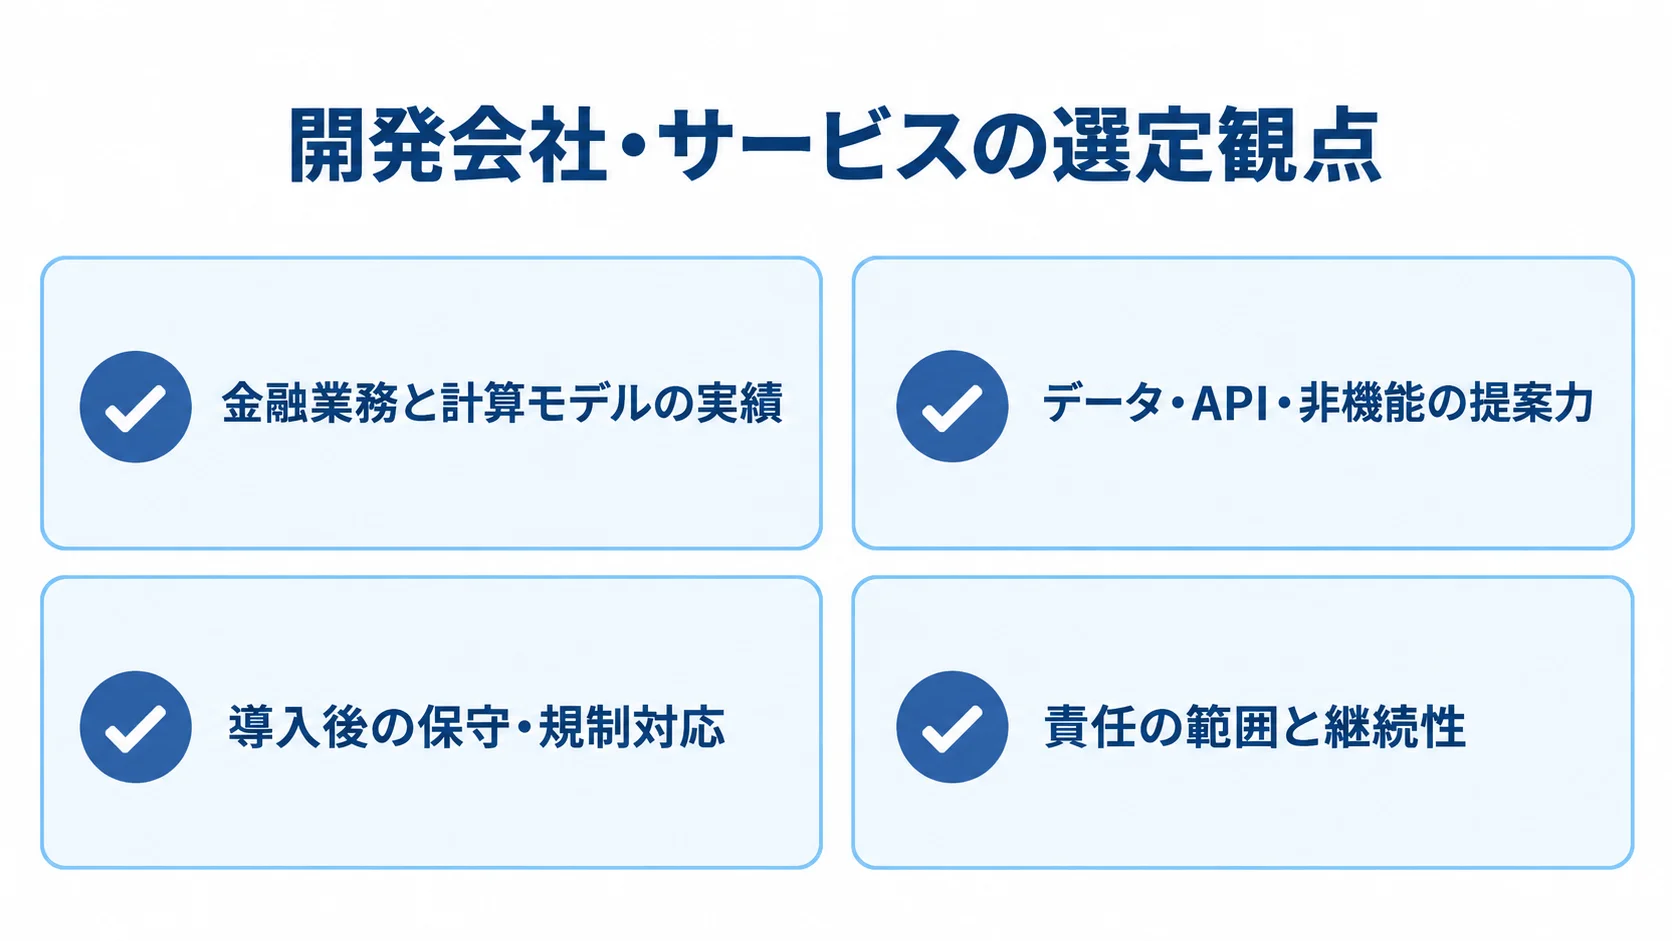
候補は企業名の知名度だけでなく、対象リスクや商品、規模で比べます。導入方式や国内運用、既存システムとの接続、モデル検証の責任の分け方も、比較の観点になります。
候補は役割で分けると、選んだ理由を説明しやすくなります。たとえば、金融業務に強い開発会社や分析基盤サービス、高度な資本市場計算に対応するパッケージといった分け方があります。
金融業務と計算モデルの実績
同業や同規模での導入経験を質問し、対象商品やリスク指標、規制報告の経験、計算結果の検証方法を確かめます。「実績がある」と聞いたら、連携したデータ件数や計算の内容・精度・時間を確かめ、検証者と承認者まで確認します。
守秘義務の範囲で、匿名化した設計例や受入テスト例を提示できるかも判断材料です。
データ・API・非機能の提案力
データ連携では、API・ファイル連携の方法と、再送や重複排除、品質エラーの扱いを確認します。データリネージュや性能試験の方法も見ます。権限や暗号化、監査ログ、バックアップ、RTO・RPOも、提案の中身で確かめます。
クラウドでは、データの保管場所や障害時の代替、終了時の移行、委託先の管理を質問します。AIを含む場合は、学習や推論に使うデータと外部送信を確かめます。そのうえで、出力の根拠や人手による確認、ログ、モデル更新、性能劣化の検知も見ます。
AI機能の性能だけでなく、業務責任者が結果を説明でき、必要に応じて人が上書きできるかも見ます。
導入後の保守・規制対応・障害時の責任の分け方
契約前に、保守や規制対応、障害時の責任の分け方を具体的に確かめておきます。
- 規制・モデル変更:費用や対応期間、テストの責任、承認の方法を見ます。
- 緊急時の連絡:市場データの障害や計算エラーの際の連絡時間、復旧の目標、手動運用への切り替えを確かめます。
- 責任の範囲と継続性:損害や報告の責任、5年後の運用体制を評価します。
- 契約条件:ライセンスの単位、SLA、保守要員、ロックイン対策を確認します。
- 終了と見積:データの返却方法と、提案の前提や除外項目を、価格と並べて比べます。
RFIでは、対象リスクへの対応範囲や実績、計算ロジックの説明を聞きます。データ移行の責任と、標準機能と個別開発の境界も確認します。提案書の前提と除外項目は、価格と横並びで比べます。
▶ 詳細はこちら:リスク分析システム開発でおすすめの開発会社6選と選び方
発注・外注・委託で失敗しないためのポイント
発注がうまくいくかは、RFPに期待する計算結果と、責任の分け方を書けるかで決まります。
自社だけでは書き切れない場合でも、対象リスクとデータを先に整理し、サンプルや非機能、検収の考え方を添えると、提案を比べやすくなります。
RFPに書く項目(対象・データ・計算・非機能)
RFPには、提案と検収の前提になる業務、データ、計算の条件を具体的に書きます。
- 対象・利用者:商品やリスク、利用する部門と人数を書きます。
- データ連携:データソースと連携の頻度、データ量を示します。
- 計算・業務:指標と計算式、シナリオ、期待する結果、画面や帳票、アラート、承認の流れを定めます。
- 非機能と運用:権限、監査ログ、保存期間、RTO・RPO、性能、セキュリティを示し、教育や保守の範囲も書きます。
- 納品物と契約:受入テストや移行、並行稼働を明記します。障害対応や知的財産、データ所有権、再委託の条件も書きます。
サンプルの期待値は、実データを匿名化して作ります。取引を数件選び、評価時点を固定したうえで、入力値や計算過程、出力を添付します。許容誤差と差分時の説明方法も添えます。
期待値と許容誤差を添えておくと、提案者は同じ条件で見積もりと検証の方針を示せるため、画面数中心の曖昧な提案を見分けられます。
契約方式と変更管理の使い分け
成果物と受入条件を決められる範囲では請負契約を、調査やPoC、要件が変わりやすいモデル検証では準委任契約を使うなど、工程ごとに使い分けます。
未確定の要件や追加変更の単価、納期への影響を明記します。検収の単位や障害修正の範囲も、あらかじめ決めておきます。
開発会社が実装しても、業務上の正しさは発注者側が最終承認する場合があります。そのため、入力データの品質、モデルの妥当性、実装の不具合を分けて考え、検証・承認・修正の責任を契約書と運用手順に書きます。
業務シナリオによる検収
検収では、正常な流れに加えて、例外を含む業務シナリオを用意します。
- データ・計算の異常:欠損や重複、遅延、外部データの停止、閾値超過、再計算を試します。
- 操作の制限と復旧:権限の範囲外の操作、モデル版の変更、障害からの復旧を試します。
- 確認項目:期待値、処理時間、通知先、承認記録、監査ログ、復旧方法を確認します。
本番への移行は一度に切り替えず、並行稼働と段階的な部門展開を組み合わせ、手動運用の備えも残しておきます。
担当者の交代も想定し、納品時にはデータ辞書や運用設計書、モデル変更と障害対応の手順、教育資料を受け取ります。
▶ 詳細はこちら:リスク分析システム開発の発注・外注・委託方法
よくある質問(FAQ)
導入前によく出る疑問に答えます。費用や方式は会社ごとに異なるため、判断の基準を持っておくと、候補サービスや提案書を比べやすくなります。
リスク分析システムは中小企業にも必要ですか?
必要性は企業の規模ではなく、変動による損失の大きさや判断の頻度で決まります。データ量や説明責任も、判断材料になります。
為替や資金繰りなど重要なリスクを一つ選び、既存データの表示とアラートから始める方法もあります。まずは小さなPoCで効果とデータ品質を確かめてから、範囲を広げます。
AIでリスク判定を自動化しても問題ありませんか?
問題になるかは、用途と管理方法によります。ニュース分類や異常候補の抽出のような補助の用途から始め、重要な判定や規制報告では根拠の確認や人の承認を組み込みます。入力と出力のログ、性能の監視、誤判定時の代替手順も設けます。
機微情報を外部サービスへ送る場合は、データの利用条件と委託先の管理も確かめます。
費用を抑えるには何から見直せばよいですか?
まずは対象リスクや商品を絞り、データソースや計算頻度、帳票も見直します。不要なリアルタイム性や過剰な範囲は避け、標準機能を使い、個別開発は独自性の高い領域に限ります。
データ品質やセキュリティ、監査ログ、障害復旧を削ると、運用の損失や追加費用につながります。そのため、削る対象は初期画面や段階導入の範囲から検討します。
既存のExcelや業務システムは置き換えるべきですか?
一度に置き換える必要はありません。既存の計算と新しいシステムを並行して動かし、差分を説明できるようになってから、帳票やアラート、承認などを段階的に移します。
Excelが手作業の補正や例外処理を担っている場合は、その業務を残したまま、補正の理由と承認の履歴を新しいシステムに記録できる形に整えます。
まとめ
導入前に押さえるポイント
リスク分析システムは、計測から報告、監査、モデル管理までを、業務のサイクルに組み込むものです。まずは対象範囲を決め、既存データの品質と意思決定を起点に設計します。
開発は、対象リスクとKPIを定め、データを一覧にして、計算モデルを要件にまとめることから始めます。そのあと、非機能の数値化やPoC、並行稼働、運用設計へ進みます。
費用は、PoCの300万〜1,000万円から大規模統合の1億〜5億円以上まで幅があります。画面数より、商品数や指標数、連携数、性能、検証、保守を前提に見積もるのが基本です。
次に進める準備
開発会社やサービスは、金融業務と計算モデルの実績から比べます。データ連携やセキュリティ、AIの説明可能性、障害時のレジリエンス、規制改訂への対応、5年後の運用体制も、比較の観点に入れます。
RFPに期待値と受入条件を盛り込み、発注後の責任の分け方まで合意しておくことが、導入効果の定着につながります。
▼関連記事一覧
・リスク分析システム開発の進め方
・リスク分析システム開発でおすすめの開発会社6選と選び方
・リスク分析システム開発の見積相場・費用
・リスク分析システム開発の発注・外注・委託方法
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。