
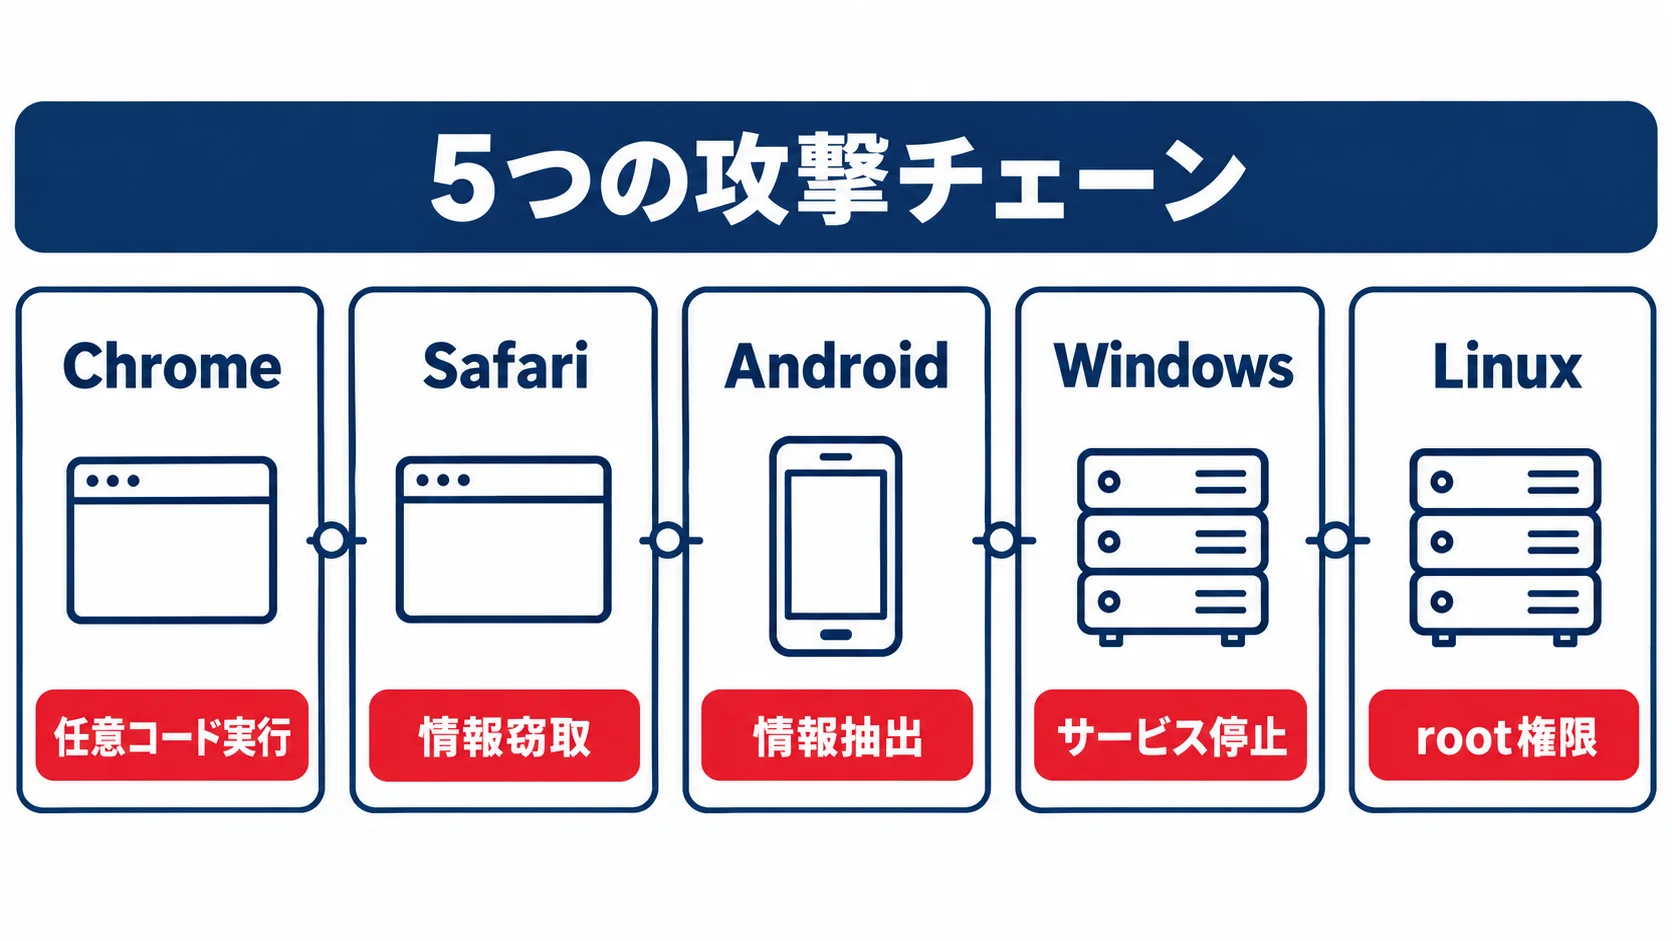
Anthropicは2026年10月27日、未公開の社内研究モデルClaudeで調査しました。Chrome、Safari、Android、Windows、Linuxの脆弱性を連鎖させる5つの攻撃チェーンを作ったと発表しました。リモートコード実行、情報窃取、サービス停止、root権限でのコマンド実行につながる内容です。
企業のIT部門が見るべき点は、AIがバグを見つけたことだけではありません。ブラウザ、スマートフォン、インターネット公開サーバー、カーネルをまたぐ経路を、少ない人手介入で組み立てて実証した点です。
Anthropicは影響を受ける開発元へ報告し、修正済みまたは対応済みと説明しています。自社では「修正が存在するか」から一歩進めて、該当する資産へパッチが届き、公開範囲と設定まで確認できたかを記録する必要があります。
※本記事は2026年10月29日時点の情報です。
AIシステム開発の種類・工程・費用・会社選定までの全体像については、無料ホワイトペーパー「AIシステム開発の完全ガイドブック」で詳しく解説しています。
Claudeが5つの攻撃チェーンを作成|単発のバグ発見から連鎖の実証へ
今回の発表は、単発の脆弱性発見ではありません。Chromeではブラウザの内部領域からサンドボックスの外へ到達する複数の弱点を、Safariでは同一生成元ポリシーを回避してデータへアクセスする弱点を組み合わせました。
Androidでは、Google Pixel 9の実機を使い、ロック解除前の端末から写真などの個人情報を取り出す経路を作成しました。WindowsではHTTP/3リクエストに応答するサーバーをリモートからクラッシュさせました。LinuxではMPTCPリスナーを持つサーバーで、認証なしにroot権限のコマンド実行へ至るチェーンを作っています。
| 対象 | 主な影響 | Anthropicの説明 |
|---|---|---|
| Chrome | ブラウザ外での任意コード実行 | Chrome 156時点で62件のCVEを修正 |
| Safari | 履歴・Cookieなどへのアクセス | Appleが報告当日に受領し、修正を提供 |
| Android/Google Pixel 9 | ロック画面を越えた情報抽出 | Googleが対応 |
| Windows | HTTP/3応答サーバーのリモートDoS | CVE-2026-33096を割り当て、修正 |
| Linux | 認証なしのroot権限コマンド実行 | CVE-2026-98432を上流修正・安定版へバックポート |
Chromeでは62件のCVEが割り当てられ、すべてcriticalまたはhighです。そのうち13件はサンドボックス脱出、21件はrendererの侵害に使えた可能性があると説明されています。個別の深刻度だけでなく、何段階の防御を越え得るかまでが判断材料です。
AIエージェントの封じ込めを考えるときも、単一の制御だけで十分とは限りません。Claudeのサンドボックス脱出事例で扱われたように、権限、ファイル、ネットワークを分け、制御が破られた場合の到達範囲を狭く保つ設計が要ります。
ポイント
AIによる脆弱性調査では、単発のCVE件数だけでなく、ブラウザ・端末・サーバー・カーネルをまたぐ連鎖の到達点を資産単位で捉えます。
Chrome・Safari・Android|ブラウザと端末の更新を分けて確認する
GoogleはChrome 156を2026年10月20日にWindows、Mac、Linuxのstable channelへ昇格させました。案内されたバージョンはLinuxが156.0.8078.47、WindowsとMacが156.0.8078.47/.48です。更新には353件のセキュリティ修正が含まれます。
Chromeの報告は、ブラウザを最新版へ更新する意味を具体的に示しています。自動更新を有効にしている場合でも、企業の管理コンソールで適用率、再起動待ち、例外端末を分けて確認し、Chrome 156の適用結果を資産台帳に残します。
Safariでは、悪意のあるページから履歴、Cookie、セッションデータベースへ到達し、別オリジンの認証済みリクエストを読み取るチェーンが作られました。Appleは報告当日に受領を認め、修正をユーザーへ提供済みと説明しています。Appleの最新更新では、Safari 27.2が10月26日に公開されています。
Androidでは、端末の更新とGoogle Playシステム更新を分けた管理が必要です。Android Security Bulletin—October 2026は、2026-10-01以降のセキュリティパッチレベルで同レベルの問題が修正されると案内しています。今回のPixel 9の問題については、端末メーカーの配布情報とMDMの適用結果を突き合わせます。
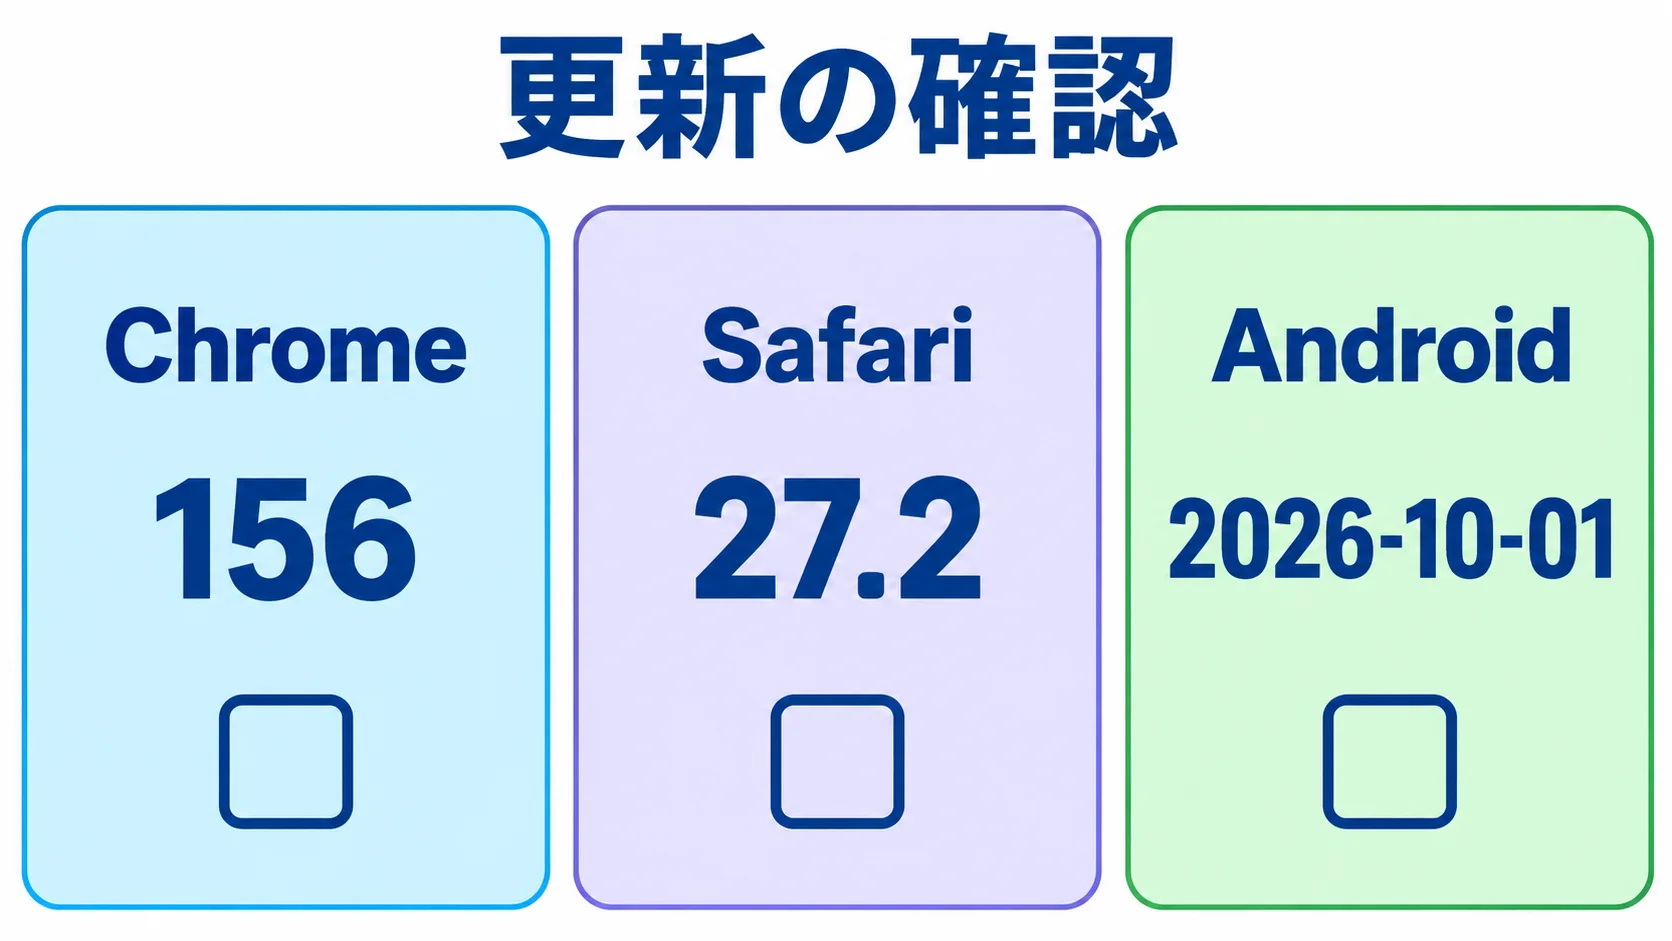
- ブラウザ:バージョン、更新日時、再起動待ちを管理コンソールで確認する。
- 端末:OSのセキュリティパッチレベルとメーカーの配布日を確認する。
- 業務影響:例外端末は利用者、期限、代替策を記録する。
ポイント
ブラウザの最新版、端末のセキュリティパッチ、Google Playシステム更新は別の確認項目です。自動更新の設定だけでなく、適用済み端末の割合と例外を記録します。
Windows・Linux|修正済みでも公開範囲と配布状況を棚卸しする
Windowsの問題は、HTTP/3に応答するWindowsのQUIC実装を対象にしたリモートDoSです。Anthropicは、攻撃者が少数のパケットを送るだけでサーバーをクラッシュ・再起動させ、繰り返せば利用者からのアクセスを失わせられると説明しています。Microsoftへの報告後に修正され、CVE-2026-33096が割り当てられました。
自社で最初に確認するのは、CVEの名前だけではありません。WindowsサーバーがHTTP/3に応答しているか、インターネットから到達できるか、ロードバランサーやファイアウォールで同じ機能を公開していないかを、設定と通信ログの両方から確認します。
Linuxでは、MPTCPリスナーを持つサーバーに対し、認証やユーザー操作なしでroot権限のコマンド実行につながるチェーンが作られました。実証コードでは、カーネルポインターの漏えいに48分、シェルコマンド実行までに5分かかったとされています。攻撃に時間がかかるから安全という判断はできません。
AnthropicはCVE-2026-98432を上流で修正し、保守対象の安定版カーネルブランチへバックポートしたと説明しています。一方、UbuntuのCVEページは2026年10月28日時点で、複数のリリースを「Vulnerable」または「Vulnerable work in progress」と表示しています。上流の修正と、各ディストリビューションの配布パッケージは同じ状態ではありません。
Linuxのパッチ運用では、次の4つを別々に記録します。上流に修正があるか、利用中のディストリビューションが修正版を公開したか、自社のパッケージへ適用したか、対象サービスを外部へ公開しているかです。これらが揃って初めて、リスク低減の完了を説明できます。
AI学習基盤を運用する企業は、RayフレームワークのRCE脆弱性のように、基盤ソフトウェアの公開ポートと権限を併せて点検する必要があります。CVE対応をパッケージ更新だけで終わらせず、外部到達性と実行権限まで結び付けます。
ポイント
「修正済み」は4つの状態に分けて管理します。上流修正、配布元の公開、自社パッケージへの適用、インターネットからの到達性を一つずつ確認してください。
AI時代のパッチ運用|CVE対応を資産・検証・証跡までつなぐ
Anthropicは、テスト時の計算量を増やし、異なる戦略のスキャナーを並列に動かすことで、発見数とカバレッジを高めたと説明しています。カバレッジ型、目的型、脅威モデル型の結果を、標準化した検証とリスク評価のパイプラインへ通した点が特徴です。
この発見力を防御側で使うなら、AIの出力をそのまま修正チケットにしない仕組みが要ります。候補の再現性、影響範囲、重複、既存の脅威モデルとの関係を担当者が確認し、優先度と対応期限を決めます。
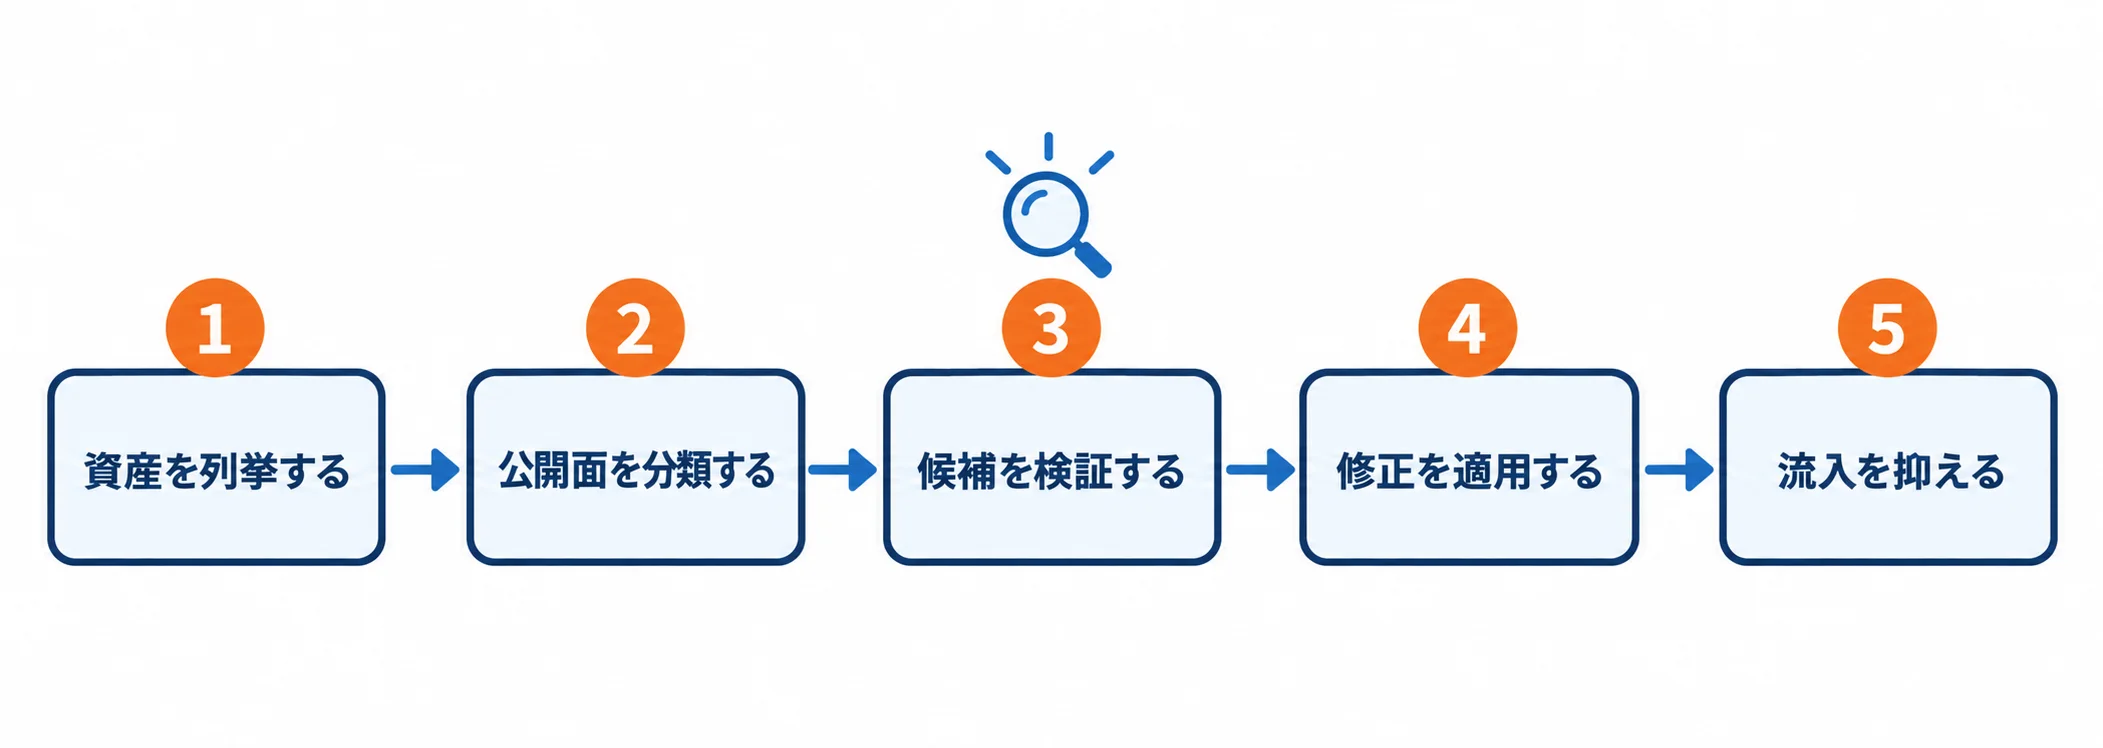
運用は次の順に分けると、導入範囲を小さく始められます。
- 資産を列挙する:ブラウザ、モバイル、Windowsサーバー、Linuxカーネルとバージョンを台帳に載せる。
- 公開面を分類する:外部公開、社内限定、MPTCPやHTTP/3の利用有無を記録する。
- 候補を検証する:AIの発見を再現性、影響、重複の観点で人手確認する。
- 修正を適用する:ベンダー、OS、ディストリビューションの修正と自社の適用結果を結び付ける。
- 流入を抑える:プルリクエスト時のスキャンで、新しい脆弱性の混入を早期に検出する。
既存のAI連携を点検する際は、MCPサーバーのセキュリティ実態で示されるような、公開ポートと認証の有無も台帳項目に加えます。脆弱性スキャンを増やすほど、スキャン用の認証情報やログに含まれる機密データも管理対象になります。
ポイント
AIスキャンは発見候補を増やす工程です。検証、優先度付け、修正適用、証跡化を既存の脆弱性管理とCI/CDに接続して、初めて運用上の効果になります。
自社で今週確認する項目|更新の完了を数値で証明する
まずChrome 156の適用状況を端末単位で集計します。Safariを使うMacはAppleの最新セキュリティ更新、Android端末はセキュリティパッチレベルとメーカーの配布状況を別に確認する運用です。更新できない端末は、利用停止、ネットワーク分離、期限付き例外のいずれかを責任者が決めます。
次にWindowsでHTTP/3を受け付けるサーバーと、LinuxでMPTCPを使うサーバーを棚卸しします。CVEの対象機能を使っていない場合でも、設定変更で公開される可能性があるため、構成管理データと実際の待ち受け状態を照合します。
最後に、修正の完了を「対応済み」という一語で閉じないことです。資産ID、製品バージョン、修正情報、適用日時、確認者、例外期限を残すと、次の重大なCVEが出たときに対象を絞り込めます。PR時スキャンは、既存のバックログを減らす作業と並行して小さなリポジトリから始めます。
ポイント
今週の着手項目は、端末の適用率、公開サーバーの機能利用、Linuxパッケージの配布状況、例外期限の4つです。数字と資産IDを残すと、更新の完了を説明できます。
よくある質問
Q. Anthropicが発表した攻撃チェーンは何件ですか?
Chrome、Safari、Android、Windows、Linuxに関する5つの攻撃チェーンです。
Q. Chrome側では何が修正されましたか?
Chrome 156時点で62件のCVEが割り当てられ修正され、全件がcriticalまたはhighと説明されています。
Q. CVE-2026-98432のLinuxサーバーは何を確認すべきですか?
上流修正、ディストリビューションの配布パッケージ、自社での適用状況、MPTCPリスナーの外部公開を確認します。
Q. 企業はAIによる脆弱性スキャンをどう導入すべきですか?
AIの発見候補を人手で検証し、リスク評価と修正適用を既存の脆弱性管理やPR時スキャンへ接続します。
まとめ
Anthropicの発表は、ClaudeがChrome、Safari、Android、Windows、Linuxで複数の弱点を連鎖させ、実際の影響まで示した事例です。ベンダー側の修正は進んでいますが、Chromeの適用率、Androidのパッチレベル、Windowsの公開機能、Linuxの配布パッケージは企業ごとに確認が必要です。
企業のパッチ運用は、CVEの一覧を埋める作業から、資産・公開範囲・更新経路・検証結果を結び付ける作業へ移ります。既存バックログを減らしながらPR時スキャンで新規流入を抑え、AIの発見力を人手の判断と証跡管理へつなげることが、今回の事例から得られる実務的な教訓です。
ポイント
最初に行うのは、Chrome・Safari・Androidの端末更新、WindowsのHTTP/3公開、LinuxのMPTCPとパッケージ状態の棚卸しです。結果を資産IDと期限で残し、次の更新判断に使える形にします。
関連記事
- Claudeのサンドボックス脱出事例を解説|AIエージェントの封じ込めと供給網リスク
- RayフレームワークのRCE脆弱性を解説|AI学習基盤を狙う攻撃への対応ポイント
- MCPサーバーのセキュリティ実態を解説|21000台超が露出・92%認証なしの点検ポイント
- IPA「AIセキュリティ短信」を解説|AIコーディングエージェントが開発工程の攻撃面になる
- Node.js 10月セキュリティリリースを解説|Brotli RCEなど10件、AIが見つけた脆弱性への備え
▼開発を相談する前に読みたい無料ホワイトペーパー
・AIシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。