
IPAは2026年9月7日、「AIセキュリティ短信 2026年8月号」を公開しました。2026年6月8日から8月10日までの事例を扱う同資料は、AIコーディングエージェントやAIシステムの開発基盤が攻撃対象と侵入経路になり、開発工程全般がアタックサーフェス化していると整理しています。
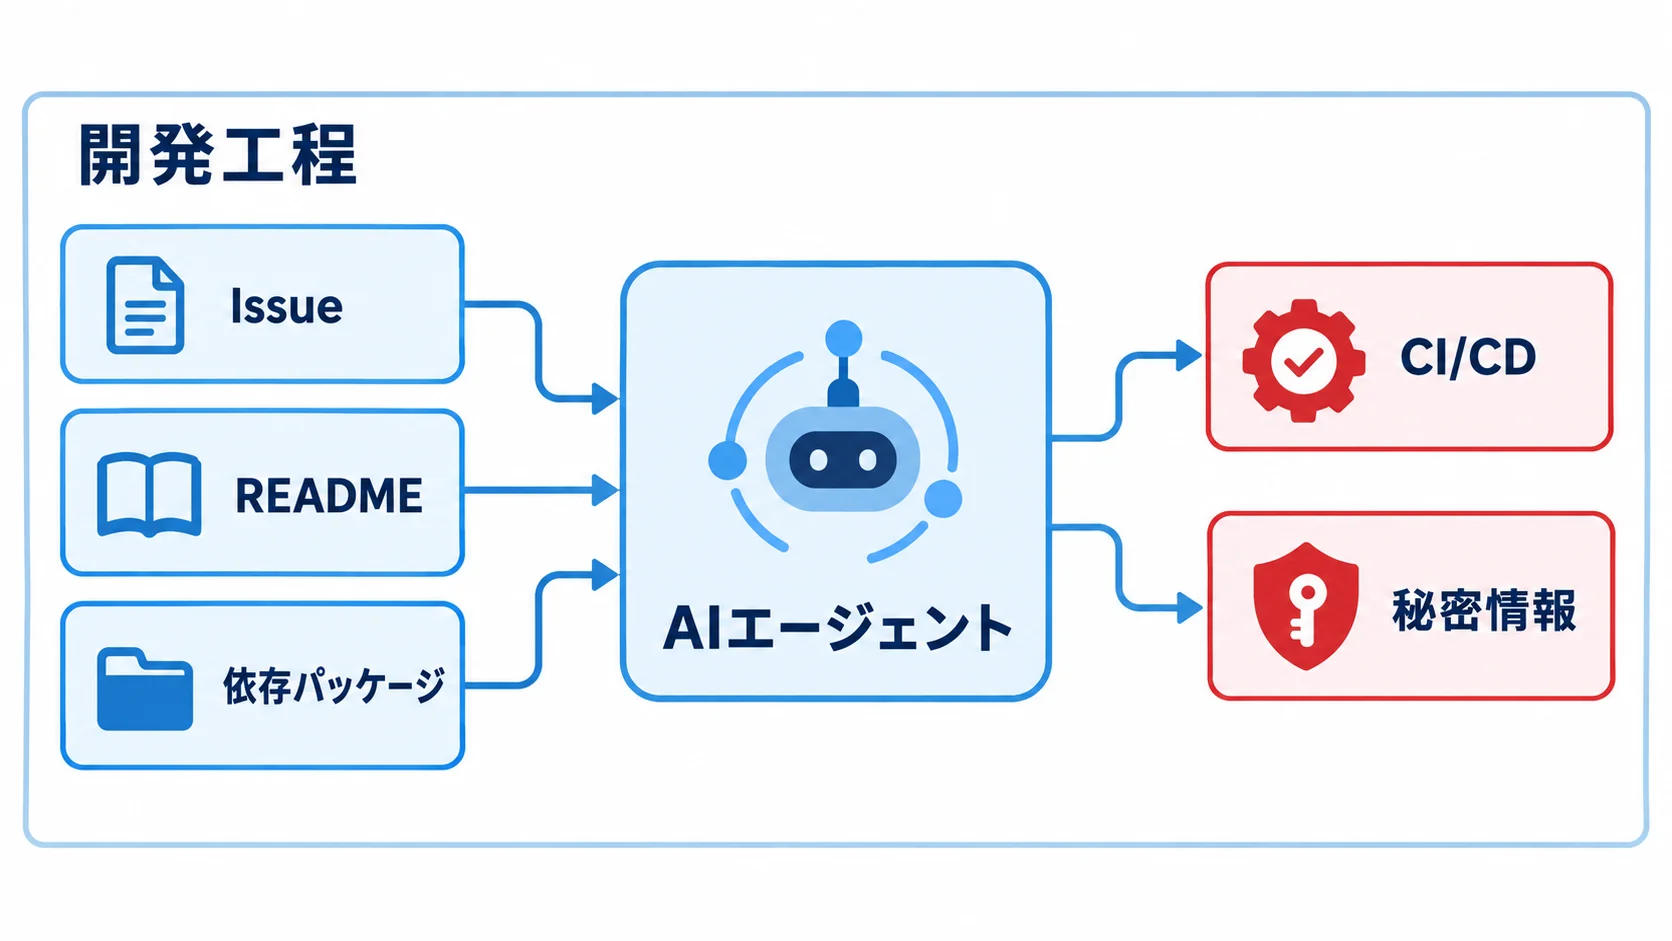
エージェントはコード生成にとどまりません。Issue、README、依存パッケージ、MCPの応答を読み、ファイル操作やシェル実行、CI/CD、秘密情報へのアクセスにつなげます。GitLost、GhostApproval、GuardFallは、開発者の承認だけでは防御が完結しないことを示します。
企業が見るべき対象は、AIツール単体から開発工程全体へ広がりました。入力の信頼境界、タスク単位の権限、実行環境の隔離、外向き通信、監査ログ、人間のセキュリティレビューを一つの運用にします。
※本記事は2026年10月14日時点の情報です。
AIシステム開発の種類・工程・費用・会社選定までの全体像については、無料ホワイトペーパー「AIシステム開発の完全ガイドブック」で詳しく解説しています。
発表概要|IPAが8月号でAIセキュリティ事例を整理
「AIセキュリティ短信 2026年8月号」は、AIとセキュリティのニュースを4つの観点から整理した資料です。各トピックは一次情報源を特定したうえで要約されています。
IPAは、資料が参照情報源に基づく要約であり、個々の事例の正確性や妥当性を保証するものではないと説明しています。掲載された製品やソリューションの批判・推奨を目的とする資料でもありません。
事例の中身だけでなく、情報区分にも目を向けます。IPAは、当局公表、当事者公表、ベンダー観測、ベンダー調査、検証環境での実証などを区別しています。実環境の事案と、検証環境やラボの攻撃を同じ被害件数として扱わないことが必要です。
ポイント
IPAの短信は製品の安全宣言ではなく、AIとセキュリティの動向を俯瞰する資料です。事例の情報区分と、実際に自社環境へ当てはまる権限・接続範囲を分けて読みます。
開発工程全般が攻撃面に|AIコーディングエージェントで何が変わるか
IPAが動向②で示すのは、エージェントのモデル性能だけではありません。AIコーディングエージェントやAIシステムの開発基盤が、攻撃対象と侵入経路になります。通常操作に不正動作を紛れ込ませ、Human-in-the-Loopに必要な情報が提示されない事例もあります。
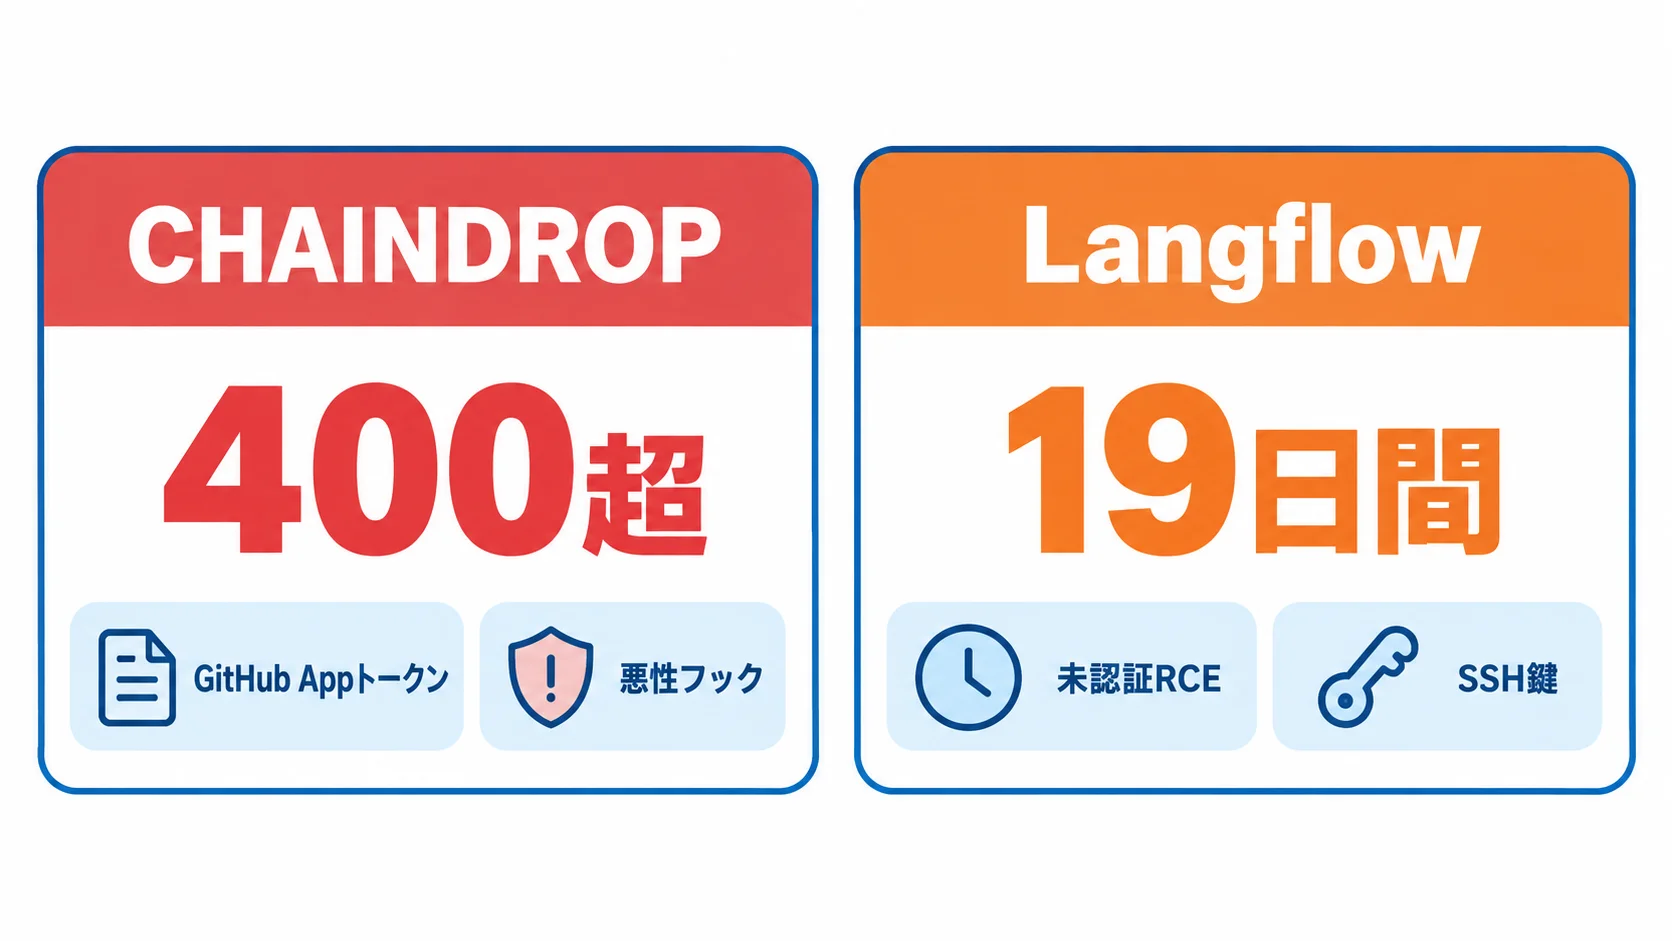
npmを狙ったワーム「CHAINDROP」は、メンテナーのGitHubアカウント侵害から400を超えるパッケージへ広がりました。窃取したGitHub Appトークンで到達可能なリポジトリに悪性フックをコミットします。リポジトリをVS Codeで開くか、Claude Codeのセッションを開始しただけでも、npm installを経ずに感染しうると整理されています。
AIシステムの開発基盤も例外ではありません。Langflowなどの重大な脆弱性が継続的に悪用され、Trend Microは未認証RCEを起点にしたマイニングと、SSH鍵をたどるワーム的拡散を単一のIoCから19日間観測したと報告しています。AIを使う場所が増えるほど、開発環境の脆弱性が業務システムへの入口になります。
自社で棚卸しするときは、次の3つを別々の製品リスクとして扱いません。エージェントが読む入力、使う権限、接続できる開発基盤を一つの経路として追います。MCP接続を含む外部ツールは、MCPサーバーのセキュリティ実態も手がかりです。
| 攻撃経路 | 起点の例 | 起こりうる影響 | 確認する統制 |
|---|---|---|---|
| 外部入力 | Issue・README | 指示のすり替え、情報の公開 | 入力の信頼境界、出力先の分離 |
| 依存関係 | 悪性パッケージ・フック | 開発環境やリポジトリへの拡散 | 依存関係管理、トークンの到達範囲 |
| 操作権限 | ファイル・シェル・ネットワーク | 秘密情報の読取、改変、外部送信 | 動作単位の権限、隔離、egress制限 |
コード生成の利用状況だけを数えると、攻撃面の広がりを見落とします。リポジトリの読取範囲、ファイル書込み、シェル実行、CI/CD、秘密情報、外部通信を同じ台帳に並べることが出発点です。
ポイント
AIコーディングエージェントの導入審査では、生成品質だけでなく、入力・権限・開発基盤・外向き通信を一続きの攻撃経路として洗い出します。
GitLostの教訓|間接プロンプトインジェクションで権限が悪用される
Noma Labsは2026年7月6日、GitHub Agentic Workflowsの「GitLost」を公表しました。公開リポジトリのIssueに細工した指示を置くと、エージェントが同じ組織内の非公開リポジトリを読み、そのREADMEを公開リポジトリのコメントへ投稿する構成です。
この構成では、エージェントがIssueのタイトルと本文を読み、コメント投稿ツールを使い、組織内の公開・非公開リポジトリへアクセスできました。攻撃にコード知識、認証情報、権限は必要ありません。公開Issueを書けることが、攻撃の起点になります。
GitLostは、エージェントが読む文章を命令として扱う危険性を示します。Issue、PR、READMEは攻撃者も書ける入力です。公開入力を受けるエージェントに、組織横断の読取権限と公開投稿権限を同時に持たせると、読取と流出がつながります。
IPAはGitLostをNoma Labs自身の検証環境での再現として掲載しており、実被害とは区別しています。導入審査の材料になるのは、公開入力・機密データ・公開出力が同じエージェントに集まる権限設計です。3つの信頼領域を分ければ、指示のすり替えから情報公開までの経路を切れます。
ポイント
公開Issueを読むエージェントには、非公開リポジトリの広い読取権限と公開投稿権限を同時に与えません。入力・機密データ・出力先を分けることが、間接プロンプトインジェクションへの基本線です。
Human-in-the-Loopの限界|承認画面とサンドボックスだけでは足りない
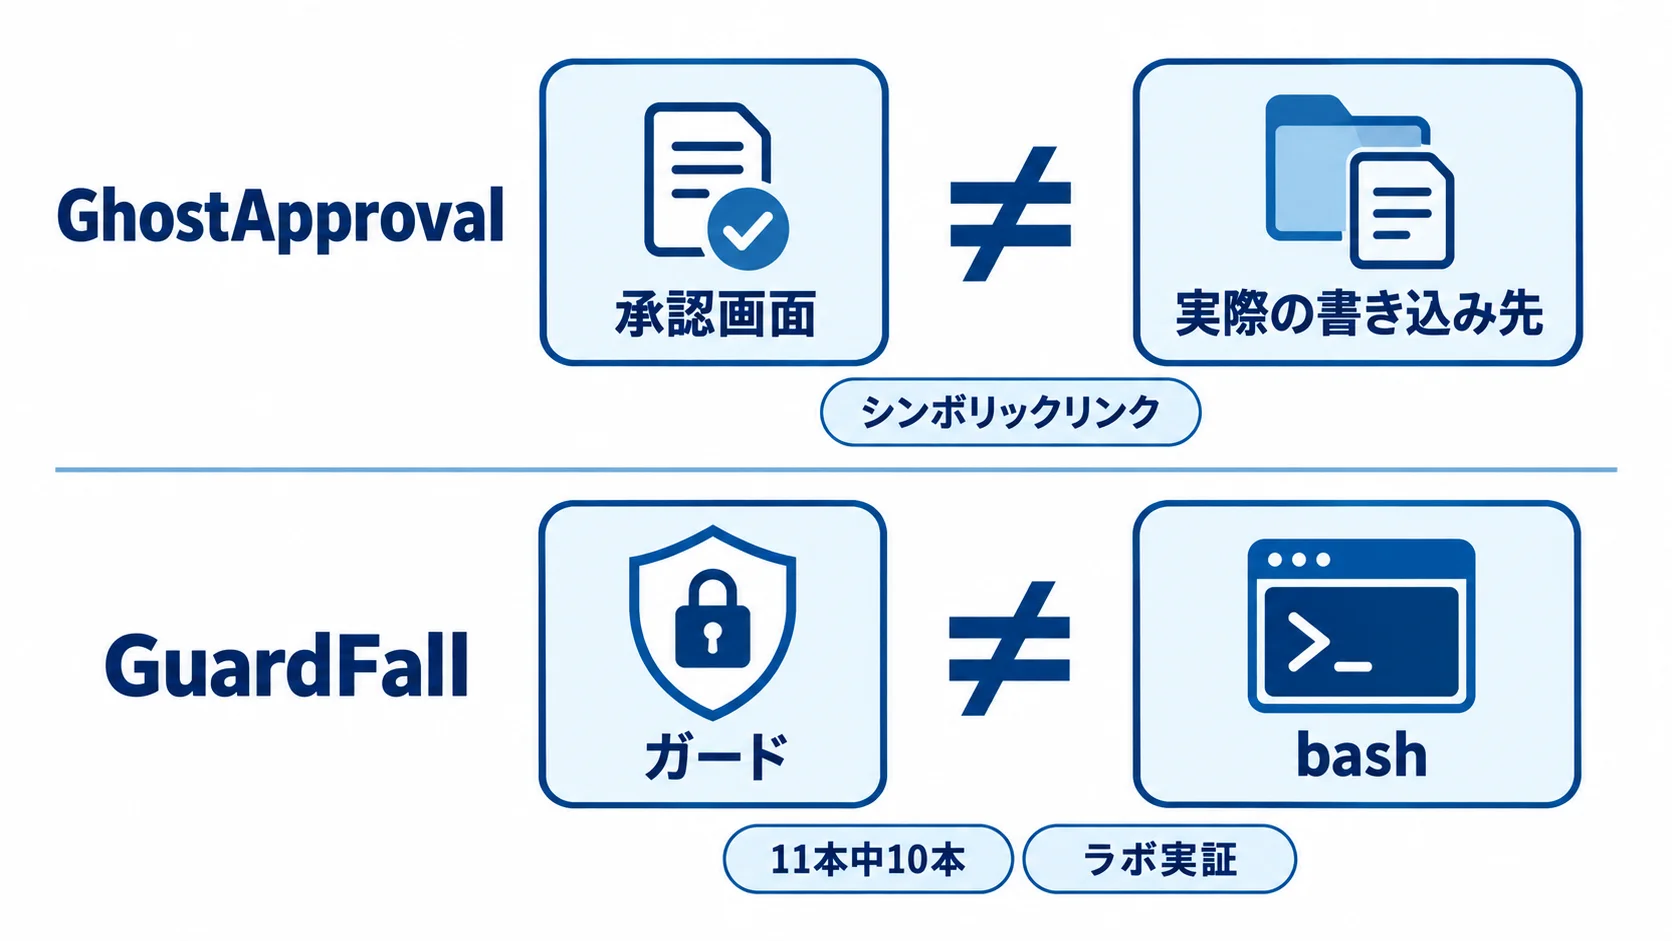
Wizは、AIコーディング支援6製品に共通する欠陥パターンを「GhostApproval」として公表しました。悪性リポジトリのシンボリックリンクをたどり、ワークスペース外へ書き込める例です。確認画面に解決先が示されなければ、ユーザーは安全な変更だと思って承認してしまいます。
Wizの更新情報では、AWSはLanguage Server 1.69.0、Cursorは3.0、Googleは1.19.6で修正済みです。AugmentとWindsurfは公表時点で対応中、Anthropicは当初この指摘を現行の脅威モデル外としました。更新後の記事では、Claude Codeの現行バージョン2.1.173以降がシンボリックリンクを解決し、機微なファイルへの書き込み前に警告すると記載されています。
もう一つの例が、Adversaが報告した「GuardFall」です。オープンソースのAIコーディング/コンピュータ操作エージェント11本のうち10本で、ガードが検査する文字列とbashが実行する命令の不一致を悪用できるとされました。これは実地の被害観測ではなくラボ実証で、自動実行モードの有効化やサンドボックスのlocalモードなどの前提条件があります。
IPAは、サンドボックス化や通信制限を有効な対策に挙げつつ、完全な予防を保証せず、封じ込め時間の短縮も課題と整理しました。導入前には、確認画面が解決後のパスと実行されるコマンドを表示するか、自動実行モードを許容するか、サンドボックス外の通信やファイル操作を止められるかを点検します。隔離と封じ込めの考え方は、AIエージェントのサンドボックス脱出事例ともつながります。
ポイント
承認ボタンの存在だけでは、人間の監督は成立しません。表示される対象と実際の操作が一致するか、承認前の書込みやガードと実行命令のずれがないかを確かめます。
企業が今できる対策|タスク単位の権限・隔離・監査を組み合わせる
IPAが紹介する対策の軸は、エージェントを信頼するか拒否するかの二択ではありません。侵害や逸脱が起きても、読めるデータ、実行できる操作、外へ送れる情報を狭く保ち、異常を追跡できる状態を作ります。
- 入力の信頼境界:Issue、README、PR、依存パッケージ、MCP応答を外部入力として分類し、命令とデータを分ける。
- タスク単位の権限:接続先やコネクタ一括ではなく、読取・書込み・実行・公開などの動作ごとに許可する。
- 実行環境の隔離:サンドボックス、ネットワーク制限、egress許可リストを組み合わせ、実行環境に盗む価値のある認証情報を置かない。
- IDと監査:IdPでIDを発行・失効し、ツール呼び出しを監査基盤へ集約する。
権限を考えるときは、AIエージェントを人間のアカウントの延長として扱わないことも必要です。誰のIDで、どのタスクが、どのリポジトリとファイルに、どの期間だけアクセスするのかを記録します。非人間IDの発行・監視については、AIエージェントの権限管理も判断材料になります。
AIが作ったパッチも、人間のセキュリティレビューを省く理由にはなりません。IPAが紹介するOff-by-1 Labs(1Password)の調査では、複雑な修正を要するCVEへの6,080件のAIパッチのうち、挙動を変えず脆弱性を完全に解消したものは平均26.0%でした。脆弱性の残存または新規混入は53.9%を占めています。
したがって、生成後のテスト通過だけで受け入れません。SASTや依存関係管理を従来どおり実施し、セキュリティレビューで変更理由と影響範囲を確認します。AI生成コード時代のレビュー体制については、AI生成コードのコードレビューも参照してください。
ポイント
導入時は、入力の信頼境界、タスク別権限、実行環境の隔離、egress、監査ログ、人間レビューの6点を一つのチェックリストにします。AIパッチはテスト通過後もセキュリティレビューを残します。
よくある質問
Q. 「AIセキュリティ短信 2026年8月号」はいつ公開され、何を対象にしていますか?
IPAが2026年9月7日に公開し、2026年6月8日から8月10日までのAIとセキュリティに関わる事例を対象にしています。
Q. AIコーディングエージェントの事例は、すべて実際の被害ですか?
すべてではありません。GitLostはNoma Labsの検証環境での再現、GuardFallはラボ実証です。IPAは実環境で観測された事例と情報区分を分けて掲載しています。
Q. 承認ダイアログやサンドボックスがあれば安全ですか?
それだけでは足りません。GhostApprovalでは実際の解決先が確認画面に示されない例、GuardFallではガードが検査する文字列と実行命令の不一致が報告されています。IPAも、サンドボックスや通信制限は完全な予防を保証しないと整理しています。
Q. 企業はAIコーディングエージェントを導入する際、何を確認すべきですか?
入力の信頼境界、タスク・動作単位の権限、IDの発行・失効、コネクタとegressの許可リストを確認します。監査ログ、認証情報を置かない実行環境、人間による最終レビューも必要です。
まとめ
IPAの「AIセキュリティ短信 2026年8月号」は、AIコーディングエージェントやAI開発基盤が攻撃対象と侵入経路になる状況を整理しました。CHAINDROP、GitLost、GhostApproval、GuardFallは、依存関係、外部入力、ファイル操作、シェル実行が別々の問題ではないことを示します。
導入時は、公開入力を読むエージェントへ広い読取権限と公開出力権限を同時に渡さず、タスク単位でIDと操作を分けます。サンドボックス、egress制限、監査ログ、人間のセキュリティレビューを重ね、AI生成パッチは完全修正率26.0%という限界を踏まえて受け入れてください。
ポイント
AIエージェントの安全性は、承認ボタンやモデルの賢さだけで決まりません。何を読ませ、何をさせ、どこへ通信させ、誰が止められるかを工程全体で設計します。
関連記事
- AIエージェント実験の失敗事例を解説|丸投げを防ぐ監督体制のポイント
- 評価用AIの自律侵入事例を解説|AIエージェント運用で見直すべき権限管理
- シャドーAIエージェント対策を解説|検出・統制の進め方
- Claudeのサンドボックス脱出事例を解説|AIエージェントの封じ込めと供給網リスク
- MCPサーバーのセキュリティ実態を解説|21000台超が露出・92%認証なしの点検ポイント
▼開発を相談する前に読みたい無料ホワイトペーパー
・AIシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。