
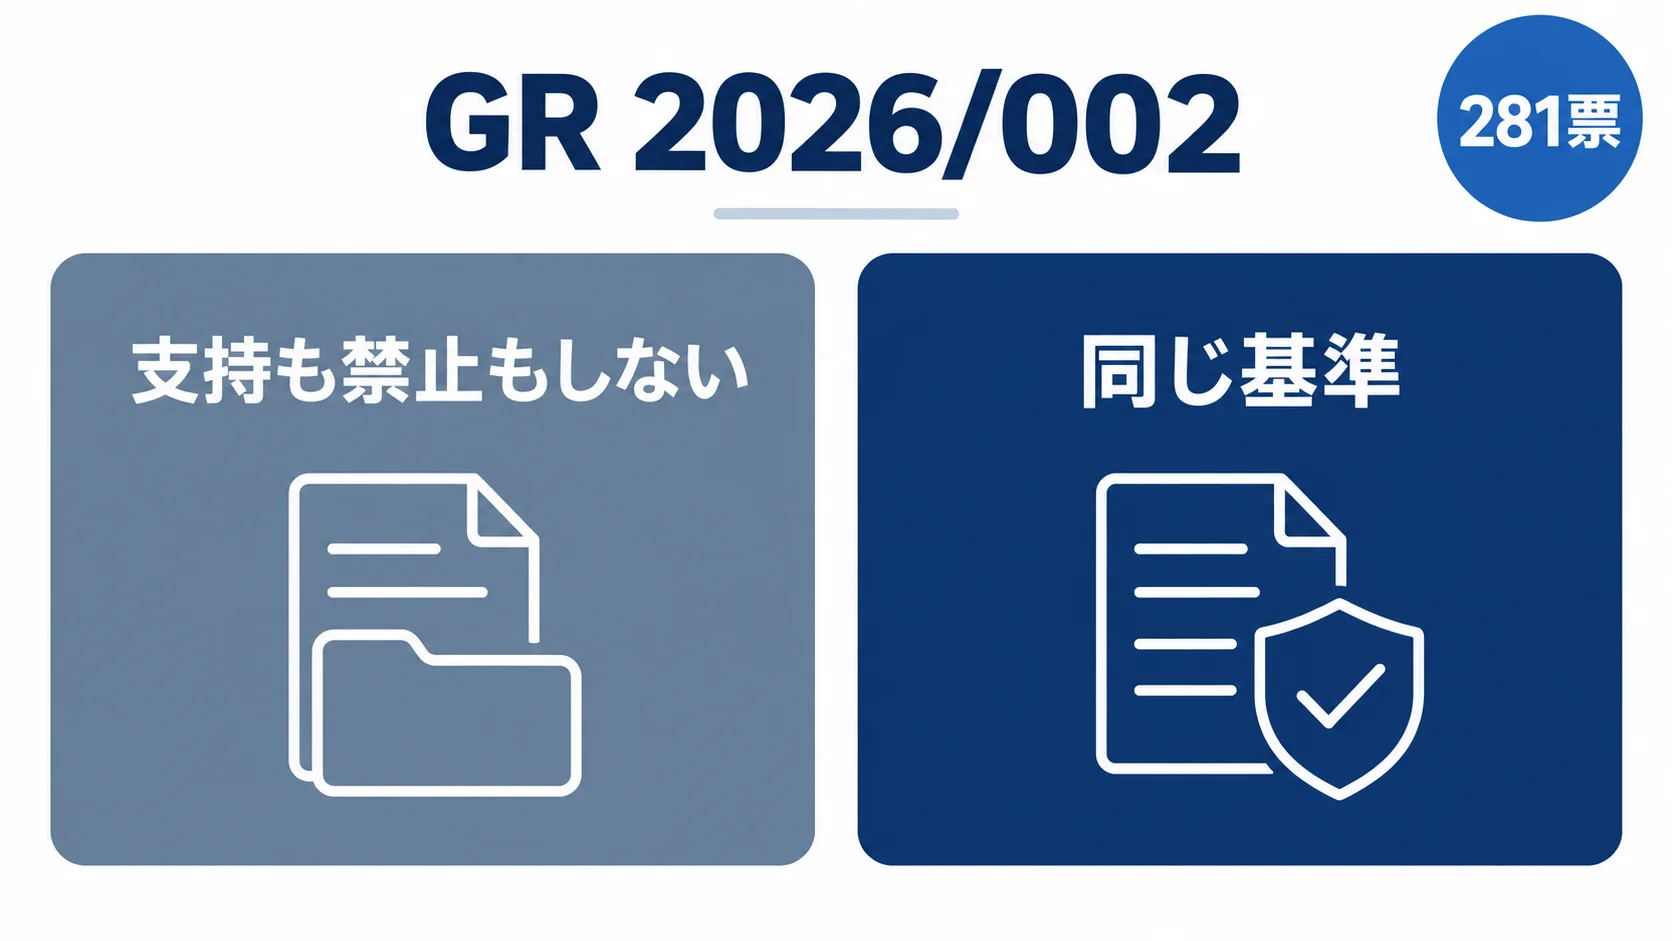
Debian Projectは2026年8月、General Resolution(GR)2026/002の投票結果を公表し、「Responsible Use of Generative AI」を勝者としました。採択文は、Debian Project内のソフトウェア開発やドキュメントで、生成AIの利用を支持も禁止もしない立場を示しています。
ただし、AIを使った貢献にも、使っていない貢献にも、品質、正確性、保守性、法令・ライセンス順守の同じ基準が適用されます。生成物を取り込む人が内容を理解し、レビューし、テストし、必要に応じて修正することが前提です。
企業の開発現場が参考にできるのは、生成AIを一律に許可・禁止する結論ではありません。入力データ、生成物の所有者、検証工程、承認と記録を分けて決める方法です。Debianの判断を企業規程そのものとせず、実務に移す際の確認項目を整理します。
※本記事は2026年10月14日時点の情報です。
AIシステム開発の種類・工程・費用・会社選定までの全体像については、無料ホワイトペーパー「AIシステム開発の完全ガイドブック」で詳しく解説しています。
Debianの採択内容|生成AIを禁止も推奨もしない
GR 2026/002の投票期間は、2026年8月15日00:00 UTCから8月28日23:59:59 UTCまででした。8つの提案が定足数に達し、「Responsible Use of Generative AI」は281票を得ています。公式結果では、同提案が過半数を通過し、Condorcet方式の勝者・Schwartz setとして示されました。
採択文の中心は、Debian Projectが公開するソフトウェアの開発・保守、パッケージング、ドキュメント、その他のメディアで、生成AIツールの利用を支持も禁止もしないという整理です。「AI解禁」と読み替えると、採択文が置いた条件を落としてしまいます。
Debianが許容したのはツール選択の余地です。提出物の品質や責任を緩めたわけではありません。企業で同じ考え方を使うなら、サービスの利用可否と、成果物を受け入れる条件を別のルールとして設計します。
ポイント
Debianの採択は生成AIを安全と認定したものではありません。利用するツールを限定しない一方、提出者が成果物の品質と法的受容性に責任を持つ立場です。
受け入れ条件|AI生成コードにも人間の理解・レビュー・テスト
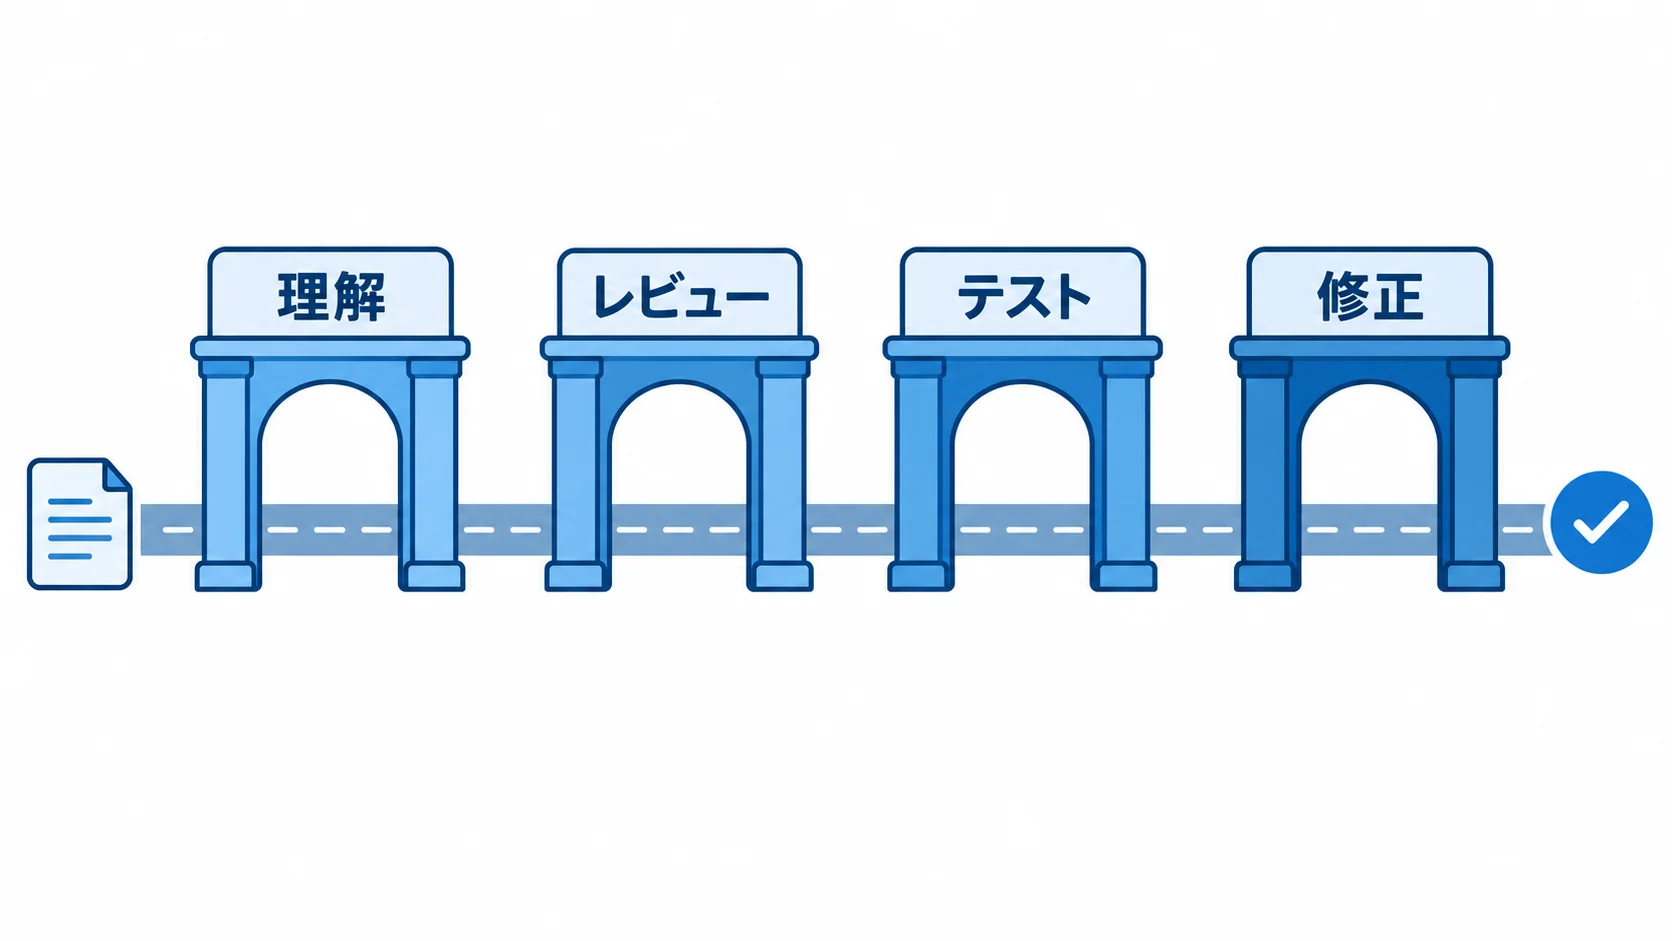
Debianの採択文は、生成AIの利用にかかわらず、品質、正確性、保守性、法令・ライセンス順守について同じ基準を求めています。AI支援出力を取り込む前に、利用者が内容を理解し、レビューし、テストし、必要に応じて修正することが期待されます。
この基準では、生成量や作業時間は品質の代わりになりません。レビュー担当者が設計意図を説明できるか、テスト結果を示せるか、変更後の保守を引き受けられるかが受け入れの条件になります。AIが書いたという理由で責任を移すことはできません。
自社のプルリクエストでは、AI利用の有無を尋ねるだけでは不十分です。変更の人間の所有者、テストの実施状況、セキュリティ検査、レビューで確認した設計上の判断を残します。AI生成コード時代のコードレビューのボトルネックを抑える場合も、レビューを省くのではなく、確認項目を定型化するのが出発点です。
回答を理解せずに貼り付ける運用では、誤りの発見も修正も担当者任せになります。生成AIの回答を丸写ししない組織運用と同様に、生成物を説明できる状態にしてから次の工程へ渡します。
ポイント
受け入れ条件は「AIを使ったか」ではなく、担当者が変更を理解し、レビュー・テストし、必要なら直したかです。プルリクエストの所有者と検証結果を、通常の変更と同じように残します。
入力と権利|機密情報・ライセンス・開示を別々に管理
Debianは、機密情報、非公開のやり取り、未公開のセキュリティ情報、暗号鍵、認証情報などを、明示的な許可なく第三者AIへ開示しないよう求めています。生成結果の品質とは別に、入力データを守る条件です。
生成AIが作った素材の著作権、著作者、ライセンス、学習データ由来の再現などの法的地位は、多くの法域で議論が続いています。DebianのGRはその結論を出していません。既存のライセンス、著作権、ソフトウェアの自由、貢献受け入れに関するポリシーは、使ったツールにかかわらず適用されます。
AI利用の開示は、Debianでは推奨されていますが必須ではありません。開示は透明性の問題、入力制限は情報保護、ライセンス確認は権利処理です。どれか一つを実施すれば他も済む、と扱わないことが大切です。
- 入力データ:機密情報や認証情報を入力してよいか、データ区分ごとに決める。
- 利用サービス:許可するAIサービスと、第三者提供の条件を確認する。
- 生成物の権利:依存関係、ライセンス、出典を通常の成果物と同じように確認する。
- 開示・記録:開示の要否と、監査で追える記録の場所を分けて定める。
社内環境のAIなら無条件に安全、開示すれば権利問題が解決する、という整理にも注意が必要です。自社の契約、社内規程、利用サービスのデータ取り扱いを確認し、入力と出力を別々に審査してください。利用経路が増えたときは、シャドーAIエージェントの検出・統制も同じ台帳の管理対象です。
自動化の境界|大量変更は事前合意と人間の監督が必要
Debianは、多数のパッケージや貢献者に影響する大量のバグ報告、パッチ提出、大規模なコード変更では、事前の議論と合意を求める方針です。自動化処理は、挙動と出力に責任を持つ人間が監督してください。
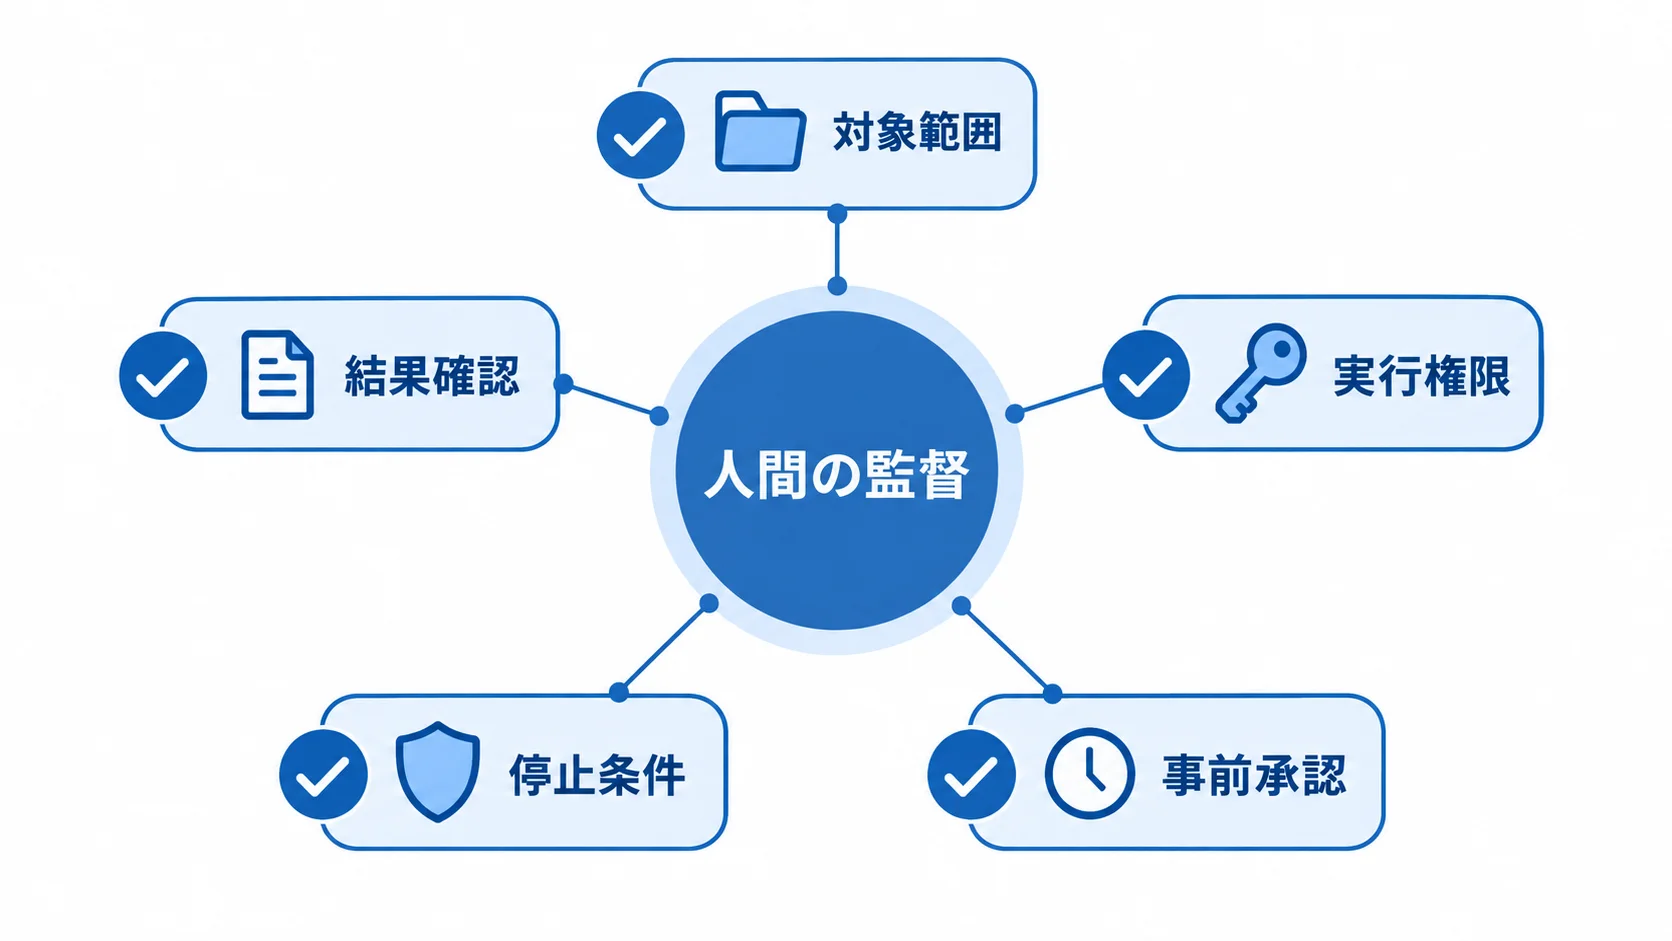
この考え方は、短いコード補完とリポジトリ横断の一括修正を同じルールで扱わないための境界です。AIエージェントに作業を任せる場合は、対象範囲、実行権限、事前承認、停止条件、結果確認を先に定めてください。
AIエージェントの実験では、目的を与えた後の操作範囲が広がりやすい点に注意が必要です。AIエージェントの丸投げを防ぐ監督体制を整えるには、担当者を置くだけでなく、変更前後の差分と停止手順を確認できる状態にしてください。
| 論点 | Debianの採択文 | 自社ルールでの最低確認 |
|---|---|---|
| 利用可否 | 生成AIを支持も禁止もしない。 | 用途・リスク・環境ごとに許可区分を決める。 |
| 責任 | 提出者が技術品質・法的受容性・適合性に責任を持つ。 | 変更ごとに人間の所有者と承認者を記録する。 |
| 品質 | 理解・レビュー・テスト・必要な修正を行う。 | テスト、静的解析、依存関係、セキュリティレビューを通す。 |
| 情報保護 | 機密・非公開情報などを第三者AIへ開示しない。 | 入力データ分類と利用可能なサービスを定義する。 |
| 大規模自動化 | 事前の議論・合意と人間の監督が必要。 | 対象範囲、権限、停止条件、結果確認を承認する。 |
表の右列はDebianが企業へ直接要求した規程ではなく、採択文と実務ガイダンスをもとにした編集部の整理です。組織の規模や扱うデータ、変更の影響範囲に合わせて、承認者や検査を追加してください。
ポイント
自動化の範囲が広がるほど、事前合意、権限、停止条件、結果確認の明文化が必要です。AIエージェントを動かす担当者は、出力だけでなく挙動にも責任を持つ担当者です。
自社の開発ルールへ|入力・生成・検証・記録の4段で始める
NISTのDevSecOps参照モデルは、AI生成コンテンツを人が検証し、SDLCの制御ゲートでレビュー・記録・承認してから使う方法を示します。Debianが採用した制度ではなく、補助ガイダンスです。
NISTの実装例では、AI支援のコード生成やテスト生成を使いながら、ピアレビュー、セキュリティ検証、自動テスト、承認ワークフローを通します。AIは本番環境を独自にデプロイしたり変更したりしません。
OWASPのSecure Coding with AIチートシートも、AI生成コードごとに人間の所有者を置き、レビュー・承認・担当者の帰属を明確にするよう勧めています。利用ツールとモデルバージョンを含む監査証跡を残し、AI生成コードを理由にコードレビューを省略しない運用です。両者を参考に、自社では次の4段から始めます。
- 入力を分ける:データの公開区分と、利用を認めるAIサービスを定める。
- 所有者を置く:生成物を理解し、変更を説明する人間の担当者を決める。
- 検証を通す:テスト、静的解析、依存関係、セキュリティレビューを実施する。
- 記録を残す:AI利用、モデル、承認者、検証結果を監査可能な形で保管する。
最初から全工程を自動統制する必要はありません。まずコード変更のプルリクエストで4段を試します。ログと停止条件を確認しやすい小さな範囲から、自動化対象を広げる順序が実務的です。
ここで示した4段は、Debianの採択文とNIST・OWASPのガイダンスをもとにした編集部の提案です。企業ごとの契約、社内規程、扱うデータ、開発工程に合わせて調整してください。
よくある質問
Q. Debianは生成AIの利用を禁止したのですか?
いいえ。採択された提案は、Debian内の開発・保守・パッケージング・ドキュメントなどで生成AIの利用を支持も禁止もしない立場です。ただし、提出物にはAI利用の有無にかかわらず同じ品質・正確性・保守性・法的順守の基準が適用されます。
Q. AIを使ったコードは、利用を開示すれば受け入れられますか?
いいえ。Debianの採択文では開示は推奨されていますが、開示だけで受け入れが決まるわけではありません。提出者が内容を理解し、レビュー・テストし、必要に応じて修正する責任を負います。
Q. AIに入力してはいけない情報は何ですか?
機密情報、非公開のやり取り、未公開のセキュリティ情報、暗号鍵、認証情報などです。Debianは、明示的な許可がなく、第三者のAIサービスへ開示しないよう求めています。
Q. AIエージェントに一括修正や自動PRを任せてもよいですか?
大規模または広範囲に影響する自動化は、事前に適切な場で議論・合意し、人間が挙動と出力を監督する必要があります。自社でも対象範囲、権限、停止条件、結果確認を先に定めてください。
まとめ
DebianのGR 2026/002は、生成AIの利用を支持も禁止もしない一方、AIを使った貢献にも品質、正確性、保守性、法令・ライセンス順守の同じ基準を適用する立場です。提出者は生成物を理解し、レビューし、テストし、必要に応じて修正する責任を負う立場です。
企業が取り入れるなら、AI利用の可否だけで規程を作らず、入力データ、生成物の人間の所有者、テスト・セキュリティ検査、承認と記録に分けて設計します。大規模な自動化では、事前合意、権限、停止条件、結果確認も加える設計です。
まずはコード変更のプルリクエストで4段を試し、担当者が変更を説明できるか、検証結果を追えるかを確認してください。Debianの立場とNIST・OWASPの補助ガイダンスを、自社の契約・社内規程・開発工程へ翻訳することが、安全に範囲を広げる第一歩です。
ポイント
生成AIの導入ルールは、利用を許可するかどうかの一文で終わりません。入力・生成・検証・記録の4段を既存の開発工程に置き、人間が最終的な責任を引き受けられる状態を作ります。
関連記事
- AI生成コード時代のコードレビューを解説|開発現場のボトルネックと対策
- AIエージェント実験の失敗事例を解説|丸投げを防ぐ監督体制のポイント
- 生成AI活用の質を解説|回答の丸写しを防ぐ組織運用のポイント
- シャドーAIエージェント対策を解説|検出・統制の進め方
- 経産省がAIエージェントのセキュリティガイドライン策定に着手|サブWGの論点を解説
▼開発を相談する前に読みたい無料ホワイトペーパー
・AIシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。