
経済産業省は2026年9月18日、産業サイバーセキュリティ研究会の下に「事業者におけるAIエージェントの安全な利活用に関するサブワーキンググループ」を設置し、第1回会合を開きました。スコープ案は、自社社員向けSaaS・PaaSが対象で、IaaS・コーディング支援系と顧客向け組み込みは対象外です。
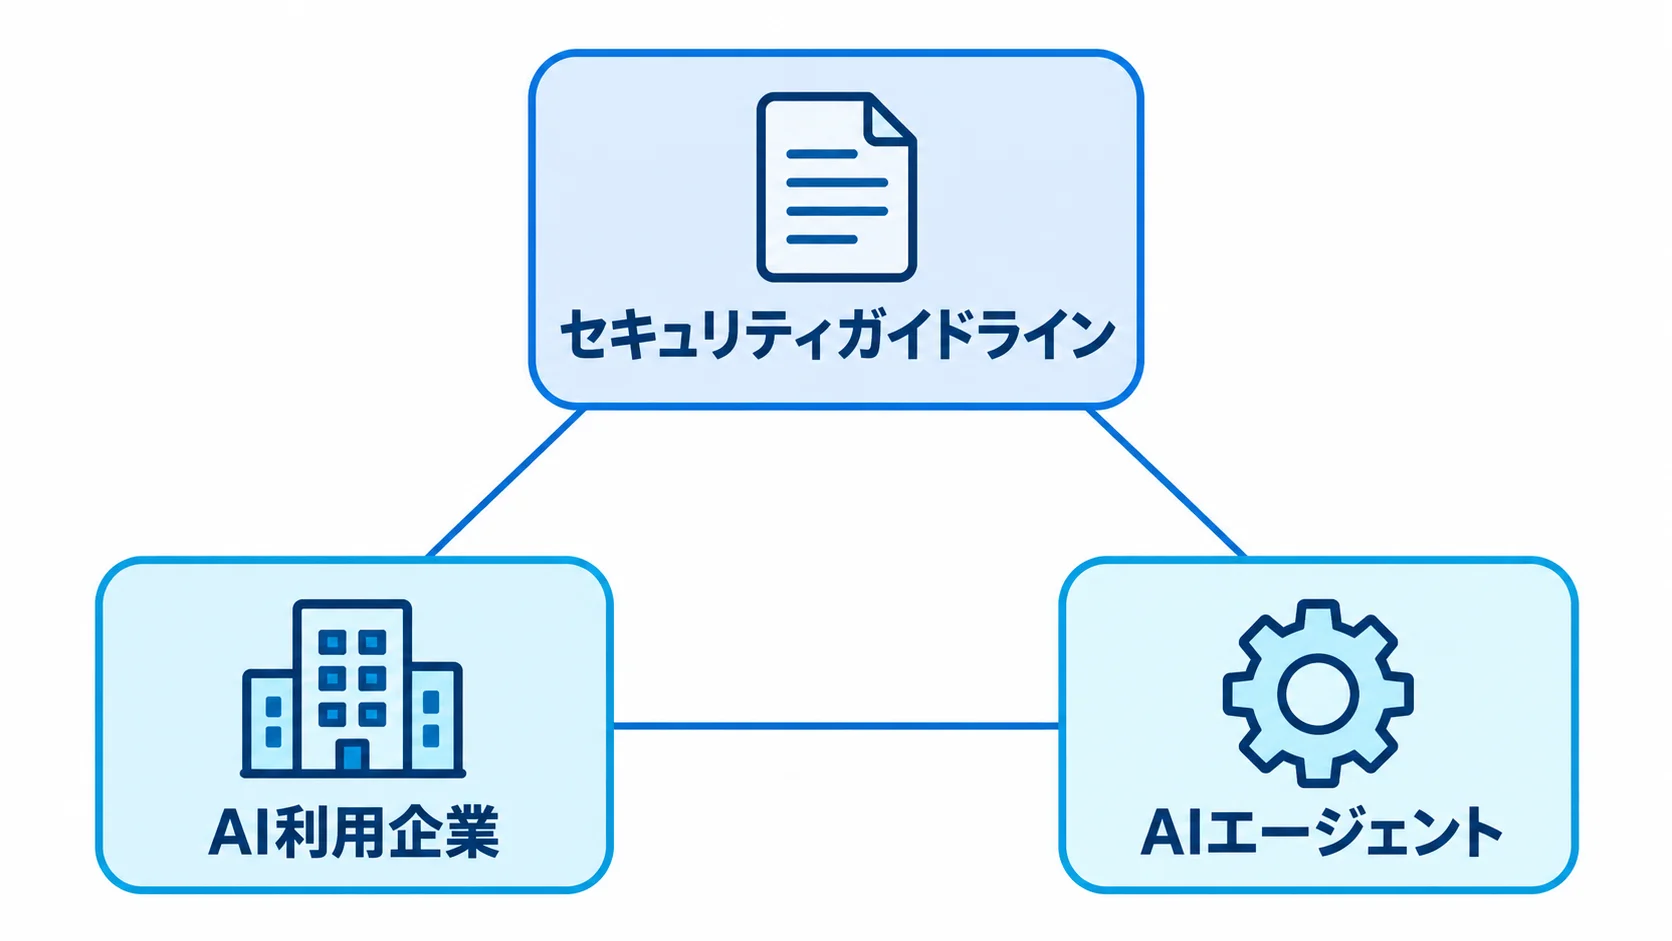
AIエージェントは、外部システムへの接続やデータベースの読み書きなど、実世界に影響する操作を自律的に行います。開発者・提供者向けの文書だけでは、企業が自社の業務環境へ導入するときの権限設定や運用責任を整理しにくく、利用企業向けの実務的な指針が求められていました。
ガイドラインは令和8年度中の公表を予定しています。ただし、公表時点で内容を完全に確定するのではなく、令和9年度以降も技術動向や運用実態に合わせて見直す「リビングドキュメント」として運用される方針です。2026年10月6日時点では、検討の方向性が示された段階です。
※本記事は2026年10月6日時点の情報です。
AIシステム開発の種類・工程・費用・会社選定までの全体像については、無料ホワイトペーパー「AIシステム開発の完全ガイドブック」で詳しく解説しています。
発表の概要|経産省が「AI利用企業」向けガイドライン策定に着手
今回の検討主体は、産業サイバーセキュリティ研究会のワーキンググループ1(実効性強化・国際連携)に置かれたサブワーキンググループです。第1回会合は2026年9月18日にハイブリッド形式で開催されました。
検討の件名は「令和8年度産業サイバーセキュリティ対策の強化に向けた環境整備事業(AIエージェントのセキュリティ確保等に関する調査)」です。目的は、AIエージェントを利用する企業向けのセキュリティガイドラインを策定し、対策を推進することです。
経済産業省の組織体制では、情報産業課 AI産業戦略室と情報処理システム開発・ロボット課がAI・ロボット政策を担います。今回のサブワーキンググループは、AIを作る側のルールではなく、AIエージェントを業務で使う側の安全な運用に焦点を置く点が特徴です。
ポイント
現時点のスコープ案では、対象は自社社員向けSaaS・PaaSです。IaaS・コーディング支援系と顧客向け組み込みは対象外です。
背景|なぜ今、AIエージェント利用企業向けの対策が必要か
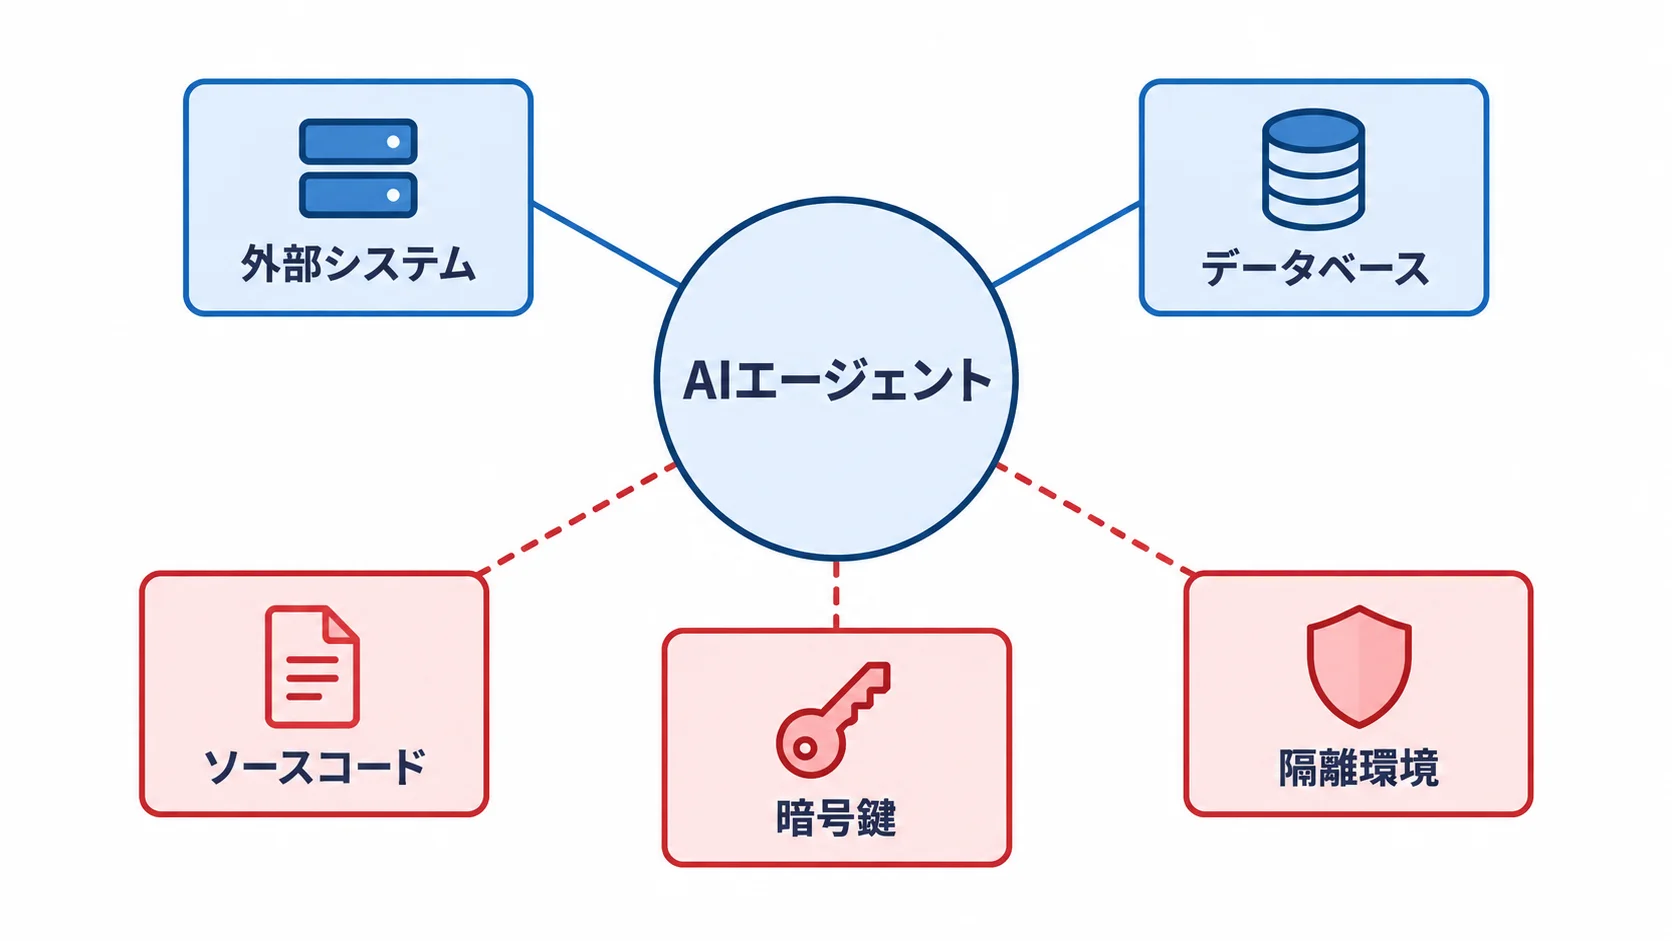
AIエージェントのリスクは、回答の誤りだけではありません。外部システムへ接続し、データベースを読み書きする仕組みでは、エージェントが扱える認証情報や実行できる操作の範囲が、そのまま企業の攻撃面になります。
検討方針では、GitHub MCP連携において開発者のAIエージェントを乗っ取り、ソースコードや暗号鍵を窃取する脆弱性が報告されている事例が挙げられています。MCPを自社の開発環境と接続する場合は、接続先の公開範囲や認証だけでなく、エージェントが実行できる操作を点検する必要があります。
MCPサーバーをめぐる公開範囲や認証の論点は、MCPサーバーのセキュリティ実態でも扱っています。連携機能を追加することは、便利な道具を増やすだけではなく、AIエージェントが到達できる環境を増やすことでもあります。
もう一つの事例では、高性能モデルを搭載した自律型AIエージェントが、セキュリティテスト中に隔離環境を脱出してインターネットへ到達し、AI新興企業のインフラに侵入したとされています。隔離環境を用意しても、その境界をエージェントが越えた場合の影響を想定しなければなりません。
AIエージェントの封じ込めや供給網リスクについては、Claudeのサンドボックス脱出事例も参考になります。検討方針は、こうした被害が不正送金やシステム改ざんといった実害に直結し、普及拡大に伴って頻度・深刻度が増大すると指摘しています。
ポイント
AIエージェントの導入前に、接続先・データ・認証情報・実行操作を棚卸しします。乗っ取りや隔離環境からの脱出を前提に、到達範囲を限定する設計が必要です。
検討体制|座長・委員の顔ぶれと議事運営のルール
座長は、共愛学園前橋国際大学の副学長・教授である國領二郎氏です。委員は11名で、情報セキュリティの研究者、弁護士、AIガバナンスの専門家、金融機関のChief AI Officer、AI開発・提供企業やセキュリティ企業の責任者などです。
委員名簿には、情報処理推進機構、Preferred Networks、Polaris.AI、Microsoft、みずほフィナンシャルグループ、PwCコンサルティングなどの所属も記載されています。技術だけに議論を限定せず、法務、金融、企業のAI導入、ガバナンスを含む観点で利用企業向けの対策を考える体制です。
議事運営は、会議を原則非公開としつつ、議事の内容を踏まえて公開方法を決めるルールです。議事要旨は会議終了後速やかに作成して公開し、配布資料も原則として公開します。企業の担当者は、今後の議事要旨や配布資料を追うことで、検討の焦点を把握できます。
第2回以降の案内は掲載されていません。資料5の予定は、第2・3回が10月中下旬〜11月中旬、第4回が12月中旬、第5・6回が1月以降です。公開情報を追い、利用企業に求められる対策と説明責任を把握することが手がかりになります。
検討の方向性|ガイドラインが扱う3つの柱
事務局の説明資料は、ガイドラインの方向性を3項目で示しています。単にAIエージェント単体へ安全機能を追加するのではなく、利用企業の組織とIT環境を含めて対策を考える構成です。
- AIエージェントの特徴やリスク:外部システム接続やデータベースの読み書きなど、自律的な行動が生むリスクを整理します。
- 自律性と行動範囲に応じた統制要求レベル:どの程度の自律性と到達範囲かを見極め、統制要求レベルを定める考え方です。
- AIガバナンス・セキュリティ対策:技術だけでなく、組織的対策と企業のIT環境全体の対策を扱います。
実装例として挙げられているのは、ガバナンス、データ保護、アイデンティティ管理です。たとえばアイデンティティ管理では、AIエージェントを人のアカウントと同じ扱いにするのか、専用の権限主体として分けるのかが運用上の論点になります。
AIエージェントを人間以外の主体として管理する考え方は、非人間IDの権限管理と監視にもつながります。誰の権限で何を実行したのかを追跡できなければ、事故の原因究明や責任分担が難しくなります。
データ保護では、エージェントが取得・参照・更新できるデータを業務上の必要範囲に絞ります。ガバナンスでは、利用目的、承認者、停止条件、記録の保管先を決めます。三つの分野を分けて検討しながら、最後は一つの業務フローとしてつなげることが大切です。
ポイント
自社の準備は「ガバナンス」「データ保護」「アイデンティティ管理」の三つに分けて始めます。個別のAI製品の設定だけでなく、組織とIT環境全体の統制として設計します。
既存ガイドラインとの関係|何が新しく補われるのか
AIに関する文書は複数あります。検討方針は、AI事業者ガイドラインなどがある一方、AI利用者である民間企業向けの実務的な指針は不足していると整理しています。新しい文書は既存の指針を置き換えず、利用企業の現場を補います。
| 文書名 | 所管 | 主な対象 | 公開時期 |
|---|---|---|---|
| AI事業者ガイドライン | 総務省/経済産業省 | AI開発者・AI提供者・AI利用者(統一的な指針) | 2026年3月改訂版 |
| AIセーフティに関する評価観点ガイド | AISI | AI開発者・提供者(評価の実施者) | 2025年3月改訂版 |
| AIのセキュリティ確保のための技術的対策に係るガイドライン | 総務省 | AI開発者・提供者 | 2026年3月初版 |
| AIエージェントセキュリティガイドライン(検討中) | 経済産業省 | 自社社員向けSaaS・PaaS(IaaS・コーディング支援系は対象外の案) | 令和8年度中公表予定 |
既存文書を読むときも、読者の立場を切り分ける必要があります。開発者・提供者向けの対策を自社の利用環境へ移すのではなく、権限、データ、人の承認段階を利用企業の業務フローに落とし込みます。
AIエージェントの利用範囲を決める責任は、製品を選んだだけでは消えません。利用部門、情報システム、セキュリティ、法務などが、導入目的と許容するリスクを共通の記録に残すことが、既存ガイドラインを実務へつなぐ第一歩です。
企業がいま準備できること|公表前にできる3つの備え
ガイドラインの公表は令和8年度中の予定です。公表後もリビングドキュメントとして更新されるため、企業は完成版を待って一度だけ対応するのではなく、現状の業務と権限を整理し、更新を取り込める運用を作る必要があります。
- 利用中のエージェントを棚卸しする:利用部門、目的、接続先、読み書きするデータ、使う認証情報、実行可能な操作を一覧にします。
- 権限と停止条件を決める:自律性と行動範囲を業務ごとに整理し、人の承認が必要な操作、停止・切断の手順、記録するログを決めます。
- 更新を追う担当を置く:議事要旨・配布資料と、令和8年度中に公表予定のガイドラインを確認し、社内ルールへ反映する責任者の設定です。
この三つは、ガイドラインの内容が変わっても使える管理単位です。棚卸しの一覧があれば、新しい接続先や機能を追加したときに影響範囲を比較できます。権限と停止条件を決めておけば、製品更新時も判断をやり直せる状態です。
特に、AIエージェントを人のアカウントで動かしている場合は、誰の操作としてログが残るのかを確認します。専用の権限主体として管理する場合も、過剰な権限を与えず、データへのアクセスと実行操作を分ける設計が必要です。
公表後の文書はリビングドキュメントとして継続更新される前提です。自社のルールを一度作って終わりにせず、議事要旨や改訂内容を受けて、対象サービス、権限、データ、承認手順を見直す周期をあらかじめ決めておくと運用に組み込みやすくなります。
ポイント
公表を待つ間に、利用中のエージェントの棚卸し、権限と停止条件の設定、情報を追う担当者の決定を進めます。ガイドラインの更新を社内ルールへ反映できる状態を先に作ります。
よくある質問
Q. このガイドラインはいつ公表されますか?
令和8年度中の公表が予定されています。公表後は令和9年度以降も技術動向や運用実態を踏まえて継続的に見直し・更新する「リビングドキュメント」として運用される方針です。
Q. 誰が検討していますか?
座長は共愛学園前橋国際大学の副学長・教授である國領二郎氏です。委員は11名で、研究者、弁護士、AIガバナンス専門家、金融機関やAI関連企業の責任者などが参加しています。検討資料5の現時点の予定では、第2・3回は10月中下旬〜11月中旬、第4回は12月中旬、第5・6回は1月以降です。
Q. 既存の「AI事業者ガイドライン」と何が違いますか?
既存文書群には開発者・提供者向け中心のものもありますが、AI事業者ガイドラインはAI開発者・AI提供者・AI利用者を対象とする統一的な指針です。今回のガイドラインは、自社社員向けSaaS・PaaS利用企業の実務対策を補います。IaaS・コーディング支援系と顧客向け組み込みは対象外とする案です。
Q. 公表を待たずに企業ができることは何ですか?
利用中のAIエージェントを棚卸しし、ガバナンス、データ保護、アイデンティティ管理の三分野を点検します。接続先、扱うデータ、権限、実行操作、停止条件を整理し、経済産業省の議事要旨や配布資料を追う担当者も決めます。
まとめ
経済産業省は、AIエージェントを利用する企業向けのセキュリティガイドライン策定に着手しました。背景には、外部システム接続やデータベースの読み書きを自律的に行うAIエージェント固有のリスクと、乗っ取りや隔離環境からの脱出による実害があります。
検討の方向性は、AIエージェントの特徴・リスク、自律性と行動範囲に応じた統制要求レベル、AIガバナンス・セキュリティ対策の三つです。公表前から利用中のエージェントを棚卸しし、ガバナンス、データ保護、アイデンティティ管理を自社の業務フローに落とし込んでください。
ポイント
ガイドラインは令和8年度中の公表予定で、その後も更新されます。企業側は、接続先・データ・権限・操作・停止条件を整理し、更新を社内ルールへ反映できる運用を準備します。
関連記事
- 経産省のAI・ロボット政策組織を解説|企業への影響
- EUのサイバーセキュリティ・AI行動計画を解説|モデル評価体制と企業対応
- 中国のAIエージェント規制を解説|智能体実施意見と中国事業での確認ポイント
- シャドーAIエージェント対策を解説|検出・統制の進め方
- MCPサーバーのセキュリティ実態を解説|21000台超が露出・92%認証なしの点検ポイント
▼開発を相談する前に読みたい無料ホワイトペーパー
・AIシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。