
NVIDIAは2026年10月21日、GTC Berlinで「NVIDIA OpenShell Reference Architecture」を発表しました。AIエージェントの構築、封じ込め、観測、ポリシー強制を、企業インフラとエッジで実行するためのフルスタック設計です。OpenShellとSentryは、9月28日に発表されたNVIDIA「Open Agent Safety Platform」でも中心になっていた仕組みで、今回の設計はこれらに推論基盤やエッジのシステムを組み合わせています。
この設計の特徴は、エージェントに安全な振る舞いを期待するだけでなく、実行環境の外側に統制を置く点です。OpenShellが実行とアクセスを制御し、BlueField-4上のNVIDIA Sentryがホストから独立した監視・強制層を担います。
企業が見るべきなのは、NVIDIA製品を採用するかどうかだけではありません。エージェントの権限、送信先、認証情報、人の承認、監査をどの層で守るかを、脅威モデルと提供時期に合わせて決めることです。
※本記事は2026年10月27日時点の情報です。
AIシステム開発の種類・工程・費用・会社選定までの全体像については、無料ホワイトペーパー「AIシステム開発の完全ガイドブック」で詳しく解説しています。
OpenShell Reference Architectureとは|AIエージェント向けのフルスタック設計
AIエージェントは、モデルに質問へ答えさせるだけの仕組みではありません。ファイルを読み、ツールを呼び出し、APIへ接続し、結果に応じて次の操作を選びます。実行時間が長くなるほど、モデルの回答品質とは別に「どこへ接続できるか」を統制する層が必要になります。
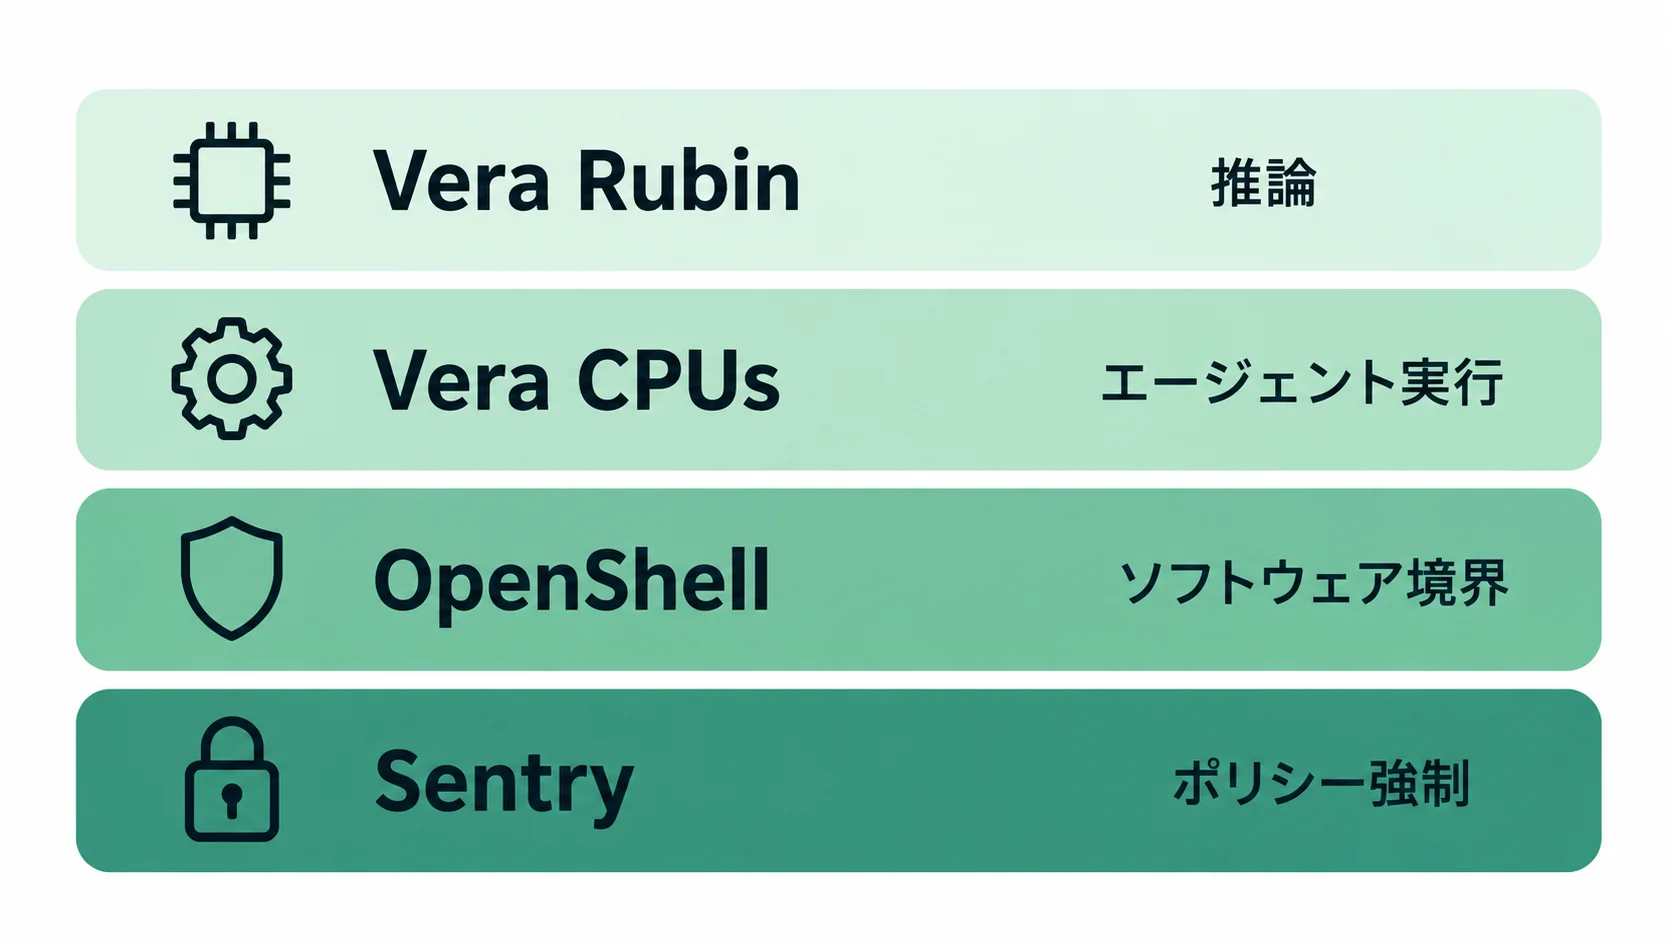
OpenShell Reference Architectureは、この実行ループを複数の層に分けます。NVIDIA Vera Rubinは企業ワークロードの推論基盤です。Vera CPUsはエージェントのハーネスやツール実行、OpenShellはセキュアランタイム、BlueField-4上のSentryはインシリコンのポリシー強制を担当します。
ポイント
OpenShell Reference Architectureは単体のAIエージェント製品ではなく、推論、エージェント実行、ソフトウェア境界、ハードウェア境界を分担させる全体設計です。
OpenShellの仕組み|既定拒否とポリシーをエージェント外で強制
NVIDIA OpenShellは、エージェントの実行、アクセス、推論先を統制するオープンなセキュアランタイムです。既定では何も許可せず、ポリシーで権限を与え、強制はエージェントのプロセス外で行います。プロンプトの変更だけで制限を外せないことが設計の軸です。
エージェントごとのサンドボックスは直接のネットワークアクセスを持たず、権限なしで実行されます。到達できるファイルを制限し、カーネルでシステムコールを監視・フィルタリングします。ネットワーク要求は監督役へ送られ、ポリシーに沿ったものだけが許可されます。
ポリシーを決める部品も分かれています。Policy Proverはポリシーが許可境界を越えないかを形式検証し、Gatewayは利用者の認証やサンドボックスのライフサイクル、設定と認証情報を管理します。Supervisorは実行時にネットワーク要求を評価し、許可・拒否を監査ログへ記録します。
この考え方は、AIモデルの安全機能と競合するものではありません。モデルやエージェントハーネスは「何をしようとするか」を左右し、OpenShellは「何をしてよいか」を実行時に制約します。AIブラウザのプロンプトインジェクションのように、入力がエージェントの目的を変えるリスクを考える際にも、外部の実行境界が判断材料になります。
企業側では、エージェントが読むデータ、呼び出せるツール、接続できる送信先、使える認証情報を個別に定義する必要があります。「社内ネットワークへ接続可能」のような広い権限ではなく、目的と操作単位の許可へ落とし込むことが出発点です。
ポイント
OpenShellの価値はサンドボックスだけではありません。既定拒否、ポリシー検証、認証情報の媒介、許可・拒否の監査を一つのランタイム境界で扱います。
BlueField-4とSentry|ホストが侵害されても外側から監視・遮断
OpenShellのソフトウェア境界に、NVIDIA Sentryが別の監視・強制層を加えます。SentryはNVIDIA DOCA上で動き、BlueField-4 DPUのハードウェア分離されたホスト非依存のセキュリティドメインから、エージェントとホストソフトウェアの外側で動作します。
NVIDIAの技術ブログは、エージェントをVera CPUs上で実行し、BlueField-4をノードからモデルへ向かう唯一の経路に置く構成を説明しています。Sentryはエージェント自身が報告するログに頼らず、エージェントとモデル間の通信を検査し、定義したポリシーを適用します。
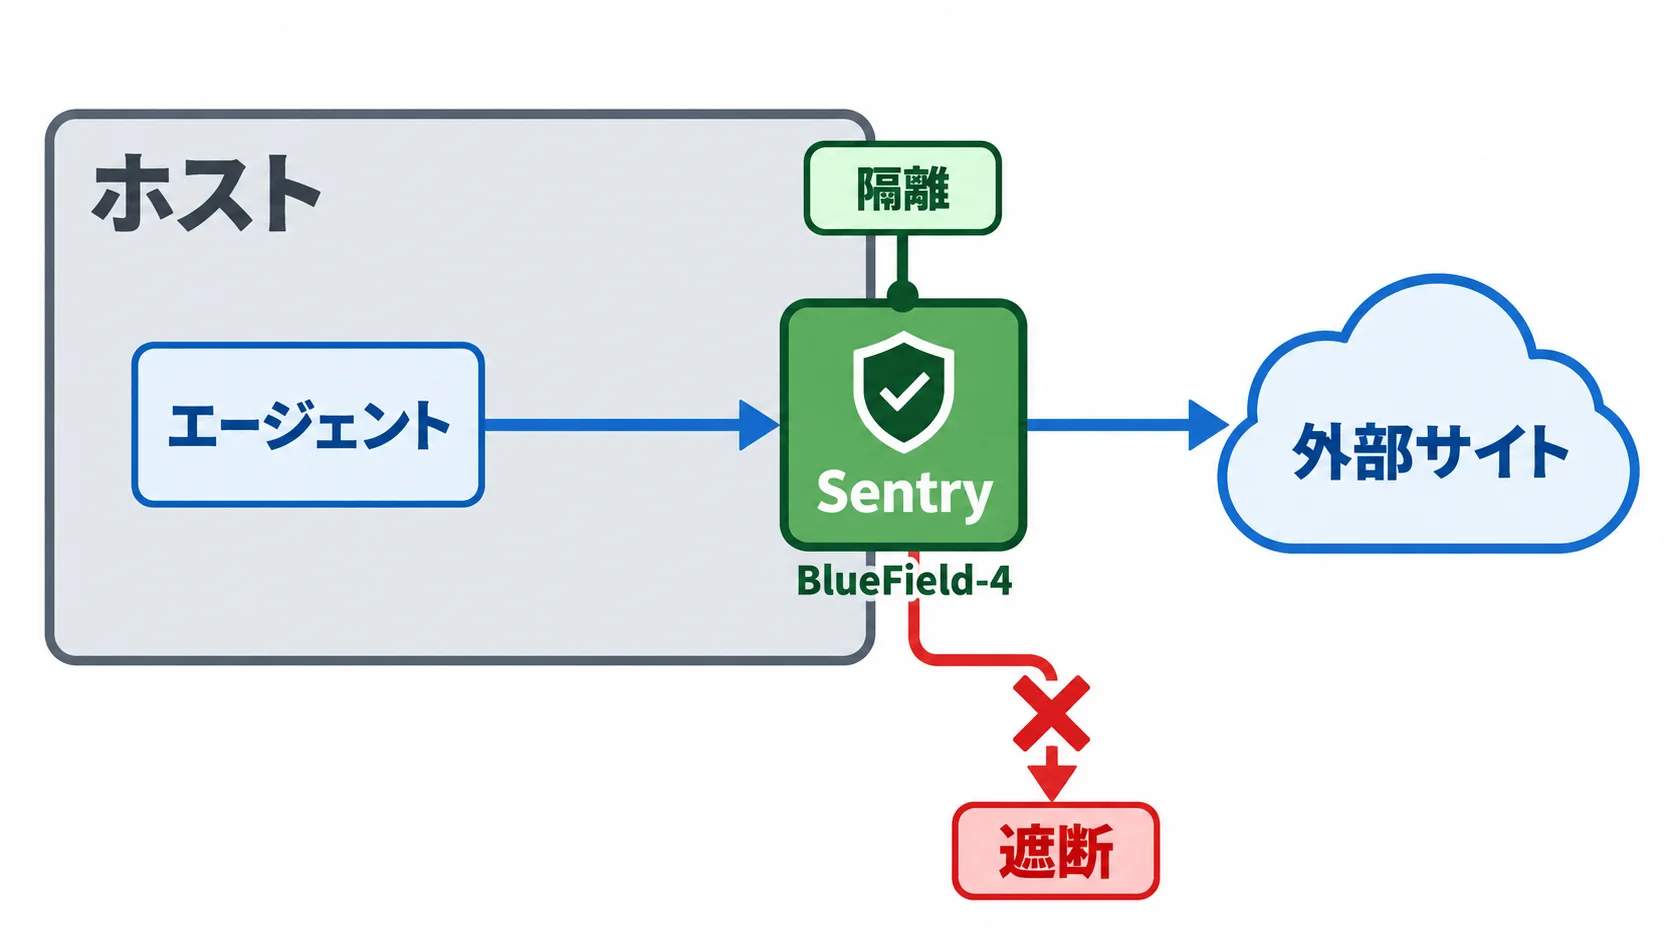
SentryのDOCA Towerは通信を検査する透過プロキシです。DOCA Flowによるレイヤー4ファイアウォールで未承認の接続先を遮断し、許可した通信をアプリケーション層で確認します。Open Policy Agent(OPA)を使い、Regoで書いたポリシーに対してアクセス要求を評価します。
未承認ツールの実行、大量の外向き通信、未承認ファイルの操作、CPU急増、大量ファイル削除などは、Sentryが挙げる逸脱の兆候です。境界を越えたときは、BlueField-4のインシリコン機能でエージェントをミリ秒単位で封じ込め・隔離できると説明されています。
この層が必要かどうかは、ホスト侵害をどこまで想定するかで決まります。OpenShellの実行境界で足りる業務もあれば、ホストやエージェントがログを改変する可能性まで考え、外部の監視・強制を求める業務もあります。AIエージェントの封じ込め失敗を検討するときも、強制点がエージェントの内側か外側かを分けて考えます。
ポイント
OpenShellはソフトウェア実行境界、SentryはBlueField-4のホスト独立な監視・強制層です。両者を同じ「サンドボックス」と捉えず、想定する侵害範囲で選びます。
企業導入で確認すること|権限・経路・認証情報・監査を分解
企業がPoCを始めるなら、まずエージェントに任せる作業を分解します。読み取り、検索、下書き作成は自動実行に置き、送信、公開、マージ、削除、権限変更のような結果を確定させる操作は、人のレビューを挟む設計が現実的です。
- 権限:読めるデータ、使えるツール、実行できる操作を目的別に定義する。
- 経路:モデル、MCP、A2A、API、外部サイトへの送信先を許可リストで管理する。
- 認証情報:生のサービス認証情報をエージェントプロセスに置かず、媒介層で扱う。
- 監査と停止:許可・拒否、人の承認、セッション停止を後から追えるようにする。
NVIDIAのリファレンス設計は、送信先を既定で拒否し、署名された許可リストで制御することを示しています。エージェントが自分で権限やツールを広げられないことも設計上の不変条件です。これは、AIエージェントの権限を人のIDと別に管理する非人間IDの考え方とも接続します。
MCPやA2Aを使う企業は、接続できることと、操作を許可することを分けて設計します。ネットワークが到達できても、サービスの認証、操作クラス、人の承認がそろわなければ実行できない形にします。MCPサーバーの公開範囲と認証を点検するときも、接続先の数だけでなく認証と操作権限を確認します。
監査ログは、エージェントが出力した記録だけで完結させないことが大切です。Sentryはホスト外の改ざん検知可能な記録を示しており、OpenShellも許可・拒否の判断を監査できます。自社の運用では、誰が、どのエージェントへ、どの権限を、いつ与え、何を止めたかを一つの調査単位にします。
導入の進め方|OpenShellの検証とSentryの提供時期を分ける
2026年10月27日時点で、NVIDIAのプレスリリースはOpenShell Reference Architectureを「now available」と記載しています。OpenShellはBlueField-4なしでも、対応するローカル、オンプレミス、クラウド、Kubernetes基盤で動かせると公式ページで説明されています。
一方、SentryについてNVIDIAの技術ブログは、DOCAのライブラリやマイクロサービスを探索できると案内し、Sentry自体の提供予定を「early next year」としています。全体アーキテクチャの発表と、個々のハードウェア・ソフトウェアの調達可能性は同じ情報として扱えません。
| 統制層 | 強制位置 | PoCで確認すること | 向く脅威モデル |
|---|---|---|---|
| エージェント内の制御 | モデル・ハーネス | 指示、ツール呼び出し、出力の評価 | 誤操作や不適切な出力 |
| OpenShell | エージェント外のランタイム | ファイル、ネットワーク、認証情報、監査 | 権限逸脱やプロンプトによる行動変更 |
| OpenShell+Sentry | BlueField-4のホスト外領域 | 通信、実行時情報、隔離、改ざん耐性 | ホストやエージェントの境界侵害 |
最初の検証では、代表的なエージェントを一つ選びます。許可リストにない送信先、未承認ファイル、認証情報へのアクセス、危険なツール実行を試してください。次に、許可・拒否の監査、人の承認、停止と再開、ポリシー変更の手順を実際の運用担当者が確認します。
BlueField-4とSentryを評価するときは、必要な通信が本当にDPUを通るか、MCP・A2A・モデル・APIの経路が別ルートで抜けないかを見ます。導入判断には、機器の提供時期、対応する実行環境、ポリシー作成者、監視チーム、障害時の停止手順を含めます。
ポイント
まずOpenShellで自社の権限・経路・監査ポリシーを検証し、Sentryはホスト侵害まで想定する業務で、提供時期と経路の独立性を別に評価します。
よくある質問
Q. NVIDIA OpenShellは何をするソフトウェアですか?
エージェントの実行、アクセス、推論先を統制するセキュアランタイムです。既定拒否、ポリシーによる許可、エージェント外での強制、許可・拒否の監査を提供します。
Q. BlueField-4は必須ですか?
OpenShellはBlueField-4なしでも、対応するローカル、オンプレミス、クラウド、Kubernetes基盤で動かせます。BlueField-4では、Sentryによるホスト独立な監視・強制が加わります。
Q. NVIDIA Sentryはどこで動きますか?
NVIDIA DOCA上で、BlueField-4 DPUのハードウェア分離されたホスト非依存のセキュリティドメインで動きます。
Q. 2026年10月27日時点ですぐSentryを導入できますか?
プレスリリースはReference Architectureをnow availableとしています。技術ブログはSentryの提供予定をearly next yearとしています。導入前に、対象コンポーネントの提供時期と対応機器を確認してください。
まとめ
NVIDIA OpenShell Reference Architectureは、AIエージェントの推論基盤と実行環境、ソフトウェア境界、ハードウェア境界を分けて設計します。OpenShellは既定拒否と外部ポリシー強制を担い、SentryはBlueField-4からホスト外の監視・隔離を加えます。
自社で検証するときは、まず代表的なエージェントの権限、送信先、認証情報、承認、監査を棚卸しします。そのうえでOpenShellのポリシーを試し、ホスト侵害まで想定する業務だけをSentryの評価対象に分けると、製品の発表と自社の導入判断を混同せずに済みます。
ポイント
判断の順序は、エージェントに任せる操作を決める、OpenShellで実行境界を検証する、必要な業務だけをホスト外の強制層へ広げる、の3段階です。
関連記事
- AgentOpsを解説|AIエージェントの可観測性・評価・監視のポイント
- Microsoft Execution Containers(MXC)を解説|AIエージェントをOSで閉じ込める仕組み
- AIエージェントの「封じ込め失敗」が相次ぐ理由を解説|Anthropic・Googleの公表事案に学ぶ隔離設計
- シャドーAIエージェント対策を解説|検出・統制の進め方
- Gemini Enterprise Agent Platformを解説|企業向けエージェント基盤の機能と運用ポイント
▼開発を相談する前に読みたい無料ホワイトペーパー
・AIシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。