
災害復旧システム(DR)は、障害が起きたときに重要な業務を再開するための仕組みです。開発では、対象業務と復旧目標を決め、方式を選び、復旧先で業務を動かす環境と手順を整えます。
方式、対象範囲、導入の進め方、費用、開発会社の選び方を順に見ていきます。
▼関連記事一覧
・災害復旧システム(DR)開発の進め方/やり方/流れや方法/手法/工程/手順
・災害復旧システム(DR)開発でおすすめの開発会社/ベンダー6選と選び方
・災害復旧システム(DR)開発の見積相場や費用/コスト/値段について
・災害復旧システム(DR)開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
災害復旧システム(DR)の定義と役割
災害復旧システム(DR)は、本番サイトとは別の場所にデータや実行環境を用意し、障害が起きたときに業務を再開するためのIT基盤です。
対象は自然災害に限らず、設備故障、誤操作、ソフトウェア更新の失敗、サイバー攻撃まで含まれます。
復旧先でアプリケーションを起動できても、認証基盤やデータベース、ネットワーク、外部連携が動かなければ、業務は戻りません。そのため、技術だけでなく業務を再開する条件まで一体で設計する必要があります。
バックアップとDRの違い
バックアップの主な役割は、過去のデータを保存し、削除や破損の前の状態へ戻せるようにすることです。一方、DRは保存データを使い、優先する業務を復旧環境で再開します。
復旧先の環境、アプリの起動順、担当者の判断基準が決まっていなければ、再開までに何時間かかるかは分かりません。そこでDRでは、データの複製とフェールオーバーの準備に加えて、復旧手順と連絡網、訓練を整えます。
復旧後のデータに整合性があるかを確かめる手順も、あらかじめ用意しておきます。
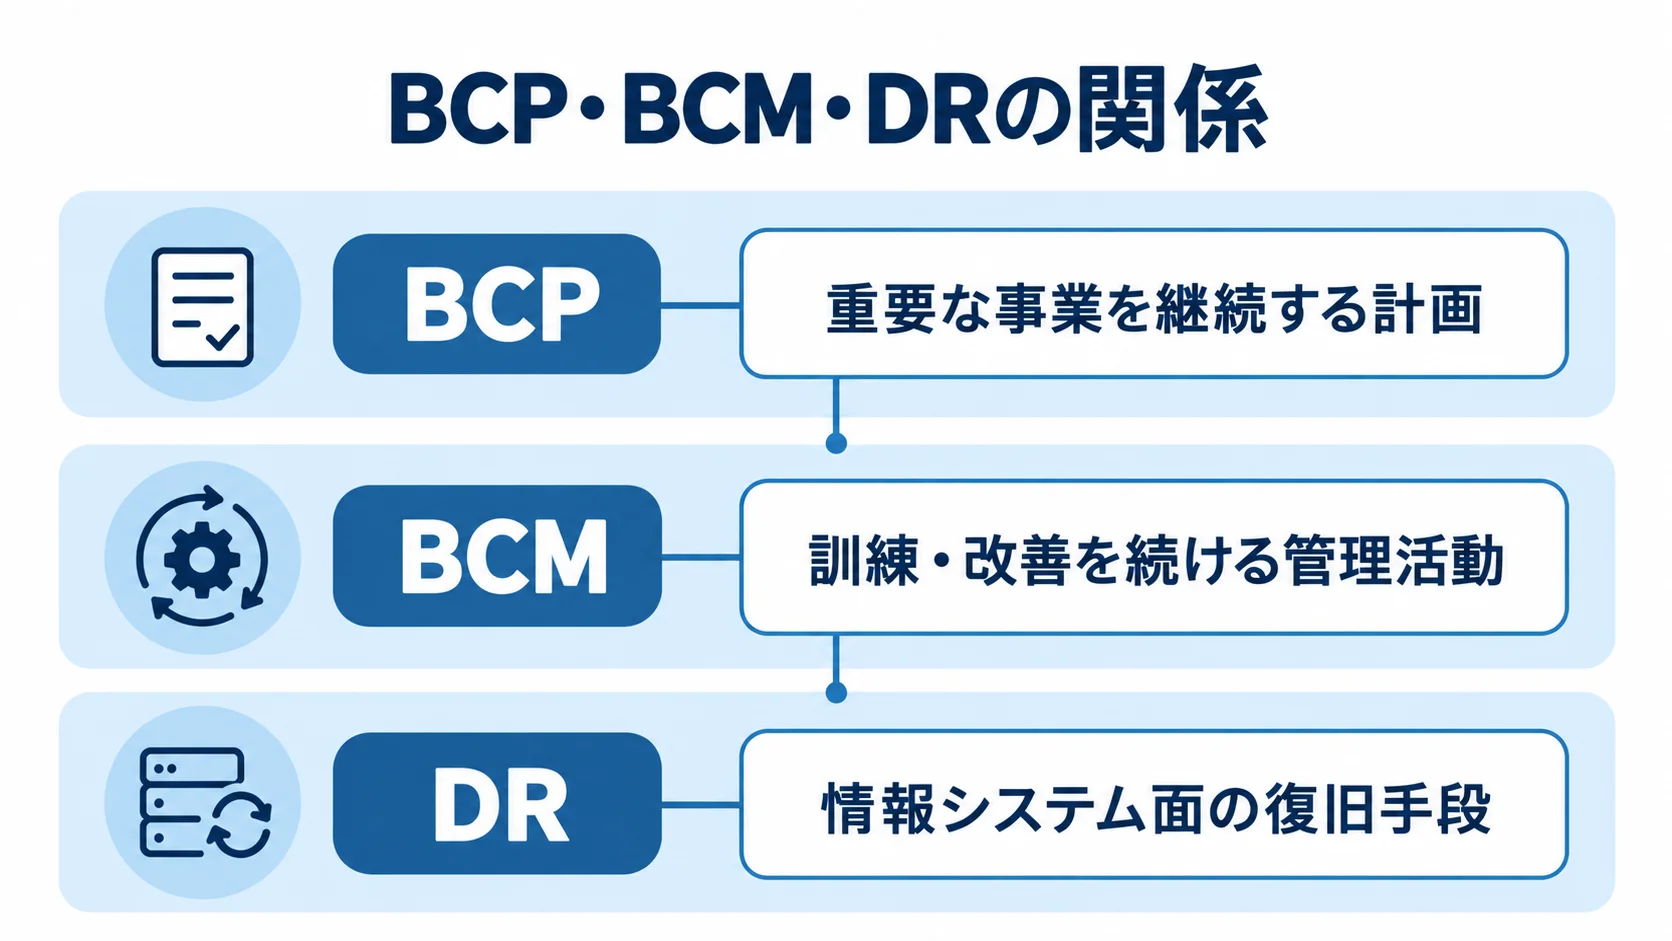
BCP・BCM・DRの関係
三者の役割を分けて考えると、事業目標をITの復旧要件へ結びつけやすくなります。
- BCP:緊急時にも重要な事業を継続し、早期に再開するための計画です。
- BCM:BCPを作り、訓練し、改善を続ける管理活動です。
- DR:BCPを支える、情報システム面の復旧手段です。
たとえば、受注業務を止めないというBCP目標に対して、DRでは受注データを戻す時点、受注システムの起動時間、在庫・会計との連携順を定めます。
災害復旧システム(DR)の種類と選び方
方式は、復旧までに許容できる時間とデータ損失、平常時の費用と運用負荷で決めます。
常時稼働に近い構成ほど復旧は速くなります。その一方で、待機環境や回線などの費用に加えて、監視要員の費用も増えます。
必要時だけ環境を構築する方式は安価になりやすいものの、構築手順の精度と訓練が復旧時間を左右します。
ホットサイト・ウォームサイト・コールドサイトの違い
ホットサイトは、復旧先のサーバーやデータを常時稼働に近い状態で保ちます。RTOを数分から数時間に抑えたい基幹業務に向いていますが、そのぶん二重化した計算資源や通信費が継続的に発生します。
ウォームサイトは、ホットとコールドの中間にあたる方式です。データを継続して複製し、復旧時に必要なサーバーを起動・拡張します。
コールドサイトは、データと構築手順を別拠点に保管し、発災後に環境を用意する方式です。許容停止時間が長い業務や、対象を重要なシステムに絞った場合に採用されやすいです。
DRaaS・クラウド・オンプレミスの使い分け
DRaaSは、復旧基盤やレプリケーション機能をサービスとして使う方式です。初期の設備投資を抑えやすいうえに、保護対象も段階的に増やせます。
- クラウド型:複数の地域やゾーンへ広げやすく、復旧時だけ資源を増やせる場合があります。
- オンプレミス型:データの所在地や専用機器の要件に対応しやすい方式です。
- ハイブリッド型:基幹系を二重化し、周辺業務はクラウドバックアップにする構成もあります。
クラウド型では、データ転送量や保存世代、起動時間を中心に確認します。回線障害時の接続方法や権限も含めます。オンプレミス型は、設備更新と現地対応の負荷も見込みます。
対象範囲とRTO・RPOの決め方
DRの設計は、業務への影響から復旧目標を決めるところから始めます。製品は、その後に選びます。
業務ごとに、停止が売上や顧客対応にどう響くかを評価します。法令や安全、決済への影響も含めて見ます。そのうえで、停止時に最低限維持する機能を定めます。
全システムを同じ水準で守る必要はありません。システムごとに重要度を分け、方式と費用を変えると、過剰投資を避けながら復旧可能性を高められます。
RTOとRPOを具体的な数字に落とし込む方法
RTOは、障害発生から業務再開までの目標時間です。また、RPOは、復旧データをどの時点まで戻せれば許容できるかを示します。
たとえば、受注業務はRTO4時間・RPO15分、社内申請はRTO24時間・RPO24時間と設定する例があります。受注業務には継続レプリケーションや自動起動を、社内申請には日次バックアップと手動復旧を割り当てられます。
RTOを1時間にする場合は、DNSや認証、外部APIの切り替えと、担当者の確認時間まで含めて実測します。
BIAと依存関係による対象範囲の決め方
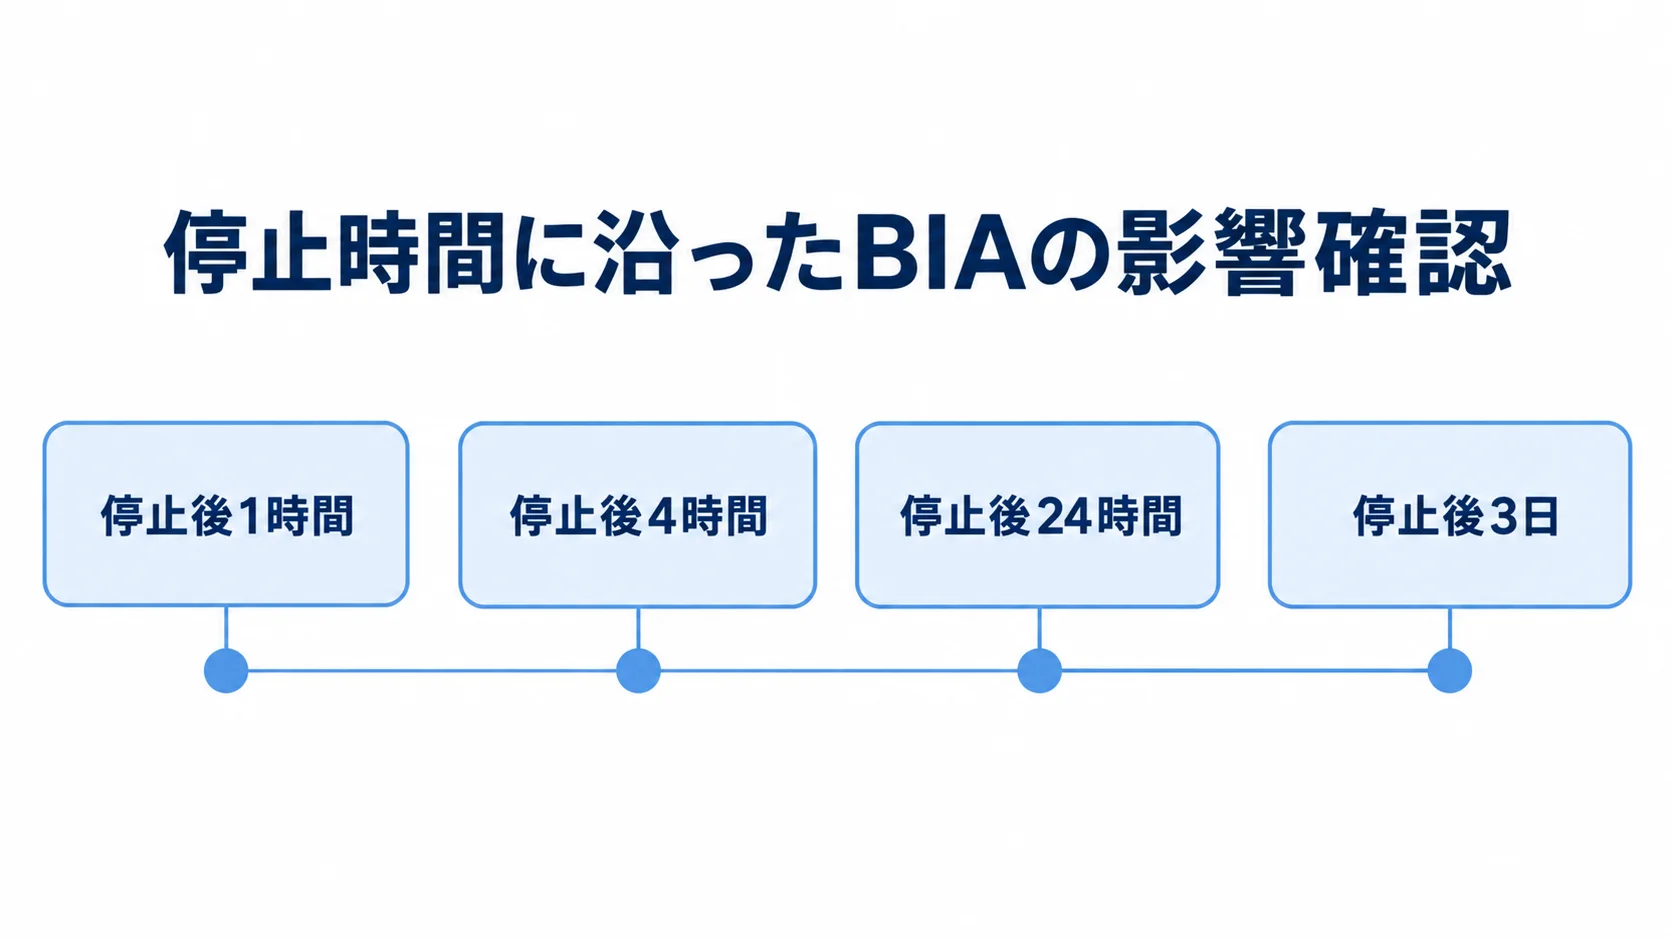
BIA(業務影響分析)では、停止後1時間、4時間、24時間、3日後といった時間軸に沿って影響を見ます。売上や顧客への影響に加えて、法令や安全にかかわる影響も確認します。
- 業務とシステム:販売、受発注、在庫、会計の一覧です。
- 基盤と連携:認証、ファイル共有、ネットワーク、外部連携を洗い出します。
- 復旧の順序:依存関係を図にして、起動の順番を定めます。
認証基盤が戻らなければログインできず、在庫データがなければ受注を再開できません。一部機能だけで営業する縮退運転も決めておくと、実効性が高まります。
デジタル庁の2025年9月公開の地方公共団体向け標準は、大規模災害時の再開目標を示しています。「1日以内」「3日以内」「1週間以内」「1か月以内」などの選択肢があります。
最低限の機能で再開し、必要なデータを利用できる形式で提供する考え方も示されています。
自治体向けの数字なので、自社にそのまま当てはまるとは限りません。ただし、RTOを具体化する際の参考にはなります(出典:デジタル庁「地方公共団体情報システム非機能要件の標準 第1.2版」、2025年)。
災害復旧システム(DR)開発・導入の進め方
製品の契約から始めると失敗しやすいため、導入はまず現状の構成や業務への影響、復旧目標を確認するところから進めます。そのうえで、PoCで実測し、本番へ段階的に展開します。
復旧の成功条件には、システムの起動に加えて、データの整合性や利用者認証が含まれます。帳票や外部連携、業務部門の受入れも、条件に入れます。そのため、要件定義から運用改善までを一つの計画にまとめると、導入後に手順書だけが残る事態を防げます。
▶ 詳細はこちら:災害復旧システム(DR)開発の進め方/やり方/流れや方法/手法/工程/手順
要件定義と方式選定
まず、対象システムの台数やデータ容量、日々の変更量を洗い出します。さらに、DBの種類や仮想化、認証方式、ネットワークや外部接続まで含めて、既存環境を把握します。
- 復旧条件:業務ごとのRTO・RPO、保存期間、復旧順序を決めます。
- 運用条件:データの所在地、監視時間帯、障害時の連絡体制を定めます。
- 方式:パッケージ、クラウド、遠隔拠点、ハイブリッド、個別開発を比べます。
標準構成では既存のレプリケーションを活用し、独自開発は業務固有の復旧判断や連携に絞ります。そうすると、費用と保守負担を抑えやすくなります。
PoC・設計・構築の段階的な進め方
方式が決まったら、いきなり全社に展開するのではなく、非本番環境や重要度の低いシステムでPoCを実施します。
PoCでは、レプリケーション遅延と想定RPO、復旧先の起動時間を測ります。回線帯域やデータベースの整合性、認証の可否、月額費用も、あわせて確かめます。
測定結果がRTOに届かなければ、方式や回線、起動順、対象範囲を見直します。さらに、設計段階では、構成図と責任分界、権限設計を文書にまとめます。暗号化やログ保存、監視、フェールオーバーとフェールバックの手順も、同じ資料に残します。
テスト・切り替え・運用改善
本番展開は、低リスクの業務から対象を広げていきます。そのうえで、計画的なフェールオーバーと切り戻しを確認します。
- 利用確認:利用者のログイン、帳票出力、業務部門の受入れを確認します。
- データ確認:データが指定した時点まで戻り、整合しているかを見ます。
- 連携確認:外部連携で二重送信が起きていないかを調べます。
訓練後は、実測したRTOとRPOを記録し、手作業や判断の迷い、連絡の遅れ、追加費用とあわせて、手順書と構成に反映します。担当者が替わっても実行できるよう、定期訓練で状態を保ちます。
主要なクラウド型DRサービスには、継続レプリケーションや計画的・計画外のフェールオーバーがあります。復旧後のフェールバックや、稼働環境に影響しにくいテストも、提供機能として挙げられています。
複数サーバーの起動順を指定する復旧計画もあります。ただし、機能が備わっているかどうかより、自社のデータと依存関係で検証することが大切です(出典:主要クラウド公式DRサービス資料、2026年確認)。
災害復旧システム(DR)の費用相場とコストの内訳
費用は、保護する台数や容量、RTO・RPO、復旧方式によって大きく変わります。回線や監視時間帯、訓練回数、既存環境との連携も、金額に影響します。
ここで示すのは、国内の業務システム導入の相場と公開されているクラウド料金の構造を組み合わせた目安で、特定の案件の見積金額ではありません。
低いRTO・RPOを求めるほど、待機資源とテストの費用が増える点を前提に置きます。
▶ 詳細はこちら:災害復旧システム(DR)開発の見積相場や費用/コスト/値段について
▶ 詳細はこちら:災害復旧システム(DR)開発の発注/外注/依頼/委託方法について
規模別の初期費用・月額費用・期間の目安
規模が大きくなるほど、対象の台数や含める作業が増え、初期費用と月額費用も上がります。費用と期間は、対象台数や復旧構成に応じて変わります。
- 小規模:重要システム3〜10台を対象に、既存のバックアップを活用します。
- 10〜50台:別拠点への複製、ネットワーク設計、自動化、訓練を含みます。
- 中堅〜大企業:複数の基幹系、DBの整合性、認証・ネットワーク・外部連携、定期訓練、24時間監視を含みます。
- 常時二重化:専用設備を採用するケースもあります。
小規模導入の目安は、初期50万〜300万円、月額5万〜30万円で、導入期間は1〜3か月です。10〜50台では、初期300万〜1,500万円、月額20万〜100万円が目安です。構築には3〜6か月程度を見込みます。
中堅〜大企業向けは、初期1,500万〜5,000万円超、月額100万〜500万円超となる場合があり、構築期間は6〜12か月です。さらに、常時二重化や専用設備では、初期3,000万円〜1億円超、月額数百万円からを想定するケースもあります。
台数や容量、要件によって変わる推定の幅です(出典:業務システム導入に関する公開相場とDR構成要件を基にした2026年時点の試算)。
クラウド料金を読み違えないための考え方
公開料金の一例では、保護するサーバー1台あたり毎時0.028米ドルです。これを730時間、100台に当てはめたDR機能部分は、月2,044米ドルとされています。
- 為替換算:1ドル150円で約30万6,600円ですが、サービス部分のみです。
- 追加費用:ストレージ、スナップショット、複製用計算資源、データ転送、復旧VM、監視、設計・運用支援が別途発生します。
- 公開試算:100台・30TBでは、追加資源込みで月6,389.03米ドルの例があります。
これらの金額は、主要クラウドのDR公式料金ページで2026年に確認された例です。予算は、ライセンス単価だけでなく追加費用まで含めて判断します(出典:主要クラウドのDR公式料金ページ、2026年確認)。
別の主要クラウドでは、保護開始から31日間、各インスタンスのDR機能料金が無料となり、32日目以降に課金される例があります。
ストレージや転送、復旧VMの計算費用は、無料期間中でも発生する可能性があります。
見積は、平常時の複製、訓練時の一時起動、本番復旧時の稼働に分けて、月額を3パターンで確認します(出典:主要クラウド公式料金ページ、2026年確認)。
災害復旧システム(DR)の開発会社/ベンダー・サービスの選び方
選定では、製品の機能数や知名度より、自社の業務を復旧できるかを評価します。
まず、現状調査とBIAを誰が担当するかを確かめます。そのうえで、RTO・RPOを業務部門と合意できるか、実測を伴うPoCができるか、平常時の監視と訓練を誰が担うかも確認します。
開発会社とサービス提供者で役割が分かれる場合は、契約前に、どこまでを誰が受け持つかを決めておきます。対象は、障害時の一次窓口、復旧操作、データ整合性の確認、現地対応です。
実績・技術力・運用体制の比べ方
比較表には、対応環境や保護範囲、複製方式を並べます。そのうえで、RTO・RPOの実績と整合性を比べ、自動化や監視時間も同じ表で確かめます。訓練頻度、SLA、費用も、あわせて並べます。
実績は、規模や復旧目標、障害シナリオごとに、何分・何時間で復旧できたかを確認します。非公開の場合は、匿名の構成例やPoC評価項目の提示も判断材料になります。
RFPと見積で必ず確認する質問
RFPには、対象と対象外のシステムを分けて書きます。そのうえで、業務ごとのRTO・RPO、保存世代、許容損失、復旧順序、縮退運転を記載します。
- セキュリティ要件:所在地、暗号化、MFA、権限分離、改ざん耐性、マルウェア検査を示します。
- 運用要件:ログ、監視、訓練、フェールバック、解約時のデータ返却についての条件です。
- 費用項目:要件定義、構築、移行、テスト、教育、保守、回線、ストレージを分けます。
訓練回数や追加費用、夜間・休日対応の有無は、見積の前に確かめておきます。復旧時の計算資源も、見積項目に含めます。
セキュリティと責任分界の確認
ランサムウェアに備え、本番とバックアップの管理者権限は分けておきます。そのうえで、MFAや最小権限、別アカウントやテナント、暗号化、改ざん耐性を組み合わせます。
- 権限と保管:本番とバックアップの権限を分離し、別アカウントなどを使います。
- 復旧前の確認:マルウェア検査と、クリーンな復旧ポイントの判定です。
- 環境分離:復旧環境のネットワークを分離し、要件と訓練に含めます。
本番とバックアップが同じ認証情報やネットワークに依存していると、同時に消去や暗号化をされるおそれがあります。
2025年1月に公開されたNISTの初期公開草稿は、ランサムウェア対策を、識別や防御だけでなく、検知・対応・復旧まで扱っています。
DRも、別環境を用意するだけで終わらせず、安全確認を経た事業再開計画として設計します(出典:NIST「Ransomware Risk Management: A CSF 2.0 Community Profile」、2025年1月)。
▶ 詳細はこちら:災害復旧システム(DR)開発でおすすめの開発会社/ベンダー6選と選び方
災害復旧システム(DR)で失敗しやすいポイント
DRは、導入と訓練を重ねて初めて役立つ仕組みです。
復旧順序が決まっていないことや、回線帯域が足りないこと、認証基盤が戻らないことは、本番障害の場で発覚しやすい問題です。データは戻ったのに業務部門が使えない、という問題もあります。
DRでは、設計時に失敗パターンを想定し、訓練で実測して、構成と手順を更新する運用サイクルを作る必要があります。
バックアップはあるのに復旧できない理由
復旧できない代表的な原因は、保存の確認だけで、復元テストを行っていないことです。
- データの問題:保存データの破損や、バックアップ世代の不足です。
- 復旧資材の問題:暗号鍵がなかったり、データベースとファイルの時点がずれたりします。
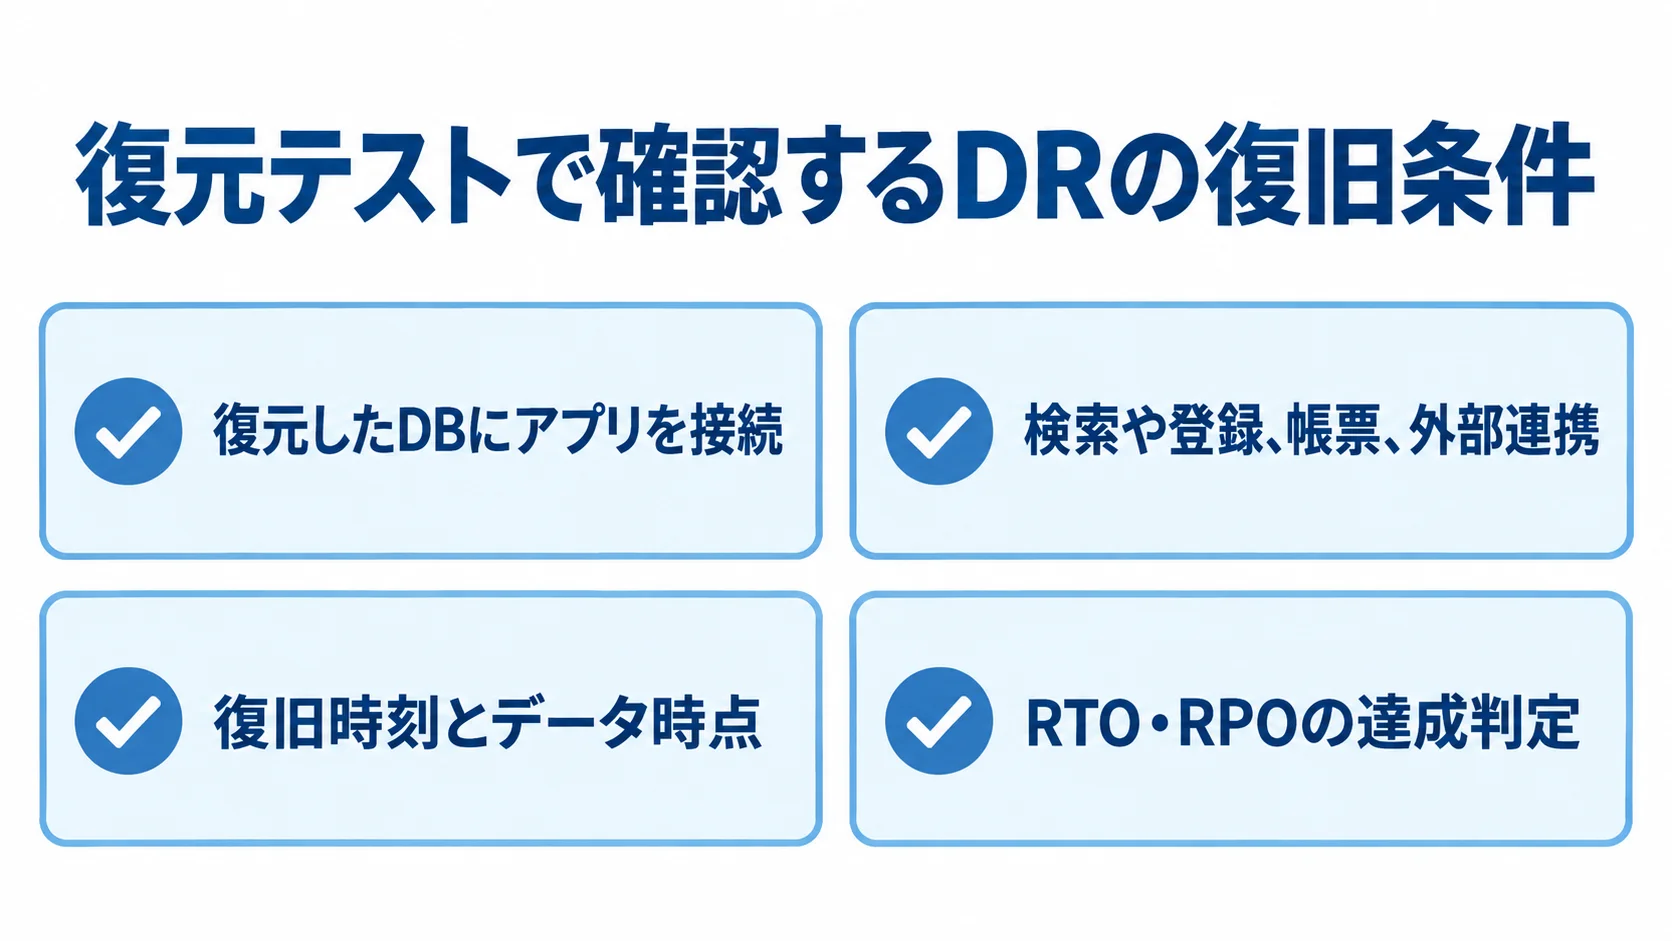
重要データは、復元したDBにアプリを接続して確かめます。検索や登録、帳票、外部連携が動くかを見ます。そのうえで、復旧時刻とデータ時点を記録し、RTO・RPOを達成できたかを判定します。
訓練の継続と改善
訓練では、担当者の操作だけでなく、経営層の判断も扱います。現場の縮退運転や利用者への告知、ベンダーへの連絡、安全確認までを含めます。
- 想定シナリオ:拠点停止、回線断、認証障害、誤更新、ランサムウェア感染を設定します。
- 振り返り:実測したRTO・RPOや手戻り、手作業、連絡の遅れ、費用超過を見ます。
- 改善:担当者や手順、構成、契約のうち、見直す箇所を決めます。
組織の変更やシステム改修のたびに、復旧手順も更新します。
よくある質問(FAQ)
DRの検討では、対象範囲や費用、バックアップとの違い、訓練の必要性についての質問が多く寄せられます。導入前に特に確認しておきたい疑問に、順に答えます。
バックアップがあれば災害復旧システム(DR)は不要ですか?
バックアップは、データを戻すために欠かせません。ただし、業務の再開まで求めるなら、DRは復旧環境や起動順、ネットワーク、認証、業務受入れまで含めて実現する仕組みとして必要になります。
許容停止時間が長い業務なら、バックアップ中心でも成り立ちます。重要業務では、RTO・RPOと実測訓練を踏まえて、不足する機能を補う必要があります。
中小企業でも災害復旧システム(DR)は導入できますか?
中小企業も導入できます。すべてのシステムを常時二重化せず、売上や顧客、決済、安全に直結する業務に絞る方法があります。
クラウド型の複製や世代管理バックアップで始められます。小規模導入の目安は、初期50万〜300万円、月額5万〜30万円です。金額は、データ容量や回線、訓練、監視の有無によって変わります。
RTO・RPOを定めてから、見積を比べます。
災害復旧の訓練はどのくらいの頻度で必要ですか?
回数は、業務の重要度や変更頻度、契約上の要件、担当者の入れ替わりに応じて決めます。
重要業務では、少なくとも年1回を基準にします。システム改修や拠点変更、認証方式の変更の後には、追加テストを行うと安全です。
訓練では、起動だけでなく、切り戻しやデータ整合性まで確かめます。業務部門の受入れや連絡体制、ランサムウェア時の安全確認も含め、結果を次の改善につなげます。
規制業種では何を追加確認すべきですか?
確認対象は、データの機密性や保存場所、委託先の管理です。加えて、監査証跡や復旧時の本人確認、業務継続の最低水準も見ます。
- 適用基準:自社に適用される法令・ガイドラインを確認します。
- 記録:契約書やログ、訓練記録、復旧判断の証跡を残せる構成にします。
医療分野では2026年6月改訂の安全管理ガイドライン第7.0版が、サイバー対策との整合や保守委託先の管理を示しています(出典:厚生労働省「医療情報システムの安全管理に関するガイドライン 第7.0版」、2026年6月)。
まとめ
最初に決めるべきこと
最初に決めるべきことは、守るシステムの名前ではなく、停止時に優先して再開する業務と、その許容時間・データ損失です。
業務部門とRTO・RPOを合意し、依存関係と縮退運転を整理してから、方式と費用を比べます。
導入後に続けること
導入後は、フェールオーバーとフェールバックを定期的に訓練します。
- 復旧確認:データ整合性、認証、外部連携、業務部門の受入れを確認します。
- 改善:実測結果を構成と手順書に反映します。
- 安全対策:災害だけでなくサイバー攻撃も想定し、改ざん耐性と復旧前の安全確認を見直します。
災害復旧システム(DR)は、重要業務をいつの時点まで、どの時間内に、どの順で再開するかを定め、実装し、訓練する仕組みです。BIAで業務と依存関係を整理し、業務ごとにRTO・RPOと縮退運転を決めます。
その後、方式を比べ、PoCで実測してから本番へ展開します。方式には、ホット・ウォーム・コールドのほか、DRaaS、クラウド、オンプレミス、ハイブリッドがあります。
費用は、小規模導入の初期50万〜300万円・月額5万〜30万円から、常時二重化の初期3,000万円〜1億円超・月額数百万円まで幅があります。
保護台数のほか、ストレージや通信、復旧時の計算資源、監視、訓練、保守まで含めて、見積を比べます。
実際に使えるDRにするには、改ざん耐性や権限分離、安全確認、フェールバック、業務部門の受入れを訓練し、環境が変わるたびに改善することが条件です。
▼関連記事一覧
・災害復旧システム(DR)開発の進め方/やり方/流れや方法/手法/工程/手順
・災害復旧システム(DR)開発でおすすめの開発会社/ベンダー6選と選び方
・災害復旧システム(DR)開発の見積相場や費用/コスト/値段について
・災害復旧システム(DR)開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。