
Gitのシステムは、共有、レビュー、自動化、セキュリティの機能を層のように重ねて構成されます。構成や費用は、基盤の種類、運用ルール、移行範囲によって変わります。
全体像のあとは、方式、導入、費用、開発会社の選び方、運用を順に取り上げます。詳細は関連記事もご覧ください。
▼関連記事一覧
・Gitのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Gitのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Gitのシステム開発の見積相場や費用/コスト/値段について
・Gitのシステム開発の発注/外注/依頼/委託方法について
・業務システム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「業務システム開発の完全ガイドブック」で詳しく解説しています。
・スクラッチシステム開発を依頼する会社の選び方やRFPの作り方については、無料ホワイトペーパー「スクラッチシステム開発の完全ガイドブック」で詳しく解説しています。
Gitのシステムの全体像
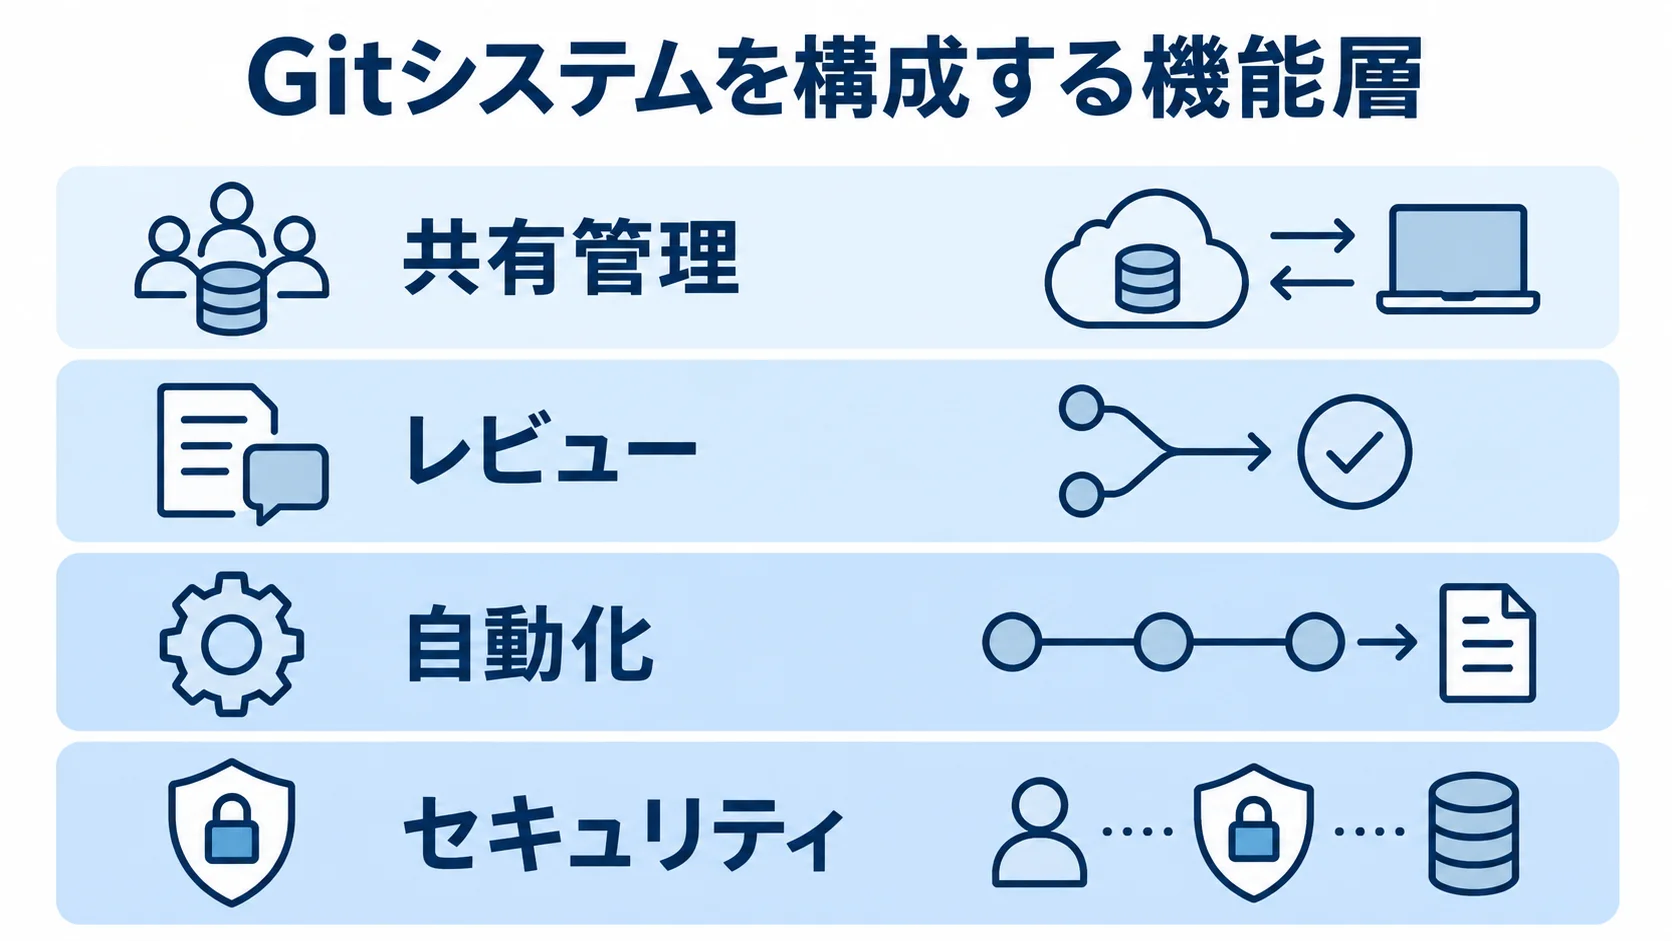
Gitのシステムは、変更履歴を記録する中核と、複数人で共有する保管場所を備えています。また、レビューと課題管理、自動テストとデプロイ、セキュリティと監査の層に分けて捉えられます。
変更の承認者、テスト失敗時の対応、退職者の権限を止める時期は、Git本体の機能だけでは決まりません。運用ルールとして別に決めておく必要があります。そのため、目的に応じて機能と運用ルールを一緒に設計します。
Git本体の役割
Gitは、ソースコードや設定ファイルの変更履歴を保存する分散型のバージョン管理システムです。誰が、いつ、どのように変更したかを記録します。
開発者の端末にも、履歴を含むリポジトリを持てます。そのため、共有サーバーが一時的に使えなくても、差分確認やコミットを続けやすいのが特徴です。
- clone:リポジトリの複製
- stage・commit:変更の記録対象への登録と、履歴の確定
- push・fetch・pull:共有先への送信と、共有先からの取得
ブランチを使えば、メインの開発線を保ったまま、機能追加や修正を並行して進められます。作業が終わったら差分をレビューし、問題がなければmergeなどで統合します。
署名付きコミットは履歴の改ざん防止に、タグはリリース地点の記録に役立ちます。さらに、差分表示は変更前後の確認や障害調査、監査にも使えます。
Gitのシステムを構成する機能
Gitのシステムの機能は、共有、レビュー、自動化、セキュリティの層に分けて整理します。
- 共有管理:保管場所、アクセス権、監査ログ、バックアップ、容量の管理
- レビュー:Pull RequestやMerge Requestの画面で扱う、承認者、課題、リリースノート、通知
- 自動化:変更を契機に実行される、ビルド、単体・結合テスト、静的解析、コンテナ作成、ステージングへのデプロイ
- セキュリティ:部品表の管理、ログ保存、シングルサインオン、アカウント連携を加える
企業向けの場合は、これに加えて、秘密情報の検出と、依存ライブラリ・コード・コンテナの脆弱性検査も組み込みます。
必要な範囲は、開発者数だけでなく、扱う情報の機密度や規制によっても変わります。既存の認証基盤や、許容できる停止時間も判断材料になります。
Gitのシステムの種類と選び方
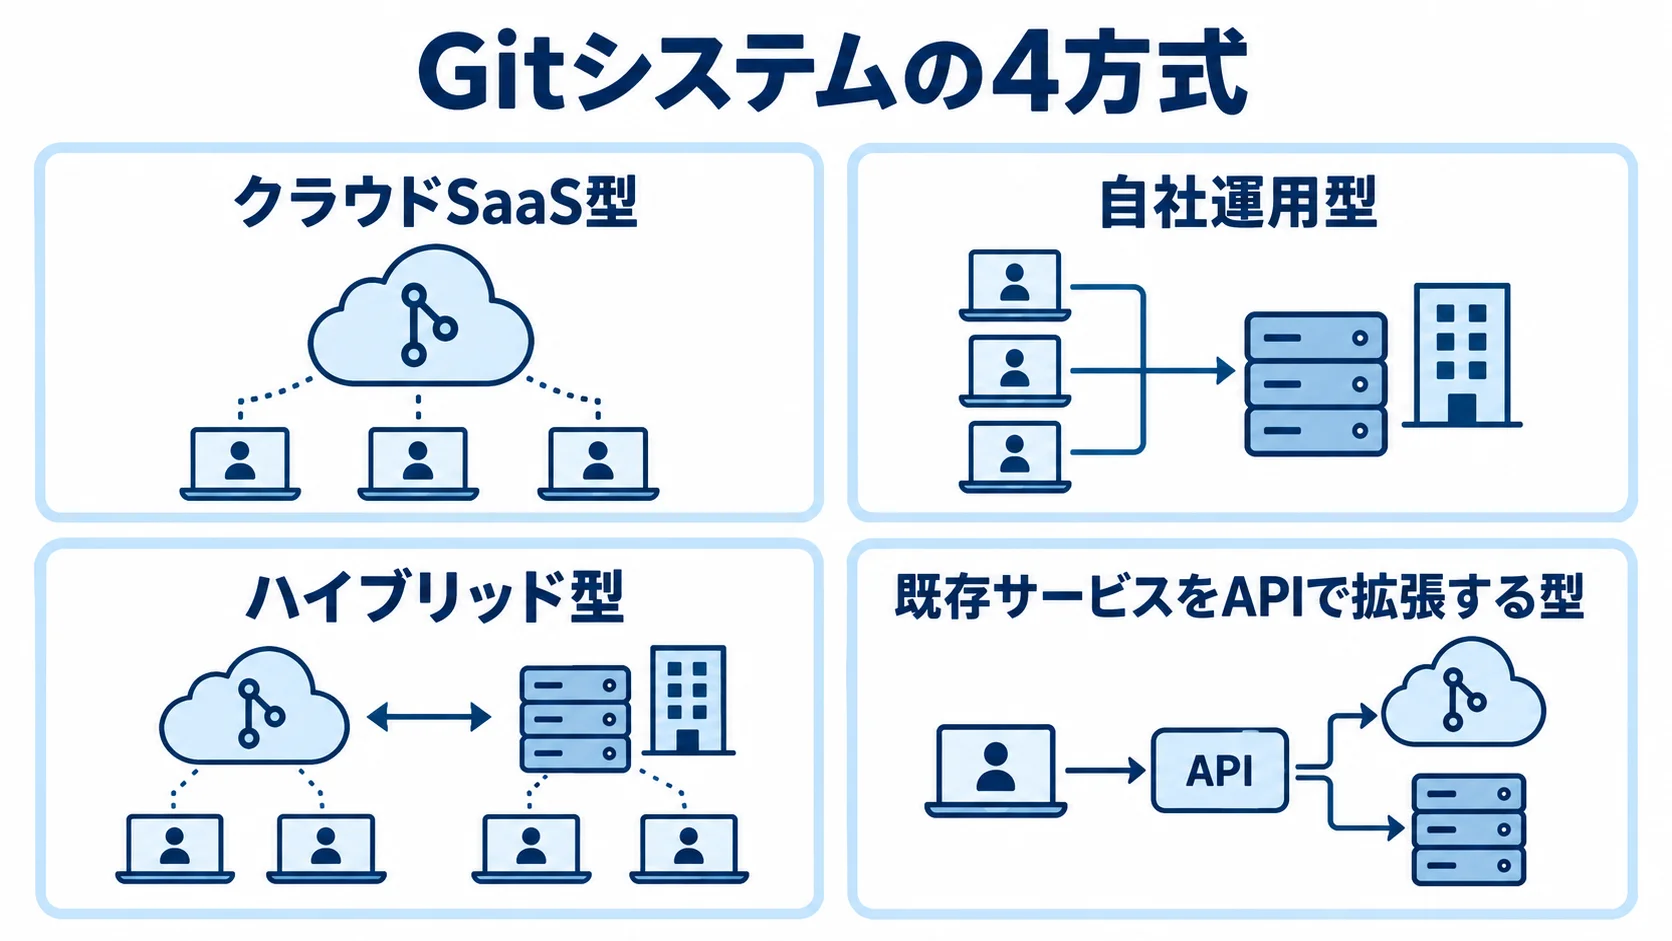
Gitのシステムは、クラウドSaaS型、自社運用型、ハイブリッド型、既存サービスをAPIで拡張する型に分けられます。
標準的な開発では、すぐに使えるクラウド型が候補になりやすい方式です。一方で、機密性やネットワーク制約が強い場合は、自社運用が必要になることもあります。
方式を比べるときは、料金に加えて、運用工数と将来の移行性も確認します。
クラウドSaaS型が向いている企業
クラウドSaaS型は、アカウントを作成して、リポジトリ、レビュー、課題、CI/CDを利用する方式です。サーバーの購入やパッチ適用が不要です。
数日から数週間で小さなチームの運用を始めやすく、複数拠点や在宅勤務の開発者も同じ場所で作業できます。利用者の増減にも対応しやすい方式です。
- データ管理:保存地域や契約終了時の返却、監査ログの保存期間の確認
- 利用量:CI実行時間、ストレージ、ラージファイル、コンテナレジストリの従量課金
- プランと審査:無料・有料プランの権限差と、社内セキュリティ審査にかかる期間
社内規程で外部SaaSが制限される場合は、セキュリティ審査に必要な期間を導入計画に含めておく必要があります。
自社運用型とハイブリッド型の使い分け
データの制約と運用体制に応じて、自社運用型とハイブリッド型を使い分けます。
- 自社運用型:社内サーバーや自社管理クラウドに構築するGitのホスティング基盤
- 適する条件:閉域網、厳格なデータ主権、独自認証、社内監査、外部接続制限がある企業が候補になります。
- 運用責任:可用性、冗長化、バックアップ、監視、更新、脆弱性修正、障害対応を継続して担うこと
- ハイブリッド型:公開可能な開発や一般CIをクラウドに、機密リポジトリやビルド環境を社内に分ける構成
- 事前検証:接続経路、認証の信頼関係、ログ集約、障害時の切り替えが複雑なため、全社展開前に対象を絞ったPoCで実測
独自開発の範囲
現実的な方法は、Git自体は作り直さず、既存基盤にAPIで機能を加えることです。例えば、社内ポータルやリポジトリ自動発行を加えられます。申請・承認やプロジェクト台帳も、APIで追加できます。また、品質指標や課金管理なども加えられます。
標準機能を使えば、独自開発を抑えつつ、社内の承認フローや業務システムと連携できます。ただし、独自画面を作る場合は、認証・認可、所有権、ログの改ざん防止、データ削除、契約終了時の返却を定めておく必要があります。
使いやすさだけを理由に拡張すると、基盤の更新で連携が壊れたり、権限の抜け道が生まれたりします。そのため、標準機能で解決できない業務の差分に絞ると、保守費用と移行リスクを抑えやすくなります。
Gitのシステム開発・導入の進め方
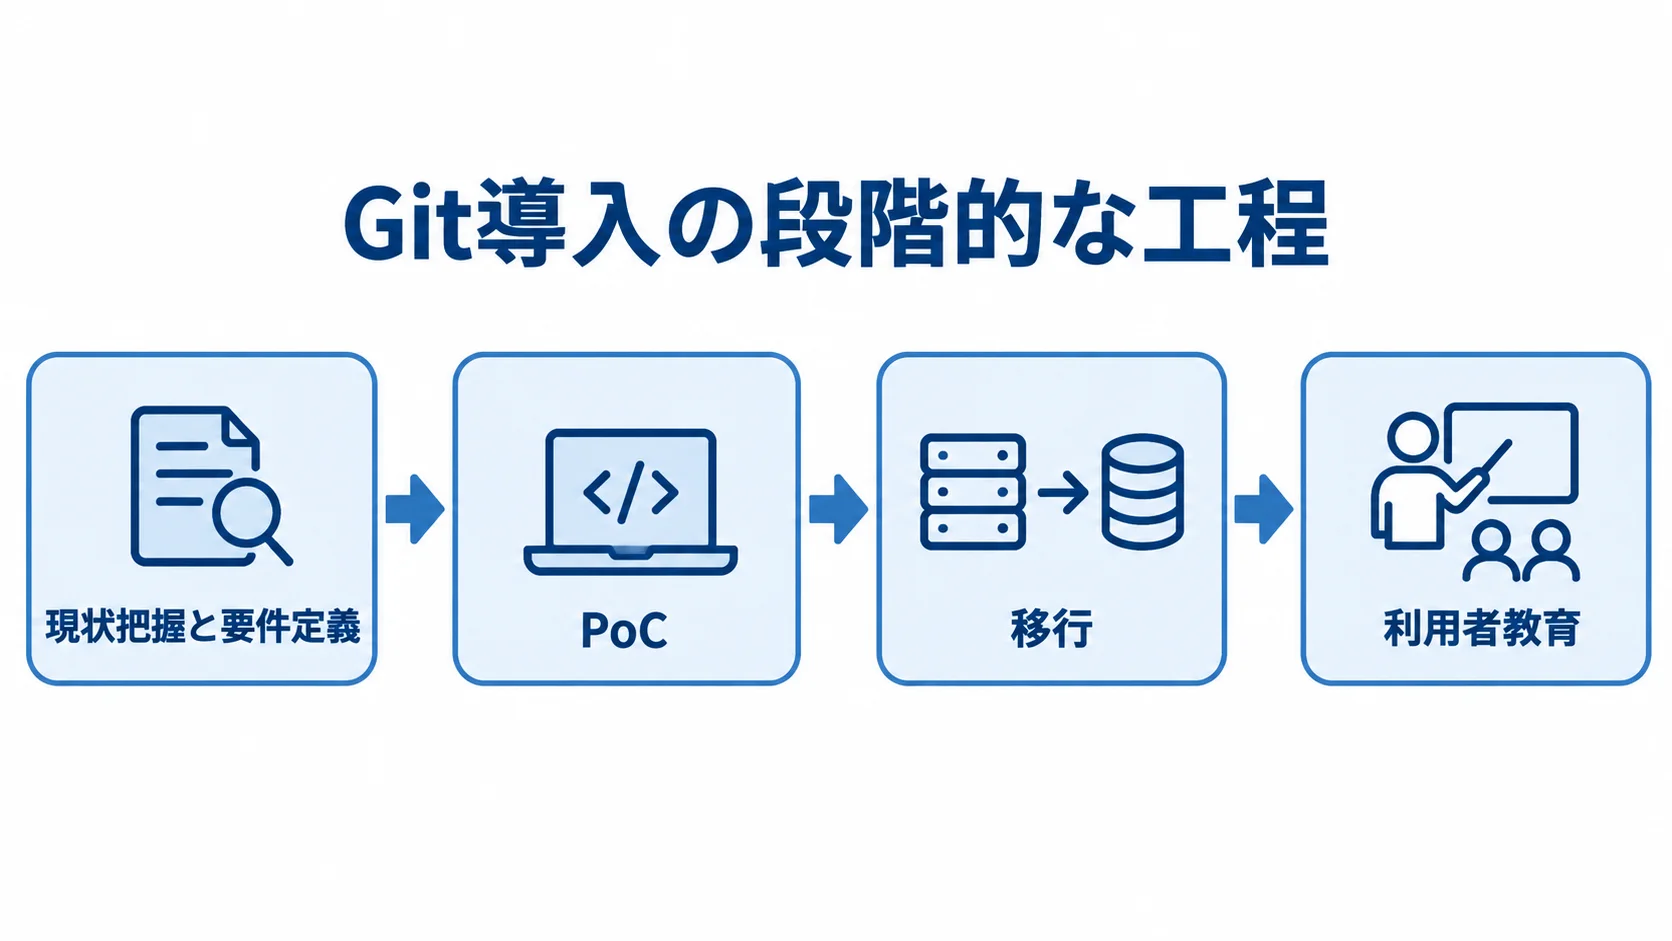
導入は、ツールの契約では終わりません。現状把握、運用ルール設計、PoC、移行、教育、定着確認の順に段階的に進めると、現場の混乱を抑えられます。
SVNや共有フォルダから移す場合は、まず、履歴を残す範囲と、古いリポジトリを参照専用で保管する範囲を決めます。
▶ 詳細はこちら:Gitのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
現状把握と要件定義で決めること
まず現状を洗い出して移行対象を把握し、そのうえで要件定義により利用ルールと運用条件を決めます。
- 資産と規模:リポジトリ数、容量、ファイル種別、履歴、開発者数、拠点を確認します。
- 環境と運用:機密度、認証、課題管理、ビルド、テスト、デプロイ、バックアップの状況
- 漏れの確認:共有フォルダや個人端末のコード、委託先のリポジトリ、未使用アカウントも対象になります。
- 利用ルール:作成者、外部招待、必須レビュー人数、直接反映、ログ保存年数の取り決め
- 運用要件:保存地域、暗号化、復元時間、障害連絡先、契約終了時の返却を文書で明確にします。
洗い出しを省くと、重要な履歴や自動化設定が抜け落ちるおそれがあります。保存地域などは、機能要件ではなく運用・非機能要件として扱います。
PoCとブランチ運用の設計
PoCでは、代表的なリポジトリを1〜3個選び、速度、レビュー、権限、CIを試します。失敗通知、バックアップ復元、課題管理との連携も、同じPoCで確かめます。
小さなサンプルだけで判断せず、大容量、長い履歴、複数チームが扱うリポジトリも対象に含めます。そうすると、本番で起きやすい問題を見つけやすくなります。
- 短い開発サイクル:短命な作業ブランチの利用と、頻繁な統合
- 段階的なリリース:開発・検証・本番の流れに応じたブランチとタグの分け方
方式名の採用そのものを目的にせず、誰がレビューの責任を持つか、緊急修正やリリースの戻し方をどうするか、コンフリクトの解消を誰が担うかを決めます。
移行・教育・定着で確認すること
移行範囲、検証、教育は一続きで計画し、担当者による受け入れ確認まで進めます。
- 移行対象:リポジトリ、ブランチ、タグ、作成者、課題、レビュー、Wiki、CI設定、秘密情報、外部連携の確認
- 履歴方針:変換できない履歴は、変換対象とアーカイブ対象に分け、参照方法を文書に残す。
- 移行照合:件数、容量、最新コミット、タグ、権限、ビルド結果の照合と、担当者による受け入れ確認
- 利用者教育:利用者が学ぶのは、コマンド、ブランチ作成、レビュー依頼、競合解消、CI失敗の切り分け、秘密情報の扱い
- 移行機能:2025年に、複数インスタンス間でグループやプロジェクトを直接転送する機能が一般提供されました。
移行機能には対象外のデータやネットワーク条件があります。そのため、事前検証と移行後の照合が必要です(出典: リポジトリ基盤の公式移行情報、2025年)。
Gitのシステム開発にかかる費用相場と内訳
Gitの費用は、利用料、初期設定、移行、CI/CDや周辺連携、保守運用に分けて考えます。ここで示す金額は、公式料金と一般的な導入工数から算出した目安で、個別見積もりの代わりにはなりません。
小規模なクラウド利用なら、初期設定は0〜30万円、月額は0〜5万円程度から始められます。一方、全社基盤や自社運用では、要件定義、ネットワーク、冗長化、監視、教育が加わるため、数百万円以上になることがあります。
▶ 詳細はこちら:Gitのシステム開発の見積相場や費用/コスト/値段について
▶ 詳細はこちら:Gitのシステム開発の発注/外注/依頼/委託方法について
ライセンス・利用料の目安
利用料は、プラン単価に加えて、契約条件、従量課金、課金対象者まで含めて比べます。
- チーム向け:2026年8月の例では1ユーザー月4米ドル、20人で年額960米ドル
- 企業向け:同時点の例では1ユーザー月21米ドル、20人で年額5,040米ドル
- 円換算:1米ドル150円で換算すると、上記は約14.4万円、約75.6万円です。
- DevSecOps:1ユーザー月29米ドル、20人で年額6,960米ドル、約104.4万円
- 追加費用:CI実行時間、ストレージ、ラージファイル、パッケージ保管、Runner計算資源、セキュリティスキャン、AI支援機能が別料金になる場合もあります。
料金例は、各社の公式料金ページを2026年8月に確認した内容です。支払額は、年契約や代理店、地域によって変わるほか、為替、最低利用数、追加機能でも変わります。閲覧者、委託先、監査担当者が課金対象に入るかも、事前に確かめます。
導入・移行・独自開発の費用相場
導入の範囲ごとに初期費用と保守費用を分けて、工程別に見積もると比べやすくなります。工程の内訳では、要件定義、設計、移行を分けて金額を見ます。テストと教育も、別の項目として見積もります。
- 初期設定:小規模な設定と権限設計で、0〜30万円程度が目安です。
- 移行・連携:SVN移行、レビュー、CI/CD、認証、バックアップを含めると、300万〜2,000万円になる場合があります。
- 自社運用の初期費:冗長化・分離・監視・災害対策を加えると、300万〜1,500万円程度です。
- 保守・運用費:年45万〜375万円程度の推定レンジです。
- 独自開発:ポータル、申請・承認、指標画面、業務連携で、500万〜3,000万円程度です。
多拠点、複数部門、厳しい監査、24時間運用を含む全社基盤は、3,000万円を超えることもあります。
費用の60〜80%は人件費になりやすい傾向があります。そのため、工程を分けて見積もります。
導入後のランニングコストの内訳
ランニングコストは運用方式とCI利用量で変わるため、内訳と利用条件を分けて試算します。
- クラウド型:利用料、CI実行量、容量、バックアップ、ログ、外部連携、通信費
- 自社運用型:サーバー、ストレージ、監視、媒体、証明書、パッチ、障害対応、人件費が必要です。
- 保守費:初期開発費の年15〜25%を見込む方法もあり、24時間監視や高可用性では上振れします。
- CI利用量:テスト対象、同時実行数、ビルド時間が増えると、実行時間、キャッシュ容量、ログ、成果物の保存量も増える
- 月額試算:月間コミット数、ビルド時間、同時実行数、成果物の保持期間を仮置きした条件での試算
Gitのシステム開発会社・ベンダーの選び方
依頼先を選ぶときは、製品を売るだけでなく、現状分析から移行、CI/CD、セキュリティ、運用の引き継ぎまで担えるかを見ます。Gitの知識に加えて、権限設計や既存システムとの連携にも対応できるかを確かめます。
Gitのコマンドに詳しい会社でも、組織の権限設計や既存システムとの連携は苦手なことがあります。そのため、提案書の機能一覧だけでなく、導入後に誰が何を運用するかも確かめます。
移行・CI/CD・運用の実績の確認
実績を聞くときは、Git導入の経験があるかどうかだけで判断しないようにします。担当体制と運用責任も、資料や条件で確かめます。
- 移行と自動化:移行件数、履歴・課題・レビューの引き継ぎ方、失敗時の戻し方、CI/CDの内容
- 資料の確認:構成図、移行手順、テスト計画、運用設計書の匿名サンプルを見せてもらう
- 担当体制:PM、基盤、セキュリティ、移行の各担当の役割と稼働時期。提案後に担当が変わる場合もあります。
- 運用責任:障害時の連絡経路と対応時間、更新方針、脆弱性修正を、誰がどこまで担うかを契約前に決めておく
見積もりと提案内容の比較観点
金額、成果物、契約条件を同じ前提で並べ、導入後の運用や移行可能性まで比べます。
- 見積内訳:ライセンス、要件定義、設計、環境構築、移行、CI/CD、認証、検査、教育、保守ごとの金額
- 比較条件:リポジトリ数、利用者数、容量、CI時間、連携先、環境数をそろえる
- 成果物:要件書、権限一覧、構成、ブランチルール、CI/CD定義、テスト・移行記録、運用・教育資料の有無
- 契約と移行:ソース、IaC、設定、ログ、設計書の所有権・返却、再委託範囲、終了時の削除、移行形式・出力方法を明記すること
「導入一式」という見積もりでは、含まれる範囲と追加費用が発生する条件を見極めにくくなります。
▶ 詳細はこちら:Gitのシステム開発でおすすめの開発会社/ベンダー6選と選び方
Gitのシステムに必要なセキュリティと運用設計
リポジトリには、コードやインフラ設定に加えて、APIキー、証明書、顧客接続設定も含まれます。公開ミスや秘密情報の記録を防ぐには、個人の注意に頼らず、制御から検査、自動化、監査、復旧まで仕組みとして設計します。
権限と認証の設計
アクセスは、認証、最小権限、変更制御、定期点検を組み合わせて管理します。
- 認証:可能なら社内IdP、多要素認証、シングルサインオンを使い、退職・異動時の停止を自動化する
- 権限:組織、プロジェクト、リポジトリ、ブランチごとに最小限に絞り、管理者権限は常用しない
- 委託先と変更:期間と対象を絞り、終了時にアクセス、トークン、SSHキーを回収する。直接反映は防ぎ、レビューとテストを必須にする
- 監査と公開:承認者の分離、保護タグ、署名、監査ログを使い、作成者や公開・フォーク設定を規程に合わせる
権限は、導入時だけでなく四半期ごとなど定期的に見直します。
CI/CDと脆弱性対策の自動化
開発から配置までの検査と権限制御を自動化し、その内容を調達要件にも反映します。
- CI:ビルド、単体・結合テスト、静的解析、依存脆弱性検査、秘密情報検出を段階的に実行する
- CD:承認済みの成果物だけを配置し、ステージングと本番で設定を分ける
- パイプライン保護:定義の変更者の制限、実行権限、変数、トークン、Runnerのネットワーク範囲の管理
- RFP:アクセス制御、セキュアなビルド、脆弱性検査、CI/CD保護、構成管理を含める
その背景となるIPAのガイドは、脆弱性への対処と開示を段階的に進める考え方を示しています。このガイドは、2026年3月公開、同年6月更新の資料です(出典: 情報処理推進機構「製品開発者向け・製品利用者向けガイド」、2026年)。
バックアップと導入後の指標
復元できるかどうかは訓練で確かめ、導入後の指標は改善活動に活用します。
- バックアップ対象:リポジトリ、課題、レビュー、Wiki、添付、CI設定、権限、監査ログ、暗号鍵
- 復旧訓練:復元目標時間と許容損失を決めたうえで、別環境への復元を定期的に試す
- 運用指標:デプロイ頻度、変更リードタイム・失敗率、復旧時間、レビュー滞留、CI成功率、脆弱性修正時間
- 改善への活用:指標を評価に直結させず、月次で傾向を見て、ルール、テスト、権限、教育を見直す
Gitのシステムに関するよくある質問
導入時には、Git本体だけで足りるのか、履歴を移せるのか、何人から有料になるのか、自社運用が必要なのかといった疑問が生まれます。初期検討でよく確認される質問を紹介します。
GitとGitホスティングサービスは何が違いますか?
Gitは変更履歴を管理する仕組みです。これに対して、ホスティングサービスは、共有リポジトリ、レビュー、課題、CI/CD、権限、監査などを提供します。
個人や少人数で履歴管理だけを行うなら、Git本体で足りる場合があります。一方、複数人で安全に開発する企業は、ホスティングと運用ルールまで検討します。
SVNや共有フォルダからGitへ移行できますか?
SVNや共有フォルダからGitへは移行できます。ただし、移行には、リポジトリの複製以外の確認も必要です。
- 確認対象:履歴、作成者、ブランチ、タグ、課題、レビュー、CI設定、権限、秘密情報
- 移行方針:変換対象とアーカイブ対象を分けて、移行後の参照方法を決める
- 試行と照合:代表リポジトリで試したうえで、件数、容量、最新履歴、タグ、ビルド結果を照合する
- 段階移行:照合後、部門ごとに移行する
何人くらいからGitのシステムを導入すべきですか?
導入時期は、人数に加えて、抱えている課題の有無で考えます。2〜3人でも、履歴保存、必須レビュー、自動テスト、安全な委託先共有に課題があれば、早期に導入する価値があります。
人数が多くても、一時的な検証であれば、小規模なクラウド環境でルールを試せます。利用量と運用負荷を確かめてから、上位プランや自社運用を検討します。
AIで生成したコードもGitのシステムで管理できますか?
AIで生成したコードも、Gitのシステムで管理できます。その場合は、作成者、利用した指示、レビュー、テスト、依存ライブラリ、ライセンスを確認できる運用が必要です。
生成結果は直接本番へ反映せず、通常のブランチ、レビュー、CI、セキュリティ検査を通します。そのうえで、機密情報を外部AIへ入力しない規程を定め、生成コードの責任者も決めておきます。
まとめ:開発プロセス全体で見るGitのシステム
Git本体や共有リポジトリ、レビュー、CI/CDに加えて、DevSecOps、認証、監査、バックアップも、それぞれ分けて整理します。
標準的な開発であればクラウドSaaS型を小さく始め、機密性やネットワーク制約が強い場合は、自社運用型やハイブリッド型を検討します。
独自開発は、既存基盤で解決できない申請・承認や業務連携に絞ると、費用と保守負荷を抑えやすくなります。
最初の一歩:現状の洗い出しと小さなPoC
現状は、リポジトリ、利用者、容量ごとに一覧にします。機密度や認証・課題管理・CI/CDも、一覧に加えます。移行対象と監査要件も、一覧に含めます。そのうえで、代表的な1〜3リポジトリで、レビュー、テスト、権限、復元、障害対応を試します。
費用は、ライセンスだけでなく、移行、教育、CI実行、ストレージ、保守を含めて、年額で比べます。
成功の鍵:ツール選定後のルールと定着
ブランチ保護、レビュー、CI/CDを運用に組み込みます。秘密情報検出と脆弱性検査も、同じ運用の中で回します。最小権限とバックアップ復元も、運用の一部にします。そのうえで、指標を見ながら、ルールを定期的に改善します。
確認する指標は、デプロイ頻度、変更のリードタイム・失敗率、復旧時間、レビュー滞留、脆弱性の修正時間です。Gitのシステムは、開発速度と品質を両立する継続的な業務基盤です。
▼関連記事一覧
・Gitのシステム開発の進め方/やり方/流れや方法/手法/工程/手順
・Gitのシステム開発でおすすめの開発会社/ベンダー6選と選び方
・Gitのシステム開発の見積相場や費用/コスト/値段について
・Gitのシステム開発の発注/外注/依頼/委託方法について
▼RFP作成前に読みたい無料ホワイトペーパー
・業務システム開発の完全ガイドブック
・スクラッチシステム開発の完全ガイドブック
・【2026年最新版】AI駆動開発の完全ガイドブック
会社紹介
株式会社riplaでは、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを、構想策定・要件定義から開発・改善まで一気通貫で支援。事業会社でIT・DXを経験したプロフェッショナルによる高い要件定義力・システム設計力を活かし、事業成果の最大化に伴走します。

また、当社独自の開発テンプレート「Boxシリーズ」による標準機能の高速開発と、AI駆動開発の独自フレームワーク「GoDD」による独自機能のAI実装を組み合わせることで、低コスト・短期間で開発を実現いたします。

もし、システム開発やプロダクト開発に関するご要望がございましたら、お気軽にお問い合わせください。
・サービス概要資料のURLはこちら >>>
・お問合せページのURLはこちら >>>
・お役立ち資料のURLはこちら >>>


株式会社ripla 代表取締役CEOとして、システムパッケージ活用、システム開発、データ分析、生成AI活用、SaaS開発、アプリ開発、EC構築など、幅広い領域で企業のDX推進と事業成長を支援している。事業会社でIT・DXを経験したプロフェッショナルが集う株式会社riplaにおいて、お客様の事業・ユーザー・業務に最適化したオーダーメイド型システムを構想策定・要件定義から開発・改善まで一気通貫で支援し、単なるシステム納品にとどまらず、クライアントと同じ目線で事業成果の最大化に向けた伴走支援を行う。早稲田大学卒業後、ラクスル株式会社、LINEヤフー株式会社にて事業開発やDX推進などに従事した後、株式会社riplaを創業。